Guía práctica para decidir si comprar RAM DDR5-6000 en 32 GB: recomendaciones y comparativas


La escasez y el aumento de precios en RAM DDR5 siguen complicando las actualizaciones de PC, especialmente cuando se buscan módulos DDR5 rápidos. A continuación comparto un análisis sobrio sobre una oferta concreta y qué considerar antes de decidir si comprarla.

¿Qué ofrece la oferta destacada? Se trata de un kit de 32 GB (2×16 GB) DDR5-6000 con chips SK Hynix, especificaciones CL30-38-38-96 y 1.35V. Diseñado específicamente para aprovechar AMD EXPO, permite que sistemas compatibles apliquen configuraciones de alto rendimiento mediante el perfil de memoria adecuado. Además, incluye iluminación RGB para los entusiastas del aspecto estético del equipo.

Cuándo conviene comprar este kit
– Conviene si: estás montando o actualizando un PC AMD compatible y buscas DDR5-6000 con latencias ajustadas para mayor rendimiento, con la capacidad de 32 GB (ideal para gaming moderno y multitarea exigente).
– Beneficios clave: dos módulos de 16 GB suman 32 GB útiles; AMD EXPO facilita acceder a configuraciones optimizadas; el rendimiento de DDR5-6000 con CL30 es atractivo para plataformas compatibles.

Cuándo quizá no conviene comprar este kit
– No recomendado si usas una plataforma DDR4 o no necesitas velocidades o latencias altas. DDR5 no es compatible con placas DDR4 y, aun con descuento, 32 GB de DDR5 a este nivel de precio siguen siendo caros.
– Si tu prioridad es aumentar capacidad sin necesidad de velocidades máximas, podrían existir alternativas más económicas.

Contexto de precio y valor
– El precio inicial de referencia ronda los $429.99. Con el cupón BTSF2927, el precio baja a $397.99, ahorrando aproximadamente $32 frente al precio sin cupón.
– Aunque el descuento ayuda, el costo por 32 GB DDR5 sigue siendo alto comparado con generaciones anteriores de RAM. Si necesitas memoria de inmediato, puede valer la pena; si puedes esperar, quizá convenga vigilar caídas de precios o lanzamientos alternativos.

Aspectos a revisar antes de la compra
– Compatibilidad con la placa base: este kit está orientado a AMD EXPO. Verifica que tu placa y CPU sean compatibles con perfiles EXPO y con DDR5-6000 para evitar configuraciones que caigan a velocidades base.
– Configuración en BIOS: es necesario activar el perfil adecuado para alcanzar DDR5-6000. Si no activas el perfil, la memoria funcionará a una velocidad base menor.
– Compatibilidad de plataforma: si piensas usar en un sistema Intel, confirma que la placa soporte la configuración y no dependa de perfiles específicos de AMD.

Alternativas a considerar
– G-Skill Trident Z5 RGB Series 32 GB DDR5-6000 (con descuento BTSF2939): ofrece 32 GBDDR5-6000 con RGB y un descuento considerable; precio listado cerca de $419.99.
– Corsair Vengeance DDR5-5200 32 GB: a menor velocidad (5200 MT/s) pero con descuento notable (BTSF2938) que reduce el costo significativamente, ideal si no necesitas DDR5-6000.
– Kingston Fury Beast DDR5-6000 32 GB: rendimiento alto, latencia CL30, pero precio más elevado; opción si priorizas rendimiento extremo.

Conclusión
– Si ya tienes una plataforma AMD compatible y buscas aprovechar DDR5-6000 con 32 GB para gaming y tareas exigentes, la oferta con BTSF2927 es razonable respecto al rendimiento específico que ofrece y la conveniencia de EXPO. Sin embargo, es una inversión considerable y conviene comparar con alternativas de menor costo o con módulos a menor velocidad si tu presupuesto es limitado.
– Evalúa tus necesidades reales de rendimiento frente al costo, y verifica la compatibilidad de la placa base y la CPU con la memoria EXPO antes de realizar la compra.

from Latest from TechRadar https://ift.tt/lzQKNWT
via IFTTT IA
Privacidad y verificación de edad: por qué las VPN no deben ser el blanco de nuevas regulaciones


En un momento en el que los gobiernos comienzan a mirar más allá de la verificación de edad y se preguntan por las herramientas que las personas emplean para eludirla, surge una tensión entre seguridad, privacidad y funcionalidad. En Australia, documentos de libertad de información recientes revelaron que la comisión de eSafety quiere que las empresas tecnológicas detecten y bloqueen activaciones de VPN utilizadas para sortear controles de edad. En el Reino Unido, la Secretaria de Tecnología ha señalado la posibilidad de replantear restricciones sobre las VPN. A primera vista, estos planteamientos pueden parecer acotados; vistos en conjunto, muestran que las VPNs empiezan a ser tratadas como parte del problema de cumplimiento, cuando en realidad son parte de la infraestructura de seguridad de empresas, periodistas, trabajadores remotos y millones de usuarios comunes que confían en ellas cada día. En Estados Unidos, por ejemplo, la mitad de los trabajadores remotos utiliza VPN.

Las leyes de verificación de edad surgieron con el objetivo de dificultar que menores accedan a contenidos dañinos, pero han generado consecuencias involuntarias. En varios mercados, un número creciente de usuarios recurre a las VPN porque no quieren subir identificaciones gubernamentales o escaneos faciales a sitios que no confían ni visitan con regularidad.

Integrar las VPNs dentro del marco regulatorio confunde el síntoma con el problema. Prohibir o restringir las VPN rara vez detiene el comportamiento subyacente; empuja a los usuarios hacia soluciones menos reguladas y otorga a los gobiernos una nueva herramienta para controlar el acceso de los ciudadanos a la red. Después de años construyendo un navegador orientado a la privacidad, he aprendido que los usuarios de Internet se adaptan mucho más rápido que la regulación.

You can’t regulate intent (No se puede regular la intención)

Toda propuesta para restringir el uso de VPN se topa con el mismo problema técnico: una conexión VPN no explica por qué alguien la usa. Un periodista protegiendo fuentes, un empleado remoto en una red de hotel y alguien eludiendo una verificación de edad pueden parecer idénticos desde el punto de vista de la red, y la aplicación de la ley no puede distinguir entre ellos. Cualquier mecanismo de puesta en marcha para detectar eludir verificación de edad debe basarse en ese mismo tráfico y no tiene forma de separar a un menor que evita contenido dañino de un profesional que presenta un informe desde una red hotelera.

Respecto a la solución, la estigmatización de las VPNs no modifica la demanda subyacente. Las personas no dejan de desear privacidad porque una herramienta es menos socialmente aceptada; encuentran otra manera de obtener privacidad y seguridad, a menudo a través de canales con menos transparencia que los que se restringen.

The precedent is important (El precedente es importante)

La preocupación es más aguda cuando estas leyes nacen en mercados de alta visibilidad y luego se convierten en modelos para otros gobiernos. Si las herramientas de privacidad deben identificar a los usuarios para funcionar, esa expectativa podría extenderse a la mensajería cifrada, al almacenamiento en la nube y a otras tecnologías de uso diario en las empresas. Una empresa que admite verificaciones de identidad para su tráfico VPN hoy podría encontrarse ante la misma lógica aplicada a su plataforma de mensajería cifrada o su proveedor de almacenamiento en el futuro. La infraestructura que se debate bajo el paraguas de la seguridad infantil es la misma infraestructura que mantiene las comunicaciones corporativas y la protección de datos.

Privacy tools are not the problem (Las herramientas de privacidad no son el problema)

Se estima que 1.7 mil millones de personas en todo el mundo usan VPNs, una cifra que debería hacer reflexionar a los legisladores antes de tratarlas principalmente como un medio para eludir la verificación de edad. Para la mayoría de los usuarios, las VPN forman parte de la seguridad cotidiana de Internet, protegiendo comunicaciones y conexiones en redes Wi‑Fi públicas.

Las oleadas de uso de VPN siguen un patrón claro: los picos más grandes suelen ocurrir ante disturbios políticos o cuando una plataforma es bloqueada, como ocurrió cuando Turquía restringió Wikipedia durante años. Las leyes vinculadas a la verificación de edad también generan nuevos registros de usuarios, aunque sea en menor medida, en su mayoría personas que no quieren subir una identificación o un escaneo facial para acceder a un sitio que preferirían no visitar.

Not all verification is equal (No toda verificación es igual)

Conviene distinguir entre dos situaciones distintas. Verificar la edad en una red social, donde alguien ya tiene identidad y un motivo para ser reconocido, difiere de verificar la edad en un sitio para adultos, donde precisamente el objetivo es no ser identificado. La primera es razonable; en la segunda, es difícil justificar entregar una identificación o un escaneo facial dado el riesgo de filtración y uso indebido.

The technology already exists, with limits (La tecnología ya existe, con límites)

La verificación de edad con preservación de la privacidad es real, y existen versiones que funcionan, aunque los límites deben ser comprendidos con claridad. Demostrar algo sin dejar rastro alguno es extremadamente difícil; la confianza debe ubicarse en algún lugar. Un modelo viable separa a la parte que confirma la edad de la parte que visita el servicio. Un intermediario de confianza verifica la elegibilidad una vez y emite un token a cambio. Ese token no es una moneda, no está ligado a una cartera ni a una cuenta; es una prueba criptográfica que no puede rastrearse hasta la persona original. Es como una tarjeta de identidad de la que se eliminan la foto, el nombre y el número, dejando solo la respuesta sí/no a una pregunta. Ese token reside en el dispositivo de la persona y la entidad que confirma la elegibilidad nunca lo posee.

Privacy and verification can coexist (La privacidad y la verificación pueden coexistir)

Proteger a los menores es un objetivo de política pública legítimo, y rechazar el enfoque actual no equivale a rechazar la verificación de edad en su totalidad. La pregunta es cómo lograrlo sin exigir a millones de adultos entregar más información personal de la necesaria. Los padres están en la mejor posición para decidir qué pueden ver sus hijos, con herramientas que ya existen. Las políticas públicas deben apoyar ese rol.

Los gobiernos deberían promover sistemas de verificación de edad que recojan la mínima información necesaria para confirmar la elegibilidad, permitiendo que las herramientas de privacidad hagan su trabajo. El verdadero desafío es construir una verificación de edad en la que la gente pueda confiar sin renunciar a su privacidad. Regular las VPNs no nos llevará a ese objetivo.

[Nota de cierre editorial: la discusión permanece en evolución, y la implementación de tecnologías de verificación de edad debe equilibrar seguridad, derechos individuales y innovación tecnológica.]

from Latest from TechRadar https://ift.tt/Ql8X46q
via IFTTT IA

Tras años de pruebas, WIRED descubrió cuáles son los mejores lentes inteligentes… y muchos otros que no lo son


En el vertiginoso mundo de la tecnología wearable, los lentes inteligentes prometen una experiencia que trasciende lo cotidiano: información al alcance de la mirada, fotografía y video discretos, y una conectividad que se integra sin esfuerzo con la vida diaria. Después de años de evaluaciones rigurosas, WIRED ha logrado delinear un mapa claro de modelos que realmente cumplen lo que prometen y de aquellos que, por diversas razones, quedan a deber. Este artículo sintetiza hallazgos clave, criterios de evaluación y recomendaciones para lectores que buscan tomar decisiones informadas en un mercado fragmentado y dinámico.

Desde el inicio, el criterio fundamental ha sido la utilidad práctica: ¿qué tan útiles son estas lentes para una persona promedio en su rutina? No basta con especificaciones técnicas impresionantes; lo crucial es la experiencia de uso: autonomía real, comodidad, calidad de imagen, integración con apps y ecosistemas, y, por supuesto, privacidad y seguridad.

En primera línea se encuentran los modelos que ofrecen una experiencia de usuario fluida y sin fricción. Son ligeros, cómodos para uso prolongado y capaces de entregar notificaciones discretas, capturas rápidas y funciones de asistencia sin convertir cada interacción en un proceso manual. Estos lentes destacan por una buena duración de batería, un software estable y actualizaciones que amplían su utilidad sin aumentar la complejidad. Además, suelen incorporar controles intuitivos: gestos simples, comandos de voz y una compatibilidad consistente con dispositivos iOS y Android.

Sin embargo, el listado no se limita a lo positivo. WIRED también ha caracterizado una serie de modelos que, a pesar de contar con características llamativas, no logran consolidarse como opciones viables para el usuario promedio. Entre las razones más frecuentes: respuestas lentas del sistema, perfiles de privacidad poco claros, baterías que se agotan demasiado rápido, o una calidad de construcción que no resiste el uso cotidiano. En otros casos, la experiencia de captura de video o foto degrada la calidad esperada debido a limitaciones en el sensor, nivel de ruido o procesamiento de imagen, que terminan afectando la utilidad general.

Uno de los aspectos más críticos analizados es la interfaz de usuario y la experiencia de software. Un software mal diseñado puede convertir una tecnología prometedora en una molestia diaria. Los lentes que logran equilibrar potencia y simplicidad suelen ofrecer actualizaciones que afinan funciones como el modo de enfoque, el reconocimiento de voz y la gestión de permisos de privacidad. Por el contrario, aquellos con procesos complicados para emparejarse con dispositivos o gestionar permisos pueden generar frustración y migraciones a soluciones alternativas.

La seguridad y la privacidad ocupan un lugar destacado en la evaluación. Los lentes inteligentes, por su naturaleza, manejan datos sensibles: video, imágenes, y patrones de comportamiento. La transparencia sobre qué datos se recogen, cómo se almacenan y quién tiene acceso a ellos, marca la diferencia entre una experiencia confiable y una preocupación constante. En este sentido, los modelos recomendados suelen destacar por prácticas claras de minimización de datos, opciones de borrado rápido y controles fáciles de entender para el usuario.

Para quien está considerando la compra, la guía práctica de WIRED recomienda un enfoque escalonado:
– Identificar el uso principal: ¿notificaciones, asistencia, fotografía rápida, o una combinación? Esto orienta hacia modelos que prioricen ese conjunto de funciones.
– Probar la comodidad y ajuste: la experiencia varía mucho según la forma de la nariz y la estructura de las orejas. Las pruebas en tienda o pruebas de 1–2 semanas pueden marcar la diferencia.
– Evaluar la batería en escenarios reales: tiempo de uso continuo, incluso en modo de ahorro de energía, es decisivo para no depender de un cargador adicional durante el día.
– Revisar el ecosistema y la compatibilidad: ¿con qué dispositivos y apps funciona mejor? La coherencia entre plataformas reduce fricción operativa.
– Considerar la privacidad: revisar políticas, opciones de manejo de datos y controles de usuario debe ser parte del proceso de decisión.

El resultado de este escrutinio pone en relieve que el mercado de lentes inteligentes es aún heterogéneo. Existen propuestas que elevan la experiencia de usuario a un nuevo estándar y otras que, sin justificar la promesa, no cumplen con las expectativas razonables de un consumidor informado. Para el lector, el consejo no es obedecer a la novedad por la novedad, sino abrazar una solución que ofrezca utilidad tangible, seguridad clara y una experiencia de uso coherente con sus hábitos diarios.

Conclusión: la evolución de los lentes inteligentes continúa. WIRED, a través de pruebas extensivas y comparativas, invita a pensar críticamente sobre cada modelo y a distinguir entre innovación atractiva y valor real. En un mercado donde la promesa tecnológica es alta, la claridad en la experiencia de usuario y la responsabilidad en el manejo de datos siguen siendo los criterios decisivos para separar lo útil de lo superfluo.
from Wired en Español https://ift.tt/hcqaLsM
via IFTTT IA

Brecha de datos en Unlimited Technology Systems: un vistazo detallado a un incidente que afecta a millones


Una brecha de seguridad de gran magnitud ha expuesto información personal y médica de millones de personas a través de Unlimited Technology Systems, una empresa de software que presta servicios tecnológicos para el sector salud en Estados Unidos. El ataque, cuya fecha indicada por la compañía es el 5 de octubre de 2025, dio lugar a la exfiltración de datos durante los cinco días siguientes, afectando a más de 3.8 millones de individuos. A continuación se presenta un análisis profesional sobre el incidente, sus posibles vectores y las implicaciones para las personas afectadas.\n\nQué se sabe, y qué no:\n- Los atacantes robaron una cantidad sustancial de información que incluye nombres completos, números de Seguro Social, fechas de nacimiento, direcciones de correo y domicilios, números de teléfono, información demográfica, imágenes de licencias y otros documentos de identidad gubernamentales, tarjetas de seguro, formularios de ingreso, números de pólizas y de reclamaciones de seguro, registros médicos, fechas de servicio y datos de diagnóstico.\n- La fuente y los métodos del ataque no han sido revelados y ninguna agrupación ha reivindicado la responsabilidad. Esto complica la atribución y la evaluación de riesgos a corto plazo para las víctimas.\n- No está claro si se exigió rescate ni si hubo negociación para eliminar los datos. Los patrones de intrusión pueden variar entre grupos: algunas bandas operan llamando a las víctimas haciéndose pasar por soporte técnico para obtener acceso remoto; otras aprovechan vulnerabilidades en routers, firewalls y otros componentes de hardware.\n\nImplicaciones para las víctimas:\n- Este conjunto de datos representa un excelente objetivo para el fraude de identidad y posibles intentos de fraude financiero. La combinación de datos personales, médicos y de identificación facilita ataques de spear phishing, suplantación de identidad y fraude de seguros. En estos escenarios, las consecuencias pueden ser significativas y prolongadas, incluso años después del incidente.\n- Dado que algunas entidades procesan información para terceros, las personas afectadas pueden no haber establecido una relación directa con Unlimited Technology Systems, lo que añade una capa adicional de desinformación sobre el origen del acceso y la responsabilidad percibida.\n\nMedidas de mitigación y respuesta:\n- Unlimited Technology Systems está ofreciendo monitorización gratuita de identidad a las personas afectadas a través de Kroll. Este tipo de servicio ayuda a detectar actividad no autorizada y a alertar sobre posibles usos indebidos de la información robada. Se recomienda a las víctimas activar y mantener este monitoreo, revisar informes de crédito y considerar medidas como alertas de fraude y congelación de crédito, según corresponda.\n- Aunque la brecha afecta a individuos que podrían no estar familiarizados con la firma, es crucial que las autoridades competentes continúen con la investigación para identificar al origen del ataque y comprender el alcance real de la exfiltración.\n- En el plano preventivo, las organizaciones que manejan datos sensibles deben reforzar controles de acceso, monitoreo continuo, gestión de vulnerabilidades y educación para usuarios finales sobre técnicas de ingeniería social y phishing.\n\nContexto del actor y refuerzo de ciberseguridad en el sector salud:\nEl incidente subraya la vulnerabilidad persistente de las infraestructuras de atención médica y de software que maneja información sensible. Aun cuando la fuente y la identidad del atacante no se hayan esclarecido, el daño ya está hecho para millones de personas. Las entidades deben evaluar con rigor su exposición de datos, realizar pruebas de penetración regulares, y asegurar que las soluciones de monitorización de identidad y de protección de datos estén alineadas con las mejores prácticas de la industria.\n\nNotas finales:\n- Este tipo de incidentes refleja una realidad: la protección de datos personales y médicos requiere una estrategia integral que combine tecnología, procesos y educación para usuarios.\n- La colaboración entre proveedores de servicios, agencias regulatorias y las empresas afectadas es esencial para reducir el riesgo de futuras filtraciones y para mejorar la transparencia y la confianza del público en la gestión de datos de salud.\n\nFuente de contexto:\nSegún reportes de prensa y cobertura técnica, la compañía procesa información en nombre de sus clientes, lo que implica que las víctimas pueden no tener una relación directa con Unlimited Technology Systems, complicando la percepción del incidente entre los afectados.\n

from Latest from TechRadar https://ift.tt/ZyKHTiO
via IFTTT IA

Vulnerabilidades en apps preinstaladas de Samsung: lecciones sobre seguridad y confianza en el ecosistema móvil


En el mundo de la seguridad móvil, la línea entre funcionalidad y riesgo a veces es más estrecha de lo que parece. Recientemente, Oversecured reveló que 176 vulnerabilidades fueron encontradas en las aplicaciones preinstaladas de Samsung, abarcando desde acceso a cámaras y micrófonos hasta la posibilidad de tomar control de la cuenta Samsung con un solo clic. Estas fallas también abrían la puerta a la ejecución remota de código y al secuestro de tráfico a través de técnicas de manipulación de DNS, entre otros vectores de ataque. En teoría, un atacante podría diseñar y enviar una imagen JPEG que, al abrirla, cargue bibliotecas nativas controladas por el atacante desde la tarjeta SD, o bien aprovechar vulnerabilidades de traversal para escribir archivos arbitrarios en el sistema de archivos. Tras la divulgación, Samsung corrigió todos los problemas reportados, y la lista completa puede consultarse en GitHub.

Este episodio arroja una luz crucial sobre un fenómeno conocido: las apps propietarias preinstaladas, que a menudo no pueden desinstalarse y operan fuera de la protección de Play Protect de Google, pueden representar un vector de riesgo significativo para cientos de millones de dispositivos. A diferencia de las apps descargadas desde tiendas, estas aplicaciones vienen integradas en el sistema y gozan de privilegios elevados, lo que amplifica el impacto de cualquier vulnerabilidad.

Contexto adicional: en la esfera técnica, las vulnerabilidades de ejecución de código arbitrario, secuestro de cuentas o redirección de tráfico no son innatas de una sola marca, pero su presencia en apps preinstaladas eleva la gravedad por su alcance y persistencia. Este caso subraya la necesidad de prácticas de seguridad más rigurosas en el desarrollo y mantenimiento de software preinstalado, así como una mayor transparencia para los usuarios sobre las capacidades y permisos de estas apps.

Lecciones para la industria y para los usuarios:
– La importancia de evaluar y mitigar privilegios excesivos en apps preinstaladas.
– La necesidad de mecanismos de defensa que funcionen incluso cuando las apps no han sido descargadas por el usuario.
– Una mayor claridad para los usuarios sobre qué apps vienen de fábrica, qué permisos requieren y qué riesgos implican.
– La utilidad de compartir listas de vulnerabilidades y parches de forma abierta para fomentar una respuesta rápida y coordinada.

La resolución de estos fallos por parte de Samsung demuestra que es posible corregir vulnerabilidades incluso en componentes deeply integrados del ecosistema móvil. Este episodio debe servir como un recordatorio de que la seguridad no es un estado, sino un proceso continuo que involucra fabricantes, investigadores y usuarios por igual.

from Latest from TechRadar https://ift.tt/Itlcv7G
via IFTTT IA

Jobsite Intelligence: Impulsando la Productividad en la Construcción a Través de Datos Visuales y IA


La industria de la construcción sigue enfrentando una brecha de productividad. A pesar de un crecimiento prometedor, la mejora anual es de apenas 0.4% desde el año 2000, lo que señala la necesidad de entregar proyectos actuales y cerrar la brecha a largo plazo.

¿Qué está frenando la construcción? Las causas son múltiples: retrasos en materiales y brechas de talento, entre otras. En los últimos años, muchos contratistas han incorporado tecnología para apoyar diferentes flujos de trabajo en el sitio. Una solución que está teniendo impacto desde una perspectiva de productividad global es la inteligencia de obra (jobsite intelligence).

Soluciones de inteligencia de obra

Las soluciones de inteligencia de obra ayudan a los líderes de sitio a mejorar la productividad a partir de terabytes de datos visuales generados en los sitios. La IA está acelerando la capacidad de estas soluciones para generar los insights que permiten gestionar proactivamente los proyectos.

¿Cómo impacta la IA los datos visuales en construcción y mejora la productividad? Las soluciones de inteligencia de obra aprovechan cámaras en el sitio para capturar datos visuales y soportar la seguridad perimetral para seguros y cumplimiento, seguimiento del progreso y seguridad.

Aunque estas soluciones incrementan la cantidad de datos disponibles para los líderes, los equipos de proyecto a menudo no tienen tiempo ni recursos para analizarlos. Ahí es donde la IA actúa como catalizador para escalar la inteligencia de obra y mejorar la productividad en general. La IA puede interpretar rápidamente los datos visuales y ofrecer insights a los equipos en tiempo real.

Por ejemplo, una breve reunión matutina puede utilizar IA para interpretar una sola foto y resumir la preparación del sitio respecto a condiciones climáticas, higiene del sitio y disponibilidad de contenedores de residuos. De igual forma, las búsquedas potenziadas por IA simplifican la generación de informes, eliminando la necesidad de revisar horas de grabaciones para encontrar una infracción específica.

Insights impulsados por IA: la clave para gestionar proactivamente un proyecto

Cuanto mejor pueden planificar los equipos, más productivos pueden ser. Los insights impulsados por IA brindan la visibilidad necesaria para adoptar un enfoque proactivo:

1. Tomar decisiones informadas con rapidez

Operar un sitio ya es un reto; gestionar múltiples sitios, aún más. La IA apoya decisiones más rápidas e informadas, señalando la información que los equipos necesitan en el momento necesario. Esto puede incluir alertas de PPE para evitar lesiones, actualizaciones sobre el estado de una cimentación o un informe de seguridad de 24 horas para garantizar que el sitio esté seguro para trabajar.

La IA puede presentar los datos más relevantes para evitar horas de búsqueda a través de llamadas o correos. Un resumen matutino por correo puede recapitular el estado del sitio, la higiene y las condiciones del terreno antes de comenzar el día. El resultado es una toma de decisiones rápida, simple y accionable.

Más del 60% de las empresas de construcción experimentan retrasos, reducciones o cancelaciones de proyectos debido a la incertidumbre económica, la escasez de mano de obra y la interrupción de la cadena de suministro. Por ello, es cada vez más importante que los contratistas tengan visibilidad en todas las áreas del proyecto para una toma de decisiones más informada y estratégica.

2. Mantener la productividad ante la escasez de mano de obra

Los desafíos laborales afectan significativamente la productividad. El 83% de las empresas reportan dificultades para contratar superintendentes y el 81% para contratar project managers y supervisores. En este contexto, los líderes de sitio deben coordinar múltiples proyectos, lo que dificulta la visibilidad en cada uno.

Al proporcionar actualizaciones y análisis entre distintos sitios, la inteligencia de obra basada en IA ahorra tiempo a los responsables, permitiéndoles centrarse en otros proyectos. Un resumen de progreso puede sustituir a varias llamadas y a un viaje de 45 minutos para verificar un pour de cemento, por ejemplo. Si surge un problema en un sitio, aún hay visibilidad sobre los otros. El ahorro de tiempo se traduce en mayor impacto, mayor satisfacción laboral y, en última instancia, una contratación más fácil de nuevo talento.

3. Evitar perder conocimiento por cambios en el lugar de trabajo

Con una gran parte de la fuerza laboral acercándose a la jubilación, la industria corre el riesgo de perder propiedad intelectual. Se estima que para 2031 el 41% de los trabajadores de construcción se jubilará, mientras que solo el 10% de los trabajadores actuales tiene menos de 25 años.

Si los trabajadores experimentados se retiran antes de que ingresen nuevos, estos últimos no tendrán la oportunidad de aprender de los veteranos. Lo siguiente mejor es aprender a partir de las imágenes y datos del sitio. La inteligencia de obra impulsada por IA puede catalogar datos visuales, capturar enseñanzas de los veteranos y empaquetarlas como materiales de entrenamiento.

Esto facilita la preservación de décadas de propiedad intelectual y su transmisión a las futuras generaciones de la fuerza laboral.

IA convierte los datos visuales en inteligencia, brindando a los contratistas una forma de trabajar más productiva

La IA juega un papel central para avanzar la inteligencia de obra y permitir que los equipos aprovechen los insights de los datos visuales. El mayor valor proviene de soluciones creadas específicamente para la construcción y que proporcionan insights en tiempo real para mantener la seguridad y el cumplimiento, y asegurar la entrega puntual de proyectos.

Esta publicación se enmarca en TechRadar Pro Perspectives, nuestra vía para presentar a las mentes más brillantes de la industria tecnológica de hoy.

from Latest from TechRadar https://ift.tt/jlSCQ5L
via IFTTT IA

Soundpeats UU2: Una revisión profesional de los nuevos clip-buds con batería de larga duración y control físico


En el competitivo segmento de los audífonos tipo clip, la propuesta de Soundpeats con el UU2 llega para reforzar la oferta presupuestaria sin sacrificar características clave. Este artículo explora el rendimiento esperado y las mejoras que podrían convertir al UU2 en una opción atractiva frente a modelos previos de la marca y a rivales en el mismo rango de precios.

Contexto y evolución
– La familia Clip de Soundpeats ha sido, durante años, una referencia para usuarios que buscan sonido razonable a un costo contenido. El Clip1, reconocido por su relación calidad-precio, sienta el punto de comparación: comodidad, autonomía y usabilidad cotidiana. El UU2 se posiciona como sucesor directo, incorporando mejoras orientadas a la experiencia en usos reales.

Autonomía y uso cotidiano
– Batería y estuche: el UU2 promete 10 horas de reproducción y 42 horas con el estuche, cifras superiores a las reportadas para el Clip1. Estas cifras reducen la necesidad de cargas frecuentes, lo que resulta beneficioso para desplazamientos, trabajo diario y viajes cortos.

Control de sonido y experiencia del usuario
– Reducción de fuga sonora: una característica notable del UU2 es la incorporación de un modo específico para mitigar el sonido que escapa a los oídos cercanos. Este aspecto es especialmente relevante para usuarios que trabajan en entornos abiertos o que comparten espacios donde el sonido puede ser perceptible a otros.
– Controles físicos: frente a la tendencia de muchos modelos económicos hacia controles hápticos, el UU2 mantiene botones físicos. Esta decisión favorece una interacción más precisa y confiable, especialmente en situaciones en las que se requiere precisión rápida de control.

Sonido y tamaño de diafragma
– El driver reportado es de 12 mm, manteniendo una línea similar al Clip1. Aunque no se espera una revisión sonora radical, se sugiere una mejora en la claridad de llamadas, lo que puede traducirse en conversaciones más nítidas en entornos ruidosos o con viento.

Precio y disponibilidad
– El UU2 está disponible por 49.99 USD / 59.99 GBP (aproximadamente 70 AUD), lo que representa una oferta atractiva frente a la etiqueta anterior del Clip1, que oscilaba alrededor de 69.99 USD / 74.99 GBP / 79.99 AUD. Este posicionamiento refuerza su atractivo para compradores conscientes del presupuesto que buscan funcionalidad decente sin comprometer experiencia de usuario.

Conclusión preliminar
– A falta de pruebas exhaustivas, el UU2 parece traer mejoras sustanciales en autonomía y en gestión de fuga sonora, junto con controles físicos que pueden agradar a usuarios que prefieren retroalimentación táctil. Si estas mejoras se traducen en una experiencia de uso estable y cómoda, el UU2 podría consolidarse como una opción sólida dentro de la categoría de cuff-buds asequibles, especialmente para quienes priorizan duración de batería y claridad en llamadas.

Nota para el lector
– Este análisis se mantiene provisional hasta disponer de pruebas de rendimiento comparables con el Clip1 y otros rivales de presupuesto. Se recomienda verificar la experiencia de uso en condiciones reales y considerar preferencias personales en control táctil y ajuste de sonido al momento de la compra.

from Latest from TechRadar https://ift.tt/dpaJctE
via IFTTT IA

Guía práctica de relojes inteligentes para aventuras al aire libre: opciones solventes y asequibles


En el mundo de los relojes inteligentes para actividades al aire libre, la llegada de un modelo insignia como la Garmin Fenix 9 genera expectativa y, a menudo, una preocupación por el presupuesto. Aunque las versiones premium pueden ofrecer funcionalidades impresionantes, no siempre es necesario invertir en lo último para disfrutar de capacidades clave como mapas GPS offline, seguimiento de actividad y navegación. A continuación, presentamos una visión general sobre alternativas que combinan robustez, autonomía y mapas sin depender de un gasto elevado, junto con recomendaciones para distintos tipos de aventureros.

1) Orientación y mapas sin depender del modelo más caro
– Muchos usuarios solo requieren mapas offline y funciones básicas de fitness para excursiones ocasionales. En ese sentido, hay relojes que ofrecen mapas descargables, modo de navegación y métricas de salud sin la etiqueta de precio premium.
– Es posible encontrar modelos en oferta que permiten gestionar rutas, altímetros y brújulas, proporcionando una experiencia sólida para caminatas de corta duración o salidas de fin de semana.

2) ¿Qué buscar en un reloj para aventuras? Aspectos clave
– Mapas offline y capacidad de navegación: la posibilidad de descargar rutas y visualizar mapas sin conectividad celular es crucial para zonas con cobertura deficiente.
– Seguimiento de actividad y métricas relevantes: GPS preciso, frecuencia cardíaca, sueño y consumo de calorías, entre otros.
– Durabilidad y autonomía: resistencia al agua, protección frente a golpes y una batería que permita varias horas de uso sin recargas constantes.
– Compatibilidad y ecosistema: interoperabilidad con tu teléfono y plataformas de análisis de datos para un seguimiento continuo.

3) Opciones destacadas en el segmento medio
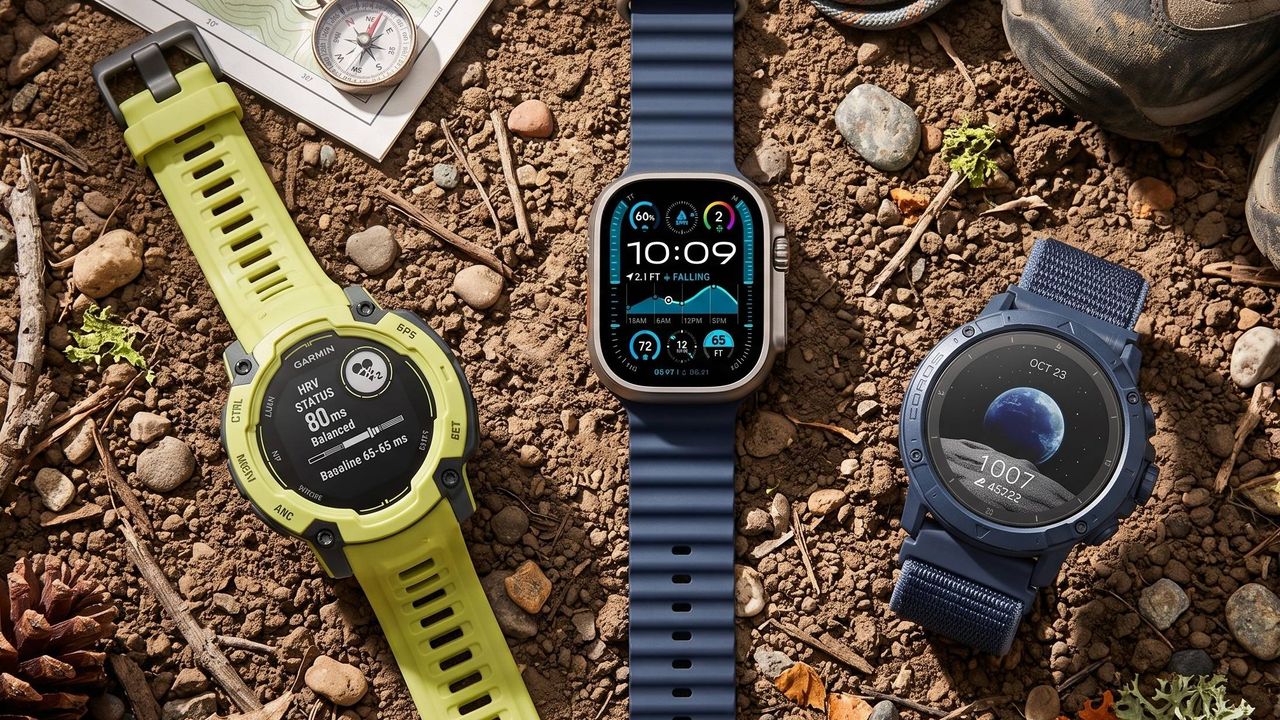
– Garmin Fenix 7X Pro Solar: un referente en durabilidad y funciones de navegación, con batería ampliada para expediciones prolongadas. Es una alternativa sólida para quien valora mapas y herramientas de navegación sin necesariamente buscar el modelo más nuevo.
– Garmin Instinct E: una opción más accesible que aún ofrece características centradas en actividades al aire libre, con un equilibrio entre resistencia y costo.
– Samsung Galaxy Watch Ultra 2: una propuesta premium que combina rendimiento general y capacidades de navegación, con énfasis en experiencia de usuario y conectividad.
– Polar Grit X2 Pro y Coros Apex 4: alternativas que priorizan la precisión de seguimiento, modo multi-deporte y robustez, adecuadas para excursionistas que desean fiabilidad a un precio más contenido.

4) ¿Cómo aprovechar ofertas y descuentos?
– Muchas tiendas y plataformas de tecnología suelen presentar rebajas estacionales en relojes de aventuras, lo que permite adquirir modelos con mapas offline y funciones avanzadas a un precio reducido.
– Si el objetivo es solo sustituir una función específica (por ejemplo, mapas offline o navegación), es posible encontrar modelos que cubren esas necesidades y que, en conjunto, resultan más económicos que un buque insignia recién salido.

5) Conclusión
– No es imprescindible esperar a la salida del último modelo para prepararte para el senderismo, la escalada o el senderismo de varios días. Con una selección adecuada de relojes que incluyan mapas offline y seguimiento de actividad, puedes obtener una experiencia fiable y satisfactoria sin comprometer la seguridad ni la diversión al aire libre.

Si deseas, puedo adaptar esta guía con recomendaciones específicas para tu tipo de actividad, presupuesto y región, e incluir comparativas de rendimiento entre modelos concretos disponibles en el momento.

from Latest from TechRadar https://ift.tt/u2R5iwL
via IFTTT IA

Ted Lasso y la evolución de AFC Richmond: conceptos clave de la temporada 4 y su impacto en el universo del equipo


En el convulso universo de Ted Lasso, la cuarta temporada marca un nuevo punto de inflexión para AFC Richmond y sus protagonistas. Este artículo ofrece una mirada profesional y contextualizada sobre los temas centrales que emergen a medida que la serie avanza, sin perder de vista el tono optimista y humano que ha caracterizado la historia desde sus inicios.

La premisa evoluciona: tras la reconfiguración del equipo femenino de AFC Richmond, la serie explora la gestión, la diversidad y la responsabilidad de liderar un proyecto deportivo con raíces en una comunidad apasionada. Esta mutación obliga a los personajes a enfrentar desafíos diferentes, desde la dinámica de grupo hasta la presión mediática, manteniendo el equilibrio entre humor y reflexión que define la propuesta.

Personajes y conexiones: la introducción de nuevos rostros como Alice Chilton, interpretada por Tanya Reynolds, aporta una nueva óptica sobre el talento, la disciplina y la cooperación. Paralelamente, la presencia de veteranos como Roy Kent y Coach Beard continúa anclando la historia en sus tensiones y lealtades, permitiendo que las relaciones entre entrenadores, jugadores y directivos evolucionen con naturalidad y credibilidad.

La narrativa de la temporada 4 también recurre a un formato episódico que, si bien se apoya en un prólogo extenso, promete un desarrollo sostenido a lo largo de cada entrega. En ese sentido, el estreno y la planificación de los episodios se vuelven elementos clave para entender el ritmo de la serie y la forma en que se despliegan las subtramas.

La experiencia de visualización y la distribución: para los seguidores en América y otras regiones, la ventana de estreno se ha convertido en un tema recurrente. Aunque la fecha exacta puede variar según la región, la consistencia en el horario de lanzamiento (por lo general, martes por la noche en Norteamérica y miércoles en otras ligas) ayuda a crear una expectativa compartida entre la audiencia global. Este comportamiento streaming-centrado no solo favorece la conversación en redes sociales y foros, sino que también refuerza la estrategia de Apple TV+ para mantener a los espectadores comprometidos a lo largo de la temporada.

Plan de lanzamientos y próximos capítulos: si seguimos el patrón observado, se espera que cada episodio subsiguiente continúe con la cadencia semanal. A continuación, un resumen de las fechas previstas para los próximos capítulos, sujeto a variaciones regionales: el episodio 2 ya disponible en algunas regiones; el episodio 3 programado para la segunda mitad de agosto, y así sucesivamente, con una lista que recomienda revisar las guías de Apple TV+ y medios especializados para confirmar horarios exactos en cada zona horaria.

Conclusión: Ted Lasso continúa siendo una propuesta que combina deporte, humor y una mirada cálida sobre la convivencia y el liderazgo. La transición hacia un equipo femenino añade capas de complejidad y oportunidad para el desarrollo de personajes, sin perder su sello de positividad y empatía. Para los aficionados, la temporada 4 promete no solo respuestas, sino también nuevas preguntas sobre qué significa liderar con propósito en un entorno tan dinámico como el fútbol y su comunidad.

Notas de producción y lectura adicional: para quienes deseen ampliar su contexto, existen guías de lanzamiento y reseñas que exploran la evolución de la historia, así como fichas técnicas sobre el reparto y las tramas de cada episodio. Manténgase atento a las actualizaciones oficiales y a la cobertura de medios especializados para informarse sobre próximos estrenos y cambios de horario.

from Latest from TechRadar https://ift.tt/gJxMVrP
via IFTTT IA

Levi’s en el ojo público: un análisis de la intrusión por ingeniería social y sus implicaciones


En los últimos días, Levi Strauss anunció haber sufrido un ciberataque que resultó en la pérdida de ciertos archivos corporativos. Aunque la compañía ha detallado el fallo y ha comunicado que no se interrumpió la operación del negocio ni se espera un impacto material, quedan preguntas clave por responder. Este artículo ofrece un panorama profesional sobre lo ocurrido, las tácticas empleadas y las incógnitas que persisten.\n\nLo dicho por Levi’s, según su nuevo informe presentado ante la Comisión de Bolsa y Valores de EE. UU. (SEC), señala que los atacantes accedieron a la infraestructura mediante ingeniería social dirigida a tres empleados. Sin embargo, no se especifica si la vía fue correo electrónico, llamadas de phishing vocal (voice phishing) u otro vector. Una vez logrado el acceso, los intrusos habrían “accedido y exfiltrado cierta información corporativa”. Nuevamente, no hay claridad sobre qué datos concretos fueron obtenidos ni la magnitud de la filtración.\n\nLa empresa informó que activó protocolos de respuesta, implementó medidas de contención y dio inicio a una investigación que continúa en curso. No se detallan esas medidas ni el proceso exacto para erradicar la amenaza. Aun así, Levi’s mantiene que no hubo interrupciones operativas y que no se anticipa un impacto significativo para el negocio.\n\nAunque la entidad no identificó a los responsables y nadie ha reivindicado el ataque en la dark web, ciertos análisis y publicaciones señalan a UNC6671, descrito como un grupo de amenaza con motivación financiera que realiza ataques de extorsión por robo de datos mediante técnicas de phishing de voz. Este hipotético actor podría haber adoptado un enfoque similar al utilizado por ShinyHunters, uno de los actores de mayor notoriedad en el ámbito de exfiltración y extorsión de datos.\n\nLa táctica atribuida a este tipo de grupo suele comprender llamadas telefónicas a objetivos de bajo nivel con acceso a soluciones SaaS empresariales. Dándose por empleados del departamento de TI, los atacantes buscan convencer a las víctimas para obtener acceso remoto o para dirigirlas a una landing page maliciosa diseñada para capturar credenciales. Con ese acceso, los atacantes pueden mapear la infraestructura, exfiltrar datos valiosos y exigir un pago en criptomonedas a cambio de la eliminación de la información.\n\nEste caso subraya la persistente vulnerabilidad asociada a la ingeniería social, incluso cuando la empresa mantiene fuertes controles de seguridad. En un entorno donde las superficies de ataque se diversifican, la concienciación de los empleados y la verificación de identidad en múltiples capas reputan como líneas de defensa críticas.\n\nSi estás gestionando un programa de seguridad cibernética, algunas lecciones prácticas que se pueden extraer incluyen:\n- Fortalecer la evaluación de riesgos de ingeniería social y realizar simulaciones de phishing para todos los empleados, especialmente aquellos con acceso a sistemas críticos.\n- Implementar autenticación multifactor y procesos de verificación fuera de banda para accesos remotos.\n- Establecer y probar procedimientos de respuesta a incidentes que permitan contener rápidamente cualquier intrusión y minimizar la exfiltración de datos.\n- Mantener una gobernanza clara sobre qué datos pueden ser accedidos y por quién, con registros de acceso y monitoreo continuo.\n\nEste análisis no es una declaración oficial de atribución, sino una síntesis de la información disponible y de las tendencias observadas en incidentes similares. Seguiremos atentos a cualquier actualización oficial de Levi’s y a las publicaciones de seguridad para aportar claridad adicional sobre este incidente.

from Latest from TechRadar https://ift.tt/HGoLQ2N
via IFTTT IA