

En un mundo cada vez más atravesado por avances tecnológicos rápidos, los dueños de mascotas y los grupos defensores de la fauna silvestre contemplan una realidad que va más allá de las fronteras de lo visible: la inteligencia artificial está transformando la manera en que percibimos lo real y lo artificial en el reino animal. Este fenómeno plantea preguntas sustanciales sobre protección, bienestar y responsabilidad, y exige respuestas claras tanto de políticas públicas como de prácticas privadas.\n\nLa premisa central es simple en apariencia: la IA habilita tecnologías que pueden imitar, distorsionar o incluso reemplazar señales tradicionales de autenticidad en el mundo natural. Desde simulaciones visuales hiperrealistas hasta algoritmos que crean o modifican comportamientos observables, la línea entre lo real y lo generado se vuelve borrosa. Para los dueños de mascotas, esto puede traducirse en desafíos para identificar signos de malestar, salud o necesidad de atención cuando las herramientas habituales de observación se ven potenciadas o alteradas por sistemas de IA. Para los defensores de la fauna silvestre, la preocupación se intensifica ante la posibilidad de engaños que afecten conteos de población, vigilancia de hábitats o la legitimidad de pruebas científicas utilizadas en campañas de conservación.\n\nFrente a este panorama, es esencial avanzar con un marco normativo y práctico que priorice la verificación, la transparencia y la responsabilidad. Algunas líneas de acción recomendadas incluyen:\n\n1) Estándares de verificación para evidencia animal: incentivar métodos mixtos de observación que combinen señales biológicas verificables (p. ej., rastros, ADN ambiental, marcas biométricas) con tecnologías IA para evitar interpretaciones erróneas causadas por imágenes o videos sintéticos.\n2) Transparencia en algoritmos y datos: exigir que las plataformas que difunden contenidos relacionados con fauna muestren claramente cuándo un material ha sido generado o alterado por IA, y que ofrezcan herramientas de verificación para usuarios y profesionales.\n3) Capacitación para dueños de mascotas: fomentar programas educativos que enseñen a interpretar indicadores de salud y bienestar en perros, gatos y otros animales, y a distinguir señales auténticas de posibles falsas alarmas mediadas por herramientas digitales.\n4) Vigilancia ética de cámaras y sensores: promover el uso responsable de dispositivos de monitoreo en hogares y entornos naturales, con salvaguardas que eviten la invasión de la privacidad y el estrés en la fauna.\n5) Cooperación entre actores: fortalecer la colaboración entre veterinarios, biólogos, tecnólogos y autoridades para crear protocolos compartidos de validación y respuesta ante incidentes que involucren IA y fauna.\n\nLa implementación de estas medidas no solo protege a los animales y a sus cuidadores, sino que también fortalece la integridad de la ciencia ambiental y la responsabilidad social en un ecosistema digital que puede amplificar tanto peligros como soluciones. Un enfoque proactivo implica evaluar riesgos de forma continua y adaptar las estrategias a medida que evolucionan las tecnologías, sin perder de vista los principios éticos que sustentan la protección de la vida animal.\n\nEn última instancia, la conversación sobre IA y fauna silvestre debe permanecer centrada en la evidencia, la trazabilidad y la empatía. Cuando dueños de mascotas y defensores de la fauna logran un marco compartido de verificación y acción responsable, se abre la posibilidad de que la tecnología no solo observe y advierta, sino que también contribuya de manera tangible a la salud de los animales y a la conservación de los ecosistemas.
from Wired en Español https://ift.tt/Au5aXsJ
via IFTTT IA
Tag Archives: IA
Rockstar rompe el silencio: reconocer el impacto del hackeo en el equipo tras días de filtraciones de GTA VI
Tras varios días de filtraciones de gameplay que desvelaron novedades de GTA VI, Rockstar Games ha salido a la luz para comunicar de forma oficial el impacto que el hackeo ha tenido en su equipo y en el desarrollo del título. En una declaración cuidadosamente elaborada, la compañía subraya su compromiso con la calidad, la seguridad y la preservación de la experiencia del jugador, al tiempo que agradece el esfuerzo y la resiliencia de sus empleados frente a una situación de vulnerabilidad.

La filtración masiva no solo puso a prueba los plazos de entrega y las prioridades creativas, sino que también expuso a los equipos a una presión adicional, incertidumbres y dudas sobre la protección de la propiedad intelectual. Rockstar reconoce que estos incidentes pueden afectar la moral y la seguridad del entorno laboral, y ante ello ha reforzado las políticas de ciberseguridad, reforzado controles internos y aumentado las medidas de apoyo para su personal.
En su comunicado, la compañía destaca dos líneas de acción centrales. Primero, la defensa de la integridad del proceso de desarrollo: se enfatiza la necesidad de mantener la visión creativa del estudio y de garantizar que las filtraciones no distorsionen la calidad ni la dirección del proyecto. Segundo, el cuidado del equipo humano: se mencionan protocolos para gestionar el estrés, la exposición pública y las posibles vulnerabilidades profesionales que puedan derivarse de incidentes de seguridad.
Además, Rockstar ha dejado claro que la seguridad de sus productos y de su equipo es una prioridad que trasciende a cualquier periodo de lanzamiento. Se, por tanto, compromete a mejorar la vigilancia de la cadena de suministro, a implementar tecnologías de protección más avanzadas y a colaborar con la comunidad para recuperar la confianza de los jugadores y socios.
La reacción de la comunidad ha sido variada: algunos señalan que las filtraciones, a pesar de su impacto, podrían acelerar ciertos procesos de revisión y pulido; otros advierten sobre las ramificaciones legales y éticas de compartir material filtrado. En cualquier caso, la postura oficial de la compañía parece buscar un equilibrio entre transparencia y responsabilidad, aclarando que la evaluación completa del efecto del hackeo requerirá tiempo y un enfoque metódico.
En el resumen de la postura corporativa, resulta evidente un mensaje doble: reconocimiento del daño ocasionado y compromiso continuo con la calidad y la seguridad. A medida que GTA VI se acerca a su fase final de desarrollo, la prioridad de Rockstar es asegurar que el producto cumpla con las expectativas de la comunidad sin comprometer la integridad de su gente ni la cultura interna del estudio.
from Wired en Español https://ift.tt/C2TcvuW
via IFTTT IA
La campaña de influencia impulsada por IA: análisis de un caso de desinformación de origen ruso
En el panorama actual de la información, las campañas de influencia emplean herramientas de inteligencia artificial para sembrar narrativas que resultan difíciles de discernir a simple vista. A continuación se presenta un análisis profesional sobre un caso reciente en el que OpenAI informó haber interrumpido una campaña de desinformación atribuida a origen ruso, con una arquitectura compleja que que podría pasar desapercibida ante audiencias poco sospechosas.
La campaña se sostuvo sobre una estructura de ‘think tank’ a la que se le atribuye credibilidad cuestionable. Su objetivo explícito fue influir en audiencias occidentales para promover la idea de que Rusia sería superior y que los países occidentales estarían sacrificando su soberanía. Este tipo de operación demuestra cómo las herramientas de IA pueden ser canalizadas para promover narrativas countersigéticas y desinformación con supuestos fundamentos académicos fabricados o mal atribuidos.
Una de las características más destacadas es la utilización de cuentas asociadas a ChatGPT para promover la trabajo de una supuesta comunidad de expertos denominada International Burke Institute (IBI). En el sitio de la IBI se engañaba al atribuir trabajos académicos a autores equivocados y así reforzar una apariencia de legitimidad, ocultando al mismo tiempo la fuente real de las contribuciones académicas.
La IBI se registró en una dirección en Israel y habría contado con la representación de personas reales en ese país, pero el propósito principal era presentar a Rusia de forma favorable frente a sus adversarios occidentales. En el análisis de OpenAI se subraya que los responsables de las cuentas de ChatGPT tomaron medidas deliberadas para ocultar sus orígenes rusos, incluyendo indicaciones para eliminar señales lingüísticas que delataran el uso del ruso.
Entre los indicios se señala la mención de la coalición alemana de gobierno como la “Svetofor coalition”, donde Svetofor significa semáforo en varios idiomas eslavos, lo que sugiere que algunos borradores pudieron haber sido redactados en lenguas eslavas antes de ser traducidos.
Las cuentas se emplearon para promover la IBI en diversas plataformas, como X (anteriormente Twitter), LinkedIn, Facebook, Substack y Telegram, utilizando imágenes y pies de foto generados por IA. Otras cuentas interactuaban de forma automática con comentarios de usuarios en Substack. Los operadores solicitaron resúmenes de rendimiento de estas páginas en ruso y se valieron de ChatGPT para generar imágenes de perfil adecuadas para algunas cuentas.
Un componente notable de la web de la IBI fue el llamado ‘Burke Sovereignty Index’, diseñado para medir el desempeño de un país frente a otros en factores políticos, económicos, tecnológicos, informativos, culturales, cognitivos y militares. OpenAI señala que el índice tenía como fin presentar a los países occidentales de manera peor que Rusia, aunque un análisis independiente revela inconsistencias y sesgos en la métrica, como la puntuación militar desproporcionadamente alta para Rusia y resultados extraños (p. ej., La Ciudad del Vaticano por encima de España en promedios).
La campaña también presentaba una lista de supuestos expertos, con afiliaciones a la IBI no referenciadas. Entre ellos se mencionan figuras reconocidas y también nombres de personas fallecidas, lo que genera dudas sobre la veracidad de las credenciales exhibidas. Aunque parte de la obra académica citada puede ser legítima, en muchos casos fue robada y mal atribuida para reforzar la credibilidad del sitio, lo que demuestra una tradicional estrategia de “engañar con la apariencia de autoridad”.
En cuanto al impacto, OpenAI indicó que el alcance fue limitado: algunos canales de Telegram lograron audiencias entre diez y veinte mil seguidores, con una penetración moderada en audiencias auténticas. Sin embargo, la lección clave reside en la infraestructura subyacente: el sitio está diseñado para parecer auténtico, utiliza investigación que parece genuina aunque esté incorrectamente atribuida, y se presenta como un repositorio de expertos. A simple vista, la presencia en redes y la apariencia de rigor académico pueden generar una sensación de legitimidad que dificulta la detección para el público general.
Este caso ilustra riesgos relevantes para la gestión de información en la era de la IA: la sofisticación de las tácticas, la validación de contenidos y la verificación de credenciales son esenciales para salvaguardar la integridad de las plataformas y de la opinión pública. Reforzar la alfabetización digital, promover la transparencia de las fuentes y construir mecanismos de verificación independiente son medidas críticas para contrarrestar campañas de desinformación que buscan influir en la percepció n de eventos geopolíticos y en la legitimidad de actores nacionales.
Conclusión: la disrupción de este tipo de campañas recuerda que la IA, cuando se utiliza para fines maliciosos, puede imitar estructuras de legitimidad y generar narrativas convincentes. La responsabilidad recae tanto en las plataformas como en los usuarios para cuestionar, verificar y exigir trazabilidad de las afirmaciones y de sus autores. Mantener un ecosistema informativo robusto requiere vigilancia constante, estándares éticos claros y herramientas de verificación que puedan adaptarse a la evolución de estas tácticas de influencia.
from Latest from TechRadar https://ift.tt/a65XUNR
via IFTTT IA
Samsung Galaxy Aero: una mirada profesional a un reloj inteligente de gama de entrada
Una filtración reciente aporta una nueva luz sobre el posible reloj inteligente Samsung Galaxy Aero y sus próximos pasos en el mercado. A diferencia de modelos anteriores, este lanzamiento podría marcar un giro estratégico en la línea de wearables de Samsung, especialmente si se confirma que el dispositivo podría prescindir de Wear OS para adoptar RTOS, un sistema operativo en tiempo real más ligero. Este cambio podría traducirse en mejoras clave, como una mayor duración de la batería y un precio más competitivo, factores que han sido críticos en la recepción de productos de entrada como el Galaxy Watch FE.
Las señales más recientes provienen de Gadgets & Wearables, que examinó las apps Samsung Health y Galaxy Wearable para presentar indicios de lo que podría venir. Según el medio, el Galaxy Aero podría nacer como una versión más asequible dentro del ecosistema Samsung, enfocada a cubrir las necesidades de usuarios que buscan funciones esenciales y un rendimiento fiable sin las complejidades de sistemas operativos más pesados. En este contexto, la elección de RTOS podría situar al Galaxy Aero en la parte inferior del espectro de wearables de Samsung, pero con una propuesta atractiva para quienes priorizan la relación precio–rendimiento.
Un elemento clave es la posibilidad de que RTOS esté ya presente en otras plataformas de Samsung, como Galaxy Fit, lo que sugiere una estrategia de software unificada para dispositivos de referencia más económicos. Si se confirma que RTOS alimenta el Galaxy Aero, la duración de la batería podría mejorar notablemente y se reducirían las exigencias de procesamiento en segundo plano. Esto permitiría a Samsung ofrecer un dispositivo funcional y con autonomía suficiente sin sacrificar la experiencia básica del usuario, siempre que se mantenga un equilibrio razonable entre capacidad de aplicaciones, conectividad y soporte.
En comparación con el Galaxy Watch FE, existen rumores de que el Aero podría situarse por debajo en precio, lo que lo convertiría en una opción más viable para compradores conscientes del presupuesto. Este movimiento podría resolver una de las principales críticas dirigidas al Watch FE: una propuesta que, si bien no era disruptiva, quedaba mal posicionada entre precio y rendimiento frente a otros modelos de Samsung. En términos de batería y eficiencia, la adopción de RTOS podría suponer una solución importante a los problemas de consumo energético que perjudicaron a su predecesor.
Otro aspecto a considerar es el ecosistema de aplicaciones. Si bien RTOS implica ciertas limitaciones en la tienda de Google Play y en la compatibilidad de apps de terceros, podría compensarse con un costo menor y una experiencia centrada en funciones clave. Este enfoque podría convertir al Galaxy Aero en un reloj inteligente de entrada contundente para seguidores de Samsung que buscan un dispositivo sencillo, directo y asequible, sin la necesidad de one-to-one con el ecosistema de Wear OS.
Enfoque estratégico: corregir en lugar de complicar
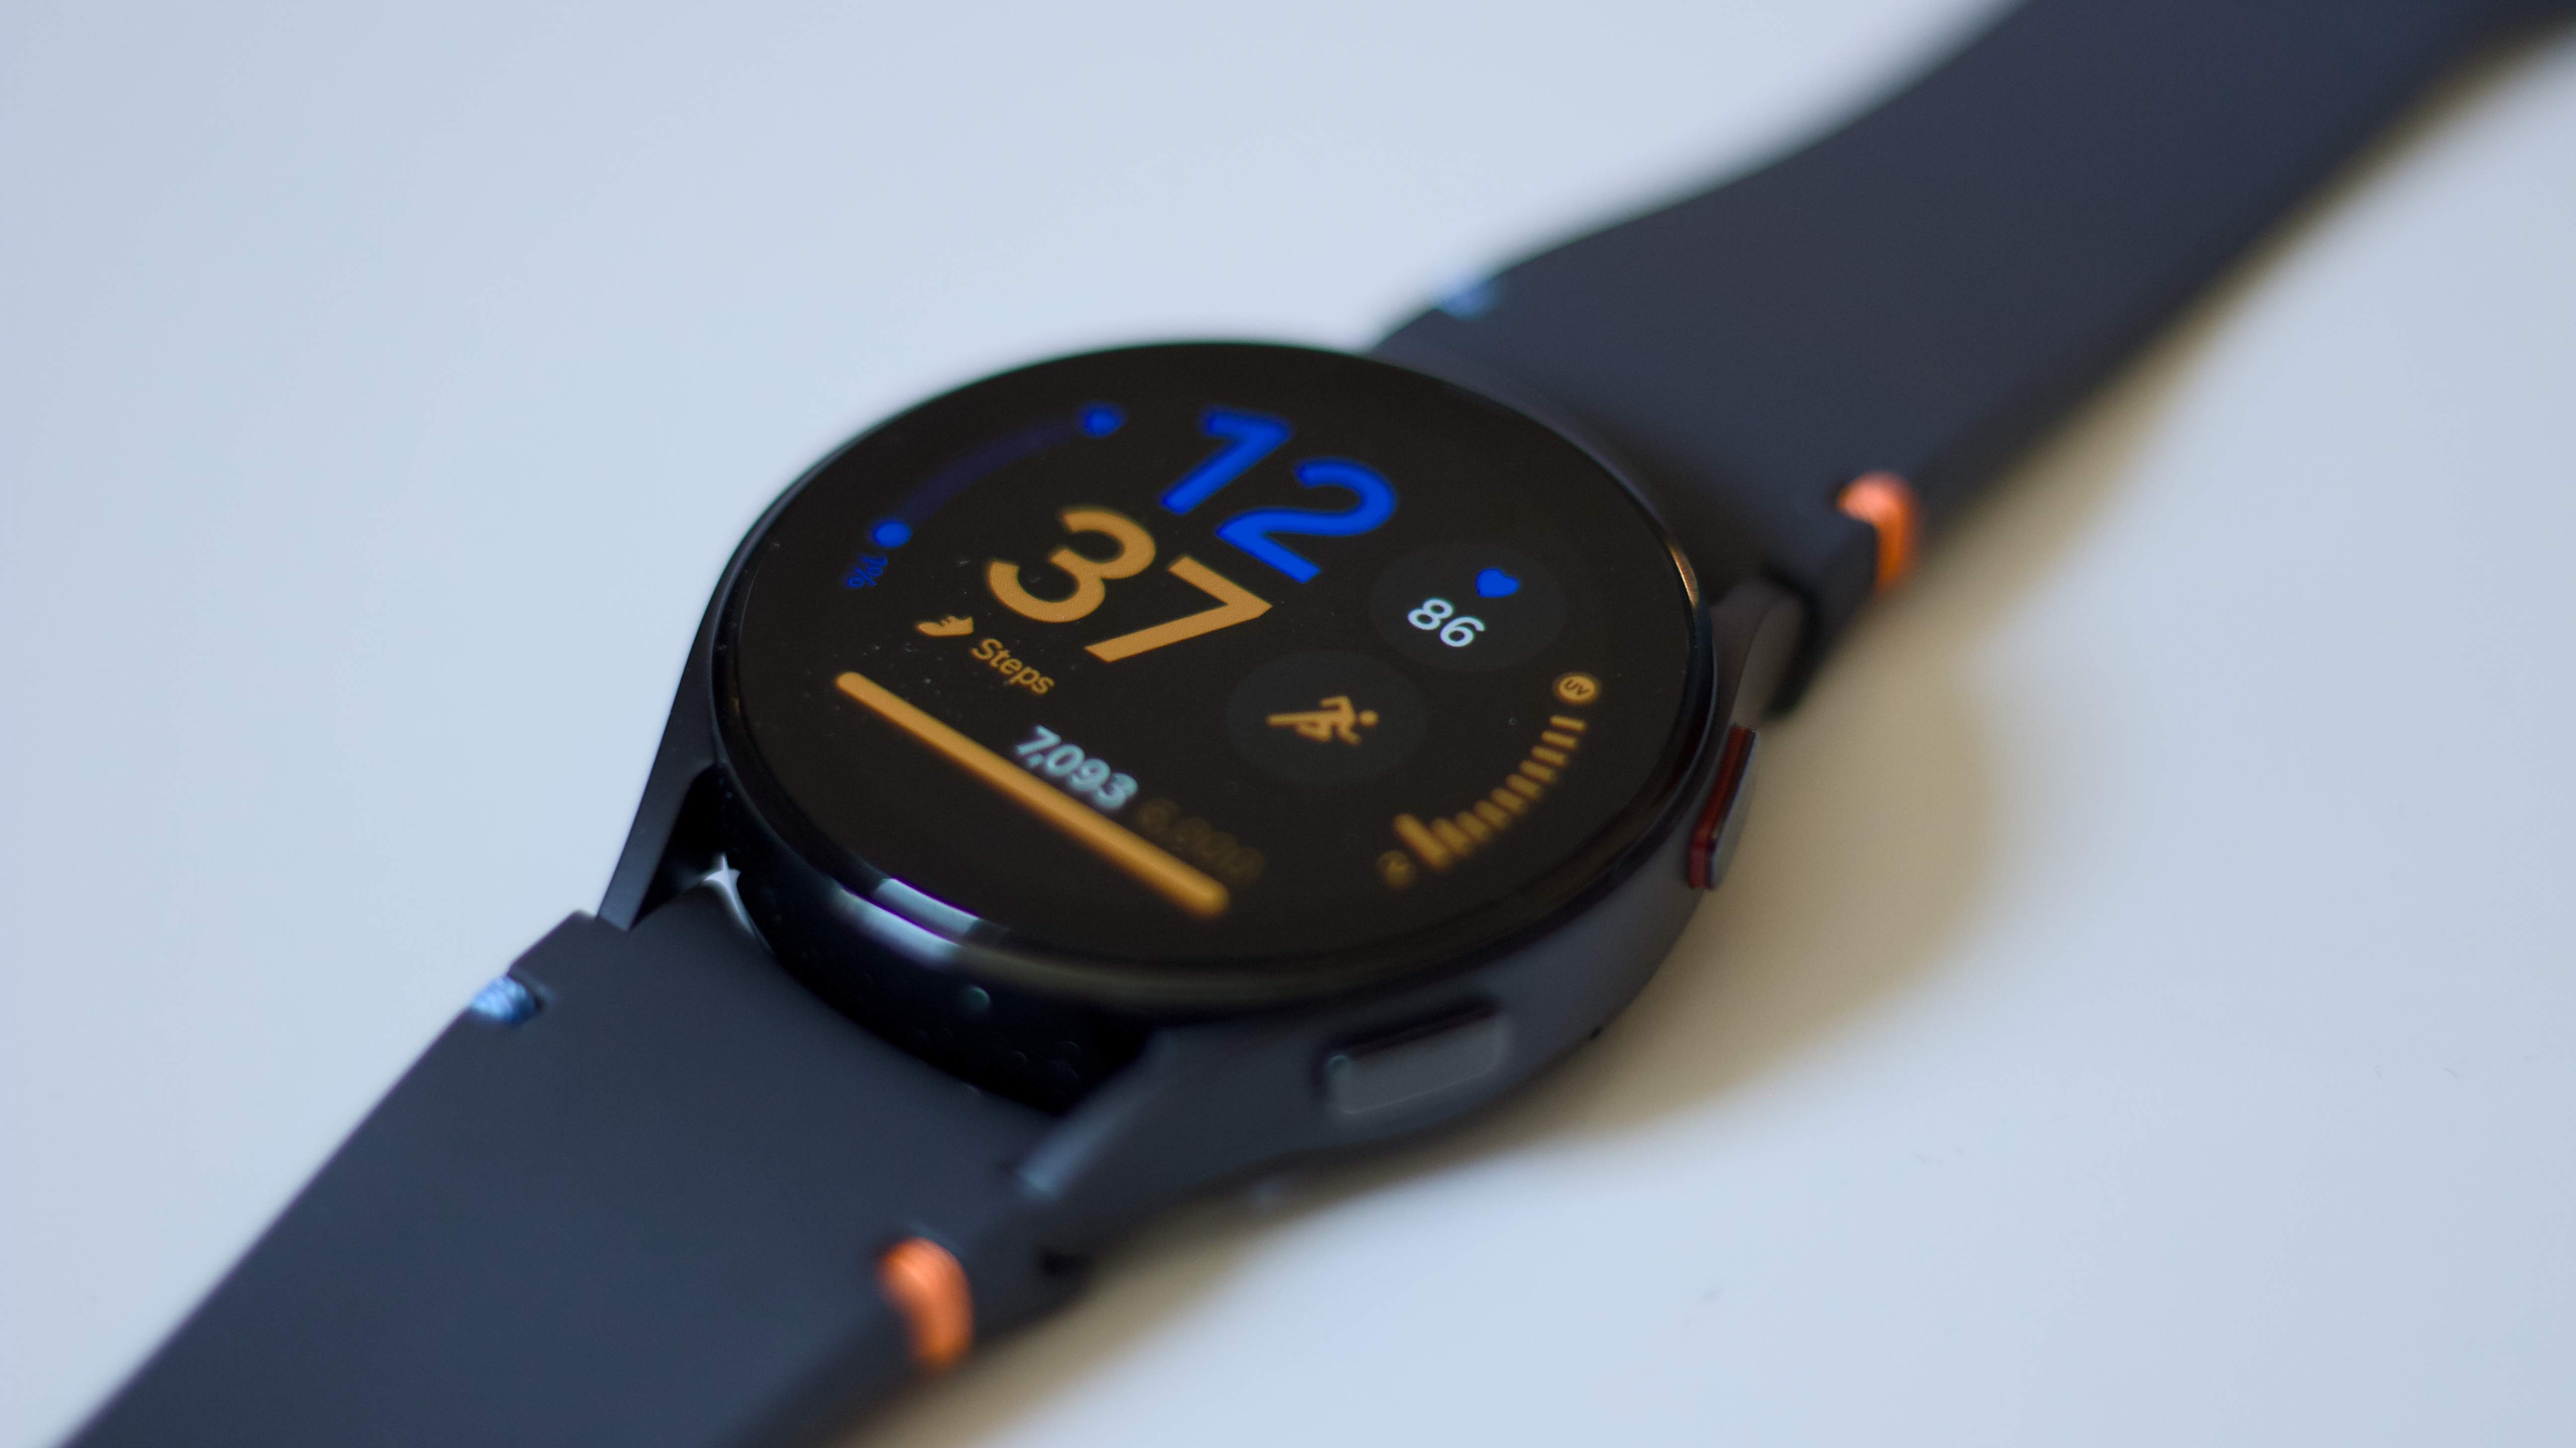
Una de las críticas centrales al Galaxy Watch FE fue su posición intermedia: rendimiento algo inferior frente al Galaxy Watch 6 a un precio comparable, lo que provocaba confusión entre los usuarios. Con el Galaxy Aero, la expectativa es rectificar este desequilibrio y presentar una oferta más coherente para un segmento específico del mercado: compradores de bajo costo que exigen utilidad y fiabilidad sin complicaciones innecesarias.
Si la estrategia se confirma, la adopción de RTOS podría traducirse en una menor demanda de energía y, por lo tanto, en una vida útil más larga entre cargas. Esto, combinado con un precio más competitivo, podría convertir al Galaxy Aero en una opción atractiva para usuarios que valoran la simplicidad, la claridad de funciones y una experiencia de uso directa. Aunque se esperan concesiones, como un soporte limitado para tiendas o apps de terceros, la propuesta podría ser suficiente para ganar tracción en un mercado saturado de wearables de gama baja y media.
En definitiva, la llegada del Galaxy Aero podría representar un intento de Samsung por corregir rumbos sin abandonar su visión de un ecosistema de dispositivos compatibles. La clave estará en lograr un equilibrio entre costo, rendimiento y experiencia de usuario, y en cómo se comunican estas fortalezas al público objetivo. El tiempo dirá si este movimiento consigue realmente redimir las expectativas que quedaron tras experiencias previas con modelos de entrada.
from Latest from TechRadar https://ift.tt/qfUEz7j
via IFTTT IA
TikTok y la brecha entre la regulación y la realidad: adolescencia, redes y cumplimiento en Australia

Un nuevo reporte apunta a una realidad inquietante: a pesar de la prohibición de las redes sociales para menores de 16 años en Australia, el uso de TikTok entre los adolescentes ha vuelto a niveles cercanos a los que existían antes de la implementación de la normativa. Este fenómeno plantea preguntas cruciales sobre la efectividad de las políticas públicas, la dinámica de consumo digital entre jóvenes y las posibles consecuencias para la seguridad y el bienestar.
En primer lugar, es necesario distinguir entre la intención de la regulación y su ejecución práctica. Las leyes y directrices buscan proteger a los menores de riesgos asociados con la interacción en redes sociales, como la exposición a contenido inapropiado, la presión social, el ciberacoso y la influencia de algoritmos que priorizan la permanencia en la plataforma. Sin embargo, la observación de un repunte en el uso entre adolescentes sugiere que la prohibición, si no va acompañada de estrategias complementarias, puede generar resultados limitados o, incluso, conductas de elusión entre los jóvenes y sus familias.
La reiteración de estos patrones implica un ciclo de moderación que las autoridades deben entender: los adolescentes buscan comunidades, contenido y conexiones sociales que ya no se limitan a un entorno escolar o familiar. En este contexto, la demanda de plataformas como TikTok no desaparece con una norma, sino que se desplaza y se reproduce a través de accesos indirectos, cuentas de terceros o dispositivos de amigos y familiares. Este fenómeno subraya la necesidad de enfoques que además de prohibir, eduquen, acompañen y proporcionen alternativas seguras y atractivas.
Desde una perspectiva de salud digital, el repunte del uso entre menores de 16 años debe evaluarse a la luz de indicadores como tiempo de pantalla, exposición a contenidos sensibles y la capacidad de las plataformas para moderar de forma eficaz. Las autoridades y los reguladores podrían considerar medidas como:
– Reforzar la verificación de edad en distintos puntos del ecosistema digital, sin perder de vista la experiencia del usuario.
– Fomentar alianzas entre escuelas, familias y proveedores de tecnología para promover alfabetización mediática y habilidades de discernimiento.
– Incentivar el desarrollo de contenidos locales y educativos que aprovechen las herramientas de plataformas como TikTok para fines formativos y saludables.
– Implementar campañas de sensibilización que expliquen a los adolescentes los riesgos y las implicaciones de su presencia en redes sociales, con un enfoque práctico y no punitivo.
Además, es conveniente examinar el papel de los padres y cuidadores en la supervisión digital. En un entorno donde el acceso es ubicuo, la conversación abierta y el acompañamiento activo pueden ser más eficaces que la prohibición estricta. La construcción de hábitos responsables pasa por la confianza y la educación continua, así como por establecer límites claros y consistentes que cuenten con la participación de los jóvenes.
El informe que señala este repunte invita a una reflexión más amplia sobre cómo las políticas públicas pueden adaptarse a la realidad tecnológica. No se trata solo de regular el acceso, sino de entender los motivos que empujan a los adolescentes hacia estas plataformas, de medir el impacto real en su bienestar y desarrollo, y de diseñar respuestas que sean tanto preventivas como atractivas para una generación que ha crecido entre pantallas y conexiones inmediatas.
En última instancia, la efectividad de cualquier norma quedará medida por su capacidad para compatibilizar protección, educación y acceso responsable. Ante el escenario descrito, la conversación entre reguladores, educadores,familias y las propias plataformas debe intensificarse, con el objetivo de construir un entorno digital más seguro y enriquecedor para los jóvenes sin perder de vista su necesidad legítima de participación social y expresión creativa.
from Wired en Español https://ift.tt/kpmzwF0
via IFTTT IA
La promesa ambigua de Orchid: ¿un asistente de IA que asume tareas que debieran compartir las parejas?

En la actualidad, la intersección entre tecnología y vida cotidiana se presenta como un terreno fértil para la innovación y, a la vez, para la reflexión crítica. Orchid, una empresa que ofrece soluciones basadas en inteligencia artificial para la gestión de tareas y el bienestar en el hogar, ha lanzado mensajes que prometen resolver una serie de problemas cotidianos al asumir responsabilidades que históricamente recaen en las parejas. Este enfoque, si bien puede parecer eficiente en apariencia, abre la puerta a una discusión sobre límites, equidad y la responsabilidad emocional en las relaciones.
En primer lugar, es oportuno preguntarse qué tipo de problemas se promueven como “soluciones” mediante la IA. Cuando una plataforma sugiere que un asistente puede encargarse de tareas que deberían distribuirse de manera cooperativa entre las personas, se corre el riesgo de convertir la carga emocional y práctica de una relación en una serie de bots que ejecutan órdenes. Este modelo, aunque puede aliviar un peso logístico (planificación de agenda, recordatorios, organización de compras), podría inadvertidamente normalizar un desequilibrio en el reparto de responsabilidades. ¿Qué ocurre cuando la AI realiza estas tareas de forma autónoma, sin fomentar la comunicación ni la negociación entre las parejas?
La virtud de una solución tecnológica reside en su capacidad para complementar la colaboración humana, no para sustituirla. Las herramientas inteligentes deben facilitar la conversación, proporcionar datos que apoyen decisiones conjuntas y, sobre todo, respetar los acuerdos compartidos por las personas involucradas. Si un sistema empieza a asumir decisiones íntimas o a imponer una estructura de gestión del hogar sin la participación activa de la pareja, puede convertirse en una barrera para la empatía y la cooperación mutua. En este sentido, el uso responsable de la IA en el ámbito doméstico debería enfatizar la transparencia de sus límites, la posibilidad de intervención humana y la claridad sobre qué tareas delegar y cuáles requieren consenso.
Otro aspecto relevante es la expectativa de “soluciones rápidas” que prometen una reducción de fricciones en la vida diaria. La eficiencia es una virtud valiosa, pero no debe ser un sustituto de la negociación de roles, límites y necesidades emocionales. Las relaciones sanas requieren diálogo, ajuste y aprendizaje conjunto. Cuando una plataforma propone externalizar parte de esa dinámica interpersonal a una entidad algorítmica, es necesario cuestionar qué se está cediendo a cambio de la comodidad operativa: ¿se está pagando con la calidad de la conexión emocional? ¿Se corre el riesgo de despojar a las personas de la responsabilidad de construir acuerdos vivos y adaptables a cambios de contexto?
La historia de la tecnología en el hogar está llena de lecciones. Las mejores soluciones han emergido cuando la innovación respeta la dignidad de las personas y facilita la cooperación en lugar de reemplazarla. Un marco responsable para herramientas como Orchid podría incluir: una cláusula de límites claros sobre qué tareas pueden delegarse y con qué nivel de supervisión humana; opciones de personalización que permitan a las parejas definir sus acuerdos y ajustar el nivel de intervención de la IA; y métricas de uso que prioricen la mejora de la comunicación (por ejemplo, informes sobre cuánto se ha discutido un tema y qué decisiones se tomaron en conjunto), más que la mera eficiencia en la ejecución.
La conversación que propone este anuncio es oportuna: invita a las parejas a revisar sus patrones de colaboración y a cuestionar si están delegando demasiado a la tecnología o si, por el contrario, están fortaleciendo su capacidad de trabajar en equipo. En un entorno donde la IA es cada vez más ubicua, la responsabilidad recae en los desarrolladores, usuarios y comunidades para definir límites saludables y prácticas éticas. Al mirar de frente estos planteamientos, podemos avanzar hacia soluciones que no sólo optimicen la operación del hogar, sino que también nutran las relaciones humanas, promoviendo un equilibrio en el que la tecnología actúe como aliada y no como árbitro de las responsabilidades emocionales.
from Wired en Español https://ift.tt/kV9USTb
via IFTTT IA
Un análisis profesional sobre una técnica de acceso a Find My y sus implicaciones de seguridad
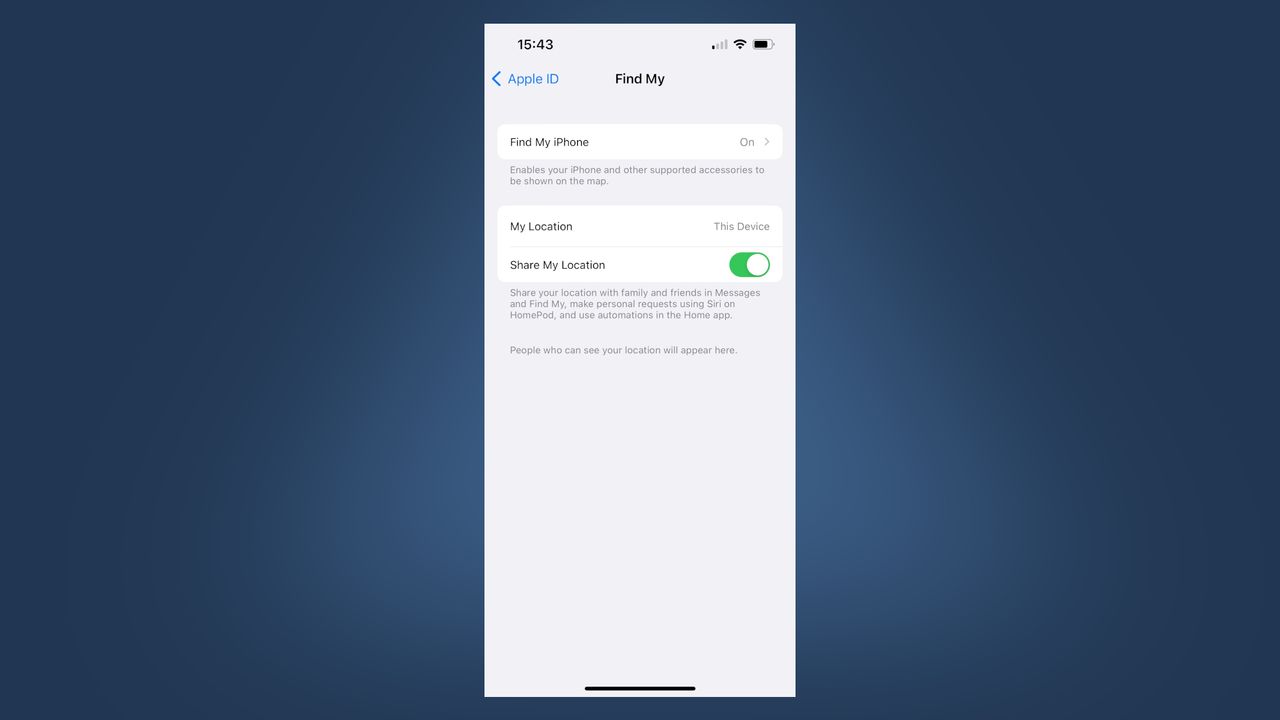
El siguiente comentario ofrece una visión estructurada y profesional sobre una técnica reportada que permite a un equipo de investigación vincular un equipo Linux a la red Find My de Apple y recibir datos de ubicación en tiempo real. Se aborda el alcance, las limitaciones y las posibles implicaciones para la seguridad sin entrar en detalles operativos que podrían facilitar la reproducción de la técnica.
Resumen ejecutivo: Un investigador de seguridad registró una máquina Linux como un nodo confiable dentro de la red Find My de Apple y, a través de esta condición, obtuvo acceso a datos de ubicación en tiempo real que normalmente solo se compartirían con dispositivos de Apple bajo control directo. Este hallazgo se describe como limitado en alcance y dependiente de la cooperación de una persona amiga que ya comparte su ubicación, y no constituye una explotación de vigilancia masiva ni permite localizar de forma silenciosa a usuarios arbitrarios de Apple.
Contexto y alcance técnico: El proceso implicó un desafío inicial para convencer al servicio de backend de Apple de que un proceso Linux era un dispositivo legítimo dentro del ecosistema Apple y, por ende, podría recibir información compartida a través de Find My. Aunque el método no implica vulnerar de forma indiscriminada a usuarios desconocidos, requiere que exista consentimiento de un contacto para compartir datos de ubicación. Apple envía datos de ubicación a través de su servicio privado de notificaciones push solo cuando se verifica que el receptor pertenece a la cuenta y puede manejar la información, lo que implica un intercambio de credenciales y claves específicas de la plataforma.
Elementos técnicos clave (a alto nivel, sin instrucciones operativas):
– Obtención de credenciales y certificados relevantes para Apple Identity Services (IDS) y APNs, necesarios para que un dispositivo parezca legítimo dentro del ecosistema.
– Configuración de un entorno Linux con certificados firmados para registrarse como un dispositivo Find My y suscribirse a subservicios necesarios.
– Intercambio de una clave de ubicación cifrada proporcionada por el dispositivo de la persona amiga, a través de un flujo SubscribeAndFetch, simulando la pertenencia de un dispositivo autorizado.
– La operación no requiere jailbreak, ni claves filtradas, y puede realizarse sin un dispositivo Apple propio, utilizando clientes de código abierto y daemons descompilados en un proceso de prueba y error.
Limitaciones y consideraciones: La técnica no permite apuntar a completos desconocidos ni rastrear sin consentimiento. Es decir, para que funcione se necesita la cooperación explícita de alguien que comparta su ubicación. Además, el método sugiere que la protección de Find My depende más de la adherencia a protocolos y credenciales que de un bloqueo criptográfico inquebrantable. En otras palabras, si un dispositivo puede hacerse pasar por un nodo autorizado, el ecosistema podría considerar ese dispositivo como un miembro de la familia, en lugar de tratarlo como un nodo no confiable.
Implicaciones para la seguridad y la seguridad responsable: Este caso subraya la importancia de revisar y endurecer los mecanismos de verificación de dispositivos y la validación de credenciales dentro de Find My. Aunque no representa una explotación masiva, sí señala vulnerabilidades de ingeniería que podrían ser explotadas si un atacante obtiene acceso suficiente a certificados, llaves y flujos de certificación. Las compañías tecnológicas y los investigadores de seguridad deben trabajar en conjunto para identificar, evaluar y mitigar estos vectores, priorizando la claridad de consentimiento del usuario y la minimización de datos compartidos a través de plataformas de localización.
Estado de la respuesta y cobertura mediática: A la fecha de este informe, Apple no ha emitido respuestas públicas sobre la técnica específica ni sobre posibles parches o mitigaciones. Este tipo de silencio institucional es común mientras las empresas evalúan el alcance real de la vulnerabilidad y las posibles implicaciones de divulgación responsable.
Reflexión final: El episodio ilustra que las fronteras de seguridad de plataformas de localización conectadas dependen tanto de controles de acceso como de prácticas de diseño que dificulten que un dispositivo se haga pasar por otro dentro del ecosistema. A medida que las arquitecturas de servicios en la nube y de dispositivos conectados maduran, es crucial incorporar revisiones constantes de autenticación, certificaciones y manejo de claves para reducir la superficie de posible abuso sin afectar la usabilidad para usuarios legítimos.
from Latest from TechRadar https://ift.tt/uce9rtY
via IFTTT IA
Desinformación, vacunación y su impacto en la salud pública: un análisis crítico

En los últimos años, la salud pública ha enfrentado una presión creciente no solo por las enfermedades que circulan, sino también por la información que circula sobre estas mismas enfermedades. Un tema de relevancia global es el descenso de las tasas de vacunación y, dentro de ese marco, las dinámicas políticas que pueden influir en las decisiones individuales y colectivas sobre la inmunización.
El descenso de la cobertura vacunal puede atribuirse a múltiples factores: desinformación, confianza en instituciones, percepciones de riesgo y accesibilidad. Cuando una proporción significativa de la población opta por posponer o evitar vacunas recomendadas, se debilita la llamada de la inmunidad de grupo, aumentando la vulnerabilidad ante brotes de enfermedades previamente controladas. Este fenómeno no solo tiene implicaciones para la salud individual, sino que también genera costos sociales y económicos al requerirse respuestas de emergencia, refuerzo de servicios sanitarios y medidas de vigilancia intensificadas.
En este contexto, la retórica pública que cuestiona o desincentiva la vacunación puede amplificar la incertidumbre y alimentar temores erróneos. Frases o campañas que dividen a la sociedad entre “quienes deben vacunarse” y “quienes no deben hacerlo” dificultan la comunicación clara sobre beneficios, riesgos y consensos científicos. Es crucial entender que las vacunas, incluidas las vacunas de uso universal, son herramientas probadas para reducir la incidencia de enfermedades graves, hospitalizaciones y muertes, cuando se aplican de acuerdo con las recomendaciones de las autoridades sanitarias.
La narrativa de que una vacuna triple viral, o cualquier vacuna, puede ser perjudicial o irrelevante para ciertos grupos, debe enfrentarse con evidencia sólida y con un enfoque centrado en la salud de la población. Los sistemas de salud, responsables de la vigilancia epidemiológica, deben fomentar campañas de información basadas en datos, explicando de manera transparente: por qué se recomienda la vacunación, qué efectos secundarios son posibles, cuál es la magnitud de esos efectos y cómo se gestionan. Este tipo de comunicación es esencial para restaurar y mantener la confianza pública.
Además, la equidad en el acceso a vacunas es un componente fundamental de cualquier estrategia eficaz. Las barreras logísticas, económicas y culturales que impiden la vacunación deben ser identificadas y abordadas. Las políticas de salud deben buscar no solo la erradicación de enfermedades mediante vacunas, sino también la reducción de desigualdades que dificultan que todas las comunidades puedan beneficiarse de ellas.
Enfoques exitosos suelen combinar tres pilares: claridad informativa, acceso facilitado y participación comunitaria. Proveer explicaciones simples y verificables sobre cómo funcionan las vacunas, acompañadas de datos sobre efectos secundarios y beneficios reales, ayuda a las personas a tomar decisiones informadas. Paralelamente, asegurar que las vacunas estén disponibles sin barreras —en clínicas accesibles, a precios razonables o cubiertas por seguros— es imprescindible para sostener la cobertura vacunal. Finalmente, involucrar a líderes comunitarios, profesionales de la salud y organizaciones locales en campañas de educación puede aumentar la confianza y la adopción de medidas preventivas.
La experiencia de diversas jurisdicciones ha mostrado que cuando se combinan mensajes consistentes con evidencia científica y un compromiso real con la accesibilidad, las tasas de inmunización tienden a mejorar y los brotes pueden ser contenidos de manera más eficaz. Por ello, la colaboración entre gobiernos, sistemas de salud, medios de comunicación y comunidades es clave para afrontar los retos de la desinformación sin comprometer la protección colectiva.
En conclusión, el descenso de las tasas de vacunación y la retórica que cuestiona la vacunación requieren una respuesta robusta basada en evidencia, transparencia y equidad. La meta común debe ser proteger la salud de la población, reducir la carga de enfermedades prevenibles y fortalecer la confianza en las instituciones sanitarias a través de una comunicación responsable y acciones concretas que faciliten el acceso a la vacunación.
from Wired en Español https://ift.tt/nA4ebEG
via IFTTT IA
La nueva versión de la aplicación de videos de seis segundos: originalidad archivada, colaboración con Taco Bell y una política centrada en usuarios humanos

La industria de las redes sociales continúa evolucionando a un ritmo vertiginoso, y la última versión de la aplicación de videos de seis segundos llega para redefinir la experiencia de usuario, la curaduría de contenido y las alianzas estratégicas. Este artículo ofrece un vistazo detallado a las novedades clave, el razonamiento detrás de estas decisiones y las implicaciones para creadores y usuarios.
Nuevo enfoque en contenido original archivado
La plataforma fortalece su compromiso con la calidad y la diversidad al incorporar un sistema de archivo de contenido original que facilita la reutilización responsable de videos destacados. Este enfoque no solo fomenta la creatividad, sino que también facilita la trazabilidad y la atribución adecuada, asegurando que los creadores reciban reconocimiento y crédito por su trabajo. El proceso de archivo se basa en metadatos enriquecidos, con etiquetas de derechos de autor, fecha de creación y contexto narrativo, lo que permite a la audiencia descubrir piezas únicas sin perder de vista la procedencia.
Colaboración estratégica con Taco Bell
Entre las novedades de la versión se destaca una colaboración con Taco Bell que busca unir entretenimiento breve con experiencias de marca auténticas. Los videos de seis segundos se convierten en una plataforma de storytelling condensado, donde la marca aporta ideas creativas y recursos para formatos deliciosamente concisos. Esta alianza se enfoca en campañas que integran humor, cultura pop y momentos cotidianos, manteniendo la coherencia con la voz de Taco Bell y respetando la experiencia del usuario. La colaboración se enmarca en prácticas de transparencia, con indicaciones claras sobre la presencia de la marca y la autenticidad de los contenidos.
Política de uso centrada en usuarios humanos
Una de las decisiones más relevantes de esta versión es la adopción de una política estricta que favorece únicamente perfiles verificados como usuarios humanos. Este enfoque tiene como objetivo reducir la proliferación de cuentas falsas, bots y manipulaciones de interacción, promoviendo una experiencia más auténtica y segura. La plataforma implementa capas de verificación, revisión de actividad y mecanismos de reporte para identificar comportamientos sospechosos, además de herramientas de moderación proactiva para mantener un entorno respetuoso. Si bien la política eleva el estándar para la participación, también establece rutas de soporte y apelación para usuarios que busquen aclaraciones o soluciones ante posibles errores de verificación.
Impacto para la comunidad de creadores y usuarios
Para los creadores, la combinación de contenido original archivado y una mayor claridad de derechos facilita la construcción de una biblioteca propia y sostenible. La colaboración con una marca reconocida como Taco Bell puede abrir puertas a campañas de alto impacto y nuevas oportunidades de monetización, siempre dentro de marcos éticos y transparentes. En cuanto a la experiencia del usuario, la prioridad dada a contenidos auténticos y a cuentas humanas contribuye a una interacción más significativa y menos ruido, lo que podría traducirse en mayor retención y satisfacción.
Consideraciones finales
La nueva versión de la aplicación de videos de seis segundos se posiciona como un experimento audaz que busca equilibrar creatividad, asociación de marca y autenticidad de la comunidad. A medida que la plataforma despliega estas características, la atención se centra en la transparencia, la atribución adecuada y la seguridad de los usuarios. Los próximos meses serán decisivos para observar cómo estas políticas y alianzas se traducen en resultados tangibles para creadores, marcas y audiencia en general.
from Wired en Español https://ift.tt/X5c4U06
via IFTTT IA
El riesgo de las filtraciones de datos a gran escala: lecciones de un nuevo incidente en centros de datos
En los últimos años, los ataques de ransomware han subrayado que la seguridad de datos va más allá de la simple protección de archivos: implica la seguridad de infraestructuras críticas, operativas y físicas. Un reciente caso que está captando la atención del sector es la supuesta filtración y extorsión dirigida a CyrusOne, operador estadounidense de centros de datos, atribuida a la banda conocida como ShinyHunters. Este incidente, si se confirma a fondo, podría convertirse en un punto de inflexión para la forma en que valoramos y protegemos la información sensible en la cadena de suministro y la infraestructura física.
Se afirma que los atacantes exfiltraron una cantidad significativa de datos: 12.9 millones de registros de Salesforce, más de 182,000 filas de objetos de Salesforce Contacts, más de 600 GB de datos de SharePoint, así como información de 8,300 empleados que incluye datos de identificación personal (PII), contratos ejecutados, acuerdos marco, acuerdos de confidencialidad y de servicio, planos de plantas de centros de datos, diagramas eléctricos, registros de control de accesos y auditorías de llaves, inventarios de llaves físicas, políticas de seguridad y documentación crítica de gestión de confiabilidad ambiental, además de diversas contraseñas y artefactos de credenciales. Aunque aún no se han publicado muestras, los investigadores apuntan a que la intención podría ser, al menos temporalmente, ejercer presión mediante la exfiltración de datos.
¿Qué hace único este ataque? En lugar de limitarse a pedir un rescate, el grupo exige 13 millones de dólares a cambio de la eliminación de los datos robados. CyrusOne no ha comentado públicamente ni parece estar en negociaciones, lo que agrava la incertidumbre y el riesgo para terceros vinculados a la empresa. La información robada podría facilitar ataques de spear phishing y otras tácticas de ingeniería social dirigidas a clientes y socios de negocio, incluidas grandes corporaciones tecnológicas y empresas Fortune 1000, como Microsoft, Meta y otros clientes destacados de CyrusOne. Adicionalmente, el robo de datos de contratos y acuerdos podría permitir a los atacantes mapear inquilinos, servicios y niveles de SLAs, superponiéndolos a planos y diagramas de seguridad para preparar intrusiones físicas más precisas.
Este episodio ilustra un problema crítico: algunos elementos de seguridad no pueden “actualizarse” con un parche, como los planos de edificios, la disposición de accesos, las zonas de seguridad y los procedimientos de control de llaves. Aunque las contramedidas pueden mitigar riesgos cibernéticos, la defensa de entornos físicos y la continuidad operativa requieren un enfoque integral que combine ciberseguridad, seguridad física y gestión de incidentes. En este tipo de incidentes, la integridad de la cadena de suministro y la confidencialidad de la información de clientes pueden verse comprometidas, generando impactos que van desde interrupciones operativas hasta riesgos de intrusión física y daño a la reputación.
Lecciones para las organizaciones:
– Adoptar un enfoque de seguridad por capas que integre defensa cibernética y seguridad física, con simulaciones y pruebas regulares de respuesta a incidentes.
– Clasificar y proteger la información sensible de clientes y proveedores, especialmente aquella que pueda utilizarse para mapear infraestructuras críticas.
– Fortalecer la gestión de contratos y acuerdos (MSAs, NDAs) para reducir la exposición de datos sensibles y evitar la sobreexposición de detalles operativos en documentos compartidos.
– Implementar controles de acceso robustos, auditorías y monitoreo continuo de planta y sistemas de gestión de energía y enfriamiento, con planes de contingencia ante cualquier compromiso.
Aunque por el momento CyrusOne no ha emitido comentarios sobre el incidente, la situación recuerda la necesidad de preparación y transparencia ante posibles amenazas de terceros, y subraya la importancia de compartir indicios y lecciones aprendidas con la comunidad de seguridad para fortalecer la resiliencia de infraestructuras críticas y servicios repartidos a gran escala.
from Latest from TechRadar https://ift.tt/EaVbdAN
via IFTTT IA

