Reconocimiento facial en tiendas: cuando un falso positivo deja a los clientes sin respuestas


Una visita rutinaria a una tienda puede convertirse en una experiencia angustiosa si un sistema de reconocimiento facial identifica por error a un cliente como sospechoso de robo. Algunas personas afectadas describen haber sido apartadas en público, sentirse confundidas y no saber a quién acudir para aclarar lo ocurrido. En ciertos casos, el impacto emocional ha persistido mucho después del incidente.

El reconocimiento facial procesa datos biométricos y puede influir en quién accede a un establecimiento y cómo es tratado por el personal. Aunque una alerta se genere en segundos, sus consecuencias pueden ser duraderas. Y cuando el sistema se equivoca, no siempre está claro quién debe explicar el error o responder por sus efectos.

## Experiencias sin respuestas claras

En una reunión celebrada en la Cámara de los Comunes, varias personas que afirmaban haber sido señaladas injustamente por sistemas de reconocimiento facial compartieron sus experiencias con la diputada laborista Allison Gardner. El encuentro, organizado con el apoyo de la organización de derechos civiles Big Brother Watch, buscaba dar voz a los afectados y plantear preguntas a las empresas y a los responsables políticos.

Facewatch, la compañía que desarrolla la tecnología, y Sainsbury’s, que está introduciendo el sistema en algunas de sus tiendas, fueron invitadas. Ninguna envió representantes. Gardner dijo que tenía muchas preguntas sobre los casos, entre ellas si los errores podían deberse a un fallo del algoritmo, a una equivocación del personal o a otros factores. En la reunión no había representantes de las compañías que pudieran responder a los detalles concretos.

Los testimonios compartían un patrón: una actividad cotidiana se transformaba de pronto en una confrontación pública, a menudo sin que la persona entendiera por qué la habían detenido. Sin embargo, los incidentes variaban. Algunas personas fueron abordadas al entrar; otras, al llegar a la caja. En ciertos casos, se habló de confusión de identidad o de alertas relacionadas con otras personas que entraban en la tienda.

La falta de información agravaba la situación. Varios asistentes describieron sentirse aislados, desconcertados y sin una vía clara para demostrar que no habían hecho nada. Como resumió una participante, no sabía a quién dirigirse.

## Qué dicen las empresas

TechRadar consultó a las compañías mencionadas. Booker Group, propietaria de Budgens, declinó hacer comentarios públicamente; Sainsbury’s y Home Bargains no respondieron. Facewatch explicó que había considerado seriamente la invitación, pero expresó reservas sobre el equilibrio del encuentro y ofreció responder preguntas después de la sesión.

La empresa afirmó que se hace responsable de su tecnología y sus procesos, mientras que los comercios son responsables de la manera en que su personal trata a los clientes. Añadió que la responsabilidad legal depende de las circunstancias de cada caso y no puede determinarse mediante una respuesta general. Según Facewatch, cuando se produce una alerta incorrecta, inicia un proceso de revisión con el comercio para averiguar qué ocurrió.

La compañía también sostuvo que estos incidentes excepcionales no deberían presentarse como representativos de su funcionamiento habitual, y señaló que el sistema opera en miles de tiendas del Reino Unido. Para las personas afectadas, sin embargo, la cuestión inmediata sigue siendo cómo obtener una explicación y corregir los datos que pudieron generar la alerta.

## La dificultad de reclamar

En una visita a una tienda Sainsbury’s del sur de Londres, TechRadar observó avisos con códigos QR sobre el uso de reconocimiento facial. Según los asistentes al encuentro, la información disponible no resolvía todas sus dudas. También señalaron que no encontraron una forma práctica de excluirse del sistema y que el personal de seguridad tenía información limitada sobre su funcionamiento.

Big Brother Watch ayuda a algunas personas a presentar solicitudes de acceso a datos, conocidas en el Reino Unido como Subject Access Requests (SAR). Este mecanismo permite pedir a una empresa que revele qué información personal conserva. No obstante, el proceso puede ser lento y exigir que quienes reclaman proporcionen más datos personales. Además, no garantiza que se elimine su imagen de una lista de vigilancia.

Jasleen Chaggar, responsable jurídica y de políticas de Big Brother Watch, describió ese recorrido como un laberinto burocrático que obliga a las personas a entregar más información para averiguar de qué se las acusa. La organización considera que la falta de claridad posterior a una identificación errónea añade una nueva carga a la humillación pública.

La Oficina del Comisionado de Información del Reino Unido (ICO), el regulador de protección de datos, calificó de «angustiosos» los testimonios y señaló que espera ofrecer próximamente más información sobre el uso comercial de esta tecnología.

## La responsabilidad pendiente

Tras la reunión, Gardner manifestó su preocupación por la implementación y la falta de supervisión del reconocimiento facial. Dijo que plantearía el asunto ante los ministros y que contactaría directamente con las empresas. También pidió aclaraciones sobre qué compensación reciben las personas identificadas por error, quién debe rendir cuentas y quién puede ser considerado legalmente responsable.

Mientras esas preguntas sigan abiertas, el problema no será solo técnico. Una alerta equivocada puede afectar la dignidad y la tranquilidad de una persona, además de disuadirla de volver a una tienda. Si alguien llega a sentirse demasiado asustado para comprar con normalidad, la sociedad necesita garantías más claras sobre cómo se utiliza esta tecnología y qué reparación existe cuando falla.

Los nombres de las personas afectadas se han cambiado para proteger su privacidad.

from Latest from TechRadar https://ift.tt/bB6q1hN
via IFTTT IA
Filtración de datos del DHS expone información de más de 41.000 empleados y contratistas


Una aparente filtración de datos del Departamento de Seguridad Nacional de Estados Unidos (DHS) habría expuesto información relacionada con más de 41.000 empleados y contratistas, incluidos trabajadores de Inmigración y Control de Aduanas (ICE) y de Aduanas y Protección Fronteriza (CBP). El incidente también podría incluir datos internos sobre operaciones y herramientas utilizadas por la agencia.

El archivo, difundido en internet por un grupo que se identifica como Department of Peace y que lo bautizó «Icepick», contiene información de contacto y otros registros laborales. Entre los datos se encontrarían direcciones de correo electrónico, números de teléfono y ubicaciones de oficinas. La publicación también habría revelado referencias a programas de vigilancia y operaciones encubiertas, un aspecto que suscita especial preocupación por los riesgos para la privacidad y la seguridad de las personas involucradas.

## Qué se sabe sobre la filtración

Según el análisis de los registros, cerca de 10.000 corresponderían a empleados de ICE, unos 6.200 al Servicio de Ciudadanía e Inmigración (USCIS) y aproximadamente 1.000 a cuentas de la Agencia de Ciberseguridad y Seguridad de las Infraestructuras (CISA). La información también incluiría nombres de funcionarios de alto nivel de distintas agencias federales.

La organización sin ánimo de lucro Distributed Denial of Secrets indicó que verificó la filtración para el medio *Wired*. Según esa evaluación, los datos se habrían obtenido del sistema de inicio de sesión Okta del DHS. Okta afirmó que conoce las informaciones publicadas y que, por el momento, no tiene indicios de que sus sistemas o datos hayan sido comprometidos.

El conjunto de datos fue convertido en una base de consulta por la investigadora y periodista suiza de ciberseguridad maia arson crimew. La publicación ha reavivado el debate sobre la rendición de cuentas de las agencias federales y, al mismo tiempo, sobre los límites de la divulgación de información personal.

## Riesgos para la seguridad y la privacidad

La exposición de datos de empleados públicos puede facilitar el acoso, la suplantación de identidad y otros ataques dirigidos. La posible presencia de información relacionada con actividades operativas aumenta la gravedad potencial del incidente, aunque los detalles publicados deben tratarse con cautela mientras las autoridades continúan investigando su autenticidad y alcance.

El DHS declaró que está al tanto de una posible brecha y que trabaja para responder con rapidez, proteger a sus empleados y oficiales y ofrecer más información cuando esté disponible. La agencia no ha divulgado públicamente todos los detalles del incidente.

Por ahora, siguen abiertas preguntas clave: cómo se accedió a los registros, qué información es auténtica y qué medidas se tomarán para reducir los riesgos para las personas afectadas. La investigación deberá esclarecer esos puntos sin contribuir a difundir datos personales ni detalles que puedan poner a nadie en peligro.

from Latest from TechRadar https://ift.tt/QAmiVgw
via IFTTT IA

Tecnología y moda: el iPhone 18 Pro Max llega a la pasarela de Capadocia


Un mes después de que Meta llevara robots a una pasarela de Milán, la tecnología volvió a irrumpir en el mundo de la moda. Esta vez, el protagonista fue el iPhone 18 Pro Max, que se coló en un desfile celebrado en Capadocia, Turquía.

El episodio refleja una tendencia cada vez más visible: las fronteras entre moda, innovación y cultura digital son más permeables que nunca. Las pasarelas ya no funcionan únicamente como escaparates de nuevas colecciones; también se han convertido en escenarios donde las marcas y los dispositivos tecnológicos captan la atención del público.

La elección de Capadocia, con sus paisajes singulares y su fuerte atractivo visual, añadió un marco distintivo al desfile. En ese entorno, la presencia del nuevo teléfono de Apple ofreció una imagen difícil de ignorar y generó conversación más allá de las prendas presentadas.

El interés de estas apariciones no reside solo en el producto. También está en cómo la tecnología se integra —de forma planificada o inesperada— en eventos concebidos para crear imágenes memorables. Tras los robots de Milán, la presencia del iPhone en Turquía confirma que la innovación tecnológica busca cada vez más su lugar en el lenguaje de la moda.

Queda por ver si este tipo de cruces se convertirá en una estrategia habitual o seguirá sorprendiendo precisamente por su carácter inesperado. En cualquier caso, la pasarela contemporánea parece dispuesta a compartir protagonismo con quienes llegan desde el universo tecnológico.
from Wired en Español https://ift.tt/TYHDABw
via IFTTT IA

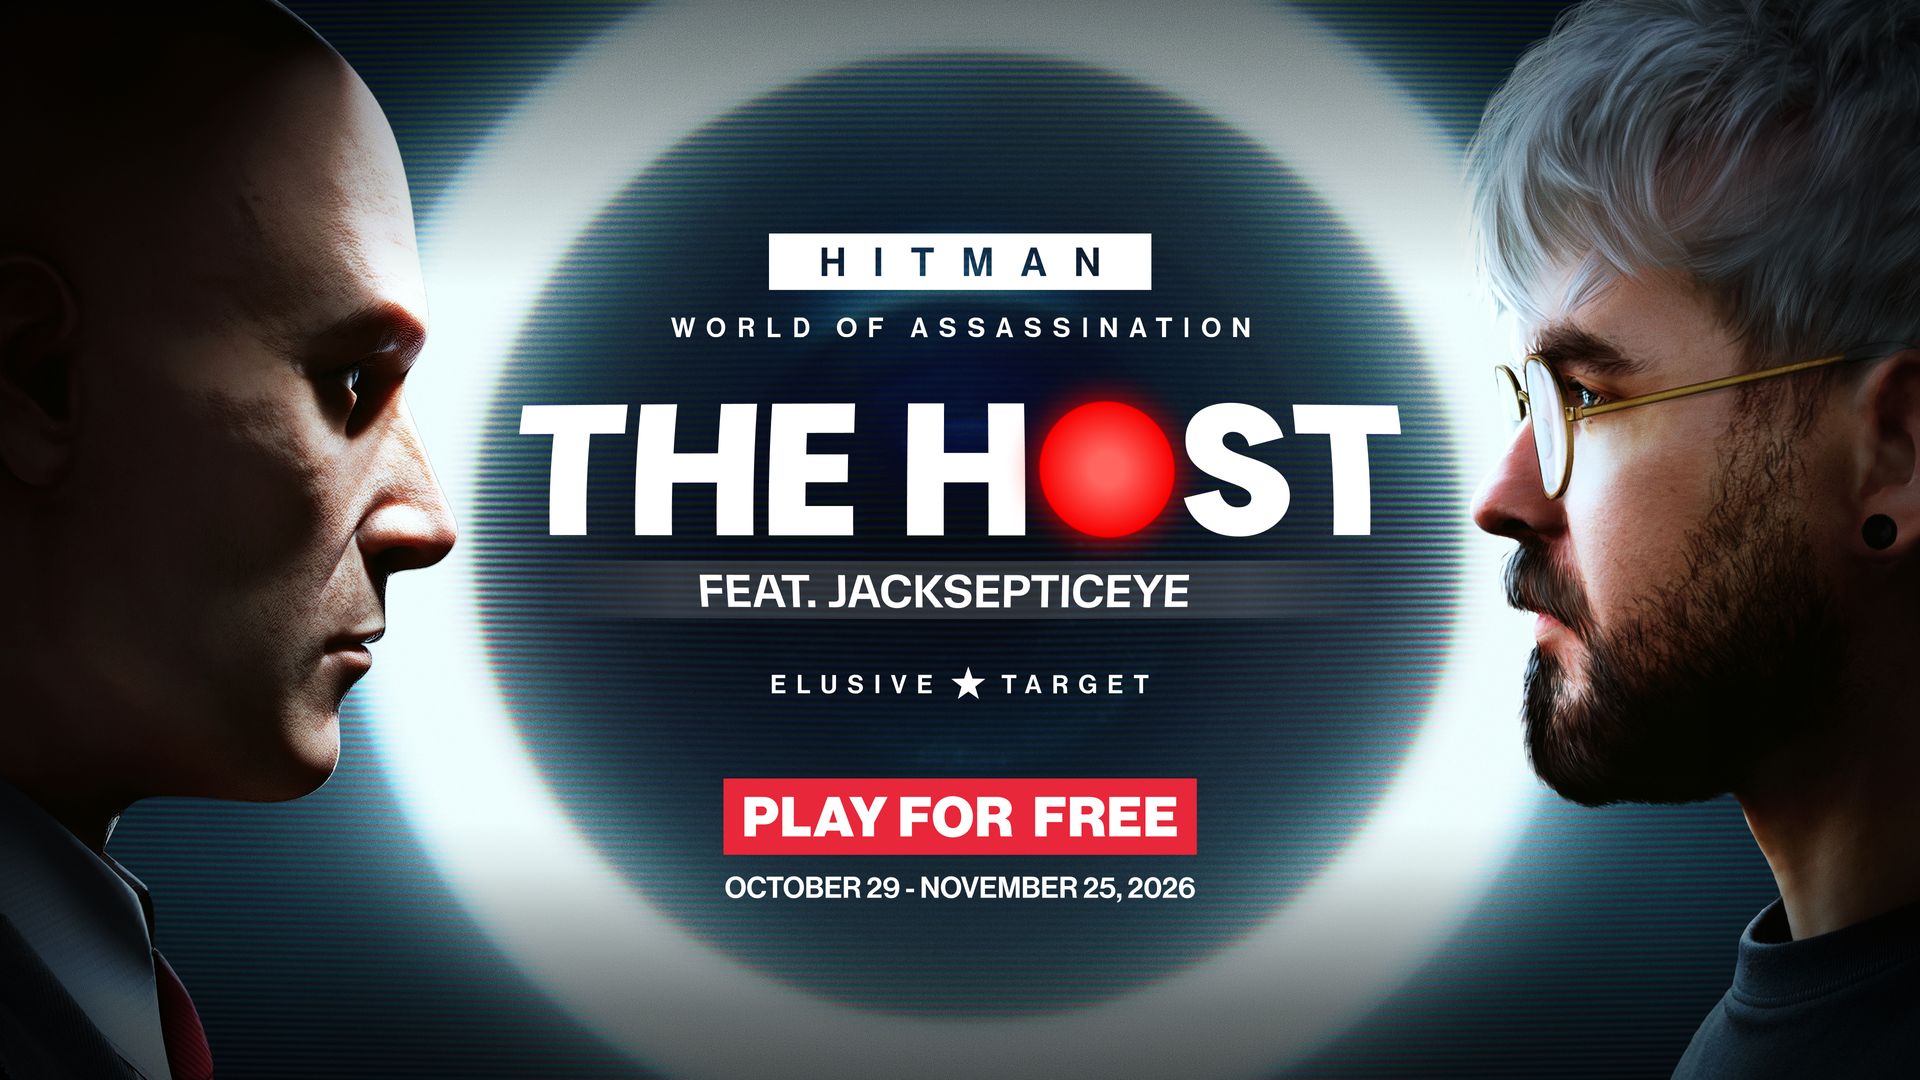
Hitman suma a Jacksepticeye a su próximo objetivo esquivo


La próxima misión de objetivo esquivo de Hitman: World of Assassination permitirá a los jugadores eliminar a un creador de contenido tan excéntrico como obsesionado con las cámaras. El personaje estará interpretado por Seán McLoughlin, conocido en internet como Jacksepticeye.

A partir del 29 de octubre, los jugadores podrán enfrentarse a Finn Colton, un millonario polémico que publica contenido bajo el nombre de «Finnvictus». La misión se desarrolla en la mansión de Hawke’s Bay, un escenario ya conocido que ahora contará con un estudio subterráneo y cámaras transmitiendo en directo las 24 horas.

El Agente 47 consigue entrar en la propiedad tras recibir una invitación para participar en el pódcast estrella de Colton. Pero infiltrarse no será sencillo: el creador ha convertido su hogar en un plató vigilado casi por completo, lo que obligará a los jugadores a planificar con cuidado cada movimiento.

McLoughlin aporta su voz y apariencia al personaje. «Llevo años jugando a Hitman con mi comunidad, así que poder entrar en el mundo de World of Assassination es increíble», comentó. También describió a Finn como «ruidoso, paranoico y completamente obsesionado con el contenido», y dijo que disfrutó mucho interpretándolo.

La misión estará disponible gratis durante un periodo limitado. Quienes quieran conservar el acceso podrán adquirir un paquete temático por 7,99 dólares o 6,99 libras. Incluye acceso permanente a la misión a través del modo Elusive Target Arcade, además de un traje nuevo y equipo especial.

Hitman: World of Assassination ya está disponible para PlayStation 5 y PlayStation 4, Xbox Series X|S, Xbox One y PC. También puede jugarse en Nintendo Switch 2 mediante Hitman World of Assassination – Signature Edition.

from Latest from TechRadar https://ift.tt/MVsjXcT
via IFTTT IA

Desmantelan infraestructura de Virtualine, proveedor de alojamiento vinculado al cibercrimen


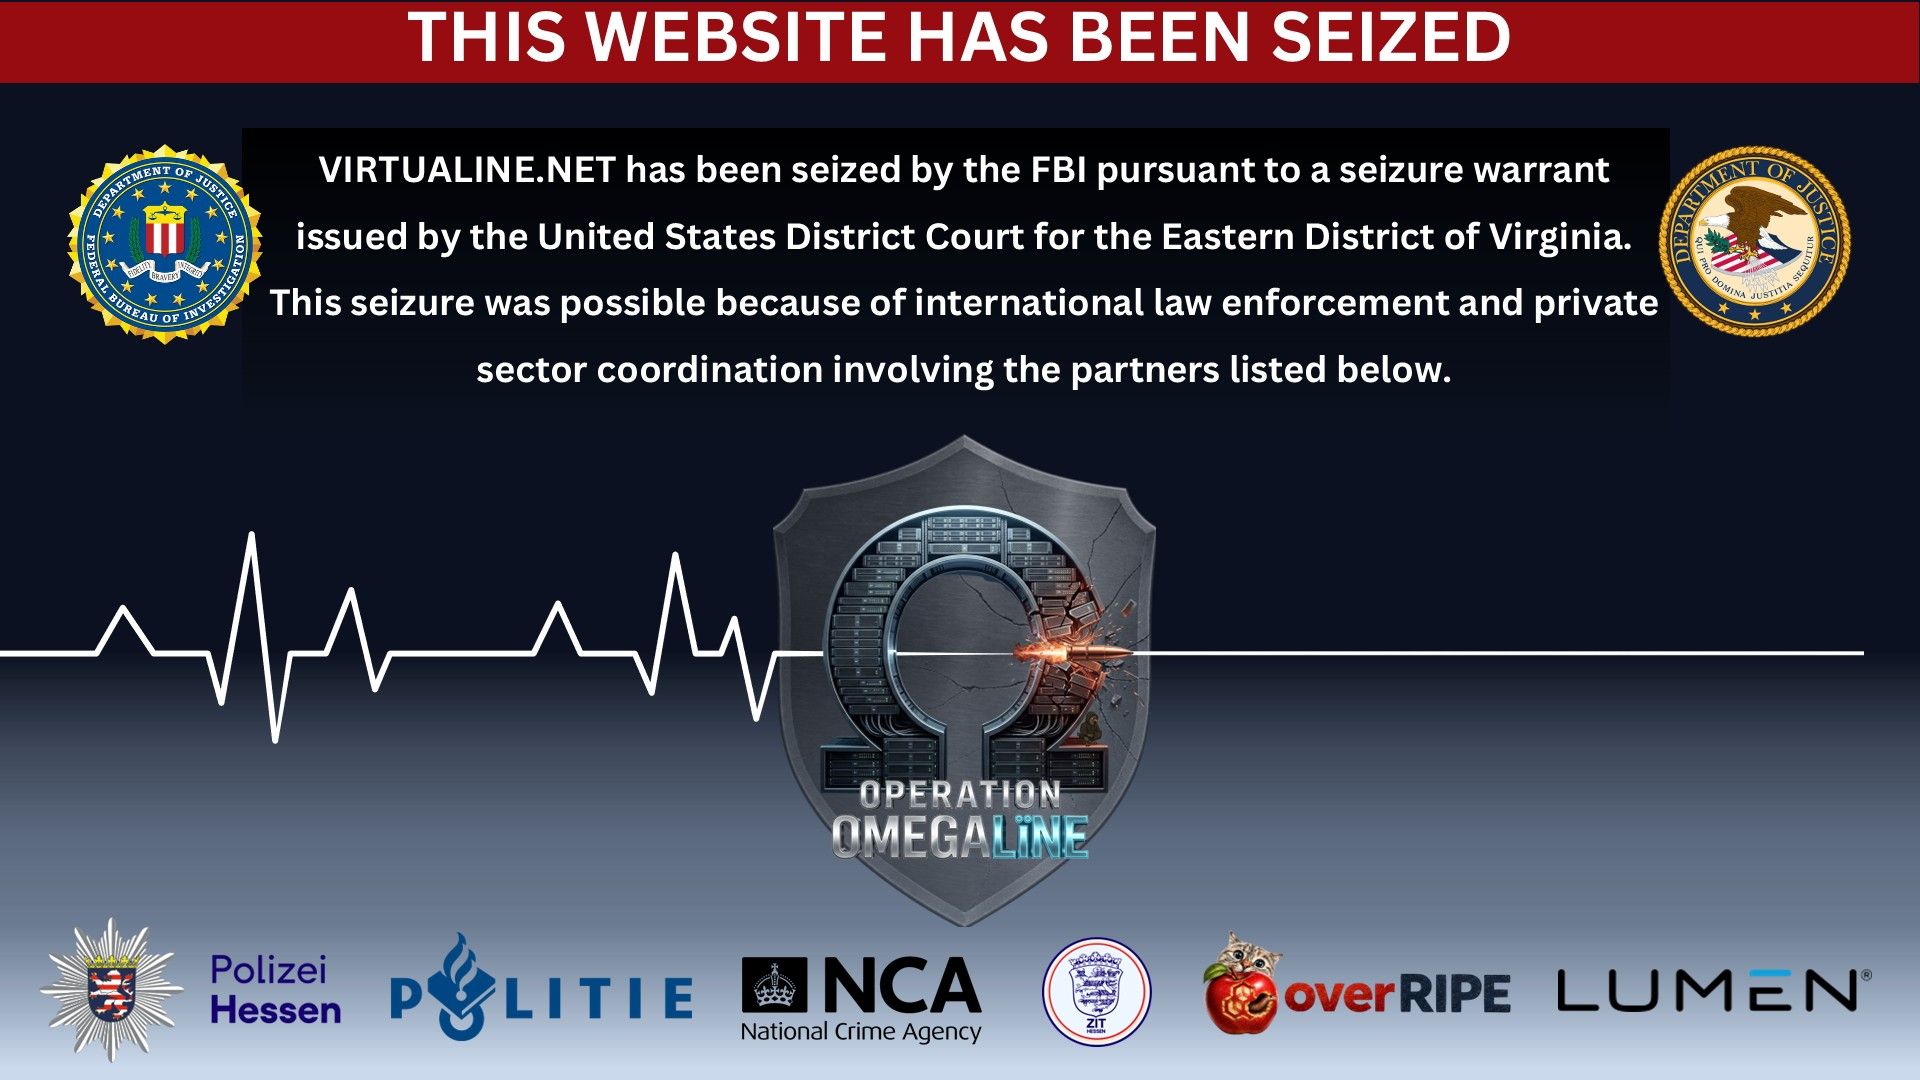
El FBI y autoridades de Alemania y Países Bajos han incautado infraestructura relacionada con Virtualine, un proveedor de alojamiento que, según los investigadores, ofrecía servicios a operadores de ransomware y otros grupos delictivos. La operación también contó con la colaboración de varias empresas privadas.

Durante un registro en un centro de datos de Limburg, las autoridades confiscaron decenas de servidores físicos que alojaban cientos de servidores virtuales. La intervención les permitió acceder a información relacionada con más de 3.000 clientes de Virtualine. La policía neerlandesa señaló que está realizando actuaciones de seguimiento sobre esos usuarios, aunque todavía no se ha anunciado ninguna detención.

## Qué es el alojamiento «a prueba de balas»

Todos los sitios web necesitan servidores para estar disponibles en Internet. La mayoría de los proveedores de alojamiento coopera con las autoridades cuando recibe una solicitud legal de retirada de contenido. Los llamados servicios de alojamiento «a prueba de balas» —o *bulletproof hosting*— se distinguen por resistirse especialmente a esas solicitudes y a otras presiones para desconectar sitios.

Estos servicios no son necesariamente ilegales: pueden tener usos legítimos, por ejemplo, para proteger la privacidad o permitir que una web siga accesible en entornos sujetos a censura. Sin embargo, las autoridades sostienen que Virtualine promocionaba abiertamente sus servicios en foros de ciberdelincuencia para actividades como el *phishing*, el fraude con tarjetas, el envío de correo no deseado y el escaneo de puertos.

Según el Departamento de Justicia de Estados Unidos, la empresa llegó a ofrecer un plan de protección adicional para clientes que recibieran solicitudes de retirada: se les proporcionaría otra sociedad, sin vínculos aparentes con Virtualine, para reactivar el servidor. Las autoridades también afirman que, pese a declarar que no aceptaba ciertos contenidos ilícitos, la compañía siguió alojando a un cliente asociado con material sexual de menores y servicios de intrusión en cuentas.

## Pagos en criptomonedas y presunto blanqueo

Virtualine permitía pagar en Bitcoin mediante una dirección que, según los investigadores, facilitaba los pagos directos sin que los fondos fueran señalados con facilidad. Chainalysis indicó que la cartera de la empresa recibió dinero relacionado con operaciones de ransomware, programas de robo de información y foros de ciberdelincuencia en ruso. La firma también sostuvo que Virtualine blanqueó parte de esos ingresos para ocultar su procedencia.

La web principal del servicio, virtualine.net, muestra ahora un aviso de incautación del FBI. Aunque la operación dejó fuera de servicio parte de la infraestructura, informes de prensa señalan que la red podría seguir parcialmente activa. La visibilidad reducida de sus prefijos de red sugiere que una parte importante de los sistemas pudo quedar desconectada.

## Una interrupción cuyo efecto aún está por verse

La incautación de servidores y datos puede ayudar a las autoridades a identificar a clientes y reconstruir actividades delictivas. No obstante, el valor de la información dependerá de la calidad de los registros y de la posibilidad de vincularlos con personas concretas, algo que puede resultar difícil cuando se utilizan datos falsos o técnicas de anonimización.

Por ahora, no se han anunciado detenciones. La actuación supone una interrupción relevante para Virtualine, pero no necesariamente el fin del servicio: las operaciones contra proveedores de alojamiento de este tipo pueden ser temporales si quienes los gestionan consiguen restablecer su infraestructura. Las investigaciones y las acciones de seguimiento determinarán el alcance real del operativo.

from Latest from TechRadar https://ift.tt/elN93yw
via IFTTT IA

Ofcom plantea controles de edad para las redes sociales: eficacia, privacidad y vías de evasión


El Reino Unido se prepara para prohibir el acceso a las redes sociales a menores de 16 años. La medida, anunciada en junio, entraría en vigor durante el primer semestre de 2027. Ahora, Ofcom ha presentado una evaluación preliminar de los métodos que podrían ayudar a las empresas tecnológicas a aplicar la norma y de aquellos que, a su juicio, no ofrecen garantías suficientes.

La propuesta intenta resolver una cuestión compleja: cómo impedir que los menores accedan a servicios restringidos sin convertir el uso cotidiano de internet en una sucesión de comprobaciones de identidad.

## Cuatro métodos que Ofcom considera eficaces

En su evaluación rápida, Ofcom destaca cuatro métodos que considera altamente eficaces:

– **Verificación de documentos:** comparar una fotografía del usuario con un documento oficial, como un pasaporte o un permiso de conducir.
– **Comprobaciones bancarias:** utilizar información de una entidad financiera para verificar la edad. Ofcom señala que el 90 % de los jóvenes de 16 y 17 años en el Reino Unido tiene una cuenta bancaria.
– **Servicios de identidad digital:** recurrir a proveedores externos, como EasyID o Yoti, para confirmar que una persona supera la edad requerida.
– **Estimación facial de edad:** analizar una imagen captada por una cámara web. Ofcom considera que este método funciona mejor como comprobación secundaria.

Por ahora, ninguna de estas opciones se ha aprobado como requisito definitivo. Los legisladores británicos deberán estudiar las recomendaciones y decidir cómo se aplicará la norma. Ofcom sostiene que los controles pueden diseñarse para proteger la privacidad, pero la responsabilidad de elegir e implementar una solución recaerá en las empresas tecnológicas.

La directora ejecutiva de Ofcom, Dame Melanie Dawes, explicó a la BBC que la entidad describe qué métodos podrían funcionar, pero que corresponde a las plataformas decidir cómo cumplir las obligaciones, proteger los datos y preservar la privacidad de sus usuarios.

## Métodos que podrían quedarse cortos

El regulador considera poco eficaces la autodeclaración de edad, los acuerdos contractuales generales y el consentimiento parental verificable. En otras palabras, preguntar a un usuario cuántos años tiene o confiar únicamente en la autorización de sus padres no bastaría para hacer cumplir la prohibición.

Ofcom reconoce que ningún sistema puede eliminar por completo el riesgo de que alguien eluda los controles. Sin embargo, afirma que unas medidas bien diseñadas podrían reducir considerablemente la probabilidad de acceso no autorizado. También plantea que las tiendas de aplicaciones asuman un papel más activo: actualmente, la autodeclaración suele ser el mecanismo empleado para permitir la descarga de contenido sujeto a restricciones de edad.

## Muchos adolescentes prevén buscar alternativas

La aplicación de la norma podría enfrentarse a una resistencia considerable. Una investigación reciente de EE indica que el 42 % de los jóvenes británicos de entre 11 y 15 años planea intentar sortear las restricciones. Algunas alternativas podrían ser plataformas no incluidas en la legislación, como ciertos servicios de mensajería y videojuegos.

Los especialistas advierten que los controles demasiado complicados también podrían incentivar la evasión. Algunos adolescentes podrían recurrir a redes privadas virtuales (VPN) u otras herramientas para acceder a servicios y contenidos alojados fuera del Reino Unido. Esto podría llevarlos a espacios con menos supervisión y con medidas de protección menos exigentes.

El debate se produce, además, en un contexto de preocupación por los resultados de la legislación vigente. Ofcom reconoció recientemente que, hasta ahora, la Ley de Seguridad en Línea no ha producido cambios significativos en la exposición de los menores a contenidos perjudiciales. La norma, introducida en julio de 2025, busca protegerlos de materiales relacionados con pornografía, violencia grave, suicidio, racismo, misoginia y acoso. El regulador también recomendó considerar contenidos sobre estigma corporal y depresión entre las categorías prioritarias de protección.

## Privacidad: verificar la edad sin revelar la identidad

Las propuestas de Ofcom reavivan inquietudes sobre la cantidad de datos personales que podrían recopilarse. Pieter Arntz, analista sénior de inteligencia sobre malware en Malwarebytes, señala que la dificultad no consiste únicamente en comprobar la edad: también hay que evitar que cada visita a una plataforma implique entregar documentos de identidad.

La verificación mediante pasaporte o permiso de conducir podría concentrar documentos sensibles y fotografías faciales en bases de datos que podrían convertirse en objetivos atractivos para los delincuentes. Arntz recuerda que una filtración relacionada con un proveedor externo de soporte de Discord expuso alrededor de 70.000 imágenes de documentos oficiales.

La estimación facial puede evitar la entrega de un documento, pero sigue implicando el procesamiento de una imagen sensible y ofrece resultados imperfectos. Cerca del umbral de los 16 años, un margen de error de varios años podría obligar a algunos usuarios a realizar comprobaciones adicionales.

Como alternativa, Arntz propone la verificación de doble anonimato: un proveedor confirma que una persona cumple el requisito de edad sin conocer el servicio al que quiere acceder, mientras que la plataforma recibe una prueba de edad sin obtener la identidad del usuario. El principio es sencillo: demostrar que se tiene edad suficiente no debería exigir revelar quién se es.

## Una medida cuyo éxito dependerá de su aplicación

No hay un método infalible para impedir que los adolescentes busquen formas de eludir una prohibición. Una experiencia de verificación confusa podría empujar tanto a menores como a adultos hacia soluciones alternativas; a la vez, los controles invasivos podrían perjudicar la privacidad de todos los usuarios.

El resultado dependerá de cómo las plataformas implementen las recomendaciones de Ofcom, de la protección que ofrezcan a los datos personales y de su capacidad para mantener controles sencillos y fiables. El regulador advierte que la seguridad absoluta no es realista. El desafío será reducir el acceso de los menores a contenidos y servicios restringidos sin crear nuevos riesgos para su privacidad ni desplazarlos hacia espacios menos regulados.

from Latest from TechRadar https://ift.tt/nTBQDrm
via IFTTT IA

Una brecha en So-net expone datos de unos 2,5 millones de clientes y antiguos usuarios


Sony Network Communications informó de una brecha de seguridad que afectó a alrededor de 2,5 millones de clientes y antiguos usuarios de sus servicios de internet. Entre los datos comprometidos figuran nombres, teléfonos, direcciones de correo electrónico e identificadores de usuario. En algunos casos, también quedaron expuestas contraseñas de servicios de correo electrónico.

La intrusión afectó a So-net, la marca de servicios de internet para consumidores de la compañía. Sony indicó que el acceso no autorizado se produjo el 19 de octubre de 2026 y fue detectado cuatro días después. No reveló quiénes fueron los responsables ni cómo lograron entrar.

La empresa afirmó que desconectó el servidor afectado y bloqueó las comunicaciones procedentes de la fuente del acceso no autorizado. Una investigación posterior determinó que se habían extraído 2.141.986 registros sensibles de clientes actuales y anteriores.

Datos de clientes de So-net y plala

Alrededor de 1,8 millones de registros correspondían a miembros actuales de So-net. La información expuesta incluía nombres, números de teléfono, direcciones de correo electrónico, identificadores de usuario, fechas de nacimiento, género e identificadores de conexión a internet. Sony señaló que las contraseñas de estos clientes no fueron comprometidas.

También se sustrajeron más de 440.000 registros de plala (S Course). El incidente alcanza asimismo a clientes de NTT Docomo, proveedor independiente que utiliza infraestructura de Sony Network Communications. La compañía advirtió que el riesgo puede afectar a clientes de sus servicios Hikari y a quienes cancelaron el servicio desde mayo de 2026.

NTT Docomo instó a sus clientes a desconfiar de mensajes, llamadas o correos inesperados. Recomendó no responder a comunicaciones sospechosas, no abrir sus enlaces y evitar descargar archivos adjuntos.

Contraseñas de correo y datos bancarios

En el caso de determinados servicios de correo de So-net, sí se vieron comprometidas direcciones y contraseñas. La compañía informó de 24.655 cuentas afectadas de Email Service (G), 17.672 de A-Box, 7.005 de So-net VAIO Mail y 5.069 de PostPet Mail Account Service. El incidente alcanza a clientes actuales y a quienes cancelaron su suscripción en marzo de 2026 o después; según la empresa, las cancelaciones realizadas hasta finales de febrero no están afectadas.

Sony también confirmó la exposición de 16 registros con datos bancarios, como el nombre de la entidad financiera, códigos de banco y sucursal, tipo y número de cuenta, y nombre del titular. Aclaró que no almacena los PIN bancarios, por lo que estos no se vieron comprometidos. La empresa contactará directamente a las personas afectadas para disculparse.

Sony Network Communications notificó el incidente a la Comisión de Protección de Información Personal de Japón y a otras autoridades gubernamentales y policiales. La investigación continúa. Hasta el momento, ningún grupo de hackers ha reivindicado el ataque y no se ha informado de que los datos aparezcan en la dark web.

La compañía recomienda mantenerse alerta ante posibles intentos de fraude o suplantación. Quienes reutilicen una contraseña de correo en otros servicios deberían cambiarla también en esas cuentas y activar la autenticación multifactor cuando esté disponible. Ante cualquier mensaje inesperado que solicite datos personales o financieros, conviene contactar con la empresa por sus canales oficiales.

from Latest from TechRadar https://ift.tt/JVIyT4b
via IFTTT IA

La prueba del Trump Phone confirma su estrecha relación con HTC


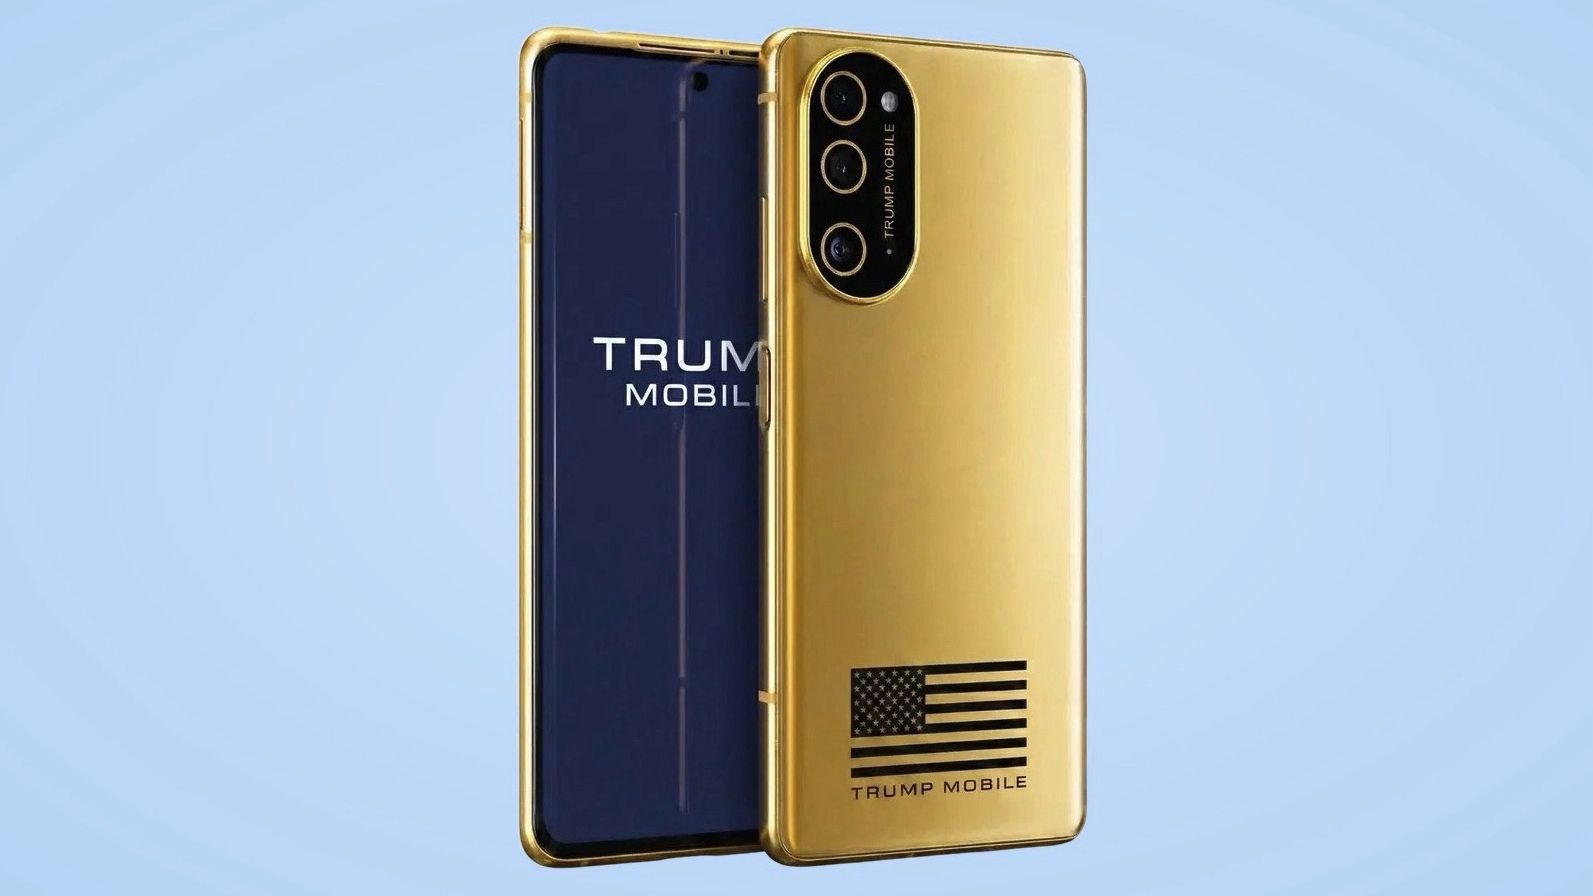
JerryRigEverything sometió el Trump Mobile T1 a una prueba de resistencia y a un desmontaje que reveló hasta qué punto comparte su diseño interno con el HTC U24 Pro. La conclusión va más allá de las similitudes de aspecto y especificaciones: las placas base de ambos teléfonos se pueden intercambiar y los dos dispositivos siguen funcionando.

Una inspección previa de iFixit ya había señalado que el T1 utiliza componentes y características prácticamente idénticos a los del HTC U24 Pro, un teléfono de gama media lanzado en 2024. Las diferencias visibles incluyen una carcasa de cámara distinta y un acabado dorado, pero las dimensiones de los dispositivos también coinciden.

El análisis de JerryRigEverything encontró que el interior mantiene la misma distribución, incluido el número de tornillos. La posibilidad de intercambiar las placas base refuerza la impresión de que el T1 es, en esencia, una versión muy similar del teléfono de HTC. Esto plantea preguntas sobre la afirmación de que el dispositivo es «orgullosamente estadounidense».

## El teléfono supera las pruebas de resistencia

A pesar de las dudas sobre su origen y diferenciación, el Trump Phone resistió las pruebas. El dispositivo soportó intentos de doblarlo en distintas direcciones, mostró una resistencia al agua aparentemente eficaz y su pantalla presentó una resistencia a los arañazos comparable a la de muchos teléfonos actuales.

Para quienes ya compraron el T1, el resultado al menos sugiere que el teléfono podría durar un tiempo. Sin embargo, su resistencia parece deberse en buena medida al diseño y la ingeniería asociados al HTC U24 Pro.

El video también ha llamado la atención por sus comentarios sobre el teléfono y la administración Trump. Más allá de su tono, el desmontaje ofrece una mirada concreta a las similitudes entre ambos modelos y a la resistencia del dispositivo en condiciones de prueba.

from Latest from TechRadar https://ift.tt/vKmVYJQ
via IFTTT IA

El televisor OLED LG C6 alcanza su precio más bajo antes del Black Friday


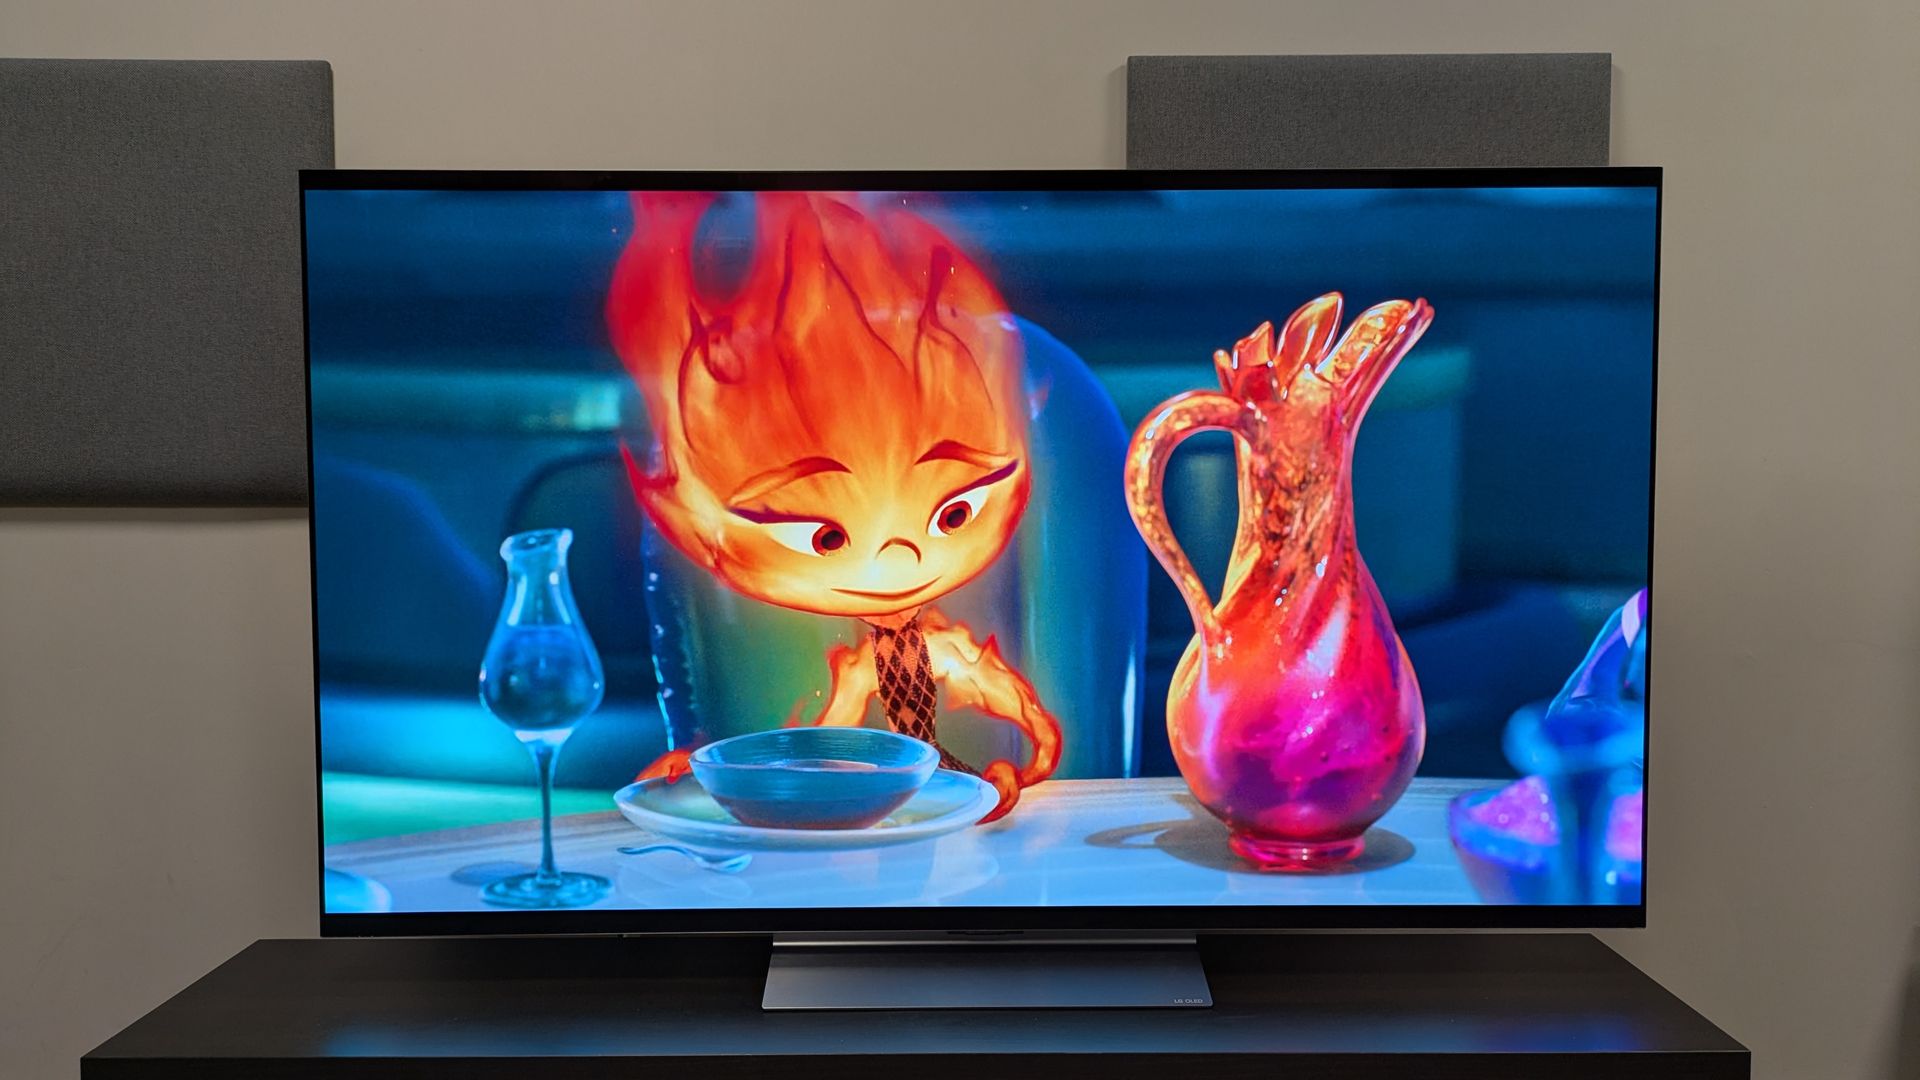
¿Estás esperando al Black Friday para comprar un televisor nuevo? Quizá no haga falta. El LG C6, un modelo OLED de cinco estrellas y nuestra elección como mejor televisor del año, ya está disponible en Amazon Reino Unido por un precio récord.

El LG C6 OLED de 65 pulgadas cuesta ahora £1.699, frente a su precio anterior de £1.899. Es una de las ofertas destacadas de la temporada, incluso antes de que las rebajas del Black Friday estén en pleno apogeo.

• Consulta todas las ofertas de televisores OLED LG en Amazon

Si el modelo de 65 pulgadas es demasiado grande para tu espacio o se sale de tu presupuesto, también hay otros tamaños del C6 rebajados a precios mínimos históricos: el modelo de 42 pulgadas cuesta £899 (antes £999); el de 48 pulgadas, £999 (antes £1.099); y el de 55 pulgadas, £1.199 (antes £1.399).

Sea cual sea el tamaño que elijas, nuestras pruebas sitúan al C6 entre las mejores opciones para la mayoría de los usuarios. Es un televisor OLED de gama alta para ver series en streaming, disfrutar de películas en 4K, seguir deportes de ritmo rápido o jugar a los últimos videojuegos, incluido un futuro título como GTA 6.

¿Podría bajar aún más el precio al acercarse el Black Friday? No se puede saber con certeza, pero sería sorprendente que la rebaja mejorara mucho durante las próximas semanas. Quizá haya una reducción adicional de alrededor de £50, aunque las ofertas del Black Friday suelen mantenerse en niveles similares durante más tiempo. Si no quieres esperar, el precio actual es una buena oportunidad para comprar.

Oferta récord del LG C6 en Amazon

LG C6 OLED de 65 pulgadas: antes £1.899, ahora £1.699

El LG C6 ha devuelto a la marca el primer puesto de nuestra guía de los mejores televisores. Ofrece una calidad de imagen sobresaliente y un rendimiento versátil: contraste excelente, negros profundos, colores vivos y un manejo del movimiento especialmente eficaz. Está preparado para películas, series, videojuegos y deportes. El precio actual es el más bajo hasta la fecha para este televisor, y los modelos más pequeños están disponibles desde £899.

Antes de comprar, puedes consultar nuestro análisis de cinco estrellas del LG C6. En él concluimos que este modelo es «un digno sucesor del LG C5 y una mejora respecto a él».

En nuestras pruebas destacamos la calidad de imagen, el mayor brillo, el excelente contraste y el procesador moderno, que ayuda a optimizar las imágenes. También sobresalen el suavizado del movimiento, ideal para deportes y juegos, y un sonido integrado mejor de lo habitual. Para obtener la experiencia más completa, aun así, puede merecer la pena añadir una barra de sonido.

El C6 también es una opción muy atractiva para jugar. Cuenta con cuatro puertos HDMI 2.1 y funciones avanzadas, entre ellas compatibilidad con resolución 4K a 165 Hz. Estas características ofrecen una experiencia fluida y con gran capacidad de respuesta con los dispositivos de juego compatibles.

from Latest from TechRadar https://ift.tt/xyMCSul
via IFTTT IA

Prueba Proton Unlimited por solo $1 durante un mes


Proton ha rebajado su plan Unlimited a solo 1 dólar durante el primer mes. La oferta permite probar por poco dinero su VPN y un conjunto de herramientas centradas en la privacidad, frente a los 12,99 dólares que cuesta normalmente la suscripción mensual.

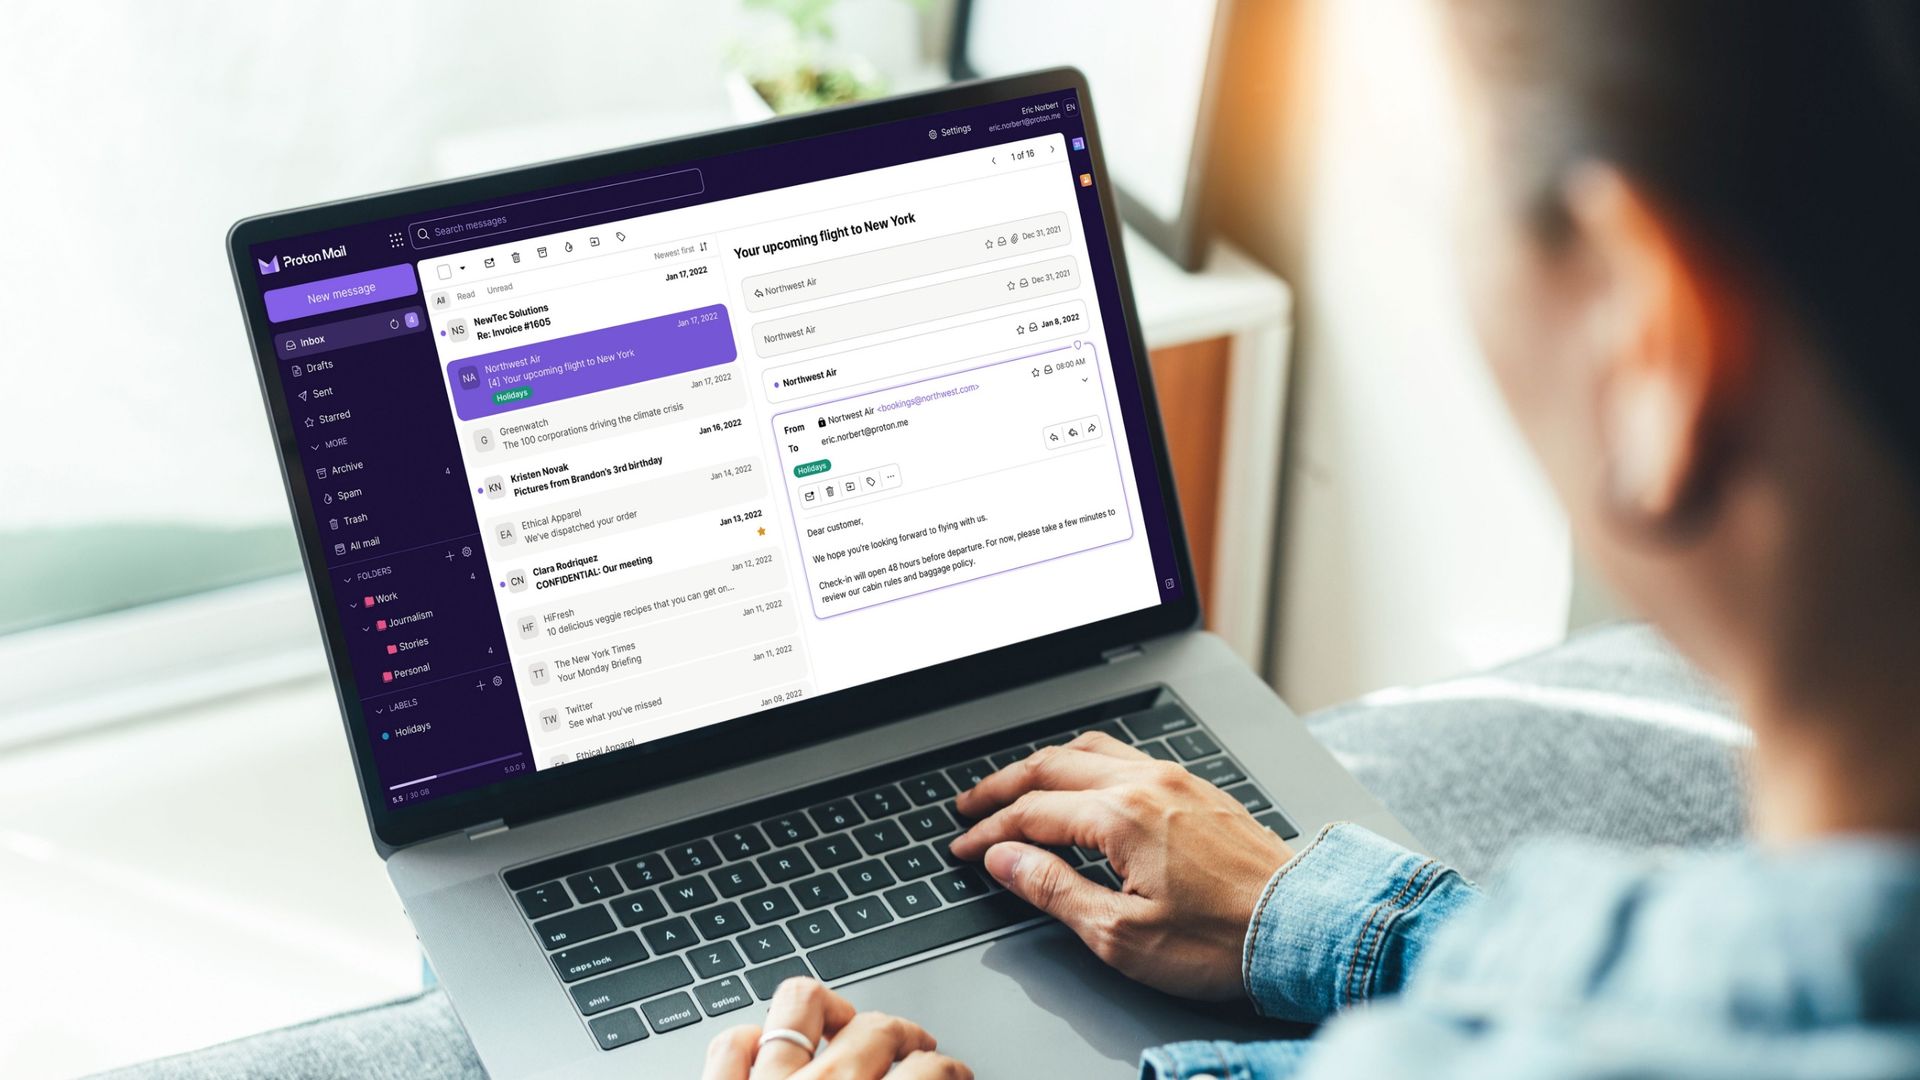
Proton Unlimited reúne acceso a Proton VPN, Proton Mail, Drive y Calendar, además de aplicaciones de productividad como Docs y Sheets. Sus servicios están diseñados para proteger la privacidad y ofrecen una alternativa a las herramientas en la nube de Google para quienes buscan reducir su dependencia de plataformas financiadas con publicidad y seguimiento.

La suscripción también incluye 500 GB de almacenamiento en línea y un gestor de contraseñas. La oferta de 1 dólar corresponde a un mes, por lo que puede servir para probar el ecosistema antes de decidir si quieres continuar.

Proton Unlimited: un mes por $1
Precio habitual: $12,99 al mes.
Oferta promocional de Black Friday.

Importante: revisa la renovación automática al registrarte. Si no cancelas o desactivas la renovación antes de que termine el periodo promocional, la suscripción puede continuar al precio mensual habitual de 12,99 dólares.

Si decides seguir usando el servicio, el plan anual puede ofrecer una mejor relación calidad-precio. Según la oferta, cuesta 6,49 dólares al mes, con el pago del año por adelantado. Antes de contratarlo, comprueba las condiciones y el precio vigentes.

También hay descuentos de Black Friday en otros proveedores de VPN, como NordVPN y Surfshark. Sin embargo, Proton destaca por combinar la VPN con alternativas cifradas para correo, almacenamiento y productividad en una sola suscripción.

En conjunto, el precio de entrada de 1 dólar facilita explorar las herramientas de Proton durante un mes. Solo conviene tener presente cuándo termina la promoción y qué tarifa se aplicará después.

from Latest from TechRadar https://ift.tt/Csgk1VR
via IFTTT IA