La flexibilidad de las comunicaciones: una inversión clave para aprovechar la IA


Las plataformas de colaboración se han convertido en una parte esencial del trabajo. Su facilidad de implementación, la familiaridad de sus interfaces y su integración en entornos tecnológicos conocidos las hacen atractivas tanto para los empleados como para los equipos de TI. Además, pueden simplificar las decisiones de compra al formar parte de un ecosistema de proveedores ya establecido.

Sin embargo, las necesidades de comunicación de una empresa cambian a medida que esta crece, incorpora nuevos equipos o modifica la forma en que atiende a sus clientes. Las limitaciones de una plataforma quizá no sean evidentes al principio, pero pueden salir a la luz cuando se intenta conectarla con otros sistemas o adaptar sus funciones a procesos más especializados.

La falta de flexibilidad puede generar complejidad y elevar el coste total de una solución que, a primera vista, parecía sencilla y económica. Por eso, conviene evaluar desde el inicio cómo podrá evolucionar la infraestructura de comunicaciones.

El coste oculto de la inflexibilidad

Una plataforma puede satisfacer sin problemas las necesidades de las llamadas internas cotidianas. Estas suelen ser sencillas: los empleados conocen a sus compañeros y saben cómo ponerse en contacto con ellos. La situación cambia cuando la comunicación está dirigida a clientes y las llamadas deben encaminarse según la ubicación, el tipo de consulta u otros criterios.

En esos casos, los empleados también pueden necesitar consultar información relevante durante la conversación, ya esté almacenada en un sistema de gestión de relaciones con clientes (CRM), en otra aplicación empresarial o en una solución desarrollada a medida.

La calidad de la integración es fundamental. Si las herramientas no se comunican correctamente, el personal puede verse obligado a alternar entre aplicaciones o a buscar datos manualmente. Esto prolonga las interacciones, aumenta la posibilidad de errores y puede obligar al cliente a repetir información. También dificulta obtener una visión detallada de la actividad de llamadas, un recurso importante para detectar problemas y mejorar el servicio.

Las soluciones provisionales —como consultar registros por separado o añadir conectores para transferir datos— pueden resolver algunas necesidades inmediatas. No obstante, también añaden tareas de mantenimiento y pueden hacer más difícil que los equipos de TI gestionen el servicio de forma coherente cuando cambian los requisitos.

Por qué la IA vuelve a cambiar el panorama

Estos desafíos cobran aún más importancia a medida que las empresas recurren a la inteligencia artificial para gestionar una parte creciente de las comunicaciones con clientes. Para responder de manera útil, un asistente de IA necesita acceder a la misma información pertinente que utilizaría un empleado. Y si no puede resolver una consulta, debe transferir la conversación a la persona adecuada sin perder el contexto.

Cuando las herramientas de comunicación están desconectadas de los sistemas empresariales, la capacidad de la IA se ve limitada. Un asistente sin acceso a los datos necesarios puede añadir fricción en lugar de reducirla, tanto para los clientes como para los empleados.

El objetivo debería ser conservar las herramientas de colaboración que los equipos ya conocen y, al mismo tiempo, incorporar las capacidades de comunicación e integración que cada proceso requiera. La conexión fluida entre las personas, las herramientas de IA y los datos operativos y de clientes no debería considerarse un extra: es una condición esencial para ofrecer interacciones eficaces.

Una infraestructura flexible permite responder a nuevas necesidades sin depender de procesos manuales ni de soluciones improvisadas. También da a las organizaciones mayor control sobre el ritmo al que adoptan nuevas tecnologías y formas de trabajar.

Las empresas que planean ampliar el uso de la IA deberían comprobar si su infraestructura actual puede conectar los sistemas, los datos y las comunicaciones necesarios. Es posible adaptar una solución más adelante, pero cerrar brechas funcionales puede resultar complejo y costoso. Si se pretende aplicar la IA de forma eficaz en un número cada vez mayor de interacciones con clientes, la flexibilidad debe formar parte de los cimientos desde el principio.

from Latest from TechRadar https://ift.tt/FUlAjZy
via IFTTT IA
La IA está transformando el fraude financiero: cómo prepararse para la próxima ola


Las pérdidas por fraude en el Reino Unido alcanzaron los 1.300 millones de libras, una cifra que refleja la escala creciente del problema. Entre los factores que impulsan esta tendencia está el uso de tecnologías como la inteligencia artificial (IA), que ofrecen a los delincuentes herramientas cada vez más eficaces y accesibles.

A medida que evolucionan, las redes criminales operan con mayor rapidez y sofisticación. Las entidades financieras deben adaptarse a una nueva etapa de ciberseguridad y prevención del fraude, en la que la misma tecnología que plantea riesgos también puede ayudar a proteger a las instituciones y a sus clientes.

## La IA está reinventando el ciberdelito

Los estafadores ya utilizan IA generativa para ampliar y automatizar técnicas de ingeniería social. Cuando disminuye el coste de preparar un ataque convincente, habilidades que antes estaban concentradas en grupos especializados se vuelven más fáciles de adquirir y aplicar.

La IA generativa y la creación de identidades sintéticas pueden ayudar a elaborar perfiles que superen controles de conocimiento del cliente (KYC), aparenten tener un historial crediticio legítimo y permanezcan sin detectar durante meses. A su vez, los deepfakes de voz y vídeo pueden resultar lo bastante convincentes como para inducir a una persona a autorizar una operación o revelar credenciales de acceso.

Estas tácticas tienen un objetivo común: explotar la confianza en el momento en que una persona o un sistema decide si algo es legítimo. La IA permite fabricar señales de confianza con una velocidad y una calidad que antes eran difíciles de alcanzar.

## Por qué las defensas tradicionales se están quedando atrás

En muchos casos, los delincuentes no vulneran directamente los sistemas bancarios: manipulan a los clientes para que autoricen las operaciones por sí mismos. Las llamadas fraudulentas pueden ser más persuasivas, las suplantaciones más realistas y los mensajes de ingeniería social, más personalizados. Cuando la transacción llega a la entidad, puede parecer técnicamente válida.

A medida que los bancos refuerzan sus sistemas de detección, los criminales pueden tener más incentivos para atacar directamente la infraestructura de las instituciones. El sector se encuentra en una fase de transición: hoy la tecnología ayuda a engañar a las personas, pero el siguiente paso podría consistir en utilizar IA para sondear y atacar los propios sistemas financieros. Conviene prepararse desde ahora.

Los controles estáticos no bastan frente a adversarios que prueban, aprenden y ajustan sus métodos de forma continua. Los ataques basados en IA no solo intentan eludir las defensas: también pueden explorar sus límites y adaptar su comportamiento para permanecer fuera de los umbrales de detección.

## Tecnología y equipos: una respuesta conjunta

Los equipos de prevención del fraude suelen estar organizados para responder a incidentes: detectar un problema, investigarlo y cerrar el caso. Sin embargo, las organizaciones que avanzan más son aquellas que tratan la detección también como una función de investigación. Analizan cambios de comportamiento que podrían indicar que alguien está poniendo a prueba sus controles, con el objetivo de prevenir los ataques antes de que se materialicen.

Los profesionales más valiosos en los próximos años serán quienes sepan razonar sobre sistemas, no solo manejar herramientas concretas. El pensamiento estadístico, la perspectiva adversarial, el diseño de sistemas y el análisis de ciclos de retroalimentación son capacidades duraderas, útiles incluso cuando cambian las tecnologías empleadas.

No todas las organizaciones pueden cubrir estas necesidades únicamente mediante nuevas contrataciones. Hoy existen herramientas de IA que pueden integrarse en infraestructuras y operaciones ya existentes. Colaborar con proveedores externos puede facilitar el acceso a estas capacidades, siempre que combinen análisis estadístico, razonamiento y explicaciones claras sobre sus resultados.

## Incorporar nuevas tecnologías sin aumentar el riesgo

La sofisticación técnica ya no es un requisito para lanzar un ataque sofisticado. La democratización de estas capacidades hace que la próxima ola de amenazas sea especialmente difícil de afrontar. La cuestión ya no es solo si las nuevas tecnologías funcionan, sino cómo aprovecharlas para anticiparse a ataques cada vez más automatizados.

Un principio esencial es considerar cada sistema como una posible superficie de ataque desde el inicio, no como una preocupación posterior a su puesta en producción. Todo modelo incorpora supuestos que un adversario puede intentar identificar y explotar. Si la organización no pone a prueba esos supuestos de forma proactiva, deja esa tarea en manos de personas con intenciones muy distintas.

Las defensas basadas en IA también deben operar en milisegundos para detectar señales de riesgo sin perjudicar la experiencia del cliente. La evaluación en tiempo real puede analizar cientos de señales y compararlas con patrones históricos para identificar actividad anómala en cada transacción.

La respuesta eficaz al fraude impulsado por IA no depende de una única herramienta. Requiere combinar tecnología adaptable, equipos preparados para investigar comportamientos emergentes y controles sometidos a pruebas continuas. Las instituciones que adopten ese enfoque estarán mejor posicionadas para proteger sus sistemas, sus clientes y la confianza en los servicios financieros.

from Latest from TechRadar https://ift.tt/PF1xMiX
via IFTTT IA

Virgin Media O2 podría recortar miles de puestos de trabajo


Virgin Media O2 (VMO2) estaría preparando una reducción de plantilla que podría afectar a miles de empleados, según informó Sky News. La compañía no ha confirmado públicamente el número de puestos que eliminaría ni los detalles de un posible plan.

VMO2 cuenta actualmente con unos 16.000 trabajadores. Por ello, incluso un recorte de varios miles representaría una parte considerable de su plantilla. Un informante citado por Sky News calcula que hasta 4.000 puestos podrían estar en riesgo, aproximadamente el 25% del total, aunque esta cifra no ha sido confirmada por la empresa.

## Los puestos internos podrían ser los más afectados

Según el informe, los puestos que no tienen contacto directo con clientes podrían concentrar la mayor parte de los recortes. La compañía también estaría revisando su estructura de gestión, en línea con una tendencia de otras empresas a reducir niveles jerárquicos y simplificar sus operaciones.

El desempeño de los servicios de atención al cliente de Virgin Media ha sido relativamente sólido en el sector de banda ancha: Ofcom ha registrado menos reclamaciones sobre el servicio que entre sus competidores. En telefonía móvil, O2 se sitúa más arriba en la clasificación de reclamaciones, aunque por delante de Sky Mobile, que también opera sobre la red de O2.

## Presión financiera y próximos anuncios

La reducción de costes se produce en un contexto de presión financiera. Los ingresos de VMO2 cayeron un 7,9% en el último trimestre, mientras que la deuda neta equivalía a 5,89 veces el EBITDA ajustado anualizado, según los resultados más recientes de la empresa.

Se espera que la compañía pueda ofrecer más información durante la presentación de resultados del tercer trimestre, prevista para el 3 de noviembre. Hasta entonces, tanto el alcance de los posibles recortes como el calendario de cualquier medida siguen sin confirmarse.

VMO2 no sería la única gran operadora de telecomunicaciones que ajusta su plantilla ante las dificultades financieras. VodafoneThree también anunció en julio de 2026 planes para eliminar 1.200 puestos en Europa.

TechRadar Pro indicó que se puso en contacto con VMO2 para confirmar la información, pero no recibió una respuesta inmediata.

from Latest from TechRadar https://ift.tt/4ah10ZR
via IFTTT IA

La máscara de los datos: proteger la información sensible en la era de la IA


En ciberseguridad abundan las analogías y, cuando llega octubre, las conversaciones suelen llenarse de pesadillas digitales, monstruos cibernéticos y amenazas que acechan en la oscuridad. Pero hay una comparación relacionada con Halloween que merece más atención: la máscara.

Una máscara no hace desaparecer lo que hay debajo. Simplemente permite ocultar su identidad a quienes no necesitan conocerla. Ese es también uno de los objetivos de la seguridad de los datos.

Los desarrolladores necesitan datos para probar aplicaciones; los analistas, para detectar patrones; y las herramientas y los agentes de inteligencia artificial, cada vez más, para realizar tareas útiles con información empresarial. Sin embargo, necesitar utilizar esos datos no significa que sea necesario ver todos sus valores sensibles.

Ahí es donde entra en juego el enmascaramiento de datos. Al sustituir información sensible por valores realistas, pero inutilizables para identificar a las personas o revelar datos protegidos, las organizaciones pueden conservar la utilidad de la información y reducir su exposición innecesaria.

Con la IA ampliando rápidamente dónde pueden viajar los datos, quién puede encontrarlos y qué sistemas pueden actuar sobre ellos, esta diferencia es cada vez más importante.

Un disfraz con un propósito serio

En esencia, el enmascaramiento reemplaza información sensible por valores alternativos que conservan características útiles para el desarrollo, las pruebas, el análisis y otros procesos empresariales, sin revelar los datos originales.

La protección no debería consistir únicamente en impedir que las personas utilicen los datos. Las empresas necesitan analizarlos, probar sistemas con ellos y, cada vez más, utilizarlos para entrenar o fundamentar sistemas de IA. La pregunta adecuada es otra: ¿necesita realmente esta persona, aplicación o sistema de IA el valor sensible original para llevar a cabo la tarea?

Un desarrollador que prueba una aplicación puede necesitar datos representativos de clientes, pero no sus identidades reales. Del mismo modo, un proceso analítico puede necesitar conservar relaciones y patrones sin revelar cada número de cuenta o identificador personal.

Si no hace falta conocer el valor original, exponerlo añade riesgo sin aportar un beneficio empresarial equivalente.

El enmascaramiento ayuda a reducir esa exposición. Según el caso de uso, las organizaciones también pueden recurrir a técnicas como la tokenización y el cifrado. El principio fundamental es adaptar la protección al uso previsto, en lugar de exponer por defecto los datos sensibles sin modificar.

No se puede enmascarar lo que no se encuentra

Hay una dificultad evidente: antes de decidir qué datos deben llevar una máscara, las empresas tienen que saber dónde está su información sensible.

Eso sigue siendo sorprendentemente complicado. El informe Thales Data Threat Report 2026 señala que solo el 34 % de las organizaciones encuestadas conoce por completo dónde se almacenan sus datos. Apenas el 39 % afirma poder clasificarlos en su totalidad. Además, las organizaciones consultadas utilizan, en promedio, siete herramientas diferentes para proteger y supervisar sus datos.

La infraestructura en la nube agrava el problema. La información puede copiarse en lagos de datos, plataformas SaaS, entornos de desarrollo y copias de seguridad. Los documentos sin estructurar pueden contener información sensible que nadie sabía que estaba allí. Y aplicaciones creadas años después de recopilar los datos pueden acabar obteniendo acceso a ellos.

La IA vuelve aún más importante esta falta de visibilidad, precisamente porque estos sistemas son cada vez mejores encontrando información.

Por eso cobra relevancia la gestión de la postura de seguridad de los datos, conocida como DSPM. En lugar de abordar la seguridad únicamente como una cuestión de proteger la infraestructura, DSPM parte de los propios datos: ayuda a descubrir y clasificar la información sensible, y a entender dónde reside, quién o qué puede acceder a ella, cómo se utiliza y si cuenta con la protección adecuada.

Una vez identificados los datos sensibles con exposición innecesaria, la organización puede decidir si debe eliminar o restringir el acceso, o aplicar controles como el enmascaramiento, la tokenización o el cifrado.

Datos para la IA: ¿oportunidad o riesgo?

Esta cuestión se vuelve especialmente importante a medida que las empresas pasan de experimentar con IA generativa a integrarla en sus operaciones cotidianas.

Las aplicaciones de IA necesitan datos. Los agentes pueden necesitar todavía más, porque no se limitan a generar contenido: también están diseñados para recuperar información, tomar decisiones y, potencialmente, actuar en distintos sistemas.

Los riesgos de seguridad ya son visibles. El mismo estudio indica que el 61 % de las organizaciones ha observado ataques dirigidos contra sus aplicaciones de IA, y que los datos sensibles son el objetivo principal. Los cambios acelerados en el ecosistema de IA también figuran entre los riesgos de seguridad más citados.

La pregunta importante no es solo si podemos proteger la IA. También debemos plantearnos algo más básico:

¿A qué datos estamos permitiendo acceder a la IA?

Dar acceso a una base de datos a una aplicación de IA no debería implicar automáticamente que pueda consultar todos los valores sensibles que contiene. El principio de privilegio mínimo, habitual en la gestión de identidades, también puede aplicarse a los datos: permitir el acceso necesario para la tarea y proteger aquello que no lo sea.

Esto puede implicar enmascarar información personal antes de que llegue a entornos de desarrollo y pruebas; tokenizar valores especialmente sensibles que una aplicación necesita utilizar; cifrar datos y limitar estrictamente qué identidades pueden descifrarlos; o, en determinados casos, impedir que un sistema de IA acceda a un conjunto de datos.

Hacer que la seguridad de la IA sea más sencilla

A veces se trata la seguridad de la IA como una disciplina completamente nueva que exige respuestas inéditas. Algunos riesgos sí lo son. Pero una de las medidas más útiles consiste en aplicar principios de seguridad de datos ya conocidos a este nuevo entorno.

Hay que saber dónde se encuentran los datos sensibles, comprender su contexto, reducir los accesos innecesarios, proteger la información según el uso que se le vaya a dar y revisar las decisiones a medida que cambian las aplicaciones y los sistemas de IA.

La IA puede aumentar enormemente el valor que las organizaciones obtienen de sus datos. Eso no significa que cada sistema que aprovecha ese valor tenga que ver todo lo que hay debajo.

Halloween llega una vez al año. Para los datos sensibles, en cambio, poder llevar una máscara convincente durante todo el año se está convirtiendo en una necesidad ineludible.

from Latest from TechRadar https://ift.tt/uIg5b0v
via IFTTT IA

La brecha de visibilidad que amenaza los pagos en las tiendas


En los centros de operaciones de las grandes empresas, las pantallas muestran una visión detallada de los sistemas digitales: tiempos de respuesta de las API, disponibilidad de servicios y recorridos de clientes. Sin embargo, esa visibilidad puede desvanecerse justo donde se concreta una venta: en la caja de una tienda.

Pensemos en una cafetería concurrida un viernes al mediodía. El terminal de pago se bloquea, la fila crece y el personal intenta reiniciar el equipo. Mientras tanto, quienes esperan empiezan a marcharse para comprar en otro lugar. En la sede central, los paneles de monitorización siguen en verde: la infraestructura parece funcionar con normalidad.

Esta desconexión es uno de los puntos ciegos operativos más importantes del comercio físico. En el Reino Unido, se estima que los fallos en las cajas ponen en riesgo 1.700 millones de libras en ventas cada año. Cuando una incidencia interrumpe los pagos durante las horas de mayor actividad, los ingresos perdidos difícilmente se recuperan.

A menudo, el problema no está en la nube central, sino en la falta de telemetría en el punto físico donde se realiza la transacción.

## Cómo la seguridad de los pagos crea puntos ciegos

Las herramientas tradicionales de monitorización del rendimiento de aplicaciones funcionan especialmente bien en entornos de nube abiertos. Allí pueden rastrear la ejecución del código y analizar la actividad de los servicios distribuidos.

La infraestructura de pagos físicos, en cambio, está sujeta a restricciones distintas. Las normas de seguridad del sector de tarjetas de pago exigen proteger los datos de los titulares mediante redes aisladas y controles estrictos. Por ello, los sistemas de punto de venta, las aplicaciones de pago y los terminales de PIN suelen operar dentro de segmentos cifrados y reforzados.

Estas medidas son esenciales para la seguridad, pero pueden crear una zona sin visibilidad operativa. Cuando una transacción cruza el límite de cumplimiento normativo y pasa por el hardware local, el router de la tienda, las pasarelas de terceros y las entidades adquirentes, las herramientas habituales de TI pueden perder el rastro.

En muchos casos, los equipos centrales se enteran del problema cuando el gerente de la tienda abre un ticket o cuando los informes de conciliación llegan horas después. Para entonces, la interrupción ya puede haber afectado a numerosas ventas.

## El coste de unos minutos de espera

Los equipos de soporte suelen medir la resolución de incidencias en horas. Los clientes, en cambio, deciden en segundos si esperan o abandonan la compra. Los estudios sobre interrupciones en tiendas sitúan en torno a siete minutos el límite aproximado de paciencia antes de que muchos compradores desistan.

Ese margen contrasta con el ciclo habitual de resolución de una incidencia informática. Una interrupción de pagos puede tardar más de una hora en diagnosticarse y solucionarse. Entre la comunicación del problema, su escalado a ingeniería y la revisión de portales de distintos proveedores, el periodo de mayor afluencia puede terminar antes de que se encuentre la causa.

A medida que disminuye el uso del efectivo y los clientes esperan pagos sin contacto rápidos, depender de revisiones posteriores deja de ser suficiente. La capacidad de detectar y responder a los problemas mientras ocurren puede marcar la diferencia entre completar una venta y perderla.

## Telemetría de pagos en tiempo real

Para resolver esta brecha, las empresas deben evolucionar desde la recopilación tardía de registros hacia la transmisión de telemetría en tiempo real. Esto no implica exponer información sensible de las tarjetas. La clave está en separar los datos financieros regulados de los metadatos necesarios para supervisar el funcionamiento.

El número de tarjeta y otros datos confidenciales pueden permanecer protegidos dentro del entorno de cumplimiento. Al mismo tiempo, es posible recopilar y transmitir de forma segura información operativa, como códigos de respuesta de las pasarelas, tiempos de conexión, estado de los periféricos y latencia de la red local.

Con estos datos, cada pago con tarjeta, móvil o dispositivo sin contacto puede aportar señales sobre el estado de la operación. Los equipos de fiabilidad y operaciones pueden observar las cajas físicas con un nivel de detalle comparable al que aplican a sus aplicaciones en la nube, sin comprometer la información del cliente.

## IA para detectar y corregir problemas

La telemetría ofrece visibilidad, pero el análisis manual puede quedarse corto ante el volumen de las operaciones actuales. Durante una temporada de alta demanda, una empresa puede procesar decenas de miles de transacciones por minuto en cientos de establecimientos. Una degradación sutil —por ejemplo, un fallo de firmware que provoque retrasos en una parte de los terminales— puede pasar inadvertida para un operador humano.

La inteligencia artificial y la observabilidad en el borde pueden ayudar a detectar estas señales. En lugar de esperar a que se produzca una caída completa, los modelos de aprendizaje automático pueden analizar tendencias de velocidad, patrones de latencia y estados de las transacciones para identificar anomalías desde sus primeras etapas.

Esta información también puede acelerar el diagnóstico. El sistema puede ayudar a determinar si el retraso se origina en la red de la tienda, en un lector de tarjetas defectuoso o en una pasarela bancaria con problemas.

El siguiente paso es la respuesta automatizada. Si se integra con plataformas de orquestación de pagos, el sistema puede desviar el tráfico a un procesador alternativo cuando detecte que uno está fallando. Si una tienda pierde la conexión, una arquitectura en el borde puede permitir que los terminales pasen a un modo seguro de almacenamiento y reenvío, cuando la configuración y las normas aplicables lo permitan.

El comercio físico no puede permitirse zonas sin visibilidad en sus operaciones. Una combinación de telemetría que proteja la privacidad, análisis basado en IA y respuestas automatizadas puede conectar la infraestructura tecnológica con la experiencia en la tienda. Así, cuando llega la hora punta, las cajas tienen más posibilidades de seguir funcionando y los clientes de completar sus compras.

from Latest from TechRadar https://ift.tt/iweTpWY
via IFTTT IA

Cómo ver el Paris Masters 2026 en directo: horarios, canales y partidos


El Paris Masters 2026 se disputa del lunes 2 al domingo 8 de noviembre en la Plenitude Arena de París. En su 40.ª edición, el único torneo bajo techo de categoría ATP Masters 1000 reúne a figuras como Carlos Alcaraz y Alexander Zverev, además de ofrecer una de las últimas oportunidades para asegurar una plaza en las ATP Finals de Turín.

La jornada comienza cada día a las 5:00 a. m. ET / 10:00 a. m. GMT / 9:00 p. m. AEDT. Los horarios pueden variar según la duración de los encuentros y el orden de juego.

## Dónde ver el Paris Masters 2026

– **Estados Unidos:** Tennis Channel. También está disponible mediante servicios de televisión por streaming como YouTube TV, Sling TV y Fubo; consulta sus condiciones y pruebas gratuitas vigentes.
– **Reino Unido:** Sky Sports Tennis, Sky Sports Action y Sky Sports Main Event. NOW Sports ofrece pases de acceso diario.
– **Australia:** beIN Sports, con una prueba gratuita de siete días para nuevos usuarios, según las condiciones aplicables.
– **Canadá:** canales de TSN y TSN Plus.
– **Nueva Zelanda:** Disney+, que incluye contenido de ESPN.
– **Francia:** France TV ofrecerá gratis algunos partidos seleccionados. El encuentro entre Ugo Humbert y Botic van de Zandschulp figura en la programación del 2 de noviembre.
– **Otros territorios:** beIN Sports cuenta con derechos en Oriente Medio; Canal+ o SuperSport emiten en distintos países de África. En India y el subcontinente, la cobertura corresponde a FanCode; en China, a Youku, y en Japón, a U-NEXT. La disponibilidad puede variar por país.

Los derechos de retransmisión, precios y pruebas promocionales pueden cambiar. Conviene comprobar la programación y las condiciones directamente con cada plataforma antes del inicio de los partidos.

## Orden de juego: lunes 2 de noviembre

**Pista Central — desde las 5:00 a. m. ET / 10:00 a. m. GMT**

– Lorenzo Musetti vs. Hubert Hurkacz
– Alejandro Tabilo vs. Rafael Jódar (9)
– Casper Ruud vs. Juan Manuel Cerúndolo (clasificación)

**No antes de la 1:00 p. m. ET / 6:00 p. m. GMT**

– Denis Shapovalov vs. Karen Khachanov

**No antes de las 2:30 p. m. ET / 7:30 p. m. GMT**

– Ugo Humbert vs. Botic van de Zandschulp

**Pista 1 — desde las 5:00 a. m. ET / 10:00 a. m. GMT**

– Luciano Darderi vs. Rinky Hijikata (clasificación)
– Luca Van Assche vs. Mariano Navone
– Cameron Norrie vs. Matteo Arnaldi

**Desde las 9:30 a. m. ET / 12:30 p. m. GMT**

– Kyrian Jacquet vs. Tomas Machac (clasificación)
– Alex Molcan (clasificación) vs. Titouan Droguet

## La lucha por las ATP Finals

Alcaraz, Zverev y Ben Shelton ya tienen asegurada su clasificación para las ATP Finals. Rafael Jódar ocupa por ahora el último puesto disponible, con Alex de Minaur como perseguidor más cercano. Novak Djokovic, ganador de siete títulos en París, necesita alcanzar al menos las semifinales para mantener sus opciones, mientras que Taylor Fritz y Tommy Paul también deberán avanzar varias rondas.

La lista de participantes está marcada por varias bajas. El campeón de 2025, Jannik Sinner, Félix Auger-Aliassime y João Fonseca no competirán por lesión. Flavio Cobolli, quinto cabeza de serie, llega con dudas físicas tras retirarse en Viena. Su posible ausencia podría influir en la carrera por las últimas plazas para Turín.

El torneo también rendirá homenaje a Gaël Monfils. El francés, retirado en octubre, recibirá una presentación especial tras uno de los partidos de primera ronda para celebrar su carrera y su popularidad entre los aficionados.

## Cabezas de serie y calendario

Los ocho primeros cabezas de serie pasan directamente a la segunda ronda: Alexander Zverev, Carlos Alcaraz, Ben Shelton, Daniil Medvedev, Flavio Cobolli, Arthur Fils, Frances Tiafoe y Alex de Minaur.

El calendario previsto es el siguiente:

– **2 y 3 de noviembre:** primera ronda
– **3 y 4 de noviembre:** segunda ronda
– **5 de noviembre:** octavos de final
– **6 de noviembre:** cuartos de final
– **7 de noviembre:** semifinales
– **8 de noviembre:** final

## Campeones recientes

Jannik Sinner conquistó el título en 2025. Antes que él, Alexander Zverev ganó en 2024 y Novak Djokovic se coronó en 2023. Djokovic también levantó el trofeo en 2021 y 2019; los demás campeones recientes fueron Holger Rune (2022), Daniil Medvedev (2020), Karen Khachanov (2018), Jack Sock (2017) y Andy Murray (2016).

## Ver el torneo mientras viajas

Si estás fuera de tu país, la señal habitual podría no estar disponible debido a restricciones regionales. Una VPN puede ayudar a proteger la conexión y, según las condiciones de uso de tu servicio de streaming, permitir el acceso a una suscripción desde el extranjero. Comprueba siempre las normas de la plataforma y la legislación local. No debe utilizarse una VPN para acceder a retransmisiones sin autorización.

Con partidos importantes para la clasificación a Turín y un cuadro repleto de aspirantes, el Paris Masters promete una semana intensa de tenis en pista cubierta. Consulta el orden de juego diario y la programación local para no perderte la acción.

from Latest from TechRadar https://ift.tt/1wQ45ju
via IFTTT IA

Dejen de culpar al «tokenmaxxing»: la IA necesita objetivos claros y límites útiles


Las herramientas de inteligencia artificial de propósito general prometen resolver casi cualquier problema: desde gestionar las relaciones con clientes hasta analizar por qué un gato bebe poca agua durante una ola de calor. Pero cuando se intenta utilizar una misma herramienta, sin un propósito definido, para todo tipo de tareas, los resultados suelen decepcionar y la confianza en la tecnología se resiente.

Cuando este patrón se repite entre cientos de empleados, aparece el llamado «tokenmaxxing»: encadenar instrucciones y ajustes hasta lograr que la IA produzca algo aprovechable. Algunas organizaciones responden culpando a quienes la utilizan o multiplicando la formación sobre un uso responsable. Sin embargo, el problema suele ser más profundo: personas competentes intentan crear soluciones en un entorno sin objetivos, límites, salvaguardas ni mecanismos para evaluar el gasto y los resultados.

## Bloquear el acceso no es la solución

Los procesos tradicionales de adquisición de tecnología se diseñaron para ciclos de software también tradicionales. Si desarrollar un sistema empresarial lleva años, esperar meses —o incluso años— para seleccionar al proveedor adecuado quizá parezca razonable. Pero el ritmo de creación de software ha cambiado. La contratación tecnológica puede tardar meses; pedirle a un chatbot público que genere una página web puede llevar unos segundos.

Las políticas corporativas suelen quedar archivadas en portales internos hasta que ocurre un incidente. Mientras tanto, si las herramientas autorizadas son lentas o demasiado restrictivas, los empleados buscan alternativas. Así recurren a aplicaciones de IA no verificadas y pueden introducir datos confidenciales de la empresa en modelos públicos.

Los prototipos resultantes plantean más problemas que el código. Pueden ignorar la identidad visual de la organización, sus sistemas de diseño, los criterios de accesibilidad WCAG 2.2 y prácticas básicas de autenticación. Prohibir el uso de IA tampoco garantiza que desaparezca: algunas personas pagan una suscripción de su propio bolsillo y siguen utilizándola. El gasto queda fuera de la vista de Finanzas y, además, se agravan los riesgos de gobernanza de datos.

También se pierde una oportunidad de innovación. Si solo los ingenieros pueden crear software, el progreso depende de la capacidad y la cola de trabajo del equipo de ingeniería. Dar herramientas adecuadas a responsables de producto, analistas y profesionales de marketing permite que quienes conocen de primera mano las necesidades del negocio contribuyan a resolverlas, con más visibilidad y control.

## El coste de construir sin una dirección clara

La presión por obtener resultados ya es considerable. Un estudio de Teneo para su informe Vision 2026, basado en más de 350 directores ejecutivos de empresas cotizadas y 400 inversores institucionales, señala que el 53 % de los inversores espera un retorno positivo de las nuevas iniciativas de IA en seis meses o menos. Solo el 16 % de los directores ejecutivos de grandes empresas cree poder cumplir ese plazo. Además, estos ejecutivos afirman que menos de la mitad de sus proyectos actuales de IA generan un retorno positivo.

El volumen de uso no parece que vaya a disminuir. Goldman Sachs Research prevé que el consumo de tokens se multiplique por 24 entre 2026 y 2030, hasta alcanzar los 120 cuatrillones mensuales. Al mismo tiempo, los proveedores de semiconductores ya registran descensos anuales del 60 % al 70 % en el coste por token. Los tokens serán más baratos y se consumirán en cantidades mucho mayores.

También cambiará quién los utiliza. Las organizaciones están desarrollando agentes de IA capaces de actuar de forma autónoma. Estos pueden consumir muchos más tokens que una persona que formula una pregunta: un proceso automatizado puede repetir consultas en secuencia decenas de veces y continuar trabajando sin que nadie se detenga a comprobar si la tarea sigue teniendo sentido. Si el objetivo no está bien delimitado, el agente puede gastar recursos mucho después de que una persona hubiera pedido aclaraciones.

Parte de ese gasto termina en prototipos que nunca llegan a producción. Experimentar es importante para mejorar el software, pero construir sin pensar en cómo se integrará una solución real puede desperdiciar recursos. Gartner estimó que, para finales de 2025, al menos la mitad de los proyectos de IA generativa se abandonaría después de la prueba de concepto, por motivos como la baja calidad de los datos, controles de riesgo insuficientes, costes crecientes o falta de valor empresarial claro.

Cuando un prototipo funciona de forma aislada, pero debe rehacerse desde cero para cumplir los requisitos de producción, la organización paga dos veces: por el uso excesivo de tokens y por las horas de ingeniería dedicadas a corregir el resultado. Una encuesta de Stack Overflow de 2025 encontró que el 46 % de los desarrolladores desconfía de la precisión de las respuestas de la IA. Para el 66 %, las respuestas «casi correctas» son una de sus mayores frustraciones, y el 45 % afirma que depurar código generado por IA puede llevar más tiempo.

## Acceso para todos, responsabilidad compartida

La velocidad de generación de código no es el problema. Reducir las barreras tecnológicas para quienes no son ingenieros puede dar lugar a software más útil, porque incorpora la experiencia de las personas que entienden la necesidad empresarial. La IA puede convertirse en una ventaja, y esa ventaja funciona mejor cuando más equipos pueden aprovecharla.

Pero ampliar el acceso también exige una forma más clara de rendir cuentas por el uso y los costes. Conviene aplicar a la IA una pregunta sencilla: ¿qué trabajo concreto se necesitaba hacer? Quien solicita recursos debe poder explicar, sin recurrir a palabras de moda, cuál era el propósito del gasto.

Para que la responsabilidad no se convierta en otra carga burocrática, debe formar parte del entorno de trabajo. Un primer paso es dejar de tratar el cuadro de chat que sirve para todo como opción predeterminada. En su lugar, las organizaciones pueden ofrecer flujos de trabajo con agentes especializados en tareas y funciones concretas, e incorporar límites de ejecución desde el diseño.

Así, quienes no son especialistas técnicos pueden trabajar con las pautas de marca, las fuentes, las reglas de seguridad y los componentes corporativos ya integrados. Las aplicaciones creadas tienen más probabilidades de cumplir los requisitos y estar listas para producción. Las salvaguardas no dependen de que cada persona recuerde una política escondida en un portal: vienen incorporadas en las herramientas.

## Cómo se ve una implementación eficaz

Los flujos de trabajo delimitados pueden generar resultados medibles. En una implementación reciente en una empresa mediana, un equipo de tres analistas de datos creó un agente capaz de analizar información procedente de todos sus sistemas. La herramienta ahorró a cada integrante entre 12 y 13 horas de trabajo manual por semana.

El equipo ahora produce un análisis que antes habría requerido diez veces más personas. También puede dedicar más tiempo a la estrategia y menos a recopilar datos manualmente. La diferencia está en que el agente tiene una función definida y opera dentro de parámetros establecidos: no es un cuadro de chat con acceso ilimitado a la tarjeta de crédito de la empresa.

## Abundancia, con rendición de cuentas

El aumento descontrolado de los costes y la pérdida de confianza en la tecnología no se resuelven racionando tokens. Su disponibilidad crecerá y su menor coste forma parte del potencial de esta tecnología. La clave es definir y comprender el propósito de la IA en cada organización: ofrecer herramientas accesibles, pero diseñadas para tareas específicas en lugar de depender de una solución genérica para todo.

Muchas empresas pueden indicar cuánto gastaron en IA el trimestre pasado. Sin embargo, cuando se les pregunta qué esperaban obtener a cambio, la respuesta suele ser poco concreta. Esa falta de claridad sobre el trabajo que la IA debe realizar es el verdadero problema; la factura inesperada es solo un síntoma.

Antes de que empiecen a consumirse tokens, la organización debería poder explicar, con palabras sencillas, para qué sirven sus herramientas. Con objetivos claros, flujos de trabajo adecuados y límites incorporados, será posible ampliar el acceso a la IA sin renunciar al control sobre sus costes, la seguridad y los resultados.

from Latest from TechRadar https://ift.tt/dUInSja
via IFTTT IA

Claude se abre paso en el desarrollo de medicamentos: avances en terapias celulares, anticuerpos y ensayos clínicos


Anthropic está ampliando el uso de Claude en distintas etapas de la investigación farmacéutica, mediante colaboraciones con empresas biotecnológicas que buscan acelerar el desarrollo de nuevos tratamientos. Los proyectos abarcan desde el diseño de moléculas y la optimización de terapias hasta la revisión de documentación y la planificación de estudios clínicos.

Los resultados comunicados incluyen avances experimentales en tratamientos potenciales para el cáncer, las alergias alimentarias y enfermedades musculares poco frecuentes. Aunque algunos hallazgos son prometedores, las propuestas siguen en fases iniciales y aún deben superar evaluaciones adicionales antes de que pueda determinarse su utilidad clínica.

## Claude participa en programas de desarrollo de medicamentos

En Generate Biomedicines, seis científicos utilizaron Claude Code para rediseñar un componente de la terapia con células CAR T, empleada principalmente contra ciertos cánceres de la sangre. El objetivo era reducir el tamaño de ese componente y liberar espacio para incorporar instrucciones genéticas que podrían ayudar a adaptar el tratamiento a tumores sólidos.

Según los resultados descritos por la empresa, el componente rediseñado fue aproximadamente un 70 % más corto. En experimentos de laboratorio, las células inmunitarias modificadas produjeron cerca de diez veces más receptores capaces de reconocer el cáncer. También destruyeron células cancerosas con mayor eficacia y conservaron su actividad durante más tiempo. Estos datos son preclínicos y no demuestran por sí solos que el enfoque vaya a ser eficaz o seguro en pacientes.

Divergence Labs empleó Claude para diseñar candidatos de anticuerpos destinados a un posible tratamiento de alergias alimentarias, centrado en la molécula inmunitaria IgE. En un mes, el sistema generó alrededor de 35.000 diseños. Las pruebas iniciales identificaron tres candidatos capaces de unirse a la IgE y otros 20 que podían separarla de las células inmunitarias. Tres de estos últimos mostraron un desempeño superior al de un medicamento de referencia para retirar la IgE de esas células, según la compañía.

Por su parte, BigHat Biosciences combinó Claude con equipos de laboratorio automatizados para optimizar dos fragmentos de anticuerpo que podrían utilizarse en futuros medicamentos. Durante diez semanas, el equipo produjo y evaluó unas 1.010 variantes, analizando aspectos como la capacidad de unión, la estabilidad y la tendencia a agregarse.

La versión más prometedora dirigida al cáncer se unió a su objetivo con una fuerza más de diez veces superior a la del fragmento original y mantuvo su estabilidad a temperaturas 18 °C más altas. El otro fragmento, pensado para medicamentos de acción más prolongada, se agregó más de cien veces más lentamente que su versión inicial.

Claude también se utilizó para revisar documentación de fabricación en Enveda, una tarea que, según la empresa, podía ocupar hasta el 75 % del tiempo de algunos químicos. En una evaluación de 1.061 páginas, el sistema detectó los 11 problemas que ya habían encontrado revisores humanos y señaló siete adicionales. La revisión manual se redujo un 89 %: de más de 25 horas a menos de tres.

## Expansión hacia la investigación clínica

Anthropic también colabora con Bristol Myers Squibb para evaluar planes de estudios clínicos y estimar sus probabilidades de éxito. Michael Pourdehnad, vicepresidente sénior de desarrollo clínico temprano de la farmacéutica, afirmó que Claude produjo, a partir de una sola instrucción, un análisis inicial sólido que permitió estudiar opciones de desarrollo que, de otro modo, habrían requerido varios días de trabajo.

Las empresas prevén ampliar la colaboración y analizar cómo podría contribuir Claude a las decisiones durante las primeras fases del desarrollo clínico. Por ahora, el objetivo es apoyar el análisis y la exploración de alternativas, no sustituir la revisión experta ni los procesos de validación propios de la investigación médica.

Anthropic sostiene que trabajar directamente con desarrolladores de medicamentos ayuda a detectar limitaciones de sus modelos y a identificar posibles mejoras para tareas científicas. La compañía planea extender su presencia en el sector mediante nuevas colaboraciones, programas de investigación y herramientas dirigidas a organizaciones de ciencias de la vida.

En conjunto, los proyectos ilustran cómo la inteligencia artificial puede ayudar a explorar más diseños, acelerar ciertas revisiones y respaldar decisiones de investigación. Sin embargo, el paso de los resultados de laboratorio a tratamientos aprobados suele exigir años de pruebas rigurosas. La relevancia de estos avances dependerá de que estudios posteriores confirmen su seguridad, eficacia y reproducibilidad.

from Latest from TechRadar https://ift.tt/eS8XNaP
via IFTTT IA

Una fibra óptica de 24 núcleos alcanza 3,2 petabits por segundo en una prueba en tiempo real


Un equipo de investigadores en China afirma haber transmitido datos a 3,2 petabits por segundo (Pb/s) a través de una fibra óptica de 24 núcleos, estableciendo un nuevo récord de velocidad en una demostración en tiempo real. La cifra supera el anterior registro del grupo, de 2,5 Pb/s, obtenido a principios de este año con una tecnología similar.

Para dimensionar la capacidad, el gobierno provincial de Hubei la comparó con el acceso simultáneo a internet de unos 3,2 millones de hogares conectados a 1 gigabit por segundo. También equivaldría, en condiciones ideales, a transferir más de 20.000 películas en 4K en un segundo. Estas comparaciones ilustran la capacidad teórica del enlace: no significan que los hogares puedan recibir esas velocidades con una conexión de banda ancha convencional.

## Cómo se alcanzaron los 3,2 Pb/s

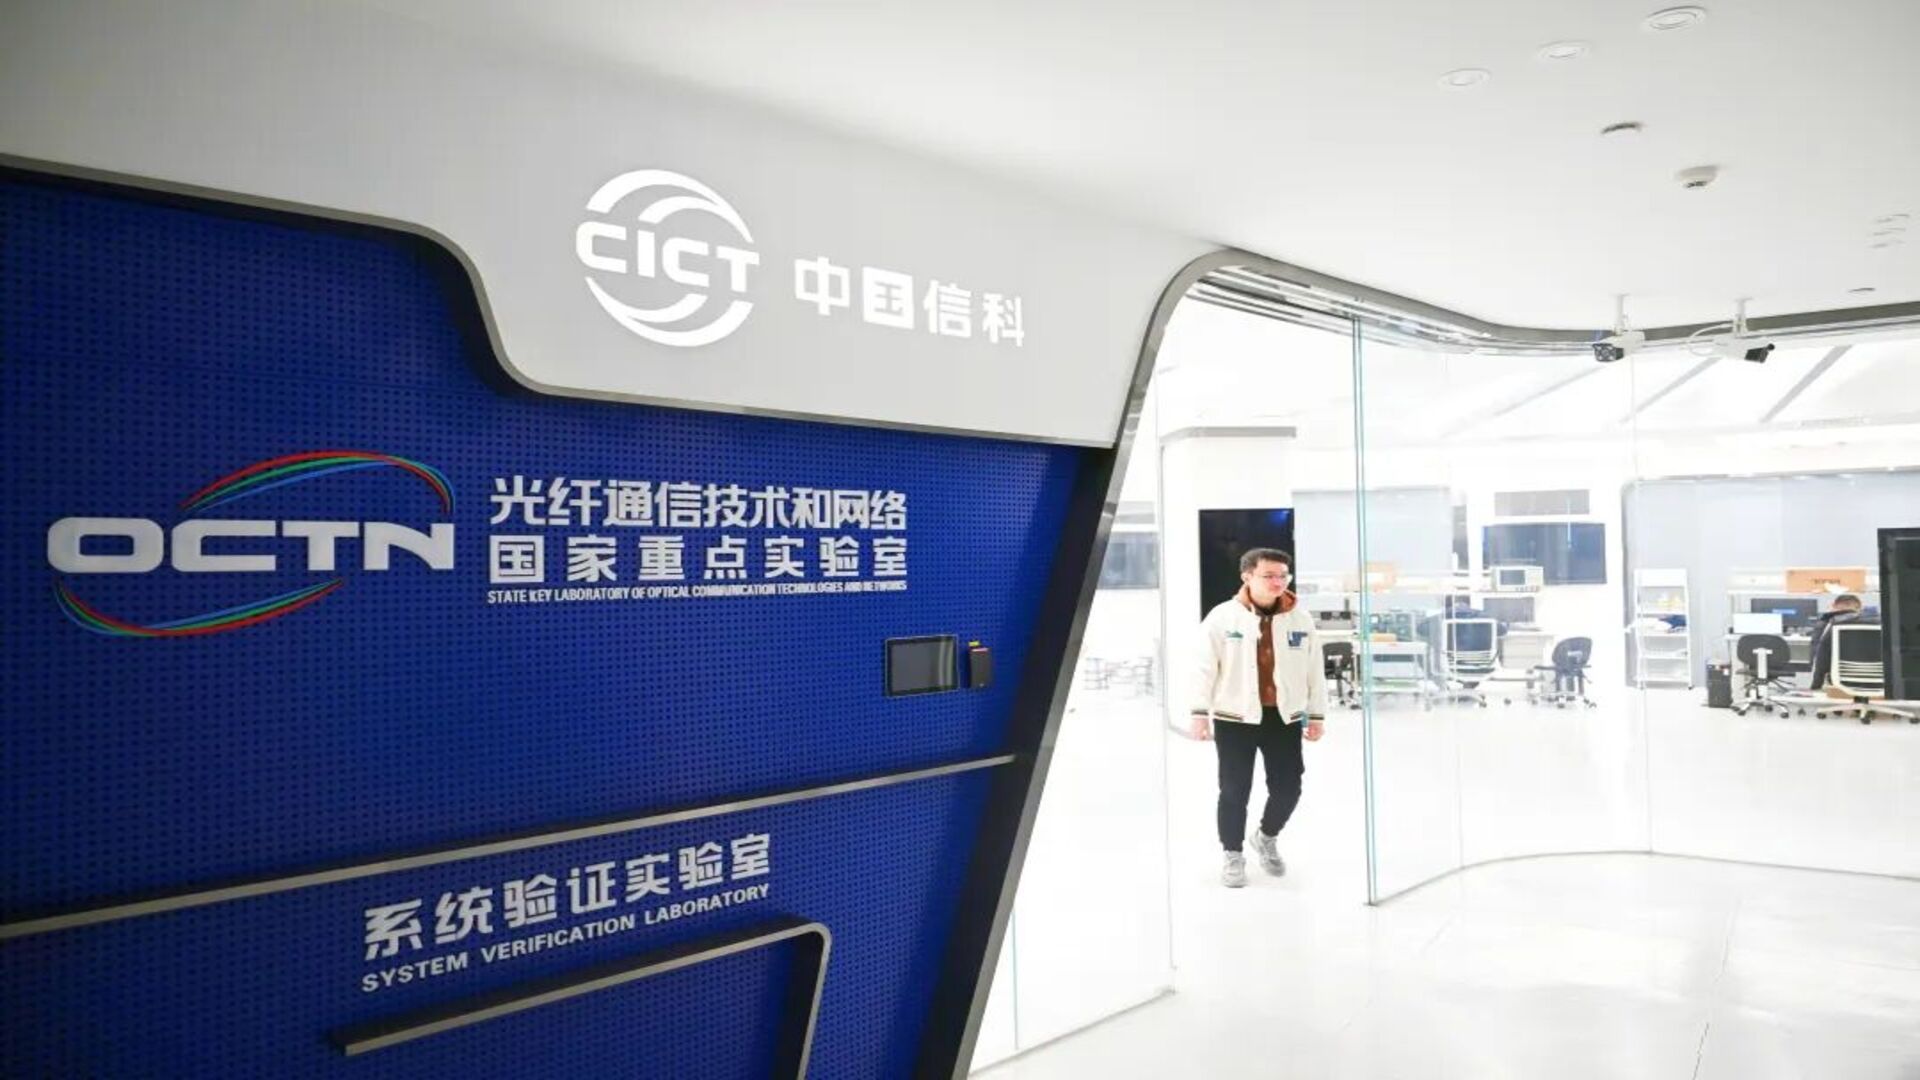
El proyecto reunió a especialistas del Laboratorio Nacional Clave de Tecnología de Comunicación Óptica, China Information and Communication Technologies Group, Pengcheng Laboratory y Fiberhome Fujikura Fiber Optic Technology.

El sistema combinó dos técnicas: la multiplexación por división espacial y la transmisión multibanda S+C+L. La primera permite enviar varios flujos de datos independientes al mismo tiempo por distintos canales dentro de una sola fibra. La segunda aprovecha tres bandas de longitud de onda —S, C y L— para utilizar una porción más amplia del espectro óptico.

Integrar ambos métodos exigió controlar la interferencia entre canales contiguos y gestionar las diferencias de especificación entre las tres bandas. Según el equipo, la prueba alcanzó velocidades récord con arquitecturas de hardware compatibles con requisitos comerciales y funcionó de forma continua y en tiempo real.

Ese detalle distingue el resultado de algunos experimentos de laboratorio que dependen de equipos o técnicas de procesamiento diseñados específicamente para investigación. Aun así, el uso de hardware descrito como compatible con requisitos comerciales no demuestra que la tecnología esté lista para venderse o desplegarse a gran escala.

## El récord y sus límites

La cifra de 3,2 Pb/s no es la más alta que se ha informado para una transmisión por fibra de 24 núcleos. Experimentos de laboratorio han alcanzado 5,29 Pb/s con fibras multicore comparables, aunque esos resultados pueden apoyarse en equipos especializados y métodos de procesamiento que todavía no son adecuados para redes de uso cotidiano.

Una demostración en tiempo real tampoco confirma, por sí sola, la fiabilidad a largo plazo, los costos de operación ni la compatibilidad con la infraestructura de telecomunicaciones existente. Por ahora, no se ha anunciado un calendario de despliegue ni información sobre precios, y tampoco hay una evaluación independiente del rendimiento sostenido en condiciones reales.

El avance sí muestra el potencial de combinar varios canales espaciales y bandas de longitud de onda para aumentar notablemente la capacidad de transmisión. El siguiente desafío será determinar si ese rendimiento puede mantenerse de forma confiable, asequible y compatible con las redes que conectan a empresas y usuarios.

from Latest from TechRadar https://ift.tt/sGFtM9J
via IFTTT IA

Quordle de hoy: pistas y respuestas del lunes 2 de noviembre (juego #1743)


Quordle sigue poniendo a prueba a quienes disfrutan de los juegos de palabras. En cada partida hay que encontrar cuatro palabras de cinco letras a la vez, así que una buena estrategia puede marcar la diferencia. Si necesitas una ayuda para el juego de hoy, aquí encontrarás pistas graduales y, más abajo, las respuestas.

**Aviso de spoilers:** las soluciones aparecen en la parte final. Si prefieres resolver el juego sin conocerlas, detente antes de esa sección.

## Quordle de hoy (juego #1743): pistas

**Pista 1: vocales.** Las cuatro respuestas contienen, en conjunto, cuatro vocales diferentes. Se consideran las vocales A, E, I, O y U; la Y no está incluida.

**Pista 2: letras repetidas.** Dos de las respuestas tienen una letra repetida.

**Pista 3: letras poco frecuentes.** Una de las soluciones contiene una de estas letras: Q, Z, X o J.

**Pista 4: letras iniciales.** Dos respuestas empiezan por la misma letra.

**Pista 5: iniciales.** Las palabras comienzan con E, A, L y E.

## Respuestas de Quordle de hoy

Las soluciones del juego #1743 son:

– **EXTRA**
– **AMITY**
– **LUPUS**
– **EAGLE**

La X de EXTRA es una de las letras menos habituales de la partida. LUPUS, por su parte, puede costar más de lo esperado: una vez detectada la doble U, es fácil quedarse pensando en otras palabras antes de dar con la solución.

## Daily Sequence de hoy (juego #1743): respuestas

En el modo Daily Sequence, las respuestas son:

– **THIRD**
– **GOING**
– **SNAIL**
– **SOOTH**

from Latest from TechRadar https://ift.tt/CKABaQ1
via IFTTT IA