Ted Lasso Temporada 4 ( Episodios 1–4 ): un regreso que redefine la cultura del club


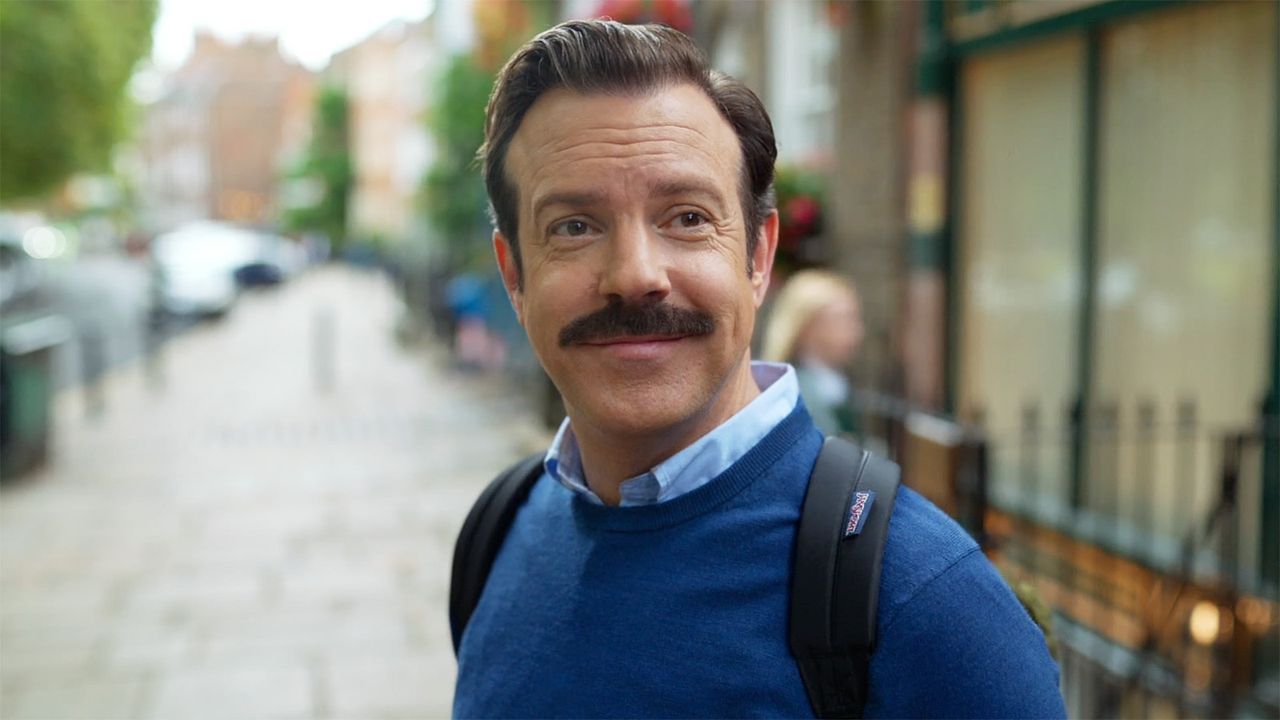
Ted Lasso regresa a Apple TV+ con una cuarta temporada que no solo continúa la historia, sino que la expande mediante una reconstrucción del equipo y una evolución marcada por su nueva dinámica. Tras un lapso de tres años, la serie retoma su tono optimista y su humor cálido, al tiempo que introduce un giro estratégico: el entrenador Ted es invitado a gestionar el nuevo equipo femenino de Richmond, un paso decisivo que redefine la esencia del club y desafía las convenciones que la audiencia ha conocido desde las primeras temporadas.

La temporada 4 inicia con Ted lidiando con un punto de inflexión personal: está alejado del juego y trabaja como subgerente en un supermercado local, dedicando tiempo a su hijo Henry. Un encuentro inesperado con Rebecca Welton, Higgins y Keeley provoca que Ted reconsidere su vida y acepte, de forma inicial reticente, el puesto de entrenador de Richmond Women. Este giro no solo introduce una nueva plantilla de jugadoras y un conjunto de retos distintos, sino que también establece un marco para explorar temas de liderazgo, identidad y pertenencia desde una óptica más inclusiva y contemporánea.

El estreno funciona como prólogo: gran parte de su duración se centra en el conflicto interior de Ted frente a la posibilidad de regresar a Richmond. Aunque este planteamiento es necesario para entender el arco del personaje, el desarrollo inicial puede sentirse diluido si se toma como un mero preámbulo; no obstante, sirve para sentar las bases de una nueva era para el club y para el propio Ted.

Con la llegada de la plantilla femenina, la serie introduce un elenco fresco y encantador. Katy “Boots” Quinn (Jude Mack) destaca como una presencia combativa y carismática, capaz de poner en jaque la autoridad de Ted y Beard, y de generar dinámicas interesantes en el vestuario. Gemma y Lizzie juegan roles claves que añaden capas de complejidad emocional y de representación, especialmente en un contexto donde se abordan temas de género, maternidad y desigualdad estructural.

Las subtramas de los episodios 1 a 4 equilibran humor y realismo. Se abordan tensiones como las limitaciones de autoridad en el vestuario, la presión de construir una cultura de equipo desde cero y las fricciones entre la gestión del nuevo equipo y las expectativas de la afición. A nivel temático, la serie enfrenta cuestiones de igualdad de género, financiación y cobertura mediática, manteniendo su tono característico de calidez, empatía y, cuando corresponde, humor irreverente.

En lo que respecta a la jugabilidad narrativa, el regreso de figuras conocidas como Rebecca, Keeley y Higgins aporta continuidad y familiaridad, mientras que Roy Kent y Coach Beard siguen aportando sabor y estructura al universo Richmond. No obstante, algunos momentos pueden sentirse algo desbalanceados: ciertos chistes o subtramas parecen priorizar la risa rápida sobre una resolución narrativa más sustancial. Además, la presencia de Kent tiende a acercarse a un estereotipo de gruff que podría diluirse si la serie decide profundizar en su arco emocional de manera más orgánica.

En conjunto, las primeras cuatro entregas de la temporada 4 demuestran que Ted Lasso sabe reinventarse sin perder el espíritu que la hizo amada. La incorporación de un equipo femenino, las nuevas dinámicas de liderazgo y la exploración de problemáticas reales confieren a la serie una relevancia contemporánea sin renunciar a su calidez. Si las historias de las jugadoras y el entramado entre Ted, Beard y la nueva staff falan con mayor profundidad, la temporada podría consolidarse como una de las voces más afines a la cultura actual del deporte y la sociedad.

Veredicto: Ted Lasso temporada 4, capítulos 1–4, ofrece un regreso que equilibra nostalgia y novedad. Sus aciertos residen en la construcción de personajes, la inserción de temáticas de actualidad y la continuidad de un universo que, pese a su ligereza, sabe tocar fibras emocionales de manera efectiva. Aun con fallos menores, la serie promete un desarrollo sólido que podría coronarse con una trayectoria igual de ganadora que las temporadas anteriores. Nuevo formato, nuevas historias, pero el mismo encanto.

from Latest from TechRadar https://ift.tt/3CKbvDp
via IFTTT IA
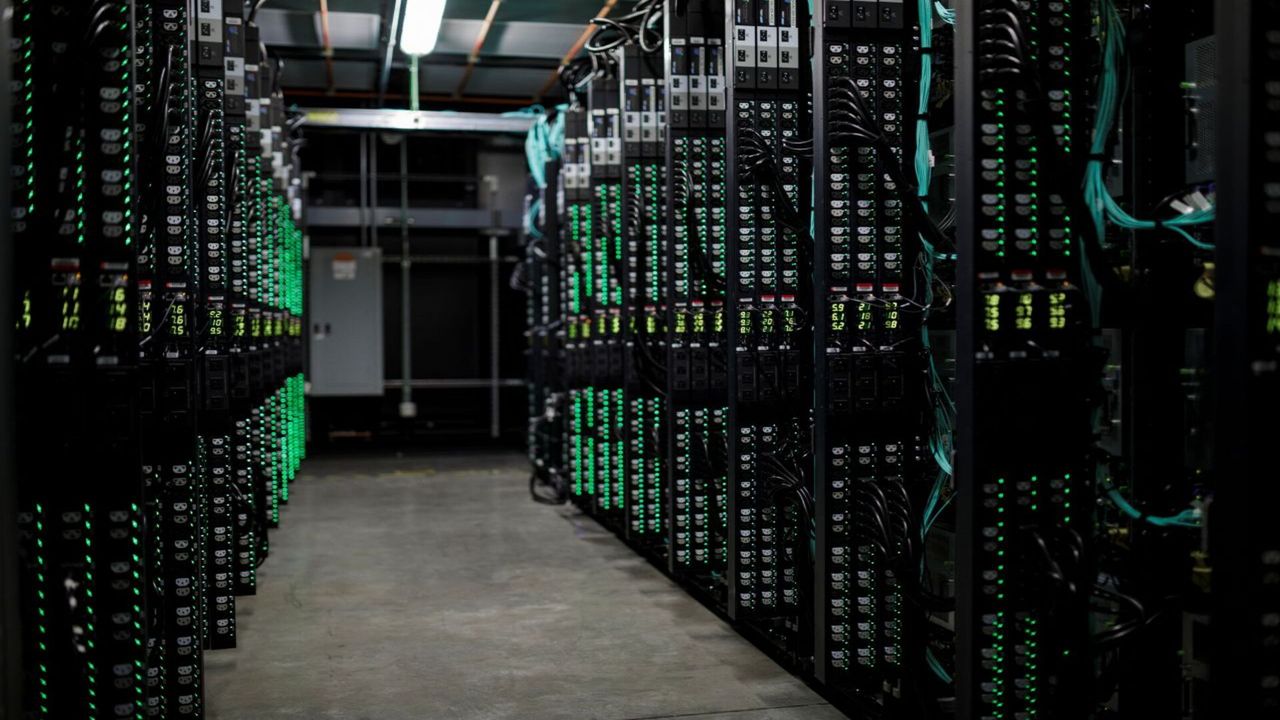
La seguridad física en la era de la construcción acelerada de centros de datos: diseñarla desde el inicio


Nunca ha habido una carrera de construcción como la que actualmente impulsa la industria de los centros de datos. La demanda de cómputo de la IA está desencadenando la expansión de infraestructura más grande y rápida que este sector haya visto, con hyperscalers y desarrolladores luchando por poner capacidad en línea más rápido de lo que las redes eléctricas, los departamentos de planificación o las cadenas de suministro pueden seguir el ritmo.

En ese pulso, gran parte de la atención recae en lo visible en una hoja de cálculo: megavatios, refrigeración, chips, redes y, con razón, la ciberseguridad.

La dimensión que suele quedar silenciada es la protección física de los edificios en sí. Es lo más fácil de posponer bajo la presión de los plazos y lo más difícil de incorporar una vez que el concreto ya está vertido.

Un cambio normativo en Estados Unidos está a punto de agravar ese punto ciego, y vale la pena entenderlo, incluso si nunca operas una instalación federal estadounidense, por lo que señala.

El 30 de septiembre expira la Federal Data Center Enhancement Act, sin un reemplazo en espera. Establecía estándares mínimos para centros de datos federales, incluso, de forma inusual, protección contra intrusión física, y fue el mandato operativo que obligó a una evaluación específica para centros de datos.

Marcos más amplios como FISMA y el catálogo de controles NIST siguen aplicando, pero ofrecen el principio; la Enhancement Act entregaba la práctica. Los principios sin un mecanismo de aplicación tienden a interpretarse con generosidad.

Y cuando el propio suelo del gobierno se permite desaparecer, el benchmark al que se comparan discretamente los operadores privados tiende a desvanecerse con él.

Líneas de base de seguridad

No se trata de una preocupación hipotética sobre si el requisito regresará. El predecesor de la Act fue revocado en 2022 y solo logró sobrevivir al ser integrado en el presupuesto de defensa del año siguiente. Una regla que necesita un vehículo legislativo para volver es una que puede fallar silenciosamente, y las líneas de base de seguridad rara vez se erosionan por una decisión dramática única. Se erosionan por la ausencia de una—un mandato que simplemente nunca se renueva porque nadie obliga el asunto.

Conviene ser concreto sobre lo que está en juego, porque la seguridad física no es una abstracción. Es el contratista con acceso no escoltado a un salón de servers; el muelle de carga sin monitorizar; la puerta de mantenimiento entreabierta por conveniencia; el empleado que se fue y cuya credencial aún abre la jaula. Estas son las rutas por las que se roba datos, se sabotea infraestructura y una instalación tan grande como un almacén se queda fuera de servicio.

La exposición real no está en los centros de datos que ya existen. Los operadores establecidos mantienen ese gasto mediante contratos existentes y su propia apetencia de riesgo. Está en las nuevas construcciones, las expansiones de la era de la IA especificadas y adquiridas a una velocidad extraordinaria, la mayoría privadas, construidas por developers sin que ningún mandato las obligue. Eliminar el marco de evaluación y la seguridad física se convierte en algo que puede recortarse en la adquisición para ajustarse a un presupuesto o a un plazo, sin bandera de cumplimiento y sin que se alerte formalmente a nadie. La brecha se abre en las instalaciones que estamos apresurando a construir.

Hay una contradicción en el centro de esto. Los gobiernos clasifican cada vez más los centros de datos como infraestructura crítica nacional, Reino Unido ya lo hace, y con razón. Reducir su línea de base de seguridad en el mismo momento va en dos direcciones a la vez. No se puede llamar a algo crítico y, al mismo tiempo, hacer su protección opcional.

Una solución sensata

La solución no es simplemente más regulación, aunque una renovación sensata facilitaría las cosas. Es dejar de tratar la seguridad física como una obligación de cumplimiento que sube y baja con el marco legal y empezar a tratarla como un diseño central.

La lección constante al asegurar instalaciones críticas a gran escala es que la seguridad física falla cuando es un conjunto de herramientas desconectadas, una cámara aquí, un lector de acceso allá, instalado al final de un project. Funciona cuando se diseña desde el inicio como un sistema integrado, donde el control de acceso, la video, la identidad y las alarmas se informan entre sí y cualquier anomalía dispara una respuesta coordinada.

Tratar lo físico y lo digital como problemas separados es parte de cómo se forma la brecha desde el principio. En un centro de datos moderno, son el mismo problema: una puerta proppada, una credencial clonada o un contratista deshonesto es un incidente cibernético que espera ocurrir, y una instalación que no puede correlacionar un evento de puerta con un registro de acceso o una cámara siempre estará reaccionando después del hecho en lugar de evitar la intrusión en curso.

Para los operadores, la implicación práctica es simple: la seguridad física de un centro de datos de IA debe especificarse al mismo tiempo que su energía y refrigeración, no añadirse después de que el edificio está listo. Reformar la protección en vivo y ya cargada es mucho más difícil y costoso que diseñarla desde el principio.

La expansión de IA es un logro de ingeniería real, y los retos de energía y cómputo son reales. Pero la industria está optimizando con firmeza los riesgos que puede medir y posponiendo aquel que encuentra inconveniente. Que una ley venza en Washington no debería decidir si los edificios que albergan el cómputo más crítico del mundo están debidamente protegidos.

Para la infraestructura IT que todos acordamos es crítica, proteger físicamente su seguridad debería ser un aspecto dado, no algo que se reserve para quien esté bajo mayor presión de plazo.

Este artículo se produjo como parte de TechRadar Pro Perspectives, nuestro canal para presentar a las mentes más brillantes de la industria tecnológica actual.

Las opiniones expresadas aquí son las del autor y no necesariamente las de TechRadarPro o Future plc. Si te interesa contribuir, infórmate aquí: https://www.techradar.com/pro/perspectives-how-to-submit

from Latest from TechRadar https://ift.tt/iF69S3P
via IFTTT IA

Samsung Jet 95S: rendimiento destacado y valor sólido en una diligente revisión de dos minutos


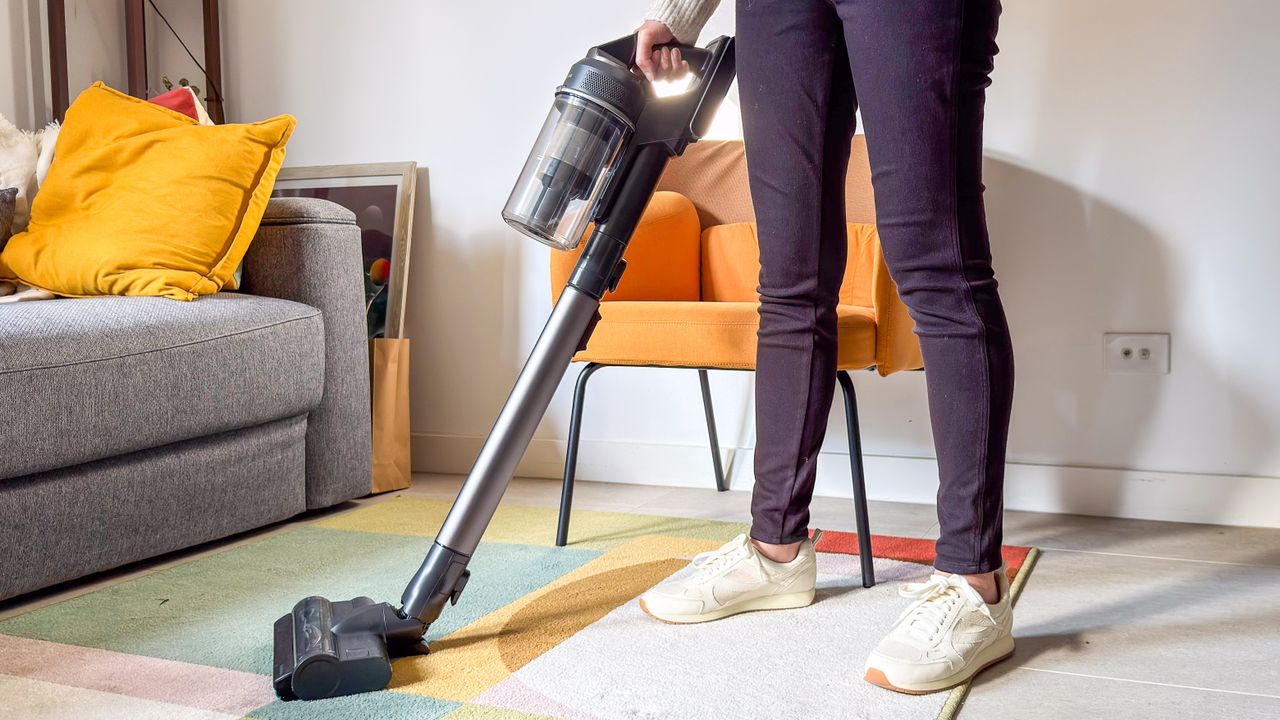
En el mundo de las aspiradoras inalámbricas, la Samsung Jet 95S llega con un equilibrio cuidadoso entre potencia, diseño y precio. Tras pruebas comparativas con modelos de alto rendimiento, como el Dyson Gen5detect, la Jet 95S demuestra que es posible obtener un rendimiento cercano a modelos premium sin sacrificar la economía ni la manejabilidad diaria. A continuación, presento una visión estructurada basada en pruebas prácticas y observations clave.

Desempeño de succión y versatilidad

La Jet 95S ofrece una potencia de succión de hasta 280AW, un umbral que la sitúa entre las mejores de su clase y comparable a algunas de las configuraciones más potentes del mercado. En pruebas realizadas sobre suelos duros y alfombras, la Jet 95S mostró capacidad para limpiar de forma eficiente con los modos Mid y Jet, y en varias situaciones pudo superar al Gen5detect en determinados escenarios. En alfombras con pelos entrelazados, el modo Jet demostró una eficiencia notable al lograr la limpieza con una sola pasada en comparación con intentos repetidos que a veces requieren otros modelos de referencia.

Una característica destacable es la variedad de cuatro modos de aspiración (Min, Mid, Max y Jet), frente a tres que suelen ofrecer otras marcas. Incluso el modo más bajo ofrece un rendimiento superior al Eco de algunas alternativas, lo que aporta una sensación de control y resiliencia en limpiezas rápidas diarias.

Diseño y ergonomía

El conjunto se presenta con una estructura compacta y una estación de soporte de pie integrada que facilita el almacenamiento y la carga. Aunque la unidad no es extremadamente ligera, la Jet 95S mantiene un equilibrio razonable gracias a su diseño ergonómico y a la posibilidad de ajustar el tubo hasta cuatro alturas, haciéndola accesible para usuarios de distintas alturas sin forzar la espalda.

El cabezal principal Jet Dual Brush+ ofrece potencia y cobertura en diferentes superficies, pero puede experimentar algo de dureza en la maniobrabilidad en espacios muy estrechos. Por otro lado, el Slim LED Brush es más ágil en suelos duros y facilita el acceso bajo muebles bajos. En conjunto, la experiencia de manejo es sólida, con un balance entre peso y maniobrabilidad que resulta favorable frente a varios competidores.

Accesorios y versatilidad

La Jet 95S viene con una selección amplia de accesorios, incluyendo Jet Dual Brush+, Slim LED Brush, Pet Tool+, y herramientas no motorizadas como herramienta de rendija, cepillo para polvo y una Flex Tool de formato flexible. Esta última destaca por su capacidad para acceder a rincones difíciles, especialmente cuando se utiliza en modo de mano o acoplada al extremo de la varilla. El conjunto también incluye una herramienta Flex que permite doblarla para alcanzar rejillas, detrás de sofás y otros recovecos, aumentando notablemente la efectividad de las limpiezas puntuales.

Rendimiento y batería

La batería ofrece un rendimiento razonable: aproximadamente 60 minutos en modo mínimo con herramientas no motorizadas, y menos tiempo con cabezales motorizados. En pruebas prácticas, el uso típico en el modo Mid en un entorno mixto dio como resultado una autonomía de alrededor de 37 minutos con la cabeza Jet Dual Brush+. En modos Max y Jet, las cifras caen a 10 y 7 minutos, respectivamente, lo que es consistente con lo esperado en este segmento y comparable con otras marcas líderes.

El tiempo de recarga ronda las 3 horas desde una carga baja, con un indicador de estado de batería que facilita saber cuándo es necesario recargar. Un aspecto útil es el sistema de color del indicador de carga, que pasa de rojo a amarillo y luego verde para mostrar el progreso de la recarga, lo que ayuda a planificar limpiezas en hogares de mayor tamaño.

Diseño de bin y mantenimiento

El depósito de polvo es de 0.8L y requiere desmontar parcialmente la unidad para vaciar y limpiar, ya que no dispone de una trampilla inferior de apertura simple como algunos competidores. Si bien no es un proceso engorroso, podría no ser tan directo como el de algunos modelos con cubo de polvo de liberación rápida. Este detalle, sin embargo, no empaña la experiencia general y se alinea con la filosofía de costo-beneficio de la Jet 95S.

Relación calidad-precio y conclusión

Con un precio de AU$799 en Australia y presencia en tiendas autorizadas, la Jet 95S ofrece un conjunto muy completo a un costo significativamente menor que algunos competidores de alta gama. Si bien no incorpora funciones “smart” avanzadas ni una estación de auto-vaciado, su potencia de succión, versatilidad de accesorios y diseño compacto la convierten en una opción muy atractiva para quien prioriza rendimiento y valor continuo sobre características adicionales y tecnologías premium.

En resumen, la Samsung Jet 95S destaca por su rendimiento de succión, flexibilidad de herramientas y un conjunto de accesorios que permiten abordar una amplia variedad de escenarios domésticos. Es una candidata sólida para quienes buscan una aspiradora de alto rendimiento a un precio razonable, sin necesidad de funciones extra que encarezcan el producto sin aportar beneficios prácticos proporcionales.

Resultado global: rendimiento destacado, buena autonomía para su categoría y excelente relación calidad-precio. Si priorizas potencia y versatilidad a un costo razonable, la Jet 95S merece ser considerada en tu próxima revisión de aspiradoras.

from Latest from TechRadar https://ift.tt/6BzrNPU
via IFTTT IA

La adopción de la IA en la NHS: un impulso para la eficiencia y la continuidad del cuidado


La integración de herramientas de inteligencia artificial (IA) en la atención sanitaria británica está transformando la forma en que los profesionales gestionan sus tareas diarias, desde la administración hasta el apoyo clínico directo. Un reciente estudio de Heidi revela que el 90% de los profesionales de la NHS que participaron ya utiliza IA en su trabajo clínico, con un 65% adoptando esta tecnología para asistir en su flujo de trabajo. Este cambio va más allá de la innovación tecnológica: apunta a aliviar la carga administrativa y a sostener una carga de trabajo que, de otro modo, podría resultar insostenible para el personal sanitario.

El informe subraya que la mayor parte del incremento en el uso de IA se debe a la creciente burocracia en la atención sanitaria: tareas de documentación, gestión de derivaciones y comunicaciones con pacientes. Entre los hallazgos clave, el 94% de los encuestados ha aumentado o mantenido su uso de IA en el último año, con porcentajes aún más altos entre médicos hospitalarios, farmacéuticos y profesionales de salud mental (96%). La IA se utiliza, entre otros fines, para redactar derivaciones y notas, gestionar seguimientos de pacientes y facilitar la continuidad de la atención, a la vez que se percibe como una herramienta que facilita prolongar carreras profesionales al hacer la carga de trabajo más manejable.

La visión de los expertos es clara: la IA está integrada en la gestión del flujo de trabajo y en la toma de decisiones cotidianas, permitiendo a los profesionales centrarse más en el cuidado directo del paciente. La Dra. Hannah Allen, Directora Médica de Heidi y médica de familia, señala que estos hallazgos reflejan lo que se observa a diario: los pacientes están preparados para ello y los profesionales ya han convertido la IA en parte de una gestión de carga de trabajo que, de otro modo, se ha vuelto insostenible.

En lo que respecta a la gobernanza y la supervisión, el uso de tecnología y datos de pacientes dentro de la NHS ha sido objeto de vigilancia durante años. Ante los desafíos de la IA, diversos trusts han implementado políticas para gestionar su uso, incluyendo el NHS AI Lab Code of Conduct, el Blueprint for AI in Health and Social Care de NHS England y los marcos de gobernanza de la información (IG) para el manejo de datos sensibles. Aunque un 35% expresó inquietud por la privacidad de los pacientes, se espera que consulten las políticas y procedimientos locales para asegurar que su trabajo cumpla con las normativas organizativas.

El progreso de la IA en la atención sanitaria parece cada vez más sólido, con políticas de gobernanza que buscan garantizar que la administración se gestione de forma segura, que los datos se mantengan en privado y que la atención al paciente permanezca en el centro de todas las iniciativas. En última instancia, la conversación no se trata solo de tecnología, sino de cómo estas herramientas pueden apoyar a los profesionales para entregar una atención de calidad, eficiente y centrada en las necesidades de los pacientes.

from Latest from TechRadar https://ift.tt/uZ1jtID
via IFTTT IA

IPVanish en Apple TV amplía su arsenal de protocolos para mejorar velocidad y estabilidad


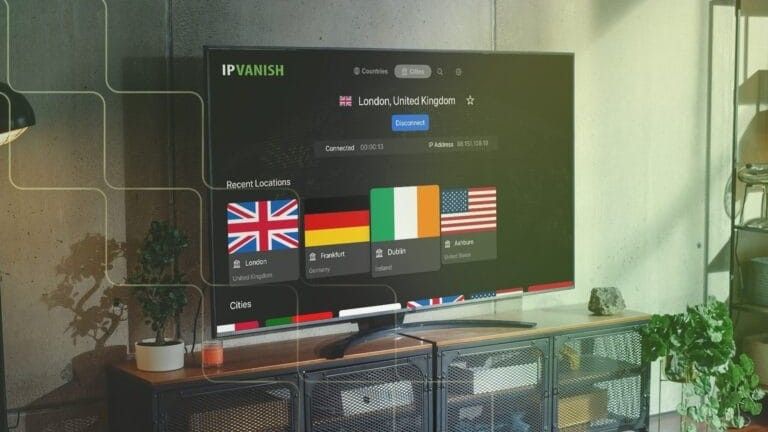
IPVanish ha renovado significativamente su aplicación para Apple TV, incorporando soporte para los protocolos WireGuard y OpenVPN, además del ya existente IKEv2. Este cambio es especialmente relevante para los usuarios que transmiten desde el sofá, ya que la elección del protocolo impacta en la velocidad, la estabilidad y la capacidad de sortear redes que limitan o bloquean VPNs. Contar con múltiples opciones es, sin duda, preferible a depender de una única configuración por defecto.\n\nLa actualización va más allá de una simple mejora estética: IPVanish afirma, con fundamento competitivo, que ahora es el único proveedor que ofrece WireGuard, OpenVPN (con Scramble) e IKEv2 en conjunto para Apple TV, consolidando su posición tras haber sido de los primeros servicios premium en la plataforma.\n\nSubbu Sthanu, Gerente General de Consumo de Ciberseguridad en IPVanish, enmarca el lanzamiento desde la experiencia del salón de casa, destacando que la meta es brindar a los usuarios de Apple TV “el equilibrio definitivo entre velocidad, seguridad y personalización.”\n\nPara quienes evalúan cuál es la mejor VPN para su configuración de living room, la mayor flexibilidad de protocolos es precisamente el tipo de característica que diferencia a una aplicación de tvOS básica de una solución verdaderamente capaz.\n\nAdemás, la actualización incluye un reclamó contundente: la combinación de protocolos, la facilidad de acceso para suscriptores existentes y la promesa de un rendimiento optimizado para streaming en pantallas grandes. Elogios destacados en la cobertura señalan que WireGuard ofrece velocidad y latencia reducida, mientras que OpenVPN aporta mayor flexibilidad en redes más restrictivas, especialmente con Scramble activado.\n\n¿Cómo cambiar de protocolo en la app de IPVanish para Apple TV? Es sencillo y directo: actualice la app desde la tvOS App Store y, dentro de la aplicación, acceda a Configuración para seleccionar el protocolo deseado antes de conectarse. Si es su primer uso, puede consultar la guía de instalación de IPVanish en Apple TV para un paso a paso claro.\n\nEn resumen, la llegada de WireGuard y OpenVPN (con Scramble) a la app de IPVanish para Apple TV, junto con IKEv2, ofrece a los usuarios una mayor capacidad para adaptar la VPN a diferentes entornos de red y necesidades de streaming, fortaleciendo la experiencia de visualización en el salón y consolidando a IPVanish como una opción destacada para dispositivos de smart TV.

from Latest from TechRadar https://ift.tt/EKFM06s
via IFTTT IA

Impacto de los Centros de Datos en la Regulación Energética y las Tarifas: Lecciones para Texas y Estados Unidos


El reciente aviso del gobernador de Texas, Greg Abbott, de pausar las nuevas conexiones de centros de datos a la red estatal hasta completar auditorías sobre los requisitos para nuevas construcciones ha reavivado un debate profundo sobre cómo se financian y gestionan las infraestructuras críticas. En este artículo se analizan las implicaciones de estas auditorías, el impacto en las tarifas de electricidad y agua, y las lecciones relevantes para otros estados de Estados Unidos.

Contexto y alcance de las auditorías

Las auditorías anunciadas por Abbott buscan evaluar, de forma integral, los costos que conllevan las nuevas y futuras construcciones de centros de datos: la exención de impuestos, el uso de energía y la generación, las mejoras de infraestructura y el consumo de agua, así como el efecto en las comunidades y el medio ambiente local. Este enfoque pretende esclarecer quién asume el costo de las actualizaciones de la red y si las tarifas de los usuarios finales reflejan adecuadamente las inversiones necesarias para sostener un crecimiento acelerado de la demanda eléctrica.

Tendencias de tarifas y su relación con la infraestructura

En los últimos cinco años, los ciudadanos de Texas han visto incrementos significativos en sus facturas de electricidad y agua. Datos de referencias como Electric Choice y la Texas Municipal League señalan aumentos superiores al 25% en la electricidad residencial y más del 26% en el agua, respectivamente. Aunque estos promedios sitúan a Texas por debajo de la media nacional, la velocidad de los incrementos y la presión que ejercen sobre los bolsillos de los hogares siguen siendo motivo de preocupación.

Un factor clave es el costo de las actualizaciones de la red y las conexiones necesarias para un aumento de la demanda, especialmente ante la explosión de centros de datos que requieren suministros eléctricos intensivos. Estas actualizaciones, cuando corresponden a las operaciones de red, suelen trasladarse a los usuarios a través de cargos por transmisión y costos de construcción pagados por los operadores de la red. Con los centros de datos, la complejidad y el valor de las conexiones crecen, lo que potencialmente eleva las tarifas finales de los consumidores.

La decisión de Texas de exigir que los proyectos de centros de datos participen en las auditorías para obtener la conexión a la red plantea un debate sobre equidad y costos. Según una carta dirigida a la Comisión de Servicios Públicos de Texas y a Electric Reliability Council of Texas, se indica que aproximadamente el 90% de las nuevas conexiones de la red corresponde a centros de datos, lo que subraya su peso en el sistema eléctrico estatal.

Impacto climático y gestión de recursos

El aumento de las tarifas eléctricas también está vinculado a un clima cada vez más impredecible. Las temperaturas extremas elevan la demanda de sistemas de enfriamiento y aumentan la probabilidad de fallos en la infraestructura eléctrica, generando costos adicionales por reparación y reemplazo. En cuanto al agua, Texas enfrenta periodos de sequía que obligan a buscar fuentes alternativas, lo que puede incrementar costos y complejidad en la gestión hídrica. Proyectos de agua, incluidos sistemas de recolección de groundwater, han generado costos inesperados que, en última instancia, repercuten en las tarifas para los residentes.

La interrelación entre los datos de construcción y operación de centros de datos y el consumo de agua durante la construcción y para enfriamiento es un factor crítico de cara al futuro. Aunque Texas se posiciona como un centro potencial para centros de datos—ocupando, de momento, el segundo lugar en número de instalaciones activas tras Virginia—el incremento planificado de proyectos podría convertirla en el líder en capacidad activa, con implicaciones para la demanda de recursos y tarifas.

Lecciones para el resto de Estados Unidos

La regulación tecnológica avanza con rezago respecto a la adopción de nuevas tecnologías. Ante ello, varios estados han empezado a imponer moratorias sobre exenciones fiscales a centros de datos, ante la preocupación de pérdidas de ingresos por encima de proyecciones previas. En Ohio, por ejemplo, la pérdida de ingresos ha sido sustancial, superando con creces las estimaciones iniciales.

Un segundo tema es la posibilidad de que algunos centros de datos que generan su propia energía en el sitio eludan la necesidad de nuevas conexiones a la red y, por tanto, eviten la auditoría. Las opciones de generación en sitio, como turbinas de gas, pueden tener costos de operación bajos para la empresa, pero conllevan impactos locales en cuanto a ruido y posibles efectos ambientales. En particular, se han señalado impactos de infra-sonido y efectos acústicos que pueden afectar la calidad de vida de las comunidades cercanas. Además, el uso de gas natural como fuente de energía eléctrica, aunque a veces percibido como una solución eficiente, conlleva impactos ambientales significativos y plantea consideraciones de sostenibilidad a largo plazo.

Implicaciones para políticas públicas

– Asegurar que las auditorías públicas evalúen de manera equilibrada los costos de expansión de la red y las tarifas que soportan los hogares, sin socavar la competitividad de la inversión tecnológica.
– Considerar incentivos y regulaciones que alineen el crecimiento de centros de datos con la resiliencia de la red eléctrica y la seguridad hídrica, evitando cargos asimétricos para las comunidades locales.
– Evaluar el uso de generación en sitio y su impacto en la red y en la calidad de vida de las comunidades, con énfasis en mitigación de ruido y protección ambiental.
– Coordinar con autoridades estatales para prever escenarios climáticos extremos y su efecto en la infraestructura eléctrica y de agua, asegurando inversiones suficientes para una gestión sostenible de recursos.

Conclusión

El escrutinio regulatorio sobre el crecimiento de centros de datos en Texas y, por extensión, en otros estados, es una oportunidad para alinear la demanda tecnológica con la sostenibilidad de los servicios de energía y agua. Si las auditorías logran equilibrar costos, impacto ambiental y beneficios económicos, pueden orientar un desarrollo más responsable de la infraestructura, reduciendo sorpresas en las facturas de los consumidores y fortaleciendo la resiliencia de las comunidades ante condiciones climáticas cada vez más desafiantes.

from Latest from TechRadar https://ift.tt/sNyCZqW
via IFTTT IA

Gemini Spark en Chrome: respuestas inteligentes para tareas largas y repetitivas


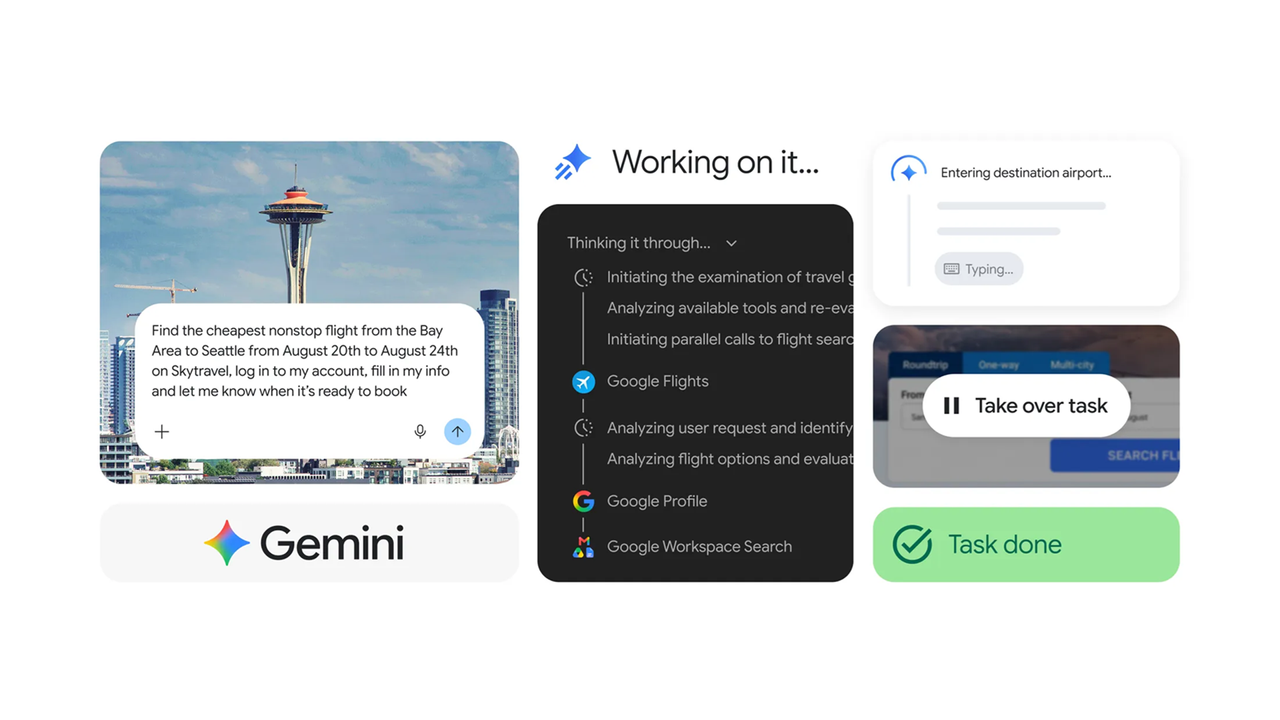
En cuanto supe que Gemini Spark formaba parte del navegador Chrome, supe que tenía que probarlo por mí mismo. Gemini Spark es un agente de IA diseñado para asumir tareas de larga duración que pueden ejecutarse en segundo plano, y la reciente actualización lo integra directamente en Chrome para que pueda navegar por la web a tu lado, realizando sus propias tareas incluso cuando cierras el navegador. Esto marca un avance significativo respecto a las versiones anteriores, que se limitaban a conversar sobre el proceso sin intervenir de forma automática.

Antes de empezar, necesitas los ingredientes adecuados: la última versión de Google Chrome en Windows o macOS, una cuenta personal de Google y una suscripción a Google AI Pro o Google AI Ultra. Con las suscripciones correctas, basta con configurar Safe Browsing en Protección Estándar o Protección Mejorada para que Spark esté disponible.

Una vez cumplidos los requisitos, abre Chrome, haz clic en los tres puntos en la esquina superior derecha y accede a Settings. Allí encontrarás AI Innovations o Gemini en el menú de Chrome, desde donde podrás ir a Permissions y activar la opción Let Gemini browse for you. Con esto, ya puedes abrir el panel Ask Gemini en la parte superior de Chrome y asignarle una tarea que requiera acceso al navegador. Spark mostrará su plan propuesto antes de hacer cualquier cosa y, la primera vez que lo uses, Chrome te preguntará si quieres conectar tu navegador a Spark. Pulsa Allow o Connect y, a partir de entonces, podrás encomendar a Spark trabajos cada vez más ambiciosos.

Si la tarea implica realizar una compra, ingresar información sensible o confirmar una acción importante, Spark se detiene y solicita tu aprobación antes de continuar.

El siguiente video ilustra con claridad cómo funciona Spark:

[Video explicativo de Spark y Chrome]

Comparación de compras

Decidí comprobar cómo se desempeña Spark en una tarea que suele ser tediosa pero crucial: comparar precios. Pedí a Gemini, usando Spark, que encontrara una buena oferta para un televisor de 65 pulgadas.

En lugar de preguntar qué televisor debería comprar, le di una tarea completa: comparar precios en Amazon, Best Buy, Costco y Walmart, buscar códigos promocionales y calcular el precio final tras los descuentos para preparar el checkout.

Spark no solo proporcionó un resumen; pude ver al IA navegar entre sitios, probar opciones y decidir cuál podría preferir. Cuando encontró lo que creía la mejor opción, añadió el televisor al carrito y se detuvo, esperando mi aprobación para realizar cualquier pago.

Spark está dispuesto a hacer el trabajo repetitivo, pero no gastará tu dinero sin pedirlo primero. Es el equilibrio exacto entre automatización útil y sentido común.

Planificación de un día en familia

Mi segundo experimento fue algo más ambicioso, ya que combinó varias tareas en una sola. Pedí a Spark que organizara un día en familia para dos adultos y dos niños pequeños. Normalmente eso implicaría alternar entre Google Maps, sitios de museos, reseñas de restaurantes y páginas de reserva. Spark simplemente se puso a trabajar: comparó horarios de apertura, comprobó tiempos de viaje, creó un itinerario que fluía lógicamente, encontró un restaurante con reservas en línea y la dejó reservada, luego preparó la compra de entradas al museo y, antes de pedir mi aprobación, me mostró las reservas.

IA para tareas tediosas

Google afirma que Spark es excelente para completar trámites, especialmente utilizando la información de tus cuentas de Google. Con el tiempo, Spark también demuestra su capacidad para rellenar formularios complejos de forma eficiente. En una prueba personal, solicité al sistema que rellenara la solicitud de una tarjeta de biblioteca para mi hijo, asegurándome de que los datos de dirección y otros detalles fueran correctos. Spark accedió al sitio de la biblioteca y completó la información de contacto, dirección y otros datos guardados. En la página final de envío, esperó mi aprobación para pulsar el botón, en lugar de hacerlo directamente.

Si bien la tarea no era extremadamente larga, es fácil apreciar cuánto tiempo podría ahorrar Spark en trámites médicos o de seguros mucho más detallados. Es más rápido revisar y confirmar que la IA ha entendido correctamente a hacerlo uno mismo.

En conjunto, Spark muestra una diferencia clara respecto a Gemini tradicional: Spark puede interactuar con el navegador y realizar acciones, no solo describir lo que debe hacerse. Gemini Spark es una de las características de IA más atractivas introducidas por Google en mucho tiempo. No sustituirá cada tarea en línea, pero sí puede eliminar de forma silenciosa una cantidad sorprendente de clics, cambios de pestaña y tipeo repetitivo.

from Latest from TechRadar https://ift.tt/0F2zoZw
via IFTTT IA

RosasicLabs y la Evolución de la Arquitectura x86: Acceso a Tecnología Atom y el Pulso de los E-Cores de Intel


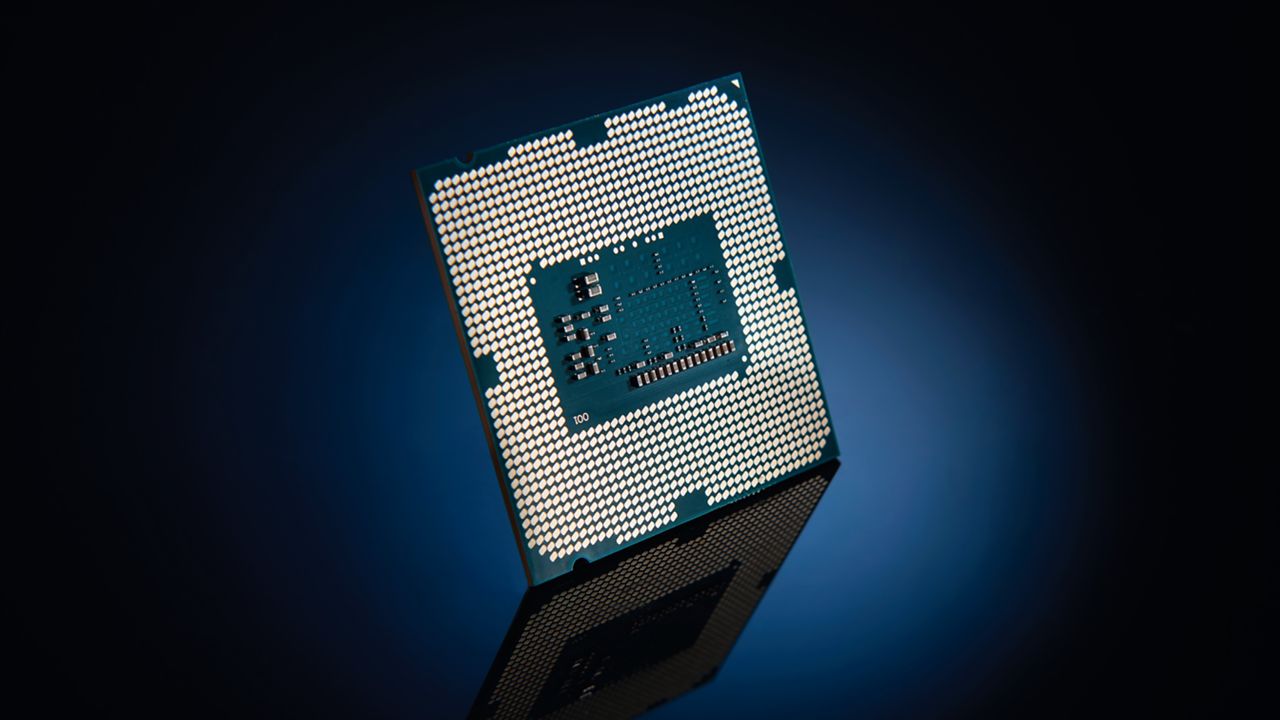
En el cambiante mapa de la semiconductores, una noticia reciente destaca una jugada estratégica que podría redefinir la colaboración entre innovadores y fabricantes consolidados. Intel ha otorgado a RosaicLabs acceso a una parte de su tecnología de procesadores Atom, marcada como una de las iniciativas más inusuales de la compañía para compartir propiedad intelectual de x86. Este movimiento, descrito por Reuters y otros analistas, implica el suministro de código de nivel de registro-traslado (RTL) que describe funciones del procesador antes de su conversión en silicio durante la fabricación. A grandes rasgos, la Atom ha sido diseñada para computación de bajo consumo, lo que la vuelve atractiva para sistemas que requieren eficiencia energética sin sacrificar rendimiento significativo ni generar calor excesivo.

La pregunta que acompaña a esta noticia es: ¿por qué Atom encaja en un acuerdo de este tipo y qué podría implicar para RosaicLabs y el ecosistema de diseño de chips?

Por un lado, Atom ha servido históricamente para sistemas de nivel de entrada, equipos de redes y dispositivos embebidos, donde la eficiencia energética es tan crítica como la funcionalidad. Bajo la arquitectura x86, Atom permitió extender la computación Intel a dispositivos más pequeños y de menor consumo. Según las informaciones, RosaicLabs recibiría código RTL para Atom, lo que abriría la posibilidad de diseñar procesadores personalizados basándose en una arquitectura ya licenciada, sin necesidad de reinventar por completo una plataforma desde cero.

Desde la perspectiva de la industria, una fuente veterana del sector comentó que este tipo de acceso proporciona una exposición amplia a la propiedad intelectual de Intel, permitiendo a clientes y socios desarrollar su propio silicio basado en diseños licenciados. Esta modalidad resulta inusual para Intel, que históricamente ha reservado componentes clave de su IP de x86 y ha mantenido un control más estricto sobre diseños de procesadores de alto nivel. Sin embargo, la dinámica estratégica de Intel frente al segmento de potencia reducida ha evolucionado: la cartera Atom ha perdido terreno frente a la migración hacia E-Cores y microarquitecturas más nuevas, como Gracemont, que se han convertido en el pilar de los productos actuales de menor consumo energético.

La lectura más probable es que Intel ve valor en licenciar ciertos elementos de Atom para externalizar el desarrollo de diseños específicos, mientras mantiene sus diseños más modernos y sensibles para su propio roadmap. Aunque los detalles exactos de la Atom que RosaicLabs recibirá permanecen por confirmar, existe la posibilidad de acceso a áreas como Tremont, una de las últimas microarquitecturas Atom que se ha utilizado en productos orientados a embebidos y dispositivos de bajo consumo, como Elkhart Lake y Jasper Lake.

RosasicLabs, registrada en Delaware en mayo de 2026, ha presentado una estructura de gobierno que permite, en su fase de semilla, captar financiación de hasta 10 millones de dólares y realizar inversiones sin aprobación directa del consejo por montos menores a cinco millones. Su equipo fundador incluye perfiles vinculados a la industria de semiconductores y, en particular, a la empresa Rivos, vinculando a Rosaic con actores clave del ecosistema. A nivel de liderazgo, el CEO Amarjit Gill ha colaborado previamente con Lip-Bu Tan, actual CEO de Intel, en iniciativas que conectan a ambos actores dentro del tejido empresarial de semiconductores.

Estas conexiones no han sido confirmadas como determinantes para la decisión de Intel, pero han generado un interés adicional entre analistas y prensa sobre posibles sinergias entre Rosaic y la estrategia de Intel. Tras el anuncio, las acciones de Intel experimentaron movimientos positivos en el mercado, aunque no hay evidencia concluyente de que las ganancias se debieran directamente a este acuerdo.

Mirando hacia el futuro, este desarrollo sugiere que Intel podría seguir viendo valor en la amplitud de la familia Atom para licencias selectivas, incluso cuando su oferta moderna prioriza E-Cores y tecnologías más recientes. Para RosaicLabs, la posibilidad de acceder a RTL de Atom abre una ruta para explorar diseños personalizados y soluciones de silicio basadas en una base ya probada, adaptándola a mercados que requieren eficiencia energética sin sacrificar la disponibilidad de funciones críticas.

En resumen, el acuerdo entre Intel y RosaicLabs ilustra una combinación de apertura estratégica y evolución tecnológica: por un lado, ampliar el alcance de una tecnología de bajo consumo a través de licencias específicas; por otro, permitir que nuevos actores impulsen la innovación en silicio personalizable dentro de un marco de propiedad intelectual ya establecida. Esta coyuntura podría ser indicativa de una etapa en la que Intel, mientras continúa su apuesta por E-Cores, reconoce el valor de una base Atom para soluciones externas, siempre que se mantengan las salvaguardas necesarias y un marco claro de propiedad intelectual.

from Latest from TechRadar https://ift.tt/9xrWKuL
via IFTTT IA

La influencia silenciosa de la IA en la producción cinematográfica y el dilema del control


La industria cinematográfica moderna ha cambiado de forma gradual pero inexorable gracias a la inteligencia artificial. Lejos de ser una revolución ruidosa, la IA ha ido permeando las etapas clave de la producción: desde la preproducción, con análisis de guiones y estimaciones de presupuestos, hasta la postproducción, con mejoras en efectos visuales, corrección de color y edición automatizada. Este cambio, que podría parecer técnico o superficial, altera la forma en que se concibe el proceso creativo, la eficiencia operativa y la gestión de riesgos.

En la fase de desarrollo, algoritmos capaces de analizar tendencias de audiencia, optimizar presupuestos y predecir el rendimiento de una historia permiten a las compañías tomar decisiones con mayor rigor. En la producción, herramientas de captura y procesamiento de imágenes, junto con generación de recursos visuales y efectos, reducen tiempos y costos sin sacrificar la ambición estética. En la postproducción, la IA facilita descubrimientos narrativos a partir de grandes volúmenes de material filmado y refina la consistencia visual de escenas que provienen de rodajes dispersos o de diferentes unidades.

Sin embargo, esta adopción no está exenta de debates y responsabilidades. El primero es la dirección creativa: ¿cómo mantener la voz única de una historia cuando las herramientas pueden sugerir alternativas de estructura, ritmo o tono? La segunda, el control de la información y la propiedad de los datos: guiones, material de rodaje, métricas de audiencia y perfiles de espectadores generan un conjunto de activos que deben gestionarse con rigurosa ética y seguridad. Y, finalmente, la gobernanza de la tecnología en sí, que implica decidir quién diseña, autoriza y monetiza las aplicaciones de IA utilizadas en cada etapa del proceso.

El dilema central no es si Hollywood adoptará la IA, sino quién controlará lo que venga después. Este control se manifiesta en varios planos: políticas internas de las estudios, marcos regulatorios nacionales e internacionales, y acuerdos entre productores, directores y agencias de talento. La transparencia se vuelve un activo estratégico: es vital conocer qué datos alimentan a los modelos, qué decisiones automatizadas se implementan y qué grado de intervención humana se mantiene en cada fase. La confianza del público depende de que la IA potencie la creatividad sin convertirse en un sustituto de la visión artística humana.

Para avanzar de forma responsable, la industria puede apostar por modelos de gobernanza que combinen innovación con salvaguardas claras. Esto incluye: establecer directrices de uso de IA que protejan la integridad de la voz del director, garantizar la trazabilidad y el consentimiento en el uso de datos de rodaje y guion, y promover acuerdos de reparto de beneficios cuando la tecnología genera valor adicional. Asimismo, es crucial fomentar una cultura de colaboración entre equipos técnicos y creativos, donde los cineastas tengan voz en la configuración de herramientas y criterios de evaluación.

En última instancia, la IA debe ser vista como una aliada que amplifica la creatividad y la eficiencia, sin erosionar la responsabilidad humana que da sentido a una historia. Si se aborda con claridad en permisos, procesos y principios, la industria cinematográfica puede abrir nuevas posibilidades narrativas, ampliar la accesibilidad y mantener la singularidad de cada proyecto. El verdadero progreso reside en decidir, con transparencia y responsabilidad, quién controla el camino y qué legado quiere dejar la industria para las futuras generaciones.
from Wired en Español https://ift.tt/e4if2mu
via IFTTT IA

Consent Phishing y el Auge de las Aplicaciones de Confianza: Lecciones de una campaña de 2026


En 2026, la ciberseguridad dio un giro significativo: los ataques que antes se centraban en robar contraseñas evolucionaron hacia un enfoque de permisos y consentimiento. Un informe de Check Point desvela una campaña de phishing que, operando entre finales de junio y julio, llevó a miles de usuarios a una página de inicio de sesión real de Microsoft, pero no para capturar contraseñas: sino para obtener un consentimiento que otorgaba a un atacante el control sobre correos, archivos, Teams, SharePoint, OneDrive y calendarios sin depender de la MFA.

La táctica clave fue disfrazar un aviso de Teams procedente de fuentes fiables con una destinación auténtica. En lugar de sustraer contraseñas, los atacantes presentaron a la víctima una solicitud de permisos para una aplicación controlada por el atacante. Al aceptar, el usuario otorgaba permisos que facilitaban un acceso persistente, incluso si la organización tenía MFA activada.

Según el análisis de Check Point, la campaña utilizó redes de correos electrónicos que imitaban notificaciones de Planner y mensajes de HR, con remitentes que parecían pertenecer a la propia organización. Aunque el enlace conducía a una URL de autorización OAuth real en login.microsoftonline.com, la redirección final canalizaba el código de autorización hacia un punto de control del atacante (un punto de AWS API Gateway), permitiendo intercambiarlo por acceso.

Este método se aparta de la mentalidad tradicional de “seguridad en la página” y demuestra una verdad cada vez más relevante: la seguridad no es solo la protección de credenciales, sino la gestión de permisos y confianzas. El consentimiento obtenido se traduzca en un acceso a datos y servicios sin necesidad de vulnerar contraseñas ni depender de MFA para cada intento de intrusión.

El fenómeno también evidencia una mercantilización de la técnica en 2026: el consentimiento se compra y se alquila como servicio, lo que significa que la defensa no debe depender de la habilidad de los usuarios para identificar señales de phishing, sino de controles de confianza a nivel de sistema.

Recomendaciones prácticas para las organizaciones
– Limitar los permisos solicitados por las aplicaciones a nivel de administrador, reduciendo el alcance de cualquier consentimiento que las apps puedan obtener.
– Implementar controles de consentimiento a escala, revisando y aprobación de permisos de aplicaciones por parte de Entra/Microsoft a nivel organizativo, en lugar de depender de que el usuario detecte posibles abusos.
– Educar a los usuarios para que revisen no solo la legitimidad de la página de inicio de sesión, sino también los permisos que conceden durante el flujo de autenticación, cuestionando cada permiso mostrado y verificando el alcance de la aplicación solicitante.
– Fortalecer la gobernanza de aplicaciones y el inventario de permisos, con revisiones periódicas y cancelación de accesos de aplicaciones que ya no se usen.

El hallazgo subraya que, incluso con MFA y señales de confianza visibles, los ataques pueden triunfar al explotar el consentimiento permitido por el usuario. La defensa eficaz requiere medidas que limiten el alcance de las autorizaciones y una supervisión continua de las apps que acceden a recursos corporativos.

from Latest from TechRadar https://ift.tt/xZMkiIm
via IFTTT IA