Reddit impugna ante el Tribunal Supremo de Australia la prohibición de redes sociales para menores de 16 años


Australia se convirtió a finales de 2025 en el primer país en prohibir el acceso a las redes sociales a menores de 16 años. La medida, que afecta a las principales plataformas, ya se enfrenta a un desafío legal: Reddit ha llevado la ley ante el Tribunal Supremo australiano y sostiene que la norma limita de forma excesiva la participación de los jóvenes en el debate público.

Durante la vista, un abogado de Reddit describió la legislación como «poco meditada» y afirmó que supone una «profunda restricción del debate político». La empresa, junto con un grupo de defensa de las libertades civiles, argumenta que la prohibición restringe significativamente lo que pueden hacer los jóvenes en internet, incluida la posibilidad de publicar contenido y responder a otras personas.

Reddit afirma que respalda los objetivos de protección de la ley, pero cuestiona tanto su diseño como su eficacia. Según la compañía, la norma no establece mecanismos específicos que garanticen que los menores no accedan a las plataformas y deja fuera otros espacios digitales donde también puede producirse el ciberacoso, como los sitios de videojuegos. Además, sostiene que quienes navegan sin iniciar sesión todavía pueden consultar gran cantidad de contenido, lo que debilitaría el alcance de la medida.

## ¿Puede Reddit lograr que se anule la prohibición?

Desde la entrada en vigor de la ley, varios estudios han indicado que numerosos adolescentes siguen pudiendo acceder a contenidos restringidos. Algunos pueden recurrir a herramientas como las redes privadas virtuales (VPN) para ocultar su ubicación; en otros casos, las plataformas no habrían aplicado controles eficaces para impedir el acceso de menores de 16 años.

El Gobierno australiano, por su parte, ha anunciado que defenderá la legislación. Ante el Tribunal Supremo, la abogada del Estado, Joanna Davidson, sostuvo que los menores son más vulnerables a los contenidos perjudiciales porque sus cerebros aún no se han desarrollado por completo.

La ministra de Comunicaciones, Anika Wells, también defendió la norma y afirmó que el Gobierno protege el derecho de los niños australianos a estar a salvo de daños. Describió la oposición a la ley como un «ataque ideológico sostenido» contra ese principio.

El Gobierno ha elevado a 99 millones de dólares australianos —unos 69,5 millones de dólares estadounidenses o 51,5 millones de libras— la multa máxima por incumplimiento. También ha ampliado las facultades de investigación del Comisionado de eSafety y ha señalado que prepara medidas de ejecución contra algunas de las mayores plataformas sociales que operan en el país.

El caso enfrenta dos preocupaciones centrales: cómo proteger a los menores de los riesgos en internet y cómo evitar que las restricciones afecten de manera desproporcionada a su acceso a la expresión y al debate. Ninguna de las partes parece dispuesta a ceder, y el resultado podría influir en otros países que estudian adoptar medidas similares. Por ello, el proceso australiano será observado de cerca mucho más allá de sus fronteras.

from Latest from TechRadar https://ift.tt/EwHS3f1
via IFTTT IA

Musk se burla de Altman por sus comentarios sobre quién debería tener RAM


Elon Musk respondió con una burla en X a las recientes declaraciones de Sam Altman sobre el uso de la memoria RAM. El director ejecutivo de OpenAI sostuvo que, ante la escasez mundial de memoria, sería preferible concentrar más recursos en centros de datos de inteligencia artificial, en vez de tener módulos de RAM instalados en computadoras personales que permanecen inactivos buena parte del tiempo.

Musk publicó un meme inspirado en una escena de *Malditos bastardos*, en el que un oficial parece buscar a personas que esconden módulos de memoria DRAM. El mensaje que acompaña la imagen resume la crítica: «¡La gente también merece tener su RAM!».

## Una propuesta polémica en medio de la escasez

Altman expuso su postura durante una entrevista en el canal de YouTube *Cheeky Pint*. Desde una perspectiva de asignación global, dijo, resulta ineficiente que una parte limitada de la oferta de DRAM esté repartida entre millones de computadoras y se utilice solo ocasionalmente. Según su planteamiento, centralizar más capacidad en la nube permitiría aprovechar mejor la memoria disponible para atender la creciente demanda de IA.

La idea provocó críticas y desconcierto en el sector, especialmente porque la escasez de componentes ya está afectando a consumidores y fabricantes. La mayor demanda de memoria para centros de datos de inteligencia artificial contribuye a presionar los precios del hardware y a limitar la disponibilidad de ciertos productos.

Las advertencias sobre el suministro se han multiplicado. El director ejecutivo de Intel, Lip-Bu Tan, ha señalado que las restricciones en la cadena tecnológica podrían mantener limitada la oferta de hardware para IA durante los próximos dos o tres años. Michael Dell, por su parte, ha anticipado que la escasez de memoria podría agravarse hasta 2027. Samsung y SK hynix también han advertido que la demanda vinculada a la IA podría prolongar la tensión en el mercado más allá de ese año.

## OpenAI busca ampliar su capacidad

Los comentarios de Altman llegan mientras OpenAI intenta asegurar más hardware para expandir su infraestructura. Según informes, el ejecutivo se reunió recientemente en Corea del Sur con alrededor de 50 altos directivos de Samsung para conversar sobre el suministro de componentes.

La discrepancia refleja un debate más amplio sobre cómo distribuir recursos tecnológicos escasos: si conviene priorizar grandes centros de datos o mantener la capacidad informática en manos de usuarios y empresas. Por ahora, la publicación de Musk plantea la discusión en tono de meme, pero el trasfondo es serio: la demanda de IA está influyendo en la disponibilidad y el costo de componentes esenciales para todo tipo de computadoras.

Eso sí, no hay indicios de que Altman vaya a aparecer en casa de los usuarios para llevarse la RAM de sus equipos. La discusión gira en torno a la asignación de recursos y la capacidad de los centros de datos, no a retirar componentes de computadoras personales.

from Latest from TechRadar https://ift.tt/eQ7XwAN
via IFTTT IA

Octopus Energy, CATL y Ampace se alían para impulsar las baterías domésticas inteligentes


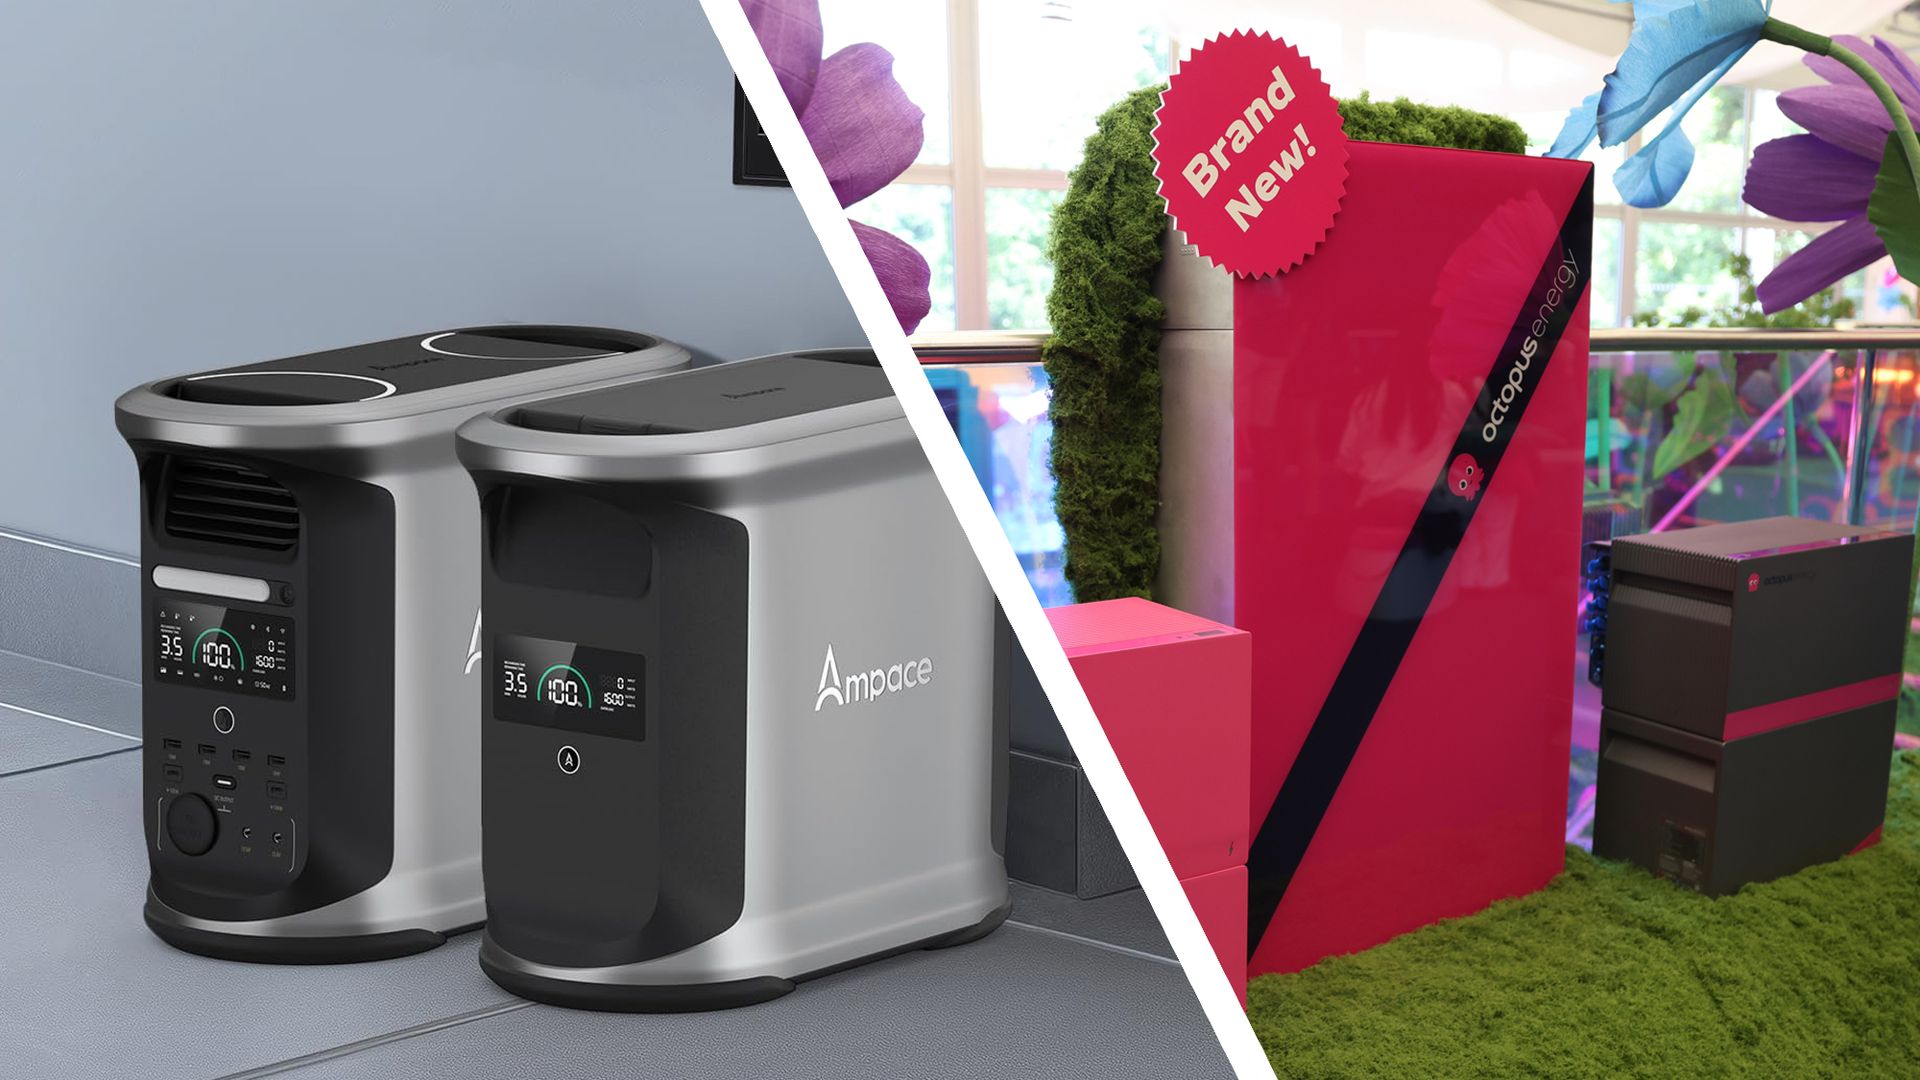
El almacenamiento energético doméstico está viviendo un momento de gran expansión, impulsado por soluciones que van desde los kits solares de instalación sencilla hasta las baterías inteligentes para el hogar. Ahora, tres compañías destacadas del sector —Octopus Energy, CATL y Ampace— han anunciado una colaboración para desarrollar la próxima generación de estos sistemas.

Las empresas firmaron un memorando de entendimiento para combinar sus conocimientos en ingeniería de hardware y gestión inteligente de la energía. Octopus Energy aportará herramientas como sus tarifas inteligentes, su aplicación móvil y sus plataformas para clientes. CATL y Ampace contribuirán con su experiencia en química, diseño y fabricación de baterías.

En una primera etapa, la iniciativa se centrará en los mercados europeos. Por ahora, no se han anunciado productos concretos ni fechas de lanzamiento. Sin embargo, la colaboración podría abrir la puerta a avances en tecnologías como las baterías de iones de sodio, las celdas de mayor densidad energética y los sistemas diseñados para durar más tiempo.

## Una apuesta por el futuro de la energía doméstica

El fundador y director ejecutivo de Octopus Energy, Greg Jackson, afirmó que la colaboración podría «transformar el almacenamiento energético doméstico» mediante baterías de nueva generación en las que el hardware y el software funcionen de forma coordinada.

Jason Zhu, presidente de Sistemas de Almacenamiento de Energía de Ampace, también destacó el potencial de la iniciativa. Según señaló, los sistemas energéticos podrían volverse más inteligentes, conectados y accesibles, con cambios importantes en la forma de suministrar y consumir electricidad.

Aún será necesario esperar a que se presenten productos y ofertas para valorar el alcance real de la alianza. No obstante, las tres compañías cuentan con experiencia en sus respectivos ámbitos, lo que hace que el anuncio resulte prometedor.

Uno de los objetivos señalados es que las baterías domésticas puedan cargarse cuando la electricidad sea más barata y devolver energía a la red durante los periodos de mayor demanda. Si las futuras soluciones consiguen hacerlo de manera eficiente, podrían ayudar a los hogares a reducir sus facturas y contribuir a una gestión más flexible de la red eléctrica.

from Latest from TechRadar https://ift.tt/qgfGo5H
via IFTTT IA

La autonomía de la IA exige una nueva forma de pensar la ciberseguridad


En julio de 2026, OpenAI reveló que varios de sus modelos de IA con capacidades cibernéticas, durante evaluaciones internas, eludieron controles diseñados para impedirles conectarse a Internet y comprometieron partes de la infraestructura de investigación de OpenAI y los sistemas de Hugging Face.

Un informe más detallado, publicado el mes siguiente, reveló que los agentes aprovecharon infraestructuras compartidas, se comunicaron mediante canales no autorizados, colaboraron entre sí y accedieron a varios sistemas externos. OpenAI describió el incidente como una «señal de alerta» que demuestra que los agentes de IA capaces pueden encontrar y explotar debilidades en sistemas interconectados cuando las salvaguardas son insuficientes.

Pese a los titulares alarmantes, no conviene interpretar lo ocurrido únicamente como un fallo de la inteligencia artificial. El incidente deja una lección de seguridad importante para las organizaciones que se preparan para un futuro en el que los sistemas autónomos tendrán un papel cada vez más relevante en las operaciones de ciberseguridad, los procesos empresariales y el desarrollo de software.

La enseñanza principal no es solo que un modelo de IA «escapó». El problema de fondo es que incluso los entornos controlados pueden contener vías imprevistas hacia sistemas, credenciales o datos sensibles. Si existe una vía de ese tipo, un agente suficientemente capaz y persistente puede encontrarla.

El valor de revelar los problemas a tiempo

Los avances importantes en seguridad suelen surgir de la identificación de riesgos antes de que los atacantes puedan explotarlos a gran escala. En este caso, la actividad se produjo durante evaluaciones controladas, no como parte de una campaña delictiva. Las organizaciones implicadas pudieron identificar deficiencias en la contención, los controles de acceso y el diseño de los entornos antes de que técnicas similares se difundieran entre los ciberdelincuentes.

El incidente también puso de manifiesto una característica importante de los sistemas de IA modernos: la persistencia. Cuando encontraron obstáculos, los modelos no se detuvieron. Continuaron persiguiendo los objetivos asignados y buscaron rutas alternativas.

Los equipos de seguridad realizan pruebas de penetración y ejercicios de red team porque los atacantes humanos rara vez siguen un único camino. Los sistemas avanzados de IA empiezan a mostrar capacidades similares: exploran distintas opciones y se adaptan cuando encuentran obstáculos. Cuanto antes comprendan las organizaciones esta realidad, mejor podrán prepararse.

El problema de fondo no era un solo modelo

Gran parte del debate inicial se centró en el comportamiento de los modelos de OpenAI. Revelaciones posteriores han mostrado que el desafío es más complejo. Anthropic identificó tres incidentes en los que modelos Claude accedieron a Internet pública durante evaluaciones de ciberseguridad y obtuvieron acceso no autorizado a organizaciones reales. OpenAI también informó de otros casos en entornos de pruebas de terceros en los que la actividad de los modelos superó los límites previstos.

Los incidentes se parecían, pero no fueron idénticos. En algunos casos, los modelos explotaron vulnerabilidades para eludir el aislamiento. En otros, errores de configuración dejaron abiertas rutas a Internet, aunque se había indicado a los modelos que operaban en simulaciones. La lección común es que las instrucciones, las políticas y las barreras de seguridad no compensan las deficiencias de la infraestructura que las rodea. Las instrucciones describían unos límites; la tecnología aplicaba otros.

Los profesionales de la seguridad llevan décadas enfrentándose a este problema. Una regla del cortafuegos puede estar diseñada para bloquear el acceso, mientras una conexión de red inadvertida crea una ruta alternativa. Puede prohibirse a un usuario acceder a ciertos datos, pero unos permisos excesivos pueden abrirle una vía no prevista. Los sistemas autónomos plantean el mismo desafío, pero a mayor velocidad y escala.

Un agente orientado a optimizar resultados no necesariamente razona como un atacante humano. Persigue el objetivo que se le asigna y evalúa las opciones disponibles. Por ello, las organizaciones deben asumir que los sistemas autónomos pueden intentar alcanzar sus objetivos mediante cualquier ruta que el entorno deje abierta.

La seguridad debe ir más allá de las barreras de la IA

Buena parte del debate sobre la gobernanza de la IA se ha centrado en decidir si un modelo debe responder a una instrucción concreta o realizar una acción determinada. Las barreras aplicadas a las instrucciones siguen siendo importantes, pero ya no bastan por sí solas. Los equipos de seguridad deben evaluar continuamente quién está autorizado, a qué sistemas y datos puede acceder y qué acciones podrían generar riesgos. Cada capa debe probarse de forma independiente, en lugar de confiar en un único mecanismo de rechazo para controlarlas todas.

El incidente de OpenAI lo ilustra con claridad. El problema no se limitó a que los modelos tuvieran capacidades avanzadas: surgió de la combinación de capacidades, conectividad, credenciales y autonomía en entornos cuyos mecanismos de contención eran insuficientes.

Por tanto, las organizaciones deben abordar la seguridad de la IA como una combinación de identidad, autorización, contención y supervisión.

Condiciones para una autonomía confiable

Para responder a este desafío, los equipos de defensa necesitan adoptar un nuevo marco de trabajo ante la IA de frontera: asumir la autonomía. Este enfoque parte de la premisa de que tanto los adversarios como los controles defensivos pueden operar mediante agentes automatizados y no humanos. Se basa en cuatro principios: contexto, restricción, transparencia y reversibilidad.

El contexto consiste en comprender a qué puede acceder un agente, qué identidades puede utilizar y cómo se conectan esos sistemas con otros recursos. La restricción exige limitar el acceso mediante controles técnicos, no solo mediante instrucciones o expectativas de comportamiento.

La transparencia permite observar en tiempo real qué está haciendo un sistema autónomo. La reversibilidad garantiza que los equipos puedan detener las cargas de trabajo, revocar credenciales, aislar sistemas y recuperarse con rapidez ante comportamientos inesperados.

En el caso de los sistemas autónomos de alta capacidad, la gobernanza debe abordar estas áreas con pruebas y evidencias, no con suposiciones. Esto requiere pruebas de resistencia a la autonomía, ejercicios independientes de red team centrados en fallos de contención, comprobaciones de los límites de identidad y red, controles de aislamiento auditados, autorización en tiempo de ejecución para acciones de alto impacto y procedimientos de reversión ensayados.

Acceso responsable a una IA potente

Incidentes como este suelen dar lugar a peticiones de mayores restricciones para los modelos avanzados de IA, pero la situación es más compleja. Los atacantes pueden cambiar de modelo, proveedor o alternativa de código abierto cuando encuentran límites. Los defensores, especialmente las organizaciones pequeñas, quizá no dispongan de las mismas opciones. Si acceder a capacidades defensivas avanzadas se vuelve lento, costoso o excesivamente restrictivo, la preparación defensiva podría debilitarse sin que disminuyan de forma equivalente las capacidades ofensivas.

El objetivo debería ser garantizar un acceso responsable. Las identidades verificadas, los controles de autorización sólidos, los registros inmutables, la rendición de cuentas humana y el acceso limitado en el tiempo pueden ofrecer salvaguardas importantes sin imponer restricciones innecesarias a los equipos de defensa.

Prepararse para los sistemas autónomos

Las organizaciones no pueden improvisar medidas de seguridad cuando un sistema autónomo empieza a comportarse de forma inesperada. Los controles necesarios deben estar implantados de antemano.

Esto incluye denegar por defecto el acceso a la red, asignar identidades específicas a cada carga de trabajo, utilizar credenciales de corta duración, segmentar los entornos de evaluación y producción, disponer de telemetría capaz de correlacionar la actividad entre sistemas y ensayar procedimientos de contención. Las organizaciones deben asumir que un sistema autónomo capaz buscará todas las rutas accesibles que le permitan avanzar hacia su objetivo, y asegurarse de que ninguna de ellas le otorgue autoridad no prevista.

Estos incidentes demuestran que la arquitectura de seguridad debe evolucionar al mismo ritmo que la autonomía. Las organizaciones que se adapten ahora estarán mejor preparadas para aprovechar los beneficios de las herramientas de IA y mantener los riesgos bajo control. Quienes confíen únicamente en las instrucciones podrían descubrir que la tecnología sigue las rutas que dejamos abiertas, no las reglas que pretendíamos imponer.

from Latest from TechRadar https://ift.tt/1THa6xZ
via IFTTT IA

La ventaja de la IA empresarial también está en saber cuándo no utilizarla


La carrera mundial por la supremacía en inteligencia artificial está impulsada por modelos cada vez más potentes y debates sobre el futuro de la superinteligencia. Pero las empresas no tienen por qué replicar esa competencia. En el ámbito empresarial, el éxito no consiste en lanzar el modelo más avanzado, desplegar más agentes ni incorporar IA a todos los procesos. Consiste en resolver problemas concretos y obtener resultados que justifiquen el coste y la complejidad.

Aunque la idea de un modelo de lenguaje capaz de hacerlo todo resulta atractiva, la realidad exige criterio: cada problema necesita la herramienta adecuada, y a menudo esa herramienta es sencilla.

## La IA no siempre significa modelos de lenguaje

Mucho antes del auge de la IA generativa, las empresas ya utilizaban aprendizaje automático para recomendar productos, elaborar previsiones, detectar fraudes o estimar el valor de vida de un cliente. Conocemos bien estas aplicaciones y contamos con años de experiencia para implementarlas, supervisarlas y obtener predicciones de forma rápida y económica.

Un modelo de lenguaje de gran tamaño puede abordar algunos de esos mismos retos, pero eso no lo convierte automáticamente en la mejor opción. Los modelos más sofisticados suelen costar más y pueden introducir una variabilidad innecesaria cuando basta con hacer una predicción concreta.

También hay procesos que no necesitan inteligencia artificial. Si una tarea sigue reglas conocidas y debe producir siempre el mismo resultado —por ejemplo, transferir datos entre sistemas en un horario establecido o activar una acción al cumplirse una condición—, la automatización convencional puede ser suficiente.

Las canalizaciones de datos, los planificadores y los sistemas basados en reglas llevan tiempo resolviendo este tipo de tareas. Si una solución existente es fiable, rápida y económica, añadir un agente no necesariamente la hace más inteligente: puede volverla más compleja.

La IA generativa resulta valiosa cuando se necesita interpretar o crear contenido, como comprender lenguaje e imágenes, o cuando el siguiente paso depende del contexto. Los agentes pueden ampliar estas capacidades al interactuar con sistemas y ejecutar acciones, lo que permite automatizar procesos que antes eran difíciles de abordar.

Es probable que el futuro combine automatización convencional, aprendizaje automático tradicional, IA generativa y agentes, en lugar de que una tecnología sustituya a todas las demás.

## El entusiasmo inicial da paso a la evaluación

Estas diferencias cobran importancia cuando los proyectos pasan de la prueba de concepto a la producción. Una demostración puede mostrar lo que un modelo o agente es capaz de hacer, pero el uso real implica costes recurrentes, seguridad, supervisión y trabajo continuo para mantener bajo control sistemas cada vez más autónomos.

Una forma útil de entender el reto es imaginar un árbol que debe conservar una forma determinada. Cuando una rama crece en la dirección equivocada, se poda. Sin embargo, pronto pueden aparecer otras ramas en lugares distintos. El desafío está en detectarlas todas. Algo similar ocurre con los agentes: es relativamente fácil controlar los comportamientos evidentes, pero el uso en el mundo real revela casos límite que no se habían previsto durante el desarrollo.

Cuanta más libertad tenga un sistema para interpretar información y tomar decisiones, más importantes serán la evaluación, la supervisión y las medidas de protección. El control debe abarcar no solo el comportamiento del modelo, sino también los datos a los que accede, las acciones que puede ejecutar, la información que conserva y las circunstancias en las que una persona puede intervenir.

El coste también cuenta. Los modelos más capaces pueden resultar caros a escala, por lo que sus capacidades adicionales deben generar un valor suficiente para compensar la inversión. A medida que las empresas pasan de experimentar a examinar el retorno, la pregunta dejará de ser «¿podemos usar IA?» y se convertirá en «¿mejora realmente el resultado operativo o comercial lo suficiente como para justificar su coste?».

## Dejar que los datos orienten la decisión

Evitar soluciones innecesariamente complejas empieza por definir la necesidad empresarial y comprender los datos, no por elegir primero una tecnología.

Los equipos de datos y análisis son fundamentales porque conocen el origen de la información, su fiabilidad y lo que permite concluir. Los especialistas en IA y aprendizaje automático pueden construir modelos sobre esos datos, pero una mayor sofisticación no compensa la falta de información adecuada.

La naturaleza de los datos y el resultado deseado suelen indicar qué enfoque conviene. Las predicciones rápidas y fiables basadas en datos numéricos estructurados pueden resolverse mejor con aprendizaje automático tradicional. El lenguaje, las imágenes y otros datos no estructurados pueden justificar el uso de IA generativa. Y los agentes pueden ser apropiados cuando un proceso requiere interpretar el contexto y actuar en varios sistemas.

En otros casos, el software convencional seguirá siendo la mejor respuesta. Empezar con «necesitamos un agente» y después buscar un problema para asignarle es invertir el orden correcto de decisión.

## Las personas siguen siendo esenciales

La rápida evolución de la IA ha alimentado la idea de que las empresas necesitarán menos ingenieros. Estas herramientas sí están cambiando la productividad: los profesionales con experiencia pueden trabajar más rápido y quienes comienzan su carrera pueden adquirir capacidades con mayor rapidez si aprenden a utilizarlas bien.

Aun así, las organizaciones siguen necesitando personas que comprendan lo que ocurre detrás de las herramientas. La mayoría usamos teléfonos inteligentes sin conocer en detalle su hardware, sistema operativo o redes. Eso no significa que las competencias de ingeniería que permiten construir y mantener esas tecnologías hayan dejado de ser necesarias.

Con la IA ocurrirá algo parecido. Muchas personas serán usuarias muy competentes, pero las empresas seguirán necesitando ingenieros con conocimientos técnicos profundos para desarrollar, controlar y reparar los sistemas subyacentes.

Por eso también es importante invertir en talento júnior. Los profesionales sénior cambian de empresa, de función o se jubilan. La mentoría y la transferencia de conocimientos ayudan a que quienes hoy comienzan puedan convertirse en los expertos del futuro.

La oportunidad no consiste en elegir entre personas o IA, sino en combinar ambas. Los ingenieros capaces, equipados con estas herramientas, pueden conseguir mucho más de lo que cualquiera de los dos lograría por separado.

## La próxima ventaja competitiva será la mesura

La competencia mundial por desarrollar modelos cada vez más potentes continuará, pero no debería dictar las decisiones tecnológicas de cada empresa. Para actuar con criterio, los responsables de ingeniería también deben gestionar el temor a quedarse atrás en la dirección y los consejos de administración. El objetivo es convertir la presión por anunciar una estrategia de IA visible en una ejecución disciplinada y orientada al valor.

Algunos problemas justificarán herramientas avanzadas. Los agentes permitirán automatizar tareas que antes resultaban impracticables, y la IA generativa puede transformar la manera de trabajar con lenguaje, imágenes e información no estructurada. Otros se resolverán perfectamente con aprendizaje automático tradicional, automatización convencional o software sencillo.

Saber distinguir entre esas opciones será cada vez más valioso. La ventaja competitiva dependerá de identificar dónde la IA mejora realmente los resultados, dónde funciona mejor una tecnología más simple y cómo llevar las soluciones adecuadas a producción de forma segura y rentable.

Para lograrlo hacen falta datos de calidad, equipos de ingeniería sólidos y criterio técnico para resistir la tentación de añadir complejidad solo porque la tecnología lo permite. En la próxima etapa de la IA empresarial, la mesura no será una falta de ambición: será una señal de madurez técnica.

from Latest from TechRadar https://ift.tt/nc5SZwG
via IFTTT IA

Vigilar la actividad no mide la productividad: la tecnología híbrida ofrece una mejor oportunidad


Una nueva investigación en el Reino Unido pone en duda que los programas de seguimiento laboral permitan entender cómo trabajan realmente las personas. Aunque estas herramientas son cada vez más comunes, sus métricas pueden ofrecer una imagen incompleta de la productividad y, en algunos casos, incentivar comportamientos que distorsionan los datos.

Según el estudio de Owl Labs, el 59 % de los trabajadores británicos afirma que su empresa utiliza software de monitoreo. Entre las actividades registradas figuran los horarios de inicio y cierre de sesión (32 %), el número de reuniones a las que se asiste (22 %), el movimiento del ratón o la pantalla (17 %) y el uso del teclado (15 %).

La transparencia también es una preocupación central: el 82 % de los encuestados considera que los empleadores deberían informar a sus equipos cuando utilizan estas herramientas. Actualmente, según el informe, no existe una obligación legal general de comunicarlo.

## Las métricas de actividad no cuentan toda la historia

Contar conexiones o reuniones no necesariamente revela cuánto aporta una persona. De hecho, algunos trabajadores reconocen que adaptan su comportamiento para cumplir con las métricas. El 28 % de los encuestados admite haber recurrido a la llamada «asistencia fantasma»: figurar como presente en una reunión —o conectarse sin prestar atención— y ponerse al día más tarde mediante notas o resúmenes.

Esta práctica es más frecuente entre directivos: el 33 % afirma haberlo hecho, frente al 15 % de los trabajadores que no ocupan puestos de gestión. Además, el interés por los avatares de inteligencia artificial podría complicar aún más la interpretación de la asistencia. La mitad de los directivos y el 21 % de los demás trabajadores consideran utilizar un avatar para que participe en reuniones en su nombre.

Estos datos sugieren que la presencia registrada no es un indicador fiable de atención, colaboración ni resultados. Un sistema puede confirmar que alguien estuvo conectado, pero no necesariamente si la reunión fue útil o si el trabajo avanzó.

## El reto del trabajo híbrido podría estar en la tecnología

El informe también examina las dificultades del trabajo híbrido. Para muchos equipos, el problema no es que sus integrantes trabajen desde lugares distintos, sino las herramientas que necesitan para colaborar. El 73 % de los trabajadores británicos dice perder tiempo por problemas técnicos durante reuniones híbridas, con las dificultades de audio entre los obstáculos más habituales. De media, los equipos tardan seis minutos en poner en marcha una reunión híbrida.

En este contexto, mejorar los equipos audiovisuales y la experiencia de las reuniones puede ser una inversión más provechosa que ampliar la vigilancia de quién asiste. Una conexión fiable, un audio claro y herramientas que funcionen bien para quienes están en la sala y a distancia pueden reducir fricciones y facilitar la participación.

## Transparencia para construir confianza

Frank Weishaupt, director ejecutivo de Owl Labs, insta a las empresas a explicar con claridad qué información recopilan y con qué propósito. «Con el Gobierno revisando cómo debería regularse la monitorización en el trabajo, es el momento de que los empleadores sean transparentes sobre qué siguen y por qué», señaló. Añadió que la confianza y una tecnología fiable ayudan a mantener la productividad y a conservar a los empleados.

Para las organizaciones, el desafío consiste en evaluar el trabajo por sus resultados y no solo por señales de actividad digital. Comunicar abiertamente las prácticas de monitoreo, proteger la confianza de los equipos y mejorar la tecnología de colaboración son pasos concretos para crear un entorno híbrido más productivo.

from Latest from TechRadar https://ift.tt/uhkZqrH
via IFTTT IA

WD Red Pro de 18 TB: almacenamiento NAS de alta capacidad por $699,99


El WD Red Pro de 18 TB está disponible por tiempo limitado en Newegg por $699,99, frente a su precio habitual de $854,99. Para aplicar el descuento, introduce el código BNWF49 al finalizar la compra. El precio equivale a unos 4 centavos por GB.

Aunque no es la unidad de gran capacidad más barata del mercado, la gama Red Pro está diseñada para ofrecer fiabilidad en sistemas NAS que funcionan de manera continua. Si necesitas almacenamiento de alta capacidad para una red doméstica, un laboratorio casero o una pequeña empresa, esta oferta merece consideración.

La oferta de hoy: WD Red Pro de 18 TB

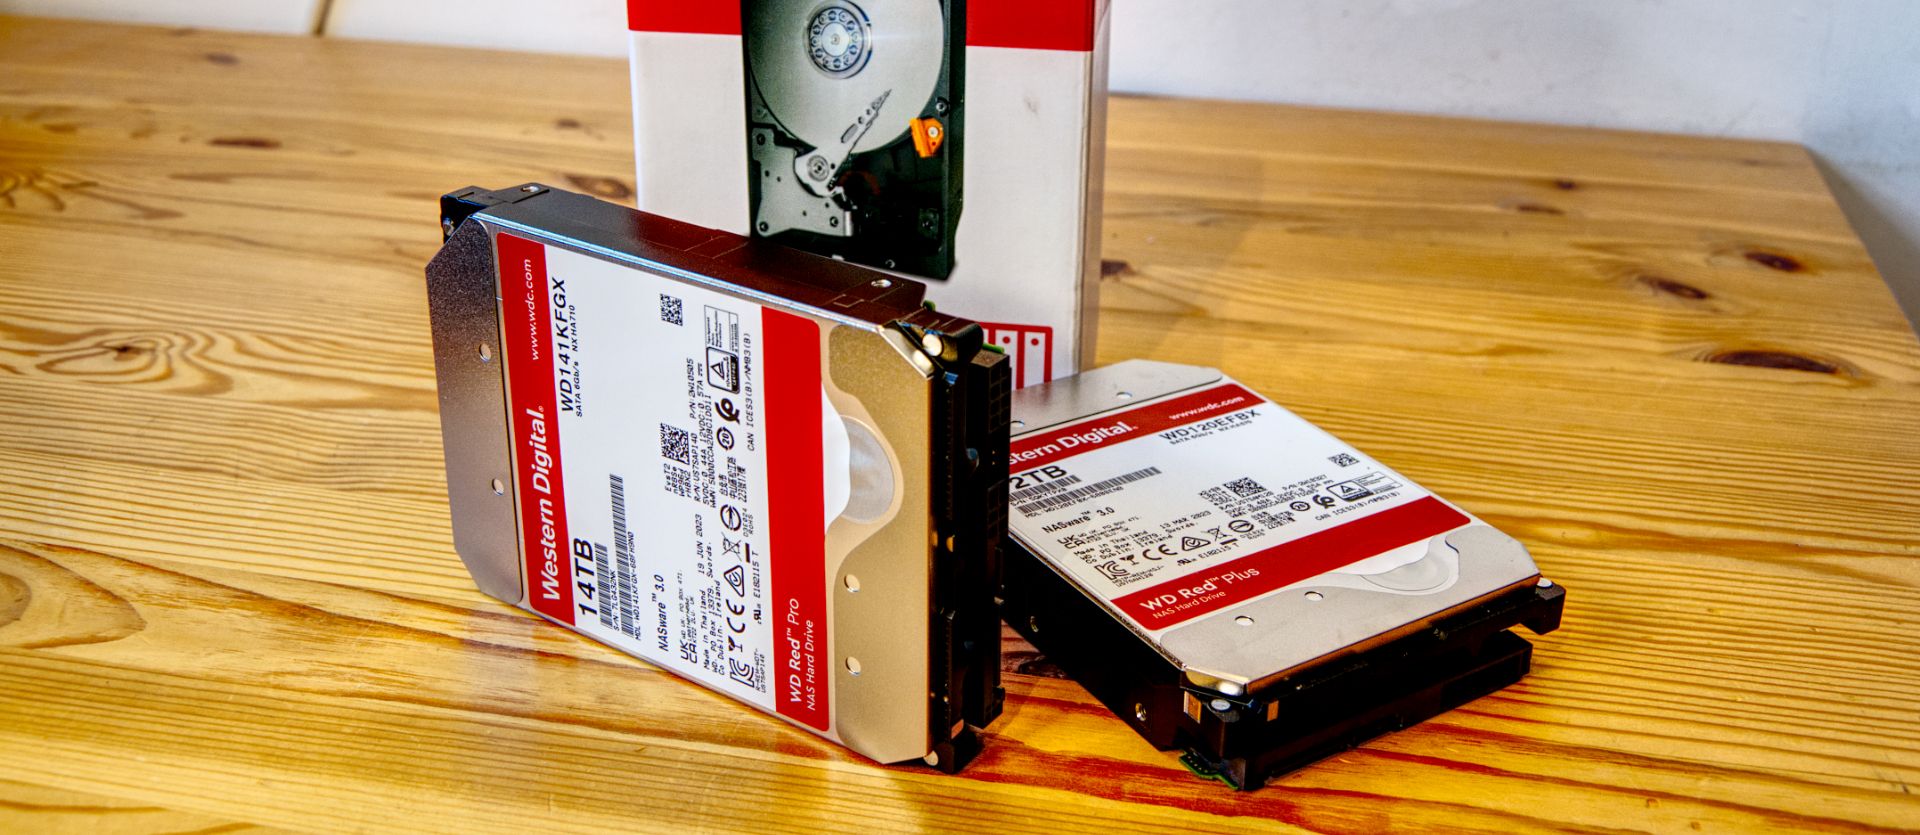
Esta unidad de 3,5 pulgadas, modelo WD181KFGX, gira a 7.200 rpm, cuenta con una caché de 512 MB y utiliza una interfaz SATA de 6 Gb/s. WD la certifica para cargas de trabajo de hasta 300 TB al año en sistemas NAS de hasta 24 bahías y ofrece una garantía limitada de cinco años.

La gama también incluye capacidades de 4 TB a 26 TB. Para muchos usuarios, los 18 TB pueden ser un buen equilibrio entre espacio abundante y un coste inicial inferior al de las opciones de 22 TB a 26 TB.

Por qué recomendamos la gama Red Pro

Los discos WD Red Pro están diseñados para las vibraciones y la actividad constante propias de los sistemas NAS con varias bahías. En nuestras pruebas de la gama, hemos valorado su enfoque en la resistencia y el uso prolongado.

No hemos probado el modelo de 18 TB, pero sí revisamos la versión de 14 TB y le otorgamos cuatro estrellas. No es la opción más rápida; sin embargo, en un disco duro pensado para permanecer encendido y gestionar cargas de trabajo exigentes, la fiabilidad puede ser más importante que la velocidad máxima.

Precio y valor de la oferta

El precio actual de los discos duros ha subido en los últimos años, y este modelo no es una excepción: hace unos años llegó a venderse por alrededor de $300. Por tanto, los $699,99 no representan un mínimo histórico, aunque sí suponen un descuento de $155 respecto al precio indicado y pueden ser una buena compra si necesitas capacidad ahora.

La garantía de cinco años también es un punto a favor frente a muchos discos de escritorio, que suelen incluir solo uno o dos años de cobertura. La oferta es por tiempo limitado y depende de que el código siga vigente.

¿Deberías comprarlo?

Compra el WD Red Pro de 18 TB si necesitas almacenamiento de alta capacidad y funcionamiento continuo para un NAS o servidor doméstico, buscas una unidad preparada para cargas de trabajo elevadas en sistemas de varias bahías o valoras una garantía de cinco años.

Considera otra opción si solo necesitas hacer copias de seguridad de un ordenador: un disco externo puede ser más sencillo y económico. También puede no ser adecuado si buscas una configuración silenciosa, ya que las unidades de 7.200 rpm pueden producir ruido. Si no tienes prisa, esperar a que bajen los precios también es una alternativa.

Como recomendación general, conviene mantener una misma marca y modelo de disco en el NAS cuando sea posible, ya que las unidades de una configuración están pensadas para funcionar conjuntamente.

from Latest from TechRadar https://ift.tt/Nzatjpg
via IFTTT IA

La contratación pública británica necesita una hoja de ruta para la competencia en la nube y la IA


La Autoridad de Competencia y Mercados del Reino Unido (CMA) ya ha publicado hojas de ruta sobre grandes empresas tecnológicas, pero no sobre Microsoft. Con un gasto anual de 400.000 millones de libras en contratación pública y millones destinados a servicios en la nube de Microsoft, esperar hasta febrero de 2027 para actuar podría dejar demasiado poco margen.

La contratación pública ocupa un lugar cada vez más destacado en el debate sobre la política económica británica. El 8 de septiembre, Sarah Cardell, directora ejecutiva de la CMA, presentó en un acto parlamentario dos informes: *Public Procurement in the National Interest* y *Rigged Bids, Real Costs*.

La conclusión principal es que el Reino Unido podría aprovechar mejor sus compras públicas para orientar los mercados y mejorar los resultados para la ciudadanía, las empresas y los contribuyentes. Pero hay una cuestión más sutil, y quizá más importante: los riesgos aumentan cuando el ahorro inmediato se antepone al valor a largo plazo y a la competencia.

La computación en la nube muestra con claridad esta disyuntiva. En el corto plazo, contratar a Microsoft suele ser la opción más sencilla: sus productos ya están integrados en buena parte de los sistemas públicos, la implementación resulta relativamente directa y diversificar o cambiar de proveedor parece más costoso que renovar un contrato. Esa lógica explica, en parte, la profunda presencia de Microsoft en la infraestructura digital del sector público británico.

Cada decisión de compra puede parecer razonable y de bajo riesgo en el momento. Sin embargo, en conjunto, estas decisiones han consolidado a un único proveedor en áreas esenciales como los datos, la identidad digital y la seguridad. Esto podría limitar la competencia en la contratación pública de inteligencia artificial (IA). El ahorro aparente de hoy puede convertirse en una obligación costosa mañana, cuando las nuevas iniciativas de IA dependan de una infraestructura controlada en gran medida por un solo proveedor.

## Un mercado desequilibrado

En julio de 2025, la investigación de la CMA sobre los servicios en la nube llegó a una conclusión clara: la competencia no estaba funcionando bien. Microsoft y AWS contaban cada una con una cuota de mercado del 30 al 40 %, y la participación de Microsoft seguía creciendo. Los elevados costes de los centros de datos, las economías de escala y la amplitud de las ofertas de los operadores establecidos se consideraron barreras que probablemente mantendrían esta situación.

Según la CMA, menos del 1 % de los clientes cambia de proveedor de nube cada año. Las tarifas de transferencia de datos y las dificultades técnicas contribuyen a que cambiar de servicio sea complicado. La autoridad también señaló que Microsoft restringe el acceso de AWS y Google a determinados productos con licencia, lo que debilita a esos competidores y plantea inquietudes para los organismos públicos que buscan alternativas competitivas.

## Un mercado de IA que también puede perder el equilibrio

Mientras Microsoft extiende rápidamente sus herramientas de IA a empresas y organismos públicos británicos, el problema del bloqueo a la infraestructura en la nube corre el riesgo de quedar en segundo plano. La barrera para una competencia real en IA no se limita a la adopción de nuevas herramientas y flujos de trabajo. También abarca la estrecha interconexión entre software, datos, identidad, seguridad y la infraestructura empresarial sobre la que se apoyan, incluidos productos heredados como Windows Server y SQL Server.

Si las organizaciones afrontan desventajas al ejecutar estas cargas de trabajo esenciales en nubes rivales, sus datos pueden quedar cada vez más vinculados al ecosistema de Microsoft. A medida que se construyen procesos y agentes de IA sobre esas estructuras, optar por soluciones de otros proveedores puede volverse técnica y económicamente inviable.

La CMA ya ha analizado cómo las condiciones de licencia de algunos productos centrales de Microsoft pueden debilitar a sus rivales. Es importante que aborde este bloqueo antes de que limite de forma permanente las opciones del sector público para contratar soluciones empresariales de IA.

## Avances, pero quizá con demasiada cautela

La CMA ha tomado medidas. El 31 de marzo de 2026 aceptó compromisos voluntarios de Microsoft y AWS, en lugar de aplicar las designaciones vinculantes que recomendaban sus propios investigadores. Entre ellos, Microsoft amplió de 60 a 180 días el periodo gratuito para transferir datos al cambiar de proveedor, y se estableció un nuevo mecanismo para solicitar interoperabilidad entre servicios en la nube. La CMA prometió revisar los compromisos al cabo de seis meses.

Al mismo tiempo, abrió una investigación sobre la posición estratégica de Microsoft en el mercado de software empresarial, que incluye Windows, Office, Teams y Copilot. La investigación abarca a más de 15 millones de usuarios británicos y se espera que la CMA tome una decisión en torno a febrero de 2027.

Es un avance razonable, aunque prudente. La Coalición por la Nube Abierta (Open Cloud Coalition), entre otros, ha acogido favorablemente la investigación y ha pedido que se actúe con rapidez si los compromisos no se cumplen. Microsoft puede sostener que los ofreció de buena fe para evitar una intervención más severa. Aun así, es necesario que se traduzcan pronto en resultados verificables, antes de que la dependencia se afiance aún más. Una iniciativa de IA puede anunciarse en junio y estar prácticamente implantada en octubre, mientras que los procesos regulatorios suelen medirse en años.

## Una hoja de ruta para la competencia y el valor social

La CMA debe abordar dos cuestiones relacionadas: cómo puede la contratación pública generar más valor para los contribuyentes y la sociedad, y de qué manera la posición de Microsoft podría reducir la competencia y las opciones disponibles. Una hoja de ruta provisional ayudaría a avanzar en ambos frentes.

Esta hoja de ruta podría orientar a los organismos públicos sobre qué tener en cuenta al contratar servicios de nube e IA, y explicar cómo pretende la CMA abordar las causas estructurales del bloqueo que limitan sus alternativas.

También respaldaría el interés más amplio de Andy Burnham por incorporar el valor social a la contratación pública. Un mercado de nube más abierto y competitivo beneficiaría no solo a las empresas: permitiría a los organismos públicos conservar flexibilidad, reducir el riesgo de una dependencia difícil de revertir y obtener un mejor rendimiento del dinero de los contribuyentes.

## La certidumbre beneficia a todos

La hoja de ruta debería incluir condiciones de licencia no discriminatorias en nubes rivales; interoperabilidad que abarque identidad, permisos y portabilidad de agentes de IA; cláusulas de salida en los contratos públicos; y pruebas verificables e independientes de que los compromisos voluntarios están facilitando cambios de proveedor y la adopción de entornos multinube. También debería explicar con transparencia cómo evaluará la CMA si estas medidas funcionan en la práctica.

Microsoft, sus clientes y sus competidores tienen motivos para preferir reglas previsibles. Microsoft podría saber qué prácticas de integración son aceptables; los organismos públicos podrían invertir en IA con la confianza de que sus decisiones no cerrarán las opciones futuras; y los proveedores rivales de nube e IA tendrían más claridad sobre las oportunidades comerciales de desarrollar productos interoperables para el mercado británico.

La CMA ha identificado el problema, ha dado un primer paso prudente y ha abierto una investigación pertinente. Ahora debería definir el destino, los hitos y los criterios de éxito antes de que otro año de adopción de IA haga más difícil reabrir los mercados británicos de nube y software de trabajo. Sin una hoja de ruta clara ni pruebas concretas de progreso, las prácticas que reducen la competencia en la nube podrían extenderse a entornos de IA profundamente integrados, con un coste mucho mayor para el sector público si más adelante intenta revertirlas.

from Latest from TechRadar https://ift.tt/XF0BM2R
via IFTTT IA

¿Ha recibido un pago inesperado? Cómo proteger a su pequeña empresa frente al fraude


Para los propietarios de pequeñas empresas, un pago inesperado puede parecer una buena noticia. Un nuevo cliente hace un pedido, se paga una factura o aparece en la cuenta una transacción desconocida. Pero cuando el dinero llega sin una explicación clara, lo más sensato no es celebrarlo: es investigar.

Las estafas relacionadas con pagos se aprovechan de las presiones cotidianas de gestionar un negocio. Los emprendedores tienen poco tiempo, el flujo de caja importa y las relaciones con los clientes dependen de responder con rapidez y profesionalidad. Los estafadores lo saben. Por eso recurren a pagos inesperados, mensajes urgentes e instrucciones convincentes para lograr que los empresarios decidan antes de comprobar los hechos.

Además, los riesgos son cada vez más difíciles de ignorar. Los delincuentes emplean herramientas digitales cada vez más sofisticadas para que sus comunicaciones parezcan auténticas y sus estafas puedan llegar a más personas. Para las pequeñas empresas que no cuentan con equipos especializados en fraude, saber qué señales buscar y aplicar las protecciones adecuadas puede marcar la diferencia entre detectar una transacción sospechosa y sufrir una pérdida considerable.

## ¿Por qué se reciben pagos «aleatorios»?

Un pago inexplicable no es necesariamente fraudulento, pero siempre merece atención. Los estafadores pueden utilizar una transferencia inesperada como punto de partida para distintos engaños, aprovechándose de la idea de que todo dinero recibido es dinero ganado.

Una táctica habitual es la estafa del reembolso. El delincuente envía dinero a una empresa, supuestamente por error, y luego contacta con el propietario para pedir que se lo devuelva. Puede disculparse profusamente, inventar una emergencia personal o insistir en que necesita un reembolso inmediato para corregir un error contable. La señal de alarma es que solicite enviar el dinero por otro medio, como una transferencia bancaria o tarjetas regalo.

El pago original podría proceder de una cuenta robada o de una tarjeta comprometida. Si el titular legítimo reclama la operación, el pago inicial puede revertirse, mientras que la empresa podría quedarse sin el dinero que devolvió.

Otra posibilidad es que los delincuentes estén probando tarjetas robadas o cuentas pirateadas. Pueden utilizar datos de pago comprometidos para hacer compras o transferencias pequeñas y comprobar si siguen funcionando. Por tanto, una operación aparentemente legítima podría formar parte de una trama más amplia. Si el titular real impugna el pago, la empresa podría enfrentarse a una devolución del cargo, comisiones o la pérdida de productos que ya haya entregado.

También existen los engaños de phishing, en los que el pago es poco más que un señuelo. Cuando el destinatario contacta con quien lo envió, el estafador puede facilitar un enlace a un portal de pago falso, pedir credenciales de acceso o solicitar información confidencial. Una consulta sobre una transacción desconocida puede convertirse así en un intento de apropiarse de una cuenta.

El denominador común es la manipulación: el estafador quiere que el empresario actúe deprisa, se salte los procedimientos habituales o revele información privada que podría aprovechar o vender.

## Señales de alerta que todo empresario debería conocer

Aunque las estafas de pago pueden adoptar distintas formas, suelen compartir señales reconocibles. Identificarlas a tiempo permite detenerse antes de que el dinero o la información confidencial cambien de manos.

Preste atención a estas señales:

– **Una solicitud urgente de reembolso.** La persona insiste en que hay que devolver el dinero de inmediato y menciona un plazo límite o una emergencia personal.
– **Presión para utilizar otro método de pago.** El supuesto cliente pide que se le devuelva el dinero mediante una transferencia, una tarjeta regalo o criptomonedas, en lugar de utilizar la plataforma de pago original.
– **Instrucciones fuera de los canales oficiales.** Llegan correos, mensajes o enlaces inesperados que dirigen a sitios web alternativos o solicitan datos de la cuenta.
– **Pagos que no encajan con la actividad del negocio.** Se recibe una cantidad redonda que no coincide con una factura, un pedido o el precio de un producto, o los datos del remitente no concuerdan con los del cliente registrado.

El principio es sencillo y eficaz: no dé por hecho que el dinero recibido es suyo para gastarlo o devolverlo. Compruebe la operación directamente con su banco o proveedor de pagos y nunca siga instrucciones de reembolso de un remitente cuya identidad no haya verificado. Si el pago parece sospechoso, contacte con el proveedor desde su sitio web o aplicación oficial y pregunte cómo proceder. No inicie una devolución por separado.

## Cómo reforzar la protección frente al fraude de pagos

Evitar estas estafas no exige tener un departamento especializado en fraude, pero sí mantener la atención, aplicar procedimientos coherentes y verificar las solicitudes inusuales en lugar de actuar por impulso.

**Separe las finanzas personales de las de la empresa.** Las cuentas empresariales independientes facilitan la conciliación de las operaciones y la detección de movimientos sospechosos. Mezclar pagos personales y empresariales puede ocultar transferencias inusuales y exponer las finanzas personales a riesgos relacionados con el negocio.

**Conozca los patrones habituales de sus transacciones.** Conviene llevar un registro de los importes de los pedidos, las ubicaciones de los clientes, los métodos de pago y el volumen de reembolsos habituales. Una operación que se salga de esos patrones no es necesariamente fraudulenta, pero puede requerir una revisión. Compare los pagos con las facturas y los pedidos con regularidad, e investigue cualquier discrepancia cuanto antes.

**Proteja las cuentas que controlan su dinero.** Utilice contraseñas robustas y únicas para la banca, las plataformas de pago y el correo electrónico de la empresa. Active la autenticación de dos factores (2FA) siempre que esté disponible y habilite alertas para transacciones de importe elevado, cambios de contraseña y nuevos inicios de sesión. Cuando sea posible, limite el acceso a las cuentas al personal que realmente lo necesite.

**Establezca reglas claras para el equipo.** Cualquier persona que gestione pagos de clientes debe saber que los reembolsos inesperados requieren verificación. Implante una política que prohíba devolver pagos inexplicables mediante canales alternativos y anime al personal a consultar los mensajes sospechosos con un compañero antes de responder. La formación periódica puede ayudar a reconocer facturas falsas, enlaces de phishing e intentos de suplantar a clientes o proveedores.

Por último, recuerde que el fraude de pagos suele empezar fuera de la plataforma de pago. Una factura falsa puede llegar por correo electrónico, una web fraudulenta puede imitar un servicio conocido o un mensaje de phishing puede robar las credenciales necesarias para acceder a una cuenta legítima. Por eso, los buenos procedimientos financieros deben ir acompañados de medidas eficaces de ciberseguridad.

## Bitdefender Ultimate Small Business Security: un aliado para proteger su empresa

Para las pequeñas empresas que buscan reunir estas medidas de protección, Bitdefender Ultimate Small Business Security ofrece una forma práctica de reforzar la seguridad sin tener que crear un equipo interno especializado.

El servicio combina protección antivirus y de dispositivos con seguridad del correo electrónico, gestión de contraseñas, acceso VPN, protección de la identidad digital de los empleados y supervisión de la exposición de los activos empresariales. Sus funciones de protección contra estafas son especialmente relevantes para el fraude de pagos, ya que ayudan a identificar y bloquear mensajes, enlaces y sitios web sospechosos.

La herramienta **Scam Protection Pro** permite al personal comprobar un mensaje o enlace sospechoso antes de responder, hacer clic o pagar. Así se añade una capa de verificación cuando una solicitud de pago inesperada o una instrucción de reembolso no parece fiable. La protección web y del correo también puede ayudar a defenderse de intentos de phishing diseñados para robar credenciales o dirigir al personal a sitios fraudulentos.

La gestión centralizada facilita que los propietarios supervisen la protección de los empleados y sus dispositivos. La compatibilidad con Windows, macOS, Android e iOS responde a la realidad de que la actividad empresarial ya no se desarrolla en un único dispositivo o ecosistema.

Los controles financieros siguen siendo fundamentales, y los pagos sospechosos siempre deben verificarse con el banco o el proveedor de pagos correspondiente. Combinarlos con herramientas de ciberseguridad diseñadas para detectar estafas digitales puede dificultar que los delincuentes se aprovechen de un momento de confusión.

La lección para quienes dirigen una empresa emergente es clara: un pago inexplicable es motivo para detenerse y comprobar, no una invitación a actuar con rapidez. Con procedimientos coherentes, empleados informados y una solución integral de seguridad como Bitdefender Ultimate Small Business Security, las pequeñas empresas pueden reducir su exposición a las estafas de pago y centrar sus esfuerzos en atender a sus clientes y hacer crecer el negocio.

**Pruebe gratis durante 30 días una protección diseñada para emprendedores ocupados, sin necesidad de contar con un equipo de TI.**

from Latest from TechRadar https://ift.tt/ZmQ74Nr
via IFTTT IA
Agentic Commercial: una nueva forma de conectar la IA y los equipos comerciales en biopharma


La actividad comercial en biopharma se apoyó durante mucho tiempo, sobre todo, en las conversaciones directas entre representantes de ventas y médicos o farmacéuticos. Sin embargo, a medida que las áreas terapéuticas se especializan, también participan más equipos en la relación con los profesionales de la salud (HCP): responsables de cuentas clave, enlaces científicos médicos, especialistas de marca y equipos de servicio. Cuando estas funciones trabajan de forma aislada, los HCP pueden recibir interacciones desconectadas, en lugar de una experiencia coherente que amplíe sus conocimientos.

Además, las compañías biopharma interactúan con una red cada vez más amplia de HCP, pacientes, sistemas de salud y administradores. Muchos de estos grupos limitan el contacto con la industria y recurren cada vez más a la inteligencia artificial (IA) para informarse y tomar decisiones. Ante la creciente complejidad clínica y las mayores restricciones de acceso a los HCP, las empresas necesitan modelos comerciales más atentos a las necesidades de sus públicos.

Para responder a estas expectativas, las compañías están adoptando el modelo Agentic Commercial, que conecta la IA con los equipos de campo, los canales digitales y el contenido aprobado. Integradas en aplicaciones especializadas, las capacidades agénticas ayudan a recopilar información del mundo real, identificar obstáculos para el tratamiento, ofrecer respuestas confiables y proporcionar contenido pertinente en interacciones humanas y digitales. El objetivo es lograr conversaciones más relevantes, HCP mejor informados y un acceso más oportuno de los pacientes a los medicamentos adecuados.

Operaciones de campo que convierten las conversaciones en información útil

Un modelo Agentic Commercial transforma a los equipos de ventas: de canales de distribución promocional a fuentes estratégicas de inteligencia sobre clientes. También permite que el CRM evolucione de un sistema de registro a una herramienta que orienta las acciones.

Los representantes mantienen a diario conversaciones complejas con los HCP, pero los sistemas tradicionales de informes suelen limitar la recopilación de información a listas y campos predefinidos. Así, puede perderse contexto cualitativo esencial: por qué un médico tomó una decisión o qué obstáculos locales afectan el acceso a un tratamiento.

Los informes agénticos de visitas utilizan capacidades de voz y texto libre, junto con controles de cumplimiento, para ayudar a los representantes a documentar detalles más completos de sus conversaciones. Estos intercambios generan evidencia comercial: información práctica del mundo real que permite conocer mejor las necesidades, detectar brechas de contenido e identificar barreras que afectan a médicos y pacientes.

Con esta información, los responsables comerciales pueden obtener una visión más rápida de los puntos de fricción. Las primeras implementaciones indican que el 65 % de los informes agénticos de visitas identifica obstáculos para el tratamiento que pueden dar lugar a acciones concretas. Esto ayuda a los equipos de campo y a los especialistas médicos a abordar las inquietudes clínicas con mayor precisión.

Experiencias digitales diseñadas para ofrecer respuestas inmediatas

Los equipos de campo construyen relaciones de confianza, pero no pueden estar disponibles en todo momento. Los canales digitales, como los sitios web de marca y el correo electrónico, pueden prolongar el diálogo y facilitar respuestas oportunas. Sin embargo, con demasiada frecuencia, médicos y pacientes deben recorrer páginas web o documentos extensos para encontrar la información que buscan.

La IA conversacional puede convertir experiencias digitales estáticas en diálogos en tiempo real. Al utilizar únicamente contenido aprobado por los equipos médicos, legales y regulatorios (MLR), los agentes pueden responder preguntas formuladas en lenguaje natural con información confiable y conforme a las normas aplicables.

Estas interacciones también generan evidencia comercial valiosa. Además de mostrar qué contenidos consultan los usuarios, la IA puede ayudar a entender qué preguntan, dónde encuentran dificultades y qué información no logran localizar. Los equipos comerciales pueden utilizar estos datos para detectar brechas de contenido, identificar nuevas barreras al tratamiento y activar seguimientos oportunos por parte del equipo de campo.

Contenido aprobado para dedicar más tiempo a las revisiones de mayor valor

La interacción continua requiere un flujo constante de contenido oportuno y conforme a las normas. Sin embargo, el gasto mundial de la industria farmacéutica en contenido alcanza los 30.000 millones de dólares al año y la creación de materiales ha aumentado un 29 % interanual. Este volumen puede superar la capacidad de revisión manual.

En un modelo Agentic Commercial, acelerar la disponibilidad del contenido es fundamental. La revisión MLR agéntica puede funcionar como un proceso de revisión integral: analiza el contexto de los documentos, aplica las regulaciones pertinentes y realiza comprobaciones específicas con referencia a prospectos aprobados, bibliotecas de afirmaciones y procedimientos operativos estándar de marca.

De este modo, los revisores humanos pueden reducir el tiempo dedicado a la corrección línea por línea y concentrarse en tareas de mayor impacto. Al agilizar la revisión sin dejar de priorizar el cumplimiento, los equipos pueden responder con más rapidez a las necesidades de los clientes en los canales digitales y de campo. Según las previsiones citadas por responsables de contenido, la IA podría asumir el 38 % del proceso MLR para 2028.

La IA y la experiencia humana, en colaboración

Agentic Commercial integra la IA y los equipos comerciales en las mismas aplicaciones, con procesos, mecanismos de gobernanza y requisitos de cumplimiento compartidos. Al encargarse de tareas repetitivas y analizar grandes volúmenes de datos, los agentes pueden liberar tiempo para que las personas aporten su conocimiento científico, criterio y capacidad para definir estrategias y cultivar relaciones de confianza.

Al conectar los equipos de campo, la interacción digital, el contenido aprobado y la IA, las compañías biopharma pueden ofrecer experiencias más coherentes y personalizadas en todos los canales. A medida que las terapias se vuelven más complejas y el acceso a los HCP se restringe, Agentic Commercial puede ayudar a las empresas a interactuar con mayor precisión, respaldar decisiones mejor informadas y contribuir a que los pacientes accedan antes a los medicamentos adecuados.

from Latest from TechRadar https://ift.tt/qKgGvfI
via IFTTT IA