Galaxy S27: ¿menos RAM y almacenamiento debido a la crisis impulsada por IA?


En el mundo de los teléfonos premium, la expectativa de ver incrementos en RAM y almacenamiento siempre está presente. Sin embargo, los primeros indicios sobre la Samsung Galaxy S27 sugieren que la serie podría no aumentar significativamente estas cifras respecto a la Galaxy S26. Este posible estancamiento se enmarca en lo que muchos analistas describen como una crisis de RAM y almacenamiento impulsada por la demanda de centros de datos y proyectos de IA.

Según filtraciones provenientes de Corea del Sur y recogidas por GSMArena, las variantes Galaxy S27 y S27 Plus podrían llegar con 12 GB de RAM y opciones de 256 GB o 512 GB de almacenamiento. En el caso del S27 Ultra, se mencionan configuraciones de 12 GB con 256/512 GB, y, en algunas versiones de gama alta, incluso un modelo de 1 TB con 16 GB de RAM. Estas combinaciones serían idénticas a las que ya se ven en la Galaxy S26 para la mayoría de configuraciones, y la versión Ultra de S26 también ofrecía un rango similar, con una excepción destacada en la versión tope de gama.

De acuerdo con la misma fuente, el nuevo Galaxy S27 Pro podría comercializarse en 256 GB, 512 GB y 1 TB, todos con 12 GB de RAM. En otras palabras, a pesar de intentar posicionarse como una versión más compacta del Ultra, el S27 Pro podría no llegar a igualar la RAM de 16 GB que ofrece la versión Ultra en su configuración superior.

No obstante, hay señales de que algunos modelos de la serie S27 podrían incorporar LPDDR6 RAM y UFS 5.1, lo que representaría avances importantes en velocidad y eficiencia, aunque es probable que estos aumentos se limiten a las gamas de almacenamiento más altas.

Otra influencia de la IA en la decisión de diseño

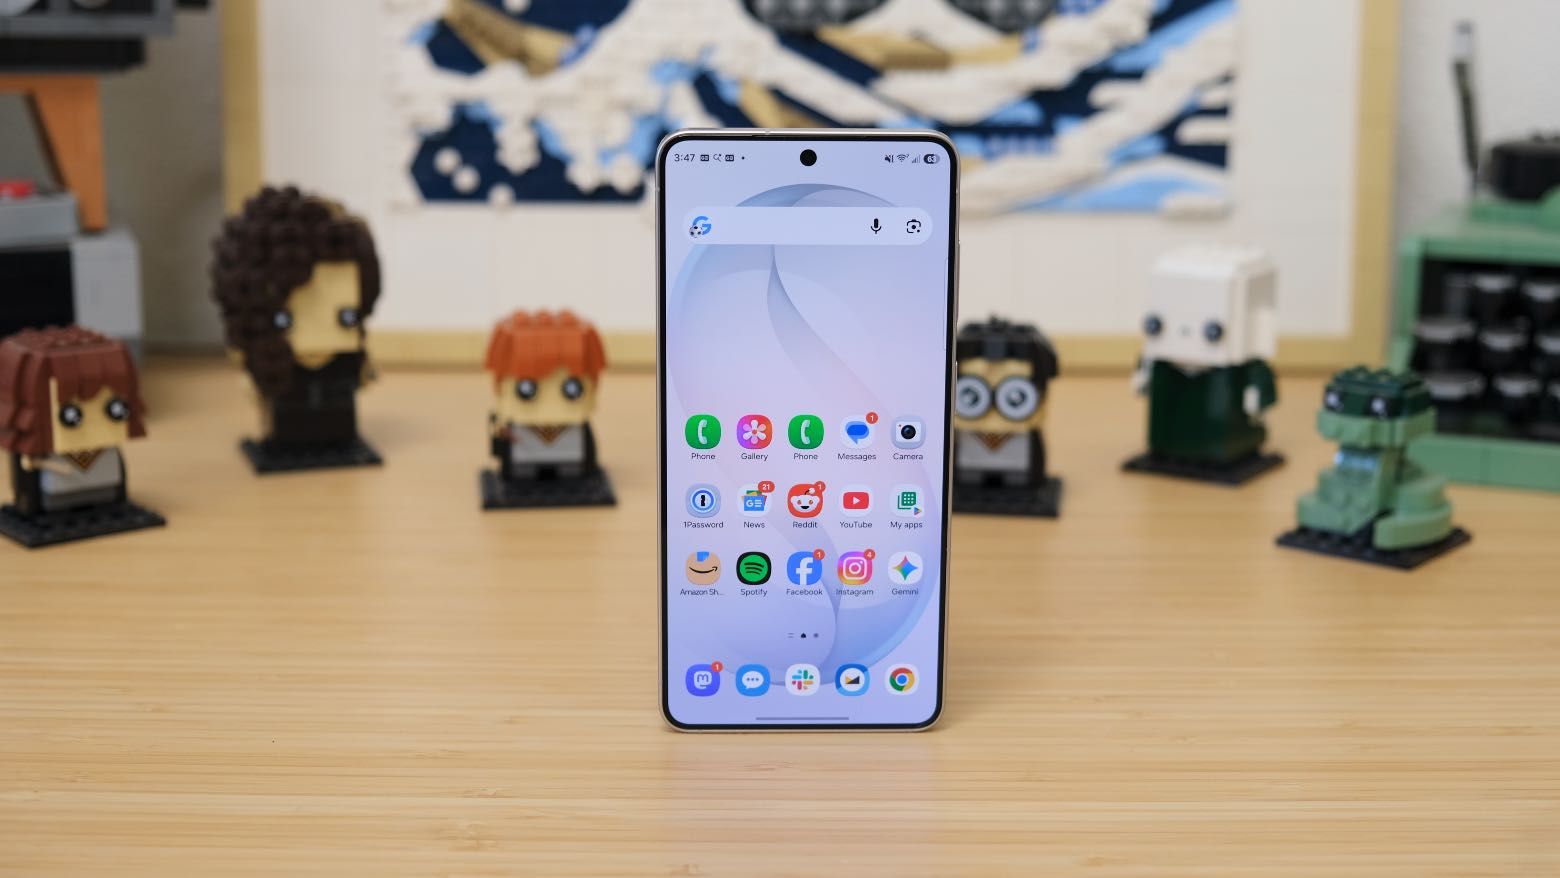
La Samsung Galaxy S26 sobre una mesa de madera

La escasez de memoria y almacenamiento podría afectar a los planes de Samsung, aunque la empresa podría explorar variantes con componentes más recientes(Imagen: Future)

En conjunto, esto sugiere que la actualización en RAM y almacenamiento podría no ser tan sustancial entre la S26 y la S27, especialmente si el presupuesto del usuario es un factor decisivo y no se opta por las configuraciones de gama alta. No obstante, esto no es una noticia completamente negativa: mantener niveles de RAM y almacenamiento actuales podría ayudar a contener el precio de la serie Galaxy S27. Aun así, el aumento de precios podría verse influido por el costo de los últimos chipsets de Qualcomm, que se dice que son más costosos que sus predecesores, lo que podría traducirse en un precio final más alto para los usuarios.

En resumen, la Galaxy S27 podría representar un paso lateral en términos de memoria y almacenamiento para la mayoría de usuarios, con posibles mejoras en velocidad y eficiencia para las versiones más avanzadas. Si tu prioridad es la capacidad bruta de RAM y almacenamiento, conviene evaluar las configuraciones disponibles y considerar si las novedades de LPDDR6 y UFS 5.1 justifican la inversión en las versiones superiores.

from Latest from TechRadar https://ift.tt/W41nEHp
via IFTTT IA

Avengers: Endgame Encore: Detalles de las escenas postcréditos y su conexión con Doomsday


En un giro que mantiene a los fanáticos atentos, recientes filtraciones detallan las posibles escenas postcréditos de Avengers: Endgame Encore y su directa muestración hacia Avengers: Doomsday. Aunque aún no hay imágenes filtradas, las descripciones disponibles señalan tres stingers que podrían situar la historia inmediatamente antes de Doomsday, acercando la narrativa a la próxima fase de Marvel Phase 6.

Endgame Encore, una versión reeditada de la aclamada película de 2019 que superó los 2 mil millones de dólares en taquilla, se presenta como un puente preeliminar a Doomsday, incluyendo material inédito que, según las estimaciones, podría sumar unos seis minutos. Este material adicional está diseñado para posicionar la historia de Doomsday como un preludio directo, sin necesidad de ver cada producción de MCU reciente para comprender las tramas principales.

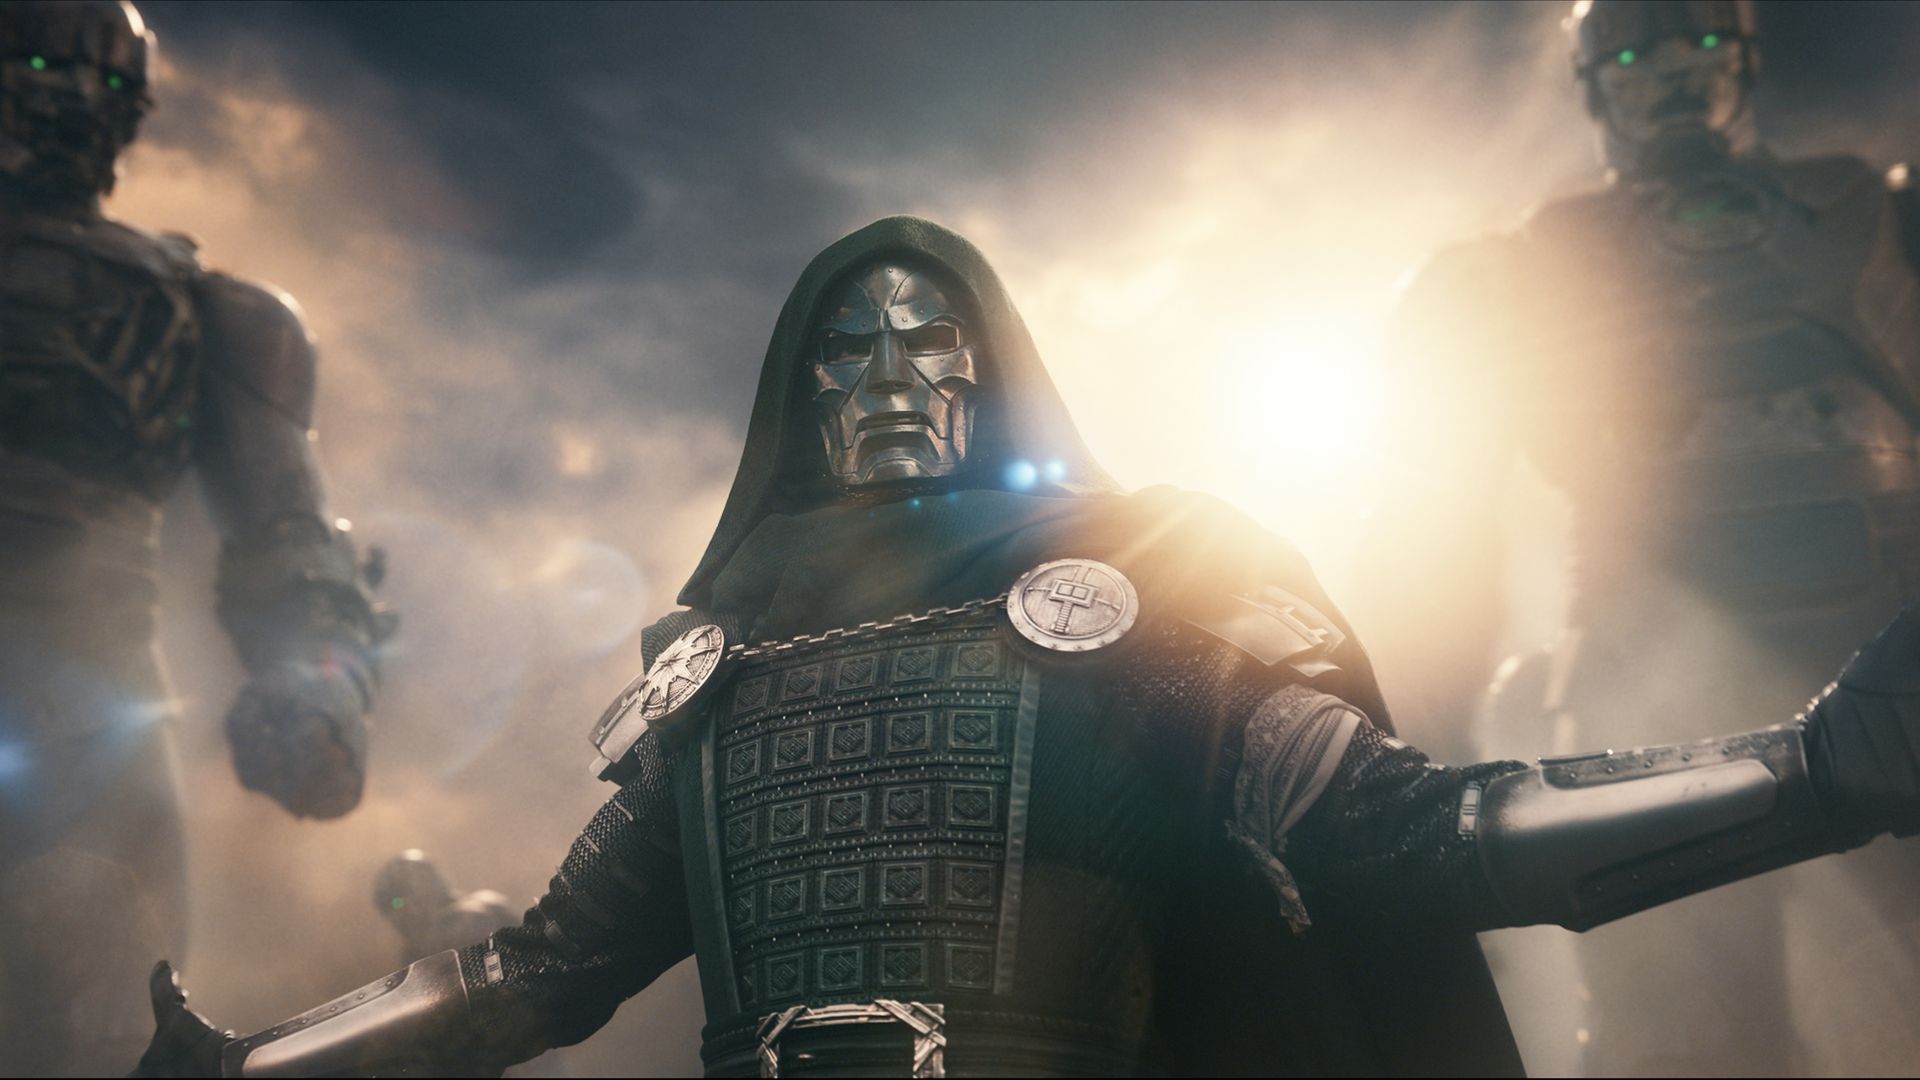
Con el estreno de Endgame Encore acercándose a Estados Unidos y a otros territorios, los aficionados han empezado a compartir lo que vieron en sus respectivas proyecciones en Corea del Sur y otras regiones. A falta de footage filtrado verificable, las descripciones señalan una primera escena en la que Loki visita a Steve Rogers y Peggy Carter en una línea temporal alternativa, seguido por una segunda entrega que reúne a Bruce Banner en confinamiento, mientras Doctor Doom interviene para alterar o absorber las habilidades de Hulk. La escena final supuestamente transporta a la Time Variance Authority (TVA) y muestra a un personaje llamando la atención sobre el colapso de múltiples realidades.

Este conjunto de descripciones ha generado debate dentro de la comunidad, con algunos usuarios de Reddit y filtradores indicando variaciones en el orden de las escenas y en los posibles diálogos. Por ejemplo, una fuente afirma que la escena Hulk-Doom sería la primera en verse, con Doom sin aparecer en pantalla y dirigiéndose a Banner: “He venido a recogerlo”, seguido de una manifestación de poder verde y símbolos latverianos grabados en el suelo. Otras publicaciones mencionan que la escena de la TVA podría haber sido la primera en mostrarse, con diferencias en la secuencia general.

A medida que Endgame Encore se extienda a más territorios, es probable que la filtración de material bruto aumente y que surjan nuevas interpretaciones de estas escenas. Mientras tanto, la narrativa continúa apuntando a un vínculo estrecho entre Endgame Encore y Doomsday, con la expectativa de que Doomsday sirva como un puente hacia Avengers: Secret Wars. ¿Qué opinas de estas posibles escenas postcréditos y de si Endgame Encore merecería una revisión exclusiva para entender mejor el trasfondo de Doomsday? Compártenos tu visión en los comentarios.

from Latest from TechRadar https://ift.tt/7kUfDjv
via IFTTT IA

Cerrando la brecha entre descubrimiento y remediación: la era del CTEM y la gestión continua de la exposición a amenazas


En el último año, los equipos de seguridad en nuestra plataforma redujeron aproximadamente a la mitad el tiempo necesario para corregir una vulnerabilidad crítica. Paralelamente, su backlog de vulnerabilidades críticas sin resolver creció casi 29 veces. Estas cifras describen el desafío que toda organización de seguridad está a punto de heredar.

La IA ya puede probar software a una escala que el testeo manual no alcanzó. Los modelos leen código y buscan en miles de activos patrones de vulnerabilidad familiares, exponiendo exposiciones de forma más rápida y temprana de lo que cualquier equipo humano podría lograr.

Para las empresas que buscan mantenerse al ritmo de una superficie de ataque en expansión, ese alcance tiene un valor real. También pone de manifiesto una debilidad que ha recibido menos atención: la mayoría de las organizaciones no puede validar, priorizar y remediar hallazgos al ritmo al que la IA puede producirlos.

Ese desequilibrio es ahora el juego completo. La inversión en herramientas de descubrimiento impulsadas por IA, por sí sola, no hace que una organización sea más segura; la vuelve más ocupada. Si no se aborda, deja a los equipos de seguridad con backlogs más grandes y menos atención a las fallas que realmente ponen en riesgo al negocio.

Este es el problema que la Gestión Contínua de la Exposición a Amenazas (CTEM) existe para resolver. CTEM ofrece a las organizaciones un proceso continuo para entender su superficie de ataque, encontrar debilidades, demostrar cuáles son realmente explotables y dirigir la remediación hacia las exposiciones que implican el mayor riesgo para el negocio. El descubrimiento es una de las entradas. La ventaja proviene de todo lo que viene después.

El vacío entre descubrimiento y remediación se está ensanchando

Los líderes de seguridad han tratado históricamente el descubrimiento como un problema de capacidad: probar más activos, cubrir más código, detectar debilidades más temprano. La IA responde a esa pregunta de manera decisiva. Pero encontrar una vulnerabilidad potencial es el inicio del trabajo, no su fin.

Cada hallazgo debe ser confirmado como explotable y evaluado en función de su severidad en el contexto específico donde opera la tecnología. Después debe llegar al equipo de ingeniería adecuado, superar las prioridades existentes, ser corregido y volver a ser probado para demostrar que la corrección se sostiene. La IA acorta el primer paso y apenas toca el resto.

Por eso ambas cifras pueden ser correctas: un incremento en el conteo de hallazgos puede significar mejor cobertura; remediaciones más rápidas pueden coexistir con un backlog creciente cuando el descubrimiento acelera más rápido de lo que la capacidad de remediación y de ingeniería crece en sentido contrario. No tiene sentido una cifra por sí sola. La única visión que importa recorre toda la ruta, desde la detección inicial hasta la corrección verificada.

La validación es el punto de estrangulamiento

La IA también ha reducido el costo de producir un informe de seguridad convincente. Algunos de esos informes señalan debilidades reales. Otros duplican hallazgos conocidos, malinterpretan el objetivo o describen problemas teóricos que conllevan poco riesgo real. Todo hay que investigarlo. Un informe que toma segundos en generarse puede consumir horas de tiempo de un analista experimentado antes de que pueda descartarse con confianza.

A escala empresarial, así es como los hallazgos urgentes quedan enterrados. Una vulnerabilidad bien documentada con un camino de ataque creíble entra en la misma cola que cientos de presentaciones que suenan plausibles y no llevan a nada. Los equipos deben separar el oro de la IA de la porquería de la IA, decidir qué hallazgos reales importan más y hacerlo con una capacidad de ingeniería que aún no ha crecido para igualar.

Los propietarios de programas necesitan estándares claros de evidencia para que eso sea posible. Se espera que los investigadores muestren el impacto comercial probable y demuestren cómo se reproduce una vulnerabilidad, utilizando herramientas automatizadas para elevar la calidad de esa evidencia en lugar del volumen de presentaciones.

Un historial constante de hallazgos válidos le dice al propietario del programa qué trabajo merece atención primero. Ese historial vale más, no menos, a medida que aumentan las presentaciones.

El contexto empresarial sigue decidendo qué importa

La severidad técnica es solo una parte de lo que se necesita para decidir qué arreglar primero. La IA puede relacionar un hallazgo con patrones conocidos y razonar sobre los sistemas a los que puede acceder. Lo que rara vez tiene es la imagen completa que posee el negocio: qué servicios generan ingresos, dónde reside la información regulada, qué dependencias hacen que la interrupción sea especialmente costosa y qué controles compensatorios ya existen.

El problema más difícil es la combinación. Hallazgos individuales que parecen moderados por sí solos pueden formar una ruta de ataque seria una vez que alguien entiende cómo interactúan los sistemas, qué permisos pueden ser usados de forma indebida y dónde se rompen los controles entre límites organizativos.

Ese es trabajo humano. Y es mejor trabajo humano cuando es diverso: un investigador profundiza en controles de identidad, otro en el comportamiento de API, otro en cómo las debilidades menores se encadenan a través de sistemas. Esa variedad revela rutas de ataque novedosas que la automatización y hasta modelos cibernéticos avanzados pueden pasar por alto.

Nuestros propios datos muestran cuánto vale ese trabajo. Los investigadores ganaron más de 47 millones de dólares en la Plataforma H1 durante la primera mitad de este año, un aumento de más del 25% interanual. Los ganadores más fuertes son aquellos que pueden explicar el impacto comercial y mostrar exactamente cómo se puede explotar una debilidad.

Eso es también donde los investigadores aportan más a un programa CTEM: probar si una exposición se sostiene en condiciones reales y observar las conexiones entre debilidades que parecen inofensivas aisladas.

Ese dato merece una nota al margen. El aumento del ingreso agregado no significa que todos los investigadores estén ganando. A medida que la IA asume las hallazgos rutinarios y de alta frecuencia, quienes antes vivían de ello sienten el cambio primero; quienes pueden encadenar debilidades, razonar sobre la lógica empresarial y producir pruebas creíbles encuentran que su trabajo tiene más valor.

La labor de cualquier plataforma seria de bug bounty es convertir ese cambio en una transición que su comunidad pueda atravesar, no una pared a la que se llegue.

La obligación es doble. Si los programas esperan que los investigadores mejoren la calidad de su evidencia, deben esperar una triage rápida y justa a cambio, recursos reales si un informe válido se descarta incorrectamente y una puerta que permanezca abierta a quienes aún no han construido reputación.

Los mejores investigadores cada vez más usan herramientas de IA y, aun así, el valor de un informe nunca depende de si una herramienta ayudó a producirlo. Protege la economía y la equidad que recompensan el trabajo creíble, y la comunidad de investigación independiente se fortalece con la escalada de IA, no se debilita.

Construir para el volumen que crea la IA

Entonces, ¿está muerto el bug bounty? Lejos de ello. Suponga que el descubrimiento solo se acelerará y centre el esfuerzo en todo lo que sucede después de que se encuentre una falla.

Más descubrimiento столa más presión en el punto donde los informes se validan y se entregan a ingeniería. Sin suficiente capacidad de triage, el ruido automatizado hace que los hallazgos bien documentados queden rezagados.

Sin una propiedad clara, los riesgos confirmados quedan en la brecha entre seguridad y desarrollo. La verificación independiente importa también al otro extremo, especialmente cuando un sistema de IA propone la corrección y puede traer el mismo sesgo ciego para juzgar si esa corrección funciona.

Las juntas y los equipos ejecutivos necesitan medidas basadas en la reducción de riesgos, no en la actividad. Contadores de hallazgos son fáciles de reportar y pueden subir incluso cuando una organización se vuelve más segura. La explotación confirmada, la velocidad de remediación, la recurrencia y el tamaño del backlog de alto riesgo no resuelto cuentan la historia real.

CTEM mantiene esas actividades unidas como un proceso continuo, conectando descubrimiento, validación, priorización y remediación a medida que la superficie de ataque cambia. Ofrece a los líderes de seguridad una visión honesta de dónde están ganando terreno y dónde la exposición aún se está construyendo.

La próxima fase de la seguridad con IA no se ganará en el descubrimiento. El descubrimiento ya es abundante. Se ganará en la respuesta: saber qué hallazgos representan exposición real y mover los más peligrosos hacia una corrección verificada. La IA ofrece el alcance. Los investigadores independientes aportan el juicio y la creatividad adversarial que la IA aún no posee.

Las organizaciones que logren convertir ambas cosas en acción tomarán la delantera. Las que no lo hagan tendrán una lista de vulnerabilidades que crece más rápido y que nunca corrigen.

from Latest from TechRadar https://ift.tt/f95doRN
via IFTTT IA

Autogestión de datos: por qué self-hosting con Docker puede ser la clave para controlar tu información


¿Quién posee tus datos cuando salen de tus dispositivos? ¿Quién asume la responsabilidad de mantenerlos a salvo de miradas indiscretas? ¿Qué ocurre cuando el proveedor en el que confiabas durante años con información personal o empresarial sensible decide cerrar sus puertas?

Legalmente, estas preguntas tienen respuestas directas. Pero en la práctica, es terreno mucho más ambiguo.

Es por eso que cada vez más personas optan por almacenar sus aplicaciones y datos en servidores que “poseen” en cierta medida. Invirtiendo entre $15 y $20 al mes en un servidor privado, puedes autohostear sitios web, aplicaciones, flujos de trabajo automatizados e incluso modelos locales de IA. Mantienes acceso administrativo total a tu servidor, incluido cualquier dato que entra o sale de él.

¿Cómo funciona esto? Sigue mi guía detallada para instrucciones de configuración.

Por qué self-host un app usando Docker

Nadie quiere pagar suscripciones mensuales por decenas de apps, ni lidiar con picos de costos por tokens o cargos de uso sin aviso. Peor aún, hemos llegado a un punto en el que ya no se recuerdan todas las suscripciones; las tarjetas de crédito se cargan en piloto automático antes de que puedas revisar el recibo.

Además, cuando utilizas una app en la nube, tus datos viven en la infraestructura de otra persona y bajo sus términos de servicio. El self-hosting devuelve esos datos al hardware que tú controlas, ya sea una máquina spare en casa o un servidor alquilado. Tú decides quién tiene acceso y cuánto tiempo se conservan los archivos, y además no tienes que preocuparte por cambios en la política de privacidad del proveedor.

Para las empresas que manejan registros de clientes, datos financieros o información de salud, a menudo es necesario demostrar exactamente dónde se encuentran esos datos y quién puede acceder a ellos. Para individuos, el riesgo es aún más pronunciado porque cualquier brecha de seguridad o ciberataque tiene un impacto directo en tu vida. Una configuración autoalojada ofrece una respuesta directa a estos problemas, en lugar de remitir a la página de cumplimiento de un proveedor.

Con Docker, además, es mucho más práctico.

Cada app se ejecuta dentro de su propio contenedor, un paquete que contiene el código, el runtime, las bibliotecas y la configuración. Nada se filtra entre contenedores, así que instalar una aplicación no afecta a otra. Tienes control total sobre tus datos y el entorno de la app, mientras que tu único gasto continuo es el precio de un plan de hosting.

Cómo self-host una app en tu servidor, paso a paso

Existe más de una ruta para lograr una app autoalojada funcional. Algunos proveedores de hosting te ofrecen acceso SSH completo para instalar apps de Docker vía línea de comandos. Otros brindan un administrador de archivos gráfico o una biblioteca de plantillas listas para configurar.

Abordaremos todas estas aproximaciones a continuación. Cada explicación asume que ya tienes acceso a un servidor Linux funcional, a una estación de trabajo o a un NAS. Si aún no lo tienes, puedes contratar un plan de hosting en un proveedor reputado. De hecho, también puedes empezar tu propio servidor local usando un equipo Linux o incluso un Raspberry Pi.

Dónde encontrar y elegir apps de Docker

Si te preguntas qué apps puedes autoalojar, Docker mantiene una biblioteca de imágenes llamada Docker Hub que contiene instaladores ya preparados con instrucciones detalladas para configurar diferentes apps compatibles en un servidor autoalojado.

Busca la app o funcionalidad que necesites, localiza la app que quieres instalar en tu servidor y luego sigue con el resto del tutorial.

Usando la línea de comandos con SSH

SSH te da acceso directo a tu servidor sin restricciones, lo que lo convierte en la opción más flexible si te sientes cómodo con la terminal.

Comienza conectándote a tu servidor desde tu escritorio local. Necesitarás la dirección IP de tu servidor Linux para esto; anótala. El proveedor de hosting te dará los detalles para SSH en sus ajustes. Después, introduce el comando a continuación en Terminal o CMD:

ssh tu-usuario@tu-servidor-ip

Ahora, instala Docker en tu servidor usando el gestor de paquetes de tu distribución Linux. En Ubuntu o Debian, puedes usar estos comandos:

sudo apt update && sudo apt install docker.io docker-compose-plugin -y

Luego, crea una carpeta para tu app de Docker y un archivo Compose para definirla. Docker Compose te permite describir los contenedores, redes y almacenamiento de una app en un único archivo YAML en lugar de escribir comandos largos de docker run a mano.

mkdir ~/myapp && cd ~/myapp
nano docker-compose.yml

Un archivo Compose básico nombra la imagen del contenedor que quieres ejecutar, asigna un puerto de tu servidor al puerto dentro del contenedor y establece las variables de entorno que la app necesite, como una contraseña de base de datos o un correo de admin. La mayoría de las apps autoalojadas publican un ejemplo de archivo Compose en su documentación, que puedes copiar y ajustar. Normalmente puedes encontrar estos directamente en sus listados de Docker Hub.

Si no estás seguro de cómo se ve, aquí tienes un ejemplo de archivo compose.yml para instalar NGINX:

services:
  web:
    # Pulls the official Nginx image from Docker Hub
    image: nginx:latest
    ports:
      - "8080:80"
  database:
    # Pulls the official Postgres image from Docker Hub
    image: postgres:15
    environment:
      POSTGRES_PASSWORD: your-secure-password

Recuerda reemplazar “nginx:latest” con la imagen de la app que intentes instalar. También te sugiero cambiar la contraseña de PostgreSQL por una más segura que “your-secure-password”.

Una vez guardes el archivo Compose, puedes poner la app en línea con:

docker compose up -d

La opción -d ejecuta los contenedores en segundo plano para que sigan funcionando aunque cierres la sesión de terminal. Ahora, al apuntar tu navegador a la dirección IP de tu servidor y al puerto que asignaste, la app debería cargar.

Usando un panel de control con soporte nativo de Docker

Si prefieres evitar la línea de comandos, algunos paneles de control de hosting ofrecen una forma visual de gestionar contenedores directamente.

cPanel es el panel más utilizado, pero no incluye gestión nativa de Docker, por lo que tendrás que usar SSH. Sin embargo, Plesk tiene una extensión oficial de Docker que te permite explorar imágenes desde Docker Hub, desplegar contenedores y gestionarlos desde una sección dedicada en la barra lateral sin tocar la línea de comandos. CyberPanel, otro panel de código abierto basado en OpenLiteSpeed, también incluye gestión de Docker como alternativa a la configuración vía SSH.

Luego solo buscas la imagen en el catálogo o pegas tu propio archivo YAML, revisas los recursos y ajustes de puertos que la app solicita y confirmas el despliegue. El panel descarga la imagen, inicia el contenedor y normalmente muestra registros en vivo si algo falla.

Una vez la app esté en ejecución, es común que el mismo panel gestione también DNS y certificados SSL. Esto ofrece una ventaja de accesibilidad frente a SSH puro, ya que no necesitas lidiar con cosas como configurar un proxy inverso o renovar certificados a mano.

Uso de plantillas precreadas ofrecidas por proveedores de hosting

Aún así, la ruta más rápida hacia una app en funcionamiento es el marketplace de plantillas de un proveedor de hosting. Estas plantillas existen para que no tengas que escribir un archivo Compose desde cero.

Inicia sesión en el panel de control de tu proveedor y busca un marketplace, catálogo de apps o una sección de “aplicaciones en un clic”. Busca la app que quieres ejecutar. Herramientas de automatización, blocs de notas y servicios de sincronización de archivos son comúnmente disponibles.

Seleccionar una plantilla suele abrir un formulario corto de configuración. Eliges el tamaño de servidor, la región de datos más cercana a tus usuarios y credenciales necesarias, como una contraseña de admin. Confirma la orden y el proveedor aprovisiona un servidor con Docker y tu app elegida ya configurados y en funcionamiento.

Este método sacrifica algo de flexibilidad por velocidad. No tendrás tanto control sobre la configuración de contenedores, y las plantillas pueden quedarse atrás respecto a la última versión de la app. Pero para herramientas populares, suele ser la forma más rápida de pasar de cero a una instancia operativa que puedas empezar a personalizar.

¿Existen advertencias al self-hosting?

El self-hosting desplaza la responsabilidad desde el equipo de soporte de un proveedor hacia ti. Las actualizaciones de seguridad, parches de software y copias de seguridad ya no ocurren automáticamente en segundo plano. Si olvidas actualizar una imagen de contenedor durante meses, podrías estar ejecutando software con vulnerabilidades conocidas y nadie te recordará antes de que tu servidor se vea comprometido.

La disponibilidad (uptime) también pasa a ser un problema tuyo. Un producto SaaS gestionado suele contar con un equipo dedicado que monitorea la infraestructura las 24/7. Una app autoalojada en un único servidor no tiene esa red de seguridad a menos que tú la configures, ya sea con software de monitoreo, copias de seguridad automáticas o un servidor de respaldo en caso de fallo.

También existe un costo real en tiempo que a veces se subestima. Leer documentación, solucionar problemas con contenedores y organizar puertos y volúmenes ocupa tiempo y esfuerzo. Para una herramienta de bajo riesgo, esto puede ser una molestia menor; para una empresa con varias apps autoalojadas, puede convertirse en una especie de trabajo a tiempo parcial si no se planifica adecuadamente.

¿Es realmente más barato el self-hosting?

En papel, los números son atractivos. Un VPS pequeño capaz de correr varias apps ligeras suele costar entre $5 y $20 al mes, dependiendo del proveedor y las especificaciones. Eso contrasta con una suscripción SaaS que puede estar entre $20 y $60 al mes por tool, y la brecha se amplía rápidamente si reemplazas múltiples suscripciones con un solo servidor.

Los ahorros tienden a crecer con la escala, hasta cierto punto. Ejecutar dos o tres apps autoalojadas en el mismo VPS cuesta aproximadamente lo mismo que ejecutar una, ya que pagas por el servidor y no por cada app. Esto cambia significativamente las matemáticas frente a precios SaaS, donde cada herramienta adicional suele implicar una factura adicional.

Pero cheaper no es igual a free. Un servidor sin estrategia de copias de seguridad ni monitoreo no es realmente una ganancia si se cae y pierdes datos o pasas un fin de semana intentando arreglarlo. Considera las horas que invertirás en actualizaciones y solución de problemas, especialmente al inicio; el self-hosting deja de verse como un almuerzo gratis y pasa a ser una inversión de trabajo operativo que un proveedor SaaS normalmente cubriría.

from Latest from TechRadar https://ift.tt/GzqeP4u
via IFTTT IA

La prioridad de los datos: por qué la gobernanza de la información define el éxito de los agentes de IA


Los ejecutivos dedican cada vez más tiempo a preguntarse si los agentes de IA están listos para producción, pero ese no es el punto de partida correcto: los agentes no actúan en un vacío. La calidad de sus decisiones depende en gran medida de la calidad de los datos que utilizan.

La seguridad y el rendimiento del modelo importan, por supuesto, pero no pueden compensar un control débil sobre la información que el agente puede recuperar. Antes de poner un agente en producción, una organización necesita entradas gobernadas, accesos adecuados y un registro confiable de lo que el agente produjo.

Si se entrega a un agente información de clientes desactualizada, registros duplicados o material que nunca se clasificó correctamente, trabajará con lo que tiene, tomando decisiones mal informadas de forma rápida a lo largo de miles de transacciones.

Desafortunadamente, la brecha entre adopción y gobernanza se está ampliando rápidamente. En la carrera por adoptar IA, muchas organizaciones están lanzando agentes en producción sin haber resuelto el problema subyacente de datos, por lo que no debería sorprender que la gran mayoría de proyectos de IA muestren un ROI nulo.

Además, la gobernanza de agentes de IA no termina con los datos a los que un agente puede acceder. También abarca los datos que un agente produce, como sus decisiones, las instrucciones que recibió y los documentos que creó. Dado que la IA contribuye a decisiones significativas dentro de la empresa, la trazabilidad y defensibilidad de IA se han convertido en capacidades críticas.

Las organizaciones que construyen una base de datos sólida se colocan en una posición más fuerte para pasar de piloto a producción con la confianza de que los agentes no convertirán datos mal gestionados en una crisis a nivel empresarial.

El problema de los datos viene primero

El tema de gobernanza de datos no es, por supuesto, un problema nuevo. La mayoría de las grandes organizações han pasado años tratando de ordenar información dispersa entre plataformas operativas, comparticiones de archivos, archivos históricos y aplicaciones que deberían haber sido jubiladas hace mucho tiempo. Pero como la IA con enfoque en agentes puede actuar rápidamente sobre esas debilidades a escala, la cuestión se ha vuelto aún más urgente.

Antes de otorgar a un agente acceso a datos, IT debe identificar información sensible y regulada, aplicar políticas de clasificación y retención de forma consistente, y determinar qué fuentes son actuales y lo suficientemente confiables para el trabajo. Los datos heredados requieren un cuidado especial.

Las aplicaciones retiradas a menudo contienen valiosa historia comercial, pero también albergan registros duplicados, información obsoleta y datos sujetos a retención legal o retención obligatoria.

Las organizaciones también deben preservar el contexto y las relaciones que dan significado a los datos heredados, para luego poner a disposición conjuntos de datos seleccionados y controlados por políticas. La IA no actúa sobre los datos en un vacío; sin el contexto circundante, los agentes no lograrán completar sus tareas o, peor aún, tomarán y actuarán basándose en decisiones defectuosas.

El acceso es una decisión de negocio

Otro error común es dar a los agentes acceso a más datos de los que necesitan. De hecho, los agentes deberían tener acceso solo a los datos requeridos para completar las tareas asignadas. Que un sistema pueda conectarse a un agente no significa que deba hacerlo.

Trate a los agentes como empleados y siga el principio de mínimo privilegio. Por ejemplo, un agente de servicio al cliente puede necesitar información actual de cuentas y transacciones, pero probablemente no necesite archivos legales ni historiales de empleados. El acceso debe seguir estrechamente el propósito definido del agente.

La procedencia también importa. Un agente no debe tratar un sistema actual de registro y un archivo de décadas de antigüedad como igualmente autorizado. Los agentes deben saber de dónde proviene la información, cuándo se actualizó y qué políticas se aplican. Nuevamente, el contexto importa. Sin el contexto adecuado, los agentes cometerán errores costosos.

Mantenga un registro de lo que hizo el agente

La gobernanza no termina cuando el agente recibe datos aprobados. Los datos relacionados con IA se están volviendo rápidamente relevantes para litigios, revisiones de cumplimiento y quejas de clientes. Para estar preparado, una organización debe poder demostrar qué se le pidió hacer al agente, qué información accedió, qué políticas se aplicaron y qué ocurrió después.

Las instrucciones, el contenido recuperado, los resultados y las decisiones resultantes deben conservarse como registros comerciales. Un revisador debe poder reconstruir la decisión de IA y rastrear su origen hasta los datos fuente y la persona o función que autorizó la actividad.

Finalmente, la responsabilidad no debe pertenecer únicamente al equipo de tecnología. Líderes de seguridad, datos, privacidad, legal y cumplimiento tienen un rol, pero debe existir un dueño del negocio designado que permanezca responsable del resultado. La automatización puede realizar una acción, pero no puede asumir la responsabilidad por ella.

La preparación de datos no es un segundo flujo de trabajo que se aborde tras un piloto de IA exitoso. Es parte de la decisión de trasladar ese piloto a producción. Si una organización no puede confiar en la información, controlar su acceso y explicar claramente las decisiones resultantes, el agente no está listo para una mayor autonomía.

Hemos destacado las mejores herramientas de IA.

Este artículo se elaboró como parte de TechRadar Pro Perspectives, nuestro canal para presentar a las mentes más brillantes de la industria tecnológica actual.

Las opiniones expresadas aquí son las del autor y no necesariamente las de TechRadarPro o Future plc. Si está interesado en contribuir, obtenga más información aquí: https://www.techradar.com/pro/perspectives-how-to-submit

from Latest from TechRadar https://ift.tt/jntYB26
via IFTTT IA

Ciberseguridad en las PYMEs del Reino Unido: riesgos, tendencias y oportunidades para 2026


Las pequeñas y medianas empresas (PYMEs) del Reino Unido enfrentan un incremento notable en ciberataques, impulsado por la sofisticación de los delincuentes y, cada vez más, por el auge de herramientas de inteligencia artificial. Este panorama exige una revisión seria de las prácticas de seguridad y una planificación estratégica para mitigar riesgos sin sacrificar la agilidad operativa.

Según el Informe de Riesgo Cibernético SMB 2026 de ESET, casi la mitad (49%) de las PYMEs británas ha experimentado al menos un incidente en el último año, y el 13% de estos casos reportó más de un incidente. Estas cifras subrayan que la seguridad no es un lujo, sino un componente esencial de la continuidad del negocio. Entre las principales causas de ataques se destacan el phishing, las vulnerabilidades sin parchar, las contraseñas débiles y una monitorización insuficiente. En este contexto, la amenaza impulsada por IA representa un desafío mayor para las PYMEs, ya que facilita ataques más rápidos y dirigidos.

La investigación también señala que las PYMEs representan más de la mitad de la facturación del sector privado del Reino Unido (aproximadamente £2.8 billones), lo que las convierte en blancos atractivos para los ciberdelincuentes. A pesar de ello, existe optimismo: más de la mitad (55%) de las PYMEs británicas planean aumentar sus presupuestos de ciberseguridad en los próximos 12 meses, con una prioridad clara en la capacitación de los empleados y en la seguridad en la nube.

La observación de expertos subraya que, aunque la IA puede acelerar las tácticas de ataque, la esencia de las técnicas ofensivas —phishing, explotación de vulnerabilidades y manejo de credenciales— tiende a mantenerse. Por ello, fortalecer lo básico sigue siendo la base de una defensa eficaz: principios de seguridad bien aplicados, monitorización continua y una cultura de ciberhigiene entre el personal. En palabras de Jake Moore, Asesor Global de Ciberseguridad en ESET, “hasta que las organizaciones no refuercen lo básico, las PYMEs serán blancos fáciles para los ciberdelincuentes que buscan robar datos sensibles y obtener beneficios”.

Qué pueden hacer las PYMEs ahora mismo
– Priorizar la educación y la concienciación en ciberseguridad para todos los empleados, con simulacros de phishing y formaciones periódicas.
– Implementar un programa de gestión de parches y actualizaciones para cerrar vulnerabilidades conocidas de forma proactiva.
– Fortalecer la seguridad de contraseñas y usar autenticación multifactor (MFA) en todas las cuentas críticas.
– Establecer una monitorización continua y respuestas a incidentes, incluso con recursos limitados, para detectar y contener rápidamente cualquier ataque.
– Evaluar y adoptar soluciones de seguridad en la nube que ofrezcan visibilidad, control de acceso y protección de datos en entornos híbridos.

Mirando hacia el futuro, la combinación de una gestión de riesgos bien estructurada y la adopción selectiva de tecnologías de IA para defenderse—no para reemplazar la vigilancia humana—podrá ayudar a las PYMEs a mantenerse resilientes ante una amenaza en constante evolución. Este enfoque equilibrado permitirá que las pequeñas empresas continúen innovando y creciendo, incluso en un entorno cada vez más desafiante desde el punto de vista de la seguridad digital.

from Latest from TechRadar https://ift.tt/7hKIogG
via IFTTT IA

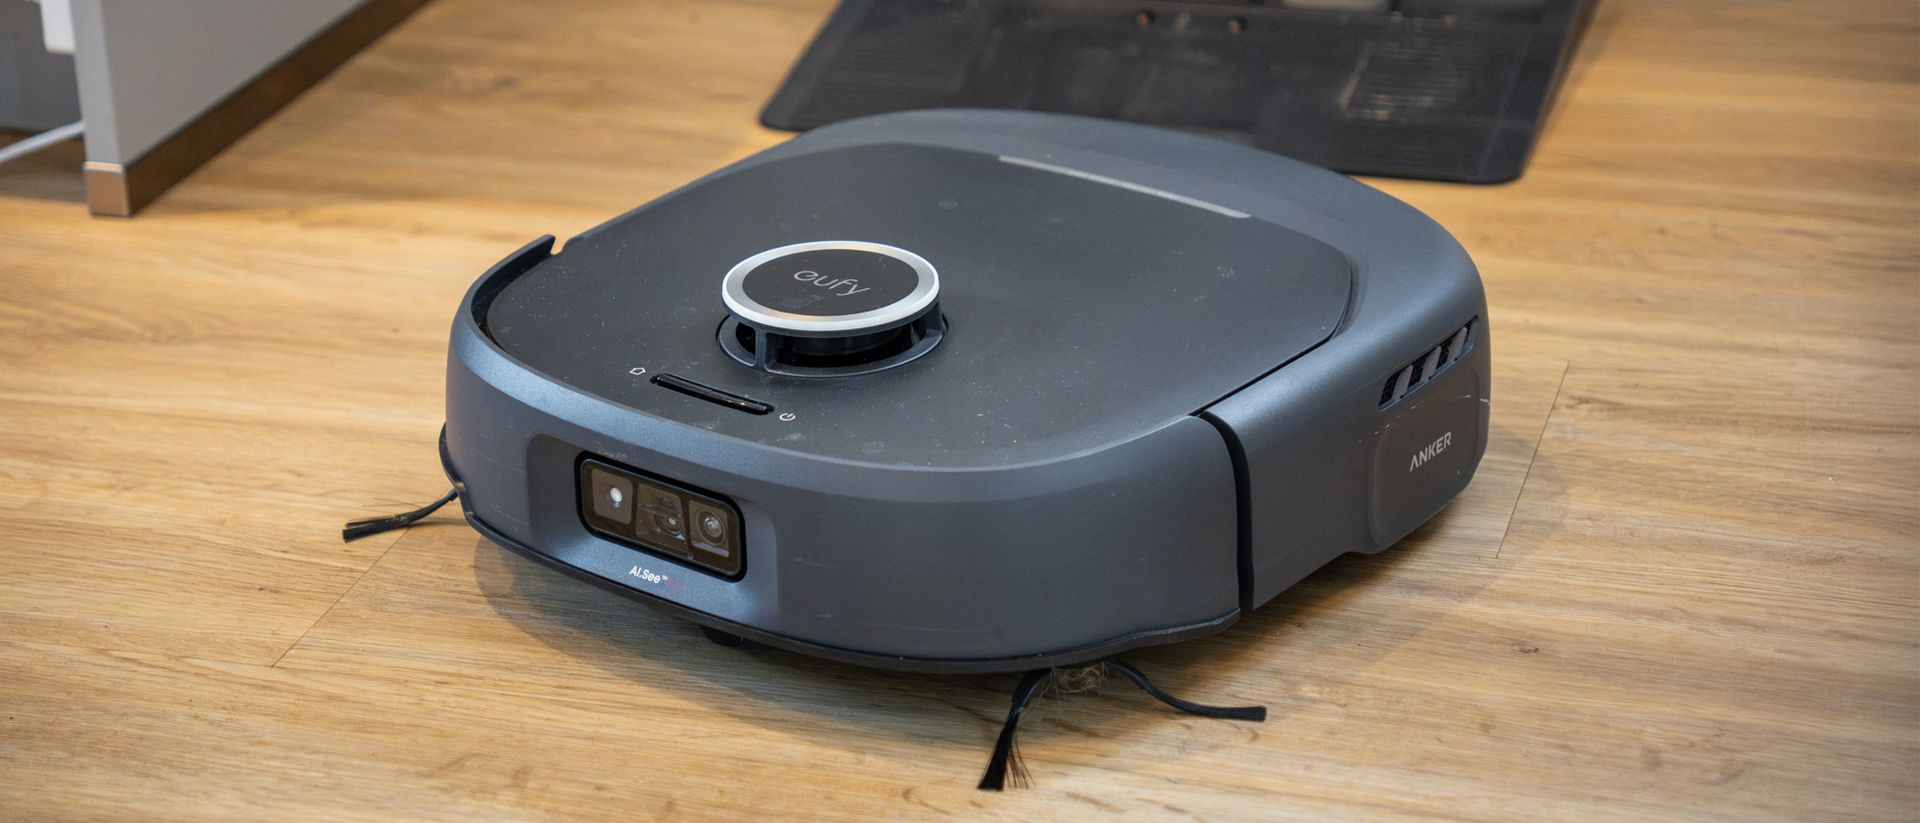
Eufy Omni E35: reseña de dos minutos que redefine la limpieza automática


En un mercado cada vez más competitivo de robots aspiradores con función de fregado, el Eufy Omni E35 llega para destacar sin perder el enfoque: limpieza eficaz, mantenimiento mínimo y comodidad real. A continuación, una visión profesional y compacta sobre qué esperar de este equipo y cómo se comporta en el día a día.

Resumen ejecutivo
– Rendimiento de succión: 35,000 Pa (frente a la media de la categoría), con una gestión del polvo que evita el bloqueo del filtro mediante un sistema que separa el polvo fino antes de la filtración.
– Autolimpieza de la estación: la base de carga no solo vacía el cubo, sino que rellena el depósito de agua para la mop y limpia y seca la mopa con agua caliente y aire tibio, permitiendo una experiencia casi 100% sin intervención.
– Navegación y software: navegación sólida, aplicación de Eufy muy competente y un mapa que se genera rápido tras una expedición de reconocimiento. La experiencia general justifica su precio de cuatro cifras.
– Diseño y tamaño: compacto en la estación de carga; el robot es ligeramente mayor que algunos rivales pero aún así cabe bajo la mayoría de muebles. La estación reduce el volumen general sin comprometer funciones esenciales.
– Valor por dinero: 4 de 5.

Ventajas clave
– Autolimpieza eficaz del mop y del filtro, con el mop luciendo casi nuevo tras semanas de uso y sin enrollamientos de pelo en el rodillo gracias a un sistema antienredos.
– Succión potente de 35,000 Pa que se mantiene estable gracias al prefiltrado que evita que el polvo fino alcance el filtro principal.
– Limpieza y secado automáticos de la mop en la base, con lavado a 60°C y secado a 55°C, lo cual minimiza la intervención manual y reduce olores de la suciedad acumulada.
– Mapeo y navegación robustos: el robot recorre todas las estancias y utiliza su sistema de visión para delimitar paredes y pasillos, con resultados consistentes durante la prueba de un mes.

Áreas de mejora
– Ausencia de algunas funciones de gama más alta, como un difusor de fragancias, un electrodo de electrólisis para el agua y una navegación AI avanzada tipo la del Omni S2. Estas omisiones explican la brecha de precio frente a la gama S2.
– En entornos con umbrales elevados o alfombras muy gruesas, el E35 puede requerir ajustes manuales en algunas situaciones. No es un fallo, pero sí un detalle a tener en cuenta para hogares con diferentes alturas de umbral.
– El modo de mop puro no está disponible en la app, lo que obliga a combinar aspirar y fregar o a recurrir a un ciclo de limpieza completo.

Diseño y estación de carga
– Estación compacta y limpia. Discreta en la sala, con un frontal brillante y un borde plateado; facilita la extracción de los depósitos de agua limpia y succión de la parte sucia sin complicaciones.
– El robot tiene 4.6 pulgadas de alto y 14.2 pulgadas de diámetro, lo que lo sitúa en un rango cómodo para la mayor parte de mobiliario doméstico, aunque conviene verificar que encaje bajo muebles baixos presentes en cada hogar.
– Función de lavado y secado del mop integrada en la base, con detergente opcional disponible y capacidad de operación totalmente manos libres durante hasta 60 días, dependiendo del tamaño de la vivienda y la frecuencia de limpieza.

Rendimiento de limpieza
– Aspirado: notable, con resultados visibles en alfombras y suelos duros, especialmente con el modo Máximo cuando se trata de suciedad adherida o polvo incrustado.
– Fregado: más que correcto; la mop se mantiene limpia gracias al lavado y al secado automáticos, y la tecnología HydroJet 2.0 afirma una reducción significativa de bacterias, certificada por pruebas TÜV.
– Auto-detección de obstáculos y navegación: el sistema es competente para esquivar objetos y moverse entre muebles; en pruebas de obstáculos cotidianos (zapatos, cuellos de botella, cables) respondió bien, con algunas salidas puntuales que requieren ajuste fino del mapa en estaciones grandes.

Experiencia de uso y app
– Configuración familiar para usuarios de robovacs: mapear habitaciones, ajustar zonas y crear perfiles de limpieza personalizados es eficiente. Se pueden guardar escenarios de limpieza en la pantalla principal para un acceso rápido.
– Widgets y bloqueo infantil: la app ofrece comodidades como un modo de bloqueo para niños y carga fuera de horario para aprovechar tarifas nocturnas. No obstante, falta un modo específico de mop-only, que sería útil para manchar suelos difíciles con la mop sin aspirado previo.

Precio y disponibilidad
– Precio de lista: 1,299.99 USD / 999 GBP (aprox. AU$1,830). Lanzamiento: septiembre de 2026. Es el nuevo buque insignia de la línea E de Eufy, por encima del E25 y E38, pero por debajo del Omni S2.
– Comparado con S2, el E35 ofrece gran parte de la tecnología de autolimpieza y anti-enredo, con un precio significativamente menor y sin algunas funciones premium (fragrancia, ozonización, visión AI avanzada). Si esas características no son prioritarias, el E35 representa una opción de gran valor.

Veredicto: ¿deberías comprar el Eufy Omni E35?
– Sí, si buscas un robovac que haga bien su trabajo sin necesidad de gastar en el buque insignia y aprecias la comodidad de un sistema de limpieza auto-mop que libere tu tiempo de tareas de mantenimiento.
– No es la mejor opción si tu prioridad es un mop-only puro o si tu hogar contiene estrechos muchos difractores de altura o alfombras muy gruesas que requieran un robot con mayor capacidad de elevación.

Conclusión
El Eufy Omni E35 redefine la experiencia de un robot aspirador con mop integrado, enfocándose en lo que realmente importa: limpieza eficaz y mantenimiento mínimo. Su estación de carga inteligente y su mop auto-limpiable hacen que el proceso de limpieza sea menos demandante, permitiendo dedicar más tiempo a otros quehaceres. Si lo que buscas es un equilibrio entre rendimiento y valor sin las campanas y silbatos de un modelo de gama alta, el E35 es una elección sólida y bien fundamentada.

from Latest from TechRadar https://ift.tt/y9JtGYQ
via IFTTT IA

Not Going Out: Temporada 15 regresa a BBC One y cómo verla desde cualquier lugar


Not Going Out celebra su vigésimo aniversario este año, y la nueva temporada trae de vuelta a Lee Mack y Sally Bretton para lanzarse a nuevas travesuras en seis episodios, además de un documental especial que conmemora dos décadas del exitoso sitcom británico. En la temporada 15, veremos a Lucy organizando una fiesta de cumpleaños en el piso y viendo cómo Lee se topa con situaciones cómicas que exprimirán la paciencia de todos, desde una fiesta de cumpleaños hasta un robo de arte y un posible chantaje al descubrir una obra de Banksy.

Para los fans, el documental ofrece clips de archivo, escenas inéditas y acceso detrás de cámaras al gran aniversario del programa. En el Reino Unido, todo es fácil de ver: BBC iPlayer ofrece los episodios más recientes de forma gratuita y BBC One emite la temporada en la parrilla habitual a partir del miércoles 23 de septiembre a las 21:30 BST. Sin embargo, para quienes están fuera del Reino Unido, el acceso puede complicarse debido a las restricciones geográficas.

Si estás listo para más travesuras, aquí tienes cómo ver Not Going Out temporada 15 en línea y en la TV, desde cualquier lugar.

Can I watch Not Going Out season 15 for free?
– Sí. BBC iPlayer ofrece los episodios más recientes de Not Going Out de forma gratuita. También puedes verlo en la cadena gratuita BBC One a partir del miércoles 23 de septiembre. Se necesita una cuenta con código postal del Reino Unido y una Licencia de TV válida. Si no puedes acceder al stream gratuito porque estás de viaje, necesitarás una VPN.

Cómo ver Not Going Out temporada 15 desde cualquier lugar
– Si te encuentras fuera del Reino Unido y el contenido está bloqueado geográficamente, puedes usar una VPN para acceder al contenido como si estuvieras en casa. Contamos con una opción destacada con un descuento del 75% en nuestra VPN recomendada, NordVPN, que facilita ver el programa desde cualquier lugar.

Notas importantes
– No verás Not Going Out temporada 15 en EE. UU. ni en Canadá en plataformas de streaming o canales lineales; las opciones disponibles fuera del Reino Unido incluyen plataformas como Pluto TV o BritBox según la región, o ver a través de una VPN para acceder a contenido UK. En Australia, Canadá y EE. UU. la disponibilidad es limitada y similar.
– La guía de episodios de la temporada 15 incluye: S15E1–la fiesta de Ella en la casa; S15E2–un botox de belleza que desata el caos; S15E3–un Cameo que lleva a confusión; S15E4–dos religiosas que supervisan disputas sobre dinero; S15E5–un mercado artesanal; S15E6–Lee encuentra una Banksy y se complica con un chantaje.

Cast principal
– Lee Mack como Lee
– Sally Bretton como Lucy
– Hugh Dennis como Toby
– Abigail Cruttenden como Anna
– Nigel Planer como él mismo

Recomendaciones relacionadas
– Cómo ver The Grand Tour temporada 7 desde cualquier lugar
– Las mejores VPN para BBC iPlayer
– Cómo ver AmandaLand temporada 2 en línea desde cualquier lugar

Nota de responsabilidad
– Nuestro análisis y recomendaciones sobre VPNs y acceso a contenidos están orientados a usos legales y de acuerdo con los términos de servicio de cada plataforma. No apoyamos usos indebidos ni la violación de derechos de autor. Usa VPNs de forma responsable y cumpliendo las condiciones de cada servicio.

from Latest from TechRadar https://ift.tt/VzwYjJZ
via IFTTT IA

Nueva etiqueta para centros de datos: transparencia en eficiencia, consumo y balance de recursos


Un nuevo paquete normativo de la Comisión Europea propone un sistema de clasificación para centros de datos similar al de los electrodomésticos, con el objetivo de que reporten métricas como eficiencia energética y consumo de agua de forma más transparente. Este adelanto en la regulación forma parte del denominado Data Center Energy Efficiency Package, que introduce una normativa común a nivel de la UE para calificar la eficiencia de estos establecimientos.

Entre los cambios, destaca que las nuevas reglas afectarán a conjuntos de menor tamaño, incluyendo campus que consumen al menos 500 kW, cuando hasta ahora las obligaciones eran aplicables principalmente a instalaciones mucho mayores.

Entre las métricas que se exigirán figuran:
– Consumo total de energía y de agua;
– Power Usage Effectiveness (PUE), una medida ya familiar en los informes de sostenibilidad de hyperscalers;
– Water Usage Effectiveness (WUE);
– Proporción de energía obtenida de fuentes renovables;
– Reutilización de calor residual;
– Y otras señales de desempeño que permitan entender cómo se gestiona el equilibrio entre consumo y presiones locales, como la estrés hídrico.

El objetivo final es mostrar no solo cuánta energía consumen los centros de datos, sino qué tan bien equilibran ese consumo frente a presiones regionales, como la escasez de agua. Teresa Ribera, vicepresidenta ejecutiva de Transición Limpia y Justa y Competitiva, subrayó que triplicar la capacidad de datos no debe implicar triplicar la presión sobre las redes, el agua o las facturas de energía.

Estos cambios llegan en un momento de reconfiguración regional dentro de la UE, que busca ampliar opciones de cómputo local para disminuir la dependencia de infraestructuras externas. Según un informe de Reuters, la UE aspira a triplicar su capacidad de centros de datos en los próximos siete años.

Es importante señalar que la implementación no será inmediata: la Comisión prevé un periodo de revisión de dos meses para el esquema de clasificación. Aun así, las primeras etiquetas podrían estar operativas este año, y para finales de 2028 la UE espera evaluar la efectividad de estas nuevas medidas.

Daniel Jørgensen, Comisario de Energía y Vivienda, destacó que comprender el consumo de energía y de recursos es el paso esencial para integrarlos de forma sostenible en nuestro sistema energético.

Nota: La imagen incluida acompaña la noticia y muestra un ejemplo visual de la cobertura informativa en medios sobre este tema.

from Latest from TechRadar https://ift.tt/BoHktCL
via IFTTT IA

Vivo X500 Pro Max y su accesorio revolucionario: un monitor táctil para selfies que podría cambiar la forma de vlogging


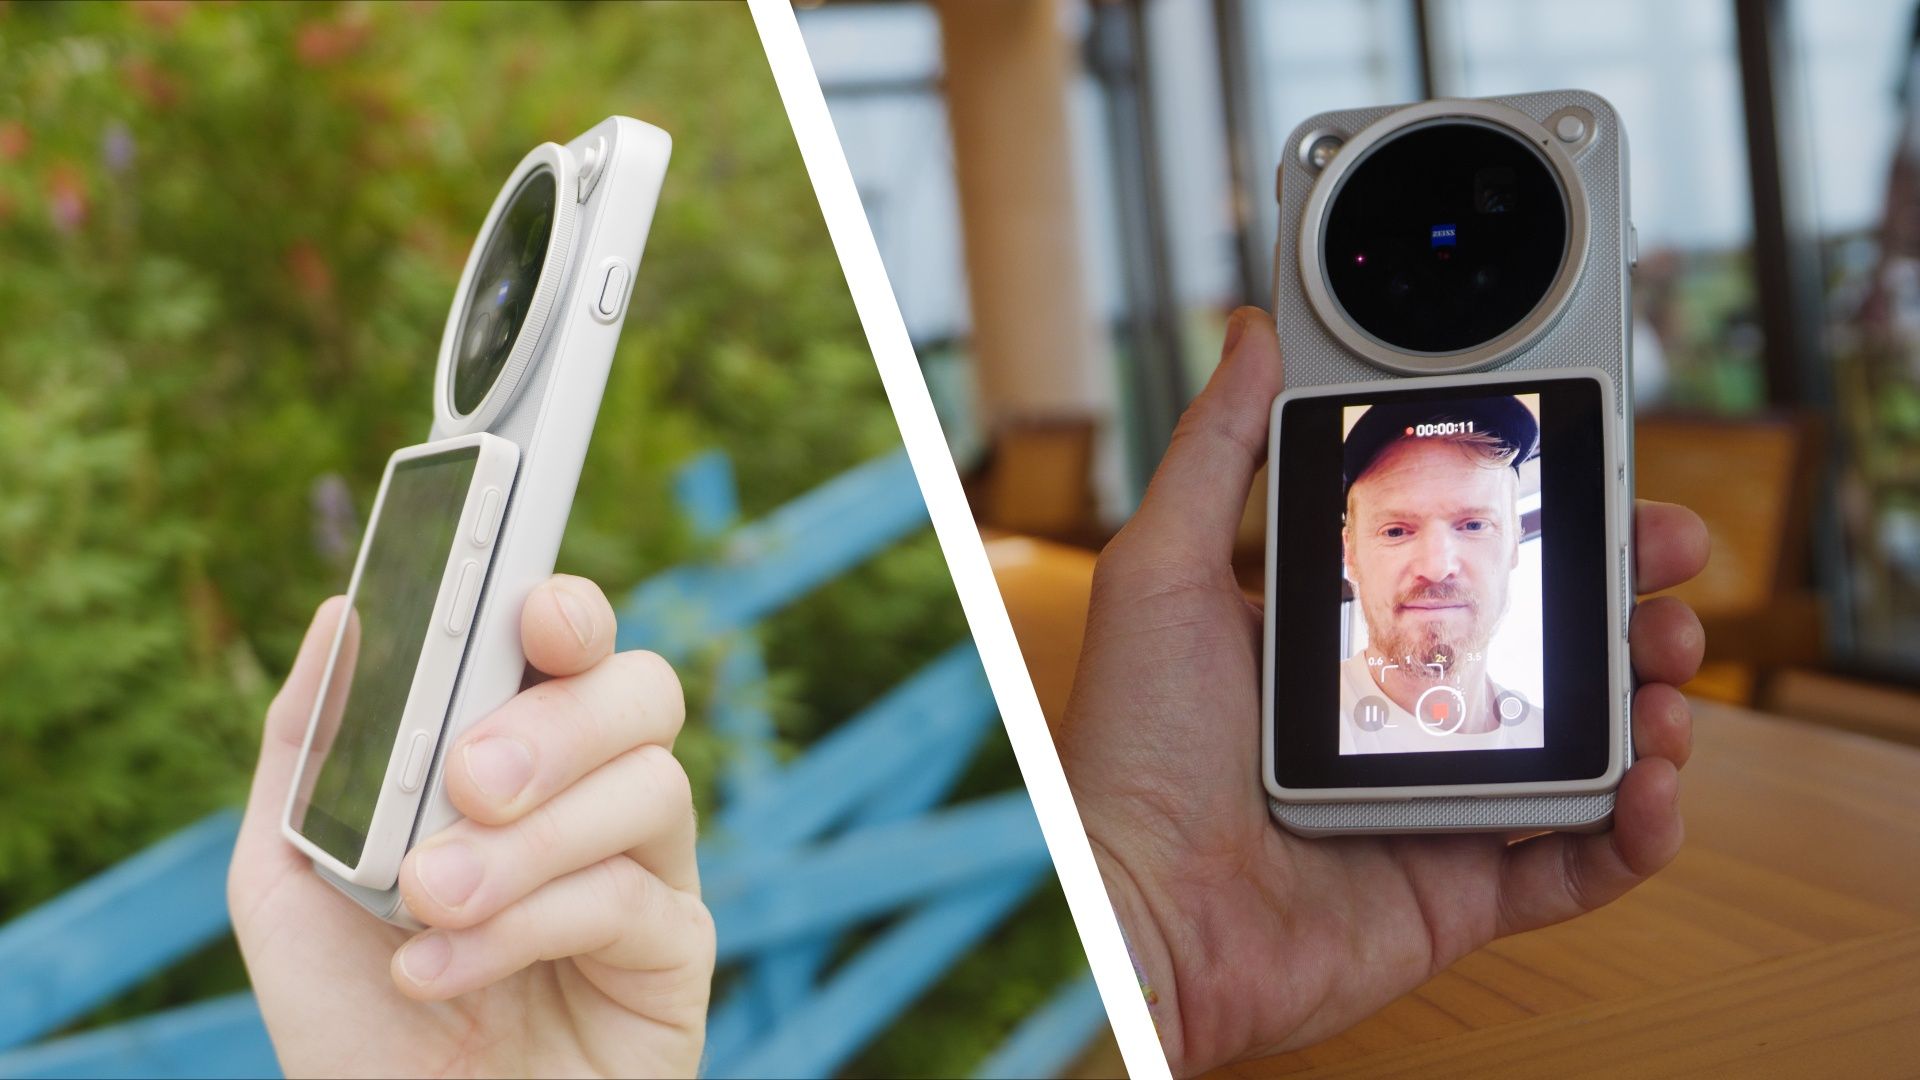
Vivo ha anunciado discretamente un accesorio realmente interesante junto a su nueva serie insignia X500: un monitor táctil ultrafino y ligero con conectividad Bluetooth para monitoring. Este complemento se puede acoplar magnéticamente al teléfono o utilizarse como monitor remoto dentro de su alcance Bluetooth, y se integra de forma destacada con el X500 Pro Max, con la esperanza de que sea compatible con otros dispositivos en el futuro.

El monitor, también conocido como pantalla para selfies, replica la app de cámara del teléfono y ofrece control táctil sobre ajustes clave y seguimiento de sujetos. Esto permite aprovechar las cámaras frontales superiores del dispositivo para obtener resultados de alta calidad, especialmente cuando la cámara frontal posee un rendimiento notable en el X500 Pro Max. En este modelo, se describen una configuración triple y un sensor principal de 50 MP junto con una cámara teleobjetivo de 200 MP, que prometen una experiencia de vlogging y fotografía más versátil.

Este tipo de tecnología ya ha aparecido en el pasado; por ejemplo, la pantalla para selfies de Insta360 ofrece una solución similar, aunque con limitaciones como la necesidad de cables y un tamaño de pantalla menor. En contraste, el accesorio de Vivo se presenta como una alternativa más sofisticada y práctica, sin necesidad de cable y con opciones de uso remoto o magnético.

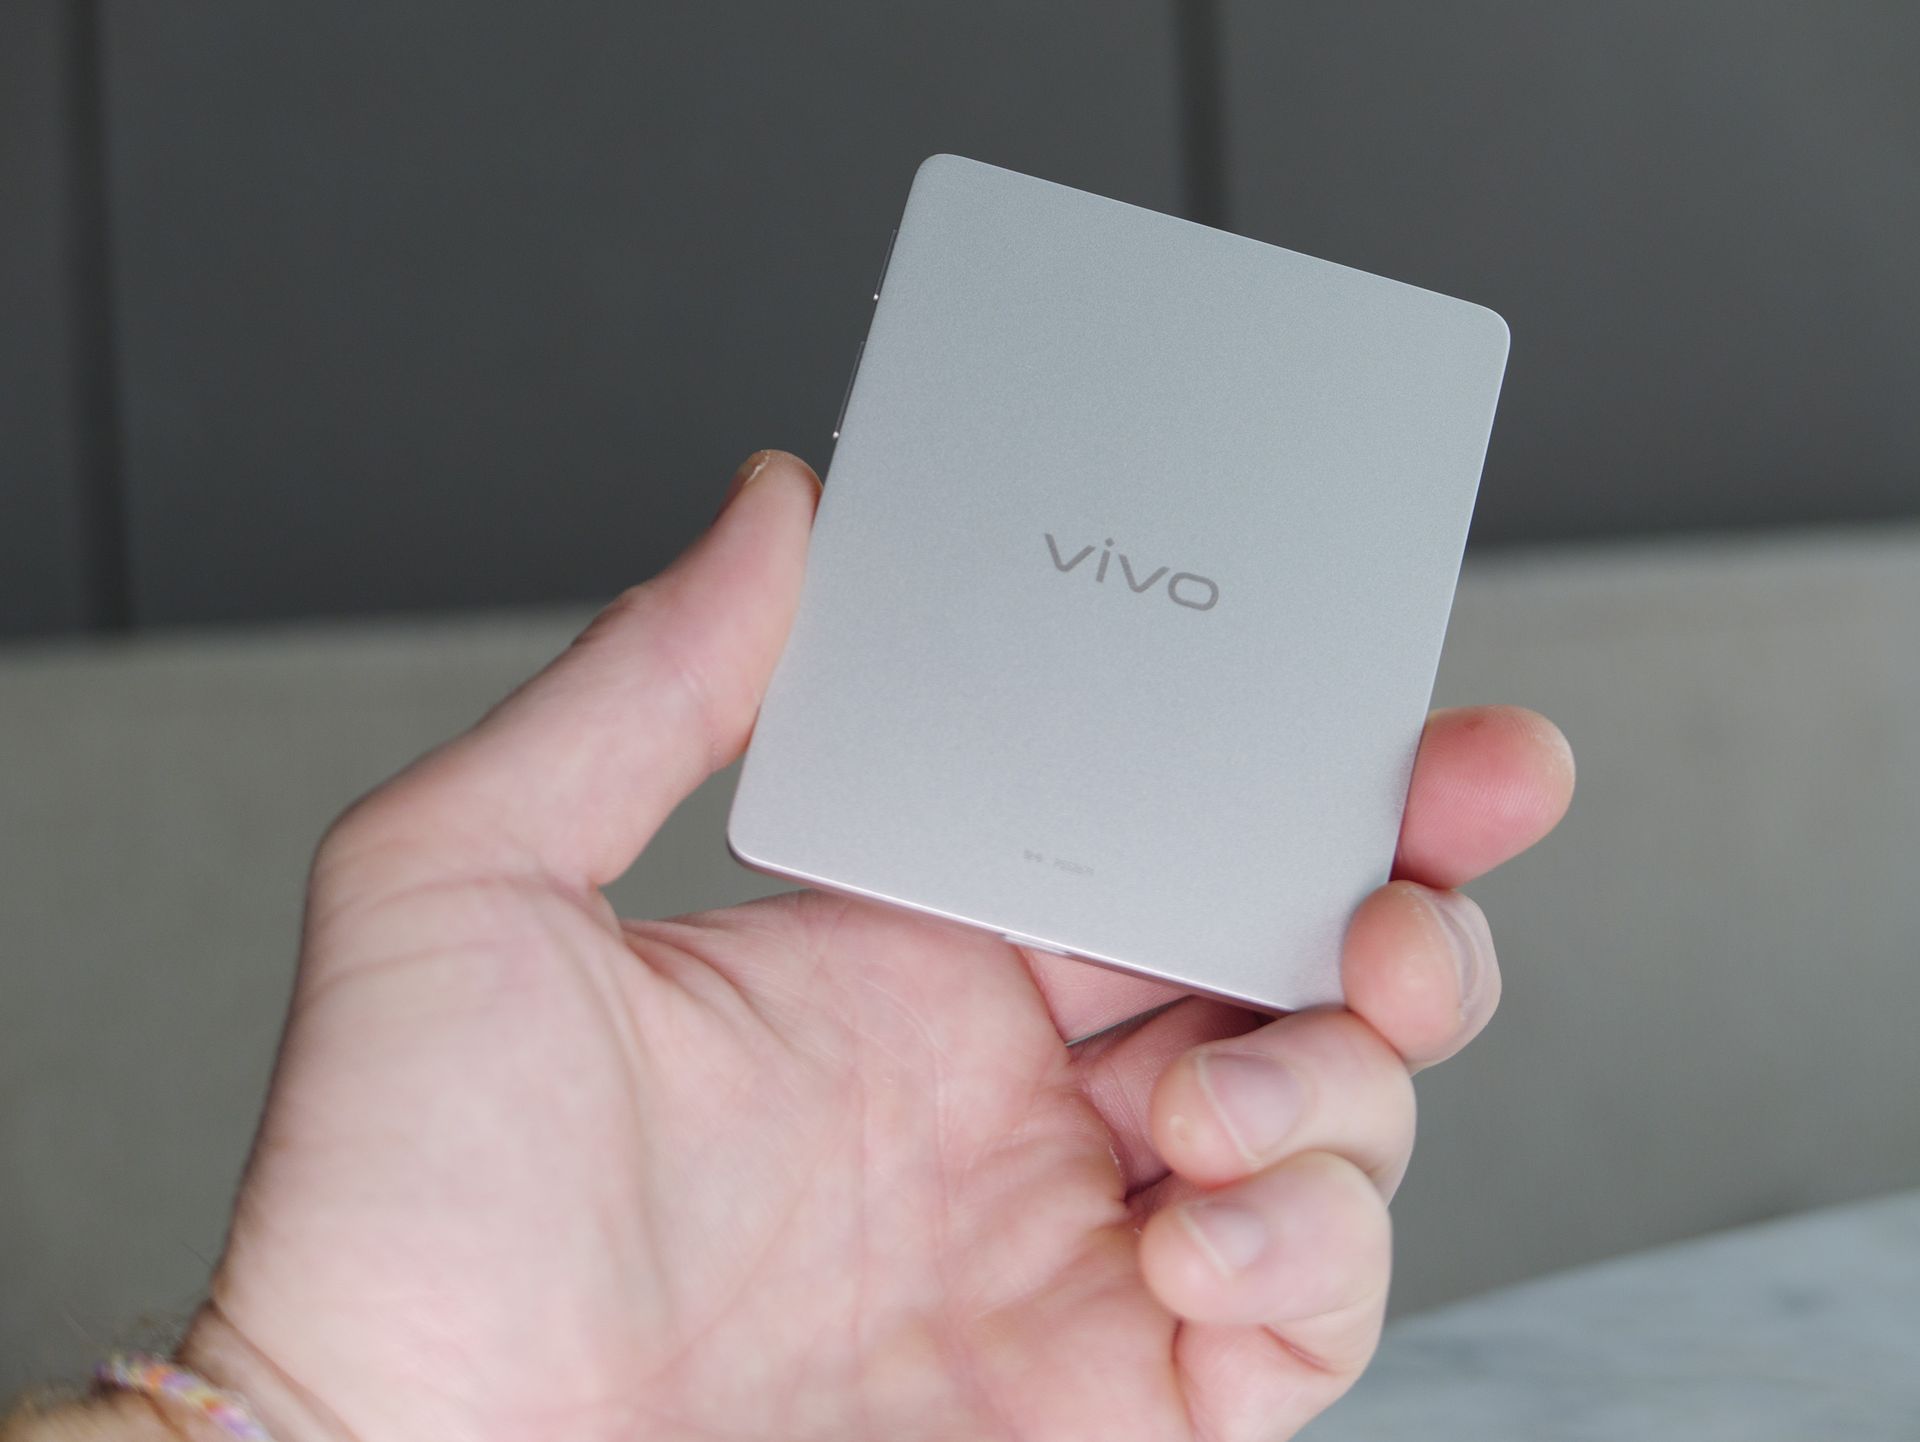
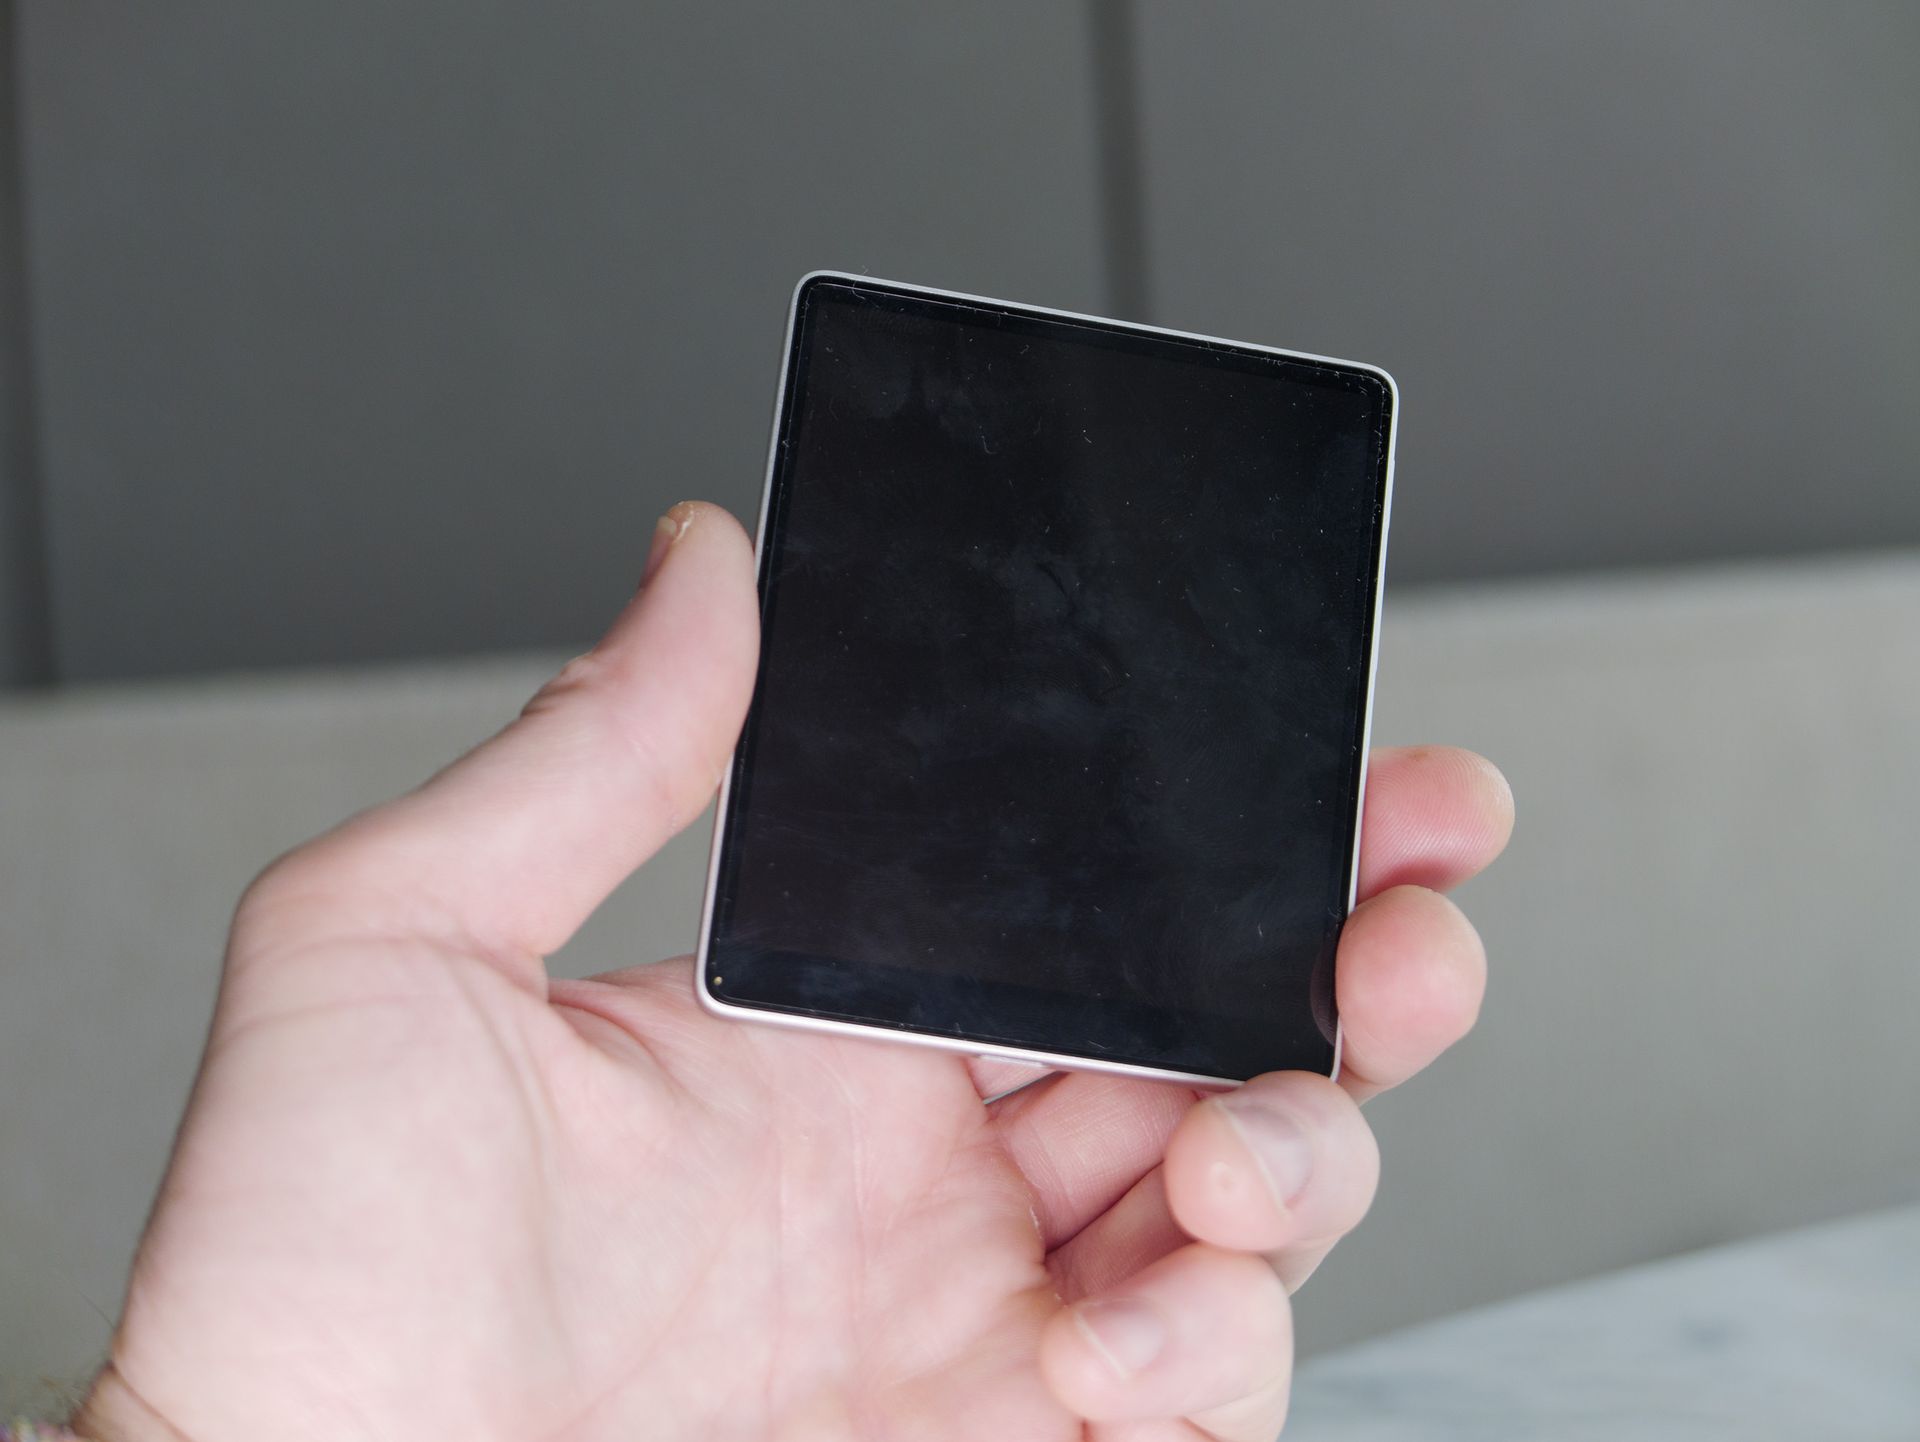
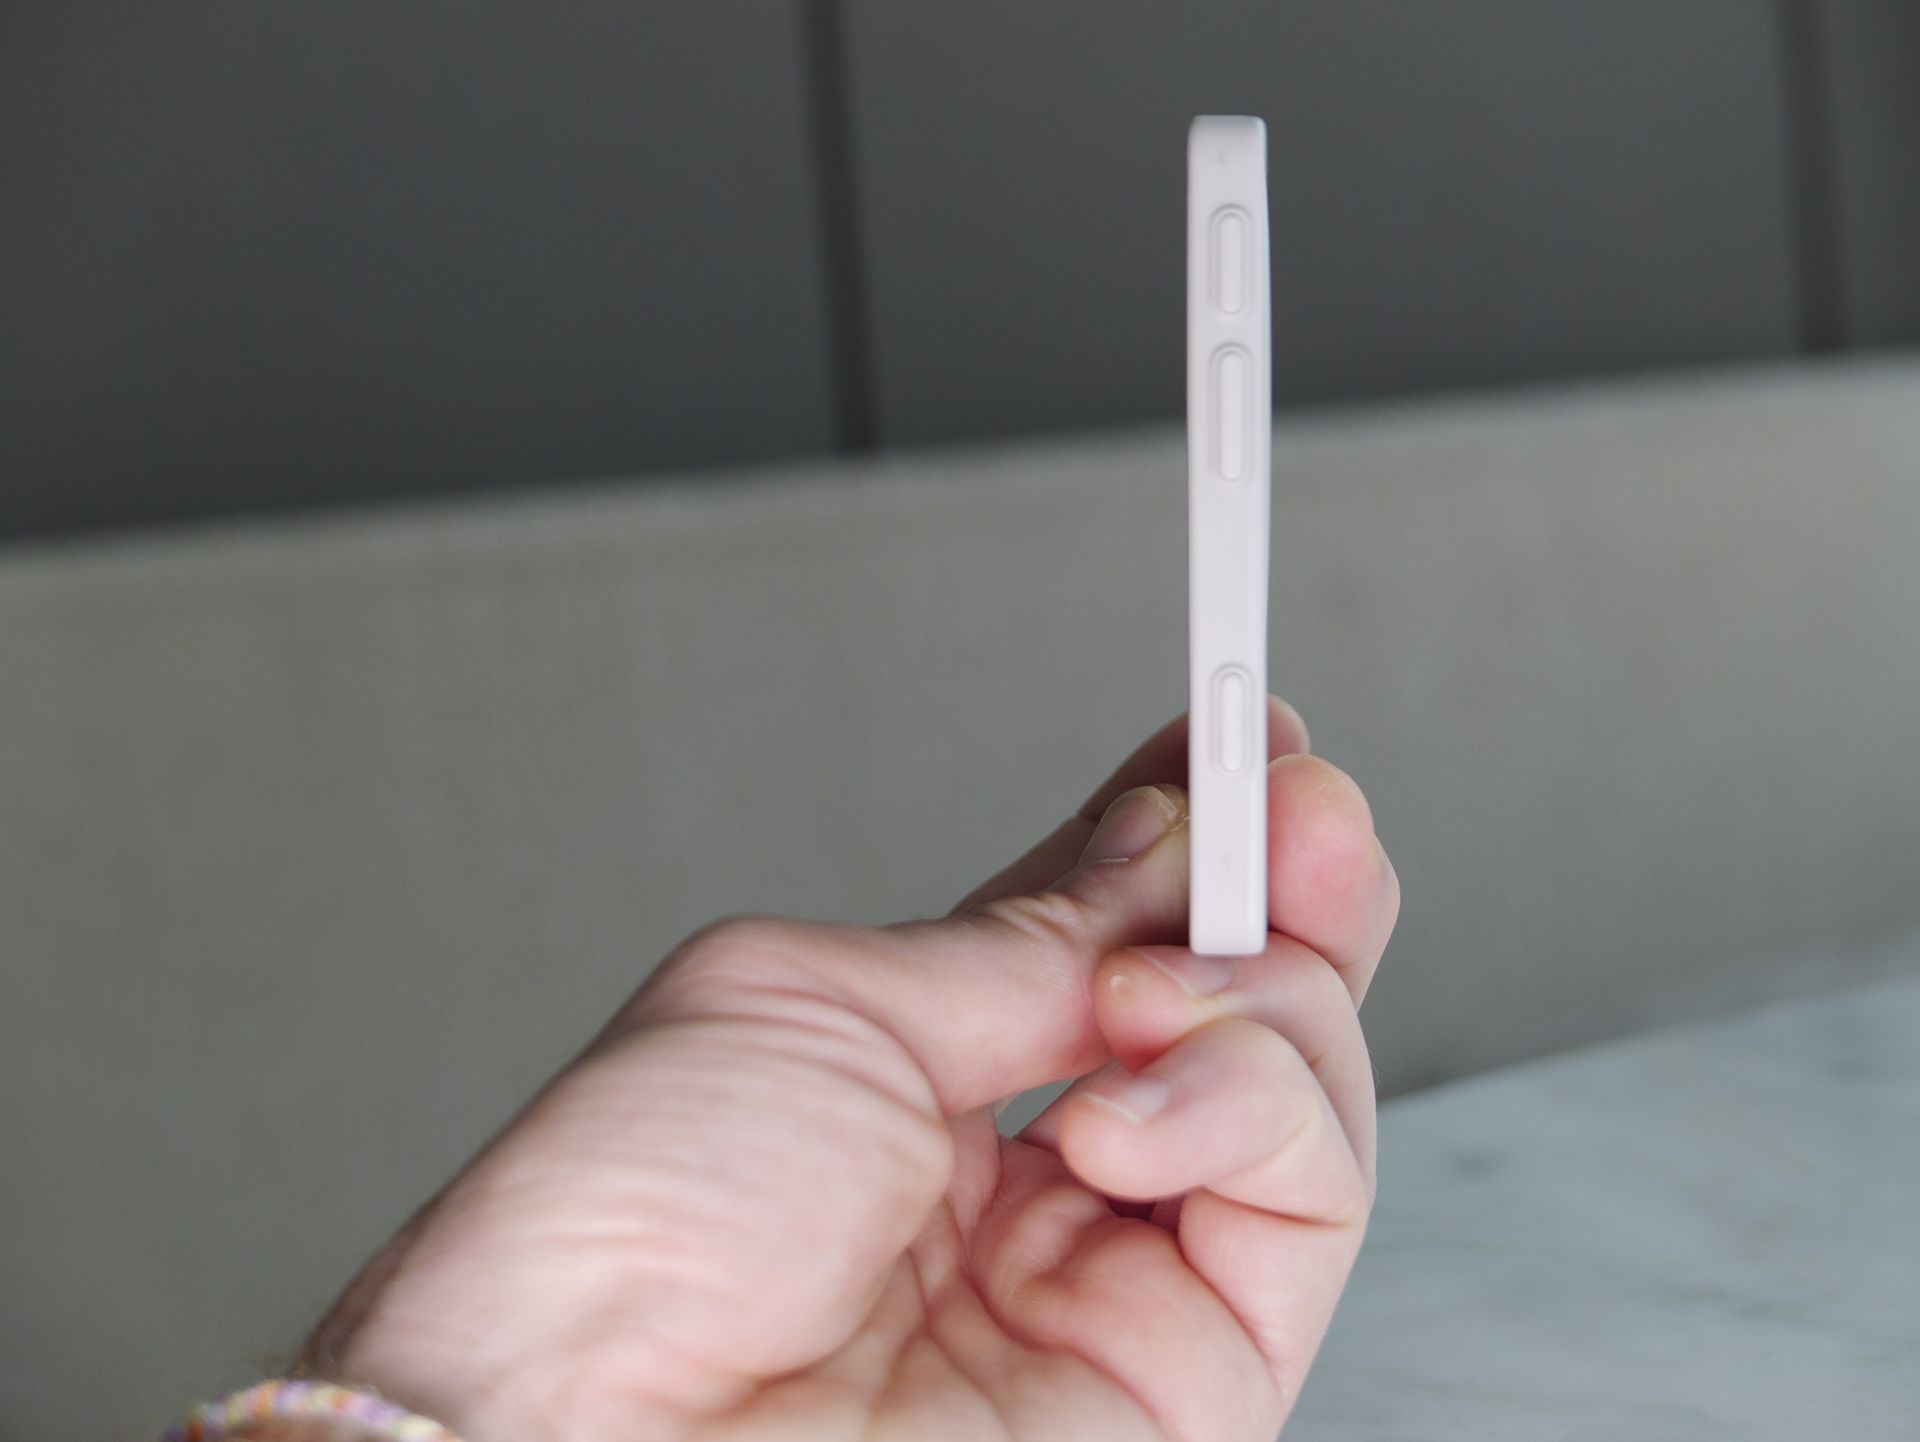
La pantalla de selfie de Vivo en la mano del usuario
The selfie screen sin su funda de goma magnéticaTim Coleman
La pantalla de selfie de Vivo en la mano
Tim Coleman
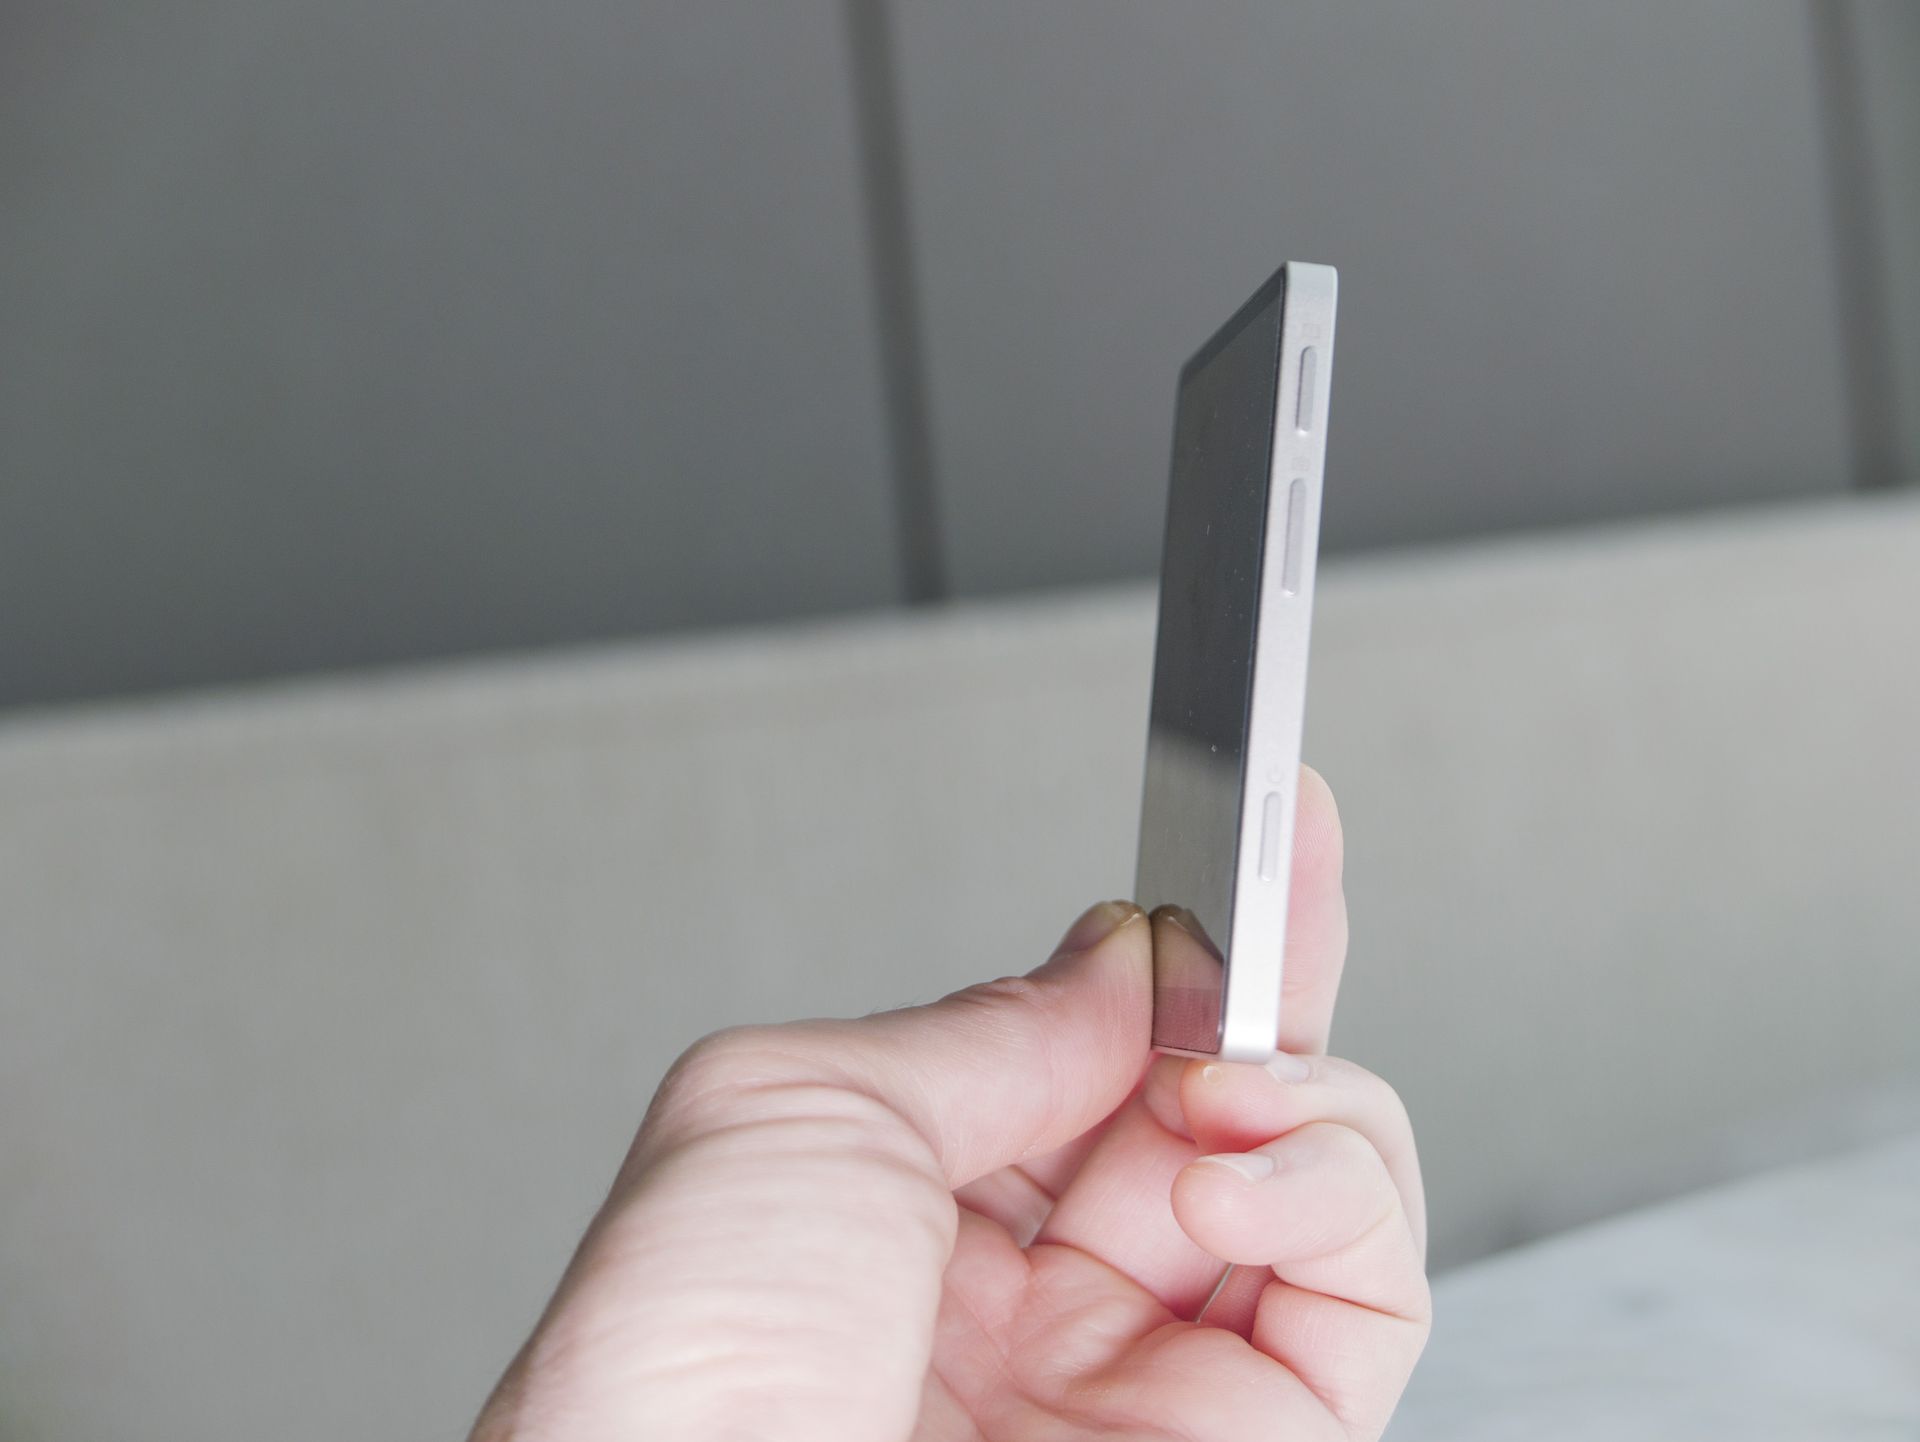
La pantalla de selfie de Vivo en la mano, vista lateral para mostrar cuán delgada es
Tim Coleman
La pantalla de selfie de Vivo en la mano, vista lateral para mostrar cuán delgada es
Tim Coleman
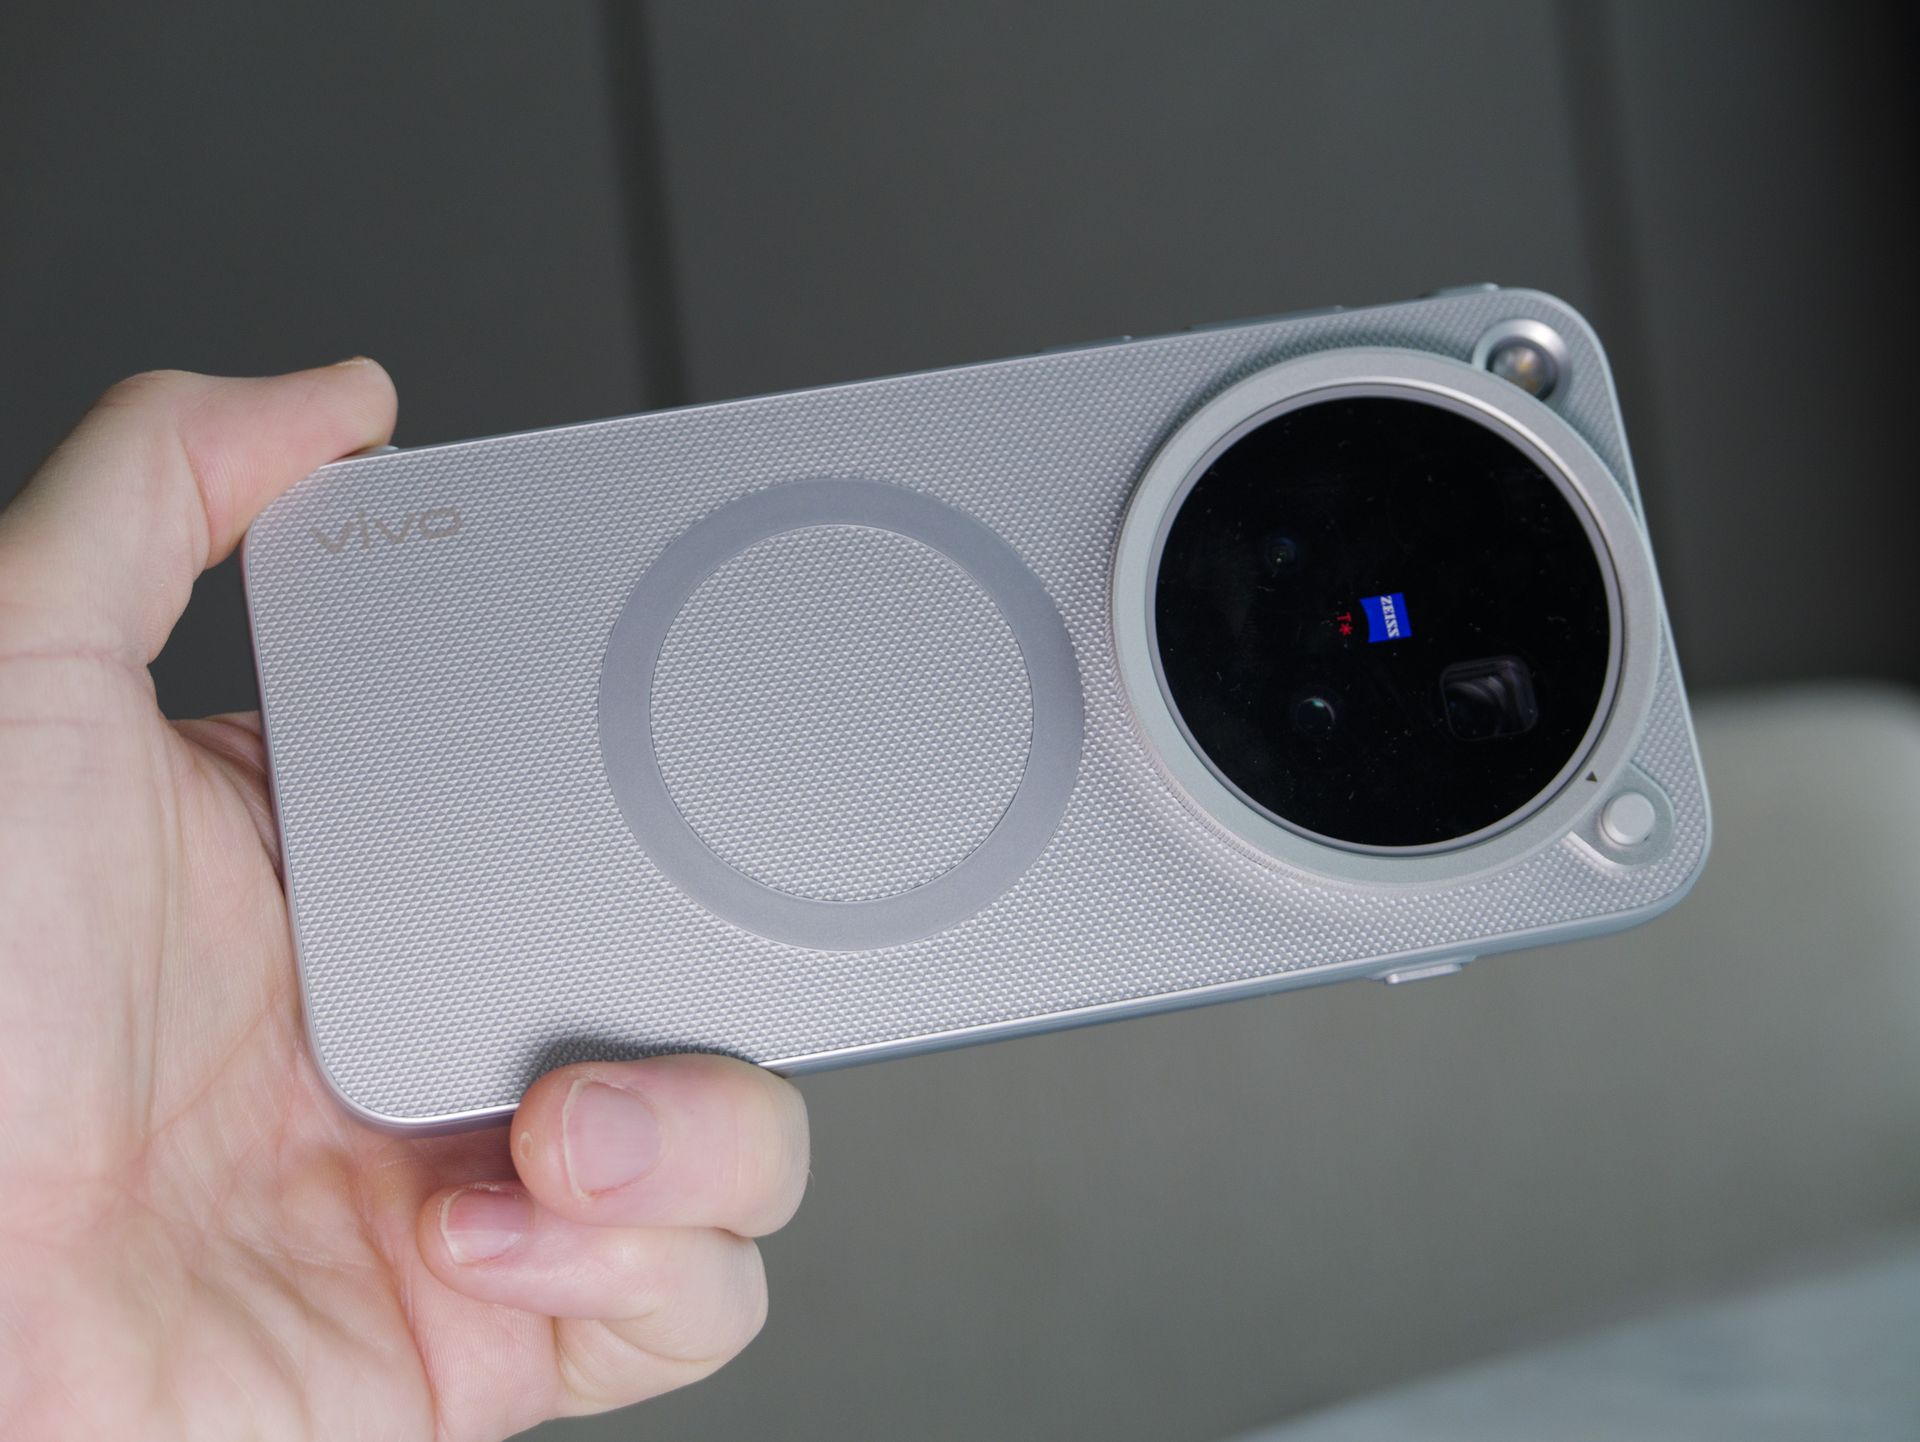
El teléfono Vivo X500 Pro Max en la mano del usuario, dentro de su estuche dedicado para accesorios magnéticos
The dedicated case Vivo makes to magnetically attach accessories such as the selfie screenTim Coleman

El mejor accesorio móvil de 2026 hasta ahora?

Para creadores de contenido y vloggers, este monitor de Vivo es una propuesta atractiva: se puede acoplar magnéticamente o usarse a mano, siempre que exista conexión Bluetooth. No necesita cables.

Como monitor remoto, puedes colocar el teléfono en un trípode y entrar en la toma para ver lo que está captando, sin necesidad de una persona detrás de la cámara. Es una ventaja especialmente útil para fotos de grupo. Este parece ser un tendencia emergente: soluciones como Insta360 Luna Ultra o el sistema de DJI para Pocket 4 ya muestran módulos de pantalla y control remoto, lo que refuerza el concepto de monitores independientes para videografía móvil.

La pantalla de Vivo, con un panel AMOLED de 3.92 pulgadas y una resolución de 419 PPI, ofrece una claridad notable y un peso casi despreciable: 68 g y 5.65 mm de grosor. Además, incluye un puerto USB-C para carga y tres botones laterales, entre ellos uno de grabación y otro para ajustar el brillo. Eso sí, quedan dudas sobre la compatibilidad con dispositivos fuera de la familia X500.

Un obstáculo notable es que ni el X500 Pro Max ni el conjunto de monitor + funda son MagSafe, lo que exige una funda dedicada para que ambos permanezcan unidos magnéticamente. Vivo vende la funda y el monitor por separado, o como parte de un kit para fotógrafos que incluye lentes teleconvertoras. El monitor se entrega con una funda magnética tipo MagSafe. El precio anunciado es de 699 yuanes chinos (aproximadamente 105 USD / 78 GBP), con precios internacionales por confirmar.

Comparado con otros dispositivos similares probados, el monitor de Vivo destaca por ser más ligero, ofrecer una pantalla más nítida y contar con conectividad inalámbrica con opciones para configuraciones remotas o estilo MagSafe. Si te interesa la creación de contenido selfie y quisieras aprovechar las cámaras frontales superiores de tu teléfono, una pantalla de este tipo es una alternativa muy atractiva. Si resulta compatible con tu dispositivo, podría convertirse en uno de los mejores accesorios del año. Mantendré esta página al tanto sobre la disponibilidad y la compatibilidad del monitor a medida que se confirme.

from Latest from TechRadar https://ift.tt/TOX6v97
via IFTTT IA