Si eres un amante de los videojuegos basados en escenarios pasados y los mundos de fantasía, Crossroads Inn es un videojuego que te va a gustar. Además, se ha estado financiando en Kickstarter, pero vendrá para Linux, lo cual es una grata noticia para todos nosotros. Se trata de un simulador de una taberna que tendremos que gestionar, con unos gráficos y detalles cuidados de este videojuego que nos lleva de nuevo a un pasado mágico.
Crossroads Inn te permitirá jugar como el propietario de tu taberna local en el corazón de una historia fantástica y una tierra muy interesante de Delcrys. Tendrás algunos retos, como sobrevivir a las dificultades económicas y las condiciones que se van a ir dando a lo largo del videojuego. Estás inmerso en un universo cercano a las fronteras de un poderoso reino y tendrás que lidiar con todo lo que se te prsente, y transformar tu negocio para mejorar.
Se ha planeado crear múltiples modos de juego, como el basado en historia o campaña, sandbox, etc. Todos ellos bajo las mismas características citadas en el párrafo anterior. Parece, por los datos que hay, que será una intrigante mezcla entre un gestor de construcciones o simulador y el videojuego The Sims, donde también puedes interactuar con los personajes y tener habilidades para hacer amistades, ganar la confianza, etc. Sin duda una mezcla curiosa y que puede resultar divertida para los gamers.
Pero por el momento, debemos esperar, el micromecenazgo ha triunfado, la campaña terminó en marzo, con más de 38.000$ conseguidos. En la parte de las FAQ, se puntualiza que vendrá para Linux, el port está planeado para esta plataforma. Podemos ver también detalles en la página de Steam, que marca SteamOS + Linux como requisitos… Solo falta esperar a que sea lanzado en algún momento de este 2019.
Xen Project es uno de los proyectos de código abierto más interesantes para el mundo de la virtualización. Xen es un hipervisor que permite implementar distintos tipos de virtualización en Linux (virtualización completa, paravirtualización). Ahora se ha lanzado la nueva versión 4.12 que tiene novedades interesantes para todos los usuarios y administradores que estén basando su virtualización en Xen. Una de esas novedades es la reducción del código para ocupar menos y estar más optimizado.
La otra gran novedad es entorno a la seguridad, que se ha visto reforzada en este nueva versión. También hay algunos cambios en el código de la arquitectura x86, actualizaciones que lo hacen aún más apropiado para aplicaciones embebidas y la industria del automóvil. Algunos de esos cambios que afectan a la seguridad influyen concretamente en su integración con QEMU, y también para Argo, el subsistema Virtual Machine Introspection (VMI), etc.
En cuanto a los cambios referentes a la arquitectura x86, el nuevo Xen 4.12 ha renovado el soporte para esta ISA, fruto de un esfuerzo de unos años de trabajo que han dado sus frutos ahora. El gestor de arranque GRUB2 también se ve afectado positivamente con las mejoras, ya que se agrega soporte para que los usuarios puedan arrancar desde cualquier kernel PVH guest via el menú de GRUB.
También he citado anteriormente algo sobre los embebidos o empotrados y la automoción. En este sentido, se ha trabajado duro para que sea más sencillo y más viable para que Xen sea usado en sistemas críticos mixtos. Y para concluir, no nos pueden faltar algunas funcionalidades extra que se han añadido en esta nueva versión, como mejoras en el código IOMMU mapping que afectan positivamente al rendimiento de los sistemas basados en AMD EPYC.
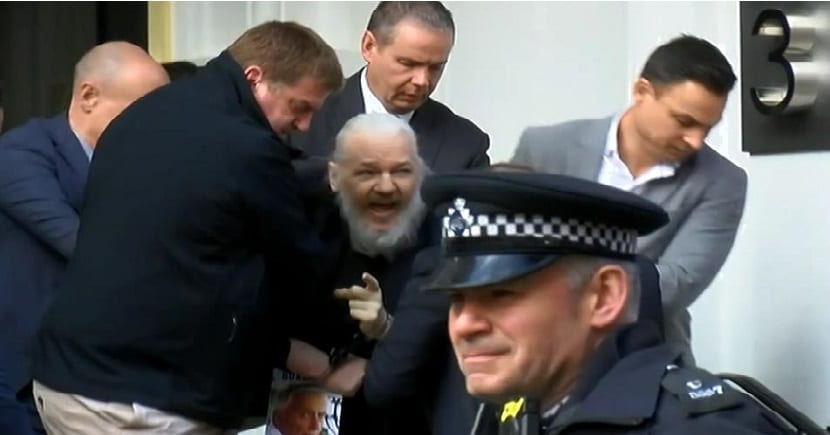
Julian Assange que fue arrestado el día de ayer (la noticia es ta aquí) , jueves 11 de abril, por agentes del Servicio de Policía Metropolitana y estará en una estación central de policía en Londres, donde permanecerá antes de ser llevado ante el Tribunal de Distrito de Westminster lo antes posible.
El Servicio de Policía Metropolitana de Londres tenía el deber de ejecutar la orden en nombre del Tribunal de Distrito de Westminster cuando el embajador lo invitó a retirarse de la embajada luego de que el gobierno ecuatoriano retirara el asilo (su protección).
Las autoridades británicas acataron la orden de arrestar al fundador de WikiLeaks en respuesta a una solicitud de extradición de Estados Unidos luego de que Ecuador cancelara su asilo en su embajada en Londres.
En su cuenta de Twitter, Jennifer Robinson, el abogado de Julian Assange, confirma:
Assange fue arrestado no solo por violar las condiciones de su liberación bajo fianza, sino también por una solicitud de extradición en Estados Unidos.
Estados Unidos dio a conocer la acusación contra Julian Assange y es que USA acusa al fundador de WikiLeaks de conspirar para robar archivos secretos del gobierno americano.
En la acusación, el gobierno afirma que Assange trabajó con Chelsea Manning para obtener documentos clasificados.
Los fiscales dijeron que Manning accedió a archivos gubernamentales clasificados, se los proporcionó a Assange y luego colaboró con Assange para intentar descifrar la contraseña de una red gubernamental clasificada.
La acusación describe las comunicaciones entre Manning y Assange a partir de la primavera del año 2010.
Posteriormente, WikiLeaks publicó un gran caché de telegramas del Departamento de Estado y Manning fue acusado.
Fue condenada a prisión, pero su sentencia fue conmutada por el presidente Obama. El mes pasado, fue encarcelada nuevamente por negarse a declarar sobre WikiLeaks.
Los fiscales también dijeron que Assange había alentado activamente a Manning a mirar los registros, diciendo en un momento que “los ojos curiosos nunca se agotan, según mi experiencia”.
Actualmente, Assange está acusado de acceder a una computadora a sabiendas y sin permiso, para obtener información que haya sido determinada por el gobierno de los EE. UU como protegida contra la divulgación no autorizada.
Por estas razones de defensa nacional y relaciones públicas.
En particular, los documentos de defensa nacional clasificados como “Secreto de Defensa” con motivos para creer que, si se revelara esa información, podría usarse para dañar a los Estados Unidos.
Julian Assange será extraditado para recibir un juicio y sentencia
También está acusado de conspiración para cometer una intrusión en una computadora con información clasificada con lo cual se enfrenta a hasta 5 años de prisión.
En la acusación, se afirma que “el propósito principal de la conspiración fue facilitar la adquisición y transmisión por parte de Manning de información clasificada de la defensa nacional de los EE. UU.
Para que WikiLeaks pudiera propagarla públicamente a los Estados Unidos. su sitio web “.
El gobierno podría presentar cargos adicionales contra Assange en una fecha posterior.
Aunque la acusación de Julian Assange se relaciona con un supuesto intento de romper una contraseña, un intento aparentemente infructuoso, sigue siendo en la raíz, un ataque a la publicación de documentos filtrados y el acto más reciente de un intento que abarca casi diez años para castigar a una persona que ha alertado y al editor del documento que contiene.
Varias partes de la acusación describen un comportamiento periodístico muy común, como el uso de almacenamiento en la nube o el hecho de recibir información clasificada a sabiendas o censurar credenciales sobre una fuente.
Otras partes hacen que las herramientas de software libre comunes como Linux y Jabber sean sospechosas.
Y aunque nos sentimos aliviados de que el gobierno no haya optado por incluir cargos basados en publicaciones hoy, si Assange es efectivamente extraditado, el gobierno puede emitir acusaciones alternativas. Él no debería hacerlo.
Las filtraciones son una parte esencial del libre flujo de información que es esencial para nuestra democracia.
Informar sobre documentos filtrados, incluida información sobre información clasificada es una parte crítica del periodismo estadounidense.
Julian Assange de 47 años, quien es el fundador de WikiLeaks, fue arrestado el día de hoy (jueves 11 de abril), por agentes del Servicio de Policía Metropolitana (MPS) en la Embajada de Ecuador en Londres (en Hans Crescent, SW1) donde se había refugiado. Sobre una orden emitida por el Tribunal de Distrito de Westminster el 29 de junio de 2012, por falta de remisión a los tribunales.
Fue detenido en una estación central de policía en Londres, donde permanecerá antes de ser llevado ante el Tribunal de Distrito de Westminster lo antes posible.
El anuncio se realizó recientemente a través del sitio web de la Policía Metropolitana de Londres.
El Servicio de Policía Metropolitana de Londres tenía el deber de ejecutar la orden en nombre del Tribunal de Distrito de Westminster y el embajador lo invitó a la retirarse embajada luego de que el gobierno ecuatoriano retirara el asilo.
Sajid Javid, Secretario de Estado comenta en tweets:
“Casi 7 años después de entrar en la embajada de Ecuador, puedo confirmar que Julian Assange está ahora en custodia y que se enfrenta a la justicia en el Reino Unido. Me gustaría agradecer al Ecuador por su cooperación y al Servicio de Policía Metropolitana por su profesionalidad.
Nadie está por encima de la ley. “
Julian Assange se había negado durante 7 años a abandonar la embajada, diciendo que, si lo hiciera, sería extraditado a Estados Unidos para ser interrogado sobre las actividades de Wikileaks.
Sobre Wikileaks
Hay que recordar que Wikileaks es una plataforma que existe desde el año 2006 y esta plataforma es sumamente conocida a nivel mundial por su actividad de publicación de documentos confidenciales, a fin de hacerlos accesibles a todos.
La organización se ofrece a recibir filtraciones que desvelen comportamientos no éticos ni ortodoxos de los gobiernos, con énfasis especial en los países que considera tienen regímenes totalitarios, pero también en asuntos relacionados con religiones y empresas de todo el mundo.
De momento, las actuaciones más destacadas de WikiLeaks se han centrado en la actividad exterior de los Estados Unidos, especialmente en relación con las guerras de Irak y de Afganistán.
Por ejemplo, WikiLeaks es conocido por publicar documentos de la famosa serie Vault 7. Entre 2017 y 2018, las publicaciones de su plataforma han expuesto ciertos detalles de las actividades de espionaje de las agencias gubernamentales de EE. UU.
Y es que hay que recordar que Wikileaks ha dado a conocer muchas de las herramientas utilizadas por la CIA, tales de las cuales podemos mencionar a Ghidra herramienta que fue liberada hace algunas semanas.
Otras tantas que se pueden mencionar.
WikiLeaks – ¿cómo la CIA habría pirateado los televisores inteligentes de Samsung? para convertirlos en dispositivos para escuchar conversaciones privadas (Vault 7)
Wikileaks, presenta el proyecto Angelfire, utilizado por la CIA para comprometer los sistemas Windows XP y 7 al enfocarse en el sector de arranque.
¿Ecuador pudo ser presionado políticamente?
Una publicación del Washington Post confirma los temores del fundador de WikiLeaks. Según el periódico estadounidense, las autoridades británicas arrestaron al fundador de WikiLeaks en respuesta a una solicitud de extradición de Estados Unidos luego de que Ecuador cancelara su asilo en su embajada en Londres.
En su cuenta de Twitter, Jennifer Robinson, el abogado Julian Assange, confirma:
“Assange fue arrestado no solo por violar las condiciones de su liberación bajo fianza, sino también por una solicitud de extradición en Estados Unidos. “
Según el presidente de Ecuador, la decisión de levantar el asilo de Assange se tomó con total soberanía.
“Ecuador, de manera soberana, decidió poner fin al asilo diplomático otorgado al Sr. Assange en 2012.
El asilo del Sr. Assange es insostenible y ya no es viable”, informa el Washington Post de su Acerca de. Rusia, por su parte, tomó una postura al llamar al acto de las autoridades británicas “un estrangulamiento de la libertad. “
Después de su aparición ante el tribunal de Westminster, Assange debe en principio, llevarse a cabo en los Estados Unidos.
Responderá a los hechos ya mencionados y especialmente a las sospechas de connivencia con Chelsea Manning en el asunto de transmitir un frotis de video militar.
Ya tenemos una nueva versión de WireGuard que, para los que no lo conozcan, se trata de un software de código abierto y libre que trata de implementar técnicas de VPN para crear una mejor seguridad entre conexiones. En Linux, corre como un módulo del propio kernel, lo que lo dota de mejor rendimiento que otras alternativas como IPsec, openVPN, etc. La nueva versión, WireGuard 0.0.20190406 tiene algunas mejoras interesanes que ahora contaremos.
El desarrollador líder de WireGuard, Jason Donenfeld, anunció esta última release que llega tras unas semanas de intenso trabajo desde que se lanzó la anterior versión a finales de febrero de este año. Bien, hablando directamente de las novedades que podemos encontrar en WireGuard, hay que decir que tiene varios arreglos para bugs que había en versiones anteriores, entre ellas varios arreglos para FreeBSD ya que, recordemos que no solo está disponible para Linux, sino también para este otro sistema operativo, Android, iOS, macOS, etc.
También hay otras modificaciones para que las herramientas de WireGuard sean compatibles con el sistema operativo Haiku, aunque aun no tenga una implementación para este sistema operativo basado en BeOS del que hemos hblado en LxA en varias ocasiones. Igualmente, hay mejoras en otros aspectos, como las propias herramientas de WireGuard para otras plataformas, concretamente se han realizado pequeñas optimizaciones del código en C.
Así mismo, tenemos algunas mejoras sugeridas por el experto de redes Dave Miller para Linux, una simplificación de blake2s y correcciones de compatibilidad para el código del kernel Linux 5.1. Todo esto para mejorar este fantástico proyecto cliente-servidor que nos permite instalar, configurar y poner en marcha una VPN de forma muy fácil y rápida. Un túnel moderno y seguro con los últimos algoritmos de criptografía para aportar mucha seguridad, sin mermar el rendimiento como en el caso de otros proyectos ya citados.
Urban Trial Playground llega el mismo día para Linux también, al igual que para el resto de plataformas. Algo que los usuarios de la plataforma Linux agradecen y no se retrase como es habitual en algunos casos. Para los que no lo sepan, se trata de un videojuego de trial urbano, como se puede ver en la captura de arriba. Puedes conducir motos por la cuidad y hacer una serie de piruetas y hazañas que te pontrán a prueba.
Tate Multimedia ha sido el encargado de lanzar Urban Trial Playground con este soporte para Linux. Es el segundo videojuego que lelga oficialmente para Linux de este estudio de desarrollo, justo tras el sorpresivo y bueno Steel Rats que ya se lanzó en el pasado y que ha tenido éxito. Si recordáis, se trata de otro título cuyo protagonista también son las motos, como es el caso que ahora presentamos.
En Urban Trial Playground podrás usar motos en escenarios urbanos en la ciudad en la que se sitúa el videojuego. No es similar a otros videojuegos similares de la misma temática, como los de Ubisoft, sino que tenemos que tener en cuenta que se trata de un estudio más pequeño y de un título indie, que tanto suelen gustar. Este tipo de juegos no sorprenden por sus mega motores gráficos, por su realismo o por el despliegue tecnológico, sino por detalles diferentes que suelen calar en los gamers.
Pues bien, si quieres conocer más sobre este juego y comenzar ya a probarlo, puedes dirigirte a la tienda de Valve, la famosa Steam, como suele ser habitual. Allí encontrarás todo lo que necesitas. Por cierto, ahora tiene un descuento del 30%, que no se si durará demasiado tiempo, así que date prisa porque por algo más de 4€ puedes tenerlo. Sin ese descuento el precio asciende a los 6,99€, que es un precio bastante asequible.
[ironía]Será porque en Linux no hay navegadores web suficientes[/ironía]. La mayoría de distribuciones Linux usan Firefox como navegador web por defecto, mientras otras muchas salen con Chromium. Además, y dicho así de carrerilla, también tenemos Chrome, Opera, Vivaldi, Falkon… vamos, que no son pocos. Pero en algún momento aún podríamos tener otro más, puesto que Microsoft Edge llegará a Linux “eventualmente”. O así lo ha dicho Microsoft esta semana, más concretamente Kyle Pflug vía Twitter.
La cuestión es que Microsoft Edge pasará a estar basado en Chromium, la versión de código abierto de Chrome, y en el momento en el que nos enteramos muchos nos preguntamos, más por curiosidad que por cualquier otro motivo, si lanzarían una versión para Linux. Aunque aún no es oficial, la respuesta vía Twitter a esta pregunta nos hace pensar que sí, aunque aún habrá que esperar un poco más.
Kyle Pflug: Microsoft Edge llegará a Linux “eventualmente”
Not yet – it’s something we’d like to do eventually (our build system runs on Linux) but we’re taking things one step at a time starting from Win10, and can’t commit to Linux just yet.
“Aún no – es algo que nos gustaría hacer eventualmente (nuestro sistema funciona en Linux) pero estamos llevando las cosas paso a paso empezando por Win10, y no podemos comprometernos con Linux justo ahora”.
Si leemos entre líneas, del tweet de Pflug podemos sacar dos conclusiones: la primera es que en ningún momento dice “no”. La segunda es que parece que es algo que quieren hacer y que tienen aparcado, algo que podemos ver en “Aún no” y en que no pueden centrarse en Linux “justo ahora”.
No tendrá nada que ver con Google
Lo más importante para algunos usuarios es que Microsoft Edge estará basado en Chromium, no en Chrome. Chromium es la versión de código abierto de Chrome, pero lo único que tiene de Google es el código fuente. Microsoft haría su propio navegador basado en Chromium, lo mismo que hacen muchísimos de los navegadores web que hay repartidos por la red. De hecho, prácticamente el único navegador famoso que no está basado en Chromium es Firefox, usando el código de Google su Chrome, Opera y Vivaldi, entre otros.
El objetivo de Microsoft, dicen, es evitar que haya tanta fragmentación en internet, que haya mayor compatibilidad. Esta compatibilidad permite, por ejemplo, que la mayoría de navegadores usen las mismas extensiones, aunque es cierto que algunas seguirán funcionando solo en Chrome.
Microsoft Edge tiene algunas opciones interesantes, pero son unas opciones que personalmente no necesito o que estoy acostumbrado usar con otros métodos. ¿Te gustaría que Microsoft Edge aterrizara finalmente en Linux?
Te recomendamos:Microsoft utilizará Chromium como base para el motor de Edge
En los tiempos que corren, cuando hablamos de algo relacionado con la tecnología en muchas ocasiones hablamos meses antes de que algo suceda. En la actualidad, la mayoría de sistemas operativos aún no han actualizado su kernel a la versión 5.x.x y ya tenemos noticias relacionadas con Linux 5.2. Como con el número de procesos de Firefox 66, la noticia que os traemos hoy será positiva para muchos equipos, pero para otros no lo será tanto.
Y es que Linux 5.2 activará la opción Live Patching de GCC 9, un compilador que tiene que lanzarse en las próximas semanas. Se trata de una opción diseñada para ayudar a generar binarios que funcionen bien para el funcionamiento del Live Patching. Con la llegada de la v5.2 del núcleo de Linux, esta opción se usará por defecto, lo que puede provocar descensos de velocidad. Se supone que no debería notarse, o incluso ser positivo en los ordenadores más modernos, pero podría ser un problema en dispositivos de recursos limitados.
GCC 9 introduce 5 opciones de aplicación de parches que controlan qué optimizaciones se usan para intentar asegurar que no sucede ningún desastre si el binario podría aplicar actualizaciones de seguridad del kernel sin la necesidad de reiniciar. Esto es importante en casos como los de kGraft, Ksplice y Kpatch para ayudar a garantizar que el compilador GCC no modifique su trabajo de “parcheo en vivo”.
GCC 9.1.0 será lanzado a finales de este mes o ya en mayo. Llegado el momento, Linux 5.2 activará los 5 tipos de Live Patch por defecto cuando se ejecuta sobre un compilador soportado y cuando CONFIG_LIVEPATCH esté activado, algo que será así por defecto en la mayoría de los kernels de Linux. Es Miroslav Benes, de SUSE y el responsable del cambio, quien avisa de que en algunos casos contados podría haber un impacto negativo en el rendimiento como resultado de esta opción de “parcheo en vivo” controlando la heurística de optimización del compilador.
Y es que, aunque no nos guste, esto suele ser así: si queremos disfrutar de las nuevas funciones, lo más probable es que tengamos que perder algo, y esto se nota especialmente en el consumo de batería en los smartphones. ¿Qué te parece que esta opción venga activada por defecto en Linux 5.2?
Te recomendamos:Arch Linux 2019.04.1: ya disponible su primera versión con el Linux Kernel 5
El año pasado, Nick Nguyen, vicepresidente de productos en Mozilla, lamentó que “algunos rastreadores envían a los usuarios a la toma de fingerprinting”, una técnica que permite la identificación oculta de los usuarios a través de la información proporcionada por los dispositivos y que los usuarios son incapaces de controlar.
Además de que otros sitios implementan scripts que minan silenciosamente monedas criptográficas en el dispositivo del usuario. Creyendo que “tales prácticas hacen de la Web un lugar más hostil”, aseguró que “las versiones futuras de Firefox bloquearán estas prácticas de forma predeterminada”.
El mes pasado, fuentes bien informadas sugirieron que Mozilla planea integrar la próxima versión de su tecnología anti-fingerprinting en el navegador Web que protege contra ciertos métodos de toma de huellas dactilares en relación con el tamaño de la ventana, llamada “letterboxing”.
Se supone que esta función demora en rellenar la ventana del navegador web que ha cambiado de tamaño con el contenido real de la página el tiempo suficiente para que el código del anuncio lea las dimensiones de la ventana incorrectas.
Fingerprinting y la minería sin autorización no son recibidos
La idea general es que “letterboxing” ocultará las dimensiones reales de la ventana manteniendo el ancho y el alto de la ventana en múltiplos de 200px y 100px durante la operación de cambio de tamaño, generando las mismas dimensiones de ventana para todos usuarios y luego agrega un “espacio gris” en la parte superior, inferior, izquierda o derecha de la página actual.
Letterboxing no es una técnica nueva. Mozilla está integrando una función que fue desarrollada originalmente para el navegador Tor hace cuatro años, en enero de 2015.
Y es que este tipo de abusos por varios sitios web logro tener un auge durante varios meses en años anteriores, tal es es el famoso caso de The Pirate Bay en el cual este implementaba un script en su sitio web para utilizar los recursos de los ordenadores de sus visitantes para realizar la minería de criptomonedas.
Y es que nadie se había percatado de ello, solo había algo en común, que cuando visitaban el sitio su ordenador comenzaba a ponerse lento y que este utilizaba muchos recursos. Fue hasta que un usuario decidió revisar el código fuente del sitio y descubrió el script.
Con ello esto fue un boom para que muchas personas mal intencionadas lanzaran extensiones o las inyectaran con código para la minera de criptomonedas.
Otro caso muy sonado fue el del cliente de utorrent el cual realizaba lo mismo, utilizar el ordenador de sus usuarios para la minera de criptomonedas.
Finalmente, podemos decir que Firefox no es el primer navegador en implementar este tipo de protecciones ya que el pionero del bloqueo de minera por parte de los sitios web es Opera.
Firefox contra las malas practicas y el bien de sus usuarios
Mozilla anunció recientemente en su sitio el lanzamiento de Firefox 68 (Nightly Edition) y Firefox Beta 67, que incorporan una función experimental que permite a los usuarios protegerse mejor contra fingerprinting y el cryptojacking (refiriéndose a las técnicas que permiten navegador para utilizar en secreto los recursos de un dispositivo que no sea el suyo para minar las criptomonedas).
Como parte del desarrollo de estas nuevas herramientas de protección en colaboración con Disconnect, el editor de Firefox especificó tener listas compiladas de varios dominios involucrados en la difusión de scripts maliciosos de destino.
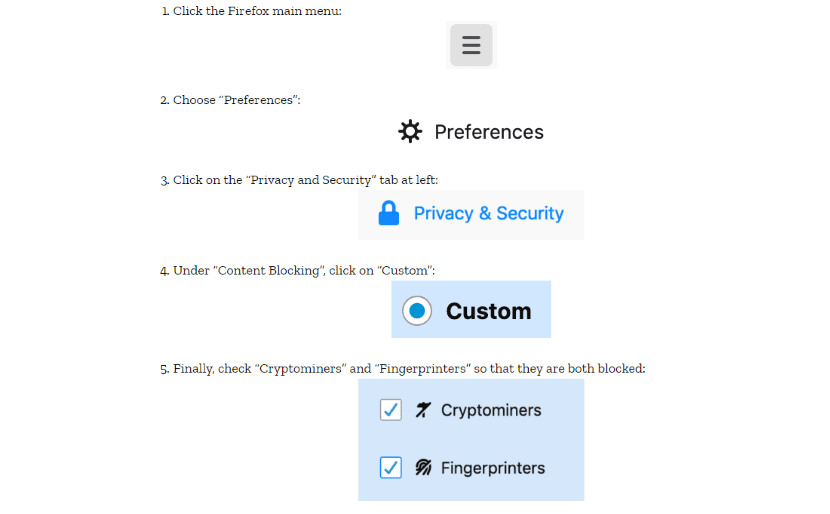
La característica no está habilitada por defecto.Los usuarios de Firefox deberán ir a: Menú principal – Opciones – Privacidad y seguridad – Bloqueo de contenido.
Luego tendrán que seleccionar el modo “personalizado” para bloquear el contenido y, finalmente, activar las funciones de detección de fingerprinting y anti-cryptojacking del navegador.
Mozilla también ha dicho:
“En los próximos meses, vamos a empezar a probar estas protecciones con pequeños grupos de usuarios y seguir trabajando con Desconectar para mejorar y ampliar todas las áreas bloqueadas por Firefox. Planeamos habilitar estas protecciones predeterminadas para todos los usuarios de Firefox en una versión futura “.
Después de casi prácticamente 5 meses de desarrollo los desarrolladores detrás del proyecto Raspberry Pi han publicado una nueva versión de actualización de la distribución oficial de la Raspberry Pi “Raspbian” con lo cual llega un puñado de actualizaciones hacia las aplicaciones de la distribución.
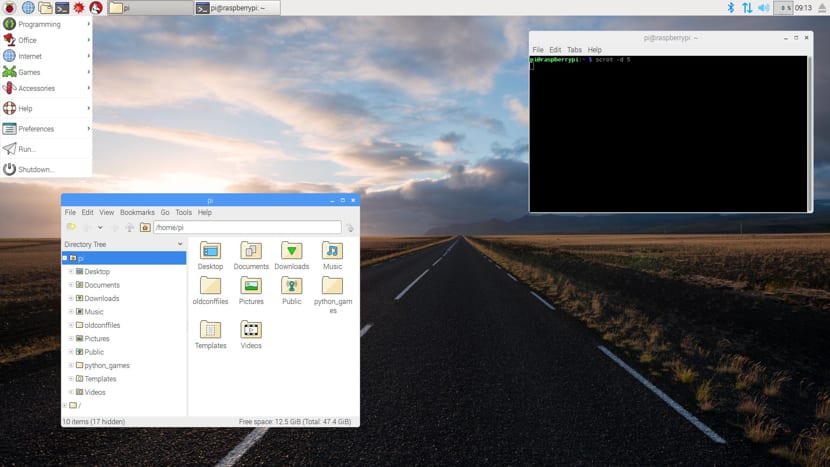
En este nuevo lanzamiento de Raspbian 2019-04-08se han preparado tres versiones para descargar: la cual una de ellas es la clásica la version sin entorno grafico (Raspbian Stretch Lite) que es de (352 MB) para sistemas de servidor y las versiones con entorno grafico suministrados con el entorno de usuario PIXEL (una rama LXDE) una de ellas es (Raspbian Stretch con escritorio) de (1.1 GB) y finalmente una que es la versión completa que tiene varias aplicaciones ya preinstaladas, con un peso de 1.9 GB.
Para aquellos que desconocen de Raspbian les puedo decir que este es el sistema oficial para la Raspberry Pi, este es un sistema basado en Debian construido especialmente para este pequeño ordenador de bolsillo.
Técnicamente el sistema operativo es un port no oficial de Debian armhf para el procesador (CPU) de Raspberry Pi, con soporte optimizado.
La distribución usa LXDE como escritorio y Chromium como navegador web. Además, contiene herramientas de desarrollo como IDLE para el lenguaje de programación Python o Scratch, y diferentes ejemplos de juegos usando los módulos Pygame.
Cerca de 35 mil paquetes están disponibles para su instalación desde repositorios.
Principales novedades de lanzamiento de Raspbian 2019-04-08
Con el nuevo lanzamiento de esta versión de lanzamiento de Raspbian 2019-04-08 encontramos que los paquetes que conforman a la distribución han sido actualizados a la rama más reciente de Debian Stretch entre ellos el Kernel de Linux que fue actualizado a la version 4.14.98
Paquetes de los cuales encontramos por ejemplo la actualización del navegador web Chromium a la versión 72, así como también la de VLC media player que fue actualizado a la versión 3.0.6 y de RealVNC Server que fue actualizado a la versión 6.4.0.
También se puede destacar que Flash player fue actualizado a la versión 32.0.0.156.
Por otro lado, tenemos las mejoras de rendimiento al sistema, de las cuales podemos destacar las de la biblioteca SDL y también las mejoras de rendimiento a la biblioteca pixman.
Además de esto también podremos encontrar una nueva opción para configurar la visualización de subexploración agregada al asistente de inicio.
Otro punto importante de esta nueva liberación de Raspbian 2019-04-08, es que las unidades externas montadas ahora se muestran en el escritorio de forma predeterminada (con ello los usuarios evitaran realizar este proceso cada vez que se reinicie el dispositivo).
Finalmente de las novedades que pueden ser destacas de esta nueva versión, es que los desarrolladores añadieron el soporte de restauración PINN con lo cual en caso de cualquier problema tendremos este respaldo y también añadieron la herramienta ethtool al sistema.
De las demás novedades que podremos encontrar en esta liberación de Raspbian 2019-04-08 se pueden destacar las siguientes:
Se modificó el complemento de red para mejorar la compatibilidad con wpa_passphrase
La Copiadora de tarjetas SD se ajusta para reducir los fallos de copia
Varias correcciones de errores menores y ajustes de apariencia
Añadidas herramientas-rng
Descargar Raspbian
Si no eres usuario de la distribución y quieres utilizarla en tu dispositivo. Puedes obtener la imagen del sistema, solamente debes de dirigirte a la página web oficial del proyecto donde podrás descargar la imagen en su sección de descargas.
Al finalizar tu descarga puedes utilizar Etcher para grabar la imagen en un pendrive y así bootear tu sistema desde tu SDCard.
O alternativamente te puedes apoyar con el uso de NOOBS o PINN.
Por otro lado, si ya cuentas con el sistema ya instalado y quieres actualizar y recibir las novedades de esta nueva liberación del sistema solo debes ejecutar en tu terminal los comandos de actualización.
Lo que vas a ejecutar en terminal es lo siguiente:
sudo apt-get update && sudo apt-get dist-upgrade
Como podremos ver esta nueva version tiene varias actualizaciones de paquetes, con lo cual es una version de actualización de paquetes y de corrección.


 [ironía]Será porque en Linux no hay navegadores web suficientes[/ironía]. La mayoría de distribuciones Linux usan Firefox como navegador web por defecto, mientras otras muchas salen con Chromium. Además, y dicho así de carrerilla, también tenemos Chrome, Opera, Vivaldi, Falkon… vamos, que no son pocos. Pero en algún momento aún podríamos tener otro más, puesto que Microsoft Edge llegará a Linux “eventualmente”. O así lo ha dicho Microsoft esta semana, más concretamente Kyle Pflug vía Twitter.
 En los tiempos que corren, cuando hablamos de algo relacionado con la tecnología en muchas ocasiones hablamos meses antes de que algo suceda. En la actualidad, la mayoría de sistemas operativos aún no han actualizado su kernel a la versión 5.x.x y ya tenemos noticias relacionadas con Linux 5.2. Como con el número de procesos de Firefox 66, la noticia que os traemos hoy será positiva para muchos equipos, pero para otros no lo será tanto.