No quiero decir que el pistoletazo de salida se ha dado, pero la fase de desarrollo de Ubuntu 19.10 ya ha comenzado de manera oficial. Esta vez no ha sido Mark Shuttleworth quien lo ha anunciado, sino uno de sus sabores oficiales, el más joven de todos: Ubuntu Budgie. A la versión Budgie de Ubuntu se le ve muy feliz y activa en cuanto a todo lo que tiene que suceder y ha dado la noticia desde su cuenta de Twitter.
Pero esto no está siendo lo que tendría que ser. Suele ser Shuttleworth quien da estas noticias, empezando por anunciar el nombre completo de la siguiente versión de Ubuntu. En estos momentos, lo que sí se sabe es que el apellido (que va delante) del animal de Ubuntu 19.10 será “Eoan”, lo que algunos diccionarios le dan el significado de “referente al Este”. ¿El animal? Sería un cambio tan drástico como imposible que no empezara por E, por lo que podemos imaginar algo así como “Elefante” si no somos muy creativos o no queremos pensar demasiado. Yo no apostaría por ese animal.
La nota informativa de esta apertura para el desarrollo de Ubuntu 19.10 no da muchos detalles. Sí menciona que aún no se sabe el nombre en clave completo de la próxima versión de Ubuntu, así como unos pocos cambios como los que tenéis a continuación.
gcc-9 como gcc por defecto.
glibc 2.30, que llegará en agosto o más adelante.
python 3.7 por defecto y soportado, con python 3.8 como disponible.
Del resto de cambios se sabe poco o más bien nada. Hasta que Shuttleworth no aparezca en escena yo me quedo con la sensación de que nada es oficial, aunque ya se han encargado de decirnos que sí es así. Ubuntu 19.10 será lanzado en octubre de 2019 y la fecha exacta la sabremos cuando el CEO de Canonical se decida a aparecer…
Artículo relacionado:
Ubuntu 19.10 ya disponible en la primera versión Daily Build
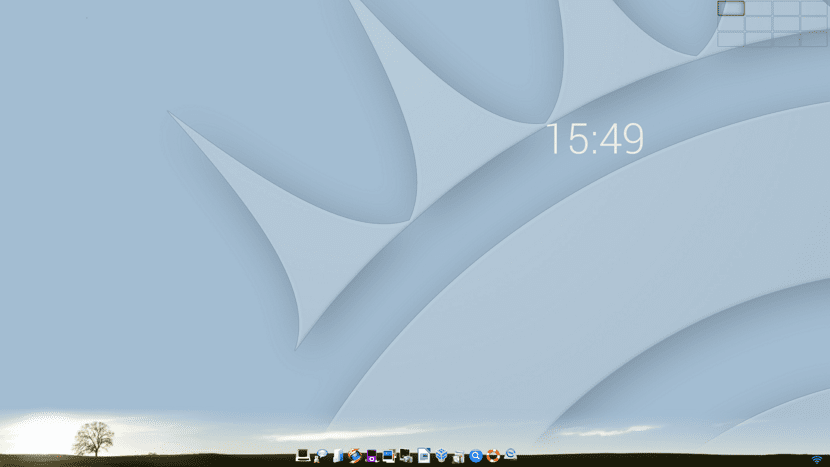
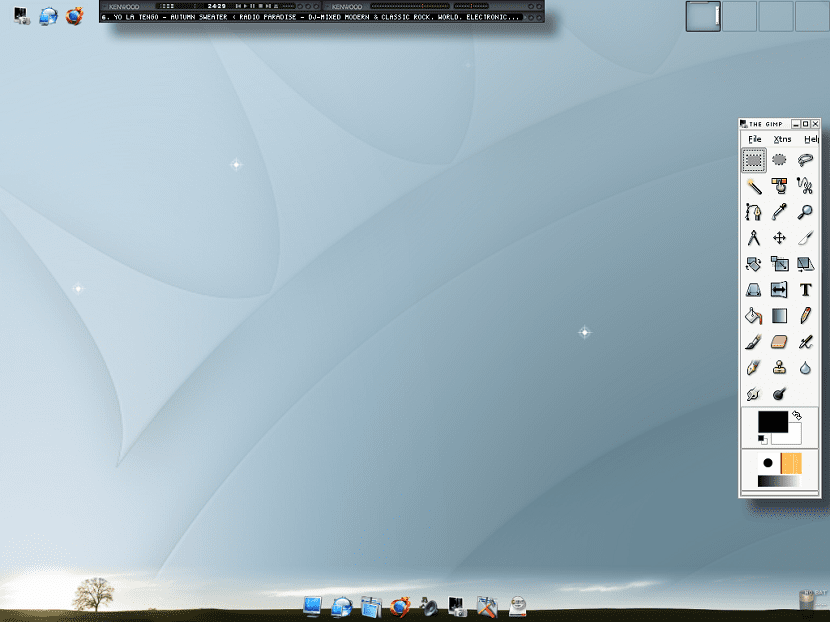
Se ha liberado una nueva versión de Elive Linux, la cual es una distribución de Linux que no están conocida y que toma como base a Debian. Elive se caracteriza por proporcionar una experiencia intuitiva en un sistema completamente, listo para el uso diario.
El entorno de escritorio de Elive es una versión muy personalizada de Enlightenment que ofrece una experiencia liviana y hermosa que funciona muy bien incluso en las computadoras más antiguas y utiliza Debian como base para proporcionar un sistema perfectamente estable y poderoso.
Puede ejecutarse directamente en el modo en vivo sin la necesidad de instalar una característica de persistencia guiada propia.
Aun que si el usuario desea instalar la distribución en su equipo, Elive cuenta con un instalador muy amigable incluye muchas características para facilitar el proceso.
Elive es una mezcla entre un sistema fácil de usar para usuarios no experimentados e incluye herramientas increíblemente útiles para los avanzados. Este híbrido viene en forma de un escritorio limpio y hermoso, pero poderoso para realizar cualquier tarea.
Una de las características que hacen a Elive una distribución de Linux a tomar en cuenta, es que esta aun cuenta con el soporte para procesadores de 32 bits (x86) con lo cual Elive aún es una de las pocas distribuciones de Linux actualmente con soporte para esto.
Por lo que usuarios de Ubuntu que han decidido migrar a otros sistemas compatibles con 32 bits, pueden darle una oportunidad a Elive.
¿Que hay de nuevo en Elive 3.0.4?
La nueva versión de Elive 3.0.4 tiene pocos cambios relevantes ya que es meramente una versión de actualización de paquetes.
Pues después de 5 meses desde que se libero la versión anterior (Elive 3.0.3) la imagen de esta versión ya no es viable para los usuarios, dado que después de instalar tendrán que descargar una gran cantidad de paquetes de actualización.
De los cambios que se pueden destacar son las mejoras al audio del sistema, ya que se mejoro añadiendo el soporte para pulseaudio en la herramienta de mezcla interna de Elive, en caso de que el usuario lo instale solo.
También se deshabilito la herramienta que sugiere una donación mensual al proyecto.
De los demás cambios que se encuentran en esta versión de Elive 3.0.4 son:
Persistencia: mejoras generales para guardar las configuraciones de escritorio basadas en diferentes perfiles de hardware y mejoras para la opción de cifrar su persistencia
Herramienta Elive Health: mejoras para la característica de detección de temperatura crítica
Herramienta de grabación USB: admite imágenes descargadas comprimidas ahora, por lo que con ella puede grabar de forma segura los USB con cualquier SO descargado
Instalador: varias partes se han reescrito con un mejor código, lo que mejora su confiabilidad y estabilidad general.
Herramientas útiles: se han realizado correcciones y mejoras basadas en las pruebas y la compatibilidad con un sistema base diferente.
Traducciones: Compilaciones actualizadas con traducciones actualizadas realizadas por la colaboración de los usuarios
Para versiones futuras el desarrollador comenta que se planea que Elive sea compatible con Secure Boot y UEFI, con versiones de 64 bits disponibles y basadas en Debian Buster, entre otras novedades y características que se planean a futuro.
Descargar Elive 3.0.4
Los usuarios pueden descargar la distribución inmediatamente después de una donación. Si no pueden o no quiere pagar, deben de descargar la distribución solicitando el enlace de descarga por correo electrónico.
Para esto deberás de dirigirte a la página web oficial del proyecto y en su sección de descargas podrás obtener el enlace de descarga de la distribución colocando tu correo. El enlace es este.
Los requisitos mínimos para poder ejecutar este sistema son 256 MB de RAM y CPU con una frecuencia de 500 MHz, por lo que es una excelente distribución para aquellos equipos de bajos recursos que quieran correr una distribución estable y actual.
Y para grabar la imagen ISO del sistema en una USB te puedo recomendar el uso de Etcher la cual es una herramienta multiplataforma.
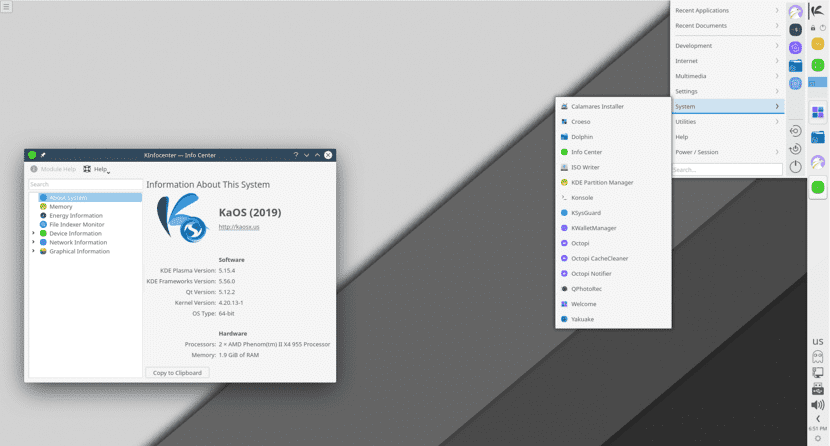
Los desarrolladores detrás del proyecto de KaOS se complacen en realizar el anuncio de la nueva versión de actualización de KaOS 2019.04, lanzamiento con el cual también están celebrando su sexto aniversario de la creación de esta distribución de Linux.
KaOS es una distribución que fue creada por Anke “Demm” Boersma, quien inicialmente trabajaba en Chrakra Linux. KaOS a diferencia de otras distros fue desarrollada desde cero. De acuerdo a sus desarrolladores, su objetivo ser más diferenciado. Entre ellas, una selección limitada de aplicaciones o el soporte exclusivo para arquitectura de 64 bits.
KaOS se caracteriza por ser una distribución de Linux independiente que incluye la última versión del entorno de escritorio de KDE Plasma y otros programas de software populares que utilizan el kit de herramientas Qt.
Originalmente estaba basada en Arch Linux, pero desde abril de 2013, los desarrolladores comenzaron a crear sus propios paquetes, que ahora están disponibles en el propio almacén de KaOS.
El empaquetado es administrado por el propio equipo, solo para las versiones estables, y controlado por el instalador Pacman. KaOS utiliza un modelo de desarrollo de publicación Rolling Relase y es solo está disponible para sistemas de 64 bits.
Como siempre, esta distribución continúa actualizándose cada dos meses y en este mes no es la excepción un lanzamiento de actualización.
¿Que hay de nuevo en KaOS 2019.04?
En este nuevo lanzamiento de KaOS 2019.04 como parte de conmemoración de su sexto aniversario los desarrolladores han actualizado completamente el tema “Midna” los cambios incluye un tema de iconos personalizados para temas claros y oscuros.
Tanto Midna como Midna Dark dan una apariencia unificada desde el inicio hasta el cierre de la sesión
De las novedades que se destacan en esta actualización es que los componentes del sistema se han actualizado a las versiones más recientes, de ellas el entorno de escritorio junto con todos sus paquetes a la nueva versión de KDE applications 19.04.
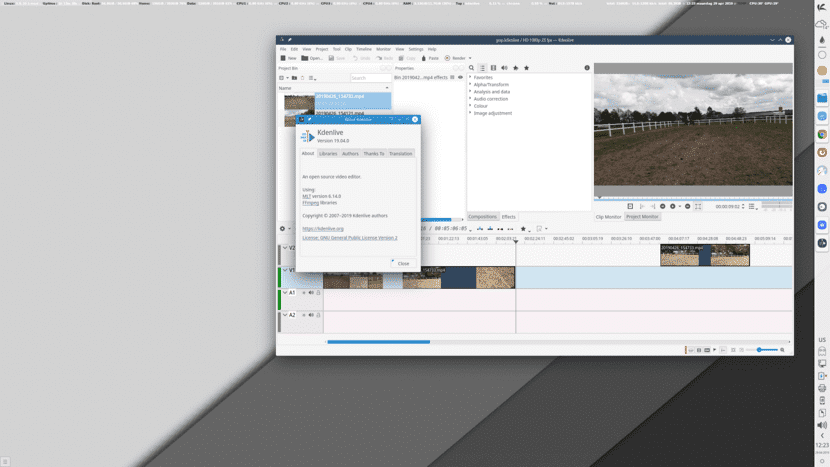
La base del sistema que se construyo con Qt 5.12.3 se actualiza a las versiones de Plasma Desktop, que incluyen Frameworks 5.57.0, Plasma 5.14.4 y KDE Applications 19.04 en la que los desarrolladores incluyeron una reescritura extensa de Kdenlive mejorando su arquitectura general.
Dolphin presenta la colocación de pestañas más inteligente y KMail incluye soporte para herramientas de lenguaje (verificador de gramática).
Otra de las aplicaciones que se actualizo fue LibreOffice la cual llego con su versión 6.2.0 y que ademas paso a reemplazar a la suite de Calligra como la aplicación de Office predeterminada para KaOS.
Otro de los puntos importantes a destacar de esta nueva versión es la eliminación de Python2 de los repositorios de KaOS, el cual está siendo eliminado y reemplazado paulatinamente por Python 3 y que los desarrolladores esperan que este proceso se concluya para finales de año.
Finalmente también podemos destacar la opción para verificar la autenticidad de los ISOs de KaOS descargados a través de la firma GPG de verificación. Pueden consultar los detalles de esto en el siguiente enlace.
De las demás actualizaciones notables de la base del sistema son: GCC 8.3.0, Glibc 2.29, Linux 5.0.8, Systemd 242, MariaDB 10.3.14, LLVM 7.1.0, Mesa 19.0.3, NetworkManager 1.18.0, Rust 1.34. 0, Nano 4.2, GStreamer 1.16.0 y Qt 5.12.3.
Para conocer mas detalles sobre este nuevo lanzamiento pueden consultar el siguiente enlace.
Descargar KaOS 2019.04
Finalmente, si aún no cuentas con KaOS instalado en tu equipo y quieres descargar e instalar esta distribución de Linux enfocada en el entorno de escritorio KDE en tu equipo o la quieres probar bajo una máquina virtual.
Basta con que te dirijas al sitio web oficial de la distribución y en su sección de descargas podrás obtener la imagen del sistema. El enlace es este.
La imagen descargada la puedes grabar en un dispositivo USB con ayuda de la aplicación Etcher.
Si ya eres usuario de KaOS, debiste haber recibido estas actualizaciones durante estos últimos días. Pero si no sabes si ya las tienes instaladas, basta con que abras una terminal y en ella ejecutes los siguientes comandos:
sudo pacman -Syuu
Finalmente debes de aceptar las actualizaciones en caso de existir y te recomiendo reiniciar tu equipo.
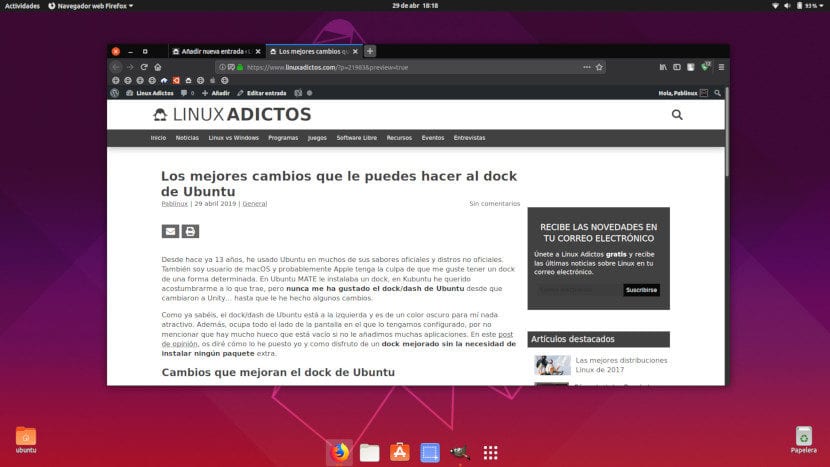
Desde hace ya 13 años, he usado Ubuntu en muchos de sus sabores oficiales y distros no oficiales. También soy usuario de macOS y probablemente Apple tenga la culpa de que me guste tener un dock de una forma determinada. En Ubuntu MATE le instalaba un dock, en Kubuntu he querido acostumbrarme a lo que trae, pero nunca me ha gustado el dock/dash de Ubuntu desde que cambiaron a Unity… hasta que le he hecho algunos cambios.
Como ya sabéis, el dock/dash de Ubuntu está a la izquierda y es de un color oscuro para mí nada atractivo. Además, ocupa todo el lado de la pantalla en el que lo tengamos configurado, por no mencionar que hay mucho hueco que está vacío si no le añadimos muchas aplicaciones. En este post de opinión os diré cómo lo he puesto yo y como disfruto de un dock mejorado sin la necesidad de instalar ningún paquete extra.
Ponerlo en la parte inferior y que se oculte automáticamente
Como ya he mencionado anteriormente, esto es un artículo de opinión, y en mi opinión un dock tiene que estar en la parte inferior. El cambio se puede hacer de manera nativa, es decir, desde la app Configuración yendo a Dock/Posición en pantalla, desplegando el menú y eligiendo “Inferior”. Desde el mismo apartado podemos hacer que se oculte automáticamente. De esta manera, cualquier ventana que tengamos abierta mostrará más contenido, algo especialmente importante en portátiles.
Desde las preferencias del dock también podemos cambiar el tamaño de los iconos, pero yo suelo dejarlo por defecto.
Cambiar la opacidad del dock
Por defecto, el dock de Ubuntu tiene un color oscuro y opaco, algo que no me gusta. Yo lo prefiero más transparente y con estos dos comandos le activaremos y configuraremos una transparencia diferente. El primero activa la opción:
gsettings set org.gnome.shell.extensions.dash-to-dock transparency-mode 'FIXED'
gsettings set org.gnome.shell.extensions.dash-to-dock background-opacity 0.0
En el comando anterior, el “0.0” significa que será totalmente transparente. Si le ponemos “1.0” sin las comillas, será totalmente opaco.
Centrarlo y que el tamaño varíe
Con los dos cambios anteriores, lo que tendremos será un dock en la parte inferior transparente que hará que los iconos de las apps “floten”, pero estarán desplazados a la izquierda. Creo que la mejor opción es tenerlo centrado y esto lo conseguiremos con otro comando, que es el siguiente:
gsettings set org.gnome.shell.extensions.dash-to-dock extend-height false
Con este comando, lo que le estamos diciendo es que la anchura de parte a parte se desactive. Al no definirle ninguna anchura, esta dependerá de las aplicaciones que tengamos abiertas. El tamaño “original” será el necesario para alojar las aplicaciones que tengamos puestas como favoritas, pero irá creciendo cada vez que abramos una app nueva.
¿Le ponemos el fondo típico de Unity?
Este cambio lo añado, pero estoy indeciso. Estoy probando con él y quitándolo y no sé si lo prefiero totalmente transparente o con el fondo típico de Unity. Lo dejo a vuestra elección. Para conseguirlo, lo que haremos será abrir un terminal y escribir este comando:
gsettings set org.gnome.shell.extensions.dash-to-dock unity-backlit-items true
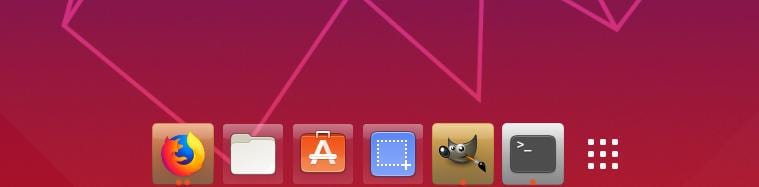
Si no nos gusta el cambio, podemos desactivarlo cambiando “true” por “false”, siempre sin las comillas. El resultado sería como veis en la siguiente captura:
El color del fondo dependerá tanto de los colores del icono como de si está abierta o cerrada. Como veis, Nautilus y el Centro de Software ofrecen un sombreado blanquecino, pero ese color cambia cuando abrimos las aplicaciones. Mientras escribo, siguen mis dudas…
Activar la opción de minimizar al hacer clic
Otro cambio que le hago yo al dock de Ubuntu es activar una opción que minimizará una aplicación al hacer clic sobre su icono. Pero hay una cosa que me gustaría decir: si lo activamos y tenemos dos ventanas de una aplicación a pantalla maximizada, solo veremos una, lo que puede ser un poco confuso. En cualquier caso, creo que el cambio merece la pena. Podemos conseguir esto abriendo el terminal y escribiendo lo siguiente:
gsettings set org.gnome.shell.extensions.dash-to-dock click-action 'minimize'
¿Cómo es el dock perfecto de Ubuntu según tu punto de vista?
Artículo relacionado:
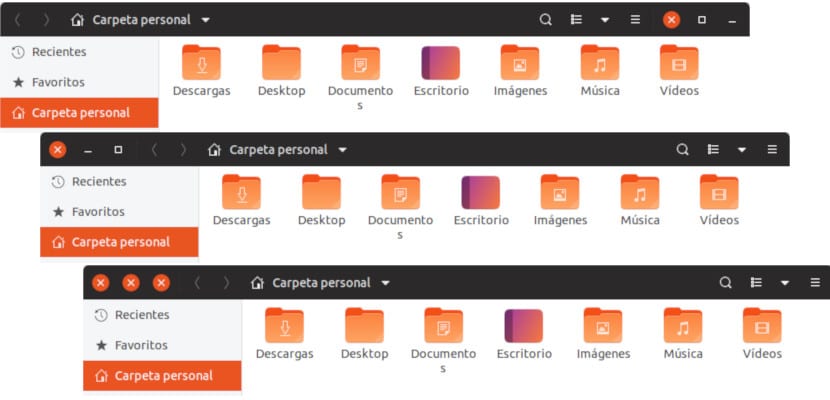
Cómo mover los botones cerrar, maximizar y minimizar a la izquierda en Ubuntu 19.04
Cuando hemos “domesticado” un sistema operativo, hemos instalado todas las apps que necesitamos en nuestro día a día y lo tenemos todo listo para trabajar, pero nos encontramos con que, por cualquier motivo, tenemos que hacer un formateo o una nueva instalación de nuestro sistema operativo e instalar todas las apps desde cero, eso es algo bastante tedioso y que consume gran cantidad de tiempo que podríamos aprovechar para otros fines más productivos.
Pues bien, hoy te vamos a presentar apt-clone, una herramienta que nos permite clonar las apps que tenemos instaladas para crear un backup y luego poder restaurarlo en una instalación limpia de Debian/Ubuntu/Derivados. Así, en sistemas operativos basados en paquetería DEB, cada vez se está volviendo más sencillo hacer instalaciones, con programas como apt-clone, Aptik, etc. De hecho, son buenos complementos, ya que con Aptik puedes hacer un backup y restaurarlo en un sistema operativo limpio, pero en este caso de configuraciones y datos.
Y si vamos al directorio donde hemos indicado que almacene la copia de seguridad, podremos ver un .tar.gz con dicho backup. En ella tendás todos los cientos o miles de paquetes instalados en tu distro listos para poder restaurar con:
Evidentemente, el .tar.gz desde donde queremos restaurar las apps lo tendremos que tener en local desde el sistema operativo en el que queremos que se instalen todas esas apps… Así que deberás pasarlo previamente mediante un pendrive, remotamente usando rcp, o del modo que quieras. Por cierto, la restauración puede sobreescribir /etc/apt/sources.list y podría instalar o eliminar paquetes que ya tengas en tu nuevos SO, por tanto, debes tener cuidado con esto.
Después de varias semanas de desarrollo se ha lanzado la nueva versión de la popular distribución de Linux Deepin OS llegando a su mas renovada versión Deepin 15.10, con la cual se añaden nuevas funciones al sistema así como actualizaciones y correcciones entorno a la versión anterior.
Para quienes aun desconozcan de Deepin OS, deben saber que este es un sistema operativo GNU / Linux de código abierto, basado en el kernel de Linux y principalmente en aplicaciones de escritorio.
Deepin cuenta con su propio entorno de escritorio “Deepin Desktop Environment” (DDE) y casi 30 aplicaciones nativas de deepin, así como varias aplicaciones de la comunidad de código abierto para satisfacer las necesidades diarias de aprendizaje y trabajo de los usuarios.
Deepin OS es una de las distribuciones de Linux que se recomiendan para aquellos usuarios que vienen migrando de Windows y Mac OS ya que en su entorno de escritorio se podrán familiarizar rápidamente.
Además de que cuenta con Crossover una herramienta que ayuda a instalar las aplicaciones de los usuarios de Windows en Linux sin que este tenga que entrar en “configuraciones”.
En el anuncio oficial de liberación de Deepin OS 15.10 se menciona que en comparación con la versión anterior de “Deepin 15.9”
Esta nueva versión “Deepin 15.10” introduce nuevas funciones, tales como archivos en la combinación automática del escritorio, presentación de diapositivas de fondo de pantalla, interruptores separados para los efectos de sonido del sistema y admite el arrastre del icono de la bandeja en el modo de moda. Además, muchos errores son corregidos y las funciones existentes están optimizadas.
Además de eso, Deepin 15.10 se ha creado y lanzado recientemente utilizando el repositorio estable de Debian, de esta manera, la estabilidad y la seguridad del sistema mejoran enormemente, brindando a los usuarios experiencias más estables y eficientes.
El repositorio inestable se mantendrá durante los próximos tres meses.
En cuanto a los cambios más notables de este nuevo lanzamiento de Deepin OS 15.10 el entorno de escritorio de la distribución recibió mejoras entre las que podemos destacar la adición de diferentes efectos de sonido.
Así como la mejora en el complemento de red cuando muestra la lista de las redes inalámbricas, la verificación de validez para la máscara de red en la red IPv4.
También el entorno recibió soluciones de errores en cuanto a los problemas en la rotación de la pantalla en HiDPI así como también soluciones a los problemas de escala de pantalla en un entorno de múltiples pantallas y proyección de pantallas fijas.
Ademas se solucionó el problema que los usuarios no pueden iniciar sesión en la pantalla de bloqueo si se habilita “Iniciar sesión sin contraseña”.
Instalador
El asistente de instalación de la distribución también recibió correcciones pues anteriormente se tenían algunos problemas con la creación de particiones así como con la asignación de la contraseña del usuario ( problema de seguridad de contraseña).
Entre lo demás cambios mencionados en esta nueva versión son correcciones menores a la mayoría de la paquetería de aplicaciones de la distribución. Pueden consultar los cambiosen este enlace.
Descargar y probar Deepin OS 15.10
Para poder descargar esta nueva versión de la distribución pueden dirigirse directamente al sitio web oficial del proyecto en el cual en su sección de descargas podrán encontrar la imagen del sistema.
Por otro lado, si ya cuentas con una versión de Deepin OS anterior o de la rama 15.x, puedes realizar una actualización de tu sistema sin tener que volver a reinstalarlo en tu equipo.
Esta nueva versión de Deepin 15.10 se lanza en versiones estables e inestables. Los usuarios de la versión estable pueden actualizar desde la versión Beta 15.9.2 a la versión 15.10 o instalar la ISO 15.10 directamente
Los desarrolladores de Deepin recomiendan que todos los usuarios instalen deepin 15.10 ISO en una versión estable, ya que el soporte técnico para la versión inestable se detendrá en julio de 2019.
Para ello simplemente debes de abrir una terminal y en ella ejecutar los siguientes comandos:
Hace poco el equipo de Docker emitió un aviso de seguridad para anunciar el acceso no autorizado a una base de datos de Docker Hub por parte de una persona no identificada. El equipo de Docker se dio cuenta de la intrusión que duró solo un breve período el 25 de abril de 2019.
La base de datos de Docker Hub expuso información confidencial para aproximadamente 190,000 usuarios, incluidos los nombres de usuario y Contraseñas de hash, así como tokens para los repositorios GitHub y Bitbucket cuyo uso no recomendado por un tercero podría poner en peligro la integridad de los repositorios de código.
De acuerdo con la opinión de Docker, la información en la base de datos incluía tokens de acceso para los repositorios GitHub y Bitbucket que se usan para la compilación automática de código en Docker Hub, así como los nombres de usuario y las contraseñas un pequeño porcentaje de usuarios: 190,000 cuentas de usuarios que representan menos del 5% de los usuarios de Docker Hub.
De hecho, las claves de acceso GitHub y Bitbucket almacenadas en Docker Hub permiten a los desarrolladores modificar el código de su proyecto y compilar automáticamente la imagen en Docker Hub.
Las aplicaciones de los afectados podrían ser modificadas
El riesgo potencial para los 190,000 usuarios cuyas cuentas estaban expuestas es que si un atacante obtiene acceso a sus tokens de acceso, podría obtener acceso a su repositorio de código privado que podrían modificar en función de permisos almacenados en el token.
Si bien, si el código se cambia por motivos incorrectos y se han implementado imágenes comprometidas, esto podría provocar graves ataques en la cadena de suministro, ya que las imágenes de Docker Hub se usan comúnmente en las configuraciones y aplicaciones del servidor.
En su aviso de seguridad publicado la noche del viernes, Docker dijo que ya había revocado todos los tokens y las teclas de acceso en pantalla.
Docker también dijo que mejora sus procesos generales de seguridad y revisa sus políticas. También anunció que las nuevas herramientas de monitoreo están ahora en su lugar.
Sin embargo, es importante que los desarrolladores, que han utilizado la construcción automática de Docker Hub, comprueben sus repositorios de proyectos en busca de acceso no autorizado.
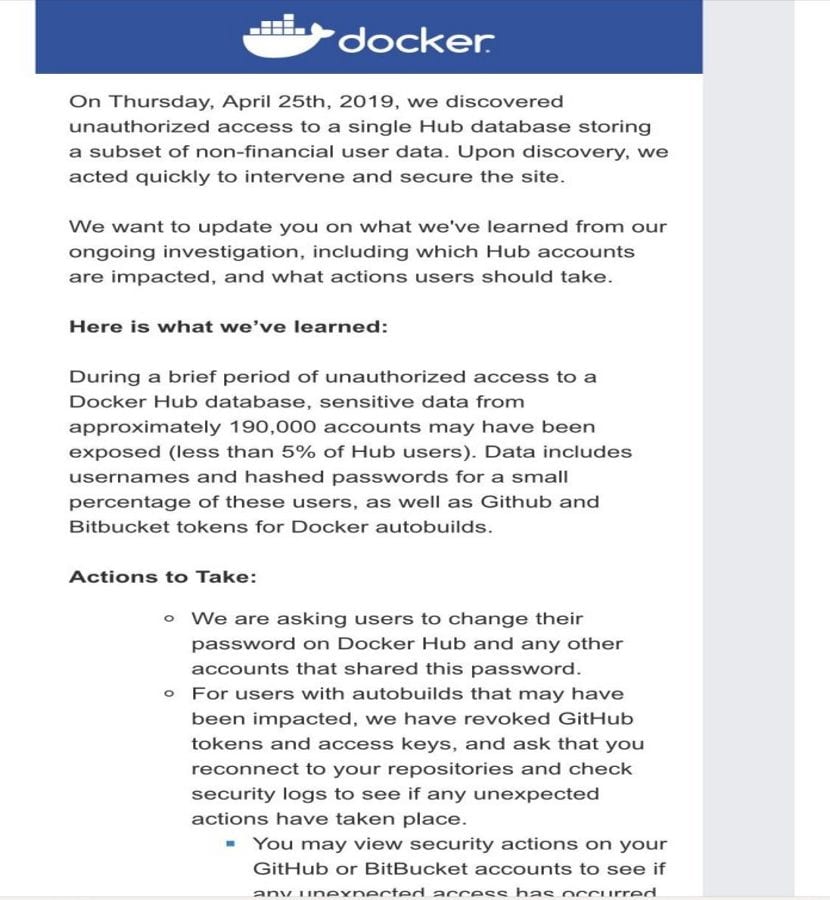
A continuación, el aviso de seguridad publicado por Docker el viernes por la noche:
El jueves 25 de abril de 2019, descubrimos un acceso no autorizado a una única base de datos de Hub que almacena un subconjunto de datos de no usuarios. financiera. Tras el descubrimiento, actuamos rápidamente para intervenir y asegurar el sitio.
Queremos informarle sobre lo que hemos aprendido de nuestra investigación en curso, incluida qué cuentas de Docker Hub se ven afectadas y qué medidas deben tomar los usuarios.
Esto es lo que hemos aprendido:
Durante un breve período de acceso no autorizado a una base de datos de Docker Hub, es posible que se hayan expuesto datos confidenciales de aproximadamente 190,000 cuentas (menos del 5% de los usuarios de Hub) .
Los datos incluyen los nombres de usuario y las contraseñas de hash de un pequeño porcentaje de estos usuarios, así como los tokens de Github y Bitbucket para las construcciones automáticas de Docker.
Acción a tomar:
Pedimos a los usuarios que cambien su contraseña en Docker Hub y cualquier otra cuenta que comparta esta contraseña.
Para los usuarios con servidores de compilación automática que pueden haber sido afectados, hemos revocado las claves de acceso y los tokens de GitHub y se le solicita que vuelva a conectarse a sus repositorios y verifique los registros de seguridad para ver si hay alguna acción. Se produjeron acontecimientos imprevistos.
Puede verificar las acciones de seguridad en sus cuentas de GitHub o BitBucket para ver si se ha producido algún acceso inesperado en las últimas 24 horas.
Esto puede afectar sus compilaciones actuales de nuestro servicio de compilación automatizado. Es posible que deba desconectar y volver a conectar su proveedor de fuentes Github y Bitbucket como se describe en el siguiente enlace.
En una entrevista en el canal de noticias RT con Richard Stallman, programador, activista de software libre e instigador del proyecto GNU en 1983, sugirió que “Facebook es un monstruo de vigilancia” que se alimenta nuestros datos personales.
Según Richard Stallman, no hay duda al respecto. Facebook es un gran “motor de monitoreo” al que temer, porque la compañía tiene una gran cantidad de datos sobre cada persona que interactúa con sus plataformas, incluso si solo fue una vez.
La recopilación de datos personales es hoy en día la principal actividad de las redes sociales, ya que les permite categorizar a sus usuarios y ofrecerles los servicios que puedan necesitar.
Facebook solo debe servir para conectar a las personas una sola vez
En los últimos años, se han expresado preocupaciones sobre la seguridad de estos datos y la privacidad de los usuarios cuando la cantidad de escándalos a los que están vinculados los nombres de estas empresas ha aumentado significativamente, incluido Facebook. .
Para Stallman, la cosa está muy clara, una plataforma como Facebook no debería existir, porque no es muy útil para el mundo, sino que se convierte en una amenaza diaria para la seguridad de aquellos que usarlo.
Richard Stallman ha analizado los servicios ofrecidos por Facebook y dijo en la entrevista que lo único que él cree puede ser un poco útil en la plataforma es que puede ponerse en contacto con muchas personas, aparte de eso, el resto no importa, dice.
Desde el punto de vista de Richard, este tipo de plataformas deberían, en tiempos normales, simplemente servir para conectarse con las personas que lo deseen y una vez hecho esto “no debe seguir usándolas para comunicarse con su destinatario”.
Ya que esto lo puede hacer a través de otro sistema de comunicación de su elección, en este caso más seguro.
Habló sobre el hecho de que cuanto más tiempo permaneces en Facebook, más se te alienta a proporcionar más y más datos sobre ti mismo y más acabas siendo la mercancía que Facebook y su gente venden.
“Usted ve, el modelo de negocio de Facebook es presionar a las personas para que continúen comunicándose a través de Facebook y le den información personal a Facebook.
Eso es lo que hace de Facebook un monstruo de vigilancia. Facebook no tiene usuarios, pero de hecho, Facebook usa personas.
Yo no soy uno de ellos. Nunca he tenido una cuenta de Facebook y nunca lo haré. Facebook incluso está espiando a personas que no tienen una cuenta “, dijo.
La recopilación y venta de datos ya esta fuera de control
¿Por qué debería preocuparse la gente por los datos que las redes sociales recopilan sobre ellos?
Cuando RT le hizo esta pregunta, Stallman respondió que:
“Facebook personaliza a las personas y esta información se utiliza para manipularlos y para saber exactamente lo que quieren saber o no”.
Stallman fue un paso más allá al afirmar que gracias a este dominio sobre los datos, Facebook se utiliza para cometer discriminación racial en las ofertas de empleo y vivienda, y por lo tanto puede dañar a la población de muchas maneras.
Además, continúa, el gobierno de los EE. UU, a su discreción, puede decidir recopilar todos estos datos en cualquier momento y aprender mucho más sobre las personas.
Lo que él ha tratado de explicar es que ahora hay “intermediarios de datos”, ya que existen corredores de bolsa en Wall Street para animar las operaciones del mercado de valores.
Por ejemplo, las grandes compañías de datos como Google y Facebook, cada una con una gran cantidad de datos sobre personas, las venden a través de intermediarios de datos. Este proceso permite a los corredores estudiar los datos que poseen para conocer las identidades reales de las personas.
Cuando estas entidades toman posesión de estos datos, dice, están al tanto de sus actividades en Facebook, en Google y en Twitter, su registro de viaje de Uber, etc.
Y finalmente, juntan todo para sacar conclusiones.
Para Stallman, la situación ha llegado a un punto crítico y es probable que las cosas no mejoren, porque se supone que los que compran estos datos no conocen esa información sobre las personas.
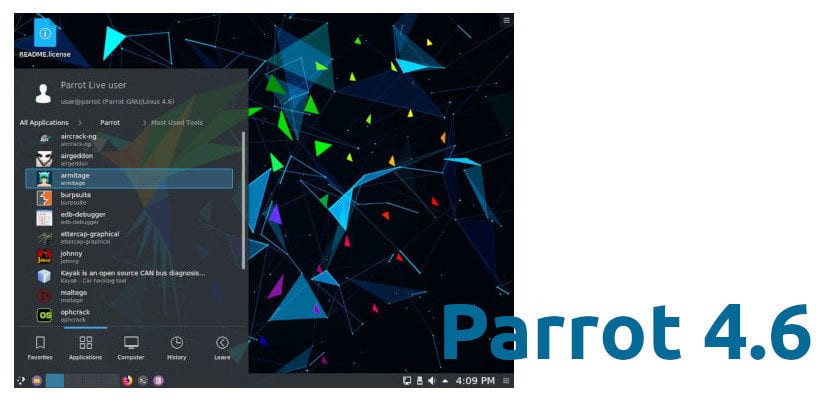
Ha estado en desarrollo durante más de tres meses, pero Parrot Security ha tenido el placer de anunciar el lanzamiento de Parrot 4.6, una nueva versión de su sistema operativo basado en Linux que sirve para poner a prueba la seguridad. Supuestamente, la herramienta es de hacking ético, lo que significa que su razón de ser es probar la seguridad de cierto software para saber si es vulnerable a ataques de usuarios malintencionados.
Una de las novedades más importantes es que ahora también está disponible con entorno gráfico KDE, un entorno que, por lo que leo a diario, creo que está ganando popularidad con el paso del tiempo. Eso mismo piensa el equipo de Parrot, quien dice que “nos encanta MATE, pero hemos oído grandes cosas de KDE y hemos decidido que podríamos probar y soportar dos entornos gráficos. Os escuchamos y finalmente está aquí. Una edición de seguridad que cuenta con el entorno gráfico KDE Plasma“.
Entre el resto de novedades que llegan junto a Parrot 4.6 tenemos:
Soporte para descargas de https-a-http para el gestor de paquetes APT, que ahora está configurado para servir archivos de índice firmados a través del protocolo seguro HTTPS de forma predeterminada.
Soporte para OpenNIC en Anonsurf para permitir a los usuarios cambiar de los servidores DNS del sistema a los resolutores DNS de OpenNIC.
Mejorado el soporte de OpenVPN.
Se ha mejorado el soporte para los paquetes Snap.
Se han actualizado los perfiles AppArmor y FireJail.
Mejorado el soporte para los drivers de las GPU Nvidia, sobre todo en las series Quadro.
Como era de esperar, esta versión también incluye corrección de errores y refinamiento para que todo funcione mejor.
Los usuarios que estén en una versión anterior pueden actualizar con el comando:
sudo parrot-upgrade
Las página de descargas de Parrot está aquí. ¿Eres uno de los que le interesa esta herramienta de hacking ético?
Artículo relacionado:
Llega la nueva versión de actualización de Parrot OS 4.3
Es una de las versiones más populares, pero podría serlo más si fuera más fácil de instalar. Esa es la queja del mismísimo Linus Torvalds sobre el sistema en el que se basa Ubuntu, una distribución que acaba de anunciar una nueva actualización. Se trata de Debian 9.9, la novena actualización de la novena versión de Debian. Esta versión llega con el nombre en clave de “stretch” y es una actualización menor, siempre y cuando entendamos como “menor” una versión que no incluye novedades destacadas dignas de mención.
Debian Project dice que esta nueva actualización “de punto” añade sobre todo correcciones que solucionan problemas de seguridad, así como refinamiento a problemas serios. También dicen que esta actualización no es una nueva versión de Debían, sino que solo actualiza algunos paquetes que incluye el sistema operativo. Teniendo esto en cuenta, no es necesario realizar una instalación de cero, algo que muchos usuarios hacemos al cambiar a una nueva versión. Una vez instalado, el resto de paquetes se pueden actualizar a las últimas versiones disponibles.
Debian 9.9 solo actualiza algunos paquetes importantes
Debian Project también dice que todos aquellos usuarios que instalen actualizaciones desde security.debian.org no tendrán que actualizar muchos paquetes, pero que la mayoría de esas actualizaciones están incluidas en Debian 9.9. Esto significa que, por lo menos para estos usuarios, la instalación de la nueva versión no es muy importante, pero se recomienda la instalación de la última versión a los que quieran realizar una nueva instalación del sistema operativo.
Terminan su nota informativa diciendo que los que quieran actualizar desde Debian 9.8 y quieran usar el comando “apt-get” deben asegurarse de actualizarlo todo usando también “dist-upgrade”, lo que también hará que se actualice a la última versión del kernel.
Los enlaces para descargar la última versión de Debian están disponibles aquí.
Artículo relacionado:
Debian GNU/Linux 9.8 lanzada con muchas mejoras de seguridad
 No quiero decir que el pistoletazo de salida se ha dado, pero la fase de desarrollo de Ubuntu 19.10 ya ha comenzado de manera oficial. Esta vez no ha sido Mark Shuttleworth quien lo ha anunciado, sino uno de sus sabores oficiales, el más joven de todos: Ubuntu Budgie. A la versión Budgie de Ubuntu se le ve muy feliz y activa en cuanto a todo lo que tiene que suceder y ha dado la noticia desde su cuenta de Twitter.
 Desde hace ya 13 años, he usado Ubuntu en muchos de sus sabores oficiales y distros no oficiales. También soy usuario de macOS y probablemente Apple tenga la culpa de que me guste tener un dock de una forma determinada. En Ubuntu MATE le instalaba un dock, en Kubuntu he querido acostumbrarme a lo que trae, pero nunca me ha gustado el dock/dash de Ubuntu desde que cambiaron a Unity… hasta que le he hecho algunos cambios.
 Ha estado en desarrollo durante más de tres meses, pero Parrot Security ha tenido el placer de
 Es una de las versiones más populares, pero podría serlo más si fuera más fácil de instalar. Esa es la queja del mismísimo Linus Torvalds sobre el sistema en el que se basa Ubuntu, una distribución que