HydraPaper, una aplicación para establecer distintos fondos de pantalla en dual monitor

Hydrapaper

Si utilizas dos monitores y cuentas con Gnome, Mate o Budgie instalado en tu sistema, puedo recomendarte la aplicación de la que hablaremos el día de hoy.

Como sabrán, los diferentes entornos de escritorio de manera nativa establecen el mismo fondo de escritorio para todos los monitores conectados al equipo. Por lo que en este caso muchas veces el usuario gusta de tener un poco más de personalización en este aspecto.

En este sentido, aplicaciones de este tipo para Linux, son pocas en comparación con la gran cantidad de opciones que llegan a tener otras categorías, por ejemplo música, video, imagen etc.

Y esto aplica para los diferentes sistemas operativos (Windows, Mac y Linux).

En nuestro caso, existen algunas aplicaciones para este fin (el tener diferentes fondos de escritorio en cada monitor conectado).

Es por ello que en esta ocasiona hablaremos sobre HydraPaper.

Sobre HydraPaper

HydraPaper es una excelente aplicación orientada para los usuarios con monitores duales les encantará, ya que una vez instalada, permite a los usuarios configurar el fondo de pantalla de cada pantalla, en lugar de quedarse con un fondo de pantalla para ambas pantallas.

HydraPaper está construida con el conjunto de herramientas GTK, destinada a funcionar en Gnome, aun que la aplicación también es compatible con los escritorios MATE y Budgie.

La aplicación cuenta con el soporte para poder admitir monitores con diferentes resoluciones de pantalla, así mismo si estas están en diferente orientación.

En cuanto a características, HydraPaper es una aplicación sencilla, que solo tiene funcion en su objetivo principal.

HydraPaper te permite establecer las ubicaciones (carpetas) de donde buscara las imágenes, por lo que puedes establecer diferentes directorios del sistema.

¿Como instalar HydraPaper en Linux?

Para aquellos que estén interesados en poder instalar esta aplicación en sus sistemas, tendrán que seguir las instrucciones que compartimos a continuación.

Como nota, es importante recordar que HydraPaper solo funcionara en los entornos de escritorio Gnome, Mate y Budgie, por lo que aun que instalen la aplicación en otro entorno, esta se abrirá y te dará las opciones, pero no realizara el cambio de los wallpapers.

La instalación la realizaremos, con ayuda de los paquetes de Flatpak, por lo que debes de contar con el soporte para poder instalar aplicaciones de este tipo en tu sistema.

Si no cuentas con este soporte, puedes añadirlo siguiendo las instrucciones que compartimos en este articulo.

Para instalar la aplicación, solo tenemos que abrir una terminal y sobre ella vamos a teclear el siguiente comando:

flatpak remote-add --if-not-exists flathub https://flathub.org/repo/flathub.flatpakrepo

flatpak install flathub org.gabmus.hydrapaper

Para el caso de los que son usuarios de Arch Linux y derivados de este, tal como Manjaro, Arco Linux entre otros, podremos instalar la aplicación directamente desde los repositorios de AUR.

Por lo que debes de contar con este repositorio habilitado en tu pacman.conf y contar con un asistente de AUR instalado en tu sistema. Si no cuentas con ello puedes visitar el siguiente articulo donde te recomendamos uno.

La instalación la realizamos abriendo una terminal y en ella ejecutamos el siguiente comando:

yay -S hydrapaper-git

Y listo con ello ya podremos comenzar a hacer uso de esta aplicación en nuestro sistema.

Uso de Hydrapaper

Una vez instalada, la aplicación esta se puede encontrar en el menú de aplicaciones, en caso de no encontrarla (si instalaste desde Flatpak). Puedes lanzar la aplicación ejecutando desde una terminal el siguiente comando:

flatpak run org.gabmus.hydrapaper

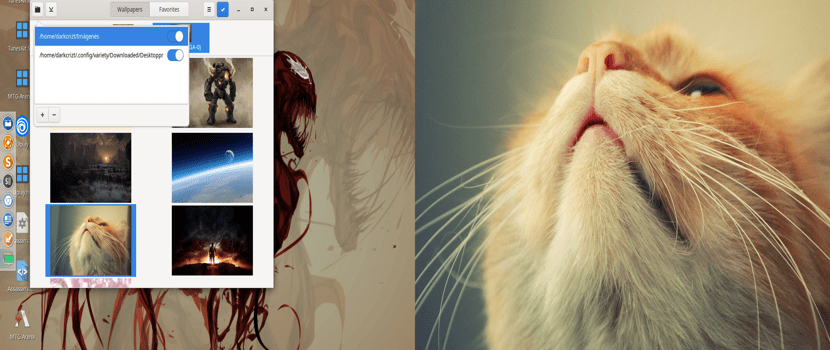
Cuando se abra la aplicación, se mostrarán las imágenes dentro de la carpeta Imágenes, que es la ubicación predeterminada. Si deseas cambiar esto, puedes hacerlo dando clic en el icono de carpeta en la parte superior izquierda.

Se mostraran las ubicaciones de donde toma las imágenes, solo damos clic en el icono de “+” y seleccionamos la ruta de la(s) carpeta(s) donde tomara las imágenes la aplicación. Sólo se seleccionarán aquellos dentro de la carpeta superior.

Luego, una vez que se cargan, es solo un caso de hacer clic en el fondo de pantalla que desea en el monitor respectivo. HydraPaper también identificará los monitores que están conectados y los distinguirá según su tipo de conexión. Como puede ver a continuación, es compatible con HDMI, DVI y otros.

El artículo HydraPaper, una aplicación para establecer distintos fondos de pantalla en dual monitor ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2RhOSih
via IFTTT
Vocal, una excelente aplicación de podcast para Linux

Vocal_Podcast_App

Si eres de los que gusta de los podcast mientras realizas tus tareas diarias en tu ordenador, la aplicación de la que hablaremos el día de hoy probablemente sea de tu agrado.

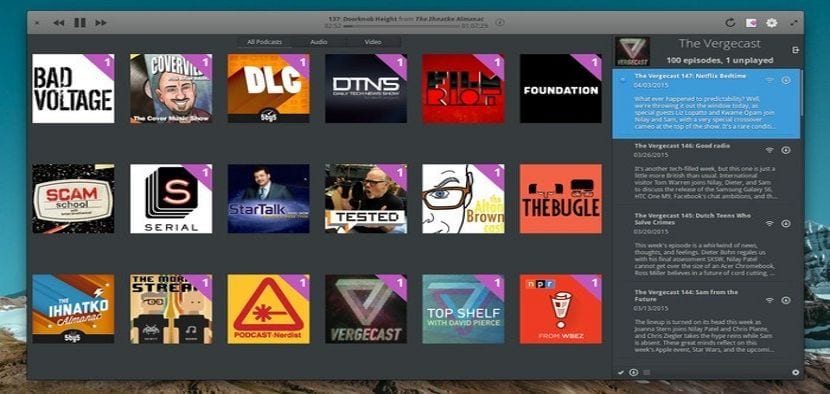
Y es que el hablar de aplicaciones de podcast en Linux, muchas de ellas cuentan con características bastante similares, pero hablando de la aplicación que presentamos el día de hoy “Vocal” se destaca sobre el resto, con su moderna interfaz de usuario, funciones de búsqueda útiles, búsqueda de podcast de iTunes y más.

Lo mejor de todo, ya que se distribuye como un Flatpak, la interfaz de usuario bien hecha se integrará en cualquier escritorio de Linux, aun que el desarrollador también ofrece la aplicación dentro de los repositorios oficiales de Fedora y openSUSE.

Sobre Vocal

Vocal es un cliente de podcast de código abierto gratuito para Linux, escrito en el lenguaje de programación Vala . Viene con una interfaz de usuario simple y características de gran alcance.

Usando el cliente de podcast “Vocal” se pueden encontrar nuevos podcasts y administrar sus bibliotecas.

Es compatible con la descarga y transmisión de episodios, integración de sistemas nativos, búsqueda en iTunes store.

Dentro de sus principales características podremos encontrar:

  • Soporte de audio y video podcast.
  • Navegación en la tienda de podcast iTunes incorporada y búsqueda con soporte para diferentes países
  • Episodio de streaming y descarga. Tenga cuidado al descargar todos los episodios, ya que, dependiendo de la cantidad de programas en la transmisión de un podcast, esto puede consumir grandes cantidades de espacio en el disco.
  • Intervalos de omisión personalizados: ofrece la capacidad de elegir la cantidad de segundos para saltar hacia adelante y hacia atrás.
  • Integración completa del sistema: brinda notificaciones de escritorio, clave de medios del sistema e integración de menú de sonido
  • Descargas automáticas de nuevos podcast para mantener la biblioteca actualizada
  • Gestión inteligente de bibliotecas: hay una opción para mantener su biblioteca libre de descargas antiguas.
  • Reproduce el último podcast donde lo dejaste
  • Biblioteca de importación y exportación. Los usuarios pueden exportar a los archivos Outline Processor Markup Language (OPML) y Extensible Markup Language (XML), e importar archivos OPML.
  • Algunas otras funciones son conteo de lanzadores y soporte de barra de progreso, soporte de teclas de medios del sistema e integración de menú de sonido.

Vocal

¿Como instalar el cliente de podcast Vocal en Linux?

Para quienes estén interesados en poder instalar esta aplicación en su sistema, podrán hacerlo siguiendo las instrucciones que compartimos con ustedes a continuación.

Tal y como mencionamos al inicio, Vocal es distribuida mediante un paquete Flatpak para que esta pueda ser instalada en la mayoría de las distribuciones de Linux actuales.

Aun que también la podremos encontrar dentro de los repositorios de Fedora y openSUSE. También vale mencionar que Arch Linux no es la excepción pues la aplicación esta dentro de sus repositorios ya que obtiene los archivos desde github.

El primer método de instalación, es con ayuda de Flatpak por lo que deben de contar con el soporte para poder instalar este tipo de paquetes.

En una terminal vamos a teclear el siguiente comando:

flatpak install --from https://flathub.org/repo/appstream/com.github.needleandthread.vocal.flatpakref

El segundo método es instalado la aplicación desde los repositorios de las distribuciones que mencione antes.

Ahora para poder instalar la aplicación en Fedora y sus derivados, solo tenemos que abrir una terminal y en ella vamos a teclear el siguiente comando:

sudo dnf install vocal

Mientras que para el caso de los que son usuarios de openSUSE en cualquiera de sus versiones, solo tenemos que teclear el siguiente comando en una terminal:

sudo zypper in vocal

Finalmente para poder instalar esta aplicación en Arch Linux y sus derivados, desde una terminal solo tendremos que ejecutar el siguiente comando:

sudo pacman -S vocal

Y listo con ello ya podrán comenzar a utilizar esta aplicación en su sistema. Es importante mencionar que esta aplicación necesita que se tenga el soporte de Vala en el sistema para poder funcionar.

El artículo Vocal, una excelente aplicación de podcast para Linux ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2x03JEA
via IFTTT

Game Builder, una de herramienta de Google para la creación de juegos 3D

Game Builder

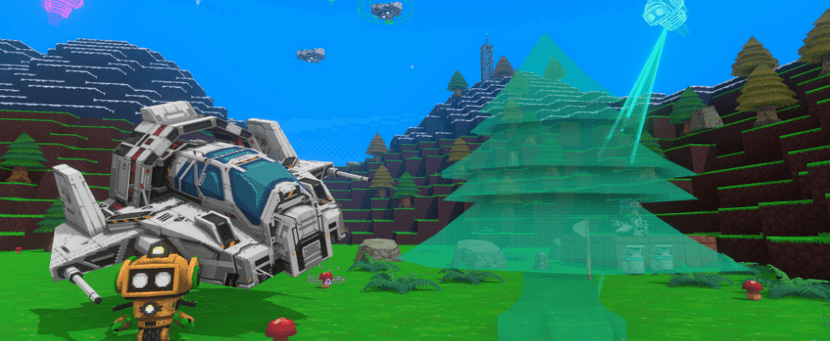
Si alguna vez has querido hacer un juego, pero no sabes cómo, Google tiene una herramienta para ti. Nacido en su taller para proyectos experimentales, Área 120, el nuevo prototipo del juego ‘Game Builder’ ofrece la posibilidad de crear tus propios juegos dentro de un entorno simple similar a Minecraft.

Google anunció hace unos días que su división del Área 120, que se encarga de la incubación de proyectos especiales de los empleados, lanzó Game Builder.

Game Builder, a diferencia de otras herramientas de creación de juegos, está diseñado para ser un juego en sí mismo.

Google dice que la plataforma es para aquellos que “tienen una idea para un videojuego” pero no tienen experiencia en codificación o arte en 3D.

Sobre Game Builder

Game Builder proporciona un mundo de arrastrar y soltar y un diseñador de juegos basado en bloques y cartas.

Los bloques forman el entorno en el que jugarás, mientras que los fragmentos de código basados en tarjetas controlarán el comportamiento de las cosas en el juego.

Los usuarios pueden hacer plataformas móviles, marcadores, pociones curativas, autos que se pueden conducir y más.

Además, los usuarios pueden encontrar e importar gráficos para los personajes y el medio ambiente desde la plataforma Poly de Google, que alberga una biblioteca abierta de activos de VR y AR gratuitos.

Además de todo esto, Game Builder permite a los usuarios colaborar en tiempo real con otros usuarios.

Esto puede parecer que varias personas construyen un nivel juntos, o que un usuario haga una prueba de juego mientras otros hacen el nivel.

Vale la pena señalar que Área 120 de Google lanzó Game Builder en Steam en noviembre de 2018, pero no ha dicho mucho hasta ahora con el lanzamiento de la versión 2.0.

El sistema recuerda a Minecraft, en el que tus acciones en Game Builder ayudan a dar forma a la creación de tu propio juego.

Múltiples usuarios pueden trabajar en un solo proyecto al mismo tiempo y si bien no necesita saber cómo codificar, el juego le permite arrastrar y soltar comandos específicos utilizando su propia interfaz similar a las tarjetas, también puede crear su propio comando tarjetas con Javascript.

Por supuesto, solo porque no sabes codificación, no significa que tengas que confiar para siempre en un sistema basado en tarjetas. El juego también apunta a permitir que los usuarios se vuelvan más y más avanzados si se interesan en saber cómo funcionan exactamente las cosas.

Aunque el juego ha existido desde el año pasado, incluso ahora, después de que se haya anunciado oficialmente, aún está catalogado como un prototipo.

Se desconoce cuándo o si Game Builder ganará el título de producto terminado pero, si genera más interés, Google está obligado a permitir que crezca.

“Digamos que tienes una idea para un videojuego”, escribió Logan Olson, líder del equipo de Game Builder, en una publicación de blog que anunciaba el lanzamiento del software.

“Podría ser un juego de acción en primera persona protagonizado por un caracol en la carrera (lenta) de la ley, o un juego multijugador con solo pugs.

“Solo hay un problema: nunca has creado un juego. No sabes cómo programar. No conoces a ningún artista en 3D. Y todas las herramientas que encuentres no te permitirán colaborar con amigos”. Según nuestro recuento, eso plantea cuatro problemas, pero imaginamos que Google entiende los números mejor que nosotros, por lo que volveremos a verificar que una calculadora esté segura.

“Game Builder tiene como objetivo hacer que la construcción de un juego sea como jugar un juego. Si has creado un fuerte o cavado una mina en un juego, ya sabes cómo construir un nivel 3D en Game Builder”.

La idea detrás de Game Builder es que puedes hacer el juego de tus sueños sin todas esas cosas complicadas como el código de aprendizaje o cómo animar y dibujar. En su lugar, trabajas en el entorno con amigos, como si fuera un juego de Minecraft , un juego que, en particular, fue creado por alguien que puede codificar.

Fuente: https://www.blog.google/

El artículo Game Builder, una de herramienta de Google para la creación de juegos 3D ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2IJBxeS
via IFTTT

Una vulnerabilidad en Vim permitía la ejecución de código al abrir un TXT

Vim

Una nueva vulnerabilidad fue corregida en los editores de texto preinstalados en varias distribuciones de Linux fue encontrada en los editores de texto Vim y Neovim ( CVE-2019-12735 ).

El fallo encontrado en estos editores permite a los hackers controlar los equipos cuando los usuarios abren un archivo de texto malicioso. El problema se manifiesta con la actividad de la modeline habilitada de manera predeterminada (“: set modeline”), que permite definir las opciones de edición en el archivo que se está procesand.

Vim y su fork NeoVim contenían una falla que residía en los modeline. Esta función permite a los usuarios especificar las dimensiones de las ventanas y otras opciones personalizadas cerca del principio o final de un archivo de texto.

Esta función está habilitada de forma predeterminada en versiones anteriores a Vim 8.1.1365 Neovim 0.3.6 y se aplica a todos los tipos de archivos, incluidos los archivos .txt.

Sobre la vulnerabilidad en Vim

A través de Modeline, solo se permite un número limitado de opciones. Si una expresión se especifica como un valor de opción, se ejecuta en el modo de caja de arena, que permite utilizar solo las operaciones seguras más simples.

Al mismo tiempo, el comando “: source” es uno de los permitidos, en el que puede usar el modificador “!” para ejecutar comandos arbitrarios desde el archivo especificado.

Por lo tanto, para ejecutar el código, es suficiente indicar en la línea de modeline una construcción de la forma “set foldexpr = execute (‘\: source! Some_file’):”. En Neovim, la llamada de ejecución está prohibida, pero en su lugar se puede usar assert_fails.

Por otro lado en el sandbox, este está diseñado para prevenir efectos secundarios:

“Las opciones ‘foldexpr’, ‘formatexpr’, ‘includeexpr’, ‘indentexpr’, ‘statusline’ y ‘foldtext’ pueden evaluarse en un sandbox. Esto significa que está protegido contra estas expresiones con efectos secundarios desagradables. Esto proporciona cierta seguridad cuando estas opciones se definen a partir de un modelo”.

Mientras que los modelos limitan los comandos disponibles y los ejecutan en un entorno aislado del sistema operativo, el investigador Armin Razmjou notó que el comando : ¡font! eludió esta protección:

“Ella lee y ejecuta los comandos de un archivo dado como si se ingresaran manualmente, ejecutándolos una vez que se ha dejado el arenero”, escribió el investigador en un mensaje publicado a principios de este mes. -ci.

Por lo tanto, uno puede construir de forma trivial una línea de modelo que ejecute el código fuera de la sandbox.

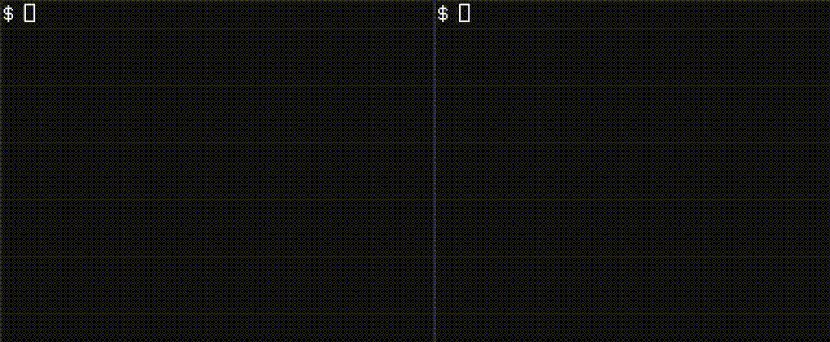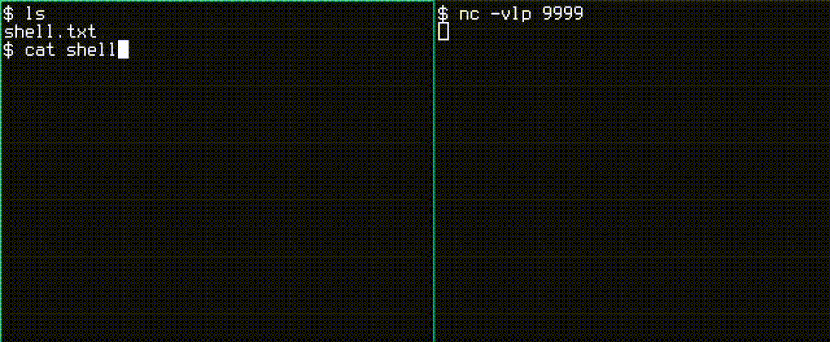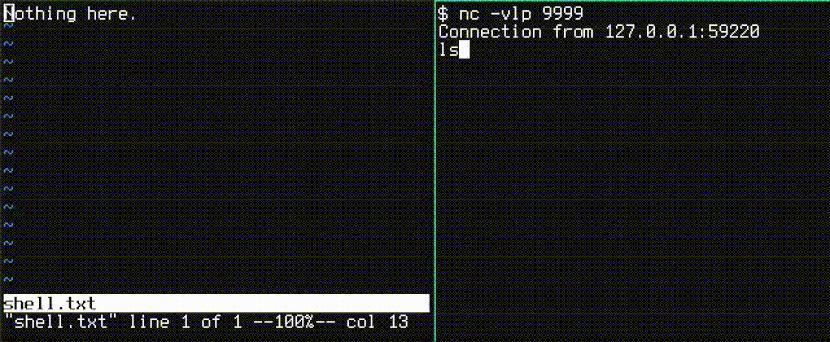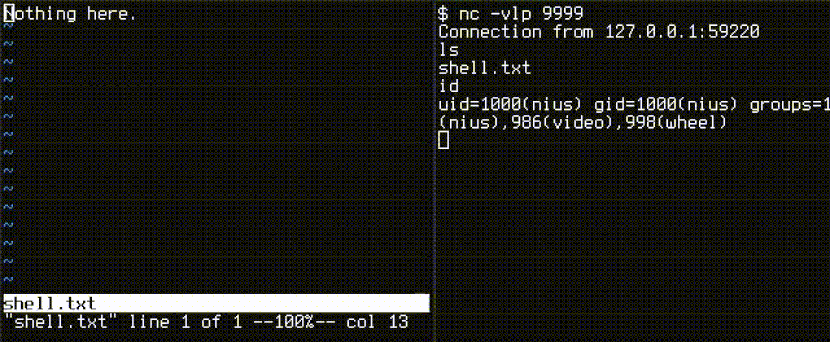
La publicación incluye dos archivos de texto de prueba de principio, uno de los cuales ilustra gráficamente la amenaza.

Uno de ellos abre una shell inversa en la computadora que ejecuta Vim o NeoVim. Desde allí, los atacantes podrían lanzar los comandos de su elección hacia la máquina requisada.

“Este PoC describe un enfoque de ataque real en el que se lanza un shell invertido cuando el usuario abre el archivo”, escribió Razmjou. “Para ocultar el ataque, el archivo se reescribirá inmediatamente cuando se abra. Además, PoC usa secuencias de escape de terminal para ocultar la línea de modelo cuando el contenido se imprime con cat. (cat -v revela el contenido real). “

La vulnerabilidad de ejecución del comando requiere la activación de la funcionalidad de modelado estándar, como en algunas distribuciones de Linux por defecto. El defecto se encuentra en Vim antes de la versión 8.1.1365 y en Neovim antes de la versión 0.3.6.

Este aviso de la Base de Datos de Vulnerabilidades Nacionales del Instituto Nacional de Normalización y Tecnología muestra que las distribuciones de Linux de Debian y Fedora han comenzado a lanzar versiones corregidas.

En distribuciones, el problema se soluciona en RHEL , SUSE / openSUSE , Fedora , FreeBSD , Ubuntu , Arch Linux y ALT .

La vulnerabilidad permanece sin corregir en Debian (en Debian modeline está deshabilitada de forma predeterminada, por lo que la vulnerabilidad no se manifiesta en el estado predeterminado).

La última versión de MacOS continúa utilizando una versión vulnerable, aunque los ataques solo funcionan cuando los usuarios han cambiado una configuración predeterminada que tiene activa la función modelines.

El artículo Una vulnerabilidad en Vim permitía la ejecución de código al abrir un TXT ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2XNGycH
via IFTTT

EPI: el proyecto de microprocesador de Europa

EPI

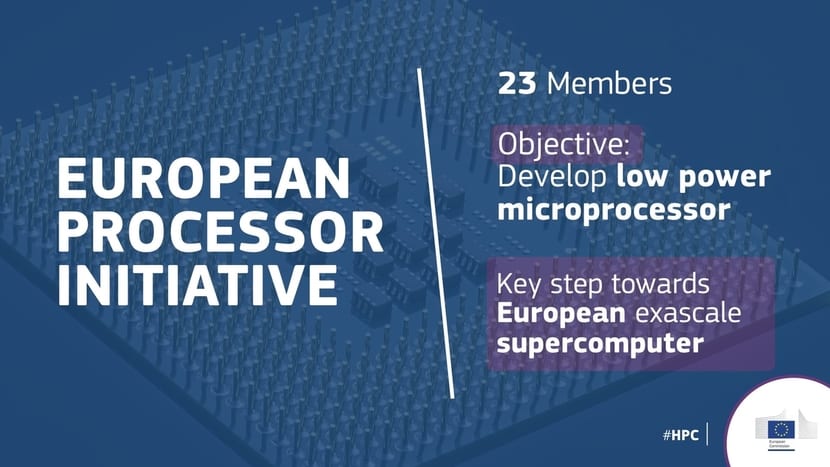
Europa está preparando un gran proyecto, se llama EPI (European Processor Initiative), para crear un microprocesador de alto rendimiento para evitar la dependencia tecnológica de Estados Unidos. Una idea extremadamente necesaria viendo cómo está el panorama actual y los bloqueos que ha impuesto Estados Unidos a China. Europa necesita de grandes proyectos colaborativos entre sus miembros como este.

Tenemos una alta dependencia de tecnología extranjera y ante ciertas artimañas de políticos o de geopolítica, no podemos quedarnos de brazos cruzados o arrodillados antes las potencias. Con EPI tendremos un futuro microprocesador con una gran cantidad de inversión para su desarrollo y con la participación de 10 países europeos, entre los que está España, Suecia, Alemania, Francia, Suiza, Italia, etc.

Concretamente, de España participan dos miembros importantes, una empresa especializada en diseños de dispositivos semiconductores y el centro de supercomputación situado en Barcelona. Es decir, el hogar del supercomputador Marenostrum del que ya hemos hablado en varias ocasiones. Todos juntos trabajaran para crear un chip de alto rendimiento y eficiente energéticamente hablando.

Con él podrán crear futuros supercomputadores de exaescala (EFLOPS), y además extenderlo a otras aplicaciones. Y para ello, y esto es lo que tiene que ver con este blog, se basarán en una ISA abierta, la RISC-V de la que también hemos hablado en otras ocasiones en LxA. De esa forma, no dependeremos de chips de Intel (Xeon), AMD (EPYC), Oracle (SPARC), IBM (POWER), etc., y quién sabe si en un futuro también para la informática de consumo. ¿Te imaginas un PC 100% Europeo? Ojalá se consiga algún día.

Resumiendo el proyecto EPI, tendría los siguientes puntos clave:

  • Crear un procesador de alto rendimiento y propósito general.
  • Podrá ser usado en supercomputación en 2023, pero también se trabaja para obtener procesadores para sistemas de consumo, dispositivos de bajo consumo, automóviles, etc.
  • Basado en un sistema económico sólido y prolongado en el tiempo.

Sin duda otra gran noticia que nos ha pillado casi por sorpresa tras los problemas de Huawei y el bloqueo tecnológico por esa guerra de Estados Unidos vs China. Cuando comience a dar más frutos y sepamos más noticias, las iremos contando.

El artículo EPI: el proyecto de microprocesador de Europa ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2Klvznq
via IFTTT

Google salio a justificar las restricciones de Manifest V3 y que no afectara contra los bloqueadores de anuncios

Google Chrome logo

Ya hace 9 meses que Google anunció cambios importantes en el Manifest V3, un documento en el que la compañía brinda detalles sobre las capacidades de las extensiones para su navegador.

La versión 3 está en proceso de gestación y los debates al respecto no han dado tregua. Por lo que poco después de que los usuarios enojados no dejaran de amenazar con abandonar el navegador, los ingenieros de Google acaban de prometer que los cambios futuros en el sistema de extensiones de Chrome no paralizarán los bloqueadores de anuncios como todos temen.

La compañía dice que los cambios a través de la nueva API mejorarán la privacidad del usuario y acelerarán las mejoras.

Además, Google ha prometido aumentar el límite máximo del número de filtros, esto, para poner fin a las principales críticas emitidas por los desarrolladores de bloqueadores de anuncios en los últimos meses.

Google dio a conocer que ha estado observando estos cambios desde octubre del año pasado. En medio de la batalla contra el aumento de extensiones maliciosas en su plataforma, con ello ha anunciado la entrada en vigor de nuevas reglas en el proceso de revisión de extensiones, pero también cambios en el código base tomado en Extensiones.

Mientras que al principio hubo poca discusión sobre los próximos cambios en el Manifest V3, en enero los desarrolladores de varios bloqueadores de anuncios plantearon un problema con la API web.

El temor expresado por los desarrolladores: la nueva API puede impedir que sus extensiones inspeccionen páginas web con la misma eficiencia.

La API de solicitud web original interrumpe la carga de una página mientras explora su contenido para buscar anuncios u otro contenido que la extensión pueda bloquear o modificar.

En su último lanzamiento, Google señalo que está antigua API fue una fuente de abuso la cual utilizaron los desarrolladores maliciosos. En las cifras publicadas por Google, el 42% de las extensiones maliciosas detectadas desde enero del año pasado se basaron en la API de solicitud web.

“Con la solicitud web, Chrome envía todos los datos de una solicitud de red a la extensión de escucha, incluidos los datos confidenciales de esa solicitud, como fotos personales o correos electrónicos”, dice Google

La API declarativeNetRequest funciona en un enfoque diferente

En lugar de la extensión basada en lo último, deteniendo las solicitudes web e inspeccionando todo el contenido, este último establece las reglas que el navegador lee y aplica a cada página web antes de cargar.

Con esta nueva API, las extensiones nunca reciben datos de una página y el navegador solo realiza cambios en una página cuando se respetan una o más reglas declaradas. De esta manera, todos los datos confidenciales que se pueden incluir en una página (correos electrónicos, fotos, contraseñas, etc.) permanecen en el nivel del navegador y nunca se transmiten a las extensiones. Según Google, la nueva API es mejor en términos de confidencialidad, pero también de velocidad.

En enero del año en curso, los bloqueadores de anuncios han argumentado que a pesar de los beneficios presentados a través de la nueva API, Google planeaba limitar los filtros a 30,000, un número considerado insuficiente por los mantenedores de anuncios.

En enero, Raymond Hill uBlock Origin y las extensiones de uMatrix fueron los autores (entre otros) de la popular lista de bloqueados Easylist con 42,000 filtros. Google ha revisado este detalle y anuncia el paso del límite del filtro de 30,000 a 150,000.

Las Opera, Brave y Vivaldi podrian no realizar el cambio

En general, los desarrolladores de navegadores basados en Chromium han hecho anuncios de que no se alinearán con los cambios que pueden ser perjudiciales para los usuarios.

Además de los bloqueadores de anuncios que integran sus respectivos navegadores, la tendencia en Opera y Brave es continuar con el soporte del antiguo Web Request API, que permitirá que las extensiones como uBlock y uMatrix sigan funcionando sin problemas.

Mientras que en Vivaldi, la forma en que se abordará el cambio de API dependerá de las decisiones finales de Google.

El artículo Google salio a justificar las restricciones de Manifest V3 y que no afectara contra los bloqueadores de anuncios ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2Xlx4sc
via IFTTT

Firman la solicitud de extradición de Julian Assange a Estados Unidos

assange

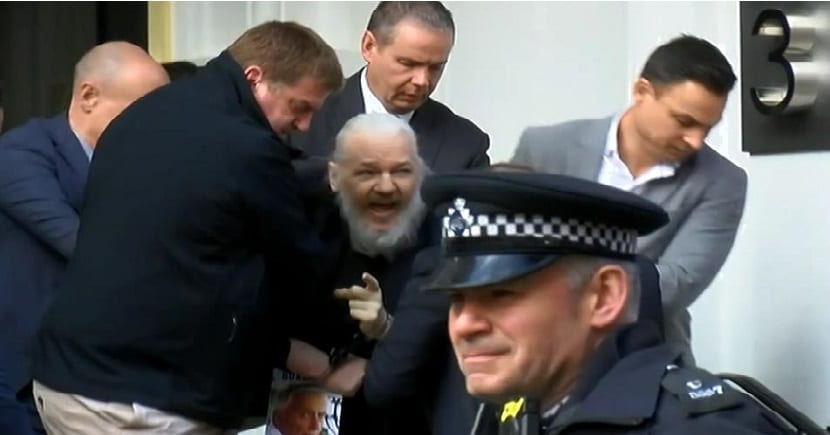
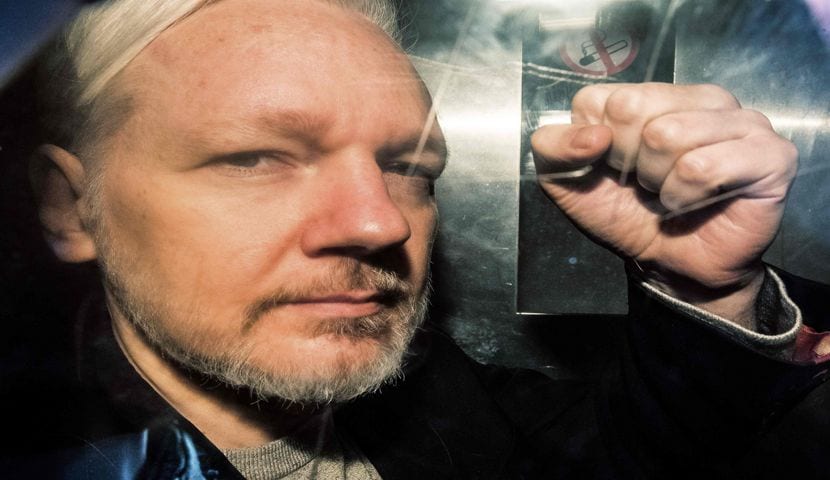
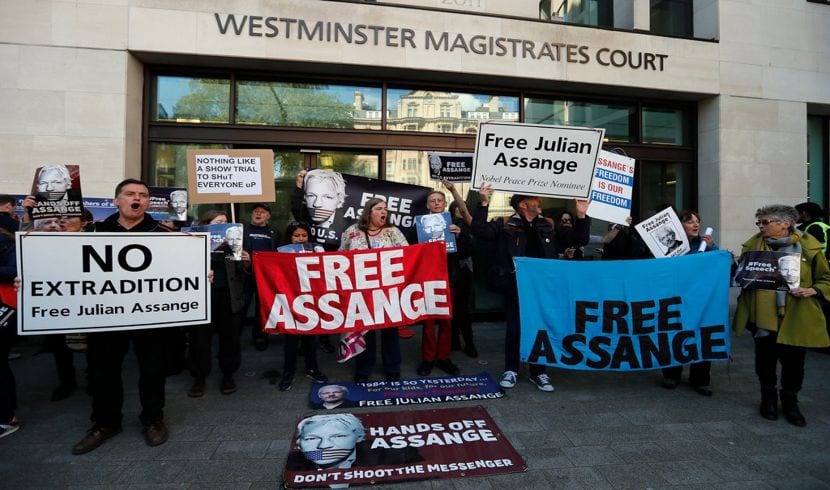
Hace poco el Secretario de Estado para el Interior de Gran Bretaña firmó la solicitud de extradición de Julian Assange. La ley marca el primer paso en un proceso en el que los tribunales del Reino Unido asumirán el control. La primera audiencia de revisión de solicitudes en Estados Unidos tuvo lugar hoy en un tribunal de Londres.

Este proceso tuvo lugar debido a una serie de acusaciones contra el fundador de WikiLeaks. Uno de estos estados afirma que Julian Assange colaboró con Chelsea Manning (ex analista de inteligencia de EE. UU.) Para obtener documentos clasificados, así como obtener acceso no autorizado a las computadoras del gobierno de los Estados Unidos.

Con la llegada de la solicitud de extradición completa, Julian Assange tendrá que enfrentar 18 cargos en nombre de la Ley de Espionaje de los Estados Unidos.

Artículo relacionado:
Assange es acusado de 18 cargos por violar la ley de espionaje

Según un anuncio del Departamento de Justicia de los Estados Unidos, Julian Assange incurre en una pena máxima de 10 años de prisión por cada cargo de conformidad con la Ley de Espionaje de 1917.

En 1917, se estableció la Ley de espionaje para prohibir la interferencia en las operaciones militares, para evitar la insubordinación en el ejército y para evitar que terceros apoyen a los enemigos de los Estados Unidos en tiempo de guerra.

En 1919, el Tribunal Supremo de los Estados Unidos dictaminó que la ley federal no viola la libertad de expresión de los condenados en virtud de sus disposiciones.

Artículo relacionado:
Julian Assange entra en la lucha en contra de ser extraditado a los Estados Unidos

Sin embargo, ha sido objeto de controversia y desafíos ante los tribunales de ese país, en particular, debido a su carácter inconstitucional y su relación frontal con la libertad de expresión.

“El Sr. Julian Assange fue arrestado a raíz de una solicitud de extradición provisional de los Estados Unidos. Se le acusa de delitos que incluyen el uso indebido de la computadora y la divulgación no autorizada de información de la Defensa Nacional.

Hemos recibido la solicitud de extradición completa, que ha sido certificada por el Ministro del Interior. “Este caso está ahora ante los tribunales y sería inapropiado ir más allá en los comentarios”, afirma el ministro de Interior británico en una publicación.

“Es importante que las personas no sean engañadas para creer que WikiLeaks es otra cosa que no sea un editor.

El gobierno de Estados Unidos intentó engañar a la prensa “, dijo Julian Assange a través de un vídeo que grabo desde su celular.

Mientras Ben Brandon, el abogado que representa a los Estados Unidos, recordó en su contra, incluso que había pirateado una red de defensa de contraseñas, Julian Assange replicó: “No hacké nada.

En la audiencia de hoy, Ben Brandon señaló que las acciones de Julian Assange eran peligrosas y que al publicar documentos clasificados, Julian Assange creó un riesgo grave e inminente de que muchas fuentes de inteligencia, incluidos los periodistas.

Los defensores de los derechos humanos y los activistas políticos, sufren daños físicos graves o son detenidos arbitrariamente. Mark Summers, el abogado del fundador de WikiLeaks, se quejó de que los cargos contra su cliente constituían un escandaloso ataque frontal contra los derechos de los periodistas y la libertad de expresión.

La extradición de Julian Assange a los Estados Unidos está condicionada a la finalización con éxito de una serie de pruebas que las autoridades británicas realizarán.

Sin embargo, es probable que el campo de Julian Assange utilice una serie de palancas, incluida la de los derechos humanos.

De hecho, persisten los temores sobre el tratamiento que Julian Assange podría sufrir si fuera extraditado a los Estados Unidos.

“Si dejamos a Julian Assange a merced de este mal viento, entonces cualquier periodista dondequiera que esté puede ser extraditado a los Estados Unidos si el gobierno de este país cree que ha publicado información que amenaza la seguridad nacional de los Estados Unidos”.

Finalmente ahora toca esperar a que se lleve a cabo la Corte de Westminster, la cual ha programado una audiencia finales del mes de febrero del 2020.

El artículo Firman la solicitud de extradición de Julian Assange a Estados Unidos ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2IJGtQL
via IFTTT

Firman la solicitud de extradición de Julian Assange a Estados Unidos

assange

Hace poco el Secretario de Estado para el Interior de Gran Bretaña firmó la solicitud de extradición de Julian Assange. La ley marca el primer paso en un proceso en el que los tribunales del Reino Unido asumirán el control. La primera audiencia de revisión de solicitudes en Estados Unidos tuvo lugar hoy en un tribunal de Londres.

Este proceso tuvo lugar debido a una serie de acusaciones contra el fundador de WikiLeaks. Uno de estos estados afirma que Julian Assange colaboró con Chelsea Manning (ex analista de inteligencia de EE. UU.) Para obtener documentos clasificados, así como obtener acceso no autorizado a las computadoras del gobierno de los Estados Unidos.

Con la llegada de la solicitud de extradición completa, Julian Assange tendrá que enfrentar 18 cargos en nombre de la Ley de Espionaje de los Estados Unidos.

Artículo relacionado:
Assange es acusado de 18 cargos por violar la ley de espionaje

Según un anuncio del Departamento de Justicia de los Estados Unidos, Julian Assange incurre en una pena máxima de 10 años de prisión por cada cargo de conformidad con la Ley de Espionaje de 1917.

En 1917, se estableció la Ley de espionaje para prohibir la interferencia en las operaciones militares, para evitar la insubordinación en el ejército y para evitar que terceros apoyen a los enemigos de los Estados Unidos en tiempo de guerra.

En 1919, el Tribunal Supremo de los Estados Unidos dictaminó que la ley federal no viola la libertad de expresión de los condenados en virtud de sus disposiciones.

Artículo relacionado:
Julian Assange entra en la lucha en contra de ser extraditado a los Estados Unidos

Sin embargo, ha sido objeto de controversia y desafíos ante los tribunales de ese país, en particular, debido a su carácter inconstitucional y su relación frontal con la libertad de expresión.

“El Sr. Julian Assange fue arrestado a raíz de una solicitud de extradición provisional de los Estados Unidos. Se le acusa de delitos que incluyen el uso indebido de la computadora y la divulgación no autorizada de información de la Defensa Nacional.

Hemos recibido la solicitud de extradición completa, que ha sido certificada por el Ministro del Interior. “Este caso está ahora ante los tribunales y sería inapropiado ir más allá en los comentarios”, afirma el ministro de Interior británico en una publicación.

“Es importante que las personas no sean engañadas para creer que WikiLeaks es otra cosa que no sea un editor.

El gobierno de Estados Unidos intentó engañar a la prensa “, dijo Julian Assange a través de un vídeo que grabo desde su celular.

Mientras Ben Brandon, el abogado que representa a los Estados Unidos, recordó en su contra, incluso que había pirateado una red de defensa de contraseñas, Julian Assange replicó: “No hacké nada.

En la audiencia de hoy, Ben Brandon señaló que las acciones de Julian Assange eran peligrosas y que al publicar documentos clasificados, Julian Assange creó un riesgo grave e inminente de que muchas fuentes de inteligencia, incluidos los periodistas.

Los defensores de los derechos humanos y los activistas políticos, sufren daños físicos graves o son detenidos arbitrariamente. Mark Summers, el abogado del fundador de WikiLeaks, se quejó de que los cargos contra su cliente constituían un escandaloso ataque frontal contra los derechos de los periodistas y la libertad de expresión.

La extradición de Julian Assange a los Estados Unidos está condicionada a la finalización con éxito de una serie de pruebas que las autoridades británicas realizarán.

Sin embargo, es probable que el campo de Julian Assange utilice una serie de palancas, incluida la de los derechos humanos.

De hecho, persisten los temores sobre el tratamiento que Julian Assange podría sufrir si fuera extraditado a los Estados Unidos.

“Si dejamos a Julian Assange a merced de este mal viento, entonces cualquier periodista dondequiera que esté puede ser extraditado a los Estados Unidos si el gobierno de este país cree que ha publicado información que amenaza la seguridad nacional de los Estados Unidos”.

Finalmente ahora toca esperar a que se lleve a cabo la Corte de Westminster, la cual ha programado una audiencia finales del mes de febrero del 2020.

El artículo Firman la solicitud de extradición de Julian Assange a Estados Unidos ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2IJGtQL
via IFTTT

Rusia lanzara en septiembre smartphones y tablets con Astra Linux

Astra Linux

En septiembre, Rusia planea lanzar los primeros smartphones y tablets comerciales con el sistema operativo Astra Linux.

Estos serán dispositivos industriales, que se supone que son de interés, incluidos los organismos encargados de hacer cumplir la ley y las grandes empresas, con ello se dieron a conocer los planes de la compañía Mobile Inform Group para poner a la venta los dispositivos.

Estos dispositivos que se están preparando para ser lanzados en septiembre, pertenecen a una clase de dispositivos industriales diseñados para funcionar en entornos hostiles.

Astra Linux prepara su versión para dispositivos inteligentes

Aún no se han informado detalles sobre el software (salvo el sistema operativo), a excepción de su certificación por parte del Ministerio de Defensa, el FSTEC y el FSB por el procesamiento de la información hasta el grado de secreto de “importancia especial”.

Astra Linux es una distribución de Linux  Rusa, tanto para ordenadores de escritorio como para servidores desarrollado para satisfacer las necesidades del ejército ruso, otras fuerzas armadas y las agencias de inteligencia.

Proporciona protección de datos hasta el nivel de “máximo secreto” en el grado de información clasificada de Rusia. Ha sido oficialmente certificado por el Ministerio de Defensa de Rusia, el Servicio Federal de Control Técnico y de Exportaciones y el Servicio de Seguridad Federal.

No está claro si la versión para teléfonos inteligentes se basará en el entorno Debian con el shell Fly adaptado para pantallas táctiles pequeñas o bajo la marca Astra Linux.

Fly wrapper es un desarrollo propietario basado en el framework Qt. Disponible paraDebian para dispositivos móviles también pueden ser adaptados a la evolución proyectos GNOME móvil y el KDE Plasma el móvil , desarrollado para Librem 5.

Se planea que el servicio civil, las agencias de aplicación de la ley, la energía, el petróleo y el gas, la minería, el transporte, la manufactura, etc. se conviertan en clientes de los nuevos dispositivos. Astra Linux está en conversaciones con otros fabricantes.

Mientras que Aurora (anteriormente Sailfish) de Rostelecom se considera el único sistema operativo móvil nacional, Kaspersky Lab también se está desarrollando en esta dirección.

Los dispositivos que se planean lanzar con Aurora de momento solo están enfocados en “servir a los funcionarios”.

Se discutió la opción de transferir 1.4 millones de funcionarios para fines de 2021, lo que habría requerido costos por un monto de 38 mil millones de rublos.

mar1

Aun que una de las deficiencias Aurora, los expertos llamaron previamente un pequeño número de aplicaciones.

Al mismo tiempo, en Rusia existe una demanda del sector estatal y grandes empresas de soluciones móviles que son independientes de las tecnologías extranjeras ya que muchos funcionaros y altos cargos expresan que:

“Son inseguras y, como han demostrado los acontecimientos recientes, son insostenibles con las sanciones”

Características

En cuanto los componentes de hardware que se planean introducir en los dispositivos inteligentes con Astra Linux, se conoce que para los teléfonos inteligentes MIG C55AL estará equipado con:

  • Una pantalla de 5.5 pulgadas con una resolución de 1920 * 1080 ( tabletas MIG T8AL y MIG T10AL, respectivamente, 8 y 10 pulgadas)
  • Un procesador SoC Qualcomm SDM632 1.8 Ghz, 8 núcleos
  • 4 GB de RAM
  • 64 GB de memoria ROM
  • Una batería de 4000mAh
  • La duración de la batería se establece a las 10-12 horas a una temperatura de –20 ° C a + 60 ° C y de cuatro a cinco horas a una temperatura de –30 ° C.
  • La clase de protección IP67 / IP68 puede soportar una caída de 1.5 metros en el concreto.

Finalmente este movimiento por parte de Rusia está claro que pretende dar una pauta a lo que está sucediendo con el movimiento de Huawei, ya que con las problemáticas que han surgido con Trump y Huawei.

Esto ha dejado en claro que fabricante de dispositivos inteligentes que llegue a tener problemas con USA o en especial con el actual presidente de los estados unidos “Trump” puede ser sancionado y con llevar todas las repercusiones por las que está pasando Huawei.

Además de que llama demasiado la atención la parte de distribuir primordialmente a altos funcionarios, ejercito y demás áreas de importancia para Ruisa con un sistema propio.

El artículo Rusia lanzara en septiembre smartphones y tablets con Astra Linux ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2X8rJ79
via IFTTT

Microsoft ya publico WSL2, el subsistema de Windows para Linux

Windows_WSL

Tal y como habíamos hablado el mes pasado sobre WSL2 junto con las características que se implementarían en el en su lanzamiento, Microsoft ha anunciado la formación de nuevas compilaciones experimentales de Windows Insider (compilación 18917), que incluyen la capa WSL2 (Subsistema de Windows para Linux).

WSL2 es una capa que permite el lanzamiento de archivos ejecutables de Linux en Windows. La segunda edición de WSL se distingue por la entrega de un núcleo Linux en toda regla, en lugar de un emulador sobre la marcha que traduce las llamadas del sistema Linux a las llamadas del sistema Windows.

Artículo relacionado:
Microsoft anunció el WSL2 con el kernel regular de Linux

El uso de un núcleo de Linux regular permite a WSL2 lograr una compatibilidad total con Linux en el nivel de las llamadas al sistema y garantizar que los contenedores Docker puedan ejecutarse sin problemas en Windows, así como implementar el soporte para sistemas de archivos basados ​​en el mecanismo FUSE.

Sobre WSL2

En comparación con la versión anterior (WSL1), esta segunda versión (WSL2) ha mejorado significativamente el rendimiento de E/S y las operaciones del sistema de archivos.

Por ejemplo, cuando se desempaqueta un archivo comprimido WSL2 es 20 veces más rápido que WSL1, y cuando se realizan algunas de las diferentes operaciones en este, tal como “git clone”, “npm install”, “apt install” y apt update” de 2 a 5 veces.

WSL2 ofrece un componente basado en el kernel 4.19 de Linux que se ejecuta en un entorno Windows utilizando una máquina virtual que ya se utiliza en Azure.

Hay algunos cambios en la experiencia del usuario que notará cuando empiece a usar WSL 2.

Las actualizaciones para el kernel de Linux se entregan a través del mecanismo de actualización de Windows y se prueban en la infraestructura de integración continua de Microsoft.

Todos los cambios preparados para la integración del kernel con WSL prometen publicar bajo la licencia GPLv2 gratuita.

Los parches preparados incluyen optimizaciones para reducir el tiempo de inicio del kernel, reducir el consumo de memoria y dejar el conjunto mínimo requerido de controladores y subsistemas en el kernel.

¿Que hay de nuevo en WSL2?

El soporte para la versión anterior de WSL1 se conserva y ambos sistemas se pueden usar en paralelo, según las preferencias del usuario. WSL2 puede actuar como un reemplazo transparente para WSL1.

Al igual que en WSL1, los componentes del espacio de usuario se instalan por separado y se basan en conjuntos de diversas distribuciones. Por ejemplo, para la instalación en WSL en el directorio de la tienda de Microsoft, se sugieren algunas distribuciones como lo son Ubuntu , Debian, Kali Linux , Fedora , Alpine , SUSE y openSUSE .

El entorno se realiza en una imagen de disco (VHD) separada con un sistema de archivos ext4 y un adaptador de red virtual.

Para interactuar con el kernel de Linux propuesto en WSL2, es necesario incluir en la distribución un pequeño script de inicialización que cambie el proceso de arranque.

Se ha propuesto un nuevo comando “wsl –set-version” para cambiar los modos de distribución, y un comando “wsl –set-default-version” para seleccionar la versión predeterminada de WSL.

Además esta nueva versión de WSL2 incluida en la compilación Windows build 18917, se destacan las mejoras con el sistema de archivos ya que dentro de ellas se optimizo el manejo de estos haciendo más rápido el acceso a ellos.

Entendemos que hemos pasado los últimos tres años diciéndole que coloque sus archivos en su unidad C cuando use WSL 1, pero este no es el caso en WSL 2. Para disfrutar del acceso más rápido al sistema de archivos en WSL 2, estos archivos deben estar dentro. del sistema de archivos raíz de Linux.

Otro de los cambios en WSL2 es el cambio de arquitectura mediante la tecnología de virtualización.

Como WSL 2 ahora se ejecuta en una máquina virtual, se necesitará usar la dirección IP de esa máquina virtual para acceder a las aplicaciones de red de Linux desde Windows, y viceversa.

Nuestro objetivo es hacer que WSL 2 se sienta como WSL 1, y esperamos escuchar sus comentarios sobre cómo podemos mejorar

Fuente: https://devblogs.microsoft.com


El artículo Microsoft ya publico WSL2, el subsistema de Windows para Linux ha sido originalmente publicado en Linux Adictos.

from Linux Adictos http://bit.ly/2XdSuXX
via IFTTT