Cómo gestionar las sesiones abiertas Telegram como un profesional

Cómo gestionar las sesiones abiertas Telegram como un profesional

Mientras que puedes tener WhatsApp abierto en cuatro lugares a la vez, en Telegram no hay límite y, además, hay montones de aplicaciones de Telegram oficiales y extraoficiales. Con el tiempo, es posible perder la cuenta de en dónde has iniciado sesión, pero por suerte la aplicación te facilita mucho tenerlo bajo control.

Dejarte abierta la sesión de Telegram en un móvil o PC que no está bajo tu control supone que otra persona podría ver casi todos tus chats, pero por suerte solo necesitas Telegram en tu móvil para gestionar las sesiones abiertas, cerrándolas o limitando lo que pueden o no pueden hacer, entre otras opciones.


Continue reading →

Cómo descargar tu Certificado Covid a WhatsApp para enseñarlo en segundos

Cómo descargar tu Certificado Covid a WhatsApp para enseñarlo en segundos

Una vez obtenido el Certificado Covid conviene tenerlo impreso y descargarlo al teléfono móvil, así te aseguras de que siempre queda accesible. Además, hay maneras de que no lo pierdas en el teléfono: te contamos cómo puedes abrirlo directamente desde WhatsApp o Telegram. Es un proceso rápido que se te hará muy cómodo.

Con el repunte en la incidencia del Coronavirus, y las Navidades con restricciones que nos esperan, conviene tener descargado el Certificado Covid para así enseñarlo rápidamente. Hay diversas maneras de guardar dicho Certificado en el teléfono: desde hacer uso de Google Pay a abrir directamente el archivo PDF. ¿Que pierdes tiempo localizando dicho archivo? Si lo que más usas en el móvil es WhatsApp, guardar el Certificado Covid ahí te hará ganar rapidez.


Continue reading →

Linux 5.15 se «cargó» el soporte para el disco de los AirPort Extreme

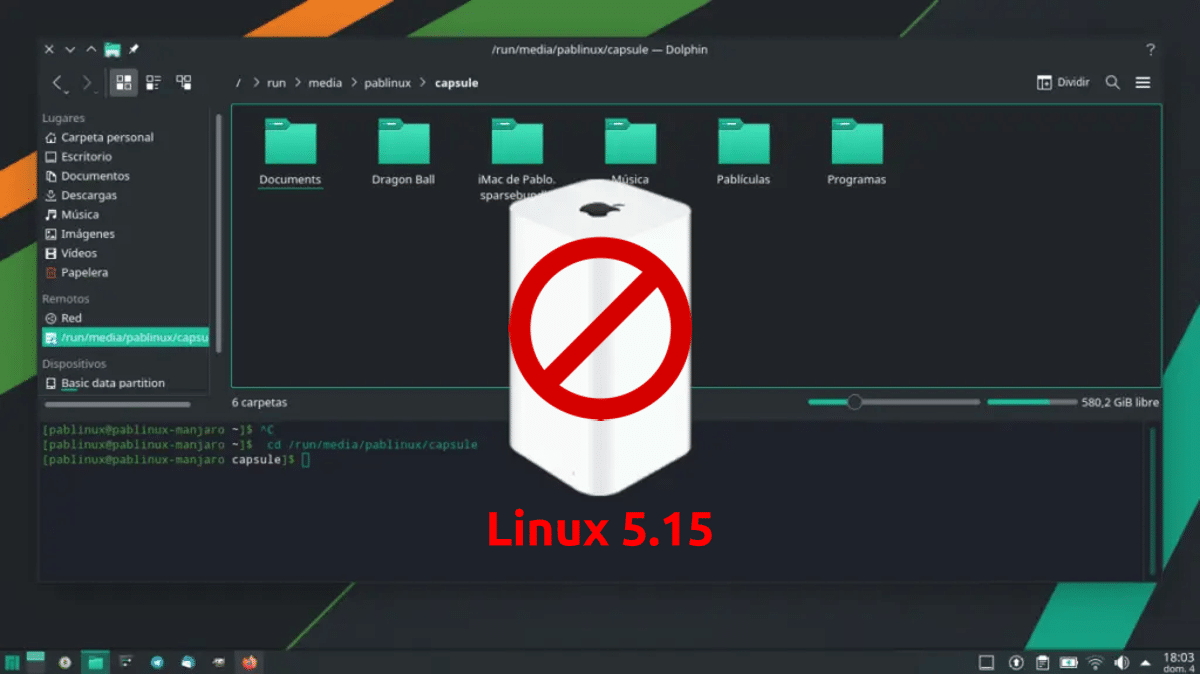
AirPort no funciona en Linux 5.15

Hace unos meses escribimos un artículo en el que explicábamos cómo acceder al disco del AirPort Extreme/Time Capsule de Apple desde Linux. Aunque debería poder accederse a ellos desde Samba de manera sencilla, Apple no ha actualizado sus routers para que sean compatibles con las nuevas versiones de los protocolos, por lo que había que indicarle que usara el antiguo para poder acceder a su contenido. Pero todo en el mundo avanza, y con Linux 5.15 volvemos a tener un problema los que en el pasado usábamos más macOS y aparatos de la manzana.

Entre las novedades de Linux 5.15 teníamos una que implementaba un servidor SMB3 llamado ksmbd. Lo que en un principio no estaba tan a la vista era el fin de un soporte, tal y como explican aquí, sin el que ya no se podrá usar NTLM y sistemas de autenticación más flojos. Por lo tanto, cuando le indicamos la opción sec=ntlm en el momento del montaje, no puede avanzar y nos muestra un error.

Linux 5.15 abandona el soporte para NTLM

Por el momento, lo que se comenta en los diferentes hilos de foros y reddit que he visto es que el fin del soporte ha llegado para quedarse. Si queremos seguir accediendo a nuestro disco compartido del AirPort Extreme desde Linux como lo hacíamos hasta ahora, tendremos que quedarnos en Linux 5.14 o algún kernel anterior. Esto será más fácil en distribuciones como las que tienen herramientas con interfaz gráfica para elegir qué kernel queremos instalar. Para los que podamos tener varios y no queramos perder esta opción, lo mejor es dejar instalado Linux 5.10, que es LTS, para cuando queramos acceder a nuestro disco del AirPort.

Otra opción, que no he tenido tiempo de estudiar al detalle, es usar afpfs-ng para montar la unidad, pero es un software que lleva mucho tiempo sin actualizarse y no se lleva demasiado bien con las últimas versiones de los gestores de archivos: aunque parece que lo monta con éxito, en Dolphin no aparece, en Nautilus aparece pero no tiene permiso para abrir nada… Mientras encontramos una solución, lo mejor es guardarse Linux 5.10 en la recámara.

from Linux Adictos https://ift.tt/3IxlsXL
via IFTTT

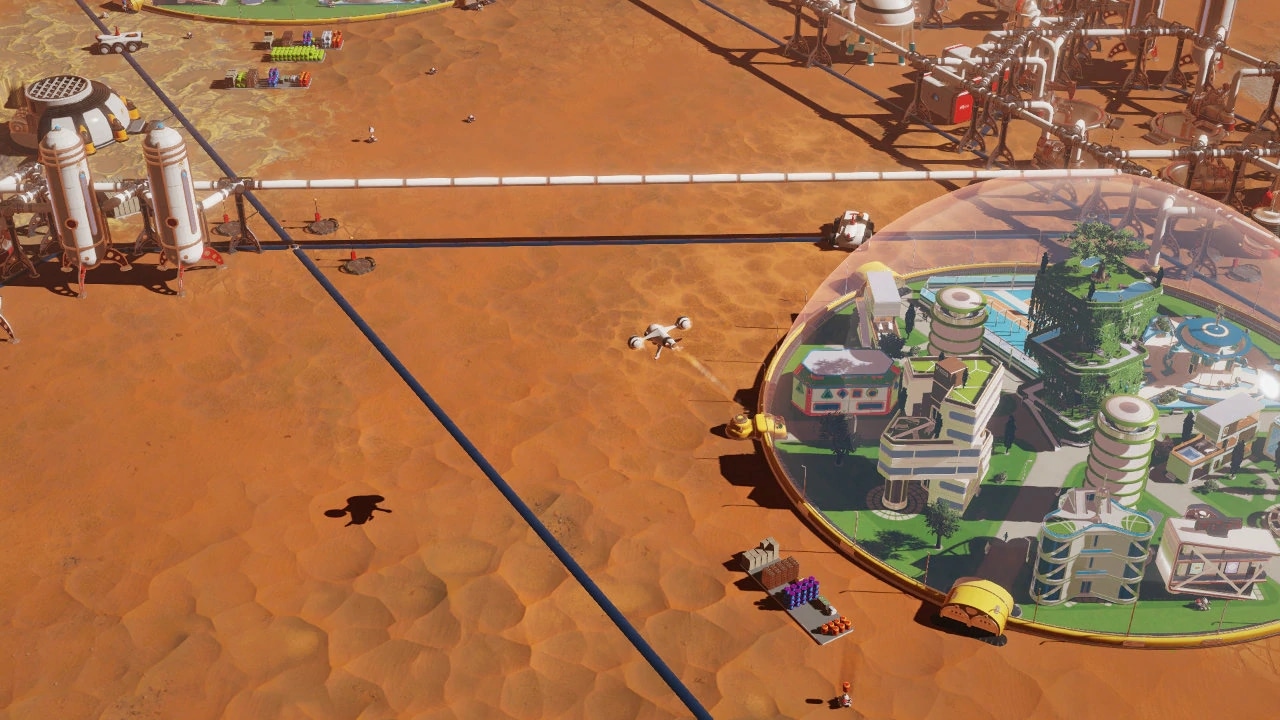
Surviving Mars: Nuevo DLC lanzado por Paradox

Surviving Mars

Paradox no cesa en el desarrollo de mejoras y nuevo contenido descargable para el título Surviving Mars. Un videojuego de colonización y supervivencia en Marte que ha sido todo un éxito. Ahora llega un nuevo DLC que llega como revisión de Below and Beyond, y que es totalmente gratuito para todos.

El anterior DLC se lanzó en septiembre de este año, y rápidamente obtuvo una puntuación muy negativa. Paradox ha querido subsanar esto con algunas mejoras y pulir todo lo que no gustó en el anterior contenido descargable de Surviving Mars que podrás encontrar tanto en la tienda de Valve, Steam, como en la propia de Paradox, en GOG, y Humble Store. Seguramente, por estas fechas, haya algunas ofertas si aún no tienes el título…

Las novedades en Surviving Mars

En esta nueva actualización del DLC se incluyen algunas mejoras como:

  • Mejoras en Buried Wonder, algo que afecta positivamente a la colonia tanto a nivel de superficie, subterráneo y asteroides.
  • La historia de Buried Wonder se amplia.
  • Encontrarás anomalías raras en todo el terreno subterráneo y cada una te permitirá obtener recompensas.
  • Nuevas tecnologías revolucionarias. Tienes 6 nuevas tecnologías revolucionarias para usar en superficie, subsuelo y a nivel de asteroides.
  • 2 nuevos perfiles de comandante, espeleólogo y minero espacial.
  • Varias correcciones de errores que existían en la anterior versión.
  • Mejoras en el propio juego Surviving Mars.

Sin duda, una maravilla para los amantes de los videojuegos de simulación de construcción, la ciencia ficción y la colonización de otros planetas. Como verás, incluso el título base sin DLCs es ya una maravilla y permite realizar multitud de cosas alucinantes, pero con estos contenidos agregados y las actualizaciones, el videojuego es toda una joya que destaca entre los títulos para Linux.

Descargar Surviving Mars, todas las extensiones y los packs de contenido – Tienda de Steam

from Linux Adictos https://ift.tt/3ICwGdw
via IFTTT

GitHub ahora vuelve la verificación de cuenta extendida obligatoria a NPM

GitHub dio a conocer recientemente algunos cambios en el ecosistema de NPM en relación a los problemas de seguridad que se han estado suscitando y uno de los más recientes fue que unos atacantes lograron hacerse con el control del paquete coa NPM y lanzaron las actualizaciones 2.0.3, 2.0.4, 2.1.1, 2.1.3 y 3.1.3, que incluían cambios maliciosos.

En relación a ello y con la creciente incidencia de la incautación de repositorios de grandes proyectos y la promoción de código malicioso a través del compromiso de las cuentas de los desarrolladores, GitHub está introduciendo una verificación extendida de cuentas.

Por separado, para los mantenedores y administradores de los 500 paquetes NPM más populares, la autenticación obligatoria de dos factores se introducirá a principios del próximo año.

Desde el 7 de diciembre de 2021 hasta el 4 de enero de 2022, todos los mantenedores que tienen derecho a publicar paquetes NPM, pero que no usan la autenticación de dos factores, serán transferidos para usar la verificación de cuenta extendida. La verificación extendida implica la necesidad de ingresar un código único que se envía por correo electrónico al intentar ingresar al sitio npmjs.com o realizar una operación autenticada en la utilidad npm.

La verificación extendida no reemplaza, sino que solo complementa la autenticación de dos factores opcional disponible anteriormente, que requiere la verificación de contraseñas de un solo uso (TOTP). La verificación de correo electrónico ampliada no se aplica cuando la autenticación de dos factores está habilitada. A partir del 1 de febrero de 2022, comenzará el proceso de transferencia a la autenticación obligatoria de dos factores de los 100 paquetes NPM más populares con la mayor cantidad de dependencias.

Hoy presentamos la verificación de inicio de sesión mejorada en el registro de npm, y comenzaremos una implementación escalonada para los mantenedores a partir del 7 de diciembre y concluyendo el 4 de enero. Los mantenedores del registro de npm que tienen acceso para publicar paquetes y no tienen autenticación de dos factores (2FA ) habilitado recibirá un correo electrónico con una contraseña de un solo uso (OTP) cuando se autentique a través del sitio web npmjs.com o la CLI de npm.

Esta OTP enviada por correo electrónico deberá proporcionarse además de la contraseña del usuario antes de autenticarse. Esta capa adicional de autenticación ayuda a prevenir ataques comunes de apropiación de cuentas, como el relleno de credenciales, que utilizan la contraseña comprometida y reutilizada de un usuario. Vale la pena señalar que la verificación de inicio de sesión mejorada está destinada a ser una protección básica adicional para todos los editores. No es un reemplazo para 2FA,NIST 800-63B . Alentamos a los mantenedores a optar por la autenticación 2FA. Al hacerlo, no necesitará realizar una verificación de inicio de sesión mejorada.

Después de completar la migración de los primeros cien, el cambio se propagará a los 500 paquetes NPM más populares en términos de número de dependencias.

Además de los esquemas de autenticación de dos factores disponibles actualmente basados ​​en aplicaciones para generar contraseñas de un solo uso (Authy, Google Authenticator, FreeOTP, etc.), en abril de 2022, planean agregar la capacidad de usar claves de hardware y escáneres biométricos para lo cual existe soporte para el protocolo WebAuthn, y también la capacidad de registrar y administrar varios factores de autenticación adicionales.

Recordemos que según un estudio realizado en 2020, solo el 9.27% ​​de los administradores de paquetes usan autenticación de dos factores para proteger el acceso, y en el 13.37% de los casos, al registrar nuevas cuentas, los desarrolladores intentaron reutilizar contraseñas comprometidas que aparecen en contraseñas conocidas.

Durante el análisis de la solidez de las contraseñas utilizadas, se logró acceder al 12% de las cuentas en NPM (13% de los paquetes) debido al uso de contraseñas predecibles y triviales como «123456». Entre las problemáticas se encontraban 4 cuentas de usuario de los 20 paquetes más populares, 13 cuentas cuyos paquetes se descargaron más de 50 millones de veces al mes, 40 – más de 10 millones de descargas al mes y 282 con más de 1 millón de descargas al mes. Teniendo en cuenta la carga de módulos a lo largo de la cadena de dependencias, comprometer cuentas que no son de confianza podría afectar hasta el 52% de todos los módulos en NPM en total.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en la nota original en el siguiente enlace.

from Linux Adictos https://ift.tt/3DI0pOv
via IFTTT

Cómo publicar y editar tus mejores historias de 2021 con Instagram Playback

Cómo publicar y editar tus mejores historias de 2021 con Instagram Playback

Llegados a esta época, es muy común ver recopilatorios de todo tipo con lo mejor del año. Google Fotos ya nos muestra nuestras fotografías más memorables de este 2021 e Instagram también ha lanzado ya su función Playback, con la que podemos republicar las mejores historias del año.

La propia aplicación te ofrece una selección con lo que considera que son los momentos más especiales de 2021, pero si no te gustan y quieres añadir o quitar alguno antes de publicarlo, también es posible. Te enseñamos cómo hacerlo.


Continue reading →