Before you jump on that new iPhone or Google Pixel, maybe make sure 5G is worthwhile or even offered where you live.
from Gear Latest https://ift.tt/2IFs9MK
via IFTTT

Before you jump on that new iPhone or Google Pixel, maybe make sure 5G is worthwhile or even offered where you live.
from Gear Latest https://ift.tt/2IFs9MK
via IFTTT
In an irreverent but heartfelt stand-up show, Turkish comedian Cem Yılmaz shares stories about childhood, social media and Turks on holiday abroad.
from New On Netflix USA https://ift.tt/3pJfQ5q
via IFTTT
Fearless seal Quinn assembles a squad of misfit recruits to stand up to ruthless sharks with razor-sharp teeth and reclaim the open sea.
from New On Netflix USA https://ift.tt/32yv5W2
via IFTTT
This is one weird trick, but when it works, it works well and can save you cash on apps.
from Gear Latest https://ift.tt/3HqICxC
via IFTTT
(adsbygoogle = window.adsbygoogle || []).push({});
Los laboratorios Bell albergaron a varios de los científicos más inteligentes de su generación. Algunos incluso llegaron a ocupar cargos gerenciales en la empresa madre. Sin embargo, fueron incapaces de ver el cambio que estaba sucediendo a su alrededor. Cambio que en gran parte era responsabilidad de los laboratorios Bell. Entender esta historia nos servirá para comprender por qué Unix se convirtió en el sistema operativo de referencia y, por qué en lugar de utilizarlo hoy la mayoría de las computadoras corren reimplementaciones o inspiraciones. Para los que me lo reclaman, cuando termine esta serie y antes de empezar con la historia de Unix, prometo publicar las fuentes bibliográficas.
Los directivos de la AT&T cometieron el peor de los pecados. Se olvidaron de que dirigían una empresa. Ellos veían a su monopolio como una institución estadounidense al nivel de la torta de manzanas, los fuegos artificiales del 4 de julio o el partido de fútbol americano del Día de Acción de Gracias. Prefirieron ignorar las señales de que había políticos y burócratas que estaban dispuestos a recordárselo (Eso será parte del siguiente artículo) pero, tuvieron que enfrentarlo cuando fueron los propios consumidores estadounidenses quienes enviaron claramente el mensaje.
(adsbygoogle = window.adsbygoogle || []).push({});
Cuando, en la segunda década del siglo XX, Theodore Vail se hizo cargo de la compañía decidió abandonar el sistema de expansión agresiva de sus predecesores y pactar las condiciones de un monopolio con las autoridades nacionales y estatales. En aquel momento un monopolio tenía sentido ya que las inversiones necesarias para construir un sistema de comunicaciones integrado (sobre todo en una geografía tan extensa y variada como la de USA) estaban solo al alcance de grandes compañías o gobiernos.
Vail no solo fue quién sugirió a las autoridades la creación de entes reguladores. También les enseñó que era lo que tenían que regular. Estableció como objetivo el ofrecer un servicio básico a nivel local a precios accesibles. Las comunicaciones de larga distancia eran más una necesidad de las grandes corporaciones y entes estatales que podían pagar tarifas más altas.
Me sorprendió saber que una de las fuentes de ingresos de la AT&T no tenía que ver con las comunicaciones sino con las finanzas. La empresa conseguía préstamos a tasas bajas para financiar la instalación de líneas y equipos. A su vez se las financiaba a los clientes a tasas un poco más elevadas quedándose con la diferencia.
(adsbygoogle = window.adsbygoogle || []).push({});
A principio de los cincuenta fue evidente para muchos que el sistema tenía que modificarse. La expansión de la red de carreteras, la popularización del automóvil, la emancipación de la mujer y la cantidad de gente que vio mundo gracias a la segunda guerra mundial produjeron cambios sociales profundos.
En primer lugar, los adolescentes comenzaron a buscar formas de diferenciarse de sus padres. En segundo, la gente se acostumbró a viajar lejos de casa. Cuando se construyó el monopolio, el objetivo era que la gente utilizara el teléfono dentro de su pueblo. Ahora se utilizaba cada vez más en llamadas de larga distancia. El problema era que en el esquema imaginado por Vail las comunicaciones a larga distancia subsidiaban las llamadas locales ya que el sistema se veía como una red de redes locales.
Y, no nos olvidemos del desbarajuste provocado por el amigo Shannon al demostrar como por el mismo sistema telefónico era posible transmitir señales de video y datos.
La AT&T barrió el problema abajo de la alfombra. En lugar de redefinir su servicio como una sola red para transmitir múltiples tipos de datos y enfocada a la larga distancia, decidió multiplicar sus esfuerzos en el negocio tradicional. Claro que hacer lo primero hubiera significado discusiones con los entes reguladores estatales y nacionales, y, eventualmente renunciar al monopolio.
(adsbygoogle = window.adsbygoogle || []).push({});
Fue así como la empresa inició una campaña agresiva para la gente utilizara más el teléfono e incluso contratara una segunda o tercera línea. La Western Electric hizo la gran Apple diseñando aparatos que fueran decorativos. Incluso intentó (y fracasó) vender un videoteléfono en el mercado corporativo.
Como compensación empezó a ofrecer descuentos a grandes usuarios de llamadas de larga distancia.
Lo que tiene de bueno el capitalismo, es que siempre alguien detecta una necesidad y la satisface, siempre que sea rentable y sin importar que las regulaciones prohíban hacerlo. La AT&T tenía vedado el ingreso al mercado informático y era tanta su devoción al privilegio monopólico que evitaba comercializar equipos que pudieran identificarse como una computadora. Sin embargo, otras empresas a pesar de los impedimentos legales no vacilaron en comercializar centrales telefónicas automáticas y modems mucho más baratos. Con el correr del tiempo, los jueces fallarían a favor de estas empresas convirtiéndolas en legales.
¿Se acuerdan de los descuentos en llamadas internacionales para grandes usuarios? En seguida alguien descubrió el negocio de la intermediación. Compraba grandes planes de datos y los fraccionaba para que los usuarios individuales se beneficiaran de los menores costos. También la AT&T fracasó en impedirlo.
Y, por último, vino la inflación. Las bajas tasas de financiamiento que conseguía la compañía quedaron en el pasado. Y, como no podía aumentar las tarifas a los usuarios, lo que antes era una forma de ganar dinero ahora se transformó en una sangría de fondos.
Lo prometo, un artículo más y llegamos a Unix.
from Linux Adictos https://ift.tt/3EK5uGx
via IFTTT
(adsbygoogle = window.adsbygoogle || []).push({});
Los laboratorios Bell albergaron a varios de los científicos más inteligentes de su generación. Algunos incluso llegaron a ocupar cargos gerenciales en la empresa madre. Sin embargo, fueron incapaces de ver el cambio que estaba sucediendo a su alrededor. Cambio que en gran parte era responsabilidad de los laboratorios Bell. Entender esta historia nos servirá para comprender por qué Unix se convirtió en el sistema operativo de referencia y, por qué en lugar de utilizarlo hoy la mayoría de las computadoras corren reimplementaciones o inspiraciones. Para los que me lo reclaman, cuando termine esta serie y antes de empezar con la historia de Unix, prometo publicar las fuentes bibliográficas.
Los directivos de la AT&T cometieron el peor de los pecados. Se olvidaron de que dirigían una empresa. Ellos veían a su monopolio como una institución estadounidense al nivel de la torta de manzanas, los fuegos artificiales del 4 de julio o el partido de fútbol americano del Día de Acción de Gracias. Prefirieron ignorar las señales de que había políticos y burócratas que estaban dispuestos a recordárselo (Eso será parte del siguiente artículo) pero, tuvieron que enfrentarlo cuando fueron los propios consumidores estadounidenses quienes enviaron claramente el mensaje.
(adsbygoogle = window.adsbygoogle || []).push({});
Cuando, en la segunda década del siglo XX, Theodore Vail se hizo cargo de la compañía decidió abandonar el sistema de expansión agresiva de sus predecesores y pactar las condiciones de un monopolio con las autoridades nacionales y estatales. En aquel momento un monopolio tenía sentido ya que las inversiones necesarias para construir un sistema de comunicaciones integrado (sobre todo en una geografía tan extensa y variada como la de USA) estaban solo al alcance de grandes compañías o gobiernos.
Vail no solo fue quién sugirió a las autoridades la creación de entes reguladores. También les enseñó que era lo que tenían que regular. Estableció como objetivo el ofrecer un servicio básico a nivel local a precios accesibles. Las comunicaciones de larga distancia eran más una necesidad de las grandes corporaciones y entes estatales que podían pagar tarifas más altas.
Me sorprendió saber que una de las fuentes de ingresos de la AT&T no tenía que ver con las comunicaciones sino con las finanzas. La empresa conseguía préstamos a tasas bajas para financiar la instalación de líneas y equipos. A su vez se las financiaba a los clientes a tasas un poco más elevadas quedándose con la diferencia.
(adsbygoogle = window.adsbygoogle || []).push({});
A principio de los cincuenta fue evidente para muchos que el sistema tenía que modificarse. La expansión de la red de carreteras, la popularización del automóvil, la emancipación de la mujer y la cantidad de gente que vio mundo gracias a la segunda guerra mundial produjeron cambios sociales profundos.
En primer lugar, los adolescentes comenzaron a buscar formas de diferenciarse de sus padres. En segundo, la gente se acostumbró a viajar lejos de casa. Cuando se construyó el monopolio, el objetivo era que la gente utilizara el teléfono dentro de su pueblo. Ahora se utilizaba cada vez más en llamadas de larga distancia. El problema era que en el esquema imaginado por Vail las comunicaciones a larga distancia subsidiaban las llamadas locales ya que el sistema se veía como una red de redes locales.
Y, no nos olvidemos del desbarajuste provocado por el amigo Shannon al demostrar como por el mismo sistema telefónico era posible transmitir señales de video y datos.
La AT&T barrió el problema abajo de la alfombra. En lugar de redefinir su servicio como una sola red para transmitir múltiples tipos de datos y enfocada a la larga distancia, decidió multiplicar sus esfuerzos en el negocio tradicional. Claro que hacer lo primero hubiera significado discusiones con los entes reguladores estatales y nacionales, y, eventualmente renunciar al monopolio.
(adsbygoogle = window.adsbygoogle || []).push({});
Fue así como la empresa inició una campaña agresiva para la gente utilizara más el teléfono e incluso contratara una segunda o tercera línea. La Western Electric hizo la gran Apple diseñando aparatos que fueran decorativos. Incluso intentó (y fracasó) vender un videoteléfono en el mercado corporativo.
Como compensación empezó a ofrecer descuentos a grandes usuarios de llamadas de larga distancia.
Lo que tiene de bueno el capitalismo, es que siempre alguien detecta una necesidad y la satisface, siempre que sea rentable y sin importar que las regulaciones prohíban hacerlo. La AT&T tenía vedado el ingreso al mercado informático y era tanta su devoción al privilegio monopólico que evitaba comercializar equipos que pudieran identificarse como una computadora. Sin embargo, otras empresas a pesar de los impedimentos legales no vacilaron en comercializar centrales telefónicas automáticas y modems mucho más baratos. Con el correr del tiempo, los jueces fallarían a favor de estas empresas convirtiéndolas en legales.
¿Se acuerdan de los descuentos en llamadas internacionales para grandes usuarios? En seguida alguien descubrió el negocio de la intermediación. Compraba grandes planes de datos y los fraccionaba para que los usuarios individuales se beneficiaran de los menores costos. También la AT&T fracasó en impedirlo.
Y, por último, vino la inflación. Las bajas tasas de financiamiento que conseguía la compañía quedaron en el pasado. Y, como no podía aumentar las tarifas a los usuarios, lo que antes era una forma de ganar dinero ahora se transformó en una sangría de fondos.
Lo prometo, un artículo más y llegamos a Unix.
from Linux Adictos https://ift.tt/3EK5uGx
via IFTTT
(adsbygoogle = window.adsbygoogle || []).push({});
Hace poco se dio a conocer en la red la noticia en la cual dan a conocer el resultado de la descompilación de la aplicación TikTok Live Studio, la cual libero recientemente para poder ser probada por los usuarios de TikTok.
Los hechos revelaron que al realizar la descompilacion del código, este toma prestado parte del código del proyecto libre «OBS Studio». Los detalles fueron revelados y se menciona que este hecho se ha realizado sin cumplir con los requisitos de la licencia GPLv2, que dio instrucciones para distribuir proyectos derivados en las mismas condiciones.
(adsbygoogle = window.adsbygoogle || []).push({});
Básicamente, el problema en el cual se ha metido TikTok, es que este no cumplió con estas condiciones y comenzó a distribuir la versión de prueba solo en forma de compilaciones listas para usar, sin brindar acceso al código fuente de su bifurcación de OBS.
Actualmente, la página para cargar TikTok Live Studio ya se eliminó del sitio TikTok, pero los enlaces directos para descargar están disponibles mientras se trabaja.
Ademas de ello se observa que tras el primer examen superficial de TikTok Live Studio, los desarrolladores de OBS se sorprendieron de inmediato por alguna similitud estructural del nuevo producto con OBS.
(adsbygoogle = window.adsbygoogle || []).push({});
En particular los desarrolladores de OBS señalan a los archivos «GameDetour64.dll», «Inject64.exe» y «MediaSDKGetWinDXOffset64.exe» que se parecían a los componentes «graphics-hook64.dll», «inject-helper64.exe» y «get-graphics-offsets64.exe» dentro del codigo que se distribuye en OBS.
Tras esto y al realizar la descompilación de TikTok Live Studio se confirmaron las conjeturas y se identificaron referencias directas a OBS en el código.
Hasta el momento aún no está claro si TikTok Live Studio puede verse como una bifurcación completa o si el programa usa solo fragmentos aislados de código OBS, pero independientemente del caso, esto produce una violación directa a la licencia GPL con cualquier préstamo o replicación del código.
Por otra parte, los desarrolladores del sistema de transmisión de video en streaming OBS Studio han expresado su voluntad de resolver pacíficamente el conflicto y estarían felices de establecer una relación de trabajo amistosa con el equipo de TikTok si comienzan a cumplir con los requisitos de GPL.
(adsbygoogle = window.adsbygoogle || []).push({});
Aunque hacen mención que en caso de ignorar el problema o no estar dispuesto a solucionar la infracción, el proyecto OBS se compromete a mantener bajo observación que se haga cumplir las pautas de la GPL y está listo para luchar contra el infractor. Se observa que el proyecto OBS ya ha dado los primeros pasos para resolver el conflicto.
Para quienes aún desconocen del proyecto OBS Studio, deben saber que este desarrolla una aplicación multiplataforma de código abierto para transmisión, composición y grabación de video.
OBS Studio admite la transcodificación de flujo de origen, la captura de video mientras se juega y la transmisión a Twitch, Facebook Gaming, YouTube, DailyMotion, Hitbox y más. Admite la composición con creación de escenas basada en secuencias de video arbitrarias, datos de cámaras web, tarjetas de captura de video, imágenes, texto, contenido de ventanas de aplicaciones o la pantalla completa.
Durante la transmisión, se permite cambiar entre varias opciones de escena predefinidas (por ejemplo, para cambiar de vista con énfasis en el contenido de la pantalla y la imagen de una cámara web). El programa también proporciona herramientas para la mezcla de sonido, filtrado con complementos VST, nivelación de volumen y supresión de ruido.
Es una práctica común crear aplicaciones de transmisión especializadas basadas en OBS, por ejemplo, StreamLabs y Reddit RPAN Studio se basan en OBS, pero estos proyectos cumplen con la GPL y publican el código fuente de sus productos bajo la misma licencia. Hubo un tiempo en que había un conflicto con StreamLabs relacionados con la infracción de la marca OBS debido a la utilización de este nombre en su producto, y se instaló en un principio, pero recientemente se encendió de nuevo debido a un intento de registrar la marca StreamLabs OBS.
Finalmente si estás interesado en conocer más al respecto, puedes seguir el hilo de la discusión en el siguiente enlace.
from Linux Adictos https://ift.tt/3z9IvUc
via IFTTT

(adsbygoogle = window.adsbygoogle || []).push({});
Me gusta el software libre y de código abierto como al que más. Pero, también me gusta poder hacer lo que necesito. Si hay una cosa en que el software privativo nos gana es que puede contratar desarrolladores a tiempo completo. Quiero atraer vuestra atención al problema que viene ocupándonos hace dos artículos. La forma de quitarle la protección anticopia a los libros de Amazon para poder convertirlos a otros formatos y trabajar con ellos en otros dispositivos.
Cabe mencionar que la prohibición de hacerlo por parte de Amazon se produce también, aunque el autor de su permiso.
(adsbygoogle = window.adsbygoogle || []).push({});
Volviendo al inicio del artículo, estuve hablando bastante de una solución basada en dos complementos para Calibre. Son soluciones de código abierto desarrolladas por voluntarios y que tienen limitaciones. A esto hay que sumarle que Amazon tiene ejércitos de desarrolladores dedicados a encontrar y corregir fallas de seguridad. Y, ellos también saben usar Google.
Como resultado, esos complementos funcionan por muy poco tiempo hasta que los desarrolladores encuentran ratos libres para hacer ingeniería inversa y sacar una nueva versión.
Existen algunas herramientas shareware que funcionan bajo Wine y, como son de pago y pueden tener desarrolladores a tiempo completo, funcionan durante más tiempo. Por supuesto, que en la modalidad gratuita tienen limitaciones en sus prestaciones.
Si eres un hábil mecanógrafo, siempre puedes hacerte una copia del libro tipeándolo. Pero, si no lo eres hay un script que permite pasar manualmente las páginas del lector en la nube de Amazon y hacer una captura de cada una de ellas. Cuando termina el procedimiento solo tienes que unirlas en un pdf y pasarlas por un programa de reconocimiento óptico de caracteres. Por ejemplo subir el pdf a Google Drive y abrirlo con documentos de Google ya es suficiente.
(adsbygoogle = window.adsbygoogle || []).push({});
Para poder hacer esto necesitamos dos programas que están en los repositorios de todas las distribuciones Linux:
xdotool getmouselocation en la terminal, pero no presiones Enter.#!/bin/bash
while [ 1 ]; do
xdotool mousemove XXXX YYY click 1 &
scrot -q 100 '%Y-%m-%d-%H:%M:%S.png' -e 'mv $f ~/Imágenes/'
sleep 20
done
Recuerda reemplazar XXXX e YYY con las coordenadas que anotaste.
Con este script se sacará una foto cada 20 segundos y la guardará en la carpeta imágenes hasta que cierres la terminal. Borra las que sobran. Para el reconocimiento necesitarás instalar los paquetes Tesseract y Tesseract-SPA además de alguna interfaz gráfica como Gscan2pdf. O, como te dije antes, Google drive y Docs.
Claro, que antes de hacer todo esto, deberías fijarte si alguien no subió el libro a Internet.
(adsbygoogle = window.adsbygoogle || []).push({});
from Linux Adictos https://ift.tt/3sKeo4t
via IFTTT
(adsbygoogle = window.adsbygoogle || []).push({});
Para quienes desconocen de OpenRGB, deben saber que es un software de control de dispositivos de iluminación RGB y es una implementación ofrecida es bastante sólida que admite varias generaciones de controladores Aura en las plataformas Intel y AMD, lo que elimina la necesidad de instalar aplicaciones propietarias oficiales que están vinculadas a un fabricante específico.
OpenRGB es compatible con controladores compatibles con Aura utilizados en varios fabricantes de módulos de memoria RGB, incluidos G.Skill Trident Z RGB y otros.
(adsbygoogle = window.adsbygoogle || []).push({});
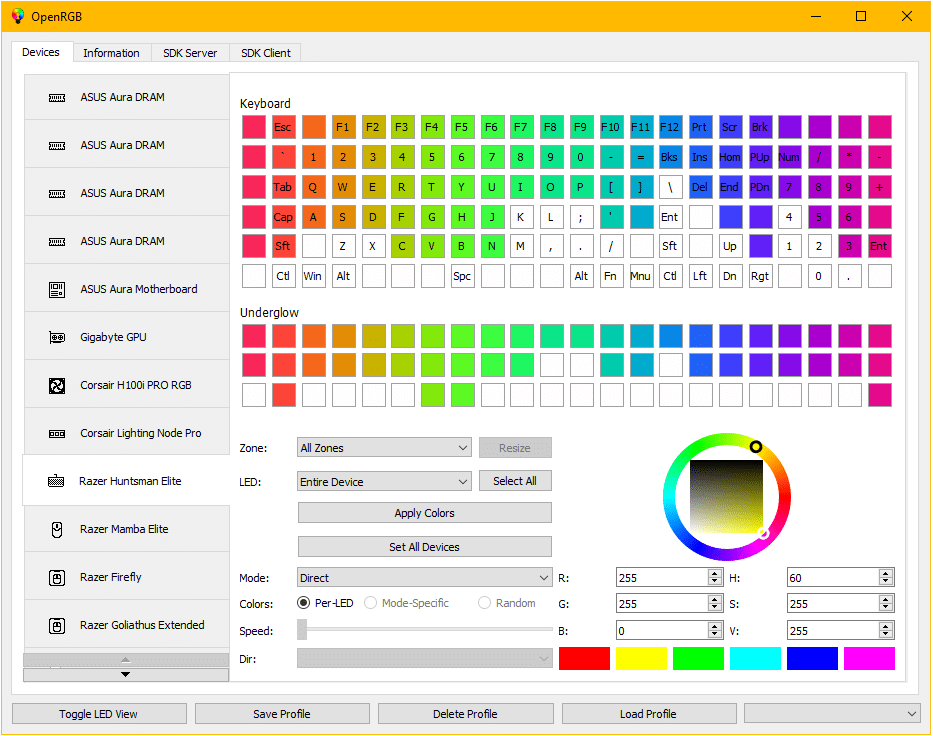
El proyecto ofrece una biblioteca de funciones con una API universal para controlar la retroiluminación de las aplicaciones, una utilidad de consola y una interfaz gráfica en Qt. Admite la elección de modos de cambio de color (onda de color, etc.), control de las zonas de retroiluminación, aplicación de efectos avanzados, definición del diseño de los LED y sincronización de la retroiluminación con las acciones realizadas (música de color, etc.).
(adsbygoogle = window.adsbygoogle || []).push({});
En esta nueva versión que se presenta se ha añadido un menú de configuración y en el cual ahora, para configurar una funcionalidad específica (E1.31, QMK, Philips Hue, Philips Wiz, dispositivos Yeelight y dispositivos controlados a través de un puerto serie, por ejemplo, basado en Arduino), no es necesario editar el archivo de configuración manualmente.
Otro de los cambios que se implementa, es en el control de inicio automático de OpenRGB el cual al iniciar el sistema ahora está disponible en el menú de configuración. Puede especificar acciones adicionales que OpenRGB llevará a cabo en este lanzamiento (aplicando perfiles, lanzando en modo servidor).
Tambien se destaca que se agregó la capacidad de guardar configuraciones en un dispositivo si hay memoria Flash en el dispositivo. El ahorro se realiza solo mediante comando para evitar el desperdicio de recursos Flash. Anteriormente, no se realizaba el guardado para dichos dispositivos por las mismas razones.
Los complementos ahora tienen un mecanismo de control de versiones para evitar fallas debido a compilaciones heredadas con versiones más nuevas de OpenRGB.
(adsbygoogle = window.adsbygoogle || []).push({});
Ademas se agregó un control deslizante para controlar el brillo de los dispositivos que tienen esta configuración además de la configuración de color, tambien se agregó la capacidad de instalar complementos a través del menú de configuración y se agregó una consola de registro para facilitar la obtención de información sobre fallas de nuevos usuarios.
Finalmente, tambien se menciona que cuando se encuentran nuevos dispositivos que requieren un ajuste de dimensionalidad (controladores ARGB), OpenRGB le pedirá al usuario que lo haga.
En cuanto a los problemas que fueron resueltos:
En cuanto a la lista de nuevos dispositivos soportados, los podremos consultar aquí. Puedes consultar la compatibilidad de hardware que actualmente soporta esta utilidad en el siguiente enlace.
Para quienes estén interesados en poder instalar OpenRGB en su sistema, deben seguir las instrucciones que compartimos a continuación.
Lo primero que debemos hacer es instalar la última edición de Qt Creator.
En el caso de Ubuntu y derivados debemos de instalar algunas dependencias:
sudo apt install qt5-default libusb-1.0-0-dev libhidapi-dev
Ahora vamos a obtener la utilidad con el comando:
git clone https://gitlab.com/CalcProgrammer1/OpenRGB
Hecho esto ahora debemos de actualizar los submodulos:
git submodule update --init –recursive
Y aquí podemos hacer dos cosas una de ellas es abrir el proyecto con QT creator o realizar la compilación de este en el sistema.
Para realizar la compilación basta con ejecutar los siguientes comandos:
cd OpenRGB
qmake OpenRGB.pro
make -j8
./OpenRGB
Al finalizar la compilación debemos de permitir el acceso a SMBus.
En Intel podemos hacerlo con el comando:
modprobe i2c-dev i2c-i801
O en el caso de AMD, debemos primero enumerar los controladores SMBus con:
sudo i2cdetect -l
Ya identificado el controlador debemos de otorgar permisos al controlador, por ejemplo:
sudo chmod 777 /dev/i2c-0
Por último se debe tomar en cuenta que todavía se carece de algunas capacidades para persistir en todos los reinicios, pero la funcionalidad principal de configurar colores y modos son estables.
Si quieres conocer más al respecto puedes consultar los detalles en el siguiente enlace.
from Linux Adictos https://ift.tt/3sMxerQ
via IFTTT
(adsbygoogle = window.adsbygoogle || []).push({});
Hace algunas semanas la noticia de los problemas de seguridad de Log4j estuvieron poniendo de cabeza a muchos usuarios en la red y es que es una de las fallas que más se ha explotado y la cual muchos expertos han etiquetado como «la más peligrosa en mucho tiempo», de las vulnerabilidades que se dieron a conocer en la red hablamos de algunas de ellas aquí en el blog y en esta ocasión hemos encontrado la noticia de otra.
Y es que hace pocos dias se dio a conocer la noticia de que se identificó otra vulnerabilidad en la biblioteca Log4j 2 (la cual ya está catalogada bajo CVE-2021-45105) y que, a diferencia de los dos problemas anteriores, se clasificó como peligrosa, pero no crítica.
(adsbygoogle = window.adsbygoogle || []).push({});
El nuevo problema permite una denegación de servicio y se manifiesta en forma de bucles y terminaciones anormales al procesar ciertas líneas.
La vulnerabilidad afecta a los sistemas que utilizan la búsqueda de contexto, como ${ctx: var}, para determinar el formato de salida del registro.
Las versiones de Log4j de 2.0-alpha1 a 2.16.0 carecían de protección contra la recursividad incontrolada, lo que permitía a un atacante manipular el valor utilizado en sustitución para provocar un bucle sin fin que se quedaría sin espacio en la pila y provocaría que el proceso se bloqueara. En particular, el problema se produjo al sustituir valores como «$ {$ {:: – $ {:: – $$ {:: – j}}}}».
(adsbygoogle = window.adsbygoogle || []).push({});
Además, se puede notar que investigadores de Blumira han propuesto un ataque a aplicaciones Java vulnerables que no aceptan solicitudes de redes externas, por ejemplo, se pueden atacar sistemas de desarrolladores o usuarios de aplicaciones Java de esta forma.
La esencia del método es que si hay procesos Java vulnerables en el sistema del usuario que aceptan conexiones de red solo desde el host local (localhost), o procesan RMI-solicitudes (Invocación de método remoto, puerto 1099), el ataque puede ser realizado por código JavaScript ejecutado cuando el usuario abre una página maliciosa en el navegador. Para establecer una conexión al puerto de red de una aplicación Java en un ataque de este tipo, se usa la API de WebSocket, a la cual, a diferencia de las solicitudes HTTP, no se aplican restricciones del mismo origen (WebSocket también se puede usar para escanear puertos de red en el local host para determinar los controladores de red disponibles).
También son de interés los resultados de evaluar la vulnerabilidad de las bibliotecas asociadas a las dependencias con Log4j publicados por Google. Según Google, el problema afecta al 8% de todos los paquetes en el repositorio de Maven Central.
En particular, 35863 paquetes Java relacionados con Log4j con dependencias directas e indirectas fueron expuestos a vulnerabilidades. A su vez, Log4j se utiliza como dependencia directa del primer nivel solo en el 17% de los casos, y en el 83% de los paquetes cubiertos por la vulnerabilidad, la vinculación se realiza a través de paquetes intermedios que dependen de Log4j, es decir. dependencias del segundo y más alto nivel (21% – el segundo nivel, 12% – el tercero, 14% – el cuarto, 26% – el quinto, 6% – el sexto).
El ritmo de reparación de la vulnerabilidad todavía deja mucho que desear, una semana después de que se identificó la vulnerabilidad, de 35863 paquetes identificados, el problema se ha solucionado hasta ahora solo en 4620, es decir, al 13%.
Los cambios en los paquetes son necesarios para actualizar los requisitos de dependencia y reemplazar los enlaces de versiones antiguas con versiones fijas de Log4j 2 (los paquetes de Java practican el enlace a una versión específica, y no un rango abierto que permite la instalación de la versión más reciente).
La eliminación de la vulnerabilidad en las aplicaciones Java se ve obstaculizada por el hecho de que los programas a menudo incluyen una copia de las bibliotecas en la entrega, y no es suficiente actualizar la versión Log4j 2 en los paquetes del sistema.
(adsbygoogle = window.adsbygoogle || []).push({});
Mientras tanto, la Agencia de EE. UU. Para la Protección de la Infraestructura y la Ciberseguridad emitió una directiva de emergencia que requiere que las agencias federales para que identificaran los sistemas de información afectados por la vulnerabilidad Log4j e instalaran las actualizaciones que bloqueen el problema antes del 23 de diciembre.
Por otra parte, se dio una pauta hasta el 28 de diciembre, en la cual las organizaciones tenían la obligación de informar sobre el trabajo realizado. Para simplificar la identificación de sistemas problemáticos, se ha elaborado una lista de productos en los que se ha confirmado la manifestación de una vulnerabilidad (hay más de 23 mil aplicaciones en la lista).
Finalmente, cabe mencionar que la vulnerabilidad se solucionó en Log4j 2.17 la cual fue publicada hace algunos dias y se recomienda a los usuarios que tienen las actualizaciones desactivadas, realicen la actualización correspondiente, ademas de que el peligro de la vulnerabilidad se mitiga por el hecho de que el problema se manifiesta solo en sistemas con Java 8.
Fuente: https://logging.apache.org/
from Linux Adictos https://ift.tt/3qEXBwW
via IFTTT

