[Streaming Again] When a noted but nefarious martial artist comes to town and insults its residents, the valiant Motu seeks training from an expert to defeat him.
from New On Netflix USA https://ift.tt/3sdgYfv
via IFTTT

[Streaming Again] When a noted but nefarious martial artist comes to town and insults its residents, the valiant Motu seeks training from an expert to defeat him.
from New On Netflix USA https://ift.tt/3sdgYfv
via IFTTT
In 2020, we saw the first MacBooks powered by custom silicon. Here’s everything you need to know about this dramatic chip shift.
from Gear Latest https://ift.tt/2Fdx9qp
via IFTTT

(adsbygoogle = window.adsbygoogle || []).push({});
Revisando los posts publicados por mis compañeros y por mí, lo que sobresale en marzo es la cronología de una traición. Cierto que no podía haber mes más adecuado. Muchos años los cristianos conmemoramos la muerte de Jesús facilitada por Judas en marzo y, también es cuando Julio César le reclama a Bruto haber participado de su homicidio.
Desde ya que no estoy haciendo comparaciones entre ellos y Richard Stallman. Simplemente digo que, si vas a traicionar a alguien, no podías elegir mejor época del año.
(adsbygoogle = window.adsbygoogle || []).push({});
Mi opinión, sostenida por largo tiempo, es que Richard Stallman siendo genial como programador e insuperable como difusor fracasó como líder. Durante demasiado tiempo la Free Software Foundation se enfocó en criticar los males de los productos basados en software privativo en lugar de crear productos competitivos de software libre.
Pero, eso no significa que podamos prescindir de Stallman. Y mucho menos por acusaciones falsas propagadas por gente que tiene otra agenda y para la que el software libre y de código abierto es solo un medio para conseguirla. Con todos sus defectos, Stallman sigue siendo el mejor de todos nosotros (Con la posible excepción de Linus)
Todo comenzó cuando durante la conferencia LibrePlanet del 2021, el creador del proyecto GNU y fundador de la FSF dijo:
(adsbygoogle = window.adsbygoogle || []).push({});
Tengo que hacer un anuncio. Vuelvo a formar parte de la junta directiva de la Fundación para el Software Libre. Estábamos trabajando en un vídeo para anunciarlo, pero resultó difícil. No teníamos experiencia en este tipo de cosas, así que no lo terminamos, pero aquí está el anuncio. Algunos estarán contentos con esto y otros se sentirán decepcionados, pero quién sabe. En cualquier caso, es así. Y no pienso dimitir por segunda vez.
Stallman había renunciado porque a una estudiante del MIT no le gustó que defendiera a Marvin Minsky, el pionero de la inteligencia artificial. Según está probado, Minsky le dijo que no a una oferta sexual de una mujer instigada por el millonario Jeffrey Epstein (Más detalles en los artículos relacionados.
La estudiante en cuestión, de la que nadie se acordará en el futuro, escribió:
Al menos Richard Stallman no está acusado de violar a nadie. Pero, ¿es ese nuestro más alto estándar? ¿El
estándar al que se atiene esta prestigiosa institución? Si esto es lo que el MIT quiere defender; si esto es lo que el MIT quiere representar, entonces, sí, quémenlo hasta los cimientos……eliminemos a todos, si es necesario, y dejemos que se construya algo mucho mejor a partir de las cenizas.
La primera entidad en oponerse a la vuelta de Stallman fue la Open Source Initiative que cuenta entre sus patrocinadores a varias empresas defensoras del software privativo que. curiosamente también apoyan a otras de las asociaciones que se opusieron a la vuelta de Stallman
Richard Stallman anunció recientemente que regresará a la Junta Directiva de la FSF, una declaración que la FSF no ha negado. Creemos que es inapropiado que Stallman ocupe una posición de liderazgo en la comunidad de software libre y de código abierto. Si no hablamos en contra de esto, nuestro silencio podría malinterpretarse como apoyo. La Open Source Initiative pide a la Free Software Foundation que responsabilice a Stallman por su comportamiento pasado, lo retire del liderazgo de la organización y se esfuerce por corregir el daño que ha causado a todos los que excluyó
En una carta pública, la Fundación GNOME, la Iniciativa de Código Abierto, Software Freedom Conservancy, la Fundación Apache Software, la Fundación Wikimedia y otras con los mismos patrocinadores que la OSI, escribieron:
(adsbygoogle = window.adsbygoogle || []).push({});
Richard M. Stallman ha sido durante mucho tiempo una fuerza peligrosa en la comunidad del software libre. Se ha mostrado misógino, capacitado y transfóbico, entre otras graves acusaciones de impropiedad. Este tipo de creencias no tienen cabida en las comunidades de software libre, derechos digitales y tecnología. Con su reciente reinstalación en la junta de la Free Software Foundation, estamos pidiendo que toda la junta de la FSF renuncie y que RMS sea destituido de todos los puestos de responsabilidad.
Al boicot se sumaron posteriormente la Fundación Mozilla, Creative Commons, GNU Radio, OBS Project y SUSE. Menos llamativo es el caso de Red Hat, una división de IBM que participa activamente en muchas de las entidades que se opusieron a Stallman
Por suerte, queda gente que sabe dónde está su lealtad, e inmediatamente se puso en marcha una campaña para sostener a Stallman:
Richard M. Stallman, también conocido como RMS, ha sido una fuerza impulsora en el movimiento del software libre durante décadas, con contribuciones que incluyen el sistema operativo GNU y Emacs.
Recientemente ha habido viles ataques en línea que buscan sacarlo de la junta de la FSF por expresar sus puntos de vista personales. Ya hemos visto que esto suceda de manera organizada con otros activistas y programadores destacados del software libre. No nos quedaremos de brazos cruzados en este momento cuando un icono de esta comunidad sea atacado.
from Linux Adictos https://ift.tt/3ApL6K5
via IFTTT
You can read countless ebooks, listen to audiobooks, or browse comics with one of these WIRED-tested digital reading subscriptions.
from Gear Latest https://ift.tt/35e1q5n
via IFTTT
(adsbygoogle = window.adsbygoogle || []).push({});
RetroArch anunció en febrero de 2021 sus planes para 2022. Esta popular comunidad que conocerás por los emuladores de juegos retro, ahora tiene su mira puesta también en proyectos de hardware abierto, un sector que está floreciendo últimamente, en especial tras la llegada de RISC-V, y que parece bastante prometedor.
La idea que tiene RetroArch es, no solo ofrecer el software como hasta el momento, sino también ofrecer productos físicos de hardware con sus emuladores para los usuarios. De esa forma, se dispondría de una plataforma en la que se integra perfectamente RetroArch y con la posibilidad de servir como consola retro y permitiendo conectar cartuchos de consolas de antaño para jugar (es decir, no solo con las ROMs).
(adsbygoogle = window.adsbygoogle || []).push({});
Además, así se evitaría que los aficionados a los clásicos tuvieran que comprar en el mercado soluciones patentadas (consolas originales) difíciles de encontrar y, a veces, caras por ser casi piezas de museo. Sin embargo, estos planes de RetroArch han cambiado, según se ha podido ver en una publicación de su blog.
El cambio de dirección de RetroArch va en la dirección de no solo ofrecer este hardware abierto a los aficionados del DIY o makers, sino que están asociándose con un fabricante de hardware para lanzarlo de forma comercial, y permitir que otros muchos usuarios también puedan obtenerlo. Algo que podría hacer a la nueva plataforma de hardware más popular.
Otra cosa que se conoce de este proyecto de hardware libre es que será más modular, con una unidad base a la que se podrán conectar varios módulos complementarios. Cada uno para diferentes consolas antiguas. No obstante, el lanzamiento inicial apunta a que sería compatible con la Nintendo 64.
(adsbygoogle = window.adsbygoogle || []).push({});
También se conoce que los planes marchan bien, y que la producción está planificada para mediados de 2022, para su lanzamiento al final de año (siempre que no se topen con problemas de suministro dada la situación de la industria en estos momentos).
Y finalizo comentando que, el equipo de RetroArch, ha pedido a los interesados que comenten en una encuesta para obtener un feedback.
Para participar en la encuesta de RetroArch – Entra aquí
from Linux Adictos https://ift.tt/3fOOiWs
via IFTTT

By Don Clark
Building up U.S. chip production has been a focus of lawmakers and companies alike amid a global shortage of the crucial components.
Published: January 20, 2022 at 06:00PM
from NYT Technology https://ift.tt/3qMCzOa
via IFTTT
(adsbygoogle = window.adsbygoogle || []).push({});
Aquí toda la verdad y lo que no te han contado sobre el caso de VirusTotal (propiedad de Google) y el descubrimiento de la compañía israelí SafeBreach. Que no es tal cual se ha comentado en varios medios, incluido este mismo dejándose llevar por fuentes que daban a entender algo diferente. Por tanto, desde LxA pido perdón a VT y voy a tratar de comentar lo que realmente ha sucedido, que no es tan grave como parecía.
Lo que se dio a entender sobre este caso es que SafeBreach, era una supuesta debilidad descubierta por esta empresa en VirusTotal, que derivó también en noticias sobre supuestos ataques al servicio VT (que no fueron tales), e incluso supuestos contactos con Google (propietaria de VirusTotal a través de la subsidiaria Chronicle Security) para que corrigiera este problema. Sin embargo, Google ha estado guardando silencio. ¿El motivo? Lo comprenderás en el siguiente apartado…
(adsbygoogle = window.adsbygoogle || []).push({});
Supuestamente, con una licencia mensual de VirusTotal de 600$ se podía conseguir acceder a un sin fin de credenciales de usuarios usando unas sencillas búsquedas dentro de este servicio. Entre las que puede haber archivos con datos robados (direcciones de correos electrónicos, nombres de usuario, contraseñas, credenciales de acceso a redes sociales, a sitios de comercio electrónico, plataformas de streaming, servicios gubernamentales en línea, de banca online, e incluso claves de billeteras privadas de criptomonedas).
Según Bar, uno de los investigadores de SafeBreach, «Nuestro objetivo era identificar los datos que un delincuente podría recopilar con una licencia de VirusTotal«, un método al que han bautizado como VirusTotal Hacking.
“Un delincuente que usa este método puede recopilar una cantidad casi ilimitada de credenciales y otros datos confidenciales del usuario con muy poco esfuerzo en un corto período de tiempo utilizando un enfoque libre de infecciones. Lo llamamos el ciberdelito perfecto, no solo por el hecho de que no hay riesgo y el esfuerzo es muy bajo, sino también por la incapacidad de las víctimas para protegerse de este tipo de actividades. Después de que el pirata informático original piratea a las víctimas, la mayoría tiene poca visibilidad de qué información confidencial se carga y almacena en VirusTotal y otros foros”.
(adsbygoogle = window.adsbygoogle || []).push({});
La malagueña VirusTotal lanzó un servicio llamado VT Intelligence en 2009 para aprovechar toda la información que llega a este multi-antivirus online. Este portal se lanzó como una gran base de datos para investigadores del sector de la ciberseguridad y empresas con departamentos de seguridad, pudiendo acceder a todos esos datos con el objetivo de investigar y mejorar la seguridad de sus productos y usuarios.
Es decir, que ni usuarios con la citada licencia de 600$, ni otros cibercriminales podrían acceder a dichos datos, ni tampoco cualquier empresa podría acceder a VT Intelligence. Todos los que tienen acceso pasan por un proceso de vetting para verificar que la empresa sea confiable y con buena reputación, además de tener un caso de uso adecuado para acceder a esa bbdd.
Esa base de datos contiene muy diversa información, con amenazas de todo tipo, desde malware, hasta exploits avanzados, pasando por kits de phishing, herramientas de hacking sacadas de foros underground de hacking, carding, logs (registros) y ficheros con credenciales que han quedado expuestos en esos sitios, etc.
Todo eso procede de diversas fuentes:
(adsbygoogle = window.adsbygoogle || []).push({});
Por tanto, cuando SafeBreach ha obtenido alguno de esos ficheros con credenciales o logs con información sensible, es porque esos datos quedaron comprometidos o se filtraron con anterioridad a llegar a la bbdd de VT Intelligence. Dicho de otro modo, VirusTotal no es la fuente de la que emanan esos datos privados, sino que es una bbdd intermedia entre las amenazas que permitieron extraer esos datos y el experimento de SafeBreach.
Las entidades con acceso a VT Intelligent pueden así acceder a toda esa información para poner soluciones o avisar a sus clientes que pudieron quedar afectados por esos ciberataques o filtraciones.
VirusTotal no se puede usar como fuente para extraer datos sensibles como insinúa SafeBreach. Son credenciales que en su inmensa mayoría ya han sido modificados cuando se reportó que habían quedado expuestos. Y si no han sido modificados, es probable que no tengan un impacto demasiado importante.
Es más, de no llegar a VirusTotal, del mismo modo seguirían expuestos en los sitios desde donde los investigadores de ciberseguridad los extrajeron.
Lo único que ha hecho SafeBreach, a parte de generar todo este revuelo, es un ejercicio de reflexión sobre qué ocurriría si un supuesto atacante pudiera tener acceso a VT Intelligence.
¡Cero dramas!
from Linux Adictos https://ift.tt/3KJx8YD
via IFTTT
Cut out the beeps and bloops and get some rest for a change.
from Gear Latest https://ift.tt/36T7T24
via IFTTT
The US government is finally sending 4 at-home tests to every household. Here’s how to get yours, and how to troubleshoot common problems.
from Gear Latest https://ift.tt/3nMzjR9
via IFTTT
(adsbygoogle = window.adsbygoogle || []).push({});
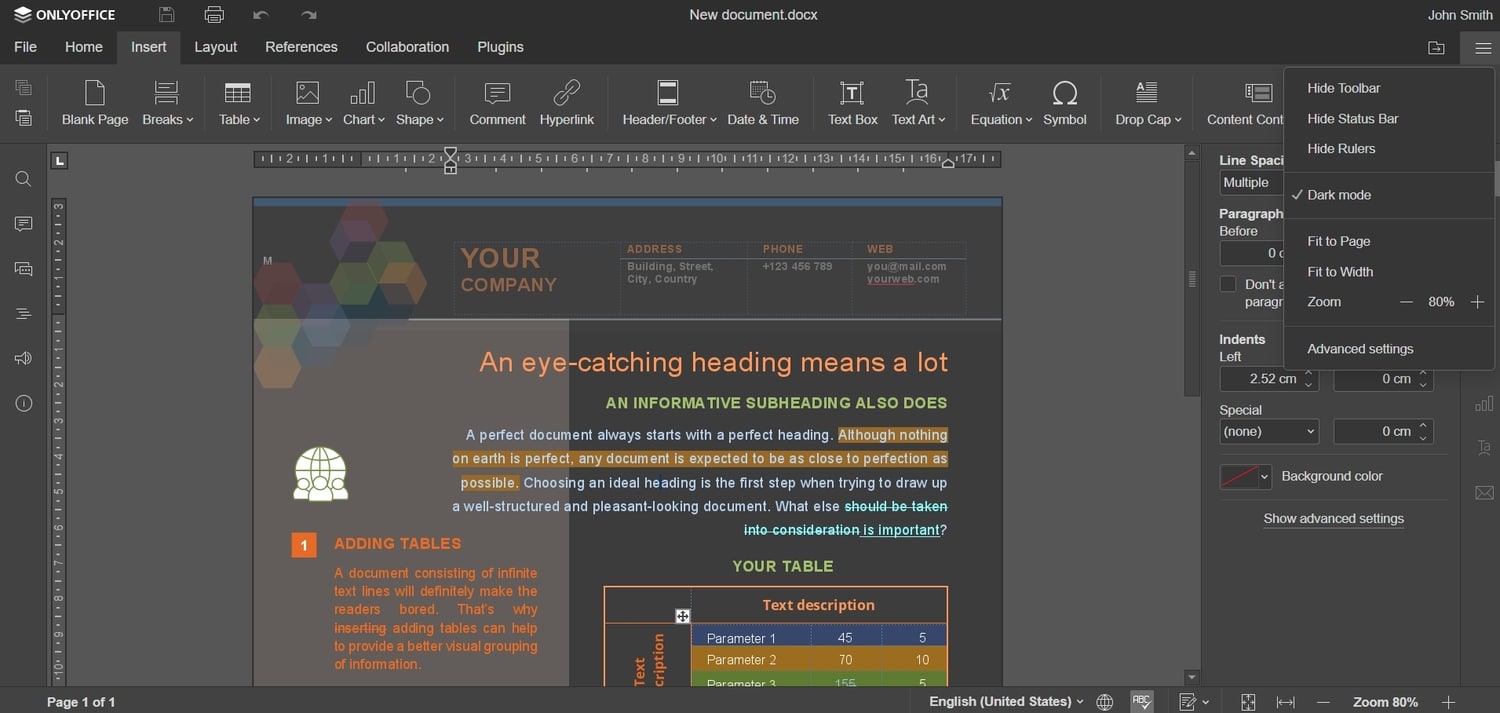
OnlyOffice 7.0 ya ha llegado, la nueva versión de esta suite de ofimática de código abierto que puede ser una buena alternativa para Microsoft Office, así como para LibreOffice, OpenOffice, Calligra, etc. De hecho, poco a poco va siendo cada vez más popular por su enfoque, siendo creada como un reemplazo para Google Docs.
Si aún no conoces OnlyOffice, deberías saber que se divide en dos ediciones diferentes. Por un lado está OnlyOffice Docs, que es la que incluye todo el software de servidor para montar una suite ofimática en línea como un Google Docs particular. La otra es OnlyOffice Docs DE, que incluye las mismas aplicaciones, pero para el escritorio, al estilo de LibreOffice, aunque con la posibilidad de conectarse a instancias en línea.
(adsbygoogle = window.adsbygoogle || []).push({});
Entre las novedades que se han incluido en OnlyOffice Docs 7.0 destacan las siguientes:
En el caso de OnlyOffice Docs DE 7.0, las novedades son:
La descarga de OnlyOffice Docs 7.0 está disponible para varios sistemas operativos, como Windows, macOS, e incluso dispositivos móviles, así como en imágenes para Docker, y paquetes para distribuciones GNU/Linux como Debian, Ubuntu y derivados, CentOS/RHEL y derivados, etc., tanto en paquetes RPM, DEB, así como paquetes universales como AppImage, FlatPak, y Snap.
(adsbygoogle = window.adsbygoogle || []).push({});
Descargar OnlyOffice – Web oficial
from Linux Adictos https://ift.tt/33TOnFt
via IFTTT

