Mike Epps returns to his native Indianapolis and reflects on his days as a bad baller and worse drug dealer, as well as fond memories of his parents.
from New On Netflix USA https://ift.tt/3UJXkYz
via IFTTT

Mike Epps returns to his native Indianapolis and reflects on his days as a bad baller and worse drug dealer, as well as fond memories of his parents.
from New On Netflix USA https://ift.tt/3UJXkYz
via IFTTT
[New Episodes] Catch a ride with the Mighty Express — a team of trains and their kid friends who overcome trouble on the tracks with quick thinking and teamwork!
from New On Netflix USA https://ift.tt/Z1fGe7u
via IFTTT
(adsbygoogle = window.adsbygoogle || []).push({});
El sistema operativo de Google para los Chromebooks, ChromeOS, se ha transformado en una gran alternativa, especialmente para estudiantes. Con él tienes una plataforma robusta, segura y estable, además de ser compatible con las apps de Android. Ahora, este sistema Linux también podrá gozar del cliente Steam de Valve, por lo que se abrirán muchas posibilidades en cuanto al mundo gaming.
Ha sido la propia Valve la que ha hecho el anuncio con un comunicado que decía: «A partir del lunes de esta semana, se puso a disposición de los desarrolladores una primera versión de Steam para Chrome OS. Google y Valve han estado colaborando en este proyecto, que se enviará a los usuarios finales en el futuro. Debido a que Chrome OS es un sistema operativo basado en Linux, puede aprovechar gran parte del trabajo que Valve ha realizado recientemente para Steam Deck para permitir que los juegos funcionen bien incluso cuando no tienen una compilación nativa de Linux. Los ingenieros de Google han trabajado para expandir en gran medida la capacidad de Chrome OS para que esto sea posible.»
(adsbygoogle = window.adsbygoogle || []).push({});
Al igual que ocurre con la videoconsola Steam Deck de Valve, los desarrolladores que creen los videojuegos no tendrán que probar sus títulos para ver si funcionan, sino que esto recae sobre la propia Google y Valve. La propia Valve lo ha aclarado: «depende de Google y Valve asegurarse de que la compatibilidad con Chrome OS sea lo más sólida posible«. No obstante, los desarrolladores son libres de probar sus compilaciones en Proton y en un escritorio Linux o en la Steam Deck.
Sin duda esto es una noticia bastante buena para el mundo de los videojuegos en plataformas Linux, ya que el sector de ChromeOS es bastante jugoso para los desarrolladores, y esto tendrá un impacto positivo también en otros títulos para distros GNU/Linux. Sin duda, parece que Proton ha sido todo un acierto, y que Steam Deck está ayudando bastante a todo esto. Son más y más razones para mantener Steam de Linux en desarrollo.
Más sobre Steam – Web oficial
(adsbygoogle = window.adsbygoogle || []).push({});
from Linux Adictos https://ift.tt/KzNxHPv
via IFTTT

By Adam Satariano, Paul Mozur and Aaron Krolik
The Finnish company played a key role in enabling Russia’s cyberspying, documents show, raising questions of corporate responsibility.
Published: March 27, 2022 at 06:00PM
from NYT Technology https://ift.tt/LgD0fcm
via IFTTT

(adsbygoogle = window.adsbygoogle || []).push({});
Sin lugar a dudas, cuando hablamos de música en Streaming, el primer servicio que nos viene a la cabeza es Spotify. Fue, si no el primero, quien popularizó eso de pagar una suscripción y poder escuchar prácticamente cualquier canción en cualquier parte. De hecho, ni siquiera es necesario pagar, ya que tienen su versión gratuita. Pero hace ya siete años que le salió, al menos, un rival de altura: Apple Music. Muchos de los que tenemos algún aparato de la manzana elegimos su servicio de música en streaming, pero ¿qué pasa cuando queremos escucharlo en Linux? Bueno, hoy me he sorprendido al dar con una aplicación que se llama Cider.
En macOS, Apple tiene su propia aplicación de Apple Music y es lo mejor de lo mejor, con permiso de las apps para iPhone y iPad. Se espera que lancen algo así para Windows, pero en la actualidad aún dependen de iTunes o de la versión web del servicio. Esta última funciona, pero está lejos de hacerlo como una aplicación de escritorio. Y iTunes, bueno, cuando lo usaba en mi portátil más flojo notaba que era muy pesado. Además, iTunes en la actualidad es un viejo apaño, nada que ver con las aplicaciones para los aparatos de Apple. Pero Cider sí tiene cosas que llegan a sorprender.
(adsbygoogle = window.adsbygoogle || []).push({});

Mirad la captura de cabecera. O la de aquí arriba. El diseño es muy parecido al que ofrece Apple, por lo que facilita las cosas a los que estamos acostumbrados a su biblioteca musical. Llama la atención que incluye cosas como las carátulas animadas. Por ejemplo, en el último disco de Iron Maiden, Senjutsu, vemos a Eddie moviendo la catana, y en este de Avril Lavigne vemos como se mueven un poco los globos, algo más sus sombras y hasta un relámpago.
La aplicación inicia en inglés, por lo menos la versión AppImage que es la que estoy usando yo, pero se puede poner en español. Tiene la opción de ver las letras, la lista de la cola y muchas funciones en desarrollo, como la posibilidad de enviar el audio por Chromecast o AirPlay. Si todo esto parece poco, también podemos controlar la reproducción a distancia, escaneando un código QR que nos llevará a una interfaz web en el navegador que hará las veces de mando a distancia.
(adsbygoogle = window.adsbygoogle || []).push({});
También tiene ecualizador, algo que a mí me parece importante, y más en Linux, donde por defecto no suena todo lo bien que a mí me gustaría. Además, Cider permite escuchar la música con una calidad superior.
Bueno, si no me equivoco, y si no corregidme, la aplicación oficial de Spotify, por lo menos la de Linux, tampoco permite descargar las canciones. iTunes para Windows sí lo permite, por lo que se puede usar sin conexión, pero no es así en Cider. Lógico, si tenemos en cuenta que no es una aplicación oficial. También se nota que estamos ante una versión Alfa, y reproducir la música con buena calidad, tener las animaciones de las carátulas activadas y movernos por la app puede hacer que la música se entrecorte de vez en cuando; esto no pasa cuando tenemos la aplicación ejecutándose en segundo plano, aunque sí consume recursos y no se recomienda para equipos poco potentes. Uno de los puntos a mejorar será este.
Por todo lo demás, es que se siente como si estuviéramos ante una aplicación lanzada por Apple. Podemos seguir artistas, podemos crear emisoras de radios a partir de artistas, discos o canciones y tenemos acceso a los vídeos de la plataforma. Lo que no podemos es reproducir las emisoras que tampoco podemos reproducir en la versión web de Apple Music, lo que es una lástima, pero tampoco me ha sorprendido.
Soy perfectamente consciente de que no muchos usuarios de Linux estaremos suscritos a Apple Music, pero es una cuestión de gustos y también de si se usa un iPhone, un iPad o un ordenador de Apple. Si eres uno de nosotros, sin duda te interesa Cider.
(adsbygoogle = window.adsbygoogle || []).push({});
Cider está disponible como AppImage, paquete Snap y DEB desde su página web oficial, disponible aquí. También se puede descargar desde Flathub.
from Linux Adictos https://ift.tt/yYIOza2
via IFTTT
(adsbygoogle = window.adsbygoogle || []).push({});
Google dio a conocer hace poco la segunda versión de prueba de la plataforma móvil Android 13 y junto con la cual al mismo tiempo, se informó que se está moviendo al repositorio abierto AOSP (Android Open Source Project) y usando código en la rama de Android 13 con cambios que se introdujeron hace unos días en la actualización provisional de Android 12L, que será se ofrecerá para tabletas Samsung, Lenovo y Microsoft y dispositivos plegables enviados originalmente con firmware basado en Android 12.
Los cambios de esta segunda vista previa de Android 13 tienen como objetivo principal mejorar la experiencia en dispositivos con pantallas grandes, como tabletas, Chromebooks y teléfonos inteligentes con pantallas plegables.
(adsbygoogle = window.adsbygoogle || []).push({});
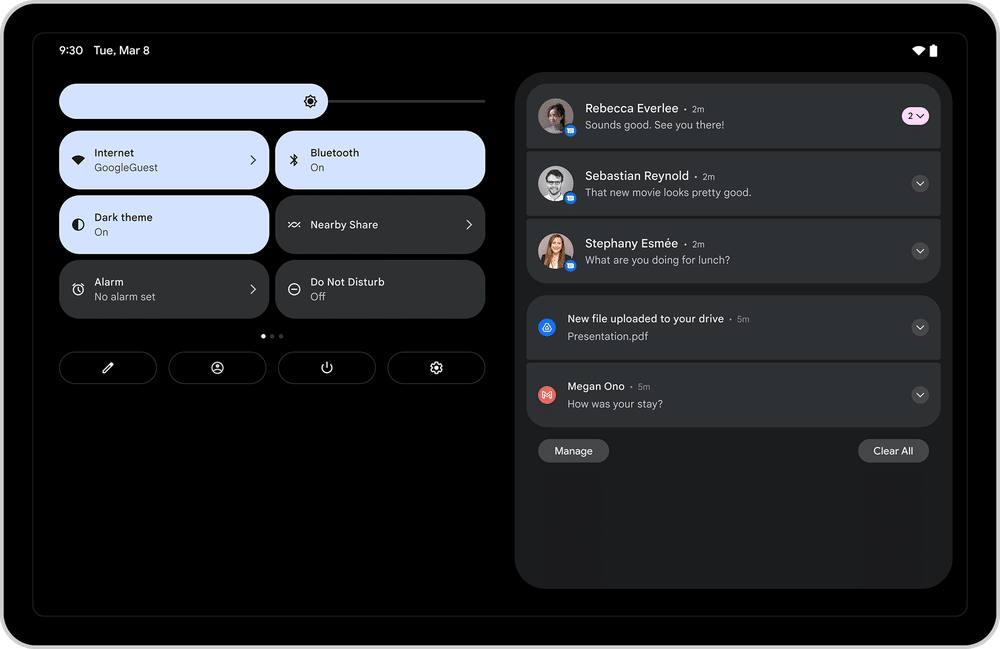
Para pantallas grandes, el diseño del menú desplegable de notificaciones, la pantalla de inicio y la pantalla de bloqueo del sistema se ha optimizado para utilizar todo el espacio de pantalla disponible. En el bloque que aparece con un gesto deslizante de arriba a abajo, en pantallas grandes, se proporciona la separación en diferentes columnas de ajustes rápidos y la lista de notificaciones.
Tambien se destaca que se agregó soporte para un modo de dos paneles en el configurador, en el que las secciones de configuración ahora están constantemente visibles en pantallas grandes.
(adsbygoogle = window.adsbygoogle || []).push({});
Se han mejorado los modos de compatibilidad para las aplicaciones, pues se propone la implementación de la barra de tareas, que muestra los íconos de las aplicaciones en ejecución en la parte inferior de la pantalla, lo que permite cambiar rápidamente entre programas y admite la transferencia de aplicaciones a través de la interfaz de arrastrar y soltar a varias áreas del modo multiventana ( pantalla dividida), dividiendo la pantalla en partes para trabajar con varias aplicaciones simultáneamente.
Otros cambios en Android 13 Developer Preview es la introducido en la práctica de solicitar permisos para mostrar notificaciones por aplicaciones. Para mostrar las notificaciones, la aplicación ahora debe tener el permiso «POST_NOTIFICATIONS», sin el cual se bloqueará el envío de notificaciones. Para las aplicaciones prediseñadas diseñadas para usar con versiones anteriores de Android, el sistema otorgará los permisos en nombre del usuario.
Se agregó una API para permitir que una aplicación renuncie a los permisos otorgados previamente. Por ejemplo, si la necesidad de algunos derechos extendidos ha desaparecido en la nueva versión, el programa, como parte de la preocupación por la privacidad del usuario, puede revocar los derechos recibidos anteriormente.
La capacidad de registrar controladores para operaciones de difusión que no sean del sistema (BroadcastReceiver) se proporciona en relación con el contexto de su uso. Para controlar la exportación de dichos controladores, se agregaron nuevos indicadores RECEIVER_EXPORTED y RECEIVER_NOT_EXPORTED para evitar el uso de controladores para enviar mensajes de difusión desde otras aplicaciones.
(adsbygoogle = window.adsbygoogle || []).push({});
Por otra parte, se destaca que se agregó soporte para fuentes vectoriales de color en formato COLRv1 (un subconjunto de fuentes OpenType que contienen una capa con información de color además de glifos vectoriales).
También se agregó un nuevo conjunto de emoji multicolor, entregado en formato COLRv1. El nuevo formato proporciona una forma compacta de almacenamiento, admite degradados, superposiciones y transformaciones, proporciona una compresión y reutilización eficientes de los contornos, lo que puede reducir significativamente el tamaño de la fuente. Por ejemplo, la fuente Noto Color Emoji ocupa 9 MB en formato de mapa de bits y 1,85 MB en formato vectorial COLRv1.
Se ha agregado compatibilidad con la tecnología Bluetooth LE Audio (baja energía) para reducir el consumo de energía al transmitir transmisiones de audio de alta calidad a través de Bluetooth. A diferencia del Bluetooth clásico, la nueva tecnología también te permite cambiar entre diferentes modos de uso para lograr el mejor equilibrio entre calidad y consumo de energía.
Finalmente tambien se destsca que se agregó soporte para la especificación MIDI 2.0 y la capacidad de conectar instrumentos musicales y controladores que admitan MIDI 2.0 a través del puerto USB.
Se espera que Android 13 se lance en el tercer trimestre de 2022. Para evaluar las nuevas características de la plataforma, se ha propuesto un programa de prueba preliminar en el cual las compilaciones del firmware están preparadas para dispositivos Pixel 6/6 Pro, Pixel 5/5a 5G, Pixel 4/4 XL/4a/4a (5G).
Se ha proporcionado una actualización OTA para aquellos que instalaron la primera versión de prueba.
Puedes obtenerlo desde el siguiente enlace.
from Linux Adictos https://ift.tt/ZQbxVfz
via IFTTT

(adsbygoogle = window.adsbygoogle || []).push({});
Hace pocos dias Jann Horn del equipo de Google Project Zero, que previamente identificó las vulnerabilidades de Spectre y Meltdown, dio a conocer una técnica para explotar una vulnerabilidad que encontró en el recolector de elementos no utilizados del kernel de Linux (CVE-2021-4083).
La vulnerabilidad es causada por una condición de carrera cuando se limpian los descriptores de archivo de socket de Unix y potencialmente permite que un usuario local sin privilegios ejecute su código en el nivel del kernel.
(adsbygoogle = window.adsbygoogle || []).push({});
El problema es interesante porque la ventana de tiempo durante la cual ocurre la condición de carrera se evaluó como demasiado pequeña para crear vulnerabilidades reales, pero el autor del estudio demostró que incluso las vulnerabilidades inicialmente escépticas pueden convertirse en una fuente de ataques reales si el creador de la vulnerabilidad tiene las habilidades y el tiempo necesarios.
Yann Horn mostró cómo, con la ayuda de manipulaciones de filigrana, es posible reducir la condición de carrera que ocurre cuando se llama a las funciones close() y fget() al mismo tiempo a una vulnerabilidad de clase use-after-free totalmente explotada y lograr acceso a una estructura de datos ya liberada dentro del kernel.
Se produce una condición de carrera durante el proceso de cerrar un descriptor de archivo mientras se llama a las funciones close() y fget() al mismo tiempo. La llamada a close() puede ejecutarse antes de que se ejecute fget(), lo que confundirá al recolector de elementos no utilizados porque, según refcount, la estructura del archivo no tendrá referencias externas, pero permanecerá adjunta al descriptor del archivo, es decir el recolector de elementos no utilizados supondrá que tiene acceso exclusivo a la estructura, pero de hecho, durante un breve período de tiempo, la entrada restante en la tabla de descriptores de archivos seguirá indicando que la estructura se está liberando.
(adsbygoogle = window.adsbygoogle || []).push({});
Para aumentar la probabilidad de entrar en una condición de carrera, se utilizaron varios trucos que permitieron aumentar la probabilidad de éxito de la explotación al 30 % al realizar optimizaciones específicas del sistema. Por ejemplo, para aumentar el tiempo de acceso a una estructura con descriptores de archivo en varios cientos de nanosegundos, los datos se expulsaron del caché del procesador al contaminar el caché con actividad en otro núcleo de CPU, lo que hizo posible devolver la estructura de la memoria y no de la memoria caché rápida de la CPU.
La segunda característica importante fue el uso de interrupciones generadas por un temporizador de hardware para aumentar el tiempo de carrera. El momento se eligió para que el controlador de interrupciones se disparara durante la ocurrencia de la condición de carrera e interrumpiera la ejecución del código por un tiempo. Para retrasar aún más el regreso del control, epoll generó alrededor de 50 mil entradas en la cola de espera, lo que requería una iteración en el controlador de interrupciones.
La técnica de explotación de la vulnerabilidad se reveló después de un período de no divulgación de 90 días. El problema
y se solucionó a principios de diciembre. La solución se incluyó en el kernel 5.16 y también se trasladó a las ramas LTS del kernel y los paquetes con el kernel suministrado en las distribuciones. Cabe señalar que la vulnerabilidad se identificó durante el análisis de un problema similar CVE-2021-0920, que se manifiesta en el recolector de basura al procesar el indicador MSG_PEEK.
(adsbygoogle = window.adsbygoogle || []).push({});
Otra vulnerabilidad que fue encontrada hace poco en el kernel de Linux, fue la CVE-2022-0742 que puede agotar la memoria disponible y provocar de forma remota una denegación de servicio mediante el envío de paquetes icmp6 especialmente diseñados. El problema está relacionado con una fuga de memoria que ocurre al procesar mensajes ICMPv6 con tipos 130 o 131.
El problema ha estado presente desde el kernel 5.13 y se solucionó en las versiones 5.16.13 y 5.15.27. El problema no afectó a Debian, SUSE, Ubuntu LTS (18.04, 20.04) y las ramas estables de RHEL, se solucionó en Arch Linux.
Finalmente si estás interesado en poder conocer más al respecto de la nota, puedes consultar los detalles en el siguiente enlace.
from Linux Adictos https://ift.tt/QXCqRy5
via IFTTT
These child-friendly stories will keep your little ones entertained and ease the stress of being stuck indoors.
from Gear Latest https://ift.tt/JaBAi8p
via IFTTT
[Streaming Again] During World War II, a mathematician leads a team of cryptanalysts as they work feverishly to break the Germans’ notorious Enigma code.
from New On Netflix USA https://ift.tt/4h2zuAx
via IFTTT
MacOS may be the apple of your eye, but some of its stock apps are a little rotten. Take a bite of these third-party apps instead.
from Gear Latest https://ift.tt/01EAzTb
via IFTTT

