LXD 6.10: Una mirada profesional a la primera versión LTS de la serie 6 y sus mejoras para producción

LXD 6.10

LXD 6.10 llega como la primera versión de soporte a largo plazo (LTS) de la serie 6 del gestor de contenedores y máquinas virtuales de código abierto. El lanzamiento reúne novedades introducidas desde LXD 5.21 LTS y añade mejoras orientadas a entornos de producción, con especial atención a la gestión de imágenes, la administración de clústeres, el almacenamiento y la recuperación ante desastres.

Desarrollado por Canonical, LXD permite ejecutar contenedores de sistema y máquinas virtuales Linux desde una misma plataforma, con herramientas de línea de comandos, una API REST y una interfaz web. La versión 6.10.0 amplía estas posibilidades y refuerza su papel en servidores, laboratorios domésticos, infraestructura virtualizada y despliegues que necesitan gestionar múltiples instancias.

Registros de imágenes para administrar las fuentes

Una de las principales novedades de LXD 6.10 es la incorporación de registros de imágenes, que ofrecen una forma unificada de consultar y administrar las fuentes disponibles para un clúster. Los clientes pueden indicar el registro desde el que el servicio LXD debe descargar una imagen, en lugar de depender exclusivamente de una URL y un protocolo concretos.

Los administradores también pueden limitar las fuentes autorizadas mediante la nueva opción de configuración de proyecto restricted.registries. Esto permite establecer qué registros pueden utilizar los distintos proyectos y controlar mejor las imágenes que se incorporan a una infraestructura.

El sistema admite otros clústeres LXD como fuentes de imágenes mediante enlaces entre clústeres, además de servers Simple Streams. Para facilitar la transición, se mantiene una capa de compatibilidad con clientes antiguos.

Seguimiento de bloques modificados en máquinas virtuales

LXD 6.10 incorpora una vista previa de la función de seguimiento persistente de bloques modificados, conocida como Changed Block Tracking (CBT), para volúmenes de bloques de máquinas virtuales.

La función aprovecha los mapas de bits de bloques modificados de QEMU y las interfaces de exportación NBD para identificar qué partes de un disco han cambiado entre instantáneas. De esta forma, las herramientas externas de copia de seguridad y los procesos de migración pueden consultar y transferir únicamente los bloques modificados, en lugar de mover la imagen completa.

Esta técnica puede reducir el tiempo necesario para realizar copias, el consumo de ancho de banda y el espacio utilizado durante las operaciones de respaldo. No obstante, Canonical advierte de que CBT sigue siendo una función experimental y recomienda no habilitarla en entornos de producción.

Mejoras para la recuperación ante desastres con Ceph

La nueva versión incorpora compatibilidad con la replicación asíncrona de volúmenes Ceph RBD en los mecanismos de recuperación ante desastres de LXD. Cuando se replican proyectos y volúmenes asociados exclusivamente a sus instancias, LXD puede aprovechar la replicación nativa de Ceph en lugar de transferir los bloques mediante un proceso propio en espacio de usuario.

La plataforma coordina la actualización de los volúmenes en los clústeres de reserva y gestiona las operaciones necesarias para promoverlos, degradarlos y realizar la conmutación del nodo principal. Esta integración permite construir estrategias de recuperación más eficientes para infraestructuras que utilizan almacenamiento distribuido.

Una interfaz web renovada

LXD 6.10 también presenta mejoras importantes en su interfaz web. El nuevo panel de control ofrece una visión general del servidor o clúster mediante tarjetas que muestran las instancias, los proyectos, el estado de los miembros del clúster, el uso del almacenamiento, las advertencias y los permisos efectivos del usuario.

La interfaz incorpora además mejoras en la administración de identidades y permisos, la copia de perfiles y el explorador de archivos de las instancias. Se añaden ayudas contextuales con enlaces a la documentación, mejoras de accesibilidad y ajustes para pantallas pequeñas.

En la administración diaria también se amplían las búsquedas de instancias mediante consultas clave=valor, se muestran con mayor claridad las direcciones IP largas y se mejora la presentación de las operaciones y las advertencias.

LXD 6.10 introduce más correcciones y componentes actualizados

La versión corrige errores relacionados con las redes, el almacenamiento, las operaciones concurrentes y la migración de instancias. También soluciona un problema que podía impedir el arranque de Windows en máquinas virtuales configuradas para iniciar mediante BIOS.

En el paquete Snap se actualizan componentes importantes: QEMU pasa a la versión 10.2.1, LXC y LXCFS se actualizan a la serie 7.0.0 LTS, y se incorporan versiones revisadas de ZFS para distintas ramas. Asimismo, se incluye virtiofsd en las arquitecturas compatibles con máquinas virtuales, con determinadas excepciones.

Quienes compilen LXD desde el código fuente deben tener en cuenta que el requisito mínimo de Go pasa a ser la versión 1.27.1.

Descarga de LXD 6.10 y soporte a largo plazo

LXD 6.10.0 es una versión LTS recomendada para entornos de producción. Según la política de soporte del proyecto, la rama 6.10 contará con soporte hasta junio de 2031, lo que ofrece un horizonte de mantenimiento prolongado para quienes prefieran estabilidad frente a la adopción continua de versiones con cambios más frecuentes.

En Linux puede instalarse mediante Snap con el comando sudo snap install lxd –channel=6/stable. También están disponibles los archivos de código fuente y los clientes para otros sistemas operativos.

La documentación oficial y las notas completas de publicación pueden consultarse en el sitio de documentación de LXD, mientras que el anuncio oficial del lanzamiento incluye una presentación de las novedades de la interfaz web.

from Linux Adictos https://ift.tt/D2gc8la
via IFTTT

GNU Linux-libre 7.3: un kernel alineado con los principios de software libre

GNU Linux-Libre 7.3

GNU Linux-libre 7.3 ya está disponible como una versión del kernel Linux 7.3 modificada para eliminar referencias a firmware y otros componentes no libres. El proyecto mantiene así su objetivo de ofrecer un núcleo que respete los principios del software libre, retirando de los controladores el código y las referencias que pueden conducir a la carga de firmware privativo.

La nueva versión actualiza los mecanismos de limpieza de controladores gráficos, dispositivos inalámbricos, componentes de sonido y otros subsistemas. El resultado conserva la base del kernel de referencia, pero puede perder compatibilidad con determinados dispositivos que necesitan firmware propietario para funcionar correctamente.

GNU Linux-libre 7.3 introduce más controladores pasan por el proceso de limpieza

GNU Linux-libre 7.3 adapta los nuevos controladores incorporados al kernel para retirar nombres de blobs de firmware y referencias asociadas a componentes no libres. Entre las novedades se encuentran los controladores para la GPU Tyr Mali, los dispositivos Wi-Fi Morse Micro mm81x, determinados componentes inalámbricos de NXP y los PHY Ethernet de Realtek.

El trabajo no se limita a los controladores nuevos. También se han actualizado las reglas de limpieza de componentes que ya existían en versiones anteriores, incluidos nova-core, AMDGPU, Adreno, Tegra y el decodificador de vídeo Iris. En el apartado de conectividad, los cambios afectan a los controladores inalámbricos rtw89 y mt76.

La actualización alcanza además documentación relacionada con remoteproc, el subsistema Qualcomm Q6V5 PAS, el controlador SCSI qla2xxx y los códecs de sonido aw88399. También se han revisado distintos archivos de descripción de hardware de Qualcomm, conocidos como devicetree.

Un kernel orientado a la libertad del software

La diferencia fundamental entre GNU Linux-libre y el kernel Linux convencional está en el tratamiento del firmware y de otros elementos que no cumplen los criterios de libertad del proyecto. Mientras que el kernel estándar incluye mecanismos para cargar firmware externo cuando un dispositivo lo necesita, Linux-libre elimina o modifica las partes que considera incompatibles con esos principios.

Este enfoque permite utilizar un núcleo adaptado a sistemas que buscan funcionar exclusivamente con software libre. GNU Linux-libre forma parte del ecosistema GNU desde 2012 y es utilizado por distribuciones que priorizan la libertad del usuario, como GNU Guix, Parabola y Hyperbola, entre otras.

Sin embargo, eliminar componentes propietarios no significa que Linux-libre incorpore automáticamente alternativas libres equivalentes. Si un dispositivo depende de un firmware que se ha retirado, puede dejar de funcionar total o parcialmente.

La compatibilidad del hardware es el principal inconveniente

Antes de instalar GNU Linux-libre 7.3 conviene comprobar qué componentes utiliza el equipo. Los adaptadores Wi-Fi, algunas tarjetas gráficas, determinados dispositivos de sonido y otros periféricos pueden depender de firmware propietario para ofrecer todas sus funciones.

En un ordenador de sobremesa o portátil, esto puede traducirse en una conexión inalámbrica que no funciona, capacidades gráficas reducidas o periféricos que no se detectan correctamente. El resultado depende del hardware concreto y de si existe una implementación libre que permita utilizarlo.

Por este motivo, Linux-libre está especialmente indicado para quienes consideran prioritaria la utilización de software libre en todos los niveles del sistema. Para quienes necesitan compatibilidad inmediata con la mayor cantidad posible de dispositivos, el kernel convencional puede resultar una opción más práctica.

Descarga e instalación de GNU Linux-libre 7.3 en distribuciones GNU/Linux

El proyecto publica el código fuente de GNU Linux-libre y mantiene recursos para obtener versiones preparadas para diferentes distribuciones. La página oficial ofrece los archivos de las versiones publicadas, mientras que los proyectos Freesh y RPM Freedom proporcionan paquetes para familias de distribuciones basadas en Debian y RPM, respectivamente.

También es posible compilar el kernel desde el código fuente e instalarlo junto al núcleo habitual, siempre que la distribución y el procedimiento de instalación lo permitan. Mantener disponible el kernel anterior facilita volver a arrancar el sistema si el nuevo núcleo no reconoce algún componente esencial.

La descarga y los detalles de GNU Linux-libre 7.3 están disponibles en la página oficial del proyecto GNU Linux-libre.

Esta versión continúa la labor de adaptar cada nueva generación del kernel Linux a los criterios del software libre. Su principal novedad no es añadir funciones exclusivas, sino extender la limpieza a nuevos controladores y actualizar las reglas existentes para reducir la presencia de componentes propietarios.

from Linux Adictos https://ift.tt/dlrKU7Q
via IFTTT

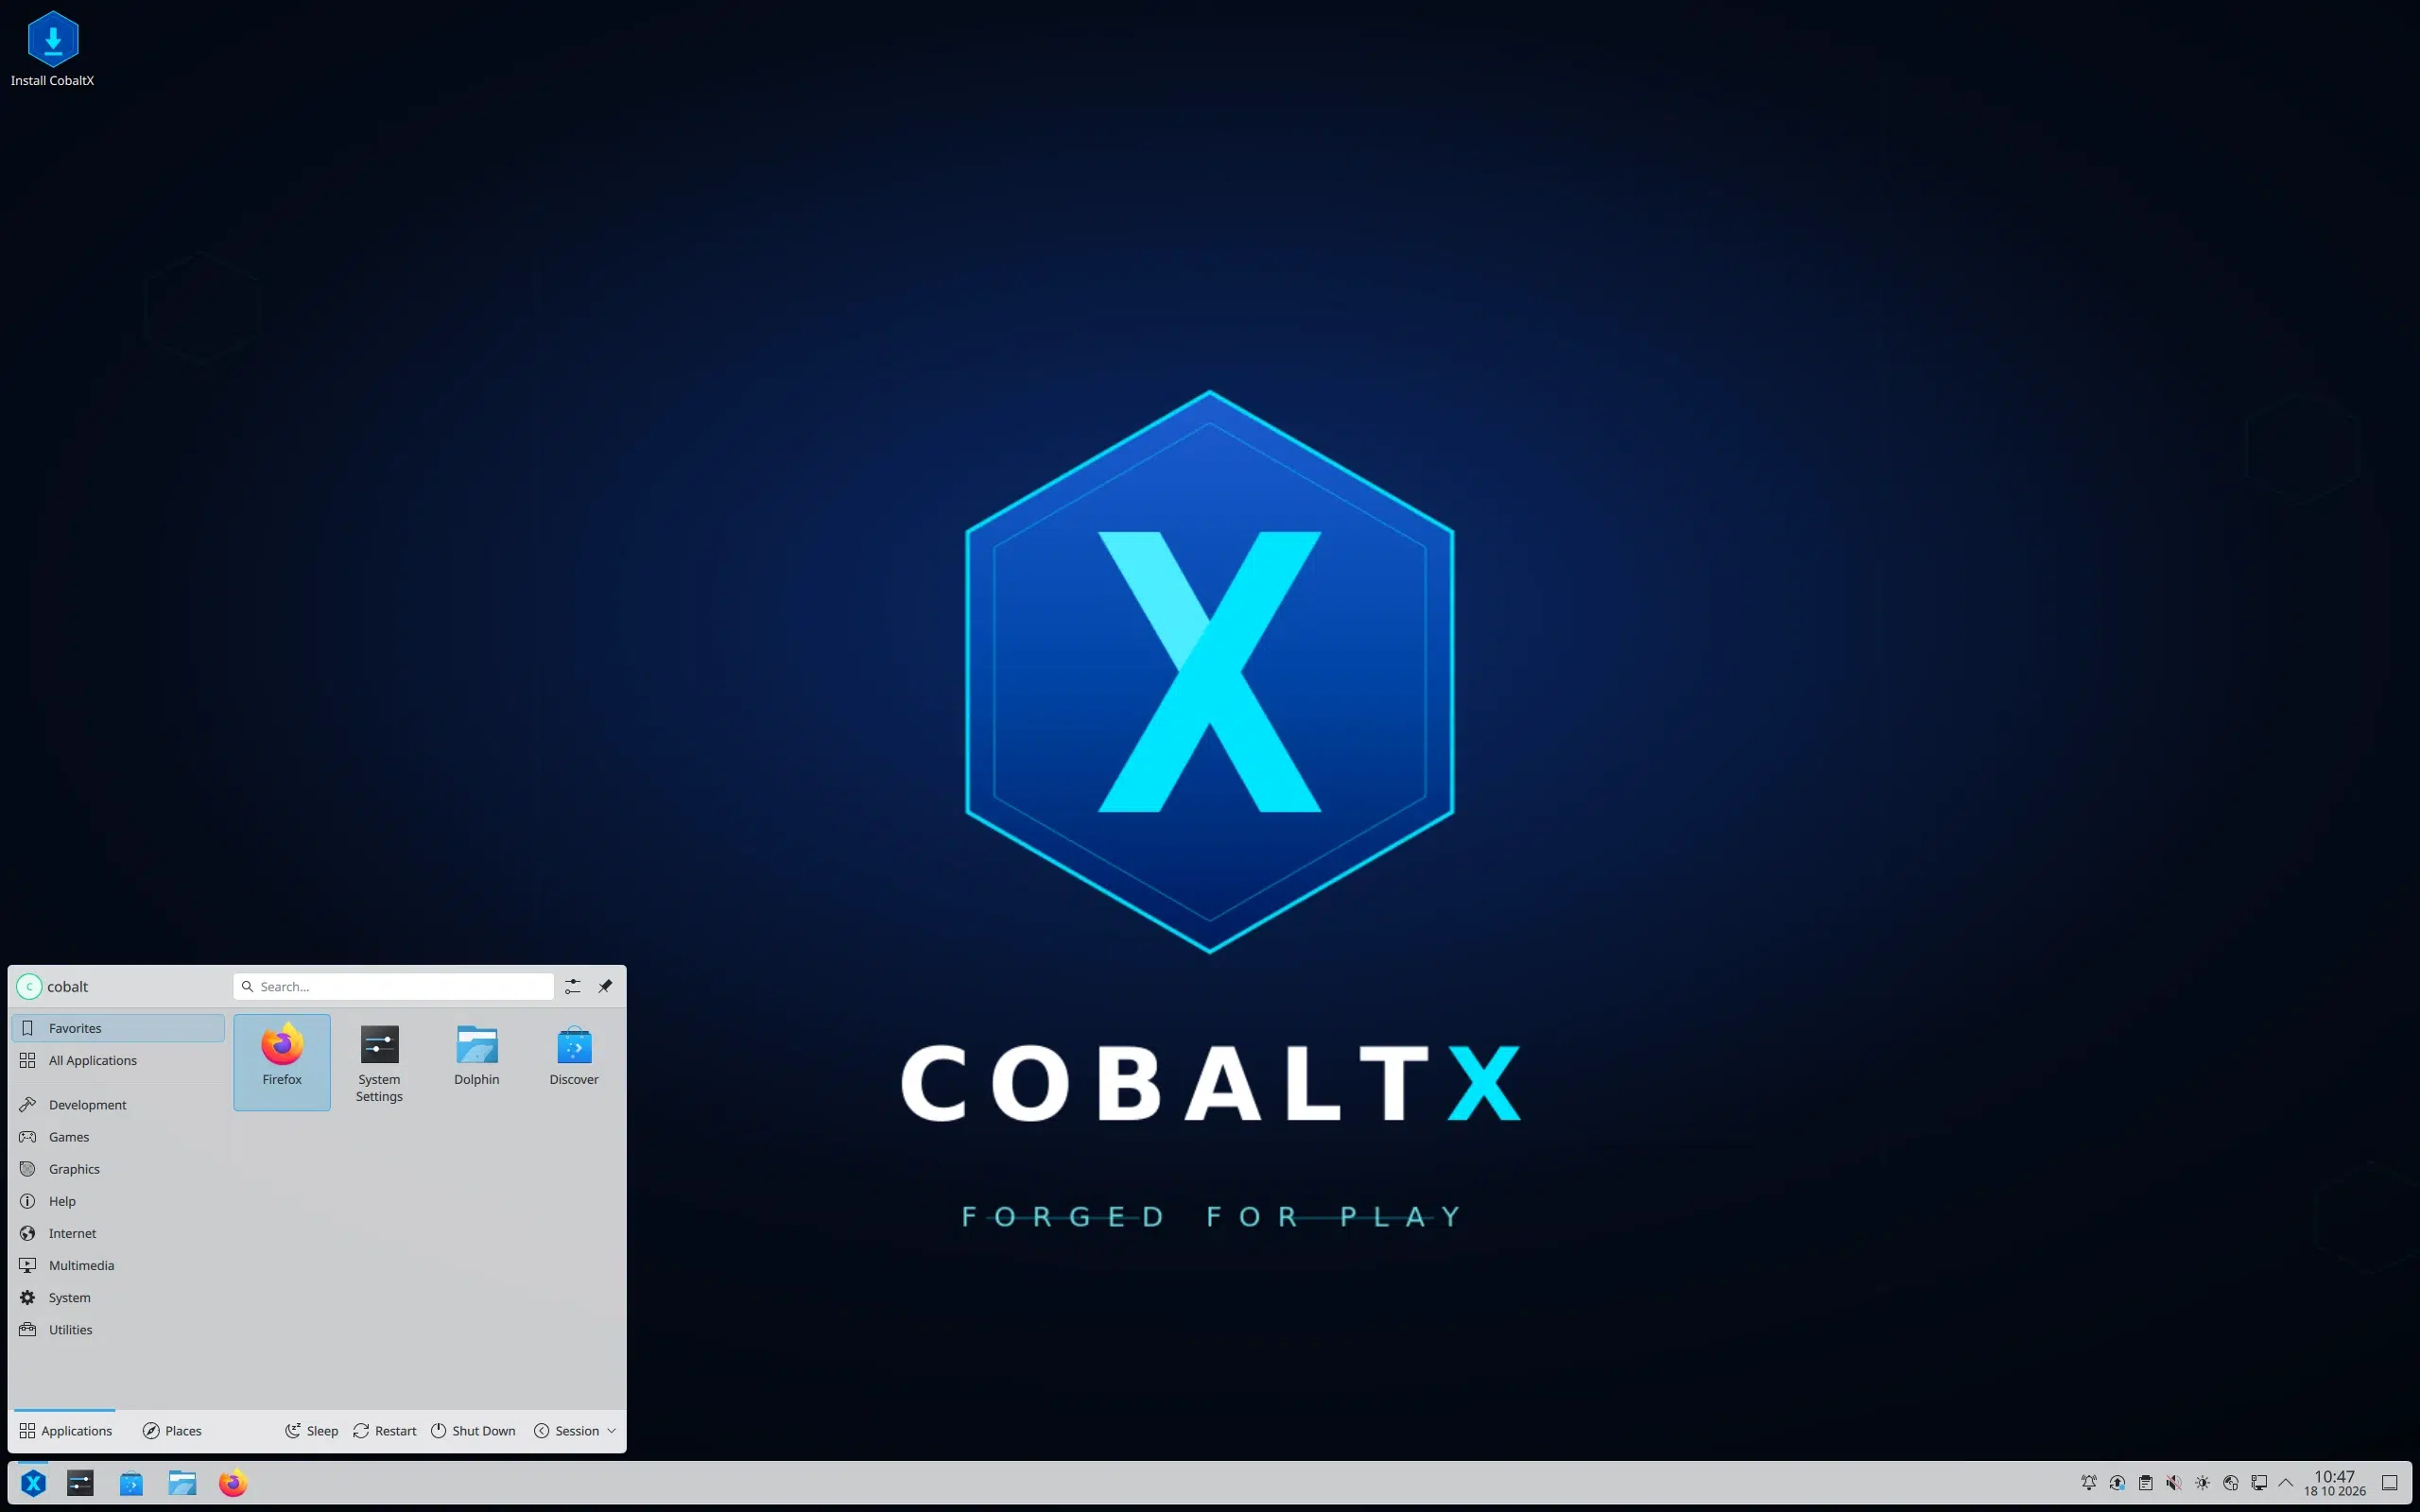
CobaltX: Linux enfocada al gaming extremo con KDE Plasma y X Mode

CobaltX

Si eres de los que piensa que montar un PC gaming es lo más sencillo del mundo pero que configurar Linux para jugar es un auténtico quebradero de cabeza, CobaltX ha llegado para salvarte el día. Esta distribución no es un experimento cualquiera, sino que nace de la pasión de un desarrollador en Tailandia que quería que el pingüino fuera, sin discusión, el mejor sistema operativo para jugar, eliminando todas esas tareas tediosas de buscar drivers o pelearse con la terminal.

Lo que hace que CobaltX destaque es que no intenta reinventar la rueda, sino que utiliza la foundation rock-solid de Arch Linux para ofrecer lo último de lo último en software. Al ser una distro rolling release, siempre tendrás las versiones más frescas de los paquetes, pero con la ventaja de que ya viene configurada hasta las cejas para que tú solo tengas que encender el equipo, iniciar sesión y darle caña a tus títulos favoritos.

El corazón técnico de CobaltX

Bajo el capó, CobaltX apuesta por el kernel linux-zen, una versión optimizada que reduce la latencia en el escritorio y mejora la respuesta en cargas de trabajo intensas, algo vital cuando cada milisegundo cuenta en una partida competitiva. Como entorno visual utiliza KDE Plasma 6, que no solo es moderno y precioso, sino que permite una personalización total para que tu escritorio luzca exactamente como quieras.

En cuanto al arranque, el sistema emplea systemd-boot con soporte UEFI y una pantalla de carga de Plymouth para que la experiencia sea fluida y profesional desde el segundo uno. Además, para quienes huyen de la línea de comandos, incluye un instalador Calamares personalizado que hace que poner el sistema en el disco sea un paseo.

X Mode: Tu PC convertido en consola

Una de las joyas de la corona es el X Mode, una sesión de inicio independiente que transforma el ordenador en una consola. Es un lanzador a pantalla completa diseñado para ser manejado exclusivamente con mando, donde puedes tener Steam, Heroic, Bottles y Lutris centralizados. Es la opción perfecta si tienes el PC conectado al salón o si usas una handheld.

Este modo no es solo cosmético; incluye un teclado en pantalla temático que funciona en cualquier aplicación y un cursor controlado por el stick del mando para navegar por el escritorio sin soltar el dispositivo. Además, permite gestionar la potencia del TDP y los modos de rendimiento de forma rápida, ajustando el consumo de vatios y el brillo según necesites.

Soporte para Hardware y Consolas Portátiles

Si tienes una ROG Ally, Legion Go o MSI Claw, CobaltX es probablemente tu mejor opción gracias a la integración del Handheld Daemon. Esto permite que los botones traseros y los controles integrados funcionen de forma nativa, haciendo que la experiencia sea muy similar a la de una Steam Deck.

En el apartado gráfico, los usuarios de Intel y AMD tienen soporte total desde el primer momento. Para los que llevan NVIDIA en el equipo, la distro incluye un instalador de un solo clic que evita los típicos dramas de los controladores propietarios. También han implementado mejoras en la partición EFI para que instalar CobaltX junto a otros sistemas operativos sea mucho más seguro y menos propenso a errores.

El arsenal de juegos preinstalado

No hace falta que pierdas tiempo instalando software; CobaltX ya trae el stack de gaming completo. Esto incluye Steam con Proton para juegos de Windows, el Heroic Games Launcher para Epic y GOG, y Bottles para aislar aplicaciones de Windows. Para los amantes de lo clásico, RetroArch y Wine vienen listos para usar.

Para monitorizar el rendimiento, el sistema integra MangoHud y GameMode, permitiéndote ver los FPS y las temperaturas en tiempo real mientras optimizas la CPU y GPU. Incluso incluye herramientas de comunicación y creación de contenido como Discord y OBS Studio, para que puedas streamear tus partidas sin complicaciones.

Guía de instalación y requisitos para usar CobaltX

Para poner en marcha CobaltX, necesitas un equipo con arquitectura x86_64 y UEFI. Lo mínimo son 4 GB de RAM y 30 GB de espacio, aunque lo recomendable para no ir justo son 8 GB de memoria RAM. El proceso es sencillo: descargas la ISO (como la versión 0.3 Fullscreened), la flasheas en un USB de al menos 8 GB usando herramientas como Ventoy, Rufus o balenaEtcher y arrancas el equipo en modo UEFI.

Una vez dentro del instalador, puedes elegir si quieres que el sistema arranque directamente en el escritorio tradicional o en X Mode. Para los usuarios más avanzados que quieran experimentar, el proyecto es de código abierto y permite construir la ISO desde el código fuente utilizando archiso, aunque para la mayoría, la imagen precompilada es más que suficiente.

CobaltX se posiciona como la solución definitiva para quienes buscan potencia bruta y facilidad de uso en Linux, uniendo la vanguardia de Arch con una capa de usuario pensada exclusivamente para el ocio digital. Desde la optimización del kernel hasta el soporte especializado en consolas portátiles, todo está diseñado para que el hardware rinda al máximo sin que el usuario tenga que ser un experto en sistemas operativos.

from Linux Adictos https://ift.tt/6fSzEle
via IFTTT

GNOME 51.1 y GNOME 50.6: mantenimiento enfocado en estabilidad, seguridad y productividad

GNOME 51.1

GNOME 51.1 y GNOME 50.6 ya están disponibles con una nueva ronda de correcciones para el entorno de escritorio utilizado por numerosas distribuciones GNU/Linux. Mientras la primera actualización se centra en pulir la recién estrenada serie 51, la segunda mantiene la rama 50 con correcciones para los usuarios que todavía no han migrado a la versión más reciente.

Se trata de actualizaciones de mantenimiento, no de nuevas versiones principales. Su objetivo es solucionar errores detectados tras las publicaciones anteriores, mejorar la estabilidad y corregir problemas que pueden afectar a tareas cotidianas, como mover ventanas entre pantallas, utilizar el escritorio con Wayland o administrar archivos desde Nautilus.

GNOME 51.1 corrige problemas de Mutter y Wayland

Uno de los componentes que recibe cambios importantes es Mutter, el gestor de ventanas y compositor utilizado por GNOME. La versión 51.1 corrige problemas de arrastrar y soltar elementos entre aplicaciones Wayland y programas que se ejecutan mediante Xwayland, la capa de compatibilidad que permite utilizar aplicaciones diseñadas para X11 dentro de una sesión Wayland.

También se solucionan errores relacionados con la asignación de ventanas a los monitores después de modificar la configuración de las pantallas. El comportamiento de los espacios de trabajo al reorganizar monitores recibe correcciones adicionales, mientras que la gestión de los tiempos de presentación de fotogramas mejora durante los modos de ahorro energético.

Estos cambios resultan especialmente relevantes para los equipos con varios monitores y para quienes utilizan aplicaciones que combinan tecnologías gráficas diferentes.

Shell y Nautilus también reciben mejoras en GNOME 51.1

GNOME Shell 51.1 incorpora correcciones en diferentes partes de la interfaz. Entre ellas figuran un ajuste en la posición del reloj de la pantalla de bloqueo, mejoras en la alineación de las miniaturas de los espacios de trabajo para idiomas escritos de derecha a izquierda y una solución para un problema de Quick Settings que podía impedir el uso de direct scanout, una técnica que permite presentar imágenes directamente en pantalla sin pasar por determinadas etapas de composición.

La actualización también corrige filtros de color en escala de grises, mejora algunos elementos de inicio de sesión web y soluciona fugas de memoria.

Por su parte, Nautilus 51.1, el administrador de archivos de GNOME, recibe arreglos relacionados con la reutilización de pestañas al abrir ubicaciones desde el escritorio, la asignación de iconos personalizados y los indicadores de permisos. También se corrigen problemas del diálogo de propiedades, incluida una situación en la que algunas ventanas podían abrirse con un tamaño demasiado reducido.

Correcciones de seguridad en GNOME Web

La seguridad es otro de los aspectos contemplados en GNOME 51.1. GNOME Web, el navegador del proyecto, corrige una vulnerabilidad identificada como CVE-2026-94291, relacionada con el tratamiento inseguro de determinados elementos iframe mediante esquemas internos del navegador.

La corrección refuerza la protección del navegador y constituye uno de los motivos para mantener actualizados los componentes del escritorio, especialmente en equipos que utilizan GNOME Web para acceder habitualmente a Internet.

GNOME 50.6 mantiene la rama anterior

La publicación de GNOME 50.6 está dirigida a quienes continúan utilizando la serie 50, que pasa a considerarse la rama anterior mantenida tras la llegada de GNOME 51. Entre los componentes que reciben correcciones se encuentran GNOME Shell, Mutter y Nautilus.

Los arreglos incluyen problemas con las notificaciones de unidades desconectadas, indicadores de permisos de solo lectura y ventanas de propiedades que podían aparecer demasiado pequeñas. Mutter también corrige un problema relacionado con la rotación automática de pantalla en teléfonos que carecen de un interruptor específico para el modo tableta.

Además, GLib 2.88.4 incorpora correcciones de seguridad retroportadas. De este modo, los usuarios que permanezcan temporalmente en GNOME 50 pueden beneficiarse de mejoras sin tener que cambiar inmediatamente a la nueva rama.

Disponibilidad en las distribuciones Linux

Las nuevas versiones se distribuyen mediante los canales de publicación de GNOME y las actualizaciones de cada distribución. La llegada efectiva a los usuarios dependerá de los repositorios, las políticas de mantenimiento y el calendario de cada sistema operativo.

Quienes ya utilicen GNOME 51 deberían recibir las correcciones de la serie 51.1 cuando su distribución las incorpore. Los usuarios que continúen con GNOME 50 pueden seguir recibiendo arreglos mediante la rama 50.6.

Ambas versiones refuerzan el mantenimiento del escritorio Linux, con especial atención a la estabilidad gráfica, la gestión de ventanas, el administrador de archivos y la seguridad del navegador.

from Linux Adictos https://ift.tt/MikBWnE
via IFTTT

PeaZip 11.4.0: mejoras de seguridad y rendimiento para Linux

PeaZip 11.4

PeaZip 11.4.0 ya está disponible con mejoras de seguridad, actualizaciones de sus motores de compresión y varios ajustes que resultan especialmente interesantes para los usuarios de Linux. El gestor de archivos comprimidos de código abierto refuerza la validación de nombres y datos de entrada, reduce el uso de la consola del sistema en determinadas operaciones y actualiza sus componentes internos a Pea 1.34 y 7z 26.04.

Publicado el 17 de octubre de 2026, este lanzamiento continúa la evolución de la rama 11.x. PeaZip permite crear, abrir, explorar y extraer numerosos formatos de archivos comprimidos desde una interfaz gráfica, además de generar scripts para automatizar operaciones. La versión 11.4 también amplía a 243 el número de extensiones que puede reconocer como archivos comprimidos, incluida la incorporación del formato ZIM, utilizado para distribuir contenidos como copias de Wikipedia.

PeaZip 11.4 introduce más seguridad al comprimir y extraer archivos en Linux

Una de las principales novedades de PeaZip 11.4 es el endurecimiento de la validación de los nombres de archivo. El programa mejora la sanitización de las entradas en diferentes etapas de su motor de scripts y reduce los falsos positivos cuando los nombres contienen caracteres especiales.

Además, muchas comprobaciones se realizan ahora antes de ejecutar una operación. El objetivo es detectar entradas problemáticas con mayor antelación y advertir al usuario para evitar operaciones potencialmente peligrosas.

La actualización también elimina el uso de una instancia completa de la consola, como Bash en Linux o CMD en Windows, para realizar tareas de compresión, extracción y otras operaciones que procesan datos variables. De este modo, se reduce la exposición a problemas derivados de interpretar entradas como comandos de la shell. El modo de funcionamiento mediante consola de PeaZip sigue disponible para quienes prefieran trabajar sin la interfaz gráfica.

Actualizaciones de los motores de compresión

PeaZip 11.4 incorpora 7z 26.04 y Pea 1.34, dos componentes fundamentales para las operaciones con archivos comprimidos. Estas actualizaciones permiten beneficiarse de las mejoras y correcciones incorporadas en los motores utilizados por la aplicación.

El proyecto también ha comenzado a extender las comprobaciones de rango allí donde es posible mantener un rendimiento adecuado. Asimismo, introduce validaciones del tamaño de entrada para formatos antiguos que pueden presentar problemas al procesar archivos grandes.

En conjunto, estos cambios buscan hacer que las operaciones de compresión y extracción sean más robustas, especialmente cuando se trabaja con archivos de procedencia diversa o estructuras complejas.

Un pequeño cambio importante para Linux

Entre las modificaciones específicas de Linux se encuentra la corrección del valor predeterminado de la opción para eliminar archivos después de comprimirlos o extraerlos. En PeaZip 11.4, esta configuración queda establecida correctamente en «Quick delete».

El administrador de archivos integrado también mejora la actualización automática de su contenido. Este ajuste resulta útil al trabajar con directorios y archivos que cambian durante una sesión, ya que facilita mantener la vista sincronizada con el estado actual del sistema de archivos.

Por otra parte, el código fuente se ha compilado con Lazarus 4.x, aunque el proyecto mantiene la compatibilidad con Lazarus 3.x y 2.x. Esto es relevante para quienes quieran compilar PeaZip desde el código fuente en sus propias distribuciones.

Paquetes disponibles para distintas distribuciones

PeaZip ofrece paquetes para Linux, además de versiones para Windows, macOS y BSD. En la publicación oficial de la versión 11.4.0 figuran paquetes RPM para sistemas Linux con las variantes GTK2 y Qt6, junto con un paquete comprimido y el código fuente.

Los usuarios de distribuciones basadas en Arch Linux, Debian u otras familias deben comprobar qué formatos están disponibles para su sistema y si la nueva versión ya se encuentra en sus repositorios habituales. También conviene revisar las instrucciones oficiales antes de instalar un paquete manualmente.

El proyecto publica los valores SHA-256 de los paquetes en sus lanzamientos de GitHub, lo que permite comprobar la integridad de los archivos descargados.

Descarga de PeaZip 11.4 y más información

PeaZip 11.4.0 es una actualización centrada principalmente en la seguridad, la robustez de las operaciones con archivos y el mantenimiento de sus componentes internos. Para los usuarios de Linux, destacan la corrección de la opción de borrado posterior a las operaciones, las mejoras en la gestión de archivos y la reducción del uso de la shell durante las tareas de compresión y extracción.

La descarga puede realizarse desde el repositorio oficial de PeaZip en GitHub.

from Linux Adictos https://ift.tt/V8nWa9F
via IFTTT

Linux 7.3: mejoras en E/S, Btrfs y compatibilidad para hardware emergente

Linux 7.3

Linux 7.3 se ha colocado en el centro de la actualidad para quienes siguen el desarrollo del sistema operativo. Los reportes recogidos situaron su puesta de largo estable en torno al 18 de octubre, aunque las consultas a los repositorios no siempre reflejaban el mismo estado: algunas páginas seguían mostrando 7.2.11 como última estable y 7.3-rc7 en la rama principal. Ahora, en kernel.org ya aparece Linux 7.3 como última estable, por lo que el lanzamiento es oficial..

El interés de Linux 7.3 está en un paquete de cambios que afecta al rendimiento y a la compatibilidad. La parte más repetida en las fuentes consultadas es la apuesta por mejorar las operaciones de entrada y salida, un terreno que influye en pruebas sintéticas, bases de datos y tareas que mueven grandes volúmenes de datos. A eso se suman ajustes en Btrfs, preparación para plataformas AMD y Apple, aportaciones relacionadas con gráficas y dispositivos de juego, y una corrección de última hora para ciertos SSD Samsung.

Rendimiento de E/S y Btrfs en Linux 7.3

Las operaciones de lectura y escritura rindan mejor en sistemas modernos. Esa labor se dejó notar en pruebas sintéticas y en bases de datos, aunque los propios análisis evitaron convertir los resultados en una promesa universal: el efecto depende de la carga y del equipo. En Btrfs también se recogieron avances, pero sin cifras concretas ni una lista cerrada de operaciones beneficiadas, así que conviene hablar de mejoras reportadas y no de una aceleración garantizada para cualquier uso.

La lectura técnica es que Linux 7.3 refuerza la comunicación entre el hardware y el software que solicita datos. No se trata solo de un número en una tabla: una versión más reciente del kernel puede cambiar la forma en que se gestionan colas, interrupciones y accesos al almacenamiento. Aun así, los resultados deben validarse en cada entorno, porque un servidor de bases de datos, una estación de trabajo y un equipo doméstico no se comportan igual aunque compartan kernel.

Hardware: AMD Zen 6, Apple M3 y gráficas

Entre las novedades para hardware futuro aparece la preparación para AMD Zen 6. El trabajo mencionado incluye la identificación de un tipo de núcleo de bajo consumo y ajustes en AMD HSMP y otros controladores de plataforma. Es importante separar preparación de software de disponibilidad comercial: que el kernel incluya soporte inicial no significa que esos procesadores estén ya en tiendas ni que funcionen con todas sus funciones en cualquier placa.

En el terreno de Apple, Linux 7.3 suma una adaptación inicial para M3 Pro, M3 Max y M3 Ultra, como continuación del trabajo hecho para el M3 básico en Linux 7.2. Las fuentes lo describen como una fase temprana, todavía no lista para usuarios finales>. Por eso su presencia en el kernel señala una labor de bring-up en curso, no una recomendación para instalar Linux en esos equipos esperando una compatibilidad completa.

La parte gráfica y de juego recibió aportaciones vinculadas a Valve. Timur Kristóf, integrante del equipo de gráficos de Linux de Valve, trabajó en soporte para modificadores de formato DRM en GPU AMD de generaciones anteriores y en una recuperación más robusta tras un reinicio de la GPU. También se citan cambios para gestionar mejor la vRAM en sistemas con poca memoria de vídeo, además de soporte inicial para el Steam Controller de 2026 y un controlador para el gamepad MSI Claw. Son avances de compatibilidad, no una garantía de rendimiento en todos los juegos.

Samsung 990 PRO y 990 EVO Plus mejoran con Linux 7.3

Uno de los asuntos más concretos del lanzamiento afecta a los SSD NVMe Samsung 990 PRO y 990 EVO Plus. Determinadas versiones de firmware anunciaban Immediate Readiness, una capacidad que debería indicar que el dispositivo está listo casi al instante, pero no siempre la cumplían. Cuando el kernel confiaba en esa declaración, podían aparecer problemas de configuración tras un FLR y fallos al pasar la unidad a una máquina virtual mediante VFIO.

En el caso del 990 PRO, identificado como 144d:a80c, la unidad podía tardar hasta 7 milisegundos en responder después del FLR; con el firmware 8B2QJXD7 el comportamiento parecía correcto, mientras que versiones anteriores como 1B2QJXD7 no respondían igual. Para el 990 EVO Plus, 144d:a80d, se apuntó a un posible problema similar con el firmware 2B2QKXG7. El kernel no puede leer la versión de firmware en ese punto del proceso, lo que complica la detección automática del caso.

La corrección aplicada en Linux 7.3 pasa por dejar de dar por buena esa promesa sin comprobaciones. El parche no convierte estos discos en dispositivos distintos por arte de magia, sino que evita que el sistema actúe con una confianza excesiva. En virtualización, estaciones de trabajo y equipos que encadenan tareas largas, la estabilidad del acceso directo al disco importa más que una cifra llamativa en un anuncio. Por eso la medida se entiende como una corrección práctica: si el firmware promete estar listo, el kernel quiere hechos verificables.

Pruebas comparativas y lectura práctica

Hay comparativas en las que Linux 7.3 Git aparecía por delante de Linux 7.2 en la mayoría de las pruebas realizadas sobre una estación con AMD Ryzen Threadripper PRO 9995WX, un procesador de 96 núcleos y 192 hilos. Los ensayos incluyeron lectura aleatoria con IO_uring y bloques de 4 KB, PostgreSQL, MariaDB, TigerBeetle, pruebas de red, compilación del kernel y cargas de inteligencia artificial ejecutadas en CPU, entre ellas Lemonade. Esa batería ayuda a entender el alcance, pero no convierte los resultados en una regla general para cualquier ordenador.

Las conclusiones que acompañan a esas pruebas son prudentes: se habla de mejoras pequeñas, sutiles o incrementales, no de un salto enorme. En tareas de almacenamiento, bases de datos y compilación, los resultados favorecían a la versión 7.3 dentro de las condiciones descritas. En cambio, una prueba de OpenVINO aparecía con dos pies distintos y no permitía atribuir un ganador único, lo que refuerza la idea de que conviene mirar el conjunto y no quedarse con un solo dato.

A efectos prácticos, Linux 7.3 no llega como una varita mágica que vaya a cambiar todos los equipos. Las mejoras de E/S y los resultados comparativos dependen de la carga, del hardware y de la configuración; además, la disponibilidad final en distribuciones concretas puede variar. Quienes administren servidores o estaciones de trabajo deberían revisar las notas de su distribución antes de actualizar, sobre todo si usan SSD Samsung de las familias citadas o virtualización con acceso directo al disco.

El balance deja una versión con varios frentes claros: por un lado, mejoras de entrada y salida que los análisis sitúan por delante de 7.2 en varias cargas; por otro, preparación para hardware próximo, aportaciones gráficas y correcciones para los Samsung 990 PRO y 990 EVO Plus que evitan confiar en un Immediate Readiness mal implementado.

from Linux Adictos https://ift.tt/E15nY2j
via IFTTT

WINE 11.20: mejoras focalizadas y corrección de 344 cambios para afianzar la estabilidad

WINE 11.20

WineHQ ha lanzado WINE 11.20, la que se supone una de las últimas versiones de desarrollo antes de pasar a las Release Candidates. Pero hasta aquí y al momento de esas RC para la próxima versión estable, todo normal. Muchos retoques y una lista de destacados, que en esta ocasión no es muy numerosa ni tampoco llamativa. Esta versión ha llegado tras la 11.19 de hace os semanas.

Esa lista de destacados recoge depuración de relés para ARM64EC. mejoras en la validación XML y la compatibilidad con CDROM se trasladó a Mount Manager, a lo que se le une el habitual punto de correcciones varias. En números, se han corregido 24 bugs, los de la siguiente lista, y realizado un total de 344 cambios.

Bugs corregidos en WINE 11.20

  • El juego Pure Pinball se bloquea al intentar acceder a objetos de textura que ya se han liberado.
  • Varias aplicaciones y juegos no consiguen cargar la biblioteca de interoperabilidad SHDocVw.dll, ya que Wine da preferencia a su propia versión de shdocvw.dll frente a la nativa. Entre los afectados se encuentran el benchmark Unigine Heaven 2.0, Toad for SQL Server 5.7 y la ayuda de QuickBooks.
  • El sonido se entrecorta y el rendimiento disminuye en Star Wolves 3.
  • Intuit QuickBooks 2008-2010 no se ejecuta y muestra el mensaje «Could not initialize license properties» (No se pudieron inicializar las propiedades de la licencia).
  • QuickBooks SS 2008 R1 se bloquea varias veces en el segundo inicio.
  • La barra de título de Wine se superpone a las pestañas de SumatraPDF 3.1.2.
  • No se puede cargar la versión de 64 bits de msxml6.dll incluida en el paquete redistribuible Microsoft Core XML Services 6.0. Wine no respeta la limitación de 44 bits del espacio de direcciones virtuales en modo usuario de Windows anteriores a 8.1.
  • InternetQueryOptionW(proxy_username) se bloquea cuando el búfer es NULL, aunque el puntero al tamaño sea válido.
  • UFO: Aftershock y UFO: Afterlight presentan problemas al iniciarse con los controladores binarios de NVIDIA (backend EGL).
  • Imperium Great Battles of Rome no reproduce la música ni el sonido.
  • El manejo de la entrada no funciona correctamente en Neko Project 21/W.
  • En TagScanner, las decoraciones de ventana del servidor se dibujan por encima de las decoraciones de ventana del cliente.
  • Incoming (1998) se bloquea después de la animación de introducción.
  • Al abrir un menú en FL Studio, se selecciona inmediatamente la opción sobre la que se encuentra el puntero del ratón.
  • cmd: desbordamiento del búfer de pila en search_command cuando se utiliza una línea de comandos /c entrecomillada que supera MAX_PATH.
  • No es posible iniciar sesión en Medicalc4.
  • Caso de reproducción de una excepción de C++ en ARM64: se produce un bloqueo cuando una función de una DLL termina con una llamada a una función auxiliar que lanza una excepción y no retorna.
  • ssbs-probe (instantánea del código fuente del 29 de septiembre de 2026, ARM64): el bit SSBS se borra después de ejecutar RtlRestoreContext.
  • mfplat: MFCreateDXGISurfaceBuffer falla silenciosamente con texturas DXGI_FORMAT_R8_UINT, por lo que UE4 ElectraPlayer no muestra vídeo.
  • MusicBee: se produce una excepción System.OutOfMemoryException en el modo WoW64.
  • La implementación incompleta de cldapi.dll provoca que OneDrive se bloquee.
  • El instalador de Office 2013 Click-to-Run falla con la implementación integrada de msxml6 cuando DOMDocument::save() utiliza la codificación «unicode».
  • Battlefield 1942 no puede copiar secdrv.sys en c:\windows\syswow64\drivers porque el directorio no existe.
  • wine 11.19: el análisis de un archivo /etc/hosts de gran tamaño por parte de dnsapi bloquea la inicialización de un prefijo nuevo.

Ya disponible

WINE 11.20 ya se puede descargar desde el botón que tenéis debajo de estas líneas. En su página de descargas hay también información sobre cómo instalar esta y otras versiones en sistemas operativos Linux y otros como macOS e incluso Android.

Dentro de dos semanas, si se sigue con el calendario habitual y nada nos hace pensar que no será así, llegará WINE 11.21, también con decenas de cambios para preparar el WINE 12.0 que llegará, todo atendiendo a lanzamientos pasados, a principios de 2027. El ritmo seguirá así hasta finales de año, cuando se aumentará la frecuencia de lanzamientos a Release Candidate por semana, luego estable (WINE 12) y luego ya se comenzará el desarrollo de WINE 13.0.

.boton {color: white; background-color: grey !important; padding: 20px; font-size: 2rem; text-decoration: none; border-radius: 10px; position: relative; top: 15px; border: 4px solid #555;}.boton:hover {box-shadow:1px 1px 2.5px black !important;}

from Linux Adictos https://ift.tt/yJS8scP
via IFTTT

Defender para Linux en puestos de trabajo: seguridad unificada para entornos multinube

Microsoft Defender en Linux

Microsoft ha dado un paso más en su estrategia de seguridad multiplataforma: Defender ya puede proteger escritorios Linux, aunque por ahora lo hace dentro de una fase de vista previa pública. La compañía no presenta esto como una herramienta para cualquier usuario, sino como una extensión de su oferta empresarial para organizaciones que ya conviven con Linux en sus infraestructuras.

Hasta hace poco, la presencia de Defender en Linux se concentraba en servidores. Ahora Redmond traslada esa cobertura a los puestos de trabajo, un terreno cada vez más habitual entre desarrolladores y, por tanto, más expuesto a ataques. La propuesta busca que las empresas puedan vigilar equipos Linux con los mismos mecanismos que ya emplean en otros sistemas.

Una expansión pensada para estaciones de trabajo

El movimiento no surge de cero. Microsoft inició su recorrido en Linux en 2020, cuando lanzó una primera vista previa de Defender ATP para Linux. Ese mismo año anunció la disponibilidad general para servidores, un punto de partida que ha servido para construir el agente actual. En 2023 llegó el aislamiento de dispositivos Linux, una función que permite separar de la red un equipo comprometido sin cortar del todo la comunicación con el servicio de seguridad.

Ahora ese mismo enfoque alcanza los ordenadores de escritorio. La empresa sostiene que los escritorios Linux manejan privilegios elevados, tienen gran valor para el negocio y muchas veces pasan desapercibidos para los administradores. Si un atacante logra entrar en uno de esos equipos, no solo se hace con un portátil: también puede ganar presencia en los procesos de creación y distribución de software de la organización.

Mismo agente que en servidores

Una de las decisiones técnicas más relevantes es que Microsoft no ha diseñado un agente específico para escritorio. Emplea el mismo que ya funcionaba en servidores Linux, de modo que los paquetes, la instalación y las funciones de seguridad se trasladan sin grandes cambios. Para las empresas, eso reduce trabajo de mantenimiento y permite reaprovechar procedimientos ya probados.

El sistema distingue de forma automática si el dispositivo es un servidor o una estación de trabajo. Esa clasificación se refleja en el inventario y en los flujos de seguridad, así que los administradores pueden supervisar todos los equipos Linux desde el mismo portal que usan para el resto de sistemas, ya estén en el centro de datos, en la nube o encima de la mesa de un empleado.

Tres bloques de protección en Microsoft Defender

La oferta se organiza en tres áreas. La primera, protección y detección, incluye detección y respuesta en el endpoint, el antivirus de nueva generación de Defender y el análisis de amenazas. Estas capacidades están pensadas para localizar comportamientos sospechosos en tiempo real, no solo para buscar archivos maliciosos conocidos.

La segunda área, gestión de la exposición, reúne la gestión de vulnerabilidades de Microsoft Defender, el inventario de dispositivos y la administración de la configuración de seguridad. La tercera, investigación y respuesta, incorpora búsqueda avanzada de amenazas, respuesta en directo y aislamiento de dispositivos. Son los mismos pilares que ya sostenían la versión para servidores Linux, pero aplicados a los puestos de trabajo.

Distribuciones compatibles y entorno gráfico

En cuanto a compatibilidad, Microsoft señala que las distribuciones admitidas en servidores también lo están en escritorios. La lista incluye RHEL, CentOS, Ubuntu, Debian, SUSE Linux Enterprise Server, Fedora y Oracle Linux, entre otras. El soporte depende de la distribución y de la versión del kernel, no del entorno gráfico, por lo que usar GNOME, KDE u otro escritorio no cambia el criterio principal.

Microsoft Defender y la licencia de empresa, no para casa

Defender para Linux no es gratuito. Su uso exige una licencia independiente de Microsoft Defender for Endpoint Plan 2 o bien contar con Microsoft 365 E5 o E7. Esa condición lo sitúa en el ámbito profesional y corporativo, igual que ocurría con la versión para servidores. Las organizaciones interesadas pueden probarlo dentro de la vista previa pública.

Los usuarios domésticos no tienen el mismo camino. La versión de Defender vinculada a planes personales y familiares sigue limitada a Windows, Mac, iPhone y Android, así que quien use Linux en casa seguirá dependiendo de las herramientas incluidas en su distribución o de otras alternativas de seguridad.

La llegada de Defender a los escritorios Linux amplía una estrategia que empezó en servidores y que ahora pretende cubrir también los equipos desde los que se programa y se prepara software. La propuesta reutiliza el agente existente, mantiene la gestión unificada y exige licencias empresariales, mientras deja fuera, al menos por ahora, al usuario particular. Para las organizaciones españolas y europeas que ya combinan Windows, nube y sistemas abiertos, todo apunta a que Linux deje de ser un punto ciego en su seguridad.

from Linux Adictos https://ift.tt/aeo9HZK
via IFTTT

Libreboot 26.10: EDK2 como cargador por defecto y una visión renovada del arranque libre

Libreboot 26.10

Libreboot 26.10 ya se puede descargar y no es una actualización menor. La versión coloca EDK2 como cargador UEFI por defecto en la mayoría de placas Intel y AMD compatibles, lo que supone dejar atrás U-Boot en x86 y abrir la puerta a sistemas que hasta ahora no arrancaban con este firmware libre, incluido Windows. El proyecto mantiene GRUB y SeaBIOS en versiones EFI dentro de la flash para no romper instalaciones antiguas, pero advierte de que los cambios de diseño son profundos y conviene leer la documentación antes de actualizar.

El anuncio lo firma Leah Rowe y lleva fecha del 15 de octubre de 2026. Los archivos están en el repositorio estable de Libreboot y en sus réplicas, así que los usuarios europeos pueden descargarlos desde los espejos habituales. Además de la parte técnica, la entrega incorpora una política contraria al uso de IA en el sistema de compilación, un punto que el responsable del proyecto considera el cambio más relevante de todo el lanzamiento. En algunos resúmenes se le ha puesto el apodo Ominous Olive, aunque el anuncio principal se centra en la versión 26.10.

EDK2 pasa a mandar en el arranque de Libreboot 26.10

El nuevo payload se apoya en una bifurcación de EDK2 mantenida por MrChromebox, que convierte el código de referencia de Intel para UEFI en un cargador genérico para coreboot. Aunque EDK2 se asocia a menudo con firmware propietario, su implementación de referencia es software libre y el proyecto distribuye el código fuente completo. En la práctica, casi todas las placas de 64 bits pasan a usarlo por defecto, mientras que los equipos antiguos limitados a 32 bits siguen con el esquema anterior de GRUB y SeaBIOS.

La compatibilidad se amplía de forma notable. Se han probado Linux con UKI y systemd-boot, OpenBSD con cargador EFI y GPT, FreeBSD en modo UEFI y Windows 10 y 11, además de sistemas menos habituales como 9front. ReactOS no funciona porque no ofrece soporte UEFI, y RedoxOS probablemente sí. Para quienes necesiten arrancar instalaciones antiguas, EDK2 incluye GRUB EFI, SeaBIOS CSM mediante CSMWrap y MemTest86+, accesibles desde el menú que aparece al pulsar ESC durante el arranque.

Hay matices que conviene tener en cuenta. CSMWrap, el puente que permite usar SeaBIOS como módulo de compatibilidad, ocupa un núcleo completo de CPU durante el arranque, por lo que un equipo de cuatro núcleos puede mostrar solo tres en Linux. Para retrocompatibilidad es preferible la versión EFI de GRUB, que no arrastra ese problema. Los payloads clásicos de GRUB y SeaBIOS en metal desnudo quedan desaconsejados y podrían desaparecer en el futuro, aunque todavía se pueden reactivar compilando desde el código fuente.

En gráficas, el soporte de PCI-E Resizable BAR permite usar tarjetas modernas que necesitan asignaciones por encima de 4 GB, siempre que se active manualmente en menuconfig. No viene habilitado por defecto porque en las pruebas rompe la salida de vídeo con libgfxinit en gráficos Intel integrados. Las ROM de opción PCI-E sí se activan cuando hacen falta, y se han probado equipos de sobremesa como los Dell OptiPlex 9020 SFF y 5050 SFF. Si aparece el problema con reBAR, el controlador i915 de Linux todavía puede inicializar el framebuffer por KMS/DRM.

233 Chromebooks y nuevas placas en la lista

Una de las cifras más llamativas es la importación de 233 portátiles Chromebook soportados por la distribución coreboot de MrChromebox, desde modelos antiguos hasta los más recientes de Intel y AMD. La operación se automatizó con la herramienta util/mrimport, que genera configuraciones para lbmk, y se han aplicado ajustes propios de Libreboot. Eso sí, en esta entrega las Chromebooks son solo código fuente: no hay binarios listos y hay que compilar. Solo se ha probado Baytrail Kip; el resto necesita pruebas.

Libreboot no se presenta como un fork de MrChromebox, sino como un proyecto que toma su trabajo como upstream en Chromebooks Intel y AMD. Entre las modificaciones aplicadas están el payload EDK2 con logotipo arcoíris y color morado, el bit HAP para desactivar Intel ME, el desbloqueo de regiones IFD mediante ifdtool, CSMWrap, GRUB EFI, MemTest86+, raminit nativo en Haswell y libgfxinit en Intel hasta Kaby Lake. La idea es mantener la mayor sincronía posible con el proyecto original y, a la vez, conservar las particularidades de Libreboot.

También hay hueco para hardware que no es Chromebook. Se añade soporte para el Dell OptiPlex 5050 SFF, el Supermicro X11SSH-F, los ThinkPad X280 y X270 y el Dell OptiPlex 3040 Micro. En el caso del Supermicro se recurre a deguard para neutralizar Intel ME y aprovechar las ventajas de la caché MRC, lo que acelera el entrenamiento de memoria en cada reinicio. El ThinkPad X301 deja de estar marcado con release=n porque arranca correctamente, aunque sigue siendo lento.

Las placas AMD Fam15h, como las ASUS KCMA-D8 y KGPE-D16, cambian al fork de coreboot de 15h.org. Frente a la rama 4.11_branch anterior, esta versión usa código AGESA. El resultado es una inicialización más fiable de CPU y memoria, soporte para más cantidad de RAM y correcciones en IOMMU y TPM. Se ofrecen imágenes de 4 MB y 8 MB, con binarios normales de SeaBIOS y GRUB, mientras que las imágenes basadas en EDK2 quedan en código fuente por limitaciones del chip gráfico AST2050.

Un sistema de compilación más flexible y ordenado

El proyecto ha reorganizado lbmk para admitir varios árboles y varios upstreams por proyecto, algo que facilita mantener coreboot, EDK2, GRUB, SeaBIOS, Flashprog y U-Boot sin mezclar revisiones. Coreboot por defecto se actualiza a una instantánea de septiembre de 2026; la variante de MrChromebox queda importada para Chromebooks; Fam15h pasa al fork de 15h.org; SeaBIOS se actualiza a julio de 2026; GRUB llega a la versión 2.16; Flashprog se actualiza a septiembre de 2026 y EDK2 a la versión 26.09.2. La rama antigua 4.11_branch se elimina.

También se han limpiado cientos de líneas de código muerto y se ha simplificado la estructura de configuración. Los archivos de proveedor se mueven a vendorfiles/, los proyectos se agrupan mejor bajo config/ y funciones como findpath o las comprobaciones de mkhelper quedan más compactas. Se elimina ccache para evitar errores sutiles, se dejan de usar las opciones -c y x, se refuerzan las comprobaciones de rutas y se apuesta por defconfigs cortos en coreboot. La caché XBMK_CACHE pasa a estar fijada en la configuración y se aplican clones con –mirror para ganar fiabilidad.

Entre las funciones nuevas destacan la importación automática de U-Boot con ./mk import_uboot, el comando fwsetup para volver al menú de EDK2 desde GRUB, las direcciones MAC aleatorias en compilaciones no de release, el color morado para MemTest86+ y EDK2, el escaneo de todos los directorios ESP y la activación de TPM donde esté disponible. También se añaden cbtest y test, dos utilidades para detectar problemas de configuración y someter el sistema de compilación a pruebas de estrés. SMMSTORE queda activado por defecto en los destinos con EDK2, de modo que se puede cambiar el orden de arranque sin recompilar el firmware.

En el apartado de arranque, GRUB simplifica su configuración a una sola entrada de menú que prueba primero USB y permite recorrer configuraciones con ESC, útil para quienes tienen varias distribuciones Linux. La imagen EFI de GRUB usa terminal_input console y prescinde de nativedisk, apoyándose en los controladores de EDK2 para USB, PS/2 y almacenamiento. Ya no se entregan imágenes con mapas de teclado distintos: hay una ROM por configuración y, si se quiere, se puede insertar un archivo keymap.gkb en CBFS. De momento todo queda en teclado UK QWERTY, a la espera de una solución gráfica basada en HiiDatabase y SMMSTORE.

Las herramientas auxiliares también reciben atención. nvmutil pasa a usar macros más seguras, elimina el manejo de errores basado en errno y añade envoltorios tolerantes a EINTR, además de corregir problemas en OpenBSD y generalizar funciones de E/S. Se intentó desarrollar libreboot-utils y una versión endurecida de mktemp llamada mkhtemp, pero el esfuerzo se abandonó por complejidad y por la dificultad de que las distribuciones lo aceptaran. Algo parecido ocurrió con una versión ampliada de spkmodem-recv, descartada por sobreingeniería.

Política anti-IA y salida de U-Boot en x86

El cambio más comentado es la incorporación del archivo AGENTS.md con una política claramente contraria a la IA. Libreboot rechaza el uso de código generado por inteligencia artificial y justifica la decisión con argumentos técnicos, legales y éticos. El proyecto sostiene que U-Boot en x86 quedó lastrado por una bifurcación fuertemente asistida por IA, lo que llevó a retirarlo como payload principal en esa arquitectura y a sustituirlo por EDK2, una implementación UEFI mucho más madura.

U-Boot no desaparece del todo: se mantiene en ARM64 y RISC-V, donde sigue siendo una pieza útil y cuenta con desarrollo activo. La actualización de U-Boot en Chromebooks ARM64 se descartó porque el menú bootflow de upstream quedó poco usable; se mantiene la revisión de principios de 2025. En x86, en cambio, Libreboot lo considera una carga. CrabEFI, un payload escrito en Rust por Arthur Heymans, fue valorado como reemplazo, pero se descartó de momento porque el ecosistema de Rust no se considera lo bastante predecible para producción. La idea es retomarlo cuando las herramientas estén más asentadas en distribuciones y sistemas BSD.

El anuncio también menciona que otros proyectos usados por Libreboot, como GCC o GRUB, pueden contener contribuciones asistidas por IA. El responsable de Libreboot afirma que tiene intención de auditarlos y, si hiciera falta, deshacer ese código o bifurcar los proyectos. Es una postura dura, no exenta de polémica, que el proyecto presenta como parte de su compromiso con el software libre. En cualquier caso, la decisión práctica inmediata es que EDK2 ocupa el lugar de U-Boot en x86.

Migración, notas prácticas y compatibilidad de Libreboot 26.10

Para quien venga de versiones anteriores, el salto no es trivial. Los equipos de 64 bits usan EDK2 por defecto, mientras que las placas solo de 32 bits o con poca flash conservan GRUB y SeaBIOS independientes. Las instalaciones antiguas de Linux y BSD deberían seguir arrancando gracias a los módulos de compatibilidad, pero se recomienda migrar a arranque UEFI con ESP. FreeBSD en modo BIOS necesita SeaBIOS en modo texto; para instalaciones nuevas es mejor usar EDK2 y evitar los módulos de compatibilidad.

Si alguien quiere recuperar el esquema clásico, puede editar el target.cfg de su placa, quitar las variables build_depend, payload_edk2 y grubtree, y añadir payload_grub, payload_seabios y payload_memtest. Después basta con recompilar. Libreboot advierte de que esa configuración está obsoleta y podría desaparecer más adelante. En EDK2 no se ofrece txtmode; para el cargador BIOS de FreeBSD hay que recurrir a un framebuffer en modo texto heredado desde coreboot, una opción que no se recomienda para instalaciones nuevas.

Otras notas prácticas incluyen el consumo de un núcleo por CSMWrap, la posibilidad de activar reBAR en placas con GPU externa y el uso de SMMSTORE para guardar ajustes de arranque. La actualización también deja atrás las imágenes con keymap integrado y apuesta por una única ROM por configuración. El soporte de iPXE aparece en el menú de EDK2, no en el payload SeaBIOS clásico, y el arranque de UKI modernos funciona sin necesidad de GRUB. También queda pendiente Linuxboot, que permitiría arrancar otros kernels desde la flash con Kexec, algo que el proyecto espera abordar en el futuro. La documentación del proyecto recoge los pasos concretos para cada escenario.

Todo este conjunto de cambios coloca a Libreboot 26.10 como una entrega de transición importante: EDK2, las 233 Chromebooks, el fork de 15h.org y la política anti-IA marcan el rumbo de las próximas versiones. Tanto el anuncio oficial como los resúmenes técnicos difundidos coinciden en señalar que el objetivo es modernizar el firmware libre, ampliar la compatibilidad con hardware reciente y mantener vivas las instalaciones antiguas mediante capas de compatibilidad. No es un lanzamiento exento de matices, sobre todo por los cambios en payloads y por la postura frente a la IA, pero sí supone un paso relevante para quien sigue de cerca el ecosistema de arranque abierto.

from Linux Adictos https://ift.tt/L7mtnwq
via IFTTT
GE-Proton 11-9: mejoras en vídeo, mandos y compatibilidad para Steam Deck y Linux

GE-Proton 11-9

La escena de jugadores tiene una nueva pieza para probar. GloriousEggroll ha publicado GE-Proton 11-9, una entrega comunitaria que no nace para sustituir al Proton oficial de Valve, sino para cubrir esos casos en los que un título de Windows no termina de arrancar o falla en SteamOS y distribuciones de escritorio. Esta versión llega como corrección de la 11-8, que ya sirvió de base para varios ajustes de mandos, vídeo y entorno gráfico.

El propósito sigue siendo el de siempre: traducir las llamadas de Windows a Linux y añadir parches con componentes más recientes que los que suelen llegar a la rama estable. Por eso GE-Proton 11-9 interesa sobre todo a quien ya usa ProtonUp-Qt o herramientas similares y quiere exprimir su Steam Deck o su PC con Ubuntu, Fedora, Debian y familia. La actualización no es un cambio de rumbo, sino una puesta al día pensada para reducir fallos concretos que arruinan partidas.

Vídeo: menos pantallas negras y cinemáticas rotas

Uno de los puntos que más ha llamado la atención es la reproducción de vídeo. Resident Evil 4 y WUCHANG reciben arreglos para que sus vídeos se muestren con normalidad, algo que antes podía dejar una pantalla en negro o cortar secuencias importantes. También se corrige un problema muy concreto de Way of the Samurai 4: el juego podía cerrarse al saltar una cinemática, justo cuando el jugador quería ir rápido.

VRChat también sale beneficiado con una revisión de su reproductor, que mejora la compatibilidad con YouTube y con formatos habituales de emisión en directo. A esto se suman correcciones puntuales en Borderlands 3, Fairy Fencer F, Colin McRae Rally 3 y One Piece Pirate Warriors 4, títulos de épocas y estilos muy distintos. La idea es que el sistema de reproducción de Proton no se venga abajo por un detalle aislado.

Mandos: PlayStation y Switch Pro responden mejor

El apartado de controladores es otro de los bloques fuertes. Cuando Steam Input no está activado, los mandos de PlayStation pasan a un modo XInput automático para que muchos juegos antiguos los reconozcan sin configuración extra. La identidad del mando y los iconos de botones se conservan en los títulos compatibles, mientras que la gestión nativa del juego y Steam Input mantienen prioridad cuando están disponibles.

También hay mejoras para Switch Pro y modelos compatibles, que ganan soporte XInput y una asignación de botones más fiable, siguiendo la línea de mejoras en el soporte de mandos en Linux. En el lado Sony, el altavoz del DualShock 4 suena mejor, la detección del DualSense al arrancar Diablo IV vuelve a funcionar y el DualSense Edge amplía su compatibilidad. La conexión en caliente de mandos, la vibración de Monster Hunter Wilds o el cambio de altavoz en Death Stranding son otros detalles que entran en el paquete.

Ventanas, Wayland y ajustes de escritorio

La parte de ventanas y Wayland completa el cuadro. Vuelve a funcionar el clásico Alt+Tab a pantalla completa en Guild Wars Reforged, se corrige el cuelgue de GPU de StarCraft 2 y se arregla el arranque de Le Mans Ultimate. Además, la detección de HDR en DirectX 11 de Warframe responde como debería y la iluminación de Meridian: New World se muestra correctamente.

En entornos GNOME recientes se mejora el escaneo directo, algo que ayuda a que el escritorio y el juego se lleven mejor. No son fallos enormes por separado, pero juntos marcan la diferencia entre una sesión tranquila y una tarde con reinicios. Para quien juega en Linux a diario, estos retoques silenciosos valen tanto como una gran función nueva.

GE-Proton 11-9 pone los componentes internos al día

Debajo del capó, GE-Proton 11-9 actualiza Wine a una rama reciente y pone al día DXVK, VKD3D-Proton, D7VK y FEX. También se renuevan wineopenxr y las utilidades de protonfixes, que aplican arreglos específicos por juego. DXVK se encarga de traducir DirectX 9, 10 y 11 a Vulkan, VKD3D-Proton hace lo propio con DirectX 12 y FEX permite ejecutar programas x86 en equipos ARM.

La pila de parches propios se reordena y se retiran aquellos que ya han sido aceptados por los proyectos originales. Esa limpieza importa porque cada parche arrastrado puede convertirse en una futura fuente de conflictos. Mantener la base al día es lo que permite que los lanzamientos recientes arranquen sin esperar meses a la rama oficial.

Protonfixes para juegos concretos

La versión también incluye ajustes de protonfixes para varios títulos. En The Witcher 3 se ocultan funciones exportadas de Wine que hacían al juego desactivar capacidades gráficas al detectar el entorno. En A Way Out y en la edición no Steam del primer Call of Duty se añaden o actualizan correcciones para evitar problemas de arranque.

Estos arreglos no requieren que el usuario toque archivos ni comandos: basta con elegir la versión adecuada en la configuración de compatibilidad. Es una de las ventajas de GE-Proton, que empaqueta piezas mantenidas por comunidades distintas con un criterio práctico para jugar.

Cómo probar GE-Proton 11-9 en Steam Deck o PC

En Steam Deck, el camino más habitual pasa por ProtonUp-Qt desde el modo escritorio. Se puede instalar desde Discover, añadir la versión de GE-Proton y volver al modo juego sin reiniciar Steam. Después, en la biblioteca, se abre la ficha del título, se entra en Propiedades y Compatibilidad y se selecciona GE-Proton 11-9 en la lista.

En PC con distribución Linux, ProtonUp-Qt también sirve para gestionar la descarga. Lo sensato es probarla primero con los juegos que daban problemas, en lugar de cambiarla en toda la biblioteca de golpe. Si algo no convence, volver a una versión anterior es cuestión de segundos porque Steam conserva cada edición por separado.

Conviene recordar que no es la rama oficial de Valve. GE-Proton suele adelantar componentes y parches, pero también asume un riesgo mayor al probar antes lo que aún no ha llegado al canal estable. Quien prefiera máxima estabilidad puede esperar a que esos arreglos aterricen en Proton oficial.

GE-Proton 11-9 se presenta como una actualización de mantenimiento con foco en el vídeo, los mandos y los cimientos técnicos. Resident Evil 4, WUCHANG, Way of the Samurai 4 o VRChat son algunos de los nombres que se benefician, junto a mejoras para mandos PlayStation y Switch Pro, ventanas Wayland y componentes como Wine, DXVK o VKD3D-Proton. Para el jugador de Linux, la recomendación es prudente: instalarla con ProtonUp-Qt, probarla en los títulos problemáticos y decidir después si merece quedarse en la biblioteca.

from Linux Adictos https://ift.tt/vxBNGrE
via IFTTT