Sanciones de OFAC contra First VPN y su red de apoyo: un paso estratégico en la lucha contra el ransomware


La reciente acción del gobierno de Estados Unidos marca un giro significativo en la estrategia global para desmantelar infraestructuras digitales utilizadas para facilitar ataques de ransomware. Este movimiento, que incluye sanciones contra el operador de First VPN y un distribuidor asociado de herramientas de ofuscación, pone énfasis en la interrupción de la cadena de suministro cibercriminal y en la imposición de costos reputacionales y financieros a quienes facilitan estos delitos.

El Departamento del Tesoro de los Estados Unidos, a través de su Oficina de control de activos extranjeros (OFAC), designó a First VPN Service (también conocido como 1VPNS) y a su administrador ucraniano, Dmytro Rashevskyi, por su presunta participación en apoyar a ciberdelincuentes. Desde 2014, la red funcionó como un facilitador para grupos de ransomware que atacaban hospitales, municipios y empresas estadounidenses, entre otros objetivos críticos.

Entre las consideraciones oficiales destacadas por el Tesoro se encuentra la afirmación de que servicios como First VPN pueden permitir a los atacantes ocultar el origen de sus agresiones, desplegar malware y gestionar datos exfiltrados. En paralelo, se impusieron sanciones a Yegeniy Vladimirovich Silayev, un nacional de Bielorrusia acusado de vender “cryptors” a operadores de ransomware. Aunque Silayev no mantiene una afiliación directa con First VPN, su inclusión subraya una estrategia más amplia: atacar toda la cadena de suministro cibercriminal para desactivar redes complejas de apoyo alictivo.

Una plataforma para cibercriminales

El caso subraya la complejidad del ecosistema delictivo en la era digital, donde herramientas y servicios se intercambian en mercados oscuros para disfrazar malware y evadir la detección. Los cryptors, diseñados para hacer pasar ransomware por archivos inocuos, son un ejemplo de la sofisticación empleada para eludir las defensas de seguridad y prolongar la presencia de la amenaza en sistemas vulnerables.

Una respuesta coordinada

La acción de OFAC se enmarca dentro de un esfuerzo internacional que, en mayo de 2026, logró desmantelar la infraestructura de First VPN en una operación coordinada entre autoridades europeas y el FBI. Este esfuerzo incluyó la incautación del sitio web y de los servidores de la red, una maniobra que busca cortar las vías de financiación y obstaculizar las operaciones de múltiples grupos de ransomware.

Antes de la intervención, Rashevskyi promovía First VPN en foros de la darknet, asegurando a sus clientes total anonimato y promoviendo la política de no registro de identidades o actividades. También empleó identidades falsas para obtener infraestructura de proveedores que, de otro modo, podrían negarse a operar con él ante quejas de abuso por uso indebido de sus servicios.

Impacto y alcance

Las sanciones bloquean cualquier propiedad o interés de las personas designadas en los Estados Unidos y prohíben a ciudadanos estadounidenses realizar transacciones con ellas. Más allá del congelamiento financiero, las medidas OFAC envían un claro mensaje de costo reputacional y de interrupción de flujos de ingresos para los actores involucrados, así como para aquellos que facilitan sus actividades o suministran herramientas de cybercrimen.

Esta estrategia, centrada no solo en los operadores de ransomware sino también en los proveedores y herramientas que sostienen estas redes, busca maximizar el impacto y desestabilizar el ecosistema cibercriminal de manera más amplia. En palabras de autoridades, la meta es cortar las rutas de financiamiento y las oportunidades de operación para estos actores que amenazan infraestructuras críticas y la seguridad de la ciudadanía.

La cooperación internacional, que incluye la participación del Reino Unido y otras entidades, refuerza la capacidad de respuesta ante amenazas transnacionales y subraya la responsabilidad compartida de proteger a las personas y a las infraestructuras clave frente a ataques cibernéticos cada vez más sofisticados.

En palabras de un funcionario interino del Tesoro, la administración continúa empleando todas las herramientas disponibles para interrumpir el ecosistema cibercriminal y salvaguardar a la población. La acción contra First VPN y asociados señala una línea de esfuerzo sostenida para desarticular redes de apoyo que permiten la realización de ataques contra sectores sensibles y servicios públicos.

from Latest from TechRadar https://ift.tt/iNx48Hf
via IFTTT IA

Lanzamiento digital de The Mandalorian y Grogu: fechas, plataformas y por qué no llega a Disney+ todavía


La más reciente entrega del universo Star Wars, The Mandalorian y Grogu, ya tiene fecha de lanzamiento digital y opciones de adquisición para disfrutar desde la comodidad del hogar. Aunque los fanáticos pueden esperar verla pronto en sus pantallas, no será a través de Disney+. A continuación, repasamos los detalles clave, las plataformas involucradas y lo que esto significa para los suscriptores de Disney+.

Según el anuncio realizado por Lucasfilm y la casa matriz, la película estará disponible para ver en casa a partir de martes, 21 de julio, con la posibilidad de alquilarla o comprarla a través de plataformas de video on demand premium (PVOD) en menos de una semana. Para aquellos que prefieren la experiencia de ver la película en 4K Ultra HD, los derechos de descarga y reproducción se consolidarán con el tiempo, según los planes de distribución de cada plataforma.

En cuanto a las plataformas de llegada, se espera que ‘The Mandalorian y Grogu’ aterrice en servicios como Amazon Prime Video, Apple TV y Fandango. Aunque aún no se ha confirmado de forma oficial si habrá opciones de alquiler o compra en todos los mercados, es razonable esperar que estas vías ofrezcan la mayor variedad de opciones para ver la película sin necesidad de asistir a salas de cine nuevamente.

Por ahora, no hay indicios de que la película esté disponible para alquiler o compra dentro de Disney+, lo que podría sorprender a algunos espectadores, dado el historial de Disney de priorizar el streaming directo para su catálogo. Sin embargo, este enfoque no es inusual en la estrategia de distribución de grandes producciones: generar ingresos por PVOD antes de llegar a los catálogos de suscripción puede maximizar las ganancias en mercados clave y aprovechar el entusiasmo de los fans sin saturar la plataforma de streaming con novedades constantes.

¿Vale la pena verla? Si todavía no la has visto en el cine o quieres una segunda experiencia desde casa, conviene revisar la reseña para conocer más detalles sobre el rendimiento, la dirección de Jon Favreau y la continuación de la historia que une a The Mandalorian con Grogu. La expectativa de que la película llegue más adelante a Disney+ también está presente entre los seguidores, por lo que la espera puede variar según tu preferencia entre ver la cinta de inmediato en PVOD o esperar a su debut en el servicio de suscripción.

En resumen, The Mandalorian y Grogu llegará a las plataformas PVOD a partir del 21 de julio, con opciones de compra en 4K Ultra HD disponibles posteriormente. Si eres usuario de Disney+, mantente atento a futuras actualizaciones sobre su llegada al catálogo de la plataforma, ya que la distribución a través de Disney+ está prevista para más adelante. Para más contexto sobre cuándo podría ocurrir, puedes consultar la predicción de fecha de estreno en Disney+ para la película.

from Latest from TechRadar https://ift.tt/5Jy0xFs
via IFTTT IA

Navegando la Madurez de la IA en la Pymes Europeas: Retos y Oportunidades


En un entorno empresarial cada vez más impulsado por datos y automatización, la capacidad de las pequeñas y medianas empresas (Pymes) para desplegar inteligencia artificial (IA) se ha convertido en un diferencial competitivo clave. Un nuevo informe de preparación para IA de SAS arroja luz sobre el estado actual del panorama europeo, destacando avances significativos frente a otras regiones, pero también subrayando cuellos de botella estructurales que siguen dificultando la adopción plena.

Según el reporte, las Pymes europeas se sitúan entre las más preparadas para obtener ROI a partir de IA, superando a otros grandes mercados globales en la transición de la prueba de concepto a la implementación real. En particular, se observa que, si bien Norteamérica lidera en planificación y habilitación, tiende a quedarse corto en la etapa de despliegue, lo que indica que Europa ha progresado más allá de los pilotos hacia la integración operativa. Aun así, la adopción total de IA sigue siendo modesta en comparación con la intención y el esfuerzo invertido.

Entre los hallazgos globales, una proporción notable de empresas sigue en fases tempranas: 37% se ubica en lo experimental y 33% se considera oportunista. Más de la mitad de las organizaciones en la etapa experimental no cuenta con una estrategia formal de IA. Estos números subrayan una brecha entre planificación y ejecución y señalan la necesidad de una gobernanza y una arquitectura de datos más robustas.

La adopción de IA está claramente más avanzada en Europa, pero la tasa general de despliegue completo sigue siendo baja. Solo 9% de las empresas han integrado de forma plena IA en su estrategia, operaciones y toma de decisiones. Los obstáculos más citados son la dispersión de datos entre sistemas (45%) y la descoordinación entre herramientas de IA (46%). A ello se suma la preocupación por cumplimiento, seguridad y gestión de riesgos, citada por el 24% de los encuestados.

Como señala John Carey, vicepresidente senior de Canales Globales de SAS, las organizaciones que tratan la gobernanza como una base sólida en lugar de un impedimento suelen estar mejor posicionadas para ejecutar estrategias de IA de manera eficiente. En este sentido, el informe sugiere que una preparación adecuada para normativas como la EU AI Act podría haber permitido a las empresas maximizar su ROI y evitar perder terreno frente a regiones que han avanzado más en regulación y cumplimiento.

De cara al futuro, la recomendación para las empresas es clara: alinear datos, personas y recursos para evitar pilotos desconectados y avanzar hacia implementaciones estratégicas y sostenibles. Como apunta IDC Research VP Daniel-Zoe Jimenez, experimentar con la tecnología es solo el primer paso; desplegarla con un enfoque integrado y sostenible es lo que realmente transforma resultados.

Este marco de progreso, resiliencia y gobernanza tiene implicaciones directas para las Pymes europeas que buscan competir en un ecosistema cada vez más exigente. Prepararse para marcos regulatorios y construir una arquitectura de datos cohesiva no es simplemente una buena práctica; es una estrategia de negocio imprescindible para capturar el valor real de la IA. En un entorno donde la regulación evoluciona rápidamente y la competencia se intensifica, las empresas que logren unir gobierno, datos y tecnología estarán mejor posicionadas para convertir inversiones en resultados tangibles y sostenibles.

Nota visual: la imagen destacada que acompaña este análisis ilustra el cruce entre tecnología y negocio, recordando que la implementación de IA es tanto un viaje de capacidades como de gobernanza, donde cada decisión cuenta para convertir posibilidades en ROI medible.

from Latest from TechRadar https://ift.tt/4heUt9z
via IFTTT IA

Gold Eagle: una estrategia centralizada para la ciberseguridad gubernamental y la remediación de vulnerabilidades


En un esfuerzo coordinado para enfrentar un panorama de amenazas cada vez más sofisticado, las agencias federales de Estados Unidos se unen para lanzar Gold Eagle, un nuevo centro de procesamiento que centraliza la detección y la remediación de vulnerabilidades frente a amenazas impulsadas por inteligencia artificial. Este desarrollo, promovido por una iniciativa ejecutiva firmada por el presidente en junio de 2026, nace con el objetivo de evitar trabajos duplicados, priorizar la remediación de vulnerabilidades y, en última instancia, identificar sistemas que podrían estar en mayor riesgo.

Gold Eagle se propone como un punto de conexión entre agencias federales, desarrolladores de IA, comunidades de código abierto y empresas de infraestructuras críticas. Al centralizar las operaciones de escaneo de vulnerabilidades, se busca acelerar la detección y la corrección, reduciendo las probabilidades de incidentes significativos que afecten a la seguridad nacional y a la continuidad de servicios esenciales.

El programa se enmarca en una colaboración entre el Tesoro, la Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA) del Departamento de Seguridad Nacional y el Departamento de Guerra, y se ha diseñado como un ‘multiplicador de fuerzas’ para fortalecer la defensa tecnológica del país. Aunque la proliferación de ataques ha estado estrechamente asociada al uso de IA, Gold Eagle también utiliza herramientas basadas en IA para identificar fallos y vulnerabilidades, con modelos que incluyen enfoques como Mythos de Anthropic, con el fin de anticipar y mitigar fallos antes de que sean explotados.

Según declaraciones de altos cargos, la iniciativa pretende ampliar las medidas de seguridad existentes para salvaguardar software y redes en el siglo XXI, al tiempo que impulsa avances en inteligencia artificial. El concepto central de Gold Eagle es priorizar las vulnerabilidades relevantes y evitar la saturación de informes de menor calidad, un beneficio especialmente significativo para la comunidad de código abierto, que a menudo cuenta con recursos limitados para identificar y corregir fallos de manera tan efectiva como las soluciones comerciales.

Como resultado, se espera que Gold Eagle reduzca duplicidades en el esfuerzo de vulnerabilidad y fortalezca la resiliencia de infraestructuras críticas, al mismo tiempo que facilita una coordinación más eficiente entre actores públicos y privados. El liderazgo del programa ha enfatizado que se trata de una operación de alto nivel estratégico: una respuesta proactiva para patrocinar la seguridad del software y de las redes, con una visión que mira hacia la seguridad nacional en un entorno tecnológico cada vez más dinámico y dependiente de la IA.

En síntesis, Gold Eagle representa una evolución pragmática de la defensa cibernética: un centro único para la detección, priorización y remediación de vulnerabilidades que puede marcar una diferencia tangible en la capacidad de respuesta y en la reducción de incidentes, al tiempo que promueve la innovación responsable en IA y seguridad de tecnología crítica.

from Latest from TechRadar https://ift.tt/QklmM9I
via IFTTT IA

Replantear la seguridad en la era del borde: resiliencia, visibilidad y gestión fuera de banda


La advisory del National Cyber Security Centre (NCSC) sobre cómo el actor cibernético ruso APT28 aprovechó routers vulnerables para habilitar el secuestro de DNS destaca un punto ciego peligroso en la seguridad empresarial actual. Los modelos tradicionales de seguridad perimetral están fallando cada vez más en el borde, y esto debería incomodar a cualquier líder de seguridad que aún ancle su estrategia en la defensa perimetral. Esto no es una novedad: en 2024 actores patrocinados por China, vinculados a Volt Typhoon, explotaron un firewall FortiGate 300D desactualizado para comprometer una cuenta de administrador de dominio, escalar privilegios, crear un nuevo usuario y establecer persistencia lo suficientemente profunda como para sobrevivir a un reinicio. Un único dispositivo en el borde, un único vector de brecha, acceso total. El perimetro no solo falló; entregó las llaves. Según el FBI, esta brecha no fue detectada durante más de 300 días y la misma explotación se utilizó para acceder a más de 100 compañías de servicios públicos en Estados Unidos. Estas dos incidencias no son casos aislados. Son un patrón. Y ese patrón dice que el modelo antiguo está terminado. A esto se suma la reciente difusión sobre la potencia y sofisticación de las herramientas de IA de generación experimental, como Claude Mythos de Anthropic, y es hora de actuar con rapidez.

H2: El problema del pensamiento perimetral

La seguridad heredada se basaba en una suposición simple: trazar una línea entre sistemas internos confiables y externos no confiables, defender esa línea y sentirse protegido. Tenía sentido cuando los datos de la empresa residían en centros de datos locales y los empleados acudían a la oficina. El límite era real y defendible. Ese mundo ya no existe. Los nodos de borde están por todas partes: en fábricas, tiendas, subestaciones de utilidad y sucursales de clientes, y las fronteras de red que antes eran limpias se han difuminado o desaparecido por completo. Los dispositivos de borde rara vez cuentan con capacidades de seguridad dedicadas. En particular, los sistemas de IoT y OT suelen carecer de las funciones robustas necesarias para detectar y resistir amenazas avanzadas. Peor aún, la gestión basada en software tiende a fallar exactamente donde más importa. Cuando la capa de software está comprometida o no responde, las organizaciones pierden visibilidad y control en el momento en que menos pueden permitírselo. Luego está el robo de credenciales. Según el Informe de Investigaciones de Brechas de Datos de Verizon 2025, el factor humano interviene en el 60% de las brechas y los atacantes se han vuelto muy eficaces para explotarlo. No necesitan forzar una entrada: su modus operandi es entrar con credenciales legítimas, como si fueran el frente de la ciudad.

Una vez dentro, y cada vez más potenciados por capacidades de IA, se desplazan lateralmente desde un punto de entrada único a través de sistemas operativos, comprometiendo entornos enteros en minutos. Una arquitectura de seguridad basada en la autenticación con contraseñas ofrece casi nada contra este tipo de ataque.

H2: Cómo se ve la resiliencia en la práctica

La conversación de seguridad ha cambiado. Durante años, el enfoque era mantener a los atacantes fuera. Eso sigue siendo necesario, pero ya no es suficiente. Las organizaciones reconocen cada vez más que la resiliencia depende tanto de lo que sucede tras una brecha; específicamente, de si los equipos de seguridad conservan visibilidad y control cuando más se necesita. La pérdida de visibilidad durante un incidente, incluso en una brecha contenida, puede escalar rápidamente. Esto está impulsando una revisión seria de cómo se gestiona la infraestructura distribuida, especialmente a medida que los entornos de borde se extienden por fábricas, ubicaciones minoristas, servicios públicos y una miríada de sitios remotos.

La gestión fuera de banda (OOBM) es una aproximación que está ganando tracción. En lugar de depender del tráfico de la red de producción para la gestión, OOBM opera a través de un camino paralelo completamente separado y altamente seguro. Esto significa que, incluso cuando la red principal está comprometida o caída, los dispositivos de borde siguen siendo manejables, visibles y controllables. Los dispositivos con fallas pueden reiniciarse de forma remota o incluso reconfigurarse. Los dispositivos apagados pueden seguir siendo alcanzados. Y, de forma crítica, el acceso administrativo se mantiene separado de la red de producción objetivo de los atacantes, reduciendo la exposición a los ataques basados en credenciales que dominan las brechas actuales.

Los beneficios operativos también son reales: menos visitas de emergencia a sitio, tiempos de recuperación de datos más rápidos y control preservado durante incidentes de alta presión cuando las herramientas de gestión de software quedan fuera de servicio.

H2: La rendición de cuentas

Lo que se começa a ver es que la seguridad perimetral, por sí sola, ya no es una estrategia viable. El borde se ha expandido demasiado, las credenciales se roban con demasiada facilidad y los atacantes son demasiado rápidos una vez dentro. Las organizaciones que resistirán la próxima ola de incidentes no serán necesariamente aquellas con las defensas perimétricas más sofisticadas. serán las que han aceptado que la brecha ocurrirá y han construido visibilidad, control y capacidad de recuperación para lidiar con ello cuando suceda. El resto está creando puntos ciegos. Y los atacantes, cada vez más, saben exactamente dónde mirar.

Este artículo forma parte de TechRadar Pro Perspectives, nuestra plataforma para presentar las mentes más brillantes de la industria tecnológica. Las opiniones expresadas pertenecen al autor y no necesariamente a TechRadar Pro o Future plc. Si te interesa contribuir, infórmate aquí: https://ift.tt/NYV1h0C

from Latest from TechRadar https://ift.tt/ysNc5Ig
via IFTTT IA

Privacidad como infraestructura de datos: lecciones de la acción de California contra Disney DTC y ABC Enterprises


En febrero de 2026, la Fiscalía General de California anunció un acuerdo de 2,75 millones de dólares con Disney DTC y ABC Enterprises, el más grande en la historia de la Ley de Privacidad del Consumidor de California (CCPA).

La mayor parte del ruido se ha centrado en las dimensiones legales e interpretativas: cómo se lee el acuerdo frente al estatuto, qué señales envía sobre la postura de aplicación y qué añade a un historial de enforcement que se ha ido afianzando durante más de tres años.

Desde la primera gran acción de CCPA contra Sephora, en 2022, por no respetar las solicitudes de exclusión, los acuerdos con DoorDash, Tilting Point, Healthline, Sling TV y Jam City han ido ampliando progresivamente la especificidad técnica de cómo debe verse el cumplimiento en la práctica.

Para los líderes de privacidad que deben decidir qué hacer un lunes por la mañana, las lecciones más útiles del acuerdo con Disney son de carácter técnico. En muchas empresas existe un vacío entre dos iniciativas que operan en paralelo: una capa tecnológica de privacidad centrada en cookies, banners de cookies y formularios web, y una capa de datos que funciona con grafos de identidad, perfiles pseudónimos y flujos de datos entre sistemas.

Los cuatro reclamos técnicos de la Fiscalía de California son: brechas en la forma en que los opt-outs llegan a usuarios desconectados, herramientas de exclusión desconectadas, propagación entre marcas ausente y ausencia de funcionalidad de exclusión en aplicaciones y en dispositivos de televisión conectada; son cuatro síntomas de este desalineamiento.

Estos desafíos y reclamos no son exclusivos de Disney, ni reflejan negligencia. Son consecuencias del momento. La capa de privacidad en la mayoría de las empresas fue diseñada para satisfacer un modelo regulatorio que tomó forma entre 2018 y 2022, cuando “gestión de consentimiento” significaba principalmente decidir qué cookies se disparaban en una página web.

La capa de datos a la que se acopló había estado evolucionando durante una década hacia el tipo de resolución de identidad entre dispositivos dependiente de socios que hace posible la publicidad moderna y la personalización. Las dos capas nunca se integraron adecuadamente en la mayoría de los entornos empresariales, porque durante varios años nadie parecía preocuparse.

Lo que el historial reciente de enforcement establece es que ahora sí lo hacen.

Un principio, cuatro síntomas

El principio central del acuerdo es inusualmente directo: “Si un negocio puede asociar los dispositivos de un consumidor con ese consumidor para fines de publicidad, puede y debe asociar esos dispositivos con el consumidor para respetar sus derechos de exclusión.”

En otras palabras, el alcance de la obligación de exclusión está definido por el alcance de la monetización de datos, no por el alcance de la plataforma de gestión de consentimiento. Si su pila de publicidad resuelve una señal de dispositivo anónima a un perfil conocido para orientar a un consumidor, para los fines de la ley ya lo ha identificado.

La obligación sigue el uso de capacidades de identidad, no a quién las construyó. Si se usa la identidad para orientar a un consumidor con anuncios, la misma identidad debe usarse para excluirlo una vez que opta por no participar.

Ese único principio unifica los cuatro puntos técnicos del acuerdo.

El primero: la paridad de identidad se pregunta si los opt-outs cubren a los consumidores que no están actualmente conectados. Muchos programas empresariales aplican opt-outs solo a usuarios autenticados, argumentando que el negocio no sabe quién es un usuario desconectado. El acuerdo replantea eso. Si su infraestructura de publicidad usa perfiles pseudónimos —los identificadores a nivel de dispositivo que utilizan los sistemas de ad-tech para reconocer a la misma persona entre visitas sin iniciar sesión— para orientar a ese usuario, entonces, a efectos de la ley, lo ha identificado. El opt-out debe alcanzarlo con la misma identidad.

El segundo: la fragmentación arquitectural se refiere a cómo las solicitudes de exclusión viajan a través de los sistemas destinados a hacer cumplir esas exclusiones. La mayoría de los programas de privacidad empresariales ejecutan dos productos por separado: una plataforma de gestión de consentimientos (CMP) que gobierna qué rastreadores y etiquetas se disparan en el sitio, y una herramienta de derechos del titular de datos (DSR) que maneja envíos de formularios web como Do Not Sell o Share. Cuando esos productos no están integrados, un consumidor que envía un formulario web puede dejar de aparecer en ciertos registros de backend, pero la CMP sigue disparando las mismas etiquetas en cada página que visita, y el intercambio de datos continúa. El formulario capturó la solicitud. La infraestructura de recopilación nunca la recibió.

El tercero: la propagación entre marcas se refiere a si una exclusión enviada en una propiedad llega a las otras que comparten su infraestructura de datos. Si una empresa de medios maneja tres servicios de streaming sobre una misma pila publicitaria y un cliente se excluye en uno, la ley lo considera una exclusión en los tres porque los datos se monetizan entre los tres. La capacidad técnica para propagar la señal suele existir; la lógica de cumplimiento que la vincula a ella rara vez. El mismo punto se extiende en downstream: si los socios de ad-tech ya tienen datos de un consumidor, bloquear etiquetas en su propio sitio no llega a lo que ellos tengan. Deben ser notificados activamente, a través de un flujo de trabajo que se ejecuta cada vez que se procesa una exclusión.

El cuarto: las superficies que no son navegadoras se refieren a los canales orientados al consumidor que no son un sitio web. Las herramientas de consentimiento basadas en cookies fueron diseñadas para navegadores. No se extienden, por defecto, a aplicaciones móviles, entornos de televisión conectada u otras superficies donde se recogen datos fuera del navegador. En el caso de Disney, los consumidores en una app de TV conectada solo podían excluirse mediante un formulario web en un dispositivo distinto —un formulario que no tenía efecto sobre el código que transmite datos desde la app de TV a sus socios de tecnología publicitaria. El mecanismo existía; la obligación que se suponía satisfacer no se cumplía.

La dificultad es estructural

Los cuatro vacíos técnicos anteriores comparten una raíz común, y solucionarlos apunta a algo más fundamental que parchear sistemas individuales. Nada de esto es sencillo de operacionalizar.

La infraestructura de datos moderna es realmente compleja y reconstruir cómo se comunican realmente las capas de privacidad y datos de una pila empresarial no es un proyecto que se complete en un trimestre. Pero la dificultad estructural señala algo más profundo que un simple esfuerzo de implementación: una falla en cómo la mayoría de las organizaciones enmarcan el problema desde el inicio.

La privacidad como pregunta de infraestructura de datos, no de regulación

Los programas de privacidad construidos alrededor de las regulaciones son, por diseño, reactivos. Llega una nueva ley, cae un acuerdo, una oleada de enforcement revela una brecha inesperada y el programa se apresura a responder. Ese ciclo es el resultado predecible de tratar la privacidad como una lista de verificación de cumplimiento en lugar de una capacidad integrada en cómo los datos se mueven realmente por la organización. Las regulaciones seguirán llegando y seguirán cambiando. Ningún programa diseñado alrededor de un único marco regulatorio permanecerá vigente por mucho tiempo.

Un enfoque más durable comienza en la propia infraestructura de datos. Cuando los controles de privacidad están integrados en la capa de datos, atados a la resolución de identidad y a los flujos de datos, en lugar de colocarse como capas añadidas para cumplir requisitos regulatorios específicos, se adaptan. Una nueva regulación añade una obligación específica, pero el marco subyacente para respetar las elecciones de los consumidores a través de identificadores y sistemas ya está en su lugar para absorberla. El trabajo pasa de ser una reconstrucción a ser una configuración.

El camino por venir no es otra herramienta superpuesta a la infraestructura existente para satisfacer la próxima regulación. Comienza por incorporar controles de privacidad en la propia capa de datos, vinculados a cómo los datos fluyen a través de la organización. Esa base no necesita reconstruirse cada vez que cambia el panorama regulatorio. Absorbe el cambio. Para los líderes de privacidad que buscan romper el ciclo reactivo de una vez por todas, ahí es donde empieza el trabajo.

El mejor VPN empresarial ayuda a conectar de forma segura y protegida su negocio en línea.

Este artículo se produce como parte de TechRadar Pro Perspectives, nuestro canal para mostrar las mejores mentes en la industria de la tecnología hoy.

Las opiniones expresadas aquí son las del autor y no necesariamente las de TechRadarPro o Future plc. Si está interesado en contribuir, obtenga más información aquí: https://www.techradar.com/pro/perspectives-how-to-submit

from Latest from TechRadar https://ift.tt/GS4vNcT
via IFTTT IA
Sivga Lyrebird: IEMs de cuatro conductores que combaten a los Pro de Sony con un diseño artesanal


La marca china Sivga, conocida por sus audífonos de diseño en madera, presenta una nueva propuesta de auriculares internos con un enfoque audiófilo y asequible: los Sivga Lyrebird. Estos IEMs, estrenados por 149 USD/149 GBP (aprox. AU$300), buscan combinar un sonido detallado con una construcción premium sin romper el presupuesto. Aunque Sivga ya había lanzado auriculares de estilo “EarPods” en el pasado, como el M260, los Lyrebird marcan un nuevo paso para la compañía en el ámbito de los IEMs cableados de alto rendimiento.

Si aún no definís qué son los IEMs, son auriculares con cables que suelen albergar una compleja configuración de conductores dentro de una cápsula relativamente pequeña. Esta arquitectura permite lograr una imagen sonora más precisa y una experiencia auditiva más natural, a menudo a costa de un precio mayor frente a los auriculares inalámbricos convencionales.

Con la creciente popularidad de los auriculares con cable, los IEMs vuelven a ganar terreno. Recientemente, Sony presentó su opción Pro, el IER-M500, que se sitúa algo por debajo en precio frente a los Lyrebird. En papel, los Sivga Lyrebird podrían superar a los Pro de Sony en aspectos clave como la cantidad y distribución de conductores y el escenario sonoro expandido.

Un Lyrebird que no admite cambios

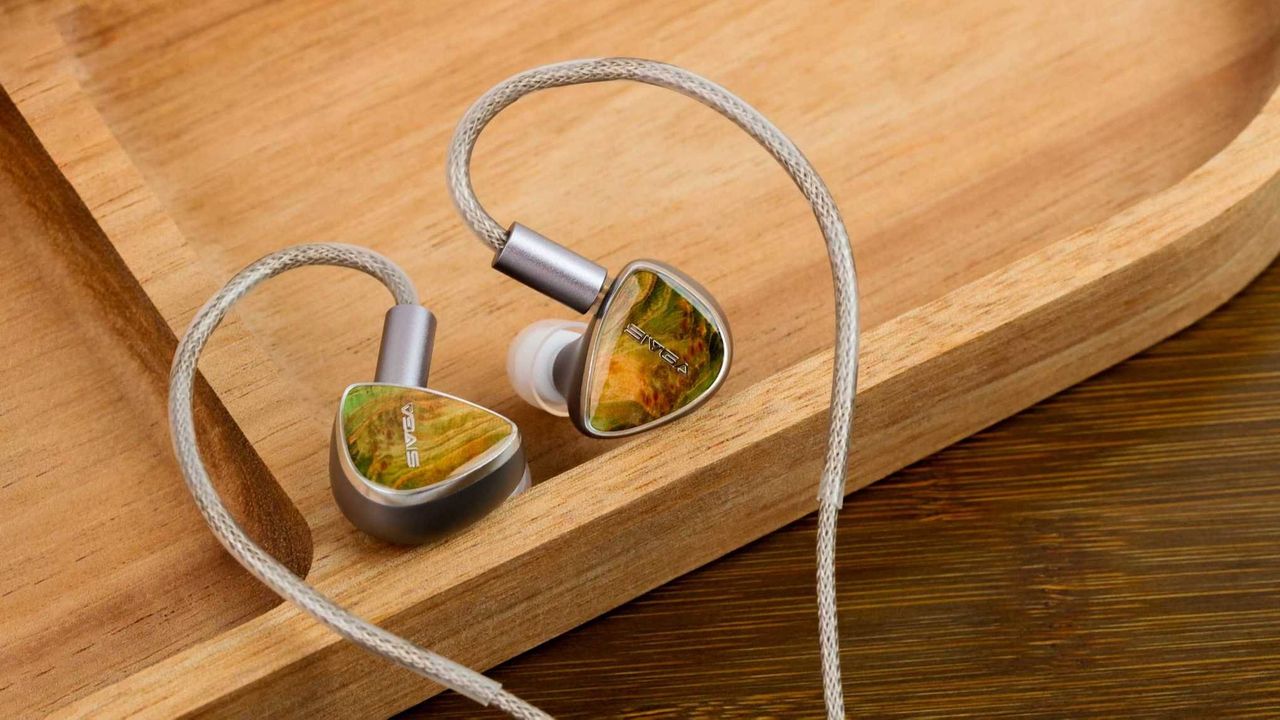
The buds of the Sivga Lyrebird.

(Image credit: Sivga)

Los Lyrebird están equipados con cuatro conductores: un driver dinámico de 10 mm para las bajas frecuencias, un driver de armadura balanceada para las vocales, un microplano para los agudos y un driver cerámico de piezoelectricidad de 9,2 mm para las frecuencias altas. Esta configuración pretende lograr un escenario amplio y una separación precisa entre bandas, permitiendo que cada controlador se concentre en una parte específica del espectro sonoro.

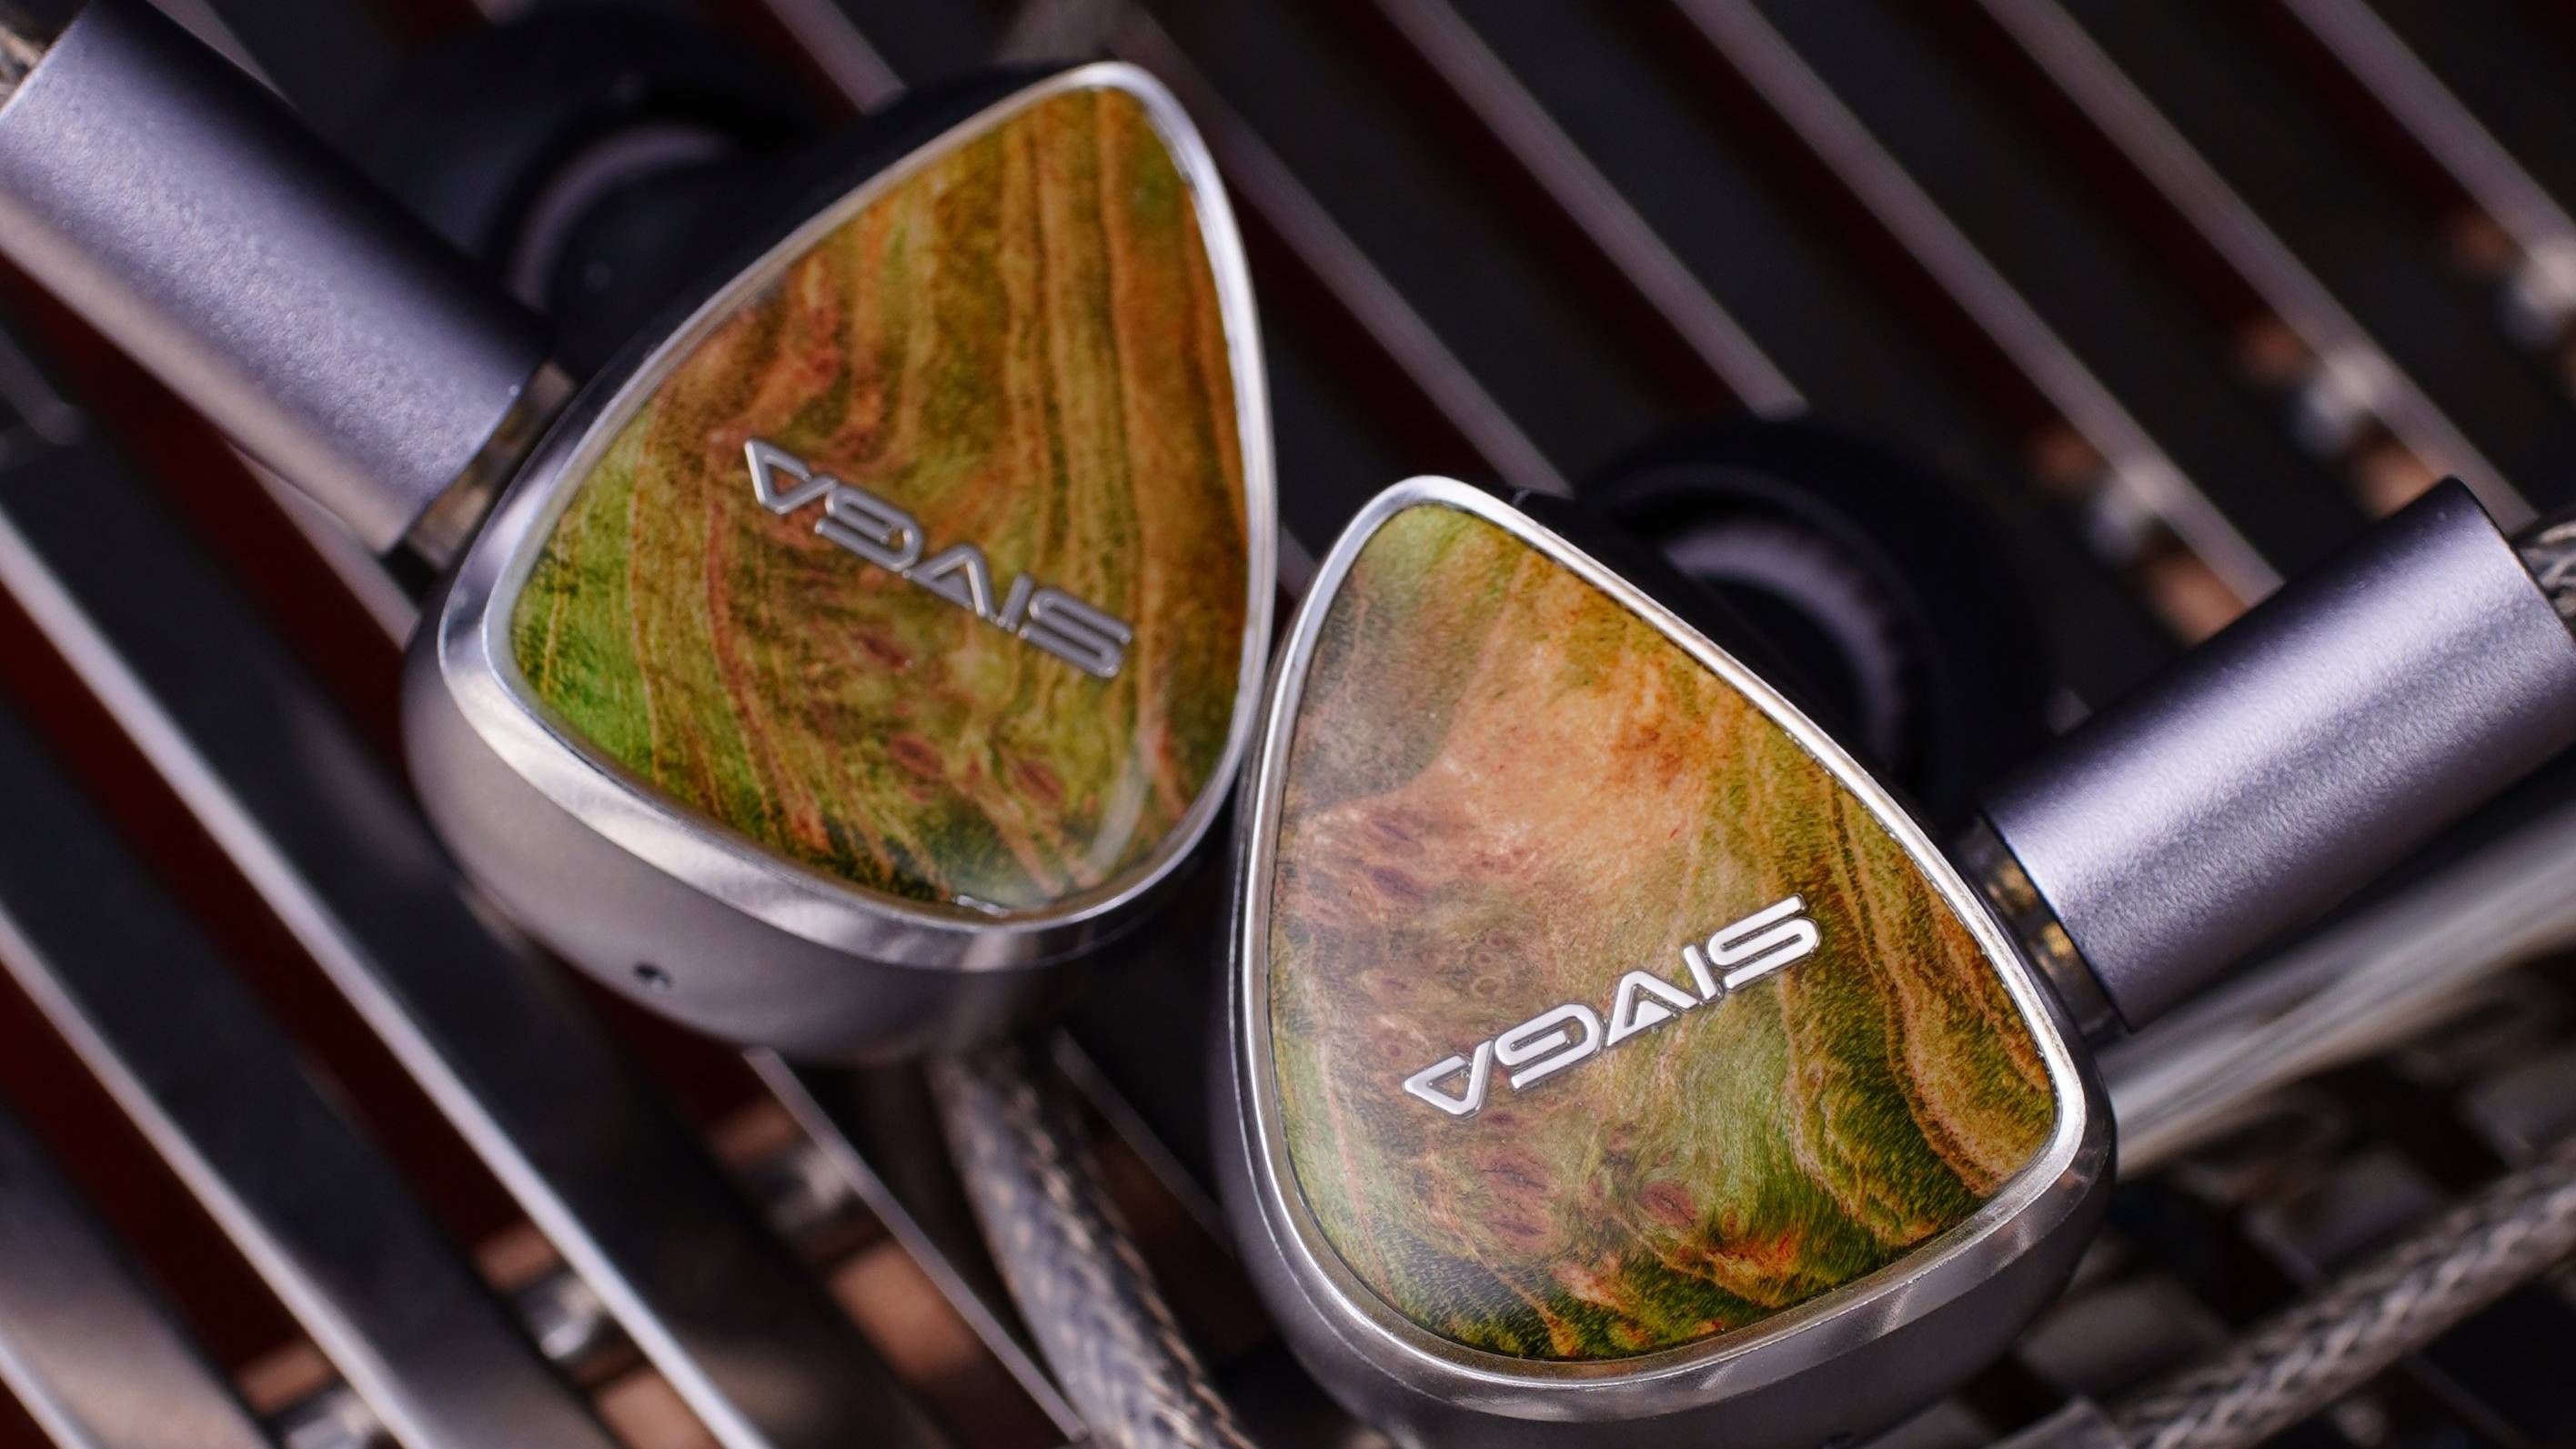
El conjunto se conecta mediante un cable de 120 cm con conectores de plata y cobre bañado en oro y termina en una toma de 4,4 mm. Sivga mantiene su estética de diseño en madera: las cápsulas son hechas a mano y recubiertas con resina para aumentar la durabilidad y conservar un aspecto artesanal.

El anuncio de los Lyrebird coincide con CanJam London, evento que suele traer múltiples novedades en el mundo del audio, por lo que es posible que aún surjan más referencias interesantes a lo largo del día.

from Latest from TechRadar https://ift.tt/If3oqNQ
via IFTTT IA

El Apocalipsis de los Parcheos: Cómo la automatización redefine la gestión de vulnerabilidades


El desfogue entre la divulgación y la explotación solía medirse en semanas; para vulnerabilidades weaponizables, ahora corre en horas. Parcheos fuera de ciclo que antes eran excepcionales se han convertido en rutina en entornos empresariales de tamaño significativo.

A este patrón se le ha dado un nombre. Quizá ya lo has escuchado: el Apocalipsis de los Parcheos. Puede sonardramatizante, pero su impacto lo justifica.

Describe algo medible: las fallas de software se descubren, divulgan y/o explotan más rápido de lo que la mayoría de los programas de gestión de parches pueden manejar.

Varios factores confluyen al mismo tiempo. Los modelos de IA de frontera están acelerando la investigación de vulnerabilidades: iniciativas como Project Glasswing de Anthropic y proyectos comparables han generado miles de hallazgos de alta severidad en marcos temporales comprimidos.

Los atacantes están usando la misma clase de herramientas para revertir parches mucho más rápido de lo que se pensaba. Las divulgaciones públicas llegan en ciclos más cortos.

Para cualquier equipo responsable de mantener sistemas de producción parcheados, todo esto se traduce en una backlog que crece más rápido que las ventanas de mantenimiento disponibles pueden drenar. Y “drain” es la palabra adecuada aquí, porque ese es también el impacto en el equipo: es muy, muy agotador.

Esto no es una observación anecdótica. El costo laboral ya es visible.

Datos recientes del Reino Unido muestran lo que sucede a nivel de personal: el 42% de los profesionales de TI reportan altos niveles de estrés en sus puestos, y el 76% dice que el estrés afecta su salud física y mental. El 30% reporta dificultad para concentrarse, el 35% problemas para dormir y el 30% incremento en ansiedad y depresión.

Por qué la gestión tradicional de parches está desmoronándose

La gestión de parches se construyó alrededor de la predictibilidad. Lanzamientos de proveedores en un calendario conocido. Una ventana de mantenimiento definida. Pruebas manuales en un entorno de staging. Comunicación, aprobación, despliegue, verificación.

El modelo funcionaba cuando la mayor parte del software empresarial se liberaba en cronogramas predecibles mensuales o trimestrales, cuando los actores de amenaza necesitaban semanas para weaponizar una CVE divulgada, y cuando los parches fuera de ciclo eran lo suficientemente raros como para absorberlos sin reestructurar. Cuando esos escenarios cambian, la validez del modelo cambia.

Dos cambios estructurales han hecho la mayor parte del trabajo:

– El volumen es el primero. Cuando un solo modelo de IA puede descubrir de forma autónoma miles de vulnerabilidades de alta severidad en sistemas operativos y navegadores principales, como lo hizo Project Glasswing en semanas desde su lanzamiento en abril, el efecto downstream es más CVEs que llegan pronto, con parches públicos disponibles, todos fluyendo hacia la misma backlog que el equipo de IT ya trataba de limpiar.
– La velocidad ha agravado eso. Los atacantes tienen acceso a la misma clase de capacidad. Los parches pueden ser reverse-engineered en tan solo 72 horas, a veces menos. Cualquier sistema sin parchear en esa ventana queda expuesto a exploits en funcionamiento.

Combínalo, y un programa de parches que ya operaba al límite debe absorber un salto en el volumen, con plazos más cortos y menos predictibilidad sobre cuándo caerá la próxima divulgación crítica. Es mucha presión, y es lo que está elevando el estrés.

La automatización toma el centro del escenario

Como modelo operativo, la automatización está mejor equipada para sobrevivir al Apocalipsis de Parcheos que las iteraciones anteriores. Tres principios importantes destacan su eficacia:

1. Triaging continuo basado en riesgo. La lista de Vulnerabilidades Explotadas Conocidas (CISA KEV) es el criterio top no negociable. Un umbral de Exploit Prediction Scoring System (EPSS) adecuado al entorno puede dirigir la prioridad para todo lo demás. Por debajo de ese umbral, el trabajo espera en el anillo de mantenimiento.

2. Anillos de prueba y despliegue automatizados. El ciclo de prueba debe comprimirse para ajustarse a la ventana de explotación. Incluso con habilidades de primer nivel y las mejores intenciones, una lista de verificación humana no puede moverse a esa velocidad. La secuencia familiar —anillo de pruebas, anillo de adopción temprana, producción general, misión crítica— tiene que estar instrumentada y capaz de funcionar sin coordinación manual en cada etapa.

3. Verificación de circuito cerrado. Un parche no se despliega hasta que la instalación se verifica en cada endpoint, y una CVE no se cierra hasta que se vuelva a escanear para confirmar. La evidencia de cumplimiento se produce como producto secundario del flujo de trabajo, no se compila desde una hoja de cálculo la semana anterior a una auditoría.

Las cifras de la industria apuntan en la misma dirección. El 67% de los profesionales de TI dicen que las herramientas y la automatización impulsadas por IA les permitirán disponer de tiempo para trabajo más interesante y satisfactorio. El 66% afirma que estas herramientas les ayudarán a prestar un mejor servicio a los usuarios finales. Menos de una tercera parte de las organizaciones reportan tener automatización plenamente integrada en sus flujos de TI.

Quién soporta el costo

Cualquier consideración de costos de los programas de parches debe considerar el costo humano. Un programa que se apoye en suposiciones heredadas absorberá el Apocalipsis de Parcheos quemando al equipo que lo dirige. Las cifras de estrés ya muestran señales tempranas. El costo downstream incluye rotación, tasas de error, productividad perdida y la lenta erosión del conocimiento institucional que mantiene un programa unido.

Por otro lado, los programas donde la automatización ejecuta el flujo de trabajo tienen el potencial de absorber el mismo volumen sin requerir que el equipo lo soporte personalmente. Priorización continua, anillos instrumentados y verificación integrada en el flujo de trabajo reducen el trabajo manual crítico en la ruta de valor.

Dos tercios de los profesionales de TI ven la IA y la automatización como una vía hacia un mejor trabajo: menos escaladas frenéticas y más tiempo para abordar problemas que requieren juicio humano.

El Apocalipsis de Parcheos ya está aquí, y está listo para llegar a cada programa. ¿La infraestructura de trabajo subyacente está preparada para absorber el impacto? Si no, evalúa todo el alcance de lo que está en juego y, sobre todo, de quién.

Hemos revisado y clasificado el mejor software de protección de endpoints para apoyar estas decisiones.

Este artículo se enmarca en TechRadar Pro Perspectives, nuestra vía para presentar a las mentes más brillantes de la industria tecnológica hoy.

Las opiniones expresadas aquí son las del autor y no necesariamente las de TechRadarPro o Future plc. Si te interesa contribuir, descubre más aquí: https://ift.tt/NYV1h0C

from Latest from TechRadar https://ift.tt/P9h8KkG
via IFTTT IA

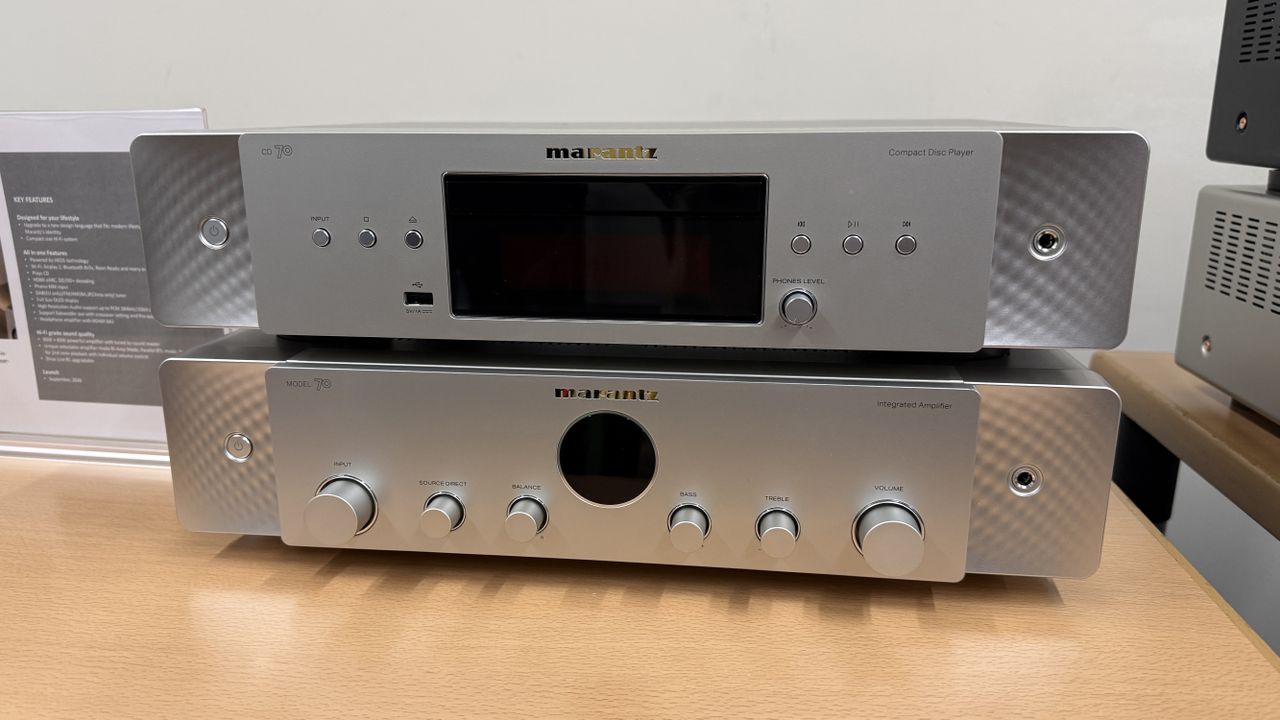
Marantz Model 70 y CD 70: una nueva generación de lujo sonoro y diseño premium


La hi-fi de calidad suele ser un regalo para los sentidos: una experiencia que deleita tanto a la vista como al oído. Los nuevos Marantz Model 70 y CD 70 encajan perfectamente en esa categoría, presentándose con un acabado que resulta tan impresionante como su rendimiento. Aunque mi afinidad por Marantz es personal—con un CD6007 que acompaña mis tardes de escucha—, no cabe duda de que estos dos componentes prometen sustancia para acompañar ese estilo.

Los Model 70 y CD 70 son las sucesoras directas de los populares PM6007 y CD6007, y Marantz asegura que mantienen su sonido característico descrito como cálido, detallado y profundamente musical. Sin embargo, la nueva generación trae mejoras significativas que elevan la experiencia auditiva a un nivel más lujoso.

Marantz Model 70 y CD 70: características clave y precios

El Model 70 es una amplificación integrada con HDMI ARC y Bluetooth, con soporte para transmisión y recepción mediante aptX Adaptive, aptX HD, AAC y SBC. Además de las conexiones de audio habituales, incluye salidas para preamplificador y subwoofer. Su potencia de 50 W en clase A/B se apoya en una topología optimizada, una fuente de alimentación mejorada y un transformador toroidal de mayor tamaño. Esto, según la marca, se traduce en mayor expresión dinámica, control de altavoces superior y mayor autoridad en cualquier tipo de altavoces. Incorpora también una etapa MM de alta calidad para giradiscos y un DAC ES Sabre de alto rendimiento para fuentes digitales.

El CD 70 comparte el mismo DAC que el Model 70 y añade circuitry HDAM (High Definition Amplifier Module) de Marantz para una reproducción de CDs más detallada, expresiva y emocional. Incluye un puerto USB-A frontal para archivos digitales y compatibilidad con formatos de alta resolución como FLAC HD, ALAC, AIFF y DSD.

Como en el Model 70, la circuitería del CD 70 está optimizada para reducir el ruido y preservar el detalle; cuenta con una fuente de alimentación mejorada, hardware de cobre estratégicamente ubicado y una base de chasis de doble capa con pies de aislamiento rígidos.

A nivel de precio, el CD 70 se propone como una opción accesible dentro del segmento premium: 750 dólares en EE. UU. (499 libras esterlinas en Reino Unido y AU$1,000 en Australia). El Model 70, por su parte, se sitúa en £749 y AU$1,455; no se anunció un precio oficial en EE. UU., pero, tomando como referencia las diferencias entre Reino Unido y Australia para el CD 70, podría estimarse en torno a los 1.100 dólares.

En resumen, tanto el Model 70 como el CD 70 prometen no solo un aspecto visual sobrio y elegante, sino también una experiencia sonora que acompaña su estética con una musicalidad cálida y una precisión detallada. Si buscas integración moderna con HDMI ARC y streaming Bluetooth de alta calidad, junto con un camino claro hacia la optimización de la experiencia analógica y digital, esta nueva generación de Marantz podría ser una opción a considerar para tu sistema de referencia.

from Latest from TechRadar https://ift.tt/zfXEPel
via IFTTT IA

La necesidad de regular globalmente la IA militar y evitar la deriva hacia armas autónomas


\n

  • El Secretario General de la ONU llama a prohibir a nivel internacional las armas autónomas letales
  • Guterres sostiene que delegar decisiones de vida o muerte a máquinas es una idea moralmente repugnante
  • Los gobiernos deben tomar una posición ahora —no esperar a que ocurra una catástrofe

\n

El Secretario General de la ONU, António Guterres, ha pedido prohibir las armas letales autónomas, a las que describe como “robots asesinos”, bajo el derecho internacional tras las discusiones en el primer Global Dialogue on Artificial Intelligence Governance en Ginebra.

\n

La demanda de Guterres se centra en aquellas armas capaces de identificar, seleccionar y atacar objetivos sin supervisión humana, dejando a la inteligencia artificial y a otros sistemas informáticos el control de una decisión de vida o muerte.

\n

En última instancia, sostuvo que ciertas decisiones deben permanecer exclusivamente humanas, y la decisión de quitar una vida cae dentro de la necesidad de supervisión humana. Transferir la toma de decisiones a robots asesinos sería “moralmente repugnante” y “políticamente inaceptable”, argumentó.

\n

La IA requiere regulación global ante las grandes amenazas de la IA militar

\n

Una clave en el argumento del Secretario General es que insta a los gobiernos a actuar y prohibir estas máquinas ahora, en lugar de esperar a que un arma autónoma provoque un incidente grave para replantearse sus estrategias.

\n

“No continuemos esperando la atrocidad para actuar,” dijo Guterres. “Algunas decisiones deben permanecer para siempre humanas —nadie más que un ser humano para quitar una vida.”

\n

El tema se vuelve más urgente ahora que modelos de IA y chips avanzados ya se utilizan en inteligencia militar, sistemas de reconocimiento y otros componentes de combate.

\n

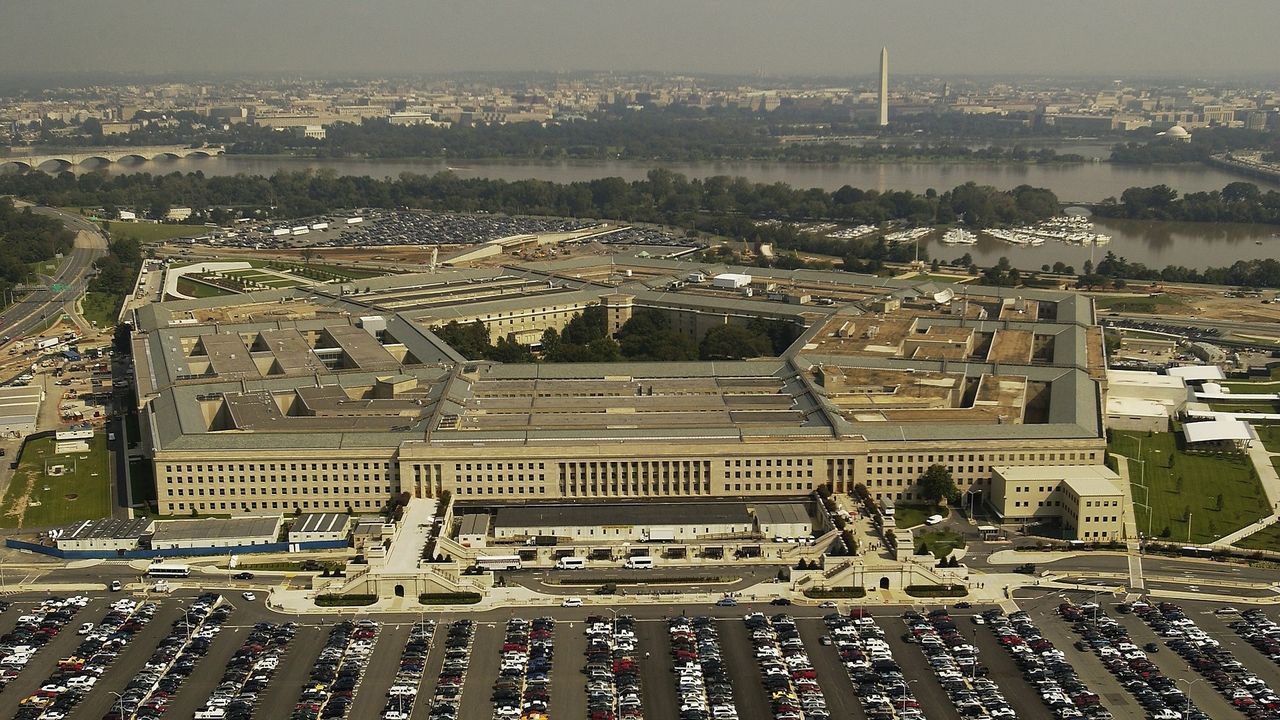
Más ampliamente, las ideas de Guterres se alinean con las de Anthropic, que recientemente tuvo un desacuerdo con el Pentágono al buscar garantías de que sus modelos no se usarían para armas autónomas o vigilancia.

\n

Si bien el Pentágono rechazó esas limitaciones, argumentando que debería poder usar los modelos de Anthropic para cualquier propósito legal, el caso resalta cómo las empresas privadas están cada vez más entrelazadas con la guerra digital.

\n

Un informe del Wall Street Journal cita una visión similar del Papa León XIV, quien advierte que las armas controladas por IA podrían promover una visión de la guerra anti-humana. Señala que la autonomía podría reducir algunos peligros y distanciar a los líderes políticos de las consecuencias humanas del conflicto.

\n

Necesidad de equilibrar los pros y los contras de la IA

\n

Sin embargo, la inteligencia artificial promete beneficios para la guerra moderna, especialmente en su capacidad para procesar enormes cantidades de información con gran rapidez. Con la computación actual, los ejércitos pueden responder a amenazas a velocidad lumínica, mejorar su precisión, reducir el riesgo para los soldados y, potencialmente, disminuir las bajas civiles.

\n

Los críticos también cuestionan si la supervisión humana de los sistemas de IA tiene algún sentido real si la persona a cargo solo tiene segundos para actuar sobre la información generada por la IA.

\n

También está por determinar qué parte o grupo debería ser responsable de cualquier incidente: operadores humanos, comandantes, fabricantes de hardware y desarrolladores de software figuran entre posibles sujetos a juicio.

\n

“Puede que seamos la última generación capaz de fijar los términos de la coexistencia entre humanidad y máquinas,” advirtió Guterres en una publicación de X, enfatizando que la IA debe ser gobernada, confiable y justa.

\n

“Puede parecer ciencia ficción, pero es una posibilidad real, y podría cambiar el mundo de formas que aún no entendemos, y podría alterar la dinámica de poder de nuestro planeta, lo que requiere nuestra atención,” añadió Yoshua Bengio, Copresidente del Panel Científico Internacional Independiente sobre IA, en una declaración vinculada al informe de la ONU.

\n

Google logo on a black background next to text reading 'Click to follow TechRadar'

\n

from Latest from TechRadar https://ift.tt/AY3Nbve
via IFTTT IA