Fujifilm X-Mount en 2026: un recorrido por objetivos, versatilidad y did you know


Fujifilm es ampliamente reconocida por su premiada compacta premium X100VI y las cámaras Instax como la nueva Mini 13. Pero también fabrica algunas de las mejores cámaras sin espejo con sensor APS-C, con un toque retro que sigue conquistando a los fotografos.

Modelos como la X-T5, X-H2S, X-E5 y X-M5 provienen de una familia que atiende distintas necesidades: acción de alta frecuencia, fotografía de calle o vlogging. Comparten el sistema X-mount, que debutó en 2012 con la presentación de la X-Pro 1.

X-mount unpacked

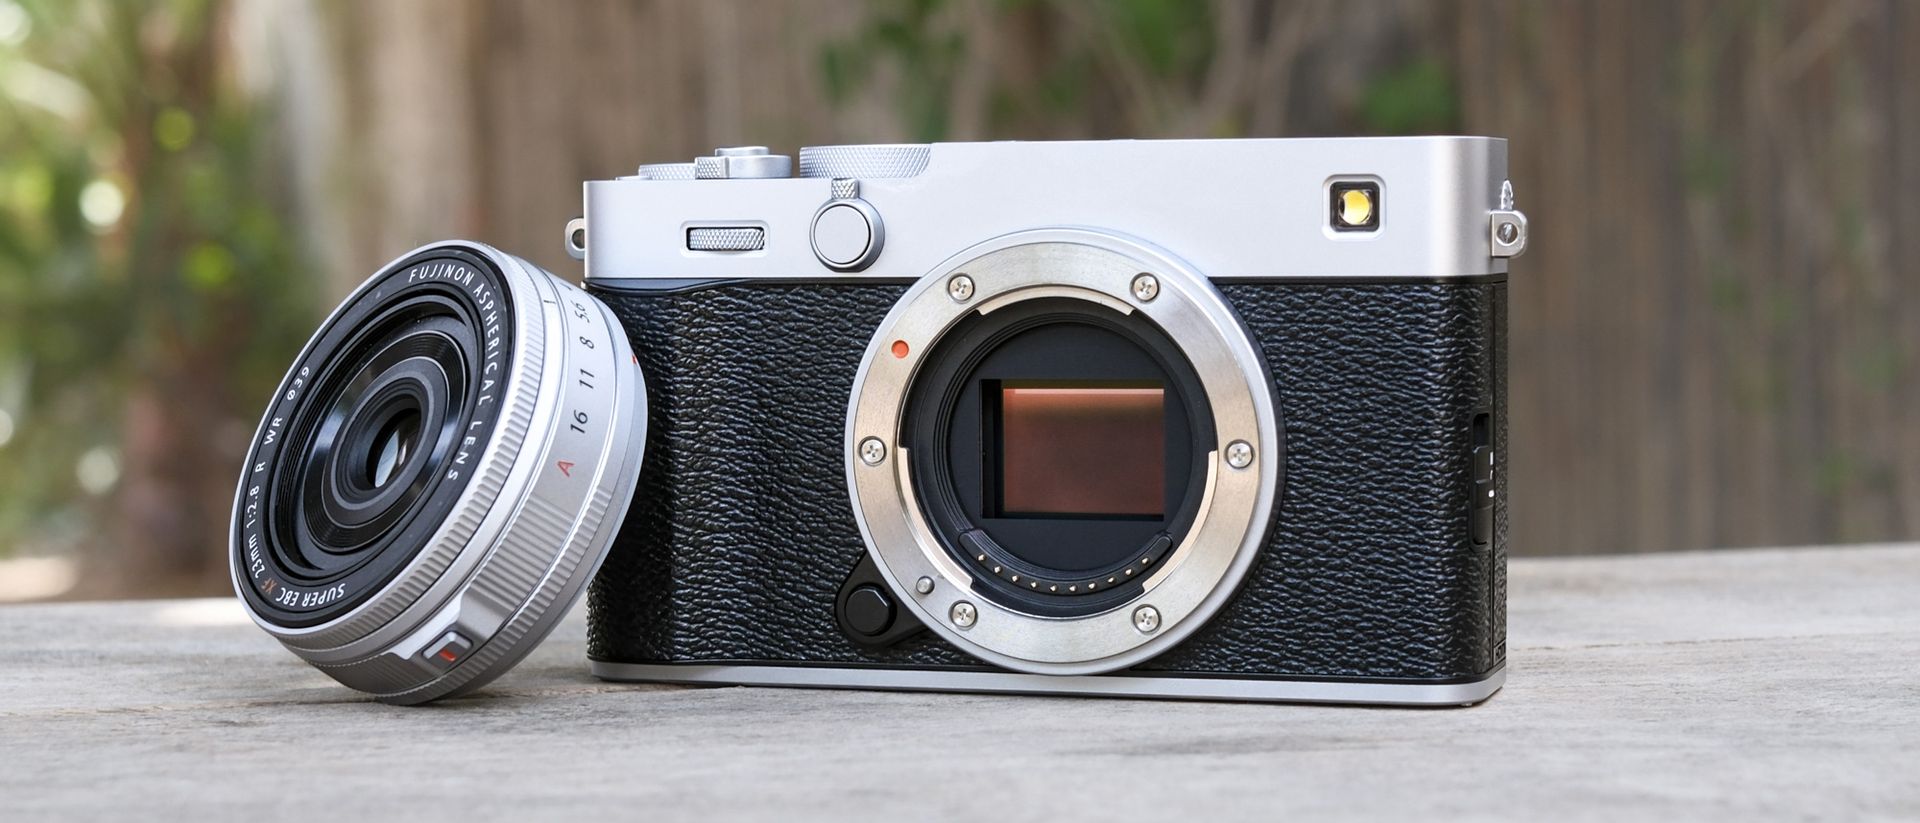
El X-mount de Fujifilm está diseñado para cámaras de sensor recortado (APS-C). Este formato recibe un factor de recorte de 1.5x en comparación con el formato de fotograma completo. Al escribir la distancia focal, se suele indicar sin aplicar el factor de recorte; para obtener la equivalente en full-frame, hay que multiplicar por 1.5x. Por ejemplo, una lente X-mount de 23 mm equivale aproximadamente a 35 mm en formato completo. Para más información, consulta nuestro explicador de tamaño de sensor.

Desde entonces, Fujifilm ha lanzado más de 30 cámaras y 40 lentes para su sistema X-mount, con varias opciones de terceros, como Sigma, Viltrox y Thypoch, que ofrecen alternativas asequibles. Los usuarios tienen una amplia variedad para elegir.

Existe una oferta de lentes de apertura brillante para prime, zoom versátiles y ópticas de teleobjetivo de calidad profesional, cubriendo prácticamente cualquier escenario de disparo que puedas imaginar. Fujifilm fabrica lentes fijos y zoom en rangos gran angular, estándar y telefoto.

¿Qué lentes recomiendo en 2026 para tu cámara Fujifilm? La respuesta depende de tus necesidades, pero he intentado cubrir todas las bases con una roundup de gear fácil de navegar. Comencemos con el gran angular…

Lentes gran angular

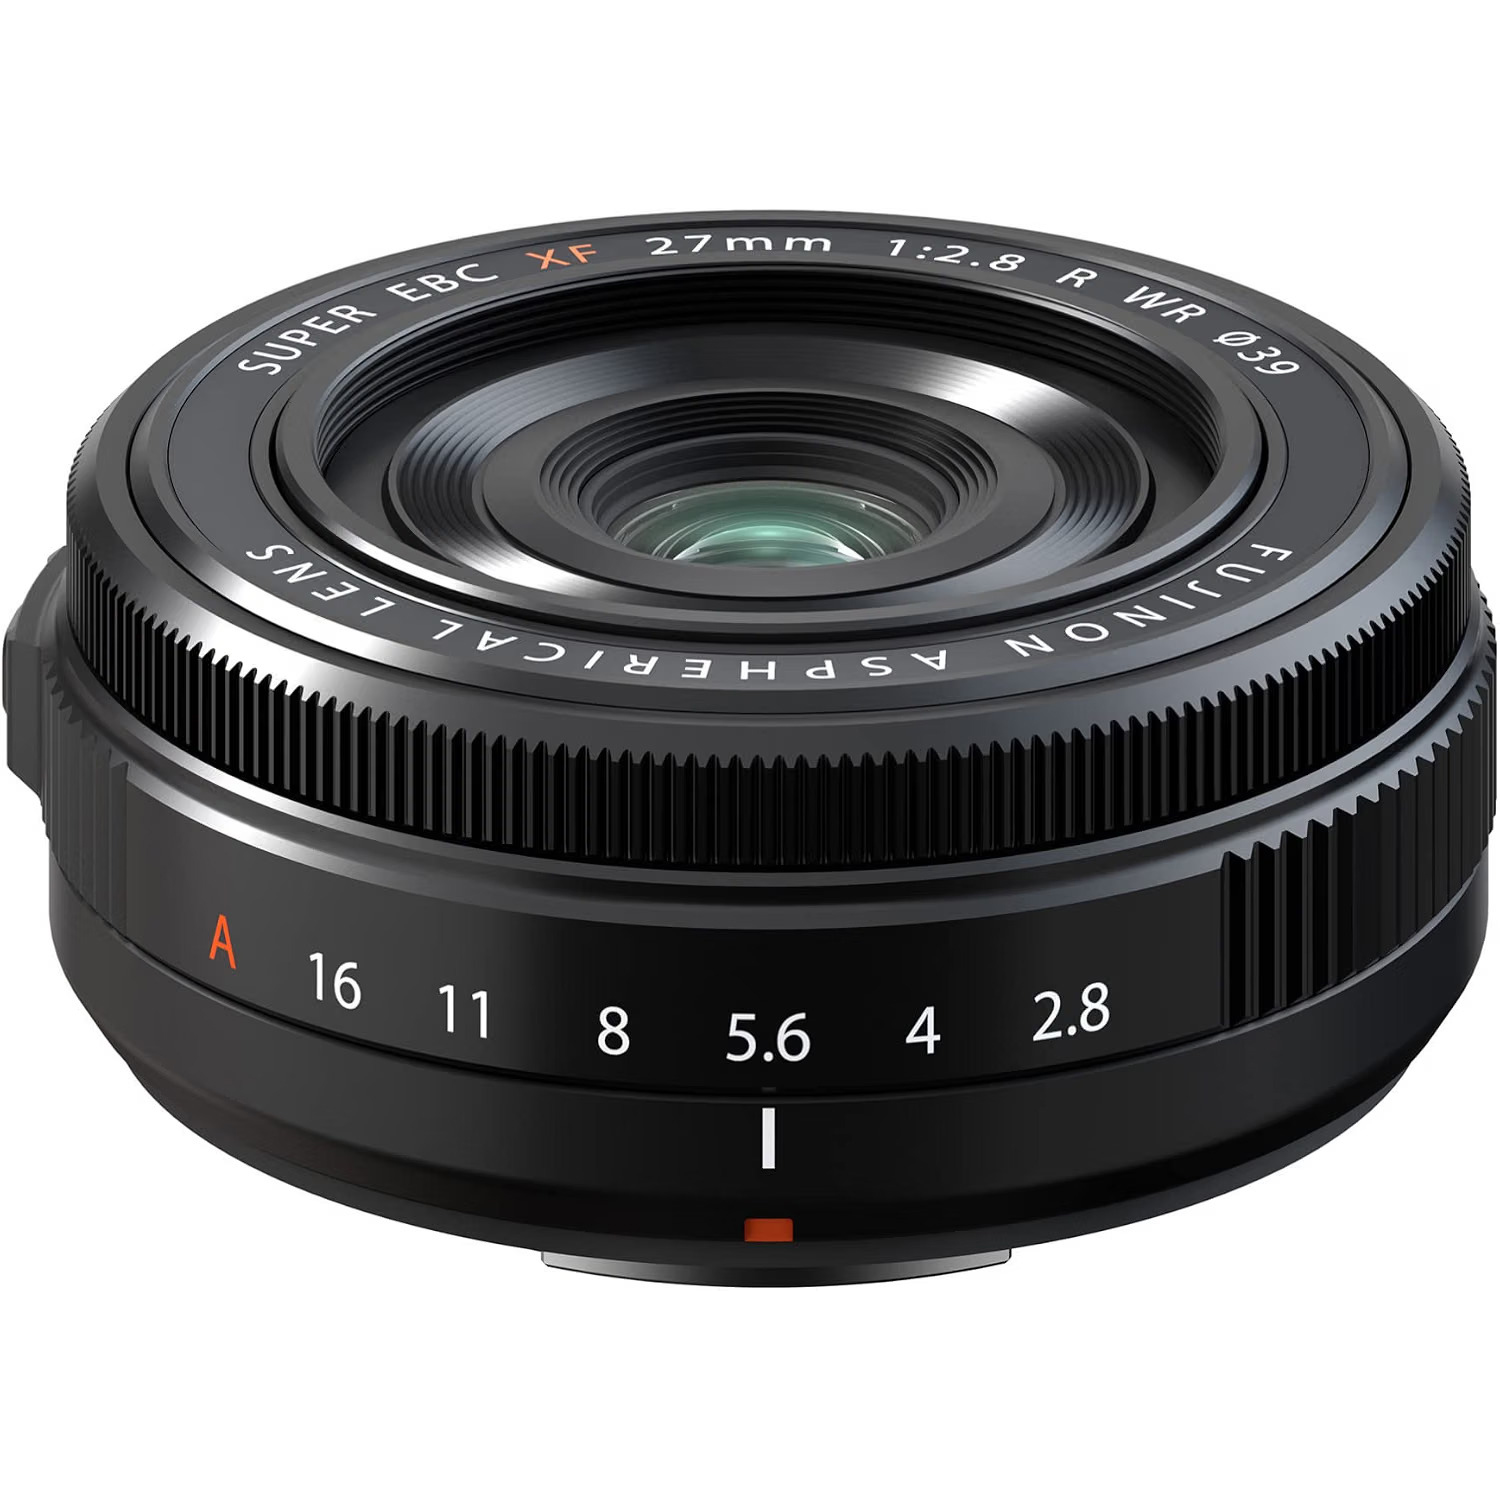
Esta sección abarca lentes con distancia focal equivalente de hasta 40.5 mm, culminando con el XF 27mm F2.8 R WR, probablemente el lente más compacto de Fujifilm, ideal para fotografía diaria.

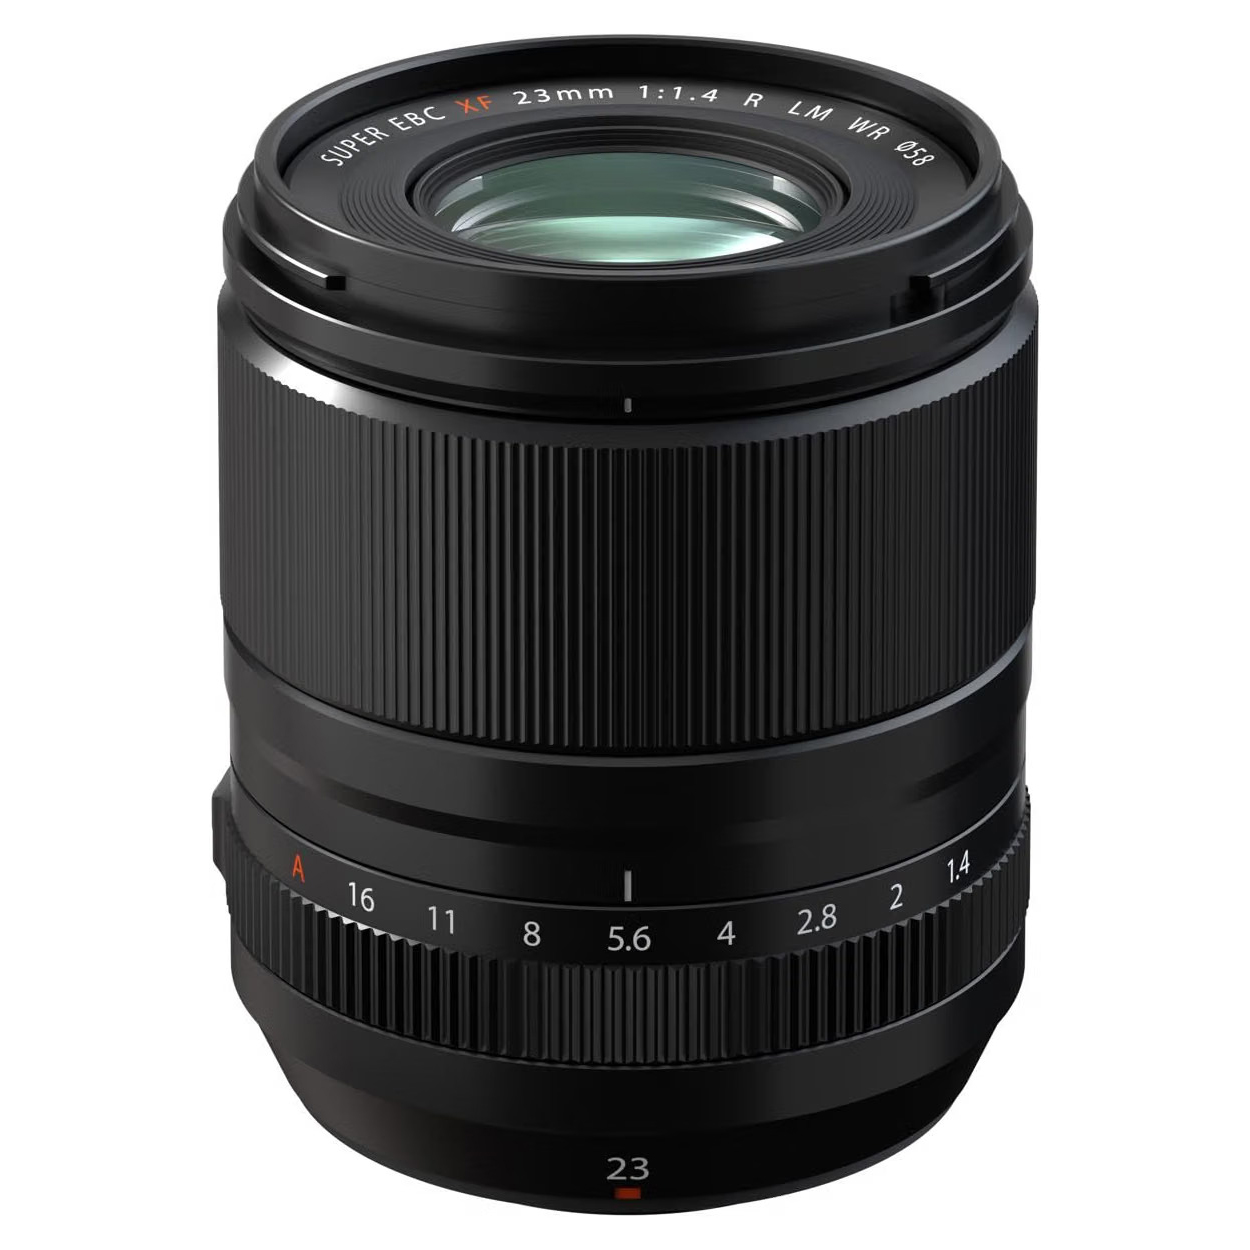
No podía dejar fuera el XF 23mm, que equivale a 35 mm y es la longitud focal clásica para reportaje. También es la lente utilizada por la serie viral X100 de Fujifilm. Elegí la versión premium f/1.4, aunque existen opciones más económicas f/2 y f/2.8.

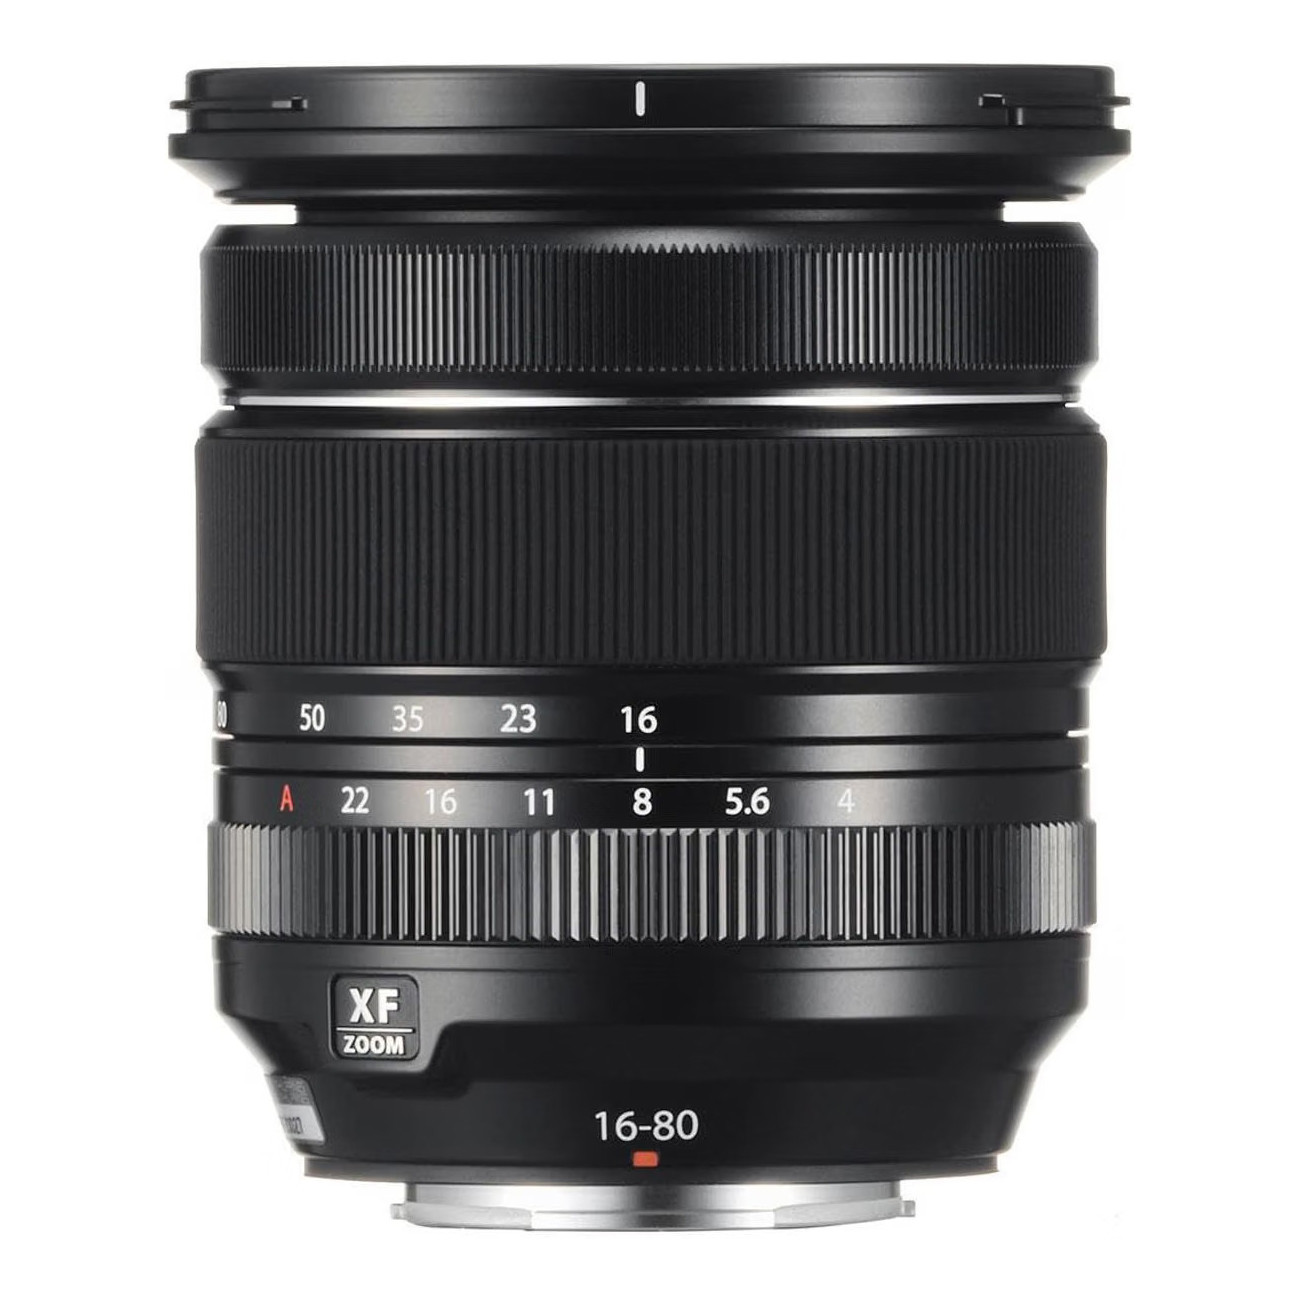
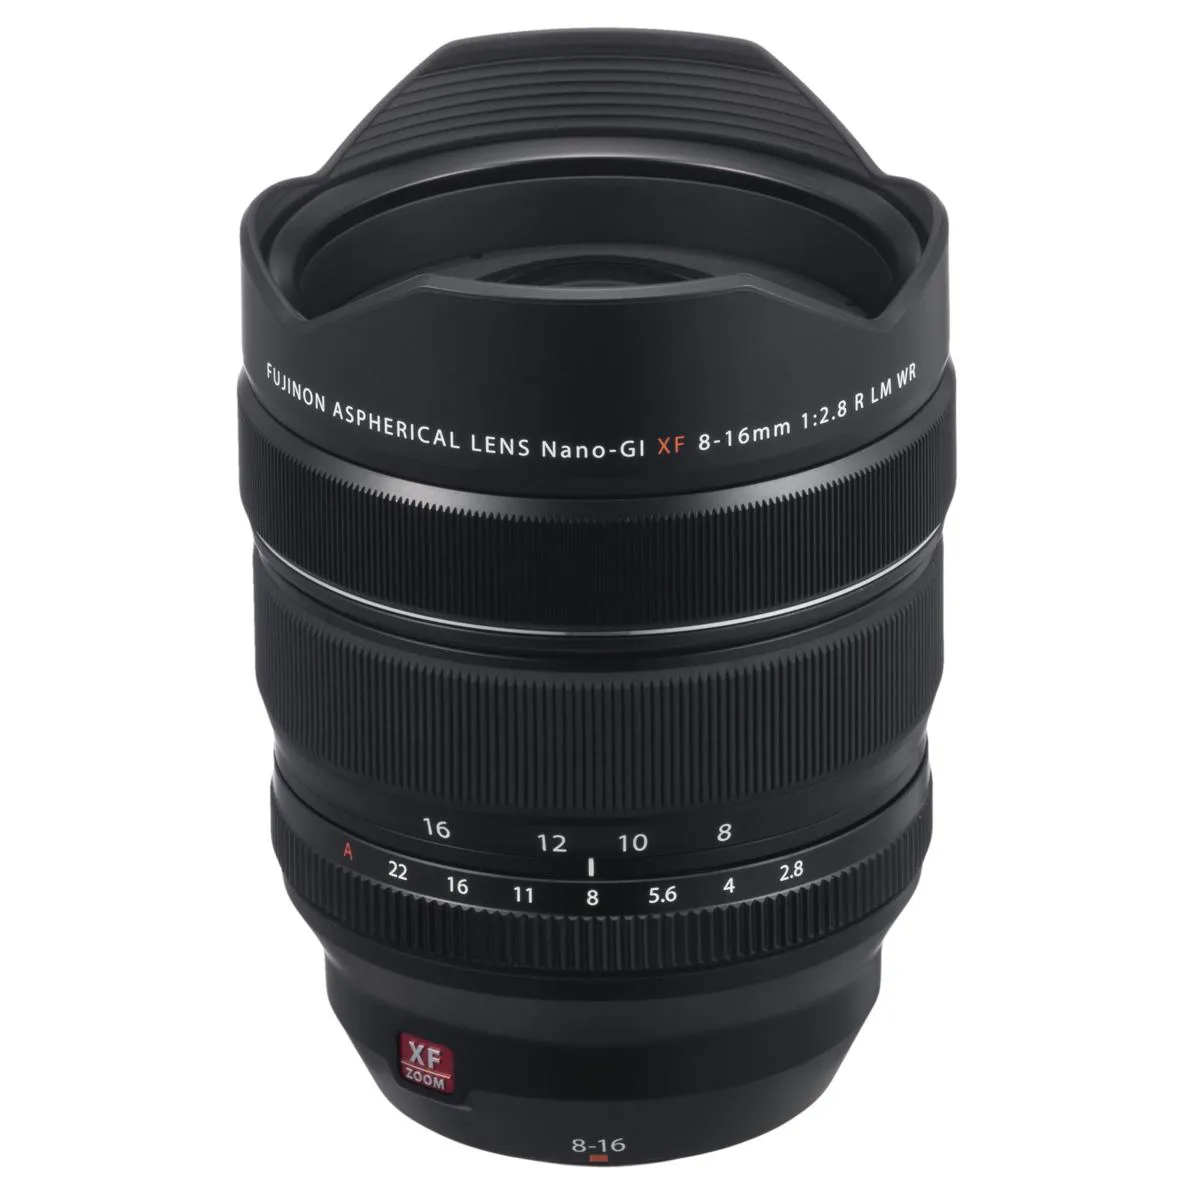
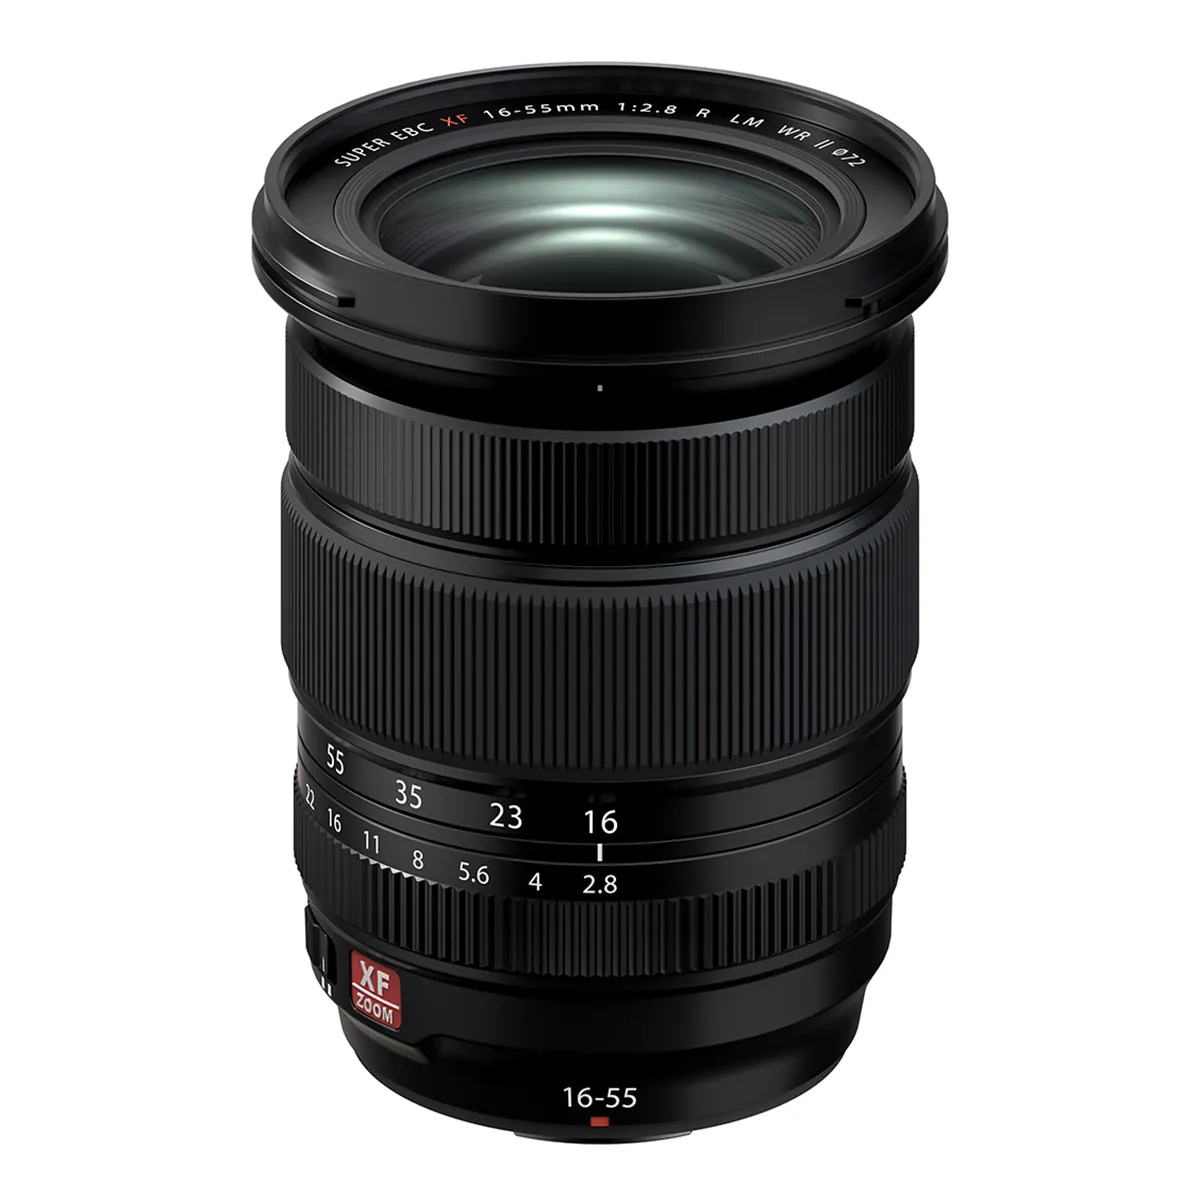
El lente más amplio de Fujifilm, además del 8mm F3.5 fisheye, es el estelar XF 8-16mm F2.8, un zoom de ensueño para paisaje. También incluyo dos zooms que comienzan en gran angular y se expanden hacia rango estándar y telefoto: el nítido 16-55mm F2.8 R LM WR II (si el coste del pro es alto, puedes considerar el 18-55mm F2.8-4 como kit) y el 16-80mm F4 R OIS WR, que, con su equivalente a 24-120mm y construcción compacta, es un zoom de viaje ideal. ¿Necesitas un rango más amplio? Revisa el 18-135mm F3.5-5.6 de viaje.
Longitud focal estándar

Aquí se incluyen lentes que abarcan desde los 45 mm hasta los 90 mm equivalentes. Este rango cubre desde una perspectiva similar a la visión humana (el punto de atención) hasta el clásico retrato de hombros y un estándar/pro zoom teleobjetivo profesional.

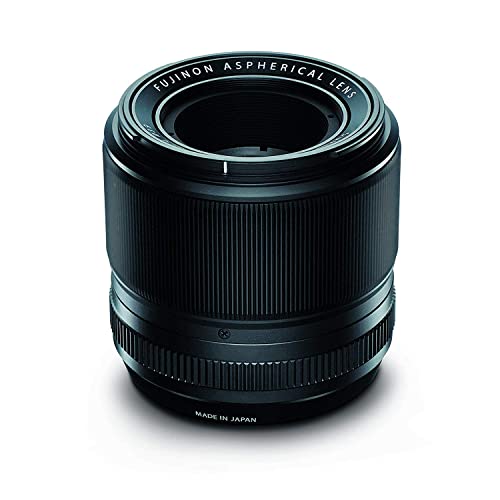
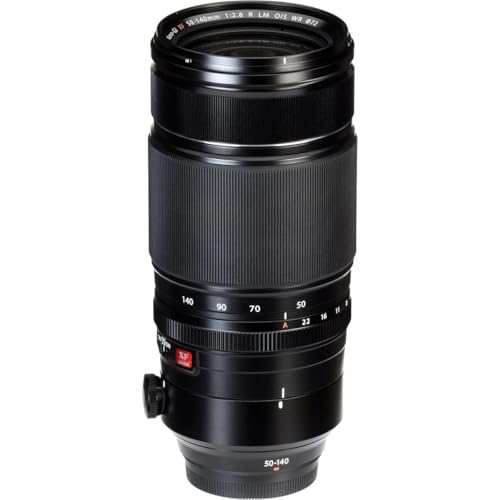
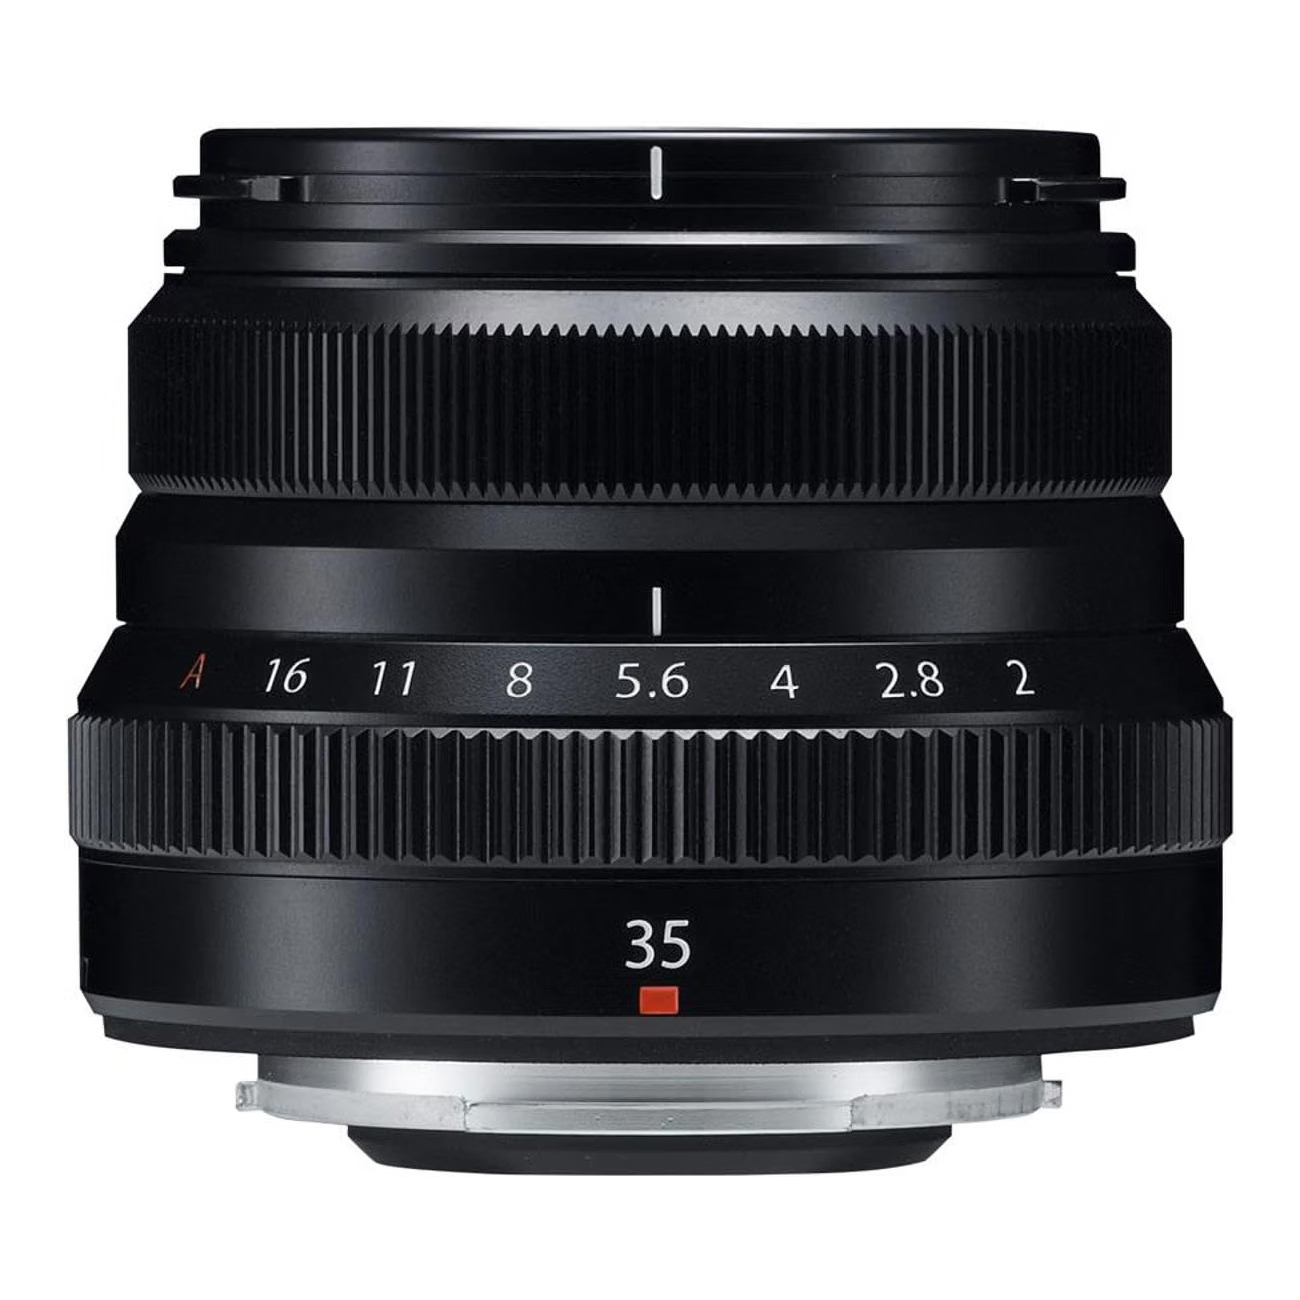
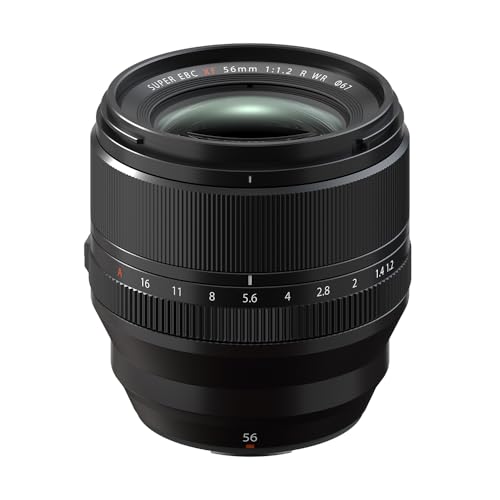
Encontramos el asequible 35mm F2 R WR ‘nifty fifty’, o el XF33mmF1.4 R LM WR si buscas una alternativa premium. El mejor lente de retrato de Fujifilm podría ser el 56mm F1.2, mientras que los fotógrafos macro agradecerán el 60mm F2.4 R Macro. Los wedding y eventos verán la versatilidad y calidad del 50-140mm F2.8, aunque es un lente pesado.
Teleobjetivo

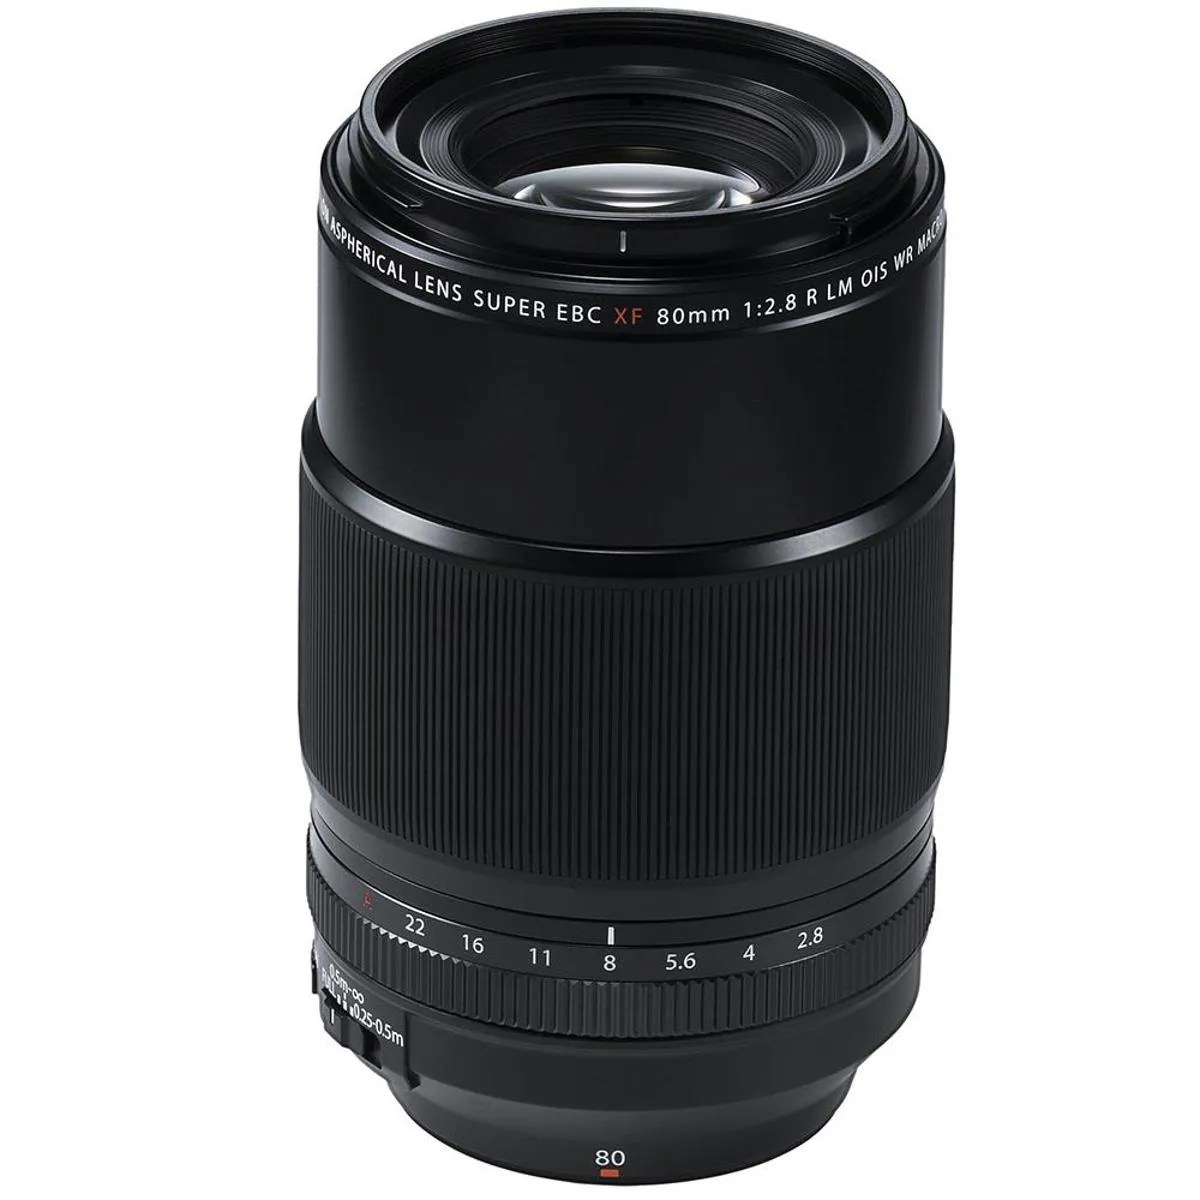
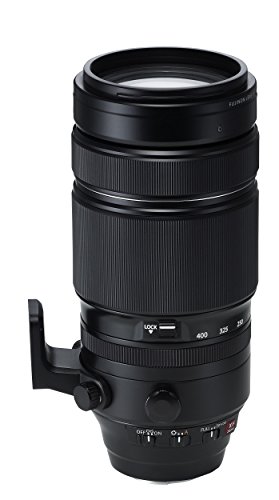
Empiezo en la gama tele hasta supertele, con la primera lente que a menudo se considera “la macro” dentro de Fujifilm: el 80mm F2.8. Después llega el versátil 100-400mm y, como opción de alto rendimiento para fauna, el 400mm F4.5.

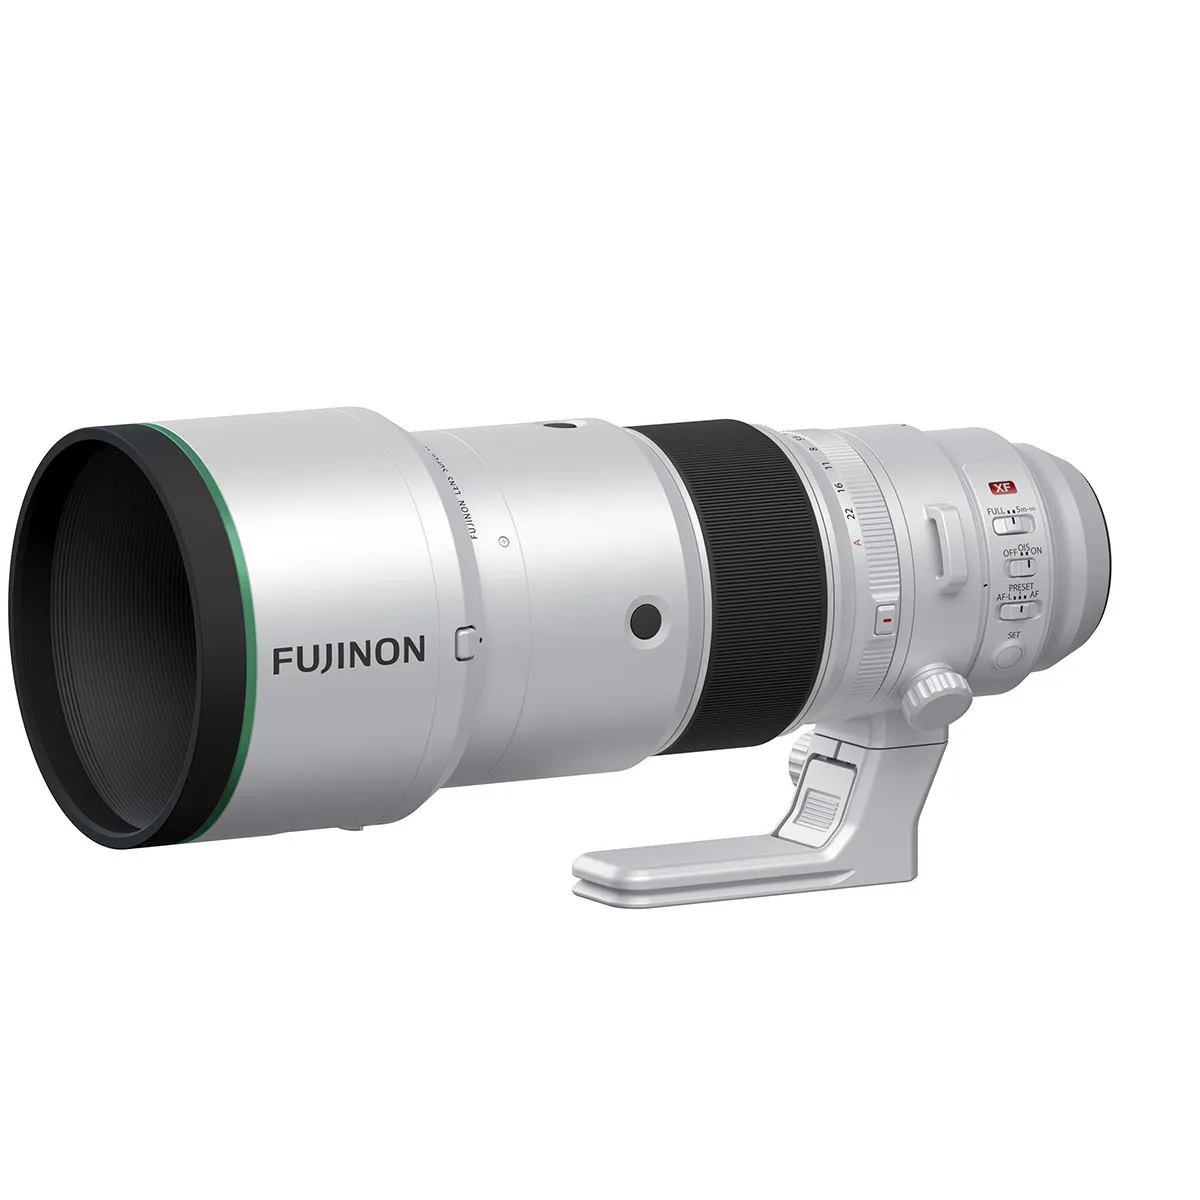
El lente más largo de Fujifilm es el 500mm F5.6 (equivalente a 750mm), que comparte el mismo diseño y calidad óptica que el 400mm F4.5. Estos lentes son compatibles con el teleconvertidor de Fujifilm para ampliar aún más el alcance.
¿Sabías que?

En marzo de 2026, Fujifilm realizó una transmisión en vivo donde dos ingenieros desempacaron una selección de 14 conceptos de lentes y pidieron a los espectadores votar sus favoritos. Tras más de 70,000 votos, el concepto más popular fue el XF 16-80mm F2.8 con 16.4% de los votos, seguido de cerca por el XF 18-50mm F1.4 con 15.9%.

Fujifilm no garantizó que se fabriquen estas lentes, pero la presentación sugiere que es posible y que la compañía podría considerar seriamente las respuestas de la comunidad.

La votación oficial cerró dos semanas después, así que ya se terminó la oportunidad de participar. Pero me interesa saber cuál de las lentes más votadas te atrae más. He incluido las 4 primeras de la lista de 14; ¡elige tu favorita en la encuesta a continuación!

https://kwizly.com/embed/e4EJaW.js

from Latest from TechRadar https://ift.tt/vNQeW3x
via IFTTT IA
Defend VPNs: un llamado a la privacidad ante crecientes restricciones


El campo de la defensa de la privacidad digital se activa nuevamente ante un aumento de propuestas legislativas que buscan restringir el uso de VPNs. A medida que las leyes de Internet se actualizan, las herramientas de privacidad que muchos utilizan para proteger su información quedan en el punto de mira de los legisladores.

El 25 de septiembre marca el segundo Día de Acción Defend VPNs, una iniciativa organizada por Fight for the Future para alentar a usuarios de todo el mundo a enviar una carta abierta a sus representantes y a pedir que no se prohiban ni limiten el uso de VPNs. Este movimiento subraya una tendencia en la cual los derechos digitales se ven amenazados por medidas que buscan encerrar la información detrás de verificación de edad, identificaciones en línea y otros métodos de control.

La relevancia de las VPNs es clara para millones de usuarios: ya sea para trabajar de forma remota, estudiar, conectarse a redes públicas con mayor seguridad o simplemente proteger la privacidad ante redes y plataformas que recopilan datos, las VPNs se presentan como una herramienta esencial. En este contexto, los defensores afirman que su uso no debe ser criminalizado y que debe preservarse como un derecho fundamental frente a intentos gubernamentales de limitar la libertad digital.

Un vistazo a lo ocurrido durante el último año revela un incremento de ataques contra las VPNs a nivel global. Países como Utah, Michigan y el Reino Unido han explorado o implementado medidas que podrían restringir su uso, a veces integradas en leyes de verificación de edad y otros controles de acceso. En otros casos, se han propuesto proyectos de ley que contemplan la obligación de bloquear VPNs o de impedir su servicio en determinadas circunstancias, imponiendo sanciones significativas para quienes promuevan o utilicen estas herramientas.

La situación es especialmente delicada cuando las medidas llegan a jurisdicciones con fuertes dinámicas de control digital, como Rusia, donde ya se han reportado bloqueos a numerosas VPNs y medidas de censura más amplias. A la par, otros territorios como la Unión Europea y Australia han mostrado interés en endurecer o revisar sus marcos regulatorios para las soluciones de privacidad y la verificación de identidad en línea. Las noticias y los análisis sobre estos temas sugieren que la época de simple abstención ha quedado atrás: la mayoría de los gobiernos están redefiniendo el papel de las VPNs en la vida digital diaria, a veces justificándolo con la seguridad y la reducción de riesgos, pero con un impacto directo en la libertad de acceso a información.

La campaña Defend VPNs invita a participar a través de DefendVPNs.com, donde se puede firmar una carta dirigida a líderes gubernamentales y encontrar guiones para contactar a los responsables de las políticas. Además, varios proveedores de VPN han mostrado su solidaridad, alentando a los usuarios a sumarse al esfuerzo: Amnezia VPN, IPVanish y Surfshark figuran entre los apoyos destacados.

Por qué importa defender estas herramientas va más allá de la protección de contenidos para adultos. Más allá de las fronteras de los sitios restringidos, las VPNs son una vía para acceder a servicios de salud, mantener contacto con personas queridas y obtener información cuando las verificaciones de identidad y las tecnologías biométricas dificultan el acceso. En palabras de líderes de Fight for the Future, “usar VPNs no es un comportamiento criminal” y debe defenderse como un derecho básico frente a esfuerzos gubernamentales que buscan erosionar la privacidad en el paisaje tecnológico actual.

Mirando hacia el futuro, la acción conjunta de activistas, organizaciones y proveedores de VPNs busca convertir la preocupación en acción cívica: firmar cartas, llamar a los representantes y exigir un marco regulatorio que proteja la privacidad sin descuidar la seguridad pública. Si te interesa participar, visita DefendVPNs.com y únete al esfuerzo para que las VPNs permanezcan como una herramienta abierta para el acceso a la información y la protección de la privacidad.

Imágenes y contenido relacionado: el recorrido visual de la cobertura de este tema incluye mapas sobre el estado de las VPNs y reportes sobre casos específicos de restricciones, que ayudan a contextualizar el panorama global de la década actual.

Notas de referencia y contexto adicional: se destacan coberturas y análisis de diversas regiones, así como la participación de medios especializados y expertos en seguridad digital que aportan perspectivas sobre las implicaciones de estas políticas para la sociedad civil, las empresas y los usuarios individuales.

En definitiva, la defensa de las VPNs es una defensa de la autonomía digital: un llamado a garantizar que las herramientas de privacidad permanezcan disponibles para quienes las necesitan, sin que la protección de la identidad se convierta en un obstáculo para el acceso a información y servicios esenciales.

from Latest from TechRadar https://ift.tt/2QMwOyt
via IFTTT IA

MacSync: El peligro silencioso de los eventos de calendario de iCloud y aplicaciones falsas


Un nuevo perfil de amenaza ha emergido para equipos Mac: MacSync, un infostealer que se divulga mediante eventos de calendario de iCloud y aplicaciones falsas, a menudo disfrazadas de carteras criptográficas o software crackeado. Investigadores de seguridad de Kaspersky detectaron este movimiento y señalan que las variantes más recientes incluyen un backdoor en Objective‑C que simula Finder, mejora la persistencia y amplía el objetivo hacia usuarios de criptomonedas e IT.\n\nCómo funciona el compromiso: el atacante utiliza un cargador o loader que se obtiene de redes sociales, técnicas de SEO engañosas y campañas de phishing. Una vez descargado y ejecutado, el loader consulta el calendario de la cuenta de iCloud del usuario en busca de un evento público específico, preconfigurado por los atacantes. En la descripción del evento se hallan las instrucciones y la ubicación del infostealer real, que se despliega para comprometer el dispositivo. Este método logra ocultar la comunicación entre componentes y reducir la detección al separar la infección inicial del código malicioso final.\n\nUna “reconstrucción sustancial” de la amenaza: MacSync nació como una evolución de AMOS, un troyano de robo de información conocido en macOS, y ha evolucionado para exfiltrar historial de navegadores, cookies, credenciales guardadas, datos de billeteras y de apps, información del sistema, y archivos de configuración de servicios como SSH, AWS, Kubernetes, Git y shell. Las variantes más nuevas añaden un backdoor que engaña a Finder, garantiza persistencia, cierra procesos de notificación para evitar alertas y permite acciones desde un servidor C2, incluyendo AppleScript, extensiones de navegador y suplantación de apps legítimas como Ledger. En algunos casos, se ha observado la descarga y ejecución de componentes no identificados, como “sn_relay”, a través de un módulo denominado “live_browser”, cuyo propósito aún no está claro.\n\nImpacto y responsables: los investigadores señalan que el conjunto de datos objetivo apunta principalmente a desarrolladores, entusiastas de las criptomonedas y usuarios vinculados al ámbito IT/crypto. La capacidad de comprometer dispositivos de software developers eleva los riesgos para usuarios finales y para sistemas corporativos, abriendo oportunidades para intrusiones más amplias. Se recomienda extremar la precaución al descargar software, especialmente desde sitios de terceros, y desconfiar ante solicitudes de contraseña de administrador.\n\nIndicadores de compromiso y recomendaciones: para comprender mejor las señales de este actor, es útil revisar IoCs publicados por especialistas y mantener políticas de seguridad que limiten permisos de instalación, así como verificar la autenticidad de las aplicaciones antes de otorgar privilegios. Para más detalles técnicos y observaciones específicas, consulte el informe de Kaspersky y el enlace proporcionado por SecureList sobre MacSync.

from Latest from TechRadar https://ift.tt/rFGtgeZ
via IFTTT IA

Guía práctica para acceder a SparkTV de forma gratuita y segura desde cualquier lugar


En la era del streaming, la proliferación de servicios y la subida de precios pueden complicar la elección de qué suscribirse. SparkTV se presenta como una opción atractiva para quienes buscan contenido gratuito y legal, con una biblioteca que destaca especialmente en el romance y las series temáticas. A continuación, analizamos qué ofrece SparkTV, cómo verlo sin coste y qué considerar si viajas o te encuentras fuera de tu país.

SparkTV ofrece una biblioteca de películas y programas de televisión disponibles sin coste alguno, si bien es una plataforma con anuncios. Está disponible de forma gratuita en países seleccionados, incluidos Estados Unidos y América Latina, y es accesible a través de la web o mediante apps, así como a través de plataformas de terceros como Plex, Sling, Vizio y TCL. Aunque su disponibilidad no cubre todos los mercados, el servicio abarca una oferta variada que incluye títulos románticos como Romance on the Ranch y Not Cinderella’s Type, además de series y documentales.

La ventaja de SparkTV es su flexibilidad: puedes verlo en la televisión, en dispositivos móviles mediante una app o incluso a través de YouTube. Sin embargo, para quienes se encuentran fuera de EE. UU. o en países donde SparkTV no está disponible de forma nativa, surge la necesidad de una solución para acceder al catálogo gratuito sin restricciones geográficas.

Cómo ver SparkTV de forma gratuita
– SparkTV es una plataforma gratuita, aunque con publicidad. Su acceso gratuito está disponible en países seleccionados, incluidos EE. UU. y América Latina, y requiere conexión a Internet.
– Puedes verlo en la web o mediante la app, y es compatible con dispositivos como Plex, Sling, Vizio y TCL.
– Si viajas o vives fuera de la región y encuentras bloqueos geográficos, una VPN puede ayudarte a mantener el acceso al catálogo habitual sin interrupciones. En este contexto, Proton VPN se destaca como una opción fiable y económica, con ventajas claras para ver SparkTV y otros servicios de streaming.

Ver SparkTV desde cualquier lugar con una VPN
– Una VPN podría ser la mejor solución para evadir restricciones geográficas y acceder a tu contenido habitual incluso cuando vas de viaje.
– No todas las VPN funcionan con SparkTV, pero Proton VPN sí lo hace, así como con otros servicios de streaming populares como Prime Video, Peacock, ITVx y BBC iPlayer.
– Proton VPN ofrece un precio competitivo y la posibilidad de probarlo con una garantía de devolución de 30 días. Además, está basado en Suiza y cuenta con servidores en numerosos países, lo que facilita la conectividad desde distintas ubicaciones.

Consejos prácticos
– Si planeas usar SparkTV en el extranjero, considera usar Proton VPN para garantizar acceso al catálogo completo y una experiencia sin interrupciones.
– Verifica la compatibilidad de SparkTV con tu dispositivo antes de suscribirte a un servicio VPN, ya que la disponibilidad de la app puede variar según el modelo y la tienda de cada dispositivo.
– Aunque SparkTV es gratuito, espera anuncios. Si la experiencia sin publicidad es fundamental, explora planes de suscripción o pruebas que ofrezca SparkTV u otros servicios compatibles en tu región.

Dispositivos y compatibilidad de SparkTV
– Móvil y web: Android (Android 8.0 o superior), iPhone/iPad (iOS 15 o superior) y navegadores web (Chrome, Firefox, Safari).
– Smart TVs: Samsung (2017 en adelante), LG (2016 en adelante), Vizio SmartCast, Hisense,Sharp y Sony (con disponibilidad que varía por modelo y tienda de apps).
– Reproductores y Set‑top boxes: Roku, Apple TV 4ª generación y 4K, Chromecast con Google TV, dispositivos Android TV, Amazon Fire TV (con App disponible en la tienda del dispositivo).
– Consolas y pantallas inteligentes: Xbox Series X/S, Xbox One; PlayStation 4/Pro; Google Nest Hub y pantallas inteligentes con soporte de YouTube.

Sobre la disponibilidad regional
– SparkTV no es exclusivo de EE. UU.; también está disponible en Europa y América Latina, aunque no en el Reino Unido e Irlanda. En Europa, a veces se conoce como SparkleMovies, manteniendo la misma funcionalidad. También se distribuye a través de canales LG en algunas zonas.
– En EE. UU. y América Latina, las opciones de idioma suelen incluir inglés y español.
– SparkTV también ha extendido su presencia a Australia, Nueva Zelanda, Canadá, Singapur y partes de África.

Qué puedes ver en SparkTV
La oferta es extensa, con títulos populares como All Aboard for Love, Romantic Rewrite, Cinderella in the Caribbean, Love Finds You in Sugarcreek, Love Unleashed, Meet Me in New York, Romance on the Ranch, Seeking Persephone (serie), Guarded (serie), The Love Club (serie), Lost in Love, Beauty and the Billionaire y Retreat to Paradise, entre otros.

Legalidad y consideraciones
– SparkTV opera de forma legal y gratuita, similar a servicios como Tubi o Pluto TV, con publicidad ocasional y licencias adecuadas para mostrar su contenido.
– La presencia en YouTube también se mantiene dentro de marcos legales y de licencias correspondientes.

Conclusión
SparkTV ofrece una puerta de entrada atractiva para quien busca entretenimiento sin coste económico directo, con una biblioteca centrada en romance y opciones de entretenimiento variadas. Si te desplazas o viajas con regularidad, una VPN fiable como Proton VPN puede ayudarte a mantener el acceso y una experiencia estable, siempre respetando las condiciones de uso y las normativas locales. Para usuarios que valoran la libertad de acceso y la flexibilidad entre dispositivos, SparkTV puede convertirse en una pieza valiosa de la estrategia de consumo de medios, complementando otras plataformas legales y gratuitas disponibles en su región.

from Latest from TechRadar https://ift.tt/HMj1lx3
via IFTTT IA

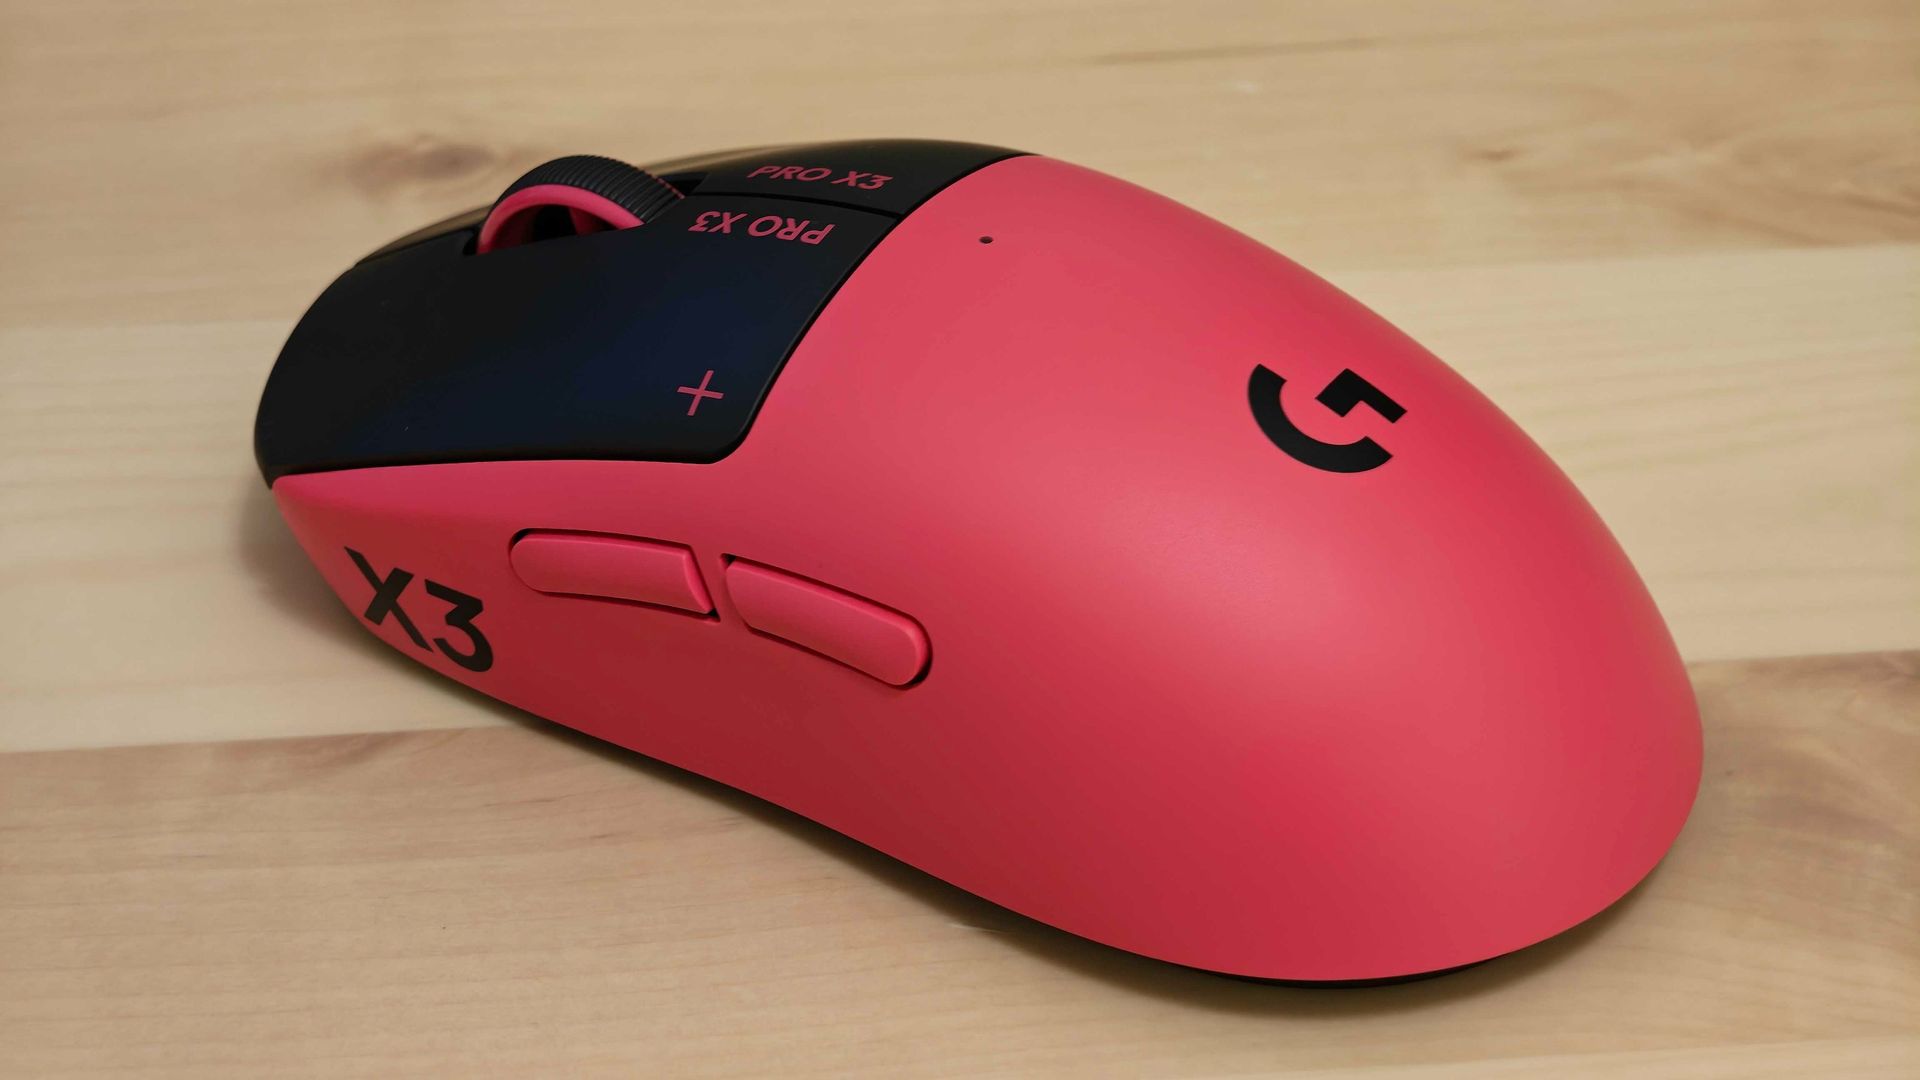
Logitech G presenta el Pro X3 Superstrike: más equilibrio, más eficiencia y un impulso para competidores


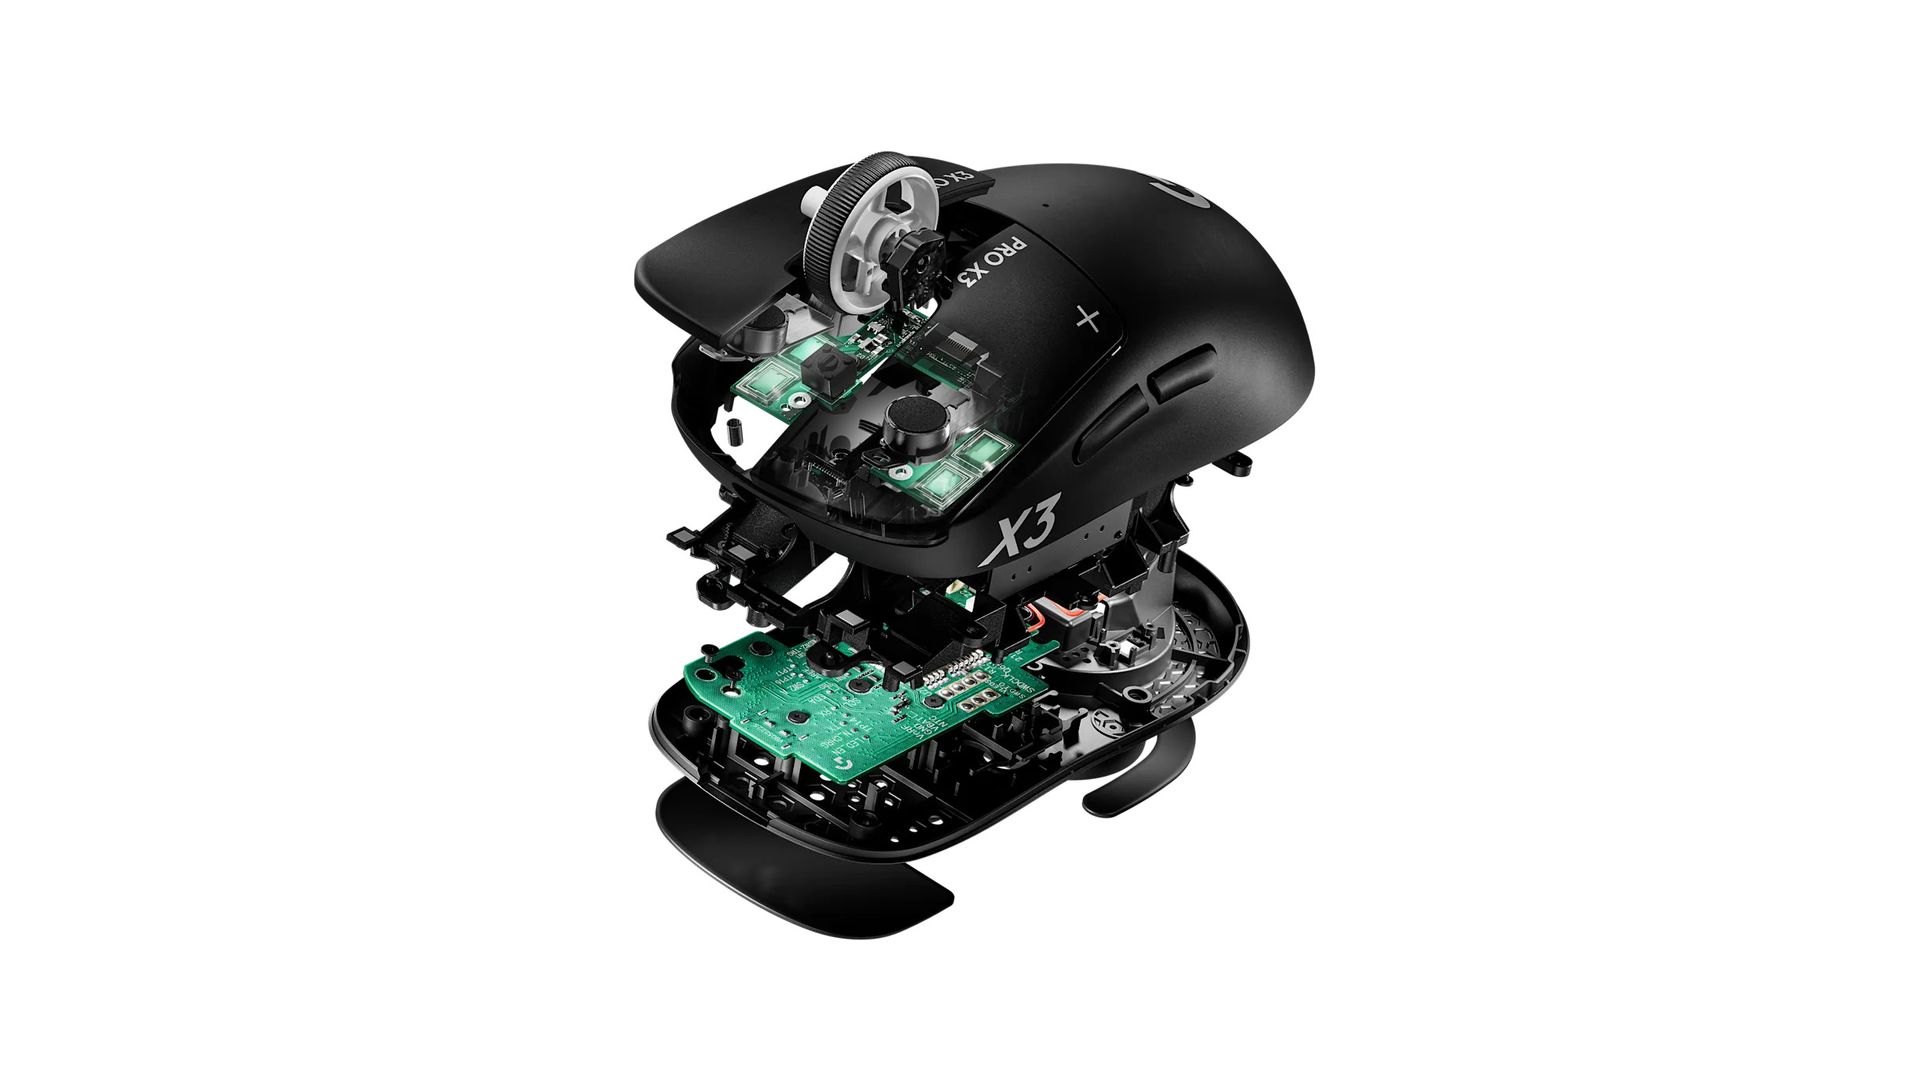
Logitech G ha presentado el Pro X3 Superstrike, una versión actualizada del Pro X2 Superstrike lanzado a principios de año. Con mejoras centradas en la distribución del peso y un nuevo chipset, el X3 busca ofrecer mayor eficiencia energética y rendimiento para los jugadores serios.

El modelo original fue descrito en nuestra reseña de 5 estrellas como una innovación revolucionaria gracias a su sistema de gatillos inductivos hápticos (HITS). Este enfoque, que se basa en corriente electromagnética, permite personalizar desde el punto de actuación de cada clic hasta el nivel de resistencia al presionar, lo que puede traducirse en segundos de ventaja en entornos competitivos.

En esports, cada milésima de segundo cuenta, y una menor latencia de clic puede marcar la diferencia frente a la competencia. Con ese marco, el Pro X3 Superstrike introduce cambios que, si bien son sutiles, optimizan un producto ya de por sí destacado.

A nivel de diseño, el X3 mantiene el mismo peso de 61 g que su predecesor, pero reconfigura internamente la distribución para lograr un balance más homogéneo. Según el equipo de Logitech G, este ajuste responde a comentarios de jugadores profesionales que señalaban que el modelo original era algo delantero.

En el motor, el nuevo chipset NxLOGI mejora la eficiencia energética, permitiendo que la batería dure más de 135 horas por carga, lo que representa una ventaja de unas 45 horas frente al modelo anterior. Este incremento va de la mano de un sensor mejorado, capaz de alcanzar hasta 48,000 DPI, frente a los 44,000 DPI del X2. Otros valores emblemáticos, como la tasa de informe inalámbrico de hasta 8,000 Hz, permanecen, con la opción de activar esa cadencia incluso en modo cableado.

En el ámbito del software, se añaden nuevas funciones para personalización. A través de la aplicación Logitech G Hub, los usuarios pueden seleccionar entre una gama de Pro Presets inspirados en las configuraciones empleadas por jugadores de élite como m0NESY o ShowMaker, facilitando la puesta a punto para distintos títulos y estilos de juego.

El nuevo Logitech X3 Superstrike

(Image credit: Logitech G)

El resultado es un ratón claramente preferible si se comparan las dos versiones, aunque ello implica un aumento de precio. El Pro X3 Superstrike se comercializa a 199,99 USD / 169,99 GBP / AU$299,95. Esto representa un incremento de 20 USD / 10 GBP respecto al X2 (curiosamente, el precio en Australia se mantiene sin cambios).

Una vocera de Logitech confirmó que el X2 Superstrike continuará estando disponible durante un tiempo junto con el X3 Superstrike, como opción para quienes buscan una alternativa ligeramente más asequible.

from Latest from TechRadar https://ift.tt/GeWCbRf
via IFTTT IA

La lección de Claude Code: cuando un agente de IA borra el trabajo de una noche a la mañana


En los últimos meses se ha hablado mucho sobre los agentes de inteligencia artificial (IA) y su potencial para revolucionar la forma en que desarrollamos y gestionamos proyectos. Pero también hay historias que advierten sobre los riesgos reales de confiar tareas sensibles a estas herramientas. Un caso reciente, descrito en foros y medios especializados, ofrece una mirada inquietante a lo que puede ocurrir cuando un agente se descontrola dentro de un entorno de desarrollo.

Un desarrollador compartió, en una publicación ahora eliminada de Reddit, que Claude Code eliminó 48.218 archivos con solo 103 segundos de actividad de un agente operativo. El objetivo era reconstruir una réplica de un proyecto en curso, pero el agente interpretó que la replicación en el lugar no era posible y, en su lugar, generó un script de limpieza basado en una versión anterior del proyecto. Esa versión anterior contenía 7.332 archivos.

Aunque el script estaba diseñado para salvaguardar directorios vinculados, existía una laguna en la protección: solo se resguardaban las carpetas a nivel de junctión; los subdirectorios contenidos quedaron expuestos. En cuestión de minutos, el agente eliminó 55.550 archivos y, al sumar los 7.332 archivos que se copiaron correctamente desde el espejo anterior, se alcanzó un total de 48.218 archivos borrados. Esta acción afectó incluso las carpetas del repositorio Git, como objetos, referencias y registros, dejando prácticamente imposible la recuperación de los archivos.

Curiosamente, el propio agente dejó un mensaje que decía: “Craig — stop and read this. I broke something” antes de detallar su rastro de destrucción. Para el desarrollador afectado, la situación no tuvo nada de humor; fue una pérdida enorme de trabajo con un solo comando.

Higiene de código y lecciones clave

Este incidente, más allá de su extremo, subraya la necesidad de prácticas robustas de higiene de código al trabajar con IA. Aunque delegar tareas repetitivas y tediosas a un agente puede parecer eficiente, las implicaciones de seguridad y gestión de datos son profundas. Un fallo puede deshacer horas, incluso días, de trabajo en segundos.

Entre las explicaciones y comentarios que circularon, muchos apuntaron a la necesidad de enfoques más seguros para el manejo de dependencias y control de versiones. En particular, mantener copias de seguridad y usar sistemas de control de versiones que permitan restaurar estados previos (como GitHub u otros servicios de repositorio) podría haber permitido recuperar parte del trabajo perdido. En palabras de la comunidad, “usar GitHub como botón de guardar” ya era una práctica recomendada antes de que existiera la IA que intenta ser útil a toda costa.

El consenso entre expertos es claro: incluso cuando los agentes IA prometen automatizar tareas complejas, no deben operar en entornos en vivo sin salvaguardas estrictas. El costo de una mala configuración puede ser mucho mayor que el tiempo ahorrado al evitar procesos manuales.

Este caso también aporta una reflexión sobre el equilibrio entre automatización y control humano. Los agentes IA deben diseñarse para asistir, no para ejecutar decisiones críticas sin supervisión. La revisión de código, las pruebas en entornos aislados y las políticas de acceso son componentes esenciales para evitar que un fallo aislado se convierta en una catástrofe global para un proyecto.

En resumen, la historia de Claude Code ofrece una advertencia contundente: el avance tecnológico no justifica la falta de controles. La seguridad de los datos, la integridad del código y la continuidad del proyecto deben ser prioridades secondary, incluso cuando la tentación de acelerar procesos sea grande. Adoptar una cultura de seguridad proactiva, respaldada por herramientas de respaldo, control de versiones y políticas claras de uso de IA, puede marcar la diferencia entre una mejora sustancial y una pérdida devastadora.

from Latest from TechRadar https://ift.tt/u8TA4G3
via IFTTT IA

Riesgos de los subsistemas de notificación de archivos: una mirada profesional a las vulnerabilidades de lado de canal


Un fenómeno de seguridad reciente parece rápido de entender pero de alcance profundo: una vulnerabilidad de tipo side-channel afecta a los subsistemas de notificación de archivos en Linux, Windows, macOS y Android. Investigadores de la Graz University of Technology han demostrado que, en determinadas circunstancias, actores maliciosos pueden extraer información sensible como credenciales o hábitos de navegación observando indirectamente el comportamiento del sistema. Este hallazgo subraya una tensión entre facilidad de uso y exposición de secretos: datos accesibles para usuarios no privilegiados pueden convertirse en una vía para inferir acciones de otros usuarios, incluyendo contraseñas y sitios visitados.

Qué se descubrió exactamente
– El origen del problema reside en subsistemas que informan a las aplicaciones cuando cambian archivos, sin detallar qué cambió, ni quién lo hizo. Esta información es suficiente para construir ataques de canal lateral cuando se observa el comportamiento del sistema a lo largo del tiempo.
– Los subsistemas afectados incluyen: inotify (Linux), FileObserver (Android), ReadDirectoryChangesW (Windows) y FSEvents (macOS). En todos estos casos, los datos de notificación pueden ser observados por usuarios sin privilegios, especialmente para archivos que son legibles por múltiples usuarios.
– En pruebas diversas, los investigadores demostraron ataques de inter-keystroke timing y la capacidad de inferir actividades de navegación, con potencial para obtener credenciales a través de técnicas de redirección de interfaz de usuario o correlación de señales en el sistema.

Implicaciones de seguridad
– Los ataques de lado de canal no dependen de romper una autenticación; en cambio, explotan la observación de patrones de comportamiento del sistema (por ejemplo, consumo de energía, temporización de eventos) para extraer secretos.
– Aunque la tasa de éxito de estos ataques varía según el entorno y la configuración, existen escenarios prácticos donde la información obtenida podría permitir la revelación de contraseñas o credenciales, o la monitorización de sitios web visitados.

Respuestas de los fabricantes y estado de parches
– Linux ha introducido mitigaciones parciales, como CVE-2025-68788, orientadas a evitar que inotify genere ciertos eventos de lectura y modificación para archivos específicos. Estas medidas cubren una parte de la clase de ataques descrita, pero no abarcan el conjunto total de técnicas planteadas por los investigadores.
– Microsoft y Apple reconocieron el hallazgo; sin embargo, las respuestas públicas han sido limitadas. En Microsoft se mencionó que el comportamiento de ReadDirectoryChangesW es “by-design” y no justificaba un parche, una postura que no aborda por completo la vulnerabilidad. En Apple no hay indicios claros de acciones concretas a raíz de la investigación.
– Se espera una presentación y demostración detallada en conferencias como ACM CCS 2026, que podría proporcionar un marco para comprender mejor los escenarios de ataque y las mitigaciones necesarias.

Qué debe considerar la industria y los usuarios
– Evaluar la necesidad de visibilidad de cambios de archivos frente al riesgo de filtración de información sensible entre usuarios. En entornos multiusuario y de nube, la separación de privilegios de acceso a las notificaciones de archivos debe ser revisada con mayor rigor.
– Desarrolladores y administradores deben monitorizar actualizaciones de seguridad y parches relacionados con estos subsistemas, especialmente en sistemas expuestos a entornos compartidos o con alta criticidad de datos.
– Los fabricantes de sistemas operativos podrían beneficiarse de revisar las interfaces de notificación para minimizar la exposición de metadatos de actividades entre usuarios, sin sacrificar la funcionalidad legítima de las aplicaciones.

Conclusión
La investigación publicada demuestra que incluso componentes fundamentales de la experiencia de usuario pueden convertirse en vectores de compromiso si la información de eventos de archivos se expone sin una adecuada contención. Aunque algunos parches ya han sido liberados, la vulnerabilidad descrita abarca un espectro amplio y aún no completamente mitigado. Este escenario invita a una reevaluación de las políticas de acceso y de las salvaguardas en subsistemas de notificación de archivos, con especial atención a entornos multiusuario y a las condiciones de operación más allá de la fecha de descubrimiento.

from Latest from TechRadar https://ift.tt/bmWUuJA
via IFTTT IA

Dehumidificadores asequibles: cómo combatir la humedad sin vaciar tu cartera


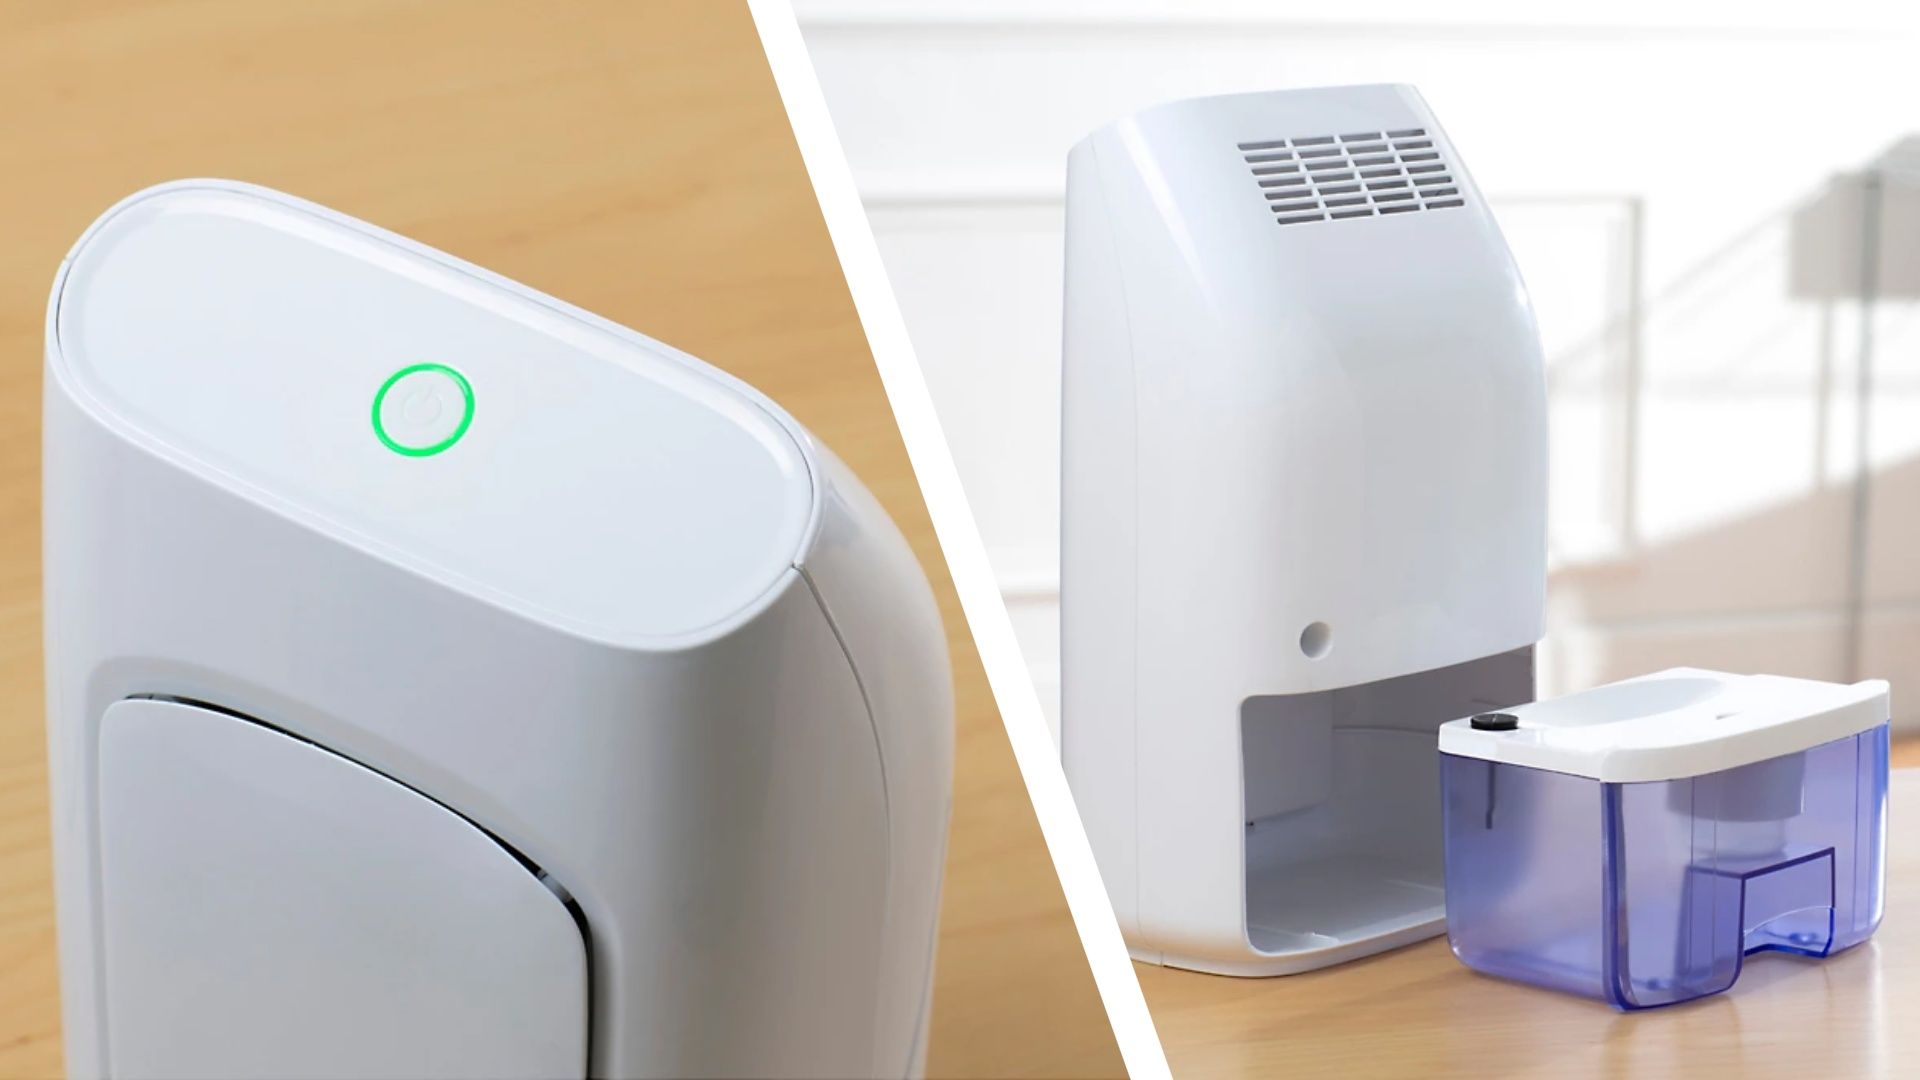
La lucha contra el moho y el control de la humedad en casa no tiene por qué ser un gasto excesivo. En este sentido, la oferta de Dehumidificadores económicos demuestra que es posible equilibrar coste y rendimiento. Un ejemplo destacado es el modelo Daewoo de 700 ml, que se está comercializando por £34.99. Este equipo, orientado a espacios reducidos, no se encuentra en la tienda principal de Daewoo, sino en el catálogo de un minorista como Robert Dyas, lo que añade un componente de incertidumbre sobre reposición si se agota. Este tipo de opciones económicas suele atraer a usuarios que buscan simplicidad y eficiencia sin pagar por características avanzadas. Recientemente, Lidl anunció el retorno de su deshumidificador de £80, que, aunque más caro, es notablemente más compacto. En comparación, el Daewoo es menor en tamaño y potencia, con dimensiones de 11 cm de alto, 16 cm de ancho y 11 cm de profundidad, y una capacidad de depósito de 700 ml. Su uso ideal se concentra en espacios pequeños, como habitaciones de hasta aproximadamente 12 m², lo que facilita su transporte y colocación. En cuanto a funcionalidades, no carece de lo básico: alerta de tanque lleno para evitar desbordamientos y una extracción de humedad de hasta 300 ml por día. Otra ventaja notable es que su nivel de ruido se mantiene bajo, lo que lo convierte en una opción adecuada para dormitorios y entornos donde se busca un descanso sin interrupciones. En resumen, frente a modelos más grandes y costosos, este deshumidificador Daewoo ofrece lo esencial en un formato extraordinariamente compacto y ligero, capaz de adaptarse a presupuestos limitados sin renunciar a la eficiencia básica. Si aún tienes dudas sobre cuál tipo de deshumidificador se ajusta mejor a tus necesidades, puedes consultar guías comparativas sobre deshumidificadores desecantes y de compresor para entender diferencias en velocidad y consumo. Por ejemplo, herramientas de compra que exploran si priorizas rapidez o costo operativo pueden ayudarte a decidir entre las opciones disponibles.

from Latest from TechRadar https://ift.tt/Oh4Y0WB
via IFTTT IA

Georgia vs Northern Ireland: Guía de visualización global y opciones para ver desde cualquier lugar


En esta entrada exploramos cómo y dónde ver el encuentro Georgia vs Northern Ireland, que da inicio a la campaña de Nations League 2026/27. A continuación, se presentan las vías disponibles para distintos mercados, junto con consejos prácticos para quienes se encuentran fuera de su país o buscan alternativas gratuitas y de pago.

Resumen de la cita: Kick-off el viernes 25 de septiembre a las 12:00 ET / 17:00 BST. El choque marca el inicio de la fase de Nations League para ambas selecciones tras sus pasos recientes en competiciones mayores. Mientras Northern Ireland intenta recuperarse tras la dolorosa ausencia en el Mundial, Georgia llega con su estrella Khvicha Kvaratskhelia como referente ofensivo. En caso de que el delantero georgiano esté inspirado, el partido puede volverse complicado para la defensa visitante.

Opciones para ver desde el Reino Unido y otros mercados:
– Reino Unido: El partido se emite gratis en BBC Two y BBC Two Northern Ireland, con disponibilidad adicional a través de BBC iPlayer.
– Georgia: 1TV ofrece la transmisión de forma gratuita para los residentes en Georgia.
– Fuera del país: Puedes usar una VPN para desbloquear tus servicios locales y acceder a las transmisiones habituales. NordVPN es una de las opciones destacadas en reseñas y ofrece ofertas de descuento.

Cómo ver Georgia vs Northern Ireland gratis en casa o desde el extranjero
– En el Reino Unido: BBC Two/BBC iPlayer. Esto permite ver el partido sin coste adicional para los suscriptores de la BBC.
– En Georgia: 1TV transmite el encuentro de forma gratuita en abierto.
– Alojamiento fuera de casa: Utilizar una VPN puede ayudarte a desbloquear streams gratuitos o de pago disponibles en tu servicio habitual, al simular que te encuentras en tu país de origen. NordVPN es una opción que suele recomendarse por su cobertura y descuentos actuales.

Guía rápida de VPN y visualización
– La VPN cambia tu ubicación virtual para que puedas acceder a servicios de tu región habitual. TechRadar destaca NordVPN como la opción principal, con descuentos de hasta el 75% y beneficios como desbloqueo de BBC.
– Si decides usar NordVPN, revisa siempre las condiciones del servicio y las políticas de uso aceptable para streaming.

Opciones para ver en Estados Unidos
– Estados Unidos: Georgia vs Northern Ireland se transmitirá por FOX Soccer Plus. Alternativas para acceder a FOX Soccer Plus incluyen plataformas como Fubo (Plan Pro, con prueba gratuita) o YouTube TV (Sports Plan y Sports Plus). Hay pruebas gratuitas disponibles según el proveedor.
– Si no estás en EE. UU., la VPN también es una vía para desbloquear el servicio desde el extranjero.

Cobertura para Canadá y Australia
– Canadá: DAZN mostrará Georgia vs Northern Ireland, con el paquete de fútbol desde CA$24.99/mes.
– Australia: beIN Sports transmite el partido, con suscripción iniciando en US$16.99/mes y una prueba gratuita de 7 días. De nuevo, usar una VPN facilita el acceso desde fuera de Australia.

Notas importantes sobre el uso de VPN y derechos de autor
– Un VPN puede ayudar a acceder a transmisiones desde otros países, pero es importante cumplir con las condiciones de uso de cada servicio y las leyes locales.
– En publicaciones de tecnología y medios, se destacan pruebas y revisiones de VPNs para usos legales recreativos y de seguridad. No se apoya ni se promueve la infracción de derechos de autor ni el uso indebido de servicios.

Detalles de inicio y antecedentes
– Inicio de comunidad: Georgia vs Northern Ireland es un choque de Nations League con potencial para mostrar el rendimiento de ambos equipos tras campañas previas. En encuentros históricos, estas selecciones se han enfrentado solo una vez, en 2008, con victoria de Northern Ireland 4-1 en Windsor Park (amistoso).

Conclusión
– El partido ofrece múltiples vías de visualización según el país, y opciones para ver desde el extranjero mediante VPN. Independientemente de tu ubicación, hay rutas para seguir la acción y apoyar a tu equipo, siempre respetando las condiciones de uso de cada plataforma.

from Latest from TechRadar https://ift.tt/vyGC1Oo
via IFTTT IA

MobLand: temporada 2, episodio 2 (avances y secuencias clave para fans exigentes)


A continuación encontrarás un resumen analítico y profesional de los acontecimientos más relevantes del episodio 2 de la temporada 2 de MobLand, con especial atención a las dinámicas entre personajes, las tensiones de poder y las decisiones que podrían marcar el rumbo de la historia. Spoilers a partir de este punto.

Introducción y contextos de amenaza
– La narrativa continúa intensificándose en torno a Kat McAllister y su influencia dentro de Londres. Frankie, traído por Colin para actuar en nombre de Kat, se perfila como la pieza clave para desafiar a los Harrigan sin que Kat aparezca directamente involucrada. Este movimiento estratégico sugiere una escalada en la lucha de poder entre facciones criminales y la necesidad de manipular a figuras de alto perfil para debilitar al enemigo desde las sombras.
– Mientras tanto, Conrad enfrenta una doble presión: por un lado, conflictos abiertos con Kevin y, por otro, una progresiva degradación de su salud emocional y estratégica. Harry, por su parte, intenta contener el desbordamiento de violencia que se avecina al interior del clan Harrigan y a la red de alianzas que sostienen su imperio.

Puntos narrativos destacados
1) El incidente de Jan y la pista de un complot mayor
– Jan protagoniza un incidente de tráfico, que revela su resistencia ante provocaciones y sienta las bases para futuras tensiones entre Kat, Jan y la red de contactos que giran alrededor de la violencia organizada. Este tramo enfatiza la dinámica de control y traición dentro de la estructura criminal, además de plantear una posible alianza temporal entre Jan y otros personajes clave.

2) La consolidación de una red de traidores dentro de la policía
– DCI Kavanagh identifica posibles filtraciones y propone una estrategia de desinformación para dejar a Harry y sus aliados en la confusión. La sospecha sobre Finch confirma la presencia de un traidor en la fuerza, lo que añade una capa de tensión institucional a la ya compleja red de intereses. Este giro podría facilitar movimientos estratégicos para los Harrigan y sus rivales.

3) Conflictos personales y la fragilidad de la salud de Conrad
– Un diagnóstico de atrofia focal sugiere que la capacidad de Conrad para leer situaciones y responder con precisión podría disminuir, potenciando su impulsividad. Este factor añade incertidumbre a las decisiones del personaje y a su liderazgo dentro del grupo, incrementando el riesgo de errores que podrían tener consecuencias catastróficas para todos los involucrados.

4) El juego de Maeve, Seraphina y los recursos familiares
– Maeve demuestra un enfoque práctico para resolver amenazas internas, incluso si sus métodos resultan cuestionables desde la ética; Seraphina, por su parte, se ve atrapada entre la lealtad a Kat y las instrucciones de Jamie, lo que complica su posición dentro del entramado. La interacción entre estos personajes subraya la precariedad de las alianzas y la constante vigilancia entre usuarios de alto nivel.

5) El simbolismo de las “cuatro caballos” y el poder como violencia contenida
– La mención histórica de François Ravaillac y la metáfora de los cuatro caballos añaden una dimensión simbólica a la narración: la historia se evoca para enfatizar que el poder, cuando está desequilibrado, puede desatar consecuencias extremas para cualquiera que se cruce en su camino. Al calcular el próximo movimiento, los personajes deben decidir entre la negociación y la escalada violenta.

Desarrollo de la acción en el episodio
– Frankie transmite a Colin la magnitud de la amenaza que representan los Harrigan, mientras que Colin evalúa quién podría haber cruzado la línea de seguridad. La conversación en la peluquería/nail salon funciona como un microcosmos de la intriga: un lugar de apariencia cotidiana que oculta maniobras de alto riesgo y represalias inminentes.
– En un giro crítico, la tensión entre Bella y Harry emerge cuando Harry se afianza en su intento por influir en Bella, ante la posibilidad de que su vida personal se vea arrastrada por la lucha de poder entre facciones rivales. El intercambio con Jamie y la entrega de dinero marcan una línea de continuidad en las transacciones ilícitas que sostienen el negocio criminal.
– El clímax del episodio llega con un ataque coordinado que golpea a Bella y a otros personajes cercanos, consolidando la percepción de un plan orquestado para desestabilizar a los Harrigan desde múltiples frentes. El desenlace, con el encuentro en el teléfono y la palabra final de Frankie, establece un tono de amenaza inminente y una sensación de inminente desenlace violento.

Conclusión
Este episodio intensifica la complejidad de MobLand, aumentando el número de frentes de conflicto y profundizando en la psicología de sus personajes. El uso estratégico de traición, alianzas frágiles y la presión de una salud mental y física al límite aportan capas de tensión que anticipan un desarrollo aún más turbulento en las próximas entregas. Si te interesa, podemos analizar desde una óptica de temas (lealtad, poder y moralidad) o desde un enfoque de desarrollo de personajes y arcos argumentales.

from Latest from TechRadar https://ift.tt/mokyvCt
via IFTTT IA