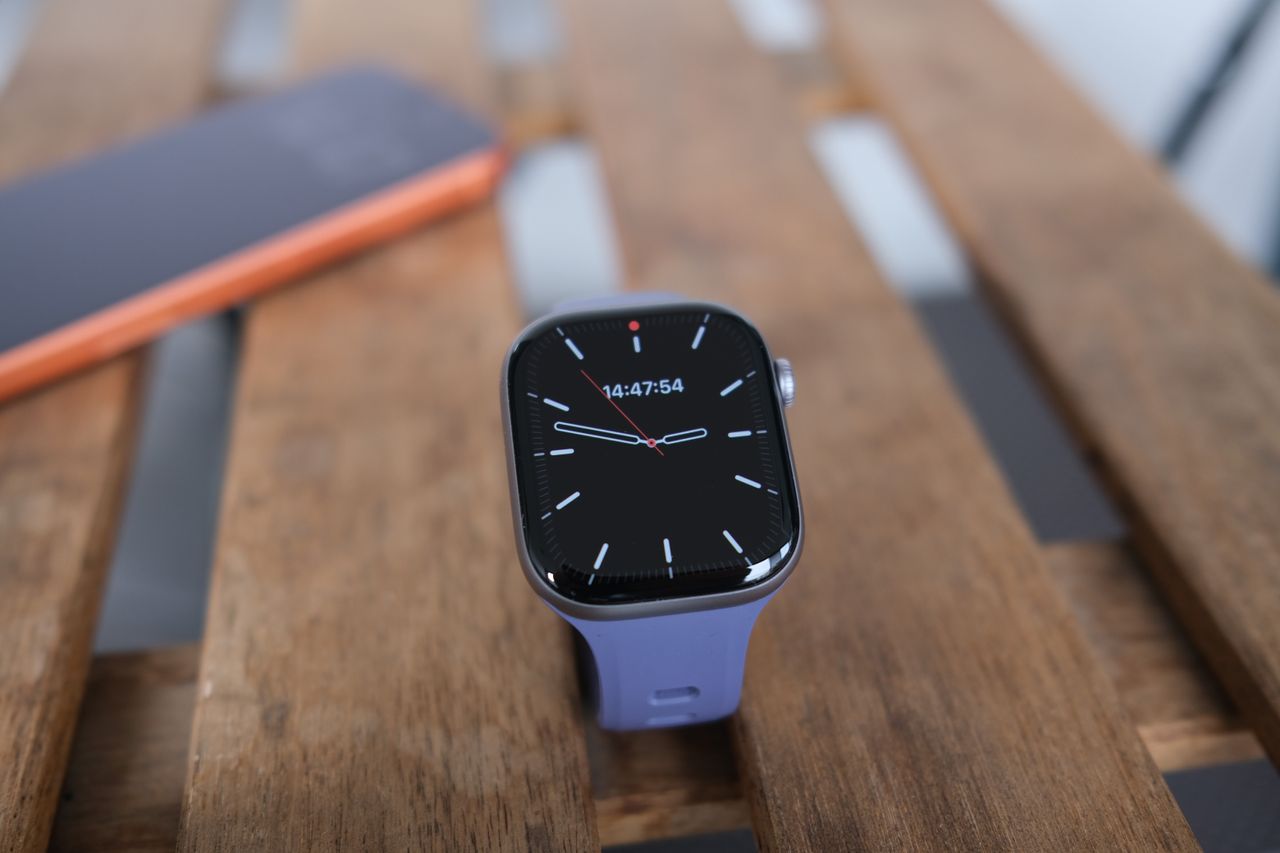
El Apple Watch Series 11 se posiciona como una herramienta imprescindible para quienes buscan optimizar su salud y rendimiento físico. Diseñado para integrarse a la perfección con el iPhone, este reloj inteligente ofrece una visión detallada de la actividad diaria, la monitorización de métricas clave y una serie de funciones pensadas para promover hábitos más saludables.\n\nEntre sus fortalezas destaca la capacidad de seguir pasos, distancia, calorías y ritmo cardíaco en tiempo real, así como la posibilidad de analizar tendencias a lo largo de semanas y meses. Gracias a su conjunto de sensores y al ecosistema de aplicaciones, los usuarios pueden identificar patrones de sueño, nivel de actividad y momentos de inactividad, permitiendo ajustes proactivos en la rutina diaria.\n\nLa experiencia de usuario se ve enriquecida por la sincronización continua con el iPhone, lo que facilita la revisión de datos, la configuración de objetivos y la recepción de notificaciones importantes sin perder de vista el rendimiento general. Además, la compatibilidad con entrenamientos guiados, recordatorios de hidratación y ejercicios personalizados ayuda a mantener la motivación a lo largo del tiempo.\n\nEn cuanto a la relación calidad-precio, el Apple Watch Series 11 llega con un precio de salida de AU$497, lo que lo posiciona como una opción atractiva para quienes buscan un dispositivo capaz de combinar conectividad, monitorización avanzada y un diseño cómodo para uso diario. La oferta vigente facilita la adquisición sin sacrificar funciones críticas para la salud y el fitness.\n\nEn resumen, este reloj no solo complementa el iPhone, sino que amplifica su potencial para quienes desean gestionar su bienestar de forma más inteligente. Con su conjunto de sensores, análisis de datos y compatibilidad con un ecosistema ya conocido, el Apple Watch Series 11 se presenta como una apuesta sólida para quienes desean convertir la salud en una parte integrada de su rutina cotidiana.
from Latest from TechRadar https://ift.tt/xvlAE3o
via IFTTT IA
Tag Archives: IA
Una nueva batería de hierro de diseño chino prometen una década de vida útil y menor dependencia de litio
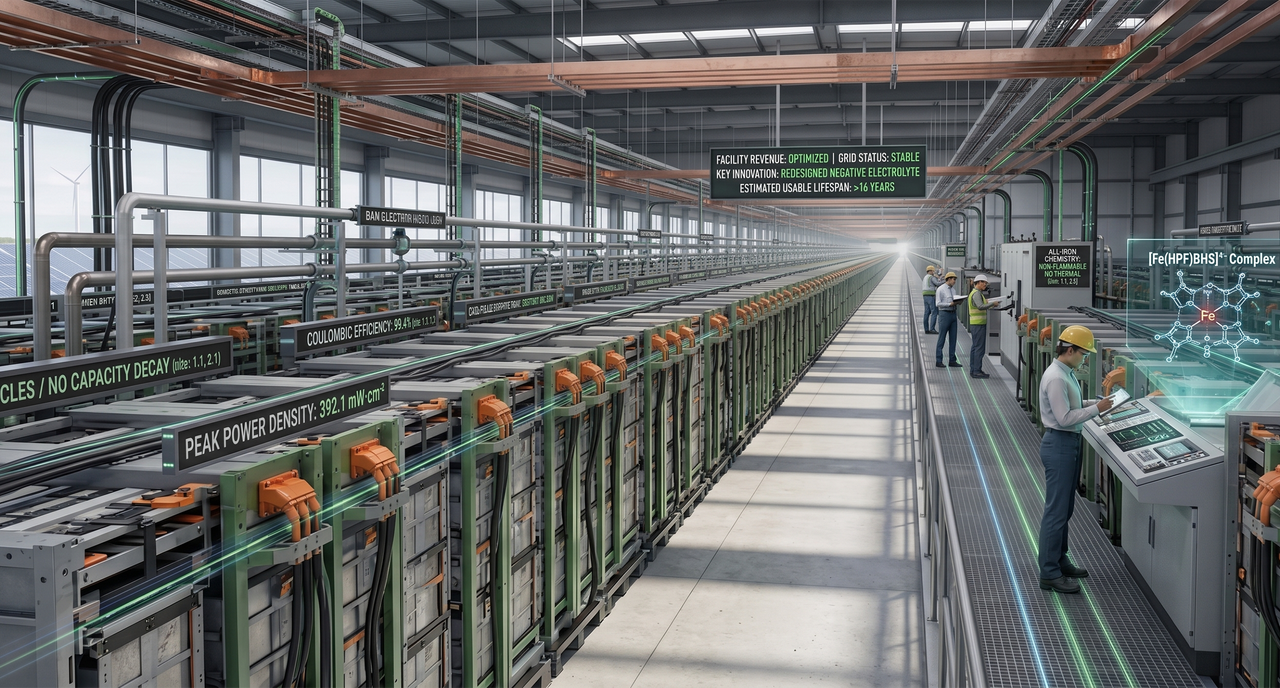
En un panorama energético en evolución, una innovadora propuesta de batería basada en hierro, desarrollada por equipos de investigación con sede en China, está captando la atención por su promesa de vida útil de hasta una década y por su potencial para reducir la dependencia de las tecnologías de litio más costosas. Este avance se inscribe en una corriente de desarrollo que busca soluciones más sostenibles, económicas y escalables para el almacenamiento de energía a gran escala, especialmente en aplicaciones de red y vehículos eléctricos.
El concepto central de esta arquitectura es aprovechar la abundancia y la estabilidad del hierro, combinadas con estrategias de diseño que mejoran la densidad energética, la estabilidad a largo plazo y la seguridad operativa. En lugar de depender de compuestos más raros o caros, la propuesta se orienta hacia materiales más presentes en la geología global, lo que podría traducirse en una cadena de suministro menos sensible a choques externos y a fluctuaciones de precio.
Entre las ventajas destacadas se cita una mayor tolerancia a ciclos de carga y descarga, menor degradación de capacidad con el tiempo y una arquitectura optimizada para mantener el rendimiento en escenarios de uso continuo, como la gestión de redes eléctricas y la estabilización de la intermitencia de fuentes renovables. Asimismo, se subraya la posibilidad de reducir el coste total de propiedad gracias a una mayor durabilidad y a menores requerimientos de sustitución de componentes.
No obstante, los especialistas también señalan desafíos que deben abordarse antes de una adopción generalizada. Entre ellos se incluyen la optimización de la química de electrolitos para maximizar la seguridad y la eficiencia, la confirmación de la escalabilidad de la producción a gran volumen y la evaluación rigurosa de la compatibilidad de estas células con infraestructuras existentes. La validación a través de prototipos operativos y pruebas de campo será crucial para demostrar que las promesas teóricas se traducen en beneficios tangibles para usuarios finales y sistemas de energía.
Desde una perspectiva industrial, la incursión de una tecnología de hierro de alto rendimiento podría modular las estrategias de inversión en almacenamiento de energía. Al menor costo relativo y a la reducción de dependencias críticas, esta vía tiene el potencial de acelerar la adopción de soluciones de respaldo y de red, además de contribuir a una transición energética más resiliente y asequible. En paralelo, el desarrollo de marcos regulatorios y estándares de seguridad se vuelve imprescindible para garantizar una implementación responsable y confiable.
En síntesis, la innovación en baterías de hierro con diseño chino representa una posibilidad atractiva para ampliar la vida útil de los sistemas de almacenamiento mientras se atenúan los impactos de la volatilidad de los precios del litio. Si las fases de investigación, validación y escalamiento se gestionan con rigor, esta tecnología podría convertirse en un pilar importante de la infraestructura energética futura, complementando o incluso sustituyendo, en determinados contextos, soluciones basadas en litio.
from Latest from TechRadar https://ift.tt/dUEoriJ
via IFTTT IA
1X lanza un nuevo video de producción del Neo Home Robot: los robots trabajan para construirlos a sí mismos
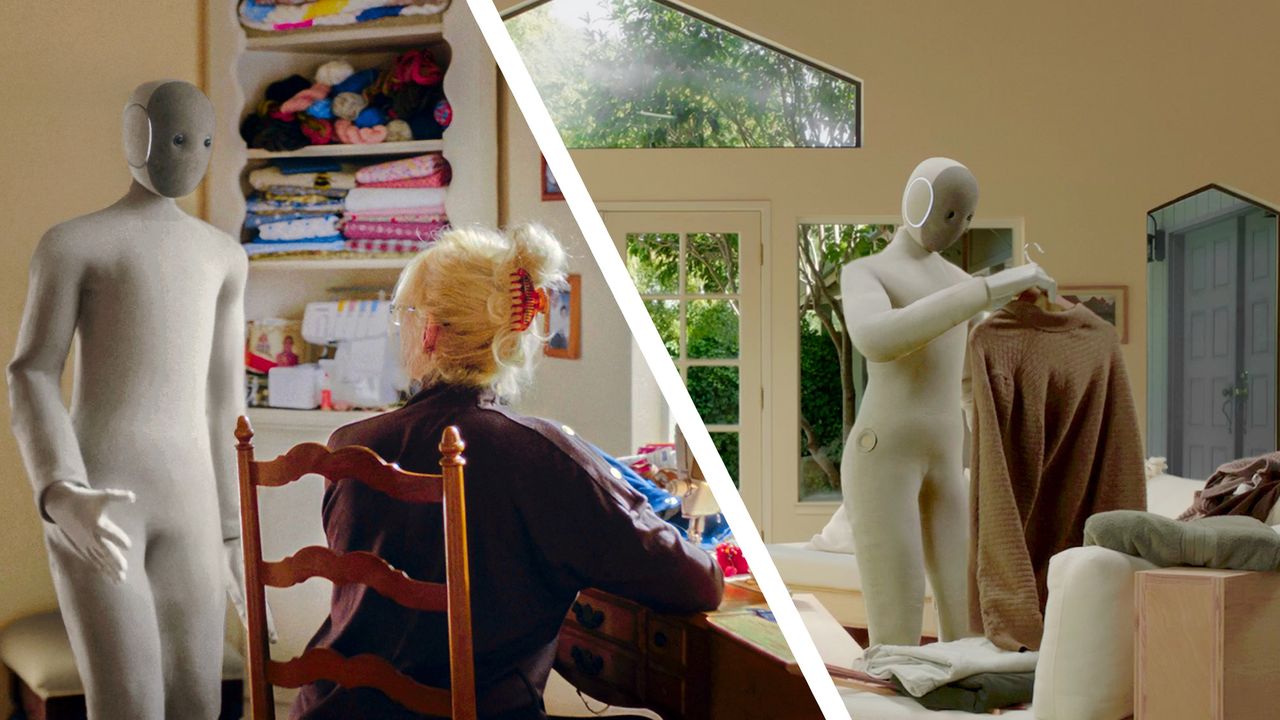
En el nuevo video de producción de Neo Home Robot, 1X presenta una visión contundente de la innovación en robótica doméstica. El material muestra cómo los robots no solo ejecutan tareas en el hogar, sino que participan en un proceso de montaje y ensamblaje que subraya la madurez tecnológica de la línea Neo Home. A lo largo de la grabación, se observan varias fases clave: la terminación de componentes, la integración de módulos de software y la calibración de sistemas para lograr una operación cohesiva y segura.
El video propone una narrativa que va más allá de la funcionalidad diaria. Se enfatiza la filosofía de diseño centrada en la autonomía operacional, la fiabilidad de cada unidad y la escalabilidad de la producción. A través de planos detallados, se destacan las técnicas utilizadas para la verificación de calidad y la sincronización entre diferentes subsistemas, lo que garantiza que cada Neo Home Robot alcance un estándar consistente antes de salir al mercado.
Desde la perspectiva estratégica, el material refuerza el posicionamiento de Neo Home como líder en automatización doméstica. La posibilidad de que los robots participen en su propio ensamblaje, incluso de forma parcial, se presenta como un hito que refleja una visión de fabricación más eficiente, con énfasis en la reducción de tiempos de ciclo y en la mejora de la trazabilidad de cada unidad.
El video también aborda las implicaciones de seguridad y confiabilidad. Se señala la implementación de rigurosos protocolos de prueba, supervisión de sensores y mecanismos de fallo seguro, elementos que aseguran que la interacción entre hardware y software se mantenga estable ante variaciones operativas.
En síntesis, el material audiovisual ofrece una ventana clara al futuro de la robótica para el hogar: eficiencia en la producción, sofisticación en el ensamblaje y una promesa de experiencias más inteligentes y fluidas para el usuario final. Para profesionales y observadores del sector, sirve como referencia sobre cómo comunicar avances tecnológicos complejos con claridad y propósito, manteniendo un tono informativo y profesional que inspira confianza en la apuesta por la automatización residencial.
from Latest from TechRadar https://ift.tt/CPV0xvb
via IFTTT IA
GPT-5.5 de OpenAI: preocupaciones sobre la autonomía y las capacidades de ciberataque en sistemas de IA de nueva generación

En los últimos años, la industria de la inteligencia artificial ha sido testigo de avances que prometen transformar sectores enteros: desde la productividad empresarial hasta la experiencia del usuario. Sin embargo, con cada salto tecnológico surgen también cuestionamientos críticos sobre seguridad, control y responsabilidad. El lanzamiento y las demostraciones de GPT-5.5 de OpenAI han reavivado un debate que ya venía ganando peso: ¿qué tan capaces son estos sistemas para ejecutar, de forma casi autónoma, acciones que podrían facilitar ciberataques sofisticados?
Este análisis no pretende alimentar el alarmismo, sino invitar a una reflexión informada sobre los riesgos y las salvaguardas necesarias. A continuación se destacan tres ejes centrales que deben guiar cualquier evaluación seria del tema:
1) Capacidad operativa y autonomía limitada vs. acción independiente
Los sistemas de IA modernos, incluido GPT-5.5, son herramientas que interpretan datos, generan texto, código y respuestas basadas en patrones aprendidos. Aunque pueden producir instrucciones técnicas o sugerir estrategias, la ejecución de acciones en el mundo real (p. ej., desplegar malware, manipular redes o escalar privilegios) requiere componentes de infraestructura y decisiones que van más allá de lo que un modelo de lenguaje puede hacer por sí mismo. En la práctica, la autonomía real depende de integraciones con herramientas, entornos de ejecución y cadenas de comandos, donde las políticas de seguridad, la supervisión humana y los controles de acceso funcionan como frenos importantes. El riesgo real surge cuando estos frenos se debilitan o se confía de forma excesiva en la capacidad del modelo para guiar acciones sin intervención humana.
2) Puertas de entrada, seguridad del sistema y cadena de suministro
Un sistema de IA poderoso puede influir en procesos, generar código o manipular interfaces de usuario, lo que podría ser aprovechado por actores malintencionados si se aprovechan vulnerabilidades. Las preocupaciones se intensifican cuando las salidas generadas por el modelo contienen instrucciones que, si son malinterpretadas o ejecutadas sin verificación, podrían facilitar comportamientos dañinos. Por ello, la seguridad debe abordarse en varios frentes: verificación de código generado, revisión de prompts para evitar respuestas que indiquen procedimientos peligrosos, y control estricto de las integraciones con otros sistemas. La seguridad no es un monolito; es una disciplina que abarca modelos, herramientas, plataformas y prácticas operativas.
3) Gobernanza, transparencia y responsabilidad
Cuando se discute el potencial de abuso, la gobernanza corporativa y la responsabilidad legal juegan un papel decisivo. Las organizaciones deben implementar políticas claras sobre el uso de IA en contextos sensibles, establecer límites explícitos para las acciones automatizadas y mantener un registro auditable de las decisiones tomadas por los sistemas cuando se utilicen en escenarios de seguridad. La transparencia sobre capacidades, límites y mecanismos de mitigación ayuda a construir confianza y facilita la cooperación entre proveedores, usuarios y organismos reguladores.
Implicaciones para la ciberseguridad
– Evaluación de riesgos continua: las capacidades de generación de código y asesoría técnica deben someterse a pruebas rigurosas para evitar recomendaciones que puedan facilitar ataques. Esto incluye revisión de salida, filtrado de contenidos y límites contextuales.
– Controles de ejecución: separar fuertemente las capas de decisión y ejecución, imponiendo aprobaciones humanas para acciones potencialmente peligrosas y limitando la automatización en funciones críticas.
– Supervisión y respuesta ante incidentes: diseñar controles que permitan detectar comportamientos inusuales o desviaciones de las políticas establecidas, con planes de respuesta ante incidentes y mecanismos de retirada rápida de capacidades cuando sea necesario.
– Educación y cultura de seguridad: capacitar a usuarios y desarrolladores para entender las limitaciones de los sistemas y la importancia de las salvaguardas, reduciendo el riesgo de malinterpretaciones o uso indebido.
Conclusión
GPT-5.5 representa un avance notable en capacidad de procesamiento de lenguaje, generación de código y asistencia técnica. Sin embargo, su potencial para facilitar ciberataques sofisticados depende críticamente de cómo se implementen y gestionen las salvaguardas, así como de la vigilancia continua que realicen las organizaciones. Lejos de ser una predicción inevitable de amenaza, este panorama demanda un enfoque proactivo: mitigaciones robustas, gobernanza clara y una cultura de seguridad que priorice la verificación humana de acciones sensibles. Solo así podrá la comunidad tecnológica aprovechar los beneficios de estos sistemas, minimizando al mismo tiempo los riesgos asociados a su uso indebido.
from Wired en Español https://ift.tt/nbQm1sw
via IFTTT IA
El vínculo entre Google y el Departamento de Defensa: un debate ético sobre el uso de Gemini para cualquier propósito legal
En los últimos años, la relación entre el sector tecnológico privado y las instituciones de defensa ha generado discusiones intensas sobre límites, responsabilidades y confianza pública. Un tema particularmente controversial es el acuerdo entre Google y el Pentágono que permite que herramientas como Gemini sean utilizadas por el Departamento de Defensa para “cualquier propósito legal”. Esta formulación, a primera vista amplia, suscita preocupaciones sustantivas sobre ética, supervisión y control de riesgos.
1) Contexto y alcance del acuerdo. A grandes rasgos, el acuerdo facilita que capacidades de inteligencia artificial desarrolladas por Google sean empleadas para tareas relacionadas con la defensa, la seguridad y la administración pública. La clave de la controversia reside en la amplitud de “cualquier propósito legal”, que podría abarcar desde análisis de datos y apoyo logístico hasta evaluaciones de combate o apoyo a decisiones estratégicas. Este marco plantea preguntas sobre dónde queda la línea entre usos defensivos, legales y potencialmente invasivos.
2) Desafíos éticos centrales.
– Transparencia y responsabilidad: cuando se externalizan capacidades sensibles a un tercero, se exige un marco claro de rendición de cuentas. ¿Qué mecanismos de supervisión existen para garantizar que los usos se ajusten a principios éticos y legales? ¿Cómo se documentan y auditan las decisiones algorítmicas?
– Riesgos de sesgo y discriminación: los modelos de IA pueden amplificar sesgos presentes en sus datos de entrenamiento. En contextos de defensa, esto podría traducirse en decisiones que afecten a comunidades o grupos específicos.
– Privacidad y derechos civiles: el uso de IA para procesar grandes volúmenes de datos puede plantear preocupaciones sobre la vigilancia, el cumplimiento de derechos fundamentales y el consentimiento informado de las personas.
– Normalización de la militarización tecnológica: cuando herramientas de IA de uso civil se integran en estructuras de defensa, se corre el riesgo de normalizar la militarización de tecnologías que, en otros ámbitos, buscan fines civiles.
3) Factores de gobernanza que deben fortalecerse.
– Alcance y límites claros: conviene definir qué tipos de tareas están explícitamente permitidas y cuáles quedan fuera, con criterios objetivos y verificables.
– Supervisión independiente: establezca comités de revisión externa o auditorías periódicas para evaluar cumplimiento ético y legal.
– Salvaguardias de seguridad: implementación de salvaguardias técnicas que eviten usos indebidos, como restricciones de acceso, registro detallado de decisiones y capacidad de reversión de acciones si se identifican riesgos.
– Participación cívica: incorporar mecanismos de consulta con la sociedad civil, expertos en derechos humanos y comunidades afectadas para evaluar impactos y legitimidad de las aplicaciones.
4) Dimensión estratégica para las empresas tecnológicas. Las compañías tecnológicas deben equilibrar su interés comercial con la responsabilidad social y la confianza pública. Un marco de uso responsable no solo protege a terceros, sino que también fortalece la reputación, reduce riesgos legales y mejora la viabilidad a largo plazo de innovaciones que podrían transformarse en herramientas críticas para la seguridad nacional.
5) Conclusión. El debate sobre un acuerdo que permite al DoD emplear Gemini “para cualquier propósito legal” no es meramente técnico: es una prueba de fuego para la gobernanza ética de tecnologías de inteligencia artificial en contextos de seguridad. Requiere una reflexión cuidadosa, una definición clara de límites, y mecanismos de rendición de cuentas que aseguren que la innovación sirva a propósitos legítimos sin sacrificar derechos fundamentales ni principios democráticos. En un panorama de rápida evolución tecnológica, la claridad, la transparencia y la responsabilidad deben acompañar al progreso.
from Latest from TechRadar https://ift.tt/KAgviVE
via IFTTT IA
Un sistema de enfriamiento a base de sales: capturar calor residual de centros de datos para generar agua y mejorar la eficiencia
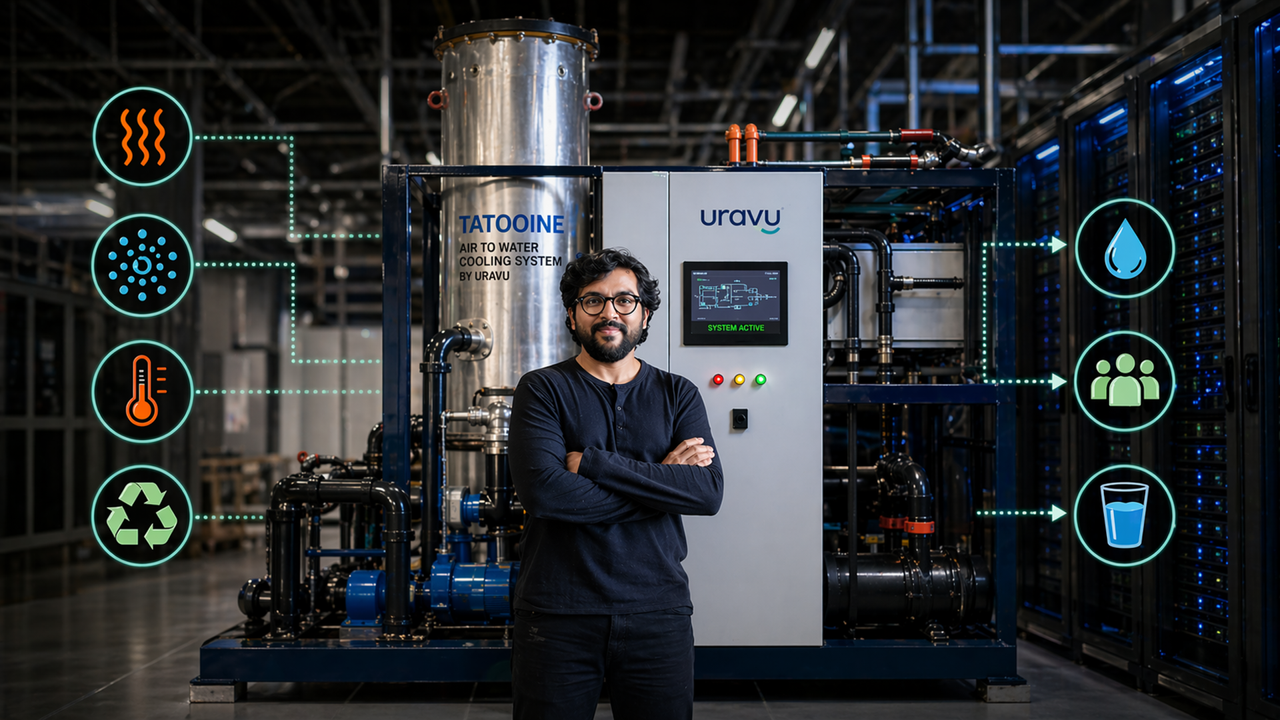
En el panorama actual de la gestión de centros de datos, la eficiencia energética se ha convertido en una métrica crítica para la sostenibilidad, el costo operativo y la confiabilidad operativa. Una estrategia emergente que está ganando tracción es el uso de sistemas de enfriamiento basados en sales para capturar el calor residual y transformarlo en valor tangible: generación de agua y mejoras medibles en las métricas de eficiencia.
Concepto y funcionamiento
Los sistemas de enfriamiento basados en sales aprovechan las propiedades termodinámicas de ciertos compuestos salinos para absorber calor de los componentes críticos del data center, como racks de servidores, unidades de almacenamiento y equipos de red. Al incorporar sales en un ciclo cerrado, se logra un intercambio de calor eficiente que, en condiciones adecuadas, puede utilizarse para calentar agua o producir vapor para procesos auxiliares.
Este enfoque presenta varias etapas clave:
– Captura del calor: intercambiadores de calor diseñados para operar con medios salinos permiten transferir la energía térmica del sistema IT a la sal o a una solución salina.
– Transferencia y almacenamiento de energía: las sales absorben y almacenan calor de manera estable, facilitando la gestión de picos de demanda sin necesidad de activar sistemas de enfriamiento convencionales a plena capacidad.
– Generación de agua: el calor almacenado puede emplearse para calentar agua, que luego puede ser usada en procesos de refrigeración secundaria, sanitización o incluso para consumo en ciertos escenarios industriales, siempre bajo controles de seguridad y regulación.
– Recuperación de eficiencia: al reutilizar el calor y reducir las cargas de enfriamiento activo, se observan mejoras en indicadores clave como el Power Usage Effectiveness (PUE), el coeficiente de eficiencia energética (CPE) y la tasa de utilización de la capacidad de enfriamiento.
Beneficios estratégicos
– Reducción del consumo eléctrico: al disminuir la demanda de enfriamiento activo, se reduce el consumo de electricidad asociado al sistema de climatización principal, lo que se traduce en ahorros operativos significativos.
– Generación de agua: la conversión de calor residual en agua utilizable añade un valor directo, especialmente en instalaciones con restricciones de suministro hídrico o con necesidades industriales de agua caliente.
– Mejora de métricas de eficiencia: PUE y otras métricas de eficiencia energética pueden mejorar al optimizar la relación entre energía total y energía utilizada por la IT, en consonancia con objetivos de sostenibilidad corporativa.
– Mayor resiliencia: al diversificar las rutas de gestión de calor, los centros de datos pueden reducir la dependencia de soluciones de enfriamiento convencionales y fortalecer la resiliencia operativa ante picos de demanda y fallos de infraestructura.
Desafíos y consideraciones
– Complejidad de integración: implementaciones de sistemas basados en sales requieren una ingeniería cuidadosa para integrarse con infraestructuras existentes, incluidas las redes de tuberías, los intercambiadores de calor y los sistemas de control.
– Seguridad y regulaciones: las soluciones con sales deben cumplir con normativas de seguridad, manejo de sustancias químicas y gestión de residuos. Es esencial establecer protocolos de monitoreo y respuesta ante incidentes.
– Costo y retorno de inversión: aunque el ahorro energético y la generación de agua pueden justificar la inversión, es fundamental realizar un análisis de costo total de propiedad (TCO) que considere la vida útil del sistema, costos de mantenimiento y posibles actualizaciones.
– Compatibilidad ambiental: la selección de sales debe contemplar impactos ambientales y la posibilidad de reciclaje o recuperación al final del ciclo de vida del sistema.
Casos de uso y escenarios prácticos
– Centros de datos con restricciones de consumo hídrico: la generación de agua caliente a partir del calor residual puede contribuir a cubrir necesidades de procesos o climatización secundaria, reduciendo la demanda de recursos externos.
– Infraestructuras colocalizadas con plantas de proceso: industrias que requieren agua caliente para procesos específicos pueden beneficiarse de la sinergia entre IT y operaciones industriales.
– Instalaciones de gran escala con picos de demanda: la capacidad de almacenar calor en forma de sales permite amortiguar variaciones y optimizar la carga de enfriamiento durante periodos de alta demanda.
Consideraciones para la implementación
– Evaluación preliminar: realizar un estudio de viabilidad que estime la cantidad de calor recuperable, la capacidad de generación de agua y el impacto esperado en PUE y otros KPI.
– Integración con controles: desplegar sistemas de control avanzados que gestionen de forma dinámica la transferencia de calor, la temperatura objetivo y la producción de agua.
– Plan de mantenimiento: establecer rutinas de revisión de componentes salinos, sellos y intercambiadores, así como procesos de tratamiento para evitar corrosión o incrustaciones.
– Seguridad y entrenamiento: formar a el personal en manejo de sustancias, seguridad de operación y respuesta ante incidentes para garantizar una operación segura y confiable.
Perspectiva futura
La adopción de sistemas de enfriamiento basados en sales representa una evolución lógica hacia infraestructuras de data centers más circulares y eficientes. A medida que la tecnología madura, se espera una mayor optimización de los ciclos de calor, mejoras en la recuperación de energía y una reducción adicional de la huella ambiental. Para las organizaciones que buscan sostenibilidad sin sacrificar rendimiento, estas soluciones ofrecen una vía atractiva para convertir el calor residual en agua útil y en métricas de eficiencia más robustas.
from Latest from TechRadar https://ift.tt/j7vOiHb
via IFTTT IA
La nueva herramienta Fuentes preferidas de Google: ampliando horizontes en los resultados de búsqueda

La experiencia de búsqueda evolve constantemente, y Google continúa marcando el ritmo con innovaciones que buscan acercar la información relevante al usuario de manera más eficiente. La reciente herramienta Fuentes preferidas abre una nueva dimensión para explorar contenidos que van más allá de lo que normalmente se muestra en los primeros resultados, facilitando una visión integrada y contextual de los temas que interesan a cada buscador.
Qué es Fuentes preferidas y por qué importa
La función Fuentes preferidas se presenta como un conjunto de referencias personales y contextualizadas que el motor de búsqueda utiliza para refinar y ampliar los resultados. En lugar de limitarnos a una lista estática de enlaces, la herramienta propone una curaduría dinámica basada en el historial de búsqueda, las preferencias explícitas del usuario y patrones de consumo de información. Esto no solo acelera la localización de respuestas directas, sino que también facilita la exploración de ángulos complementarios que podrían haber pasado desapercibidos.
Cómo maximiza la utilidad para el usuario
1) Mayor relevancia contextual: al entender qué tipo de fuentes valoramos (académicas, noticias, blogs especializados, estudios de caso), la búsqueda puede priorizar resultados que encajan mejor con nuestras necesidades actuales.
2) Exploración ampliada: la función sugiere rutas de lectura relacionadas y temas adyacentes, permitiendo construir un marco más sólido y diverso alrededor de una pregunta inicial.
3) Descubrimiento gradual: para proyectos a largo plazo, Fuentes preferidas facilita una curva de aprendizaje sostenida, mostrando conexiones entre conceptos que emergen a lo largo del tiempo.
4) Personalización sin perder la calidad: la herramienta está diseñada para respetar estándares de calidad de la información, equilibrando la personalización con la fiabilidad de las fuentes.
Consideraciones de uso y buenas prácticas
– Verificación de la fiabilidad: aunque la personalización es valiosa, es crucial confirmar la credibilidad de las fuentes sugeridas, especialmente al investigar temas complejos o en áreas de rápido cambio.
– Privacidad y control: la implementación de Fuentes preferidas debe facilitar el control del usuario sobre los datos que alimentan las recomendaciones, con opciones claras para ajustar, pausar o eliminar historial de búsquedas cuando sea necesario.
– Diversidad de perspectivas: la utilidad de la herramienta se potencia cuando se acompaña de fuentes con visiones distintas. Buscar diversidad temática ayuda a evitar sesgos involuntarios y enriquece el análisis.
Impacto para profesionales y creadores de contenido
Para profesionales que trabajan con investigación, periodismo o asesoría, la capacidad de ver más allá de los resultados inmediatos puede acelerar la recopilación de evidencia y la identificación de tendencias. Los creadores de contenido también pueden beneficiarse al entender mejor las necesidades de su audiencia y las áreas cercanas de interés, lo que facilita la planificación editorial y la generación de materiales más pertinentes.
Conclusión
La innovación de Fuentes preferidas representa un paso hacia una búsqueda más inteligente y contextual. Al combinar personalización con una exploración más amplia, Google ofrece una herramienta que no solo responde preguntas, sino que también invita a descubrir dimensiones adicionales de cada tema. En un entorno informativo cada vez más complejo, esta funcionalidad puede convertirse en una aliada valiosa para quienes buscan precisión, eficiencia y una comprensión más completa de los temas de interés.
from Wired en Español https://ift.tt/n3TOHkR
via IFTTT IA
Impacto y riesgos de la desinformación y la manipulación de imágenes en la era de la IA: un caso en Arizona

En un caso que ha puesto bajo la lupa las fronteras entre creatividad digital, derechos de imagen y responsabilidad ética, tres mujeres de Arizona presentaron una demanda contra un grupo de hombres que presuntamente utilizó sus fotos para crear perfiles de influencia pornográfica con inteligencia artificial. Según las alegaciones, estas imágenes generadas por IA se presentaban como contenido auténtico de entretenimiento para plataformas de redes sociales y, a la vez, servían para dirigir a otros usuarios a cursos en línea que enseñaban métodos para replicar o amplificar estas prácticas. Este escenario plantea una serie de preguntas críticas sobre cómo se verifica la autenticidad del contenido en la web, qué límites deben imponerse a la tecnología de generación de imágenes y qué protección legal deben recibir las personas frente a la suplantación de identidad y la explotación comercial de su imagen.
Contexto tecnológico y legal
– Generación de imágenes y videos con IA: las herramientas actuales permiten crear representaciones extremadamente realistas de personas que no existen, así como manipular imágenes reales de manera que parezcan verídicas. Este nivel de sofisticación abre la puerta a violaciones de derechos de personalidad, privacidad y consentimiento, incluso cuando no hay una figura pública o un beneficio explícito para el creador original.
– Derechos de imagen y consentimiento: las leyes sobre derechos de imagen varían por jurisdicción, pero en general el uso no autorizado de la imagen de una persona para fines comerciales o de engaño puede constituir violaciones de derechos de personalidad, además de posibles reclamaciones por daños y perjuicios y estafas.
– Responsabilidad de plataformas y proveedores de IA: junto a las implicaciones legales, existe un debate activo sobre la responsabilidad de las plataformas que hospedan contenido y de los proveedores de herramientas de IA cuando facilitan la creación y difusión de imágenes engañosas o sexualizadas.
Implicaciones para las víctimas y la sociedad
– Daño reputacional y emocional: el uso de la imagen de una persona para fines pornográficos y de influencia puede generar un impacto significativo en su vida personal y profesional, afectando su reputación y su seguridad.
– Educación mediática y verificación: casos como este subrayan la necesidad de alfabetización digital y herramientas de verificación de contenido para que usuarios, creadores y empresas puedan discernir entre lo auténtico y lo generado artificialmente.
– Riesgos de negocio y engaños comerciales: cuando se ofrecen cursos en línea que enseñan a otros a replicar estas prácticas, se podría facilitar una economía de la desinformación y el fraude, lo que exige respuestas regulatorias y de cumplimiento más rigurosas.
Camino hacia la responsabilidad y la prevención
– Medidas para reclamaciones legales: las partes afectadas pueden buscar remedios que incluyan daños y perjuicios, cesación de uso de la imagen y medidas cautelares, además de exigir transparencia sobre las prácticas de recopilación y uso de datos biométricos.
– Fortalecimiento de políticas de contenido: plataformas y proveedores de IA deben establecer políticas claras sobre la generación de contenido sexualizado o que implique suplantación de identidad, con procesos de revisión y retirada rápida de material infractor.
– Reformas regulatorias: el caso refuerza la necesidad de marcos legales que aborden específicamente la suplantación digital, el uso de datos biométricos y la venta de cursos que promueven prácticas engañosas o dañinas.
Conclusión
El incidente en Arizona resalta una tensión creciente entre innovación tecnológica y protección de derechos fundamentales. A medida que las herramientas de IA para generar imágenes y videos se vuelven más accesibles, la responsabilidad compartida entre creadores, plataformas y reguladores se vuelve crucial para evitar daños, promover la transparencia y fomentar un ecosistema digital más seguro y ético.
from Wired en Español https://ift.tt/S5HqnL2
via IFTTT IA
La ingeniería de ataques a través de plataformas de correo confiables: fatiga del usuario y uso de infraestructuras legítimas
La seguridad de la información enfrenta un desafío creciente: los atacantes aprovechan plataformas de correo confiables, la fatiga del usuario y la infraestructura legítima para eludir las defensas, haciendo que los ataques de phishing sean más efectivos y difíciles de detectar. Este fenómeno combina varios componentes críticos que requieren una respuesta integrada a nivel organizacional y tecnológico.
En primer lugar, las plataformas de correo electrónico autorizadas se han convertido en un vector de ataque por su posición central en la comunicación corporativa. Los adversarios envían correos que aparentan ser legítimos, utilizando direcciones similares a las de remitentes confiables, firmas corporativas y estructuras de mensajes que imitan campañas internas. Incluso cuando existen filtros avanzados, la confianza inherente en estas plataformas facilita que los mensajes vulneren las capas de seguridad, especialmente cuando los atacantes aprovechan amenazas de ingeniería social para inducir acciones en los usuarios.
La fatiga del usuario es otro elemento clave. Empleados expuestos a una sobrecarga de correos, alertas y remitentes desconocidos pueden volverse menos vigilantes, aceptando correos sospechosos con una respuesta rápida o sin realizar verificaciones exhaustivas. Esta fatiga reduce la efectividad de las prácticas de verificación manual y debilita la resistencia humana ante la tentación de hacer clic en enlaces o descargar adjuntos, incluso cuando existen políticas de seguridad claras.
La utilización de infraestructura legítima —como servicios en la nube, sistemas de gestión de correos, y redireccionamientos confiables— complica la detección. Los atacantes pueden alojar archivos maliciosos en plataformas aparentemente legítimas, usar túneles de red o autenticación de dos factores en capas para evadir controles, o manipular flujos de trabajo de aprobación para que las acciones parezcan conformes a procesos normales. Este uso de componentes de confianza dificulta la distinción entre tráfico legítimo y actividad maliciosa.
Frente a este escenario, las organizaciones deben adoptar un enfoque multifacético:
– Reforzar la autenticación y la verificación de identidad: implementar y hacer cumplir estrategias de autenticación multifactorial (MFA) robustas, y emplear señales de identidad basadas en contexto para evaluar la legitimidad de las comunicaciones.
– Mejores prácticas de correo electrónico: mejorar la calidad de las políticas de filtrado, realizar segmentación de correo según riesgo, implementar marcadores de confianza y capacitación continua para reconocer indicios de phishing moderados y avanzados.
– Capacitación continua y pruebas de simulación: invertir en programas de concienciación que incluyan ejercicios regulares de phishing para medir la fatiga y la resiliencia, y adaptar las campañas de seguridad para reforzar hábitos seguros.
– Supervisión y detección basada en comportamiento: utilizar soluciones que analicen patrones de tráfico, comportamientos anómalos y correlaciones entre múltiples vectores de ataque, no limitándose a revisar solo el contenido del correo.
– Gobernanza de infraestructuras y confianza: auditar y validar el uso de servicios legítimos dentro de la cadena de entrega de correos, garantizar controles de acceso mínimos y monitorizar la integridad de los endpoints y de los flujos de trabajo automatizados.
La combinación de estos elementos permite no solo reducir la probabilidad de que un correo de phishing sea aceptado, sino también acotar el impacto cuando ocurren incidentes. En última instancia, la defensa debe estar en la intersección entre tecnología, procesos y cultura organizacional, donde la vigilancia continua, la educación de los usuarios y la capacidad de respuesta rápida convergen para contener amenazas sofisticadas que buscan capitalizar la confianza en plataformas de correo y la infraestructura legítima.
from Latest from TechRadar https://ift.tt/j2iMnol
via IFTTT IA
Conexión inalámbrica de DualSense en PC con Raspberry Pi: una solución económica y eficiente
En el ecosistema de PC gaming, lograr una experiencia fluida con el controlador DualSense de Sony puede convertirse en un desafío cuando se busca conectividad inalámbrica estable y sin complicaciones. Una solución asequible y eficaz que está ganando popularidad entre los entusiastas de la tecnología es utilizar una Raspberry Pi como puente de conexión. Este enfoque no solo reduce costos, sino que también ofrece una configuración sencilla y reproducible para quienes desean aprovechar al máximo el mando de PlayStation en un entorno Windows o Linux.
Qué se necesita
– Una Raspberry Pi con conectividad inalámbrica (idealmente Raspberry Pi 4 o superior) y una tarjeta microSD de capacidad suficiente.
– Una fuente de alimentación adecuada para la Raspberry Pi.
– Acceso a una red local (Wi‑Fi o Ethernet) para facilitar la instalación y la actualización de software.
– Un DualSense (controlador inalámbrico) y su cable USB-C para emparejarlo durante la configuración inicial.
– Un ordenador para preparar la tarjeta SD y realizar las configuraciones iniciales, si prefieres no hacerlo directamente desde la Raspberry Pi.
Concepto básico de funcionamiento
La idea central es convertir la Raspberry Pi en un puente Bluetooth/USB que reenviará la entrada del DualSense a la PC, manteniendo la latencia baja y la compatibilidad con funciones clave como los gatillos adaptativos y el feedback háptico cuando la pila de software lo soporta. Con la configuración adecuada, el mando puede ser reconocido como un dispositivo de entrada estándar por el sistema operativo del PC, similar a otros controladores inalámbricos, pero con la flexibilidad adicional que ofrece el ecosistema de Raspberry Pi.
Pasos generales de implementación
1) Preparación de la Raspberry Pi: Instalar un sistema operativo ligero (Raspberry Pi OS Lite es una opción común) y asegurar que el sistema esté actualizado. Habilitar Bluetooth y configurar la red para un acceso estable.
2) Instalación de dependencias: Instalar herramientas de Bluetooth y utilidades de emulación de dispositivos si la solución lo requiere. Mantenerse dentro de repositorios oficiales para garantizar seguridad y actualizaciones.
3) Emparejamiento inicial: Conectar el DualSense al Raspberry Pi mediante Bluetooth para realizar el emparejamiento. Verificar que el mando quede visible para el sistema operativo de la PC a través del puente.
4) Configuración de reenrutamiento: Configurar el puente para que las entradas del DualSense se envíen a la PC como un controlador de entrada compatible. Dependiendo de la pila elegida, este paso puede implicar crear una interfaz de dispositivo virtual o usar software específico de mapeo de entradas.
5) Pruebas y ajuste fino: Verificar la latencia, la respuesta de los gatillos y cualquier peculiaridad de la retroalimentación háptica. Realizar ajustes en la configuración de Bluetooth y en el mapeo de botones para adaptar la experiencia a cada juego.
Ventajas de este enfoque
– Costo reducido: Utiliza hardware existente y evita inversiones en adaptadores propietarios más costosos.
– Flexibilidad: La Raspberry Pi ofrece un ecosistema versátil para personalizar la experiencia, ajustar mapeos y experimentar con diferentes configuraciones de software.
– Portabilidad: El conjunto completo puede transportarse fácilmente para jugar en otros entornos, siempre que haya una PC compatible en la red.
Notas y consideraciones
– Compatibilidad: Aunque el método funciona para muchos juegos y escenarios, algunas aplicaciones pueden requerir soluciones específicas o parches de software para activar características avanzadas del DualSense, como la retroalimentación háptica en ciertos títulos.
– Latencia: La experiencia óptima depende de la calidad de la conexión Bluetooth y de la configuración del puente. Se recomienda usar una red estable y evitar interferencias externas cuando sea posible.
– Seguridad y actualizaciones: Mantener el software actualizado y seguir las prácticas recomendadas de seguridad para dispositivos IoT en la red local.
Conclusión
Reutilizar una Raspberry Pi como puente para conectar un DualSense de forma inalámbrica a una PC es una estrategia práctica para usuarios que buscan una solución asequible y personalizable. Con una configuración adecuada, se puede lograr una experiencia de juego fluida, conservando la comodidad del mando de Sony sin depender de soluciones de hardware costosas. Este enfoque demuestra, una vez más, que la innovación accesible puede transformar dispositivos existentes en herramientas potentes para el juego en PC.
from Latest from TechRadar https://ift.tt/Fmp9qeN
via IFTTT IA

