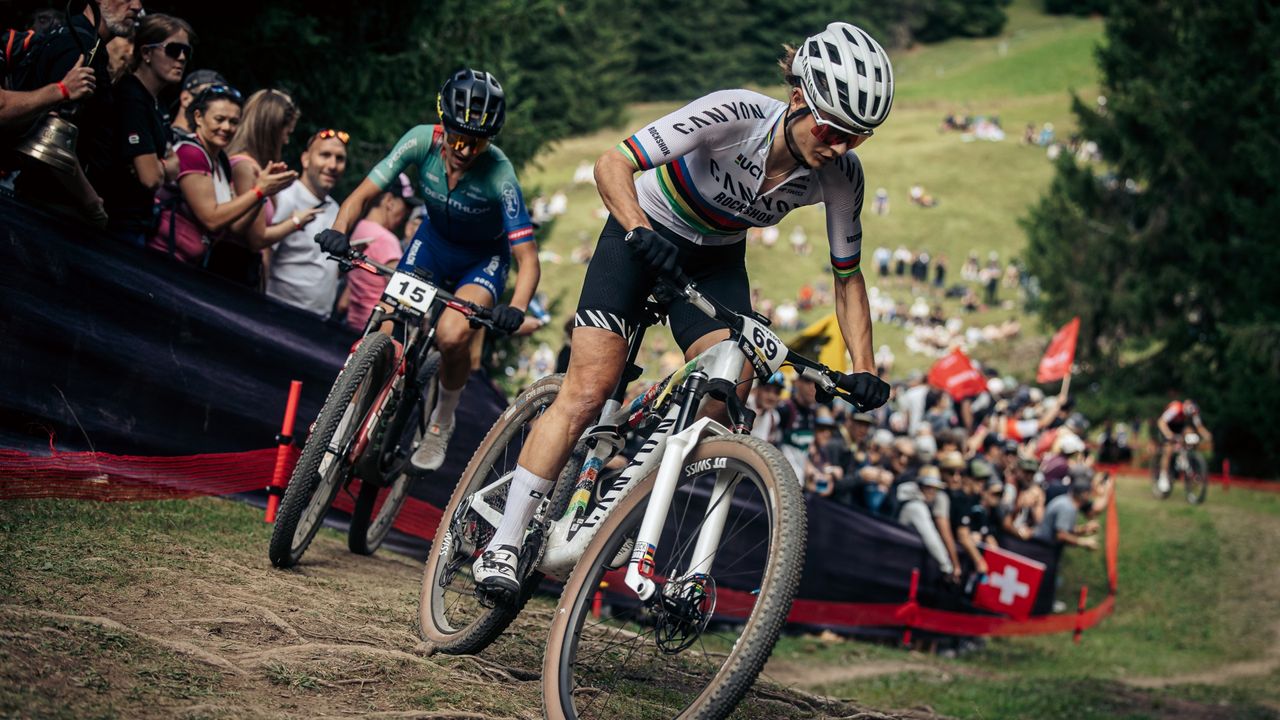
Guía completa para ver en vivo el UCI Mountain Bike World Series 2026 desde cualquier lugar


El UCI Mountain Bike World Series 2026 llega con emociones intensas y una competencia de alto nivel, con Valentina Höll y Jackson Goldstone defendiendo sus títulos. A continuación, presentamos todas las opciones para ver las transmisiones en vivo en línea, sin importar dónde te encuentres, y sacar el máximo provecho a cada fecha del calendario.

1) Plataformas oficiales y de derechos de transmisión
– Sitio web y app del UCI: Muchas pruebas del World Series cuentan con transmisiones en vivo, entrevistas y resúmenes disponibles directamente desde el portal oficial. Revisa la programación de cada ronda para conocer horarios y enlaces de transmisión.
– Servicios de transmisión regional: En varias regiones, cadenas o plataformas locales han asegurado los derechos para emitir las carreras en vivo. Consulta las guías de tu país para ver si hay canales o apps dedicadas que ofrezcan la cobertura en vivo.

2) Servicios de streaming globales
– Plataformas de streaming deportivas: Suscripciones a servicios que cubren ciclismo de montaña y eventos en vivo suelen incluir el World Series. Verifica disponibilidad de paquetes para tu región y si ofrecen pruebas gratuitas.
– OTT y videos bajo demanda: Algunas plataformas presentan cañas de alta calidad, cobertura en directo y repeticiones, permitiendo ponerse al día con las rondas perdidas o vistas de nuevo.

3) Opciones para ver desde cualquier lugar (VPN y estabilidad)
– VPN de confianza: Si te encuentras fuera de tu región de cobertura, un servicio VPN te permite conectarte a un servidor en un país con derechos de transmisión y acceder al feed autorizado. Elige proveedores confiables, con buena velocidad y políticas claras de privacidad.
– Requisitos de red: Para disfrutar de transmisiones en vivo sin interrupciones, prioriza una conexión estable (preferentemente 5 GHz, 20–50 Mbps o más). Si la señal es inestable, considera planes con ancho de banda suficiente o utiliza una conexión por cable cuando sea posible.

4) Consejos para sacar el máximo partido a la cobertura
– Calendario de carreras: Mantente al tanto de las fechas, horarios y posibles cambios de última hora. Las transmisiones suelen programarse con días de antelación, pero pueden haber ajustes por condiciones climáticas o de última hora.
– Análisis previo y post: Muchos streams incluyen comentarios de expertos, datos de rendimiento y entrevistas con atletas. Complementa la visualización con resúmenes y análisis para entender las estrategias de Höll y Goldstone.
– Multistream y replays: Si no puedes ver la carrera en vivo, verifica si hay replays disponibles poco después de la prueba y si hay opciones de multistream para ver varias categorías al mismo tiempo.

5) Aspectos prácticos para usuarios específicos
– Suscripción y costo: Evalúa si necesitas suscripciones separadas para cada plataforma o si existe un pase único que cubra todo el World Series. Aprovecha pruebas gratuitas cuando estén disponibles.
– Accesibilidad: Verifica que la plataforma elegida sea compatible con tus dispositivos (-smartphones, tablets, smart TVs, PC) y que ofrezca subtítulos o comentarios en el idioma deseado, si es necesario.
– Calidad de transmisión: Busca feeds en 1080p o 4K cuando sea posible. En eventos con polvo, lluvia u otros factores, la calidad de la señal puede variar; prepárate para cambios en la resolución.

6) Enfocándose en los protagonistas: Valentina Höll y Jackson Goldstone
Valentina Höll llega a esta edición para defender su título con una mezcla de precisión técnica y valentía en descensos complicados. Jackson Goldstone, por su parte, continúa demostrando versatilidad y velocidad en pruebas que exigen resistencia física y ingenio táctico. La cobertura destacará momentos clave: estrategias de escalada, maniobras en trazados técnicos y remontadas decisivas en los circuitos más desafiantes.

Conclusión
El UCI Mountain Bike World Series 2026 promete emociones de alto voltaje con la batalla entre campeones actuales y nuevos rivales que buscan hacerse un lugar en la historia del deporte. Con las opciones de transmisión adecuadas y una conexión confiable, los aficionados pueden seguir cada subida, cada curva y cada adelantamiento desde cualquier parte del mundo, sabiendo exactamente dónde encontrar la mejor cobertura y el análisis más completo.

from Latest from TechRadar https://ift.tt/B6G4lX9
via IFTTT IA
NordVPN lanza AI Voice Detector para Chrome: una nueva era de verificación de voces


En el dinámico entorno digital de hoy, la autenticidad de las voces se ha vuelto tan crucial como la seguridad de las contraseñas. NordVPN acaba de presentar una iniciativa que promete elevar los estándares de verificación en la navegación: una nueva función para su extensión de Chrome llamada AI Voice Detector. Este desarrollo llega en un momento en que las noticias sobre suplantación de voz y manipulaciones auditivas captan cada vez más atención por su impacto en la confianza y la seguridad de las comunicaciones en línea.

Qué hace exactamente la función
– Detección de voces sintéticas frente a voces humanas: AI Voice Detector analiza señales de audio para identificar indicios de que la voz podría haber sido generada por inteligencia artificial.
– Advertencias proactivas: cuando se identifica un posible audio sintético, la extensión emite una alerta, permitiendo al usuario decidir si procede a interactuar con ese contenido o fuente.
– Integración fluida con la experiencia de navegación: la herramienta está diseñada para funcionar sin interrumpir significativamente la fluidez de la navegación diaria, manteniendo al usuario informado sin generar fricción innecesaria.

¿Por qué importa esta novedad
– Protección frente a ataques de ingeniería social: las voces sintéticas pueden usarse para engañar a víctimas potenciales en llamadas, mensajes o capturas de audio. Contar con una verificación rápida reduce el riesgo de consumos indebidos y de fuga de información sensible.
– Transparencia para el usuario: saber cuándo una voz podría no ser auténtica aporta un nivel adicional de claridad en la interacción digital, un valor cada vez más apreciado por usuarios y empresas.
– Complemento a una estrategia de ciberseguridad: AI Voice Detector no reemplaza otras capas de protección, sino que se ofrece como una herramienta adicional para reforzar la confianza en entornos digitales donde la autenticidad de la voz puede ser crítica.

Consideraciones y límites
– La detección de IA no es infalible: la tecnología evoluciona rápidamente, y existen escenarios en los que voces sintéticas pueden acercarse a la naturalidad de una interpretación humana. El objetivo es mejorar la probabilidad de identificación, no garantizarla al 100%.
– Privacidad y uso responsable: es fundamental que los usuarios revisen las políticas de uso y permisos asociados a la extensión para entender qué datos podrían procesarse y cómo se manejan.
– Aplicación específica a Chrome: en esta etapa, la función está optimizada para la extensión de Chrome, lo que facilita su adopción entre una amplia base de usuarios, pero podría requerir adaptaciones para otros navegadores en futuras versiones.

Impacto para profesionales y empresas
– Periodistas, analistas y equipos de seguridad tienen ahora una herramienta adicional para verificar la legitimidad de grabaciones o comunicaciones entrantes, reduciendo el riesgo de asumir como veraz una fuente que podría ser artificial.
– En entornos corporativos, la función podría integrarse a flujos de trabajo de verificación de terceros, fortaleciendo las prácticas de due diligence en comunicaciones y contenidos multimedia.

Perspectivas a futuro
La innovación de NordVPN en torno a la verificación de voces refleja una tendencia clara: la necesidad de herramientas que permitan a los usuarios distinguir entre lo real y lo generado artificialmente en un ecosistema digital cada vez más complejo. A medida que las tecnologías de IA vocal maduran, es probable que veamos evoluciones adicionales, incluidas mejoras en la precisión, mayor contextualización de las alertas y posibles integraciones con otras soluciones de ciberseguridad para una protección más holística.

Conclusión
AI Voice Detector representa un paso significativo hacia una navegación más consciente y segura. Al informar a los usuarios sobre la autenticidad de las voces en tiempo real, NordVPN ofrece una capa adicional de confianza que puede marcar la diferencia en escenarios donde la veracidad de la voz es determinante. En un entorno donde la verdad auditiva puede ser manipulada, contar con herramientas que ayuden a discernir lo real de lo generado es más valioso que nunca.

from Latest from TechRadar https://ift.tt/zZ7VtxM
via IFTTT IA

«Ese mundo ya no existe»: la IA ha terminado el periodo de gracia para cerrar vulnerabilidades de seguridad — esto es lo que necesitas saber


En un panorama tecnológico en constante evolución, la conversación sobre ciberseguridad ha dejado de girar alrededor de la posibilidad de hacerlo “más tarde” y ha entrado en una realidad inminente: la inteligencia artificial ha acotado el plazo de defensa, poniendo fin al llamado periodo de gracia para parchear vulnerabilidades. Este cambio no es meramente académico; redefine la forma en que las empresas planifican, priorizan y ejecutan las mitigaciones de riesgos. A continuación, desgloso los conceptos clave, las implicaciones operativas y las mejores prácticas para navegar en este nuevo ecosistema.

1) ¿Qué significa terminar el periodo de gracia?
Tradicionalmente, las organizaciones han contado con ventanas de tiempo relativamente amplias para revisar, valorar y aplicar parches de seguridad tras la identificación de una vulnerabilidad. Con la adopción generalizada de IA en procesos de seguridad, la velocidad de detección, evaluación y respuesta ha aumentado de forma exponencial. Las soluciones impulsadas por IA pueden priorizar vulnerabilidades, generar parches o reglas de mitigación y, en algunos casos, implementar cambios automáticamente. Este cambio de velocidad reduce o elimina la “ventana de gracia” en la que los actores maliciosos podrían explotar debilidades.

2) ¿Qué cambios trae para equipos de seguridad?
– Decisiones más rápidas: la IA puede priorizar fallos según su probabilidad de explotación y el valor de negocio afectado.
– Automatización de mitigaciones: parches, reglas de firewall y políticas de acceso pueden ajustarse de manera automática o semiautomatizada.
– Mayor dependencia tecnológica: se incrementa la necesidad de talento que supervise, audite y supervise los modelos de IA, garantizando que no introduzcan sesgos, falsos positivos o fallos de seguridad.
– Mayor visibilidad de la superficie de ataque: herramientas basadas en IA pueden correlacionar señales dispersas para revelar vectores de ataque que antes quedaban ocultos.

3) Riesgos y desafíos clave
– Erróneas priorizaciones: si los modelos no están bien entrenados, pueden subestimar vulnerabilidades críticas, dejando puertas abiertas.
– Parcheo automático inadvertido: cambios automáticos pueden introducir efectos colaterales en sistemas críticos o en dependencias de terceros.
– Dependencia de proveedores: la seguridad depende de algoritmos y datos externos; la fiabilidad y la transparencia de estos componentes son cruciales.
– Gestión de cambios y cumplimiento: las políticas internas y normativas deben adaptarse a una velocidad mayor sin perder trazabilidad.

4) Mejores prácticas para adaptarse a este nuevo entorno
– Gobernanza de IA robusta: establecer roles, responsables y procesos de aprobación para las acciones recomendadas o ejecutadas por IA.
– Validación en entornos de prueba: antes de aplicar mitigaciones automatizadas a producción, probar en entornos simulados para detectar efectos adversos.
– Auditoría y trazabilidad: registrar decisiones, justificaciones y resultados; mantener un rastro claro para auditorías y cumplimiento.
– Supervisión humana continua: la IA no debe operar en aislamiento; se requiere revisión por parte de equipos de seguridad para validar escenarios y ajustes.
– Pruebas de penetración y red team: mantener ejercicios regulares para identificar debilidades que la IA, por sí sola, podría pasar por alto.
– Gestión de vulnerabilidades basada en riesgo: priorizar no solo por CVSS, sino por impacto real en negocio, cadena de suministro y cumplimiento regulatorio.
– Resiliencia ante fallo de IA: diseñar planes de contingencia por si falla la automatización (rollback, manual overrides, mitigaciones alternativas).

5) Qué observar al seleccionar soluciones IA para seguridad
– Transparencia y explicabilidad: buscar herramientas que expliquen las recomendaciones y acciones propuestas.
– Compatibilidad e integraciones: capacidad de integrarse con su stack actual (SIEM, SOAR, EDR, gestión de parches).
– Seguridad de los modelos: métricas de robustez, detección de manipulación de modelos y protección contra ataques adversariales.
– Capacidad de control de cambios: controles de autorización, approval workflows y registro de auditoría.
– Rendimiento y escalabilidad: rendimiento en entornos de alta demanda y con múltiples activos.

6) Mirada a futuro
La conversación ya no se centra en si es posible ser rápido; se trata de gestionar la velocidad sin perder control. Las organizaciones exitosas combinarán IA para acelerar la detección y respuesta con una gobernanza rigurosa y prácticas de seguridad centradas en el riesgo. En este nuevo contexto, la continua educación del equipo, la evaluación constante de proveedores y la renovación de procesos serán tan importantes como las propias herramientas.

Conclusión
El cierre del periodo de gracia para vulnerabilidades no significa una ausencia de complejidad; significa una mayor responsabilidad y una necesidad urgente de adaptar las operaciones de seguridad a un ritmo que está siendo impulsado por la IA. Quien logre equilibrar automatización, supervisión humana y una gestión de riesgos clara estará mejor posicionado para proteger sus activos, su cadena de suministro y la confianza de sus clientes en este mundo que ya no existía.

from Latest from TechRadar https://ift.tt/zFjN6c9
via IFTTT IA

Gobernanza híbrida: cómo la middleware eleva la visibilidad y el control en sistemas empresariales


En un panorama donde los sistemas híbridos se multiplican—nube, on-premises y entornos multicloud—las organizaciones buscan una visión unificada y un control profundo sobre sus operaciones. La gobernanza ya no puede descansar en silos dispersos ni en procesos manuales; requiere una capa central que coordine, supervise y optimice el rendimiento, la seguridad y la conformidad. En este contexto, la middleware emerge como el eje estratégico para la visibilidad y el control, conectando aplicaciones, datos y servicios de forma coherente y auditable.

La transición hacia una gobernanza basada en middleware responde a tres impulsos clave. Primero, la necesidad de visibilidad integral: comprender qué artefactos existen, dónde residen, y cómo fluyen entre sistemas. La middleware facilita la trazabilidad de transacciones, la monitorización del estado de los servicios y la detección temprana de anomalías, generando un mapa operativo que trasciende murallas tecnológicas individuales.

Segundo, el control centralizado: políticas, reglas y estándares de seguridad pueden definirse una única vez y aplicarse de forma consistente en todo el ecosistema. Esto reduce la complejidad operativa y minimiza riesgos como configuraciones erróneas, exposiciones indebidas o brechas de cumplimiento. La capacidad de aplicar governance policies a nivel de bus de integración, colas de mensajería y orquestación de servicios facilita respuestas rápidas ante incidentes y cambios regulatorios.

Tercero, la agilidad gobernada: en entornos híbridos, las organizaciones deben evolucionar con rapidez sin sacrificar el control. Una capa middleware bien diseñada permite orquestar flujos de trabajo entre nubes y sistemas locales, automatizar aprobaciones, gestionar versiones de APIs y asegurar la consistencia de datos entre ecosistemas. Esta combinación de visibilidad, control y agilidad es la base para una gobernanza que acompaña el crecimiento tecnológico sin convertirse en una carga operativa.

Elementos clave de una gobernanza impulsada por middleware
– Observabilidad unificada: dashboards centralizados, métricas estandarizadas y correlación de eventos para una visión clara del estado de todo el paisaje híbrido.
– Gestión de identidades y acceso: control de autenticaciones, autorizaciones y políticas de seguridad que se aplican de forma coherente a través de APIs, servicios y colas de mensajes.
– Seguridad y cumplimiento: encriptación, tokenización, registro de auditoría y cumplimiento de normativas relevantes, integrados en el flujo de integración y procesamiento de datos.
– Gestión de APIs y contratos: gobierno de APIs, versionado, descubrimiento y gobernanza de contratos de servicio para evitar rupturas y promover la interoperabilidad.
– Gestión de cambios y configuración: control de versiones, telemetría de cambios y mecanismos de reversión para garantizar la resiliencia ante incidentes.

Caso de uso: una empresa que combina nube pública, nube privada y servicios on-premises implementa una capa middleware para orquestar flujos de datos entre sistemas ERP, CRM y herramientas analíticas. Con un marco de gobernanza central, puede detectar rápidamente desalineaciones entre políticas de seguridad y configuraciones reales, responder a incidentes con playbooks automatizados y mantener el cumplimiento normativo sin fricciones operativas.

Conclusión
La migración hacia una gobernanza basada en middleware no es simplemente una cuestión de gestión de tecnología; es una estrategia para transformar la visibilidad y el control en ventajas competitivas. Al consolidar la gobernanza en una capa de integración y servicios compartidos, las organizaciones no solo mitigarán riesgos y cumplirán normativas, sino que también acelerarán la innovación y la entrega de valor en un entorno empresarial cada vez más híbrido.

from Latest from TechRadar https://ift.tt/CZxeQUV
via IFTTT IA

El Samsung Galaxy S27 Ultra: un diseño más simple con tres lentes traseras


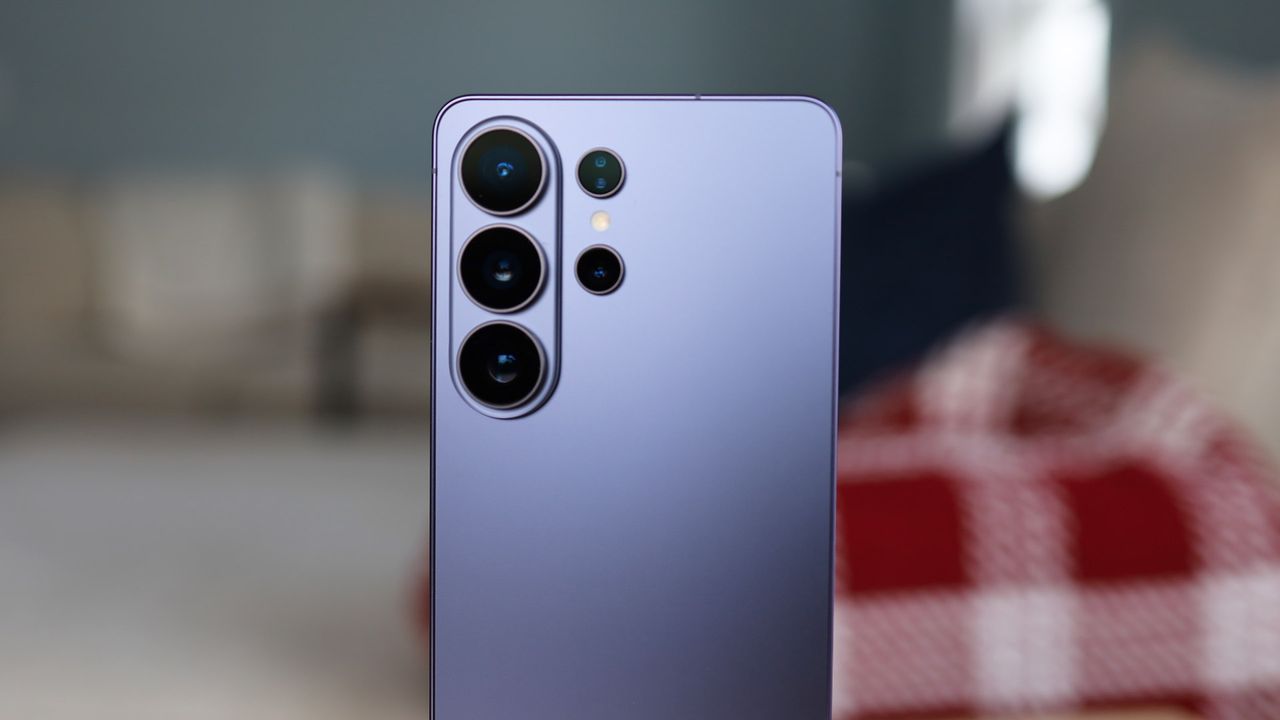
En el mundo de los teléfonos premium, cada generación suele traer mejoras notables y cambios estéticos que marcan la diferencia en la experiencia diaria. El Samsung Galaxy S27 Ultra se encuentra en esa línea de evolución, proponiendo una reducción en el módulo de cámaras traseras que podría generar expectativas encontradas entre usuarios y entusiastas. A continuación, analizamos qué implica que este modelo adopte solo tres lentes traseras, frente a las cuatro del S26 Ultra, y qué beneficios o desafíos podría traer consigo.

Tendencia de diseño y simplicidad visual
El cambio más visible es, sin duda, la simplificación del conjunto de cámaras traseras. Al eliminar uno de los sensores, el módulo mantiene una presencia elegante y menos cargada, lo que puede traducirse en una estética más limpia para aquellos que valoran un teléfono con líneas puras. Esta reducción podría alinearse con tendencias de diseño que buscan equilibrio entre funcionalidad y portabilidad visual, sin sacrificar la identidad premium que caracteriza a la serie Ultra de Samsung.

Funcionamiento y focalización de sensores
Con tres lentes primarias, el S27 Ultra podría priorizar ciertas funciones de cámara sobre otras. En generaciones previas, la combinación de sensores incluía un gran angular, un ultra gran angular y un teleobjetivo, entre otros. Si la cuarta lente ha sido eliminada, es probable que Samsung ajuste la configuración para maximizar el rendimiento en las áreas de mayor demanda: retratos, fotografía en condiciones de baja iluminación y capacidades de zoom óptico. La pregunta clave para los usuarios es si esta reducción implica una compensación en versatilidad o si la optimización algorítmica y el procesamiento de imagen compensan la ausencia.

Rendimiento en fotografía y video
La promesa de un S27 Ultra con tres cámaras podría centrarse en mantener la calidad y la versatilidad a través de mejoras en el procesador de imagen y software de captura. La experiencia de usuario podría verse favorecida por:
– Mejora en la claridad y colorimetría gracias a un sensor principal más eficiente.
– Mejoras en el rango dinámico y reducción de ruido en condiciones de iluminación complejas.
– Optimización de la experiencia de video, con estabilización avanzada y mejoras en la grabación en alta resolución.
Sin embargo, usuarios que valoran un teleobjetivo dedicado para fotografías de alcance medio o un gran angular particularmente versátil podrían percibir una ligera disminución en opciones técnicas a priori.

Experiencia de usuario y ecosistema
La decisión de reducir el número de lentes podría ir acompañada de mejoras en software, IA de procesado de imágenes y funciones de cámara, como modos nocturnos, retrato y fotografía computacional. Un sistema de cámara más compacto puede traducirse en una experiencia de usuario más fluida, menos compleja y con tiempos de procesamiento optimizados. Además, la integración con el ecosistema de Samsung, incluida la compatibilidad con accesorios y servicios, podría potenciar aún más las ventajas del S27 Ultra para usuarios que buscan un flujo de trabajo móvil eficiente.

Conclusión pragmática
La llegada de un Samsung Galaxy S27 Ultra con tres lentes traseras representa una propuesta de diseño que prioriza simplicidad y optimización de software sin renunciar a el rendimiento de alto nivel. Para muchos usuarios, esto podría significar un teléfono que ofrece resultados consistentes y de calidad en las situaciones más comunes, con un módulo de cámaras más limpio y elegante. Aquellos que dependen de un gran rango focal o de un teleobjetivo específico podrían evaluar si la reducción se alinea con sus necesidades, o si prefieren mantener opciones versátiles en un formato ligeramente más complejo.

Qué esperar en el mercado
Como sucede con cada generación Ultra, el rendimiento global, la duración de la batería, la experiencia de usuario y la calidad de la cámara serán los factores decisivos. El fallo no necesariamente reside en la cantidad de lentes, sino en la capacidad de Samsung para convertir esa configuración reducida en una experiencia de fotografía y videografía que iguale o supere las expectativas creadas por generaciones anteriores. En los próximos meses, las pruebas independientes y las revisiones detalladas serán las indicaciones más fiables sobre si tres cámaras traseras son suficientes para sostener el liderazgo en una categoría tan competitiva.

from Latest from TechRadar https://ift.tt/W4Jp0Ab
via IFTTT IA

Rigor, no Ritmo: Desenredando Deadlines y Requisitos de Seguridad y Cumplimiento


En el mundo de la seguridad y el cumplimiento, las promesas de fechas límite a menudo adquieren una vida propia. Proveedores fijan plazos con la convicción de impulsar resultados, mientras los analistas advierten que la carrera por llegar a una meta puede terminar en tropiezos si no se entiende con precisión lo que realmente requieren las normas. El resultado es una retórica implacable que, muchas veces, se apoya en una idea errónea de lo que implica garantizar seguridad y cumplir con las normativas.

A primera vista, los plazos parecen un motor de eficiencia: claridad de objetivos, priorización de tareas y una sensación de progreso. Sin embargo, cuando las exigencias de seguridad y cumplimiento se traducen en fechas sin una evaluación técnica robusta, el riesgo de incongruencias crece. La implementación de controles, auditorías y salvaguardas no es simplemente una lista de verificación; es un entramado interconectado de procesos, tecnologías y responsabilidades.

La confusión más persistente suele residir en dos extremos: lo que se quiere lograr en términos de cumplimiento y lo que la organización está realmente capacitada para entregar en el tiempo estipulado. Los estándares no son meros requisitos de documentación; requieren evidencia verificable, pruebas recurrentes, monitoreo continuo y capacidad de respuesta ante incidentes. Cuando esto no se alinea con las fechas objetivo, se generan huecos que pueden minar la confianza, aumentar la complejidad operativa y, en última instancia, debilitar la postura de seguridad.

Un enfoque responsable comienza por una evaluación honesta de capacidades y limitaciones. Esto implica descomponer las exigencias regulatorias en componentes prácticos: políticas actualizadas, controles técnicos, procesos de gobierno, roles y responsabilidades claros, y, crucialmente, métricas que permitan medir el progreso de manera objetiva. Con estas piezas en su lugar, los plazos pueden convertirse en guías de progreso realistas, en lugar de ser símbolos de presión que distorsionan prioridades.

La comunicación entre proveedores, equipos internos y auditores debe moverse sobre un terreno de transparencia y colaboración. En lugar de aceptar externamente que “todo debe estar listo para la fecha X”, las organizaciones deben buscar explicaciones claras sobre por qué ciertas entregas son necesarias, qué evidencias serán requeridas y cómo se validarán esas evidencias. Este diálogo reduce malentendidos, alinea expectativas y facilita ajustes oportunos cuando las circunstancias cambian.

Otro eje crítico es la priorización basada en impacto. No todas las medidas de seguridad tienen el mismo grado de riesgo si se incumplen. Identificar los controles de mayor impacto permite focalizar esfuerzos, reasignar recursos y gestionar hitos de manera que el cumplimento no se convierta en un conjunto desarticulado de tareas, sino en un sistema cohesionado y sostenible.

En última instancia, la precisión en la definición de requisitos, la evaluación realista de capacidades y una comunicación continua constituyen la tríada para dominar la tensión entre deadlines y seguridad. Cuando se evita la trampa de la simplificación excesiva y se adopta un enfoque basado en evidencia, la ruidosa retórica se transforma en una estrategia sólida: una seguridad que protege, y un cumplimiento que resiste la prueba del tiempo.

from Latest from TechRadar https://ift.tt/KvFLgwf
via IFTTT IA

Actualización de Desarrollo de Resonance: A Plague Tale Legacy: miras hacia el lanzamiento y el camino por recorrer


En una reciente actualización de desarrollo, Asobo Studio ha ofrecido una mirada detallada a los avances de Resonance: A Plague Tale Legacy, subrayando que el juego se encuentra en una fase avanzada y que su lanzamiento podría situarse a varios meses de distancia. Este comunicado enfatiza el compromiso del estudio con la calidad, la pulidez de la experiencia y la cohesión narrativa que ha caracterizado la saga A Plague Tale.

Puntos clave de la actualización:
– Progreso técnico: el equipo ha descrito mejoras en el rendimiento, la estabilidad y la optimización en diferentes plataformas, con especial atención a la eficiencia de recursos y tiempos de carga.
– Diseño de juego y narrativa: se mantienen los cimientos de exploración, sigilo y resolución de acertijos que han definido la propiedad intelectual, al tiempo que se refina la progresión de la historia y el desarrollo de personajes para una experiencia inmersiva y emocional.
– Contenido y experiencia: se anticipan mejoras en la ambientación, efectos visuales y la calidad de la dirección artística para crear un mundo más envolvente y coherente con el tono sombrío y fascinante de la saga.
– Garantía de calidad: el estudio ha reiterado su enfoque en pruebas de juego, correcciones de errores y pulidos finales para asegurar que el producto final cumpla con altos estándares de calidad antes de su lanzamiento.

Qué esperar en los próximos meses: si bien la ventana de lanzamiento sigue siendo ajustada para asegurar una experiencia sólida, los indicios señalan que el equipo está trabajando de forma intensiva para entregar una entrega que honre la franquicia y satisfaga a la base de fans. Los entusiastas pueden esperar comunicaciones periódicas que detallen avances, características pulidas y fechas tentativas conforme se acerque la fecha de publicación.

Conclusión: la actualización refuerza la percepción de que Resonance: A Plague Tale Legacy está avanzando hacia un lanzamiento bien planificado, con un enfoque en calidad, historia y atmósfera. Aunque el calendario sigue sujeto a ajustes, el compromiso del estudio con una experiencia de alta fidelidad influye positivamente en las expectativas de la comunidad de jugadores y periodistas por igual.

from Latest from TechRadar https://ift.tt/WopSeLh
via IFTTT IA

Una Experiencia de Sonido y Visual que Eleva el Detalle: OLED Fantástica y Altavoces de Cinco Estrellas


En el mundo de la electrónica de consumo, la sinergia entre imagen y sonido es la clave para transformar una habitación en una sala de experiencias. Este análisis se centra en una pared de entretenimiento que combina una pantalla OLED fantástica con un par de altavoces de cinco estrellas, capaces de ofrecer una claridad cristalina y una profundidad sonora que parece desafiar las dimensiones mismas del altavoz.

La televisión OLED descrita ofrece negros profundos, colores vivos y un contraste impecable que convierte cada escena en una experiencia inmersiva. Sus tiempos de respuesta rápidos y el ángulo de visión amplio permiten que la calidad se mantenga constante, ya sea en un visionado nocturno de cine o en una sesión de streaming con iluminación ambiente. Cada píxel brilla con una precisión que facilita distinguir texturas, indicios de humo en una escena de suspenso o el destello de luces en una secuencia de acción, sin deslumbrar ni saturar la vista.

En cuanto al sistema de sonido, los altavoces de cinco estrellas se destacan por su claridad y su presencia amplia sin necesidad de ganar volumen excesivo. Se describen como cristalinos, capaces de reproducir vocales con una definición que facilita la comprensión en diálogos densos, y con una sensación de profundidad que llena la habitación. Aunque el tamaño físico pueda parecer modesto, la experiencia auditiva transmite graves contundentes y un rango dinámico que sorprende: la sensación es que el sonido excede sus propias dimensiones, como si cada nota superara las limitaciones del gabinete.

La combinación de estos componentes no solo mejora la experiencia de ver contenido audiovisual, sino que también eleva la percepción de la música, el gaming y las conferencias en video. Los modos de audio adaptativos permiten optimizar la experiencia según el contenido: cine, música o voz en off se benefician de una calibración que mantiene la voz humana en primer plano cuando corresponde, mientras que las bandas sonoras se envuelven en una envolvente espacial que facilita la localización de los efectos y la sensación de inmersión.

Desde el punto de vista del diseño, la OLED fantástica aporta una estética minimalista y elegante, con marcos discretos que maximizan la superficie de visualización. Los materiales y la construcción sugieren durabilidad, y la interfaz de usuario es intuitiva, con atajos para ajustar rápidamente brillo, contraste y modos de sonido, exactamente cuando se desea adaptar la experiencia sin interrupciones.

En código de compras y recomendación práctica, se sugiere priorizar una OLED con buena uniformidad de panel y soporte para HDR10 o Dolby Vision, junto a altavoces que ofrezcan una respuesta lineal en rango medio y agudos claros. Para quienes buscan una experiencia realmente envolvente, conviene revisar la calibración inicial de los altavoces, experimentando con ubicaciones y ajustes de sala que permitan aprovechar su sensación de profundidad sin introducir picos de volumen que afecten la distorsión.

Conclusión: la combinación de una pantalla OLED de alta calidad y altavoces de cinco estrellas que transmiten claridad cristalina y profundidad suficiente para sentir que el sonido excede su tamaño, ofrece una experiencia de entretenimiento completa. Es una configuración que transforma cualquier sala en un escenario con vida propia, ideal para filmes, música y juegos que exigen una entrega audiovisual sin compromisos.

from Latest from TechRadar https://ift.tt/ro5WPvu
via IFTTT IA

Cómo enfrentar la entrevista con IA: estrategias para proteger su valor profesional


La conversación sobre IA en los procesos de selección está dejando de ser una curiosidad para convertirse en una realidad cotidiana. Cada vez más candidatos reportan haber sido entrevistados, parcial o completamente, por sistemas impulsados por inteligencia artificial. Si bien estas herramientas pueden aumentar la eficiencia y la objetividad, también plantean desafíos importantes para la autenticidad, la evaluación holística y la experiencia del candidato. Este artículo ofrece estrategias prácticas para navegar y contrarrestar los posibles sesgos o limitaciones de las entrevistas asistidas por IA, sin perder de vista el objetivo humano de la conversación laboral.

1) Comprender el alcance de la IA en la entrevista
Las plataformas de IA pueden realizar preguntas estructuradas, analizar respuestas mediante procesamiento de lenguaje natural y evaluar métricas como el tono, la claridad y la consistencia. Sin embargo, rara vez capturan la totalidad del potencial de un candidato: creatividad, empatía, trabajo en equipo y capacidad de adaptarse a entornos cambiantes. Es fundamental entender qué aspectos de la entrevista serán analizados por la IA y cuáles serán evaluados por humanos en etapas posteriores del proceso.

2) Preparación centrada en la narrativa profesional
– Defina su propuesta de valor en 60 segundos: qué problema resuelve, por qué es relevante y qué resultados ha generado.
– Estructure sus respuestas con STAR (Situación, Tarea, Acción, Resultado) para mostrar impacto de manera clara y verificable.
– Practique respuestas que destaquen aprendizajes, resiliencia y ética profesional, temas que suelen valorar los sistemas de evaluación algorítmica.
– Prepare ejemplos cuantificables y verificables: números, fechas y contextos reales fortalecen la credibilidad frente a una IA que busca validar consistencia.

3) Estrategias para comunicar con claridad ante IA
– Hablar con precisión y evitar jerga innecesaria; las IA buscan patrones y consistencia más que matices subjetivos.
– Mantener respuestas concisas pero completas. Si la plataforma permite aclaraciones, use ejemplos breves que ilustren el punto clave.
– Cuidar el lenguaje corporal en entrevistas presenciales o por video, ya que algunas herramientas pueden incorporar análisis de expresiones o gestos; sin embargo, priorice la claridad verbal y la coherencia.

4) Cómo contrarrestar sesgos y limitaciones de IA
– Si detecta sesgos en la evaluación (por ejemplo, subvaloración de experiencias no lineales o trayectorias atípicas), documente y comunique esos aspectos en etapas posteriores del proceso cuando sea posible.
– Prepare respuestas que demuestren aprendizaje continuo, adaptabilidad y capacidad para trabajar con herramientas de IA, mostrando dominio tecnológico junto con habilidades humanas.
– Mantenga una versión de su resume y portafolio en múltiples formatos para asegurar que los evaluadores humanos puedan validar su experiencia de forma directa si la IA genera dudas.

5) Demostrar valor humano en un entorno automatizado
– Enfatice habilidades que son difíciles de automatizar: liderazgo, empatía, comunicación intercultural, pensamiento estratégico y resolución de conflictos.
– Comparta historias de colaboración, impacto en equipos y resultados sostenibles a lo largo del tiempo.
– Explique su enfoque ético y su manejo de datos sensibles, ya que la confianza es un activo crítico en procesos que integran IA.

6) Preparación práctica para el día D
– Investigue la empresa y las posibles herramientas de IA que podrían usarse en la entrevista.
– Prepare un set de preguntas para el entrevistador humano, centradas en cultura, oportunidades de desarrollo y expectativas de rendimiento.
– Revise su presencia digital y referencias, ya que las IA pueden cruzar estas señales para contextualizar respuestas y validar su historial.

7) Después de la entrevista: seguimiento estratégico
– En su agradecimiento, subraye cómo su experiencia y sus principios pueden aportar valor a la organización, destacando adaptabilidad y colaboración con herramientas tecnológicas.
– Si recibió retroalimentación parcial, analícela objetivamente y planifique mejoras concretas para futuras oportunidades.

Conclusión
La proliferación de entrevistas asistidas por IA no es una sentencia de desventaja, sino una invitación a reforzar la claridad de su propuesta de valor y a demostrar atributos humanos que la tecnología todavía no puede replicar por completo. Al prepararse con una narrativa sólida, comunicar con precisión y mantener un enfoque ético y colaborativo, los candidatos pueden navegar con confianza estos procesos y construir una trayectoria profesional más resiliente y diferenciada.

from Latest from TechRadar https://ift.tt/nfzxC3b
via IFTTT IA

Superando la Brecha de Talento en Ciberseguridad: El Talento Existe, Pero se Recluta por el Otro Lado


La industria de la ciberseguridad ha vivido años hablando de una escasez de talento y habilidades. Sin embargo, la realidad reciente sugiere que el talento existe; lo que muchas veces falla es el flujo de atracción, retención y captación adecuada dentro de las organizaciones. En lugar de asumir que el talento no está allí, las empresas deben replantear sus estrategias de reclutamiento y desarrollo para competir de forma eficaz en un mercado cada vez más dinámico.

Una parte esencial de este cambio radica en reconocer que las habilidades relevantes no se limitan a certificaciones técnicas aisladas. Las organizaciones exitosas buscan perfiles que integren pensamiento crítico, capacidad de aprendizaje continuo, riesgos calculados y una comprensión profunda de los negocios. En ese sentido, la competencia no es solo técnica: es la capacidad de traducir amenazas complejas en decisiones operativas claras y en una cultura de seguridad que penetre en todos los niveles de la empresa.

El fenómeno observado, donde el talento parece ser capturado por el “otro lado”, refleja dinámicas de mercado más amplias: salarios competitivos, oportunidades de desarrollo profesional, y claridad en las rutas de crecimiento. Para contrarrestarlas, las compañías deben adoptar un enfoque holístico que incluya:

– Propuesta de valor de empleo convincente: planes de carrera, mentoría, aprendizaje continuo y proyectos desafiantes.
– Pagos y beneficios competitivos, alineados con el valor real de las habilidades en demanda.
– Estrategias de diversidad e inclusión que amplíen el alcance de talento y reduzcan sesgos en la contratación.
– Cultura de seguridad integrada: desde la alta dirección hasta el usuario final, donde cada persona sea consciente de su papel.
– Alianzas con instituciones educativas, comunidades técnicas y programas de formación vocacional para crear un flujo de talento sostenido.

Además, la retención no debe ser un subproducto de la contratación, sino una parte estratégica del diseño organizacional. Las empresas deben invertir en planes de desarrollo personalizados, rotaciones de roles para ampliar experiencias, y reconocimiento temprano de logros para mantener a los profesionales motivados y comprometidos a largo plazo.

La narrativa de un “talento inexistente” puede erosionar la confianza interna y externalizar la responsabilidad a factores inevitables. En lugar de ello, las organizaciones deben medir, ajustar y comunicar su progreso: tasas de contratación, tiempos de incorporación, rotación voluntaria, satisfacción del equipo y el impacto directo de las capacidades recién adquiridas en la resiliencia y respuesta ante incidentes.

En resumen, sí existen las habilidades necesarias para sostener una ciberseguridad robusta. Lo que a menudo falta es el contexto adecuado para atraer, desarrollar y retener ese talento dentro de las propias organizaciones. Al transformar las estrategias de reclutamiento y crecimiento profesional, las empresas pueden convertir la percepción de escasez en una realidad de acceso continuo al talento, fortaleciendo así su postura frente a amenazas cada vez más complejas.

from Latest from TechRadar https://ift.tt/YXwHeCp
via IFTTT IA