El supuesto ataque a Binance pone a prueba la seguridad del sector cripto


Según investigadores de TRM Labs, un grupo vinculado a Corea del Norte habría sustraído activos digitales valorados en 6.360 millones de dólares en un ataque contra Binance. De confirmarse, sería uno de los mayores robos de la historia de las criptomonedas. La investigación sigue en curso y algunos detalles podrían cambiar a medida que se conozcan nuevos datos.

TRM Labs atribuye la operación a TraderTraitor, grupo que relaciona con Lazarus, una organización de ciberdelincuencia patrocinada por el Estado norcoreano. La firma afirma basar su evaluación en información recopilada tanto dentro como fuera de la cadena de bloques. Las autoridades estadounidenses también han vinculado a Lazarus con otros grandes robos de criptomonedas, incluido el ataque a Bybit de febrero de 2025.

## Un acceso comprometido, una operación compleja

Richard Teng, codirector ejecutivo de Binance, indicó que un atacante obtuvo acceso al portátil de un ingeniero de DevOps. Desde allí, habría accedido a un contenedor de servicios y enviado transacciones de retiro no autorizadas.

Teng subrayó que no se trató de una acción aislada ni del simple uso de los permisos de un empleado, sino de un proceso de ataque más complejo. Por ahora, no se han divulgado públicamente todos los detalles técnicos sobre cómo se obtuvo el acceso ni sobre las medidas que permitieron ejecutar las transacciones.

La posible intrusión también recuerda las tácticas de ingeniería social atribuidas a Lazarus. En campañas como DreamJob y Contagious Interview, los atacantes se hacen pasar por empresas o reclutadores y se acercan a profesionales del sector tecnológico con ofertas laborales falsas. Durante el proceso de selección pueden intentar inducir a las víctimas a instalar software malicioso.

## Binance asegura que los fondos de sus clientes están protegidos

TRM Labs señaló que los activos se retiraron de diez redes, entre ellas Bitcoin, Ethereum, XRP, Tron, Solana, Arbitrum, Optimism, Base, Avalanche y Polygon. Ethereum habría concentrado la mayor parte de las pérdidas estimadas, con alrededor de 3.790 millones de dólares.

Binance afirma que el incidente afectó a la propia plataforma y no a los fondos de sus clientes. Teng aseguró que los usuarios no perderán sus activos y que la empresa cubrirá las pérdidas con recursos corporativos y su fondo SAFU. Binance restringió temporalmente los depósitos y retiros mientras respondía al incidente y coordinaba las investigaciones.

Según TRM Labs, empresas y entidades del sector actuaron para congelar activos vinculados al ataque. Tether, Circle, Ripple y World Liberty Financial habrían inmovilizado aproximadamente 2.670 millones de dólares en monedas estables. Por su parte, el Consejo de Seguridad de Arbitrum congeló 8.426 ETH y 74,6 millones de ARB. Las cifras y el alcance de estas medidas siguen sujetos a verificación.

La reacción del mercado fue más moderada que la observada tras algunos incidentes anteriores. Bitcoin cayó alrededor de un 6,7 % en respuesta a la noticia, aunque los movimientos de precios no permiten medir por sí solos el impacto total del ataque ni el nivel de confianza de los usuarios.

## Aumenta el riesgo de intentos de suplantación

Tras una noticia de esta magnitud, los usuarios también pueden quedar expuestos a campañas de phishing. Los delincuentes podrían hacerse pasar por Binance o por servicios de asistencia y enviar mensajes que alerten falsamente de un riesgo para las cuentas. También podrían instar a las personas a trasladar sus criptomonedas a una supuesta «billetera segura».

Marijus Briedis, director de tecnología de NordVPN, recomienda consultar las novedades únicamente a través de la aplicación de Binance o de una dirección web conocida. También aconseja evitar enlaces recibidos en mensajes no solicitados y no compartir contraseñas, códigos de verificación ni frases de recuperación. Cualquier mensaje que presione para actuar de inmediato debe verificarse por un canal independiente.

Estas precauciones pueden reducir el riesgo de que alguien tome el control de una cuenta, aunque no pueden impedir por sí solas una vulneración de la plataforma. El incidente, si las estimaciones se confirman, subraya que incluso las empresas con amplios recursos de seguridad pueden verse afectadas por ataques complejos y que la rapidez para contenerlos y comunicar lo ocurrido es fundamental.

from Latest from TechRadar https://ift.tt/PY75r3o
via IFTTT IA

T-Mobile descarta compartir su red con Starlink y cuestiona el valor de la conectividad satelital


Los planes de SpaceX para convertir Starlink en una red móvil de alcance mundial afrontan un obstáculo importante: los principales operadores estadounidenses no parecen dispuestos a facilitarle el acceso a sus redes. T-Mobile, Verizon y AT&T han rechazado la propuesta de colaboración de la compañía.

SpaceX ha anunciado su intención de construir «la red móvil más avanzada del mundo» con ayuda de sus satélites. Pero para ofrecer un servicio móvil completo no basta con disponer de satélites: también hacen falta infraestructura terrestre y espectro radioeléctrico. Como Starlink no cuenta actualmente con todos esos recursos, una posible vía de entrada al mercado sería operar como MVNO —un operador móvil virtual— mediante acuerdos con compañías que sí tienen redes propias.

Sin embargo, T-Mobile no ve una razón suficiente para avanzar en esa dirección. En una llamada sobre resultados, su director ejecutivo, Srini Gopalan, describió la conexión satelital como una alternativa inferior al acceso inalámbrico fijo (FWA), con limitaciones adicionales, entre ellas el tamaño del haz de cobertura. Sus comentarios, recogidos por WCCFTech, reflejan la postura de la empresa sobre el potencial comercial de una alianza con proveedores satelitales.

## La apuesta de T-Mobile por el acceso inalámbrico fijo

El FWA ofrece internet de banda ancha mediante una conexión inalámbrica 4G o 5G y un router, en lugar de una línea de fibra. Aunque se utiliza en distintos entornos, resulta especialmente útil en zonas donde desplegar redes de fibra es difícil o costoso.

Gopalan sostuvo que la conexión satelital no representa una ventaja clara frente a esta tecnología, incluso en muchos lugares rurales o de difícil acceso. También señaló que dos tercios de los clientes de FWA de T-Mobile viven en áreas urbanas densas, donde la compañía aún considera que tiene margen para crecer aprovechando la capacidad disponible de su red.

Esa perspectiva ayuda a explicar por qué T-Mobile no identifica una oportunidad de colaboración evidente con proveedores satelitales. Verizon y AT&T también han rechazado la propuesta de SpaceX, lo que deja a Starlink sin el acuerdo con un gran operador estadounidense que podría haber facilitado su entrada al mercado móvil.

## Un desafío de infraestructura para Starlink

La falta de acuerdos no necesariamente pone fin a los planes de SpaceX, pero sí podría hacerlos más complejos. Por ahora, la compañía tendría que apoyarse principalmente en su propia infraestructura satelital, mientras trabaja para ampliar su capacidad y cobertura.

Entre las iniciativas mencionadas se encuentran planes para lanzar 15.000 satélites adicionales, arrendar 80.000 emplazamientos de torres de telefonía y, posiblemente, instalar estaciones celulares en antenas Starlink existentes. Si estas propuestas llegan a materializarse, podrían contribuir a crear una red móvil más amplia y convertir a la compañía en un competidor más relevante.

Por el momento, sin embargo, la postura de los tres grandes operadores deja claro que Starlink tendrá que demostrar que su tecnología puede ofrecer una ventaja concreta —y no solo una alternativa— antes de que una alianza de este tipo resulte atractiva.

from Latest from TechRadar https://ift.tt/H9D7l5N
via IFTTT IA

Final Fantasy Resonance: una carta de amor a la saga que recupera la magia clásica


Durante las últimas semanas he jugado a *Final Fantasy Resonance*, una encantadora carta de amor a la saga. Este RPG por turnos combina elementos nuevos y clásicos en su jugabilidad y estética para dar forma a una aventura que he disfrutado de principio a fin.

Aunque el juego tiene su origen en *Brave Exvius*, un título de gacha para móviles que ya no está disponible, eso no debería desanimar a nadie. De aquella etapa solo conserva la base de la historia: el resto se ha reconstruido, desde el sistema de combate hasta el mundo explorable y su estilo visual. También han desaparecido los elementos de pago: todos los desbloqueos se consiguen gratis.

El resultado es un RPG de aire clásico que encaja perfectamente entre los lanzamientos de 2026, pero que también podría haber brillado décadas atrás. Haría algunos ajustes a las Visiones y a una trama algo predecible, pero esos detalles no han reducido mi entusiasmo. Es uno de los mejores juegos de Nintendo Switch 2 que he probado este año, y también está disponible para PS5, Xbox Series X|S y PC.

**Datos de la reseña**
Plataforma analizada: Nintendo Switch 2
Disponible en: PS5, Xbox Series X|S, Nintendo Switch 2 y PC
Fecha de lanzamiento: 26 de octubre de 2026

## Una vuelta a los orígenes

Tras décadas de experimentar con el combate por turnos que ayudó a popularizar, *Final Fantasy Resonance* apuesta por una interpretación más clásica. En su turno, cada personaje puede atacar, gastar PM para usar una habilidad —como lanzar un hechizo—, invocar a un poderoso esper o recurrir a un objeto. La velocidad de cada combatiente determina el orden de actuación.

El ritmo es más pausado y táctico que el de las entregas modernas centradas en la acción, una decisión que combina muy bien con una de las mecánicas propias de *Resonance*: el Aturdimiento.

Al golpear a un enemigo con un tipo de ataque al que es vulnerable, se llena su medidor y queda aturdido. Si aún no había actuado, pierde su turno; además, recibe más daño hasta la siguiente ronda y el personaje que lo aturdió obtiene una acción adicional.

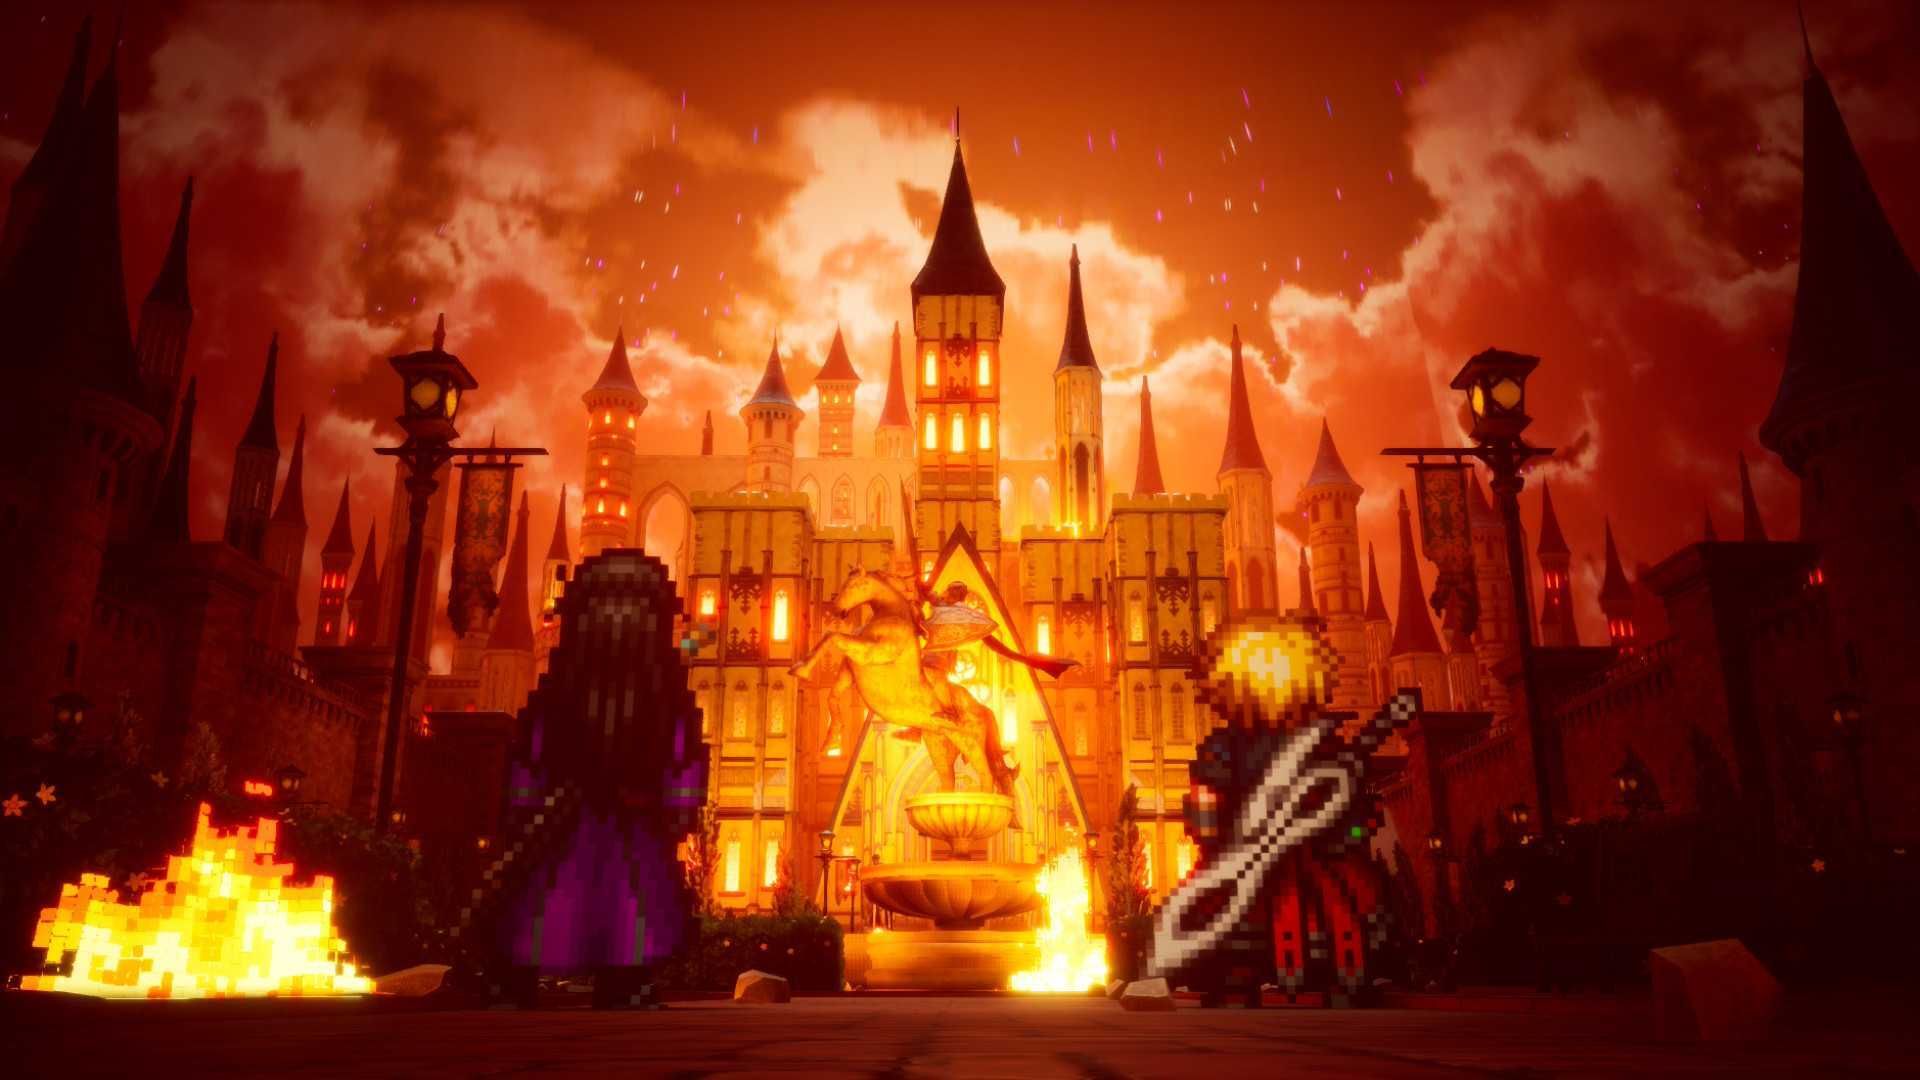
Si consigues aturdir a todos los enemigos a la vez, activarás un Aturdimiento total. Todo el grupo recibe una acción extra y puede ejecutar un poderoso ataque de Resonancia. Una de las Visiones equipadas se adelanta para asestar un golpe final cinematográfico, presentado en una secuencia 3D que contrasta brevemente con el estilo HD-2D del juego.

A primera vista, *Resonance* podría parecer una mezcla de *Final Fantasy* y *Octopath Traveler*: comparte con este último parte de su identidad visual y algunos principios de combate. Sin embargo, el sistema de Aturdimiento aporta sus propios matices, la historia tiene un tono muy característico de *Final Fantasy* y las Visiones ofrecen una aproximación distinta a los trabajos y clases de otros juegos de Square Enix.

Las Visiones son, en su mayoría, manifestaciones de protagonistas de la saga que ayudan al grupo en combate. Permiten ejecutar ataques de Resonancia y dan acceso a habilidades específicas para el personaje que las lleva equipadas. La mayoría solo está disponible mientras se usa esa Visión, aunque dominarla permite desbloquear algunas mejoras permanentes y combinar habilidades para crear personajes más versátiles.

En la práctica, me ha resultado más útil pensar en las Visiones como equipo intercambiable que como clases que conviene perfeccionar y conservar. Antes de una batalla difícil, por ejemplo, puedes adaptar la configuración del grupo al enemigo, equipando ataques de agua para enfrentarte a una criatura de fuego.

**Lo mejor:** explorar el mundo en busca de objetos secretos y jefes ocultos es muy gratificante. Más adelante, cuando desbloqueas la aeronave, el mapa invita todavía más a investigar. Encontré varios secretos por pura curiosidad, y descubrir que el juego recompensaba esa exploración fue una de sus mayores satisfacciones.

## Una mezcla ambiciosa que funciona

Con tantos elementos distintos, sería razonable temer que *Final Fantasy Resonance* acabara siendo un conjunto desordenado. Reúne influencias de *Octopath Traveler*, *Brave Exvius* y los *Final Fantasy* clásicos; alterna entre 3D y HD-2D en ciertas escenas; ofrece más de dos docenas de Visiones que dominar, invocaciones, un enorme mapa repleto de secretos, misiones principales y secundarias, jefes opcionales y un coliseo.

Es mucho contenido, pero el juego nunca me pareció caótico.

Square Enix demuestra un gran dominio del HD-2D. Los escenarios son preciosos, los sprites transmiten personalidad y las escenas y animaciones de ataque aprovechan con ingenio las posibilidades del estilo. Algunas secuencias animadas tienen un aire casi artesanal, en el mejor sentido: rebosan expresividad y sacan partido de cada imagen.

Los momentos en 3D también funcionan mejor de lo esperado. Las secuencias de ataques de Resonancia e invocaciones no desentonan; al contrario, les dan un aire extraordinario y refuerzan su importancia.

La abundancia de habilidades podría hacer que los combates resultaran demasiado fáciles, pero jugar en dificultad Experto me obligó a pensar con cuidado, sobre todo contra los jefes. No basta con pulsar botones y esperar lo mejor. Además, las mecánicas se incorporan gradualmente, lo que permite familiarizarse con cada sistema antes de que aparezca el siguiente.

Con un combate tan entretenido y un mundo tan atractivo, me resultó fácil desviarme para completar misiones secundarias y buscar secretos.

## Cerca de la perfección, con algunos tropiezos

Mis principales reservas se centran en dos aspectos.

El sistema de Visiones tiene muchas virtudes, pero durante buena parte de la mitad del juego depende demasiado de los protagonistas de *Final Fantasy*. Sus funciones se parecen bastante y muchos se clasifican como tipos Comando o Rompedor. Por eso cuesta encontrar opciones de apoyo y curación, y desarrollar un personaje dedicado a esas tareas puede exigir conservar una Visión ya dominada o aceptar que el grupo combine varias clases desde el principio.

Algunas habilidades de dominio son especialmente útiles —por ejemplo, la capacidad de Tronn para reducir a la mitad el coste de PM—, así que resulta tentador desarrollar varias Visiones en distintos personajes. Sin embargo, aunque el juego presenta el sistema como una forma de personalizar libremente al grupo, esa libertad no siempre se siente tan amplia en la práctica.

La otra pega es la historia. *Final Fantasy Resonance* reúne muchos ingredientes reconocibles de la saga: cristales, guerras entre poderes místicos antiguos y tecnología moderna, sacrificios por el bien común y revelaciones sobre el pasado de los personajes y del mundo. La trama mantiene el interés, pero sus giros suelen ser previsibles y no llega a destacar.

Aun así, ninguna de estas limitaciones me impidió disfrutarlo. Cada vez que me sentaba a escribir sobre el juego tenía que resistir la tentación de encender mi Nintendo Switch 2 para jugar «cinco minutos más». Como suele ocurrir con los buenos RPG, esos cinco minutos acababan convirtiéndose en varias horas.

Aunque se publica en varias plataformas, la versión de Nintendo Switch 2 me ha parecido una opción excelente. Funciona con fluidez, permite avanzar en las misiones durante los desplazamientos y ofrece una experiencia visual muy atractiva cuando se conecta al televisor.

## ¿Deberías jugar a Final Fantasy Resonance?

**Juégalo si echas de menos el *Final Fantasy* clásico.** Es el juego de la saga que más he disfrutado en años: combina lo nuevo y lo antiguo de una manera que debería entusiasmar a los seguidores de toda la vida.

**Juégalo si te gusta *Octopath Traveler*.** Hay mucho de *Octopath* en su propuesta, pero *Resonance* tiene personalidad suficiente para ofrecer una experiencia HD-2D propia.

**Juégalo si buscas un RPG largo, pero no interminable.** La historia y las misiones secundarias pueden llevar entre 30 y 50 horas, tiempo suficiente para sumergirse en la aventura sin que esta se prolongue durante cientos de horas.

**Evítalo si no te gusta el combate por turnos.** Su ritmo táctico es parte esencial de la experiencia.

**Evítalo si prefieres aventuras lineales.** El mapa y las mazmorras esconden secretos que invitan a explorar; quienes no disfrutan desviándose del camino principal quizá aprovechen menos el juego.

**Evítalo si estás cansado de las historias de fantasía previsibles.** La trama funciona, pero sus giros y temas resultarán familiares para quienes conocen bien la saga.

## Accesibilidad

Además de las opciones disponibles en cada consola, *Final Fantasy Resonance* no incluye funciones de accesibilidad propias. Sin embargo, al ser un RPG por turnos, permite tomarse todo el tiempo necesario para decidir cada acción. No hay paradas ni esquivas que exijan reflejos precisos, a diferencia de lo que ocurre en juegos como *Clair Obscur: Expedition 33*.

## Cómo se realizó esta reseña

Jugué unas 30 horas a *Final Fantasy Resonance* en Nintendo Switch 2. La mayor parte del tiempo utilicé la consola en modo portátil, durante desplazamientos y ratos de descanso, aunque también jugué varias horas en modo televisor, conectado a una pantalla 4K.

El rendimiento fue fluido en ambos modos, y nunca eché de menos jugar en una consola más potente.

*Reseña publicada por primera vez en octubre de 2026.*

from Latest from TechRadar https://ift.tt/YT8jxWL
via IFTTT IA

Reddit planea limitar el acceso sin iniciar sesión y sus usuarios expresan su rechazo


Reddit, conocido durante años como «la portada de Internet», podría volverse mucho menos accesible. La plataforma planea avanzar hacia una experiencia en la que la mayoría de los usuarios tengan que iniciar sesión para navegar por el sitio.

Actualmente, gran parte del contenido de Reddit puede consultarse sin crear una cuenta. Esto facilita que quienes llegan desde un buscador encuentren respuestas e información sin pasos adicionales. También permite explorar la plataforma sin compartir datos personales ni recibir recomendaciones basadas en un perfil de usuario.

En una publicación en Reddit, el director ejecutivo Steve Huffman explicó que la compañía pretende convertir el sitio en una experiencia principalmente para usuarios registrados. Las primeras pruebas se realizarían en algunos mercados fuera de Estados Unidos durante los próximos meses. Si la iniciativa avanza según lo previsto, el cambio podría extenderse después a otros lugares.

Huffman sostiene que iniciar sesión ofrece una mejor experiencia, favorece el negocio publicitario, se ajusta mejor a las normas de seguridad y contribuye a proteger los datos de Reddit. Sin embargo, las reacciones de los usuarios a la propuesta han sido abrumadoramente negativas.

## Una decisión que genera inquietud

Entre las respuestas a la publicación del CEO aparecen comentarios como «no estoy de acuerdo» y críticas a la dirección que está tomando la empresa. Algunos usuarios también temen que restringir el acceso sin cuenta haga que Reddit se parezca a Pinterest, cuya experiencia se asocia con barreras de acceso que, según esos comentaristas, perjudicaron su atractivo.

La preocupación no se limita a la obligación de registrarse. Para muchas personas, el acceso abierto es una parte esencial de la utilidad de Reddit: permite encontrar debates y consejos desde los buscadores, consultar comunidades sin identificarse y acceder a información sin depender de recomendaciones personalizadas.

El alcance real del cambio dependerá de cómo se diseñen las pruebas y de si Reddit decide modificar la propuesta a partir de la respuesta de sus usuarios. Si la experiencia se vuelve más restrictiva, la plataforma podría perder parte de la facilidad de acceso que la convirtió en un recurso ampliamente consultado. Por ahora, la reacción pública deja claro que la compañía tendrá que explicar con cuidado cómo equilibrará sus objetivos comerciales y de seguridad con la apertura que muchos consideran fundamental para Reddit.

from Latest from TechRadar https://ift.tt/habq5R3
via IFTTT IA

Soberanía digital: una estrategia ajustada a las necesidades de cada organización


La soberanía digital no se limita a decidir en qué país se almacenan los datos. Consiste en mantener el control sobre los datos, la infraestructura y las operaciones, sin renunciar a la capacidad de innovar y adaptarse.

Para ejercer ese control, las organizaciones necesitan saber dónde reside la información, qué leyes se aplican, quién puede acceder a ella y bajo qué condiciones. También deben considerar la resiliencia operativa y la seguridad. Por eso, la soberanía digital va más allá de la ubicación física de los datos.

El nivel de control necesario varía según el sector, la actividad y la jurisdicción. Bancos, aseguradoras, entidades sanitarias y organismos públicos suelen gestionar información especialmente sensible y están sujetos a obligaciones estrictas. En otros sectores, como el comercio minorista o la tecnología, puede haber más margen para utilizar infraestructuras globales y facilitar el intercambio de datos.

La soberanía digital según el sector

No existe un único modelo de soberanía que sirva para todas las organizaciones. Las exigencias normativas y operativas dependen de factores como el tipo de información, los servicios prestados y los países en los que opera cada empresa.

Una entidad financiera internacional, por ejemplo, puede necesitar controles rigurosos sobre los datos de sus clientes y sus transacciones para cumplir con distintas normativas y responder a las expectativas de reguladores y usuarios. En cambio, una empresa con menos restricciones puede priorizar una infraestructura distribuida que facilite el crecimiento y el acceso a servicios en diferentes regiones.

Adoptar controles más estrictos de los necesarios también tiene un coste. Puede ralentizar los proyectos, limitar opciones tecnológicas y consumir recursos que podrían destinarse a otras prioridades. El objetivo no es maximizar la soberanía en todos los casos, sino encontrar un equilibrio adecuado.

Cómo encontrar el nivel adecuado

Es útil pensar en la soberanía como un dial, no como una opción de todo o nada. El nivel de control puede ajustarse según los datos, la aplicación, el proyecto y la jurisdicción. Para definirlo, las organizaciones pueden empezar por responder tres preguntas:

  • ¿Qué obligaciones legales y regulatorias se aplican a los datos y servicios de la organización?
  • ¿En qué áreas exige la resiliencia operativa un control local y dónde resulta más conveniente una infraestructura global?
  • ¿Qué procesos de innovación dependen de que los datos puedan compartirse entre equipos, servicios o regiones?

Las respuestas permiten establecer un enfoque proporcional a las necesidades reales del negocio. Ese enfoque debe revisarse periódicamente, especialmente cuando la organización entra en nuevos mercados, amplía sus operaciones o se enfrenta a cambios normativos.

La infraestructura de datos también es una decisión estratégica

La soberanía depende de cómo se diseñan los controles internos y de cómo se demuestran la seguridad, el cumplimiento, la rendición de cuentas y la transparencia. Por eso, las decisiones sobre bases de datos e infraestructura deben formar parte de la estrategia, y no dejarse para una fase posterior de la implementación tecnológica.

Las plataformas actuales pueden ofrecer distintas configuraciones: desde entornos localizados con restricciones geográficas hasta arquitecturas multinube pensadas para operar a escala internacional. La elección adecuada dependerá de cuánto control requiere cada caso y de cómo ese control afecta al rendimiento, la continuidad y la capacidad de innovar.

Entre las capacidades que conviene evaluar están el cifrado de extremo a extremo, los controles de acceso, los registros de auditoría y la posibilidad de operar en las regiones pertinentes. Una infraestructura flexible permite aplicar medidas más estrictas allí donde son necesarias, sin imponerlas indiscriminadamente a toda la organización.

La soberanía como estrategia, no como estándar único

La soberanía digital es una decisión estratégica que debe ajustarse al contexto. Para tomarla bien, las organizaciones necesitan identificar con precisión qué quieren proteger, por qué deben hacerlo y qué coste están dispuestas a asumir.

En lugar de preguntarse simplemente si son soberanas, las empresas deberían evaluar si tienen el grado de control adecuado en los aspectos que realmente importan para su actividad, sus clientes y sus obligaciones regulatorias. Esa claridad ayuda a proteger los datos y la continuidad operativa, al tiempo que conserva espacio para crecer e innovar.

from Latest from TechRadar https://ift.tt/8x0jNBk
via IFTTT IA

Más allá del cumplimiento: cómo prepararse para una gobernanza de IA duradera en Europa


La transparencia exigida por el artículo 50 de la Ley de IA de la Unión Europea ya comienza a aplicarse, mientras que la implementación de ciertos requisitos para sistemas de alto riesgo se ha aplazado hasta diciembre de 2027 y, para algunos productos con IA, hasta agosto de 2028. Para las organizaciones que desarrollan o utilizan inteligencia artificial en Europa, el mensaje es claro: se ha ampliado el plazo para abordar algunos requisitos complejos, pero no se ha pospuesto la importancia de la transparencia.

Aunque estos aplazamientos puedan parecer un respiro, conviene aprovecharlos para prepararse, no para aplazar decisiones. El reto consiste en crear las condiciones necesarias para una innovación sostenible, en lugar de limitarse a cumplir fechas regulatorias.

A medida que la IA se integra en productos, servicios y decisiones que afectan a las personas, las organizaciones necesitan confiar en los sistemas que utilizan. A su vez, sus clientes, empleados y ciudadanos necesitan confiar en quienes los implementan. Ese trabajo debe empezar ahora: el cumplimiento se alcanza en un momento determinado; la gobernanza, en cambio, se construye como una capacidad institucional. Un plazo puede cambiar, pero no es posible crear una capacidad sólida de la noche a la mañana.

## Empezar por la IA que ya se utiliza

El primer paso es obtener una visión fiable de las herramientas, los resultados y las interacciones que podrían estar sujetos a las obligaciones de transparencia del artículo 50. La experiencia reciente demuestra que la IA puede incorporarse rápidamente a los procesos empresariales, a medida que los empleados prueban nuevas herramientas y los proveedores incorporan funciones y actualizaciones.

Esta expansión es habitual cuando se adopta una tecnología nueva, pero puede hacer que la IA se convierta en parte esencial de una operación antes de que existan controles adecuados. La gobernanza es más eficaz cuando orienta las decisiones desde el principio. Incorporarla después de que una herramienta ya esté profundamente arraigada suele ser más difícil, costoso y menos eficaz. Además, la pérdida de confianza que puede producirse por falta de supervisión podría superar ampliamente el coste de prevenir el problema.

## Ampliar los controles existentes

Muchas de las prácticas necesarias para responder a la regulación ya forman parte de una gestión responsable: protección de datos, seguridad, evaluación de riesgos, rendición de cuentas y supervisión operativa. El desafío está, en gran medida, en aplicar y adaptar esas disciplinas a una tecnología que evoluciona con rapidez.

Las organizaciones que ya cuentan con procesos sólidos de protección de datos y evaluaciones de impacto tienen una base útil. No necesitan empezar desde cero, sino ampliar sus controles para cubrir los riesgos específicos de la IA. Una evaluación de impacto sobre la privacidad puede ayudar a identificar riesgos relacionados con los datos, pero por sí sola no determina si un modelo es fiable en un contexto concreto, si las personas pueden cuestionar sus resultados o si un proceso automatizado perjudica a determinados grupos.

Estas cuestiones deben integrarse en los procedimientos existentes, sobre todo cuando la IA se adquiere a un proveedor en lugar de desarrollarse internamente. Antes de incorporar una herramienta a un sistema o proceso crítico, es importante aclarar cómo se tratarán los datos, cómo se comunicarán los cambios en el servicio o en el modelo, qué mecanismos de respuesta a incidentes existen, cómo se respaldarán las obligaciones de transparencia y qué pruebas puede proporcionar el proveedor.

La responsabilidad no desaparece cuando el modelo es de terceros. La organización sigue teniendo que gobernar cómo lo selecciona, configura y utiliza.

## La soberanía como resiliencia práctica

Junto con la Ley de IA, la soberanía tecnológica es una cuestión cada vez más relevante para Europa. Las preguntas prácticas son concretas: ¿dónde se almacenan los datos?, ¿de qué proveedores dependemos?, ¿qué tan resilientes son nuestras decisiones tecnológicas?, ¿y qué ocurriría si cambiaran las condiciones comerciales, jurídicas o geopolíticas?

Para la mayoría de las empresas, alcanzar una soberanía informática total —con control sobre los chips, la infraestructura y las cadenas de suministro— no es realista. Un objetivo más alcanzable es la resiliencia informática: conocer las dependencias críticas, evitar que un único proveedor, servicio en la nube o modelo se convierta en un punto de vulnerabilidad y mantener el control sobre las partes de la infraestructura de IA que sí están al alcance de la organización.

El software de código abierto puede ofrecer más transparencia y control sobre el código, pero no elimina automáticamente la dependencia de la infraestructura. Una organización puede ejecutar un modelo abierto y seguir dependiendo de capacidad de computación o servicios externos en la nube.

Por eso, la soberanía debe tenerse en cuenta desde el diseño. Conviene incorporarla desde el inicio a las decisiones sobre arquitectura de datos, selección de proveedores y gestión de riesgos, con la resiliencia —y no la independencia absoluta— como objetivo. También es fundamental adoptar un enfoque proporcional: no todos los datos, procesos o sistemas tienen el mismo nivel de exposición. Las exigencias más rigurosas deben reservarse para los casos con mayor sensibilidad de datos, impacto regulatorio o importancia operativa.

La gobernanza de la IA y la soberanía tecnológica están estrechamente vinculadas. Abordarlas de forma coordinada no implica aislarse de los ecosistemas tecnológicos internacionales, sino conservar una capacidad real de decisión y adaptación en un entorno cada vez más complejo.

## La oportunidad de fondo

El debate sobre innovación, regulación y soberanía continuará. Europa seguirá ajustando su enfoque de la IA, mientras las organizaciones se adaptan a nuevas tecnologías, proveedores y riesgos. La cuestión decisiva es si aprovecharán este periodo para desarrollar capacidades duraderas o si tratarán cada hito regulatorio como un plazo aislado.

La gobernanza no debería verse como un obstáculo burocrático para la innovación. Bien planteada, es una capacidad que permite adoptar tecnologías con mayor confianza, innovar de forma sostenible y responder con resiliencia a cambios en los mercados, la regulación y el contexto geopolítico.

El objetivo es innovar sobre una base de confianza, independientemente de los plazos regulatorios. La prueba no consiste en haber construido cada componente del sistema utilizado, sino en comprender las dependencias lo suficientemente bien como para cambiar de rumbo cuando las circunstancias lo exijan.

from Latest from TechRadar https://ift.tt/xhTKZ1t
via IFTTT IA

HubSpot AEO a prueba: seguimiento de menciones y citas en la búsqueda con IA


Preguntarle a una herramienta de inteligencia artificial cuál es el mejor sitio web para consultar análisis de tecnología puede despertar cierta curiosidad profesional: ¿mencionará a TechRadar o recomendará a un competidor? Esa fue una de las preguntas que exploré con HubSpot AEO.

La herramienta de optimización para motores de respuesta de HubSpot permite seguir preguntas seleccionadas en ChatGPT, Gemini y Perplexity. Muestra qué marcas aparecen en las respuestas, qué páginas se citan y qué acciones de contenido recomienda a partir de esos resultados. Lo más interesante es poder leer las respuestas y comprobar las fuentes, en lugar de depender únicamente de una puntuación.

Durante la prueba gratuita configuré TechRadar y seguí 11 de los 25 prompts disponibles. Esta evaluación aborda la configuración y los informes, complementados con demostraciones y documentación para revisar funciones que no probé directamente. Un solo día de resultados no permite demostrar mejoras a largo plazo, pero sí ofrece una primera impresión sobre si la herramienta ayuda a entender la búsqueda con IA o añade simplemente otro panel de datos al trabajo diario.

## HubSpot AEO: planes y precios

El plan independiente de HubSpot AEO cuesta 50 dólares al mes o 45 dólares mensuales con facturación anual, es decir, 540 dólares al año antes de impuestos. También ofrece una prueba gratuita de 28 días, sin necesidad de introducir una tarjeta de crédito ni contratar previamente otro producto de HubSpot.

| Plan | Precio inicial (USD) | Prompts | Respuestas mensuales |
|—|—:|—:|—:|
| Prueba de AEO | Gratis durante 28 días | 25 | 2.500 |
| AEO independiente | 50 dólares al mes o 540 al año | 25 | 2.500 |
| Marketing Hub Professional | 800 dólares al mes, con pago anual | 25 | 2.500 |
| Marketing Hub Enterprise | 3.600 dólares al mes | 50 | 5.000 |
| HubSpot for Marketers Professional | 900 dólares al mes, con pago anual | 25 | 2.500 |
| HubSpot for Marketers Enterprise | Desde 3.800 dólares al mes | 50 | 5.000 |

AEO también está incluido en Marketing Hub Professional y Enterprise. La oferta HubSpot for Marketers combina Marketing Hub con Content Hub e incluye AEO; esos precios corresponden al paquete completo, no a un recargo por la herramienta.

En el plan independiente, ampliar la capacidad cuesta 20 dólares al mes por 10 prompts adicionales y 1.000 respuestas mensuales. Así, una cuenta que siga 45 prompts pagaría 90 dólares al mes con facturación mensual. Para monitorizar otra marca es necesario crear una instancia de AEO separada.

La generación de contenido tiene requisitos y costes adicionales. Crear una pieza a partir de una recomendación de AEO requiere Marketing Hub Professional o Enterprise y consume 1.000 créditos de HubSpot. Los planes Professional incluyen 3.000 créditos al mes y los Enterprise, 5.000. Los créditos adicionales cuestan 10 dólares por cada 1.000 y los que no se utilizan caducan al final del mes. Las sugerencias de prompts basadas en el CRM también requieren Marketing Hub Professional o Enterprise.

Hay una excepción importante: las cuentas inscritas en el programa flexible de licencias y créditos de HubSpot pueden estar sujetas a condiciones distintas, entre ellas un coste de dos créditos por respuesta de AEO. Antes de presupuestar, conviene confirmar qué modalidad se aplica a la cuenta.

## Configuración de HubSpot AEO

El registro comienza con el correo electrónico y una pregunta sobre el puesto del usuario. Después, el asistente guía paso a paso por la configuración. Introduje el nombre y la dirección web de TechRadar, y luego elegí competidores y características de la audiencia para acotar el seguimiento.

Revisé las recomendaciones de competidores y seleccioné TechRadar Streaming, con un enfoque en compradores de ofertas de Estados Unidos. No todas las sugerencias me parecieron acertadas: algunas correspondían a empresas editoriales, más que a sitios de reseñas que los lectores pudieran comparar directamente.

A partir de esas selecciones, HubSpot propone preguntas para monitorizar. Es posible editarlas o eliminarlas antes de continuar. Varias eran muy parecidas entre sí. Por eso resultan útiles para poner en marcha el análisis, pero no bastan por sí solas para representar las distintas necesidades de los lectores.

Una vez iniciado el seguimiento, pude consultar el progreso mientras la herramienta procesaba los prompts. Después, el panel permitió explorar las respuestas, las menciones de marca y las fuentes citadas.

## Funciones y características

### Seguimiento de prompts

El panel organiza la información en tres áreas: respuestas, análisis de prompts y recomendaciones. Esta estructura resulta práctica porque permite pasar de una puntuación baja a una revisión más útil: leer la respuesta, comparar las fuentes y valorar qué conviene cambiar.

Es importante entender qué se mide. AEO realiza comprobaciones repetidas de las preguntas seleccionadas; no registra todas las consultas que hacen los compradores. La calidad de las conclusiones depende, por tanto, de que los prompts representen bien las preguntas relevantes para el negocio.

### Visibilidad de marca y análisis de competidores

En una captura del panel, la visibilidad de marca era del 6,67 % con 10 prompts. El intervalo mostrado abarcaba un solo día, del 27 al 27 de octubre, por lo que el gráfico ofrecía un único punto de referencia. Era una línea base, no suficiente historial para evaluar una tendencia.

La pregunta más amplia sobre los mejores sitios de reseñas tecnológicas pertenece a una vista posterior con 11 prompts. Comparar ese resultado individual con el promedio anterior sería engañoso. La diferencia ilustra cuánto influye la selección de preguntas, no que la visibilidad haya aumentado de repente.

La visibilidad indica con qué frecuencia aparece la marca en las respuestas monitorizadas. La cuota de voz compara sus menciones con las de los competidores seleccionados. Los filtros por motor, producto, audiencia y etapa de compra ayudan a localizar dónde existe una brecha. El análisis de sentimiento aporta contexto sobre cómo se describe una marca, no solo si aparece.

En el caso de TechRadar, también conviene distinguir entre que una respuesta recomiende la marca como sitio de reseñas y que cite una guía concreta. Ambas cosas pueden ser valiosas, pero una sola cifra de menciones no refleja esa diferencia.

### Análisis de citas

El informe de citas es la función que me parece más útil para planificar contenido. Una mención indica que la marca apareció; el análisis de citas muestra qué páginas y dominios se utilizaron como fuentes, incluidos los de otras empresas.

La pantalla de citas divide los resultados por tipo de contenido y canal. La primera vista incluye formatos como blogs, comparativas y documentación. La segunda muestra de dónde procede el material, con categorías como fuentes propias, ganadas, de pares, sitios de reseñas y contenido generado por usuarios.

En mis resultados, las fuentes ganadas y los sitios de reseñas ocupaban una parte importante del gráfico de canales, mientras que el contenido propio tenía una presencia reducida. Lo interpreté como una señal para revisar primero las fuentes externas, en vez de dar por hecho que la solución consiste en publicar otra página en el sitio. Hay que tener presente que el gráfico reúne fuentes de todos los prompts monitorizados y que no todas necesariamente mencionan a TechRadar.

El informe ampliado permite consultar los principales dominios y las URL individuales, además de comparar las citas de dominios propios con las fuentes cuyas páginas mencionan la marca. Esta distinción ayuda a decidir si conviene mejorar contenido propio o buscar cobertura externa. Ninguna de esas métricas demuestra que alguien haya hecho clic o realizado una compra.

### Recomendaciones de contenido

A partir de los prompts y las fuentes citadas, HubSpot propone acciones relacionadas con contenido propio, difusión en redes sociales y relaciones con medios u otros sitios. Cada recomendación incluye un formato, un canal y una prioridad. Al abrirla aparecen un título sugerido, un resumen, una audiencia y palabras clave, junto con los prompts y las citas que respaldan la idea.

Por ejemplo, si una pregunta monitorizada cita repetidamente comparativas de terceros, quizá sea más útil actualizar una comparativa pertinente o buscar que la marca aparezca en una de ellas que publicar otra guía general. La lista de fuentes ayuda a fundamentar esa decisión.

La recomendación se puede marcar como completada. La considero un buen punto de partida para preparar un encargo para un redactor o un responsable de relaciones públicas, no una estrategia terminada. Alguien debe revisar las páginas citadas, decidir si la propuesta encaja con el negocio y ejecutar el trabajo.

### Generación de contenido y seguimiento del impacto

En las cuentas de Marketing Hub que cumplen los requisitos, la opción para generar un recurso envía una recomendación de contenido propio o redes sociales a Content Agent. La herramienta utiliza el brief, la voz de marca, la información sobre la audiencia y las páginas citadas. El borrador aparece en la pestaña de contenido de la recomendación y se puede abrir en el editor correspondiente.

La integración es conveniente porque mantiene conectados la investigación y el encargo de redacción. Aun así, hace falta una revisión editorial: un borrador puede seguir una estructura útil y continuar siendo superficial, carecer de ejemplos o no explicar por qué elegir esa empresa.

Después de publicar, la pestaña Impacto permite añadir la URL de la página y comprobar si consigue citas para los prompts objetivo. Así, la recomendación incluye una revisión posterior en vez de terminar al publicar. Sin embargo, este seguimiento no demuestra que la herramienta haya causado un aumento ni equivale a una atribución de ventas.

## ¿Vale la pena HubSpot AEO?

Recomiendo empezar con la prueba gratuita y centrarse en un producto, una audiencia y un conjunto claro de preguntas. En mi configuración, el principal riesgo apareció pronto: un panel ordenado puede basarse en prompts repetitivos y en una lista de competidores poco acertada. Conviene corregir esos datos antes de invertir tiempo en interpretar la puntuación.

Para un equipo pequeño, el plan independiente puede ser una forma razonable de sustituir comprobaciones manuales repetitivas e identificar fuentes útiles. Quienes ya utilizan Marketing Hub Professional o Enterprise pueden aprovechar mejor las herramientas conectadas para crear contenido. No veo, en cambio, una razón para contratar el paquete completo únicamente por AEO.

La decisión de compra depende de lo que los informes ayuden a cambiar: encontrar una página que merezca la pena mejorar, una fuente a la que acercarse o una pregunta de los compradores que todavía no se haya abordado. Sin un siguiente paso concreto, acumular datos no justifica el coste mensual.

## Preguntas frecuentes

### ¿Qué es HubSpot AEO?

HubSpot AEO es una herramienta de optimización para motores de respuesta que monitoriza cómo aparece una marca en las respuestas de distintas herramientas de inteligencia artificial. Sigue preguntas seleccionadas, compara menciones con competidores y muestra qué páginas se citan. También propone mejoras de contenido y oportunidades de difusión a partir de esos resultados.

### ¿HubSpot AEO es gratis?

No, pero ofrece una prueba gratuita de 28 días con 25 prompts y sin necesidad de tarjeta de crédito. Después, el plan independiente cuesta 50 dólares al mes o 45 dólares mensuales con facturación anual. AEO también está incluido en los planes de pago Marketing Hub Professional y Enterprise. HubSpot AI Search Grader es una herramienta distinta y gratuita que ofrece una evaluación puntual.

### ¿AEO es diferente de SEO?

Sí. El SEO se centra principalmente en la visibilidad en los resultados de búsqueda, mientras que AEO busca que una marca aparezca mencionada o que su contenido sea citado en respuestas generadas por inteligencia artificial. Ambos dependen de contenido útil y páginas accesibles para los rastreadores. AEO puede entenderse como una extensión del SEO, no como un motivo para abandonarlo.

### ¿Cómo se optimiza para AEO?

El primer paso es comprobar cómo aparece la marca en las respuestas a preguntas relevantes para sus clientes. Después, conviene revisar qué marcas y fuentes se citan y mejorar las páginas que no responden bien a esas consultas. También ayuda facilitar el acceso de los rastreadores al contenido y buscar cobertura pertinente en sitios de confianza. Seguir las mismas preguntas a lo largo del tiempo permite observar cambios en menciones y citas.

### ¿Cómo escribir contenido para AEO?

Empieza respondiendo una pregunta específica y añade pruebas, ejemplos y contexto. Organiza cada sección en torno a un tema, con encabezados claros y listas o tablas cuando faciliten la lectura. Cada fragmento debe tener sentido por sí solo. La investigación original, las aportaciones expertas y las preguntas frecuentes bien resueltas aportan más valor que una reformulación de consejos ya publicados.

from Latest from TechRadar https://ift.tt/sREayYu
via IFTTT IA

Exponen una base de datos vinculada a CitySourced con 42 millones de documentos


Una base de datos accesible públicamente contenía alrededor de 42 millones de documentos y 450.000 archivos JSON con información personal en texto plano. El repositorio, vinculado a la empresa de tecnología cívica CitySourced, fue protegido después de que un investigador de ciberseguridad informara sobre el hallazgo.

Jeremiah Fowler señaló que los documentos incluían principalmente imágenes de denuncias y reportes sobre infracciones municipales. En una muestra limitada, también encontró nombres, direcciones postales, correos electrónicos y números de teléfono, además de miles de registros internos fechados entre 2016 y 2026.

La exposición de datos de este tipo puede facilitar ataques de phishing dirigidos. Con información personal, los delincuentes pueden redactar mensajes más convincentes y aumentar la probabilidad de que las víctimas hagan clic en enlaces o compartan datos adicionales. Los datos filtrados también pueden circular en mercados clandestinos o utilizarse como presión en negociaciones relacionadas con ransomware.

## La respuesta de CitySourced

Según Fowler, el repositorio incluía distintas carpetas de aplicaciones, entre ellas Api, Content, Customers, Data, FileStorage, Logs, Support y otras. También encontró archivos con extensiones .sdk y .exe, cuya presencia describió como inusual; no obstante, el hallazgo por sí solo no permite confirmar que contuvieran malware ni cuál era su propósito.

El nombre de la base de datos y el de algunos archivos llevaron al investigador a relacionar el repositorio con CitySourced, una empresa estadounidense de tecnología cívica. Su software permite que los residentes comuniquen problemas locales —como baches o farolas averiadas— a las autoridades municipales. La compañía se fundó en 2009, se fusionó con Rock Solid Technologies en 2019 y fue adquirida por Granicus en 2022.

Fowler indicó que no pudo determinar si un contratista externo administraba la base de datos. Tras recibir la notificación, CitySourced informó que Granicus revisó los datos, investigó el incidente y tomó medidas para resolverlo. La empresa agradeció al investigador la divulgación responsable.

## Cómo reducir el riesgo de una exposición

Las bases de datos mal configuradas siguen siendo una causa importante de filtraciones. En algunos casos, las organizaciones suponen que el proveedor de servicios en la nube se encarga de toda la seguridad; en otros, una configuración incorrecta pasa inadvertida y deja información accesible sin autorización. Además del impacto sobre las personas afectadas, estos incidentes pueden causar daños reputacionales y consecuencias legales.

Una medida clave es separar los entornos de los clientes y los datos internos. Así, un error de configuración o un acceso no autorizado en un entorno no expone automáticamente la información de otras organizaciones. También es importante cifrar los datos sensibles y las copias de seguridad, aplicar controles de acceso sólidos y mantener el aislamiento entre clientes.

Las personas, por su parte, pueden reducir el riesgo de ser víctimas de ataques relacionados con datos expuestos si tratan con cautela los mensajes inesperados. Conviene desconfiar especialmente de los correos que incluyen enlaces o archivos adjuntos, solicitan información personal o presionan para actuar de inmediato. Verificar el remitente por un canal independiente puede ayudar a detectar intentos de fraude.

from Latest from TechRadar https://ift.tt/l4S7Hxw
via IFTTT IA

La carrera por la IA también se gana con energía


La competencia por liderar la inteligencia artificial suele centrarse en los chips, los modelos y el talento. Sin embargo, detrás de cada algoritmo, consulta y avance hay un recurso imprescindible: la electricidad.

A medida que la IA llega a hogares, oficinas y fábricas, disponer de energía fiable y conectar los centros de datos a la red en plazos razonables se ha convertido en un factor decisivo. La llamada «conexión a la energía» —o *time to power*— influye tanto en dónde se construyen estas instalaciones como en quién obtiene sus beneficios económicos.

Para los inversores ya no basta con que un país prometa abundante electricidad en el futuro. La energía debe estar disponible, tener un precio competitivo y ofrecer previsibilidad en un calendario que acompañe el ritmo del mercado. Una conexión que se retrasa varios años puede hacer que un proyecto pierda todo un ciclo tecnológico.

## Tres factores que orientan la inversión en IA

Los operadores de centros de datos suelen evaluar tres aspectos fundamentales: el entorno regulatorio, la disponibilidad de energía y su precio. Cada vez más, también buscan certidumbre: saber que los permisos se aprobarán, que la conexión a la red llegará a tiempo y que la electricidad seguirá siendo asequible.

China y Estados Unidos concentran gran parte de la capacidad mundial, aunque avanzan por caminos distintos. China está invirtiendo alrededor de 295.000 millones de dólares en una red nacional de computación para IA, junto con infraestructura energética y energías renovables. En Estados Unidos, el aumento de la demanda eléctrica y la incertidumbre sobre los plazos de conexión impulsan el interés por la generación local y el almacenamiento.

Europa ofrece un panorama más desigual. Algunos mercados disponen de capacidad y condiciones atractivas para la inversión; otros afrontan largas listas de espera para conectarse a la red y procesos de permisos complejos. Aun así, la región cuenta con elementos favorables: una combinación de energía nuclear y renovable, infraestructura consolidada y una amplia experiencia industrial.

Europa quizá no haya captado buena parte de la primera ola de construcción de centros de datos de IA, pero todavía puede beneficiarse de la siguiente. Para lograrlo, los países deberán combinar inversión específica con políticas energéticas más ágiles. Estas son algunas de las medidas que pueden marcar la diferencia.

## 1. En la economía de la IA, la velocidad es poder

Los sistemas eléctricos de todo el mundo tienen dificultades para responder al rápido crecimiento de la demanda. Muchas redes no se diseñaron para gestionar una combinación tan diversa de fuentes de energía ni una demanda tan intensa y concentrada. Se estima que, a escala mundial, unos 2.500 GW de capacidad de generación esperan en las colas de conexión.

En los principales centros europeos de datos —Fráncfort, Londres, Ámsterdam, París y Dublín, conocidos como FLAP-D—, algunos proyectos pueden esperar hasta diez años para conectarse a la red, aunque construir una instalación puede llevar solo cuatro.

Los gobiernos y los operadores de red deben acelerar los permisos y las conexiones, además de comunicar con mayor transparencia los plazos previstos. Los hitos verificables y los informes periódicos permitirían a desarrolladores e inversores planificar con más confianza. También conviene sustituir el criterio de «primero en llegar, primero en ser atendido» por uno que priorice los proyectos preparados y viables, y que puedan contribuir a la estabilidad de la red.

Las iniciativas del Reino Unido para retirar proyectos especulativos o inactivos de las listas de espera muestran cómo reformar las colas puede reducir demoras y mejorar la confianza de los inversores. En algunos casos, los plazos de espera llegaban a los 15 años.

## 2. La flexibilidad es la forma más rápida de liberar capacidad

Modernizar la red es esencial, pero las grandes ampliaciones pueden tardar hasta 15 años. Mientras avanzan esas obras, la flexibilidad puede ayudar a aprovechar antes la capacidad existente.

El reto no siempre consiste en generar más electricidad, sino en disponer de ella en el lugar y el momento adecuados. Las tecnologías de gestión energética permiten supervisar y optimizar el consumo de edificios, sistemas de transporte e industrias. Por ejemplo, pueden trasladar usos no esenciales —como la calefacción, la refrigeración o la carga de vehículos eléctricos— fuera de las horas punta.

El almacenamiento en baterías complementa estas medidas: permite guardar electricidad excedente o de menor coste para utilizarla cuando la demanda aumenta. Con una coordinación más amplia, estas herramientas pueden aportar capacidad, fiabilidad y flexibilidad a la red.

Los propios centros de datos también pueden convertirse en recursos activos para el sistema eléctrico. Si los centros de datos europeos ofrecieran tan solo 30 horas de flexibilidad al año, la capacidad de red disponible para ellos podría más que duplicarse. Para hacerlo ya existen tecnologías como los sistemas digitales de gestión energética, las baterías y las microrredes.

Un ejemplo es el trabajo de Compass Data Centers, que ha recibido alrededor de 150 soluciones modulares prefabricadas de centros de datos. Además, el mantenimiento conectado y basado en condiciones ha contribuido a reducir un 40 % las intervenciones manuales en las instalaciones y un 20 % los gastos operativos. La implementación de controles de microrred en su campus de Phoenix ilustra cómo estas herramientas pueden facilitar una expansión más previsible y una gestión dinámica de la energía cuando la red está sometida a presión.

Para ampliar estas prácticas, los países necesitan incentivos y mecanismos de mercado que recompensen la flexibilidad y hagan rentable la participación.

## 3. Convertir la flexibilidad en la vía hacia una energía más barata

La tecnología puede flexibilizar el consumo, pero será la economía la que determine si estas soluciones se adoptan a gran escala. En regiones como Francia, Alemania, Italia y los países nórdicos, hogares y empresas pueden recibir incentivos por consumir electricidad cuando hay abundancia de energía renovable y reducir la demanda durante las horas punta.

En un centro de datos, la flexibilidad podría traducirse en tarifas más bajas o conexiones por etapas más rápidas a cambio de instalar baterías, automatizar la respuesta a la demanda y participar en mercados de flexibilidad. La monitorización en tiempo real y los controles automatizados pueden gestionar esos ajustes sin comprometer el rendimiento.

Una de las mayores reservas de capacidad aún sin aprovechar quizá no sea una nueva central eléctrica, sino los millones de activos conectados que ya existen en hogares, edificios, redes de transporte e instalaciones industriales.

## 4. La verdadera carrera por abastecer la IA

La infraestructura de IA se instalará donde la energía sea accesible, asequible y resiliente. Un informe reciente de Reuters señala que algunos promotores europeos de centros de datos se están alejando de las grandes ciudades para buscar electricidad más barata y conexiones más rápidas.

Los países que no puedan ofrecer esas condiciones corren el riesgo de perder algo más que centros de datos: también podrían dejar escapar inversiones, empleos, ecosistemas industriales e innovación.

Para aprovechar el auge de la IA, los países deben dar prioridad a la electricidad. Esto implica ampliar la generación limpia, reforzar y digitalizar las redes, ofrecer mayor claridad regulatoria y desbloquear la flexibilidad disponible en hogares, edificios, transporte e industria.

El futuro de la IA dependerá de los centros de datos, pero la ventaja competitiva se definirá allí donde la energía sea abundante, fiable y asequible. En la era de la inteligencia artificial, el acceso a la electricidad es también acceso a una oportunidad económica.

from Latest from TechRadar https://ift.tt/vG4jmKC
via IFTTT IA

Seguridad y confianza en la era de la inteligencia artificial autónoma


La inteligencia artificial está dejando de ser una herramienta experimental para convertirse en parte esencial de los procesos empresariales. La expansión de los agentes capaces de tomar decisiones y ejecutar tareas de forma autónoma promete nuevas eficiencias, pero también amplía la superficie de ataque de las organizaciones. En este escenario, proteger datos y sistemas exige ir más allá de los controles tradicionales.

Gartner prevé que, para finales de 2026, el 40 % de las aplicaciones empresariales incorporará agentes de IA especializados, frente a menos del 5 % en 2025. Para las empresas, la cuestión ya no es si adoptarán esta tecnología, sino cómo hacerlo de manera segura y responsable.

## Un panorama de riesgos más amplio

El cifrado y la defensa perimetral siguen siendo importantes, pero no bastan por sí solos. La seguridad actual también depende de la integridad de los modelos, la calidad y procedencia de los datos, la gestión de identidades y la confianza en las decisiones automatizadas. Las fronteras de confianza están cambiando, y muchas organizaciones todavía no cuentan con procesos para abordar esos cambios.

Los riesgos emergentes incluyen ataques generados con IA que pueden adaptarse con rapidez, suplantaciones mediante deepfakes y manipulaciones dirigidas a influir en las decisiones de un modelo. A esto se suma la llamada «IA en la sombra»: el uso de herramientas y servicios no aprobados, que puede exponer información sensible o introducir datos sintéticos y poco fiables en los flujos de trabajo.

La adopción de agentes autónomos plantea otro desafío. Para cumplir sus tareas, estos sistemas pueden recibir acceso a datos y servicios empresariales, en ocasiones sin controles suficientemente precisos. La conexión con plataformas externas añade riesgos de terceros, mientras que las instrucciones maliciosas —incluidas las inyecciones de prompts— pueden alterar el comportamiento esperado de un sistema.

También conviene prepararse para los avances en computación cuántica. Aunque el momento en que puedan comprometer los estándares criptográficos actuales es incierto, las organizaciones deberían evaluar desde ahora cómo proteger información que debe permanecer confidencial durante muchos años.

## La calidad de los datos es parte de la seguridad

Los sistemas de IA dependen de los datos que reciben. Si estos son incompletos, incorrectos o manipulados, sus resultados pueden ser poco fiables y generar consecuencias operativas, financieras o reputacionales. Por eso, la seguridad debe integrarse en todo el ciclo de vida de los datos: desde su origen y validación hasta su uso, almacenamiento y eliminación.

Una arquitectura de confianza debe permitir saber quién o qué actúa sobre la información, con qué permisos y en qué contexto. El acceso no debería concederse de forma implícita. Es preferible autorizarlo según la tarea, limitarlo a lo necesario y revisar continuamente la conducta y la intención de los sistemas.

## Cuatro pilares para una IA responsable

Un marco de IA responsable debe considerar el impacto de la tecnología en toda la cadena de valor y en las personas afectadas por sus decisiones. Cuatro principios pueden orientar ese trabajo:

– **Transparencia:** documentar los datos, modelos y procesos relevantes, y explicar de forma comprensible cómo se utilizan.
– **Responsabilidad:** asignar responsables humanos para supervisar los sistemas y responder por sus resultados.
– **Equidad:** evaluar posibles sesgos y comprobar que las decisiones no perjudiquen injustamente a determinados grupos.
– **Protección:** aplicar medidas de seguridad a lo largo de todo el ciclo de vida de los datos y los modelos.

La supervisión humana debe ser real y proporcional al impacto de cada sistema. No basta con atribuir un error a un algoritmo: las organizaciones necesitan definir quién puede aprobar, corregir o detener una decisión automatizada.

## La confianza como ventaja competitiva

La confianza también tiene valor empresarial. La investigación de PwC citada en su encuesta global a directores ejecutivos encontró una relación entre la confianza de los clientes y el desempeño financiero: esta explicaba el 31 % de la variación en los márgenes de beneficio y el 21 % en el rendimiento de los activos entre las empresas analizadas.

Construir esa confianza requiere una práctica sostenida, no una medida aislada. Incluye verificar la procedencia y calidad de los datos, gestionar identidades y responsabilidades, vigilar el comportamiento de los agentes, cumplir las normas aplicables y mantener una gobernanza efectiva.

## Un enfoque metódico para proteger la empresa

La seguridad empresarial del futuro dependerá tanto de la protección de redes como de la capacidad para gobernar sistemas autónomos. Antes de ampliar el acceso de un agente, las organizaciones deberían definir qué tareas puede realizar, qué información necesita, qué acciones tiene permitido ejecutar y cómo se detectarán comportamientos anómalos.

Un enfoque metódico ayuda a reducir puntos ciegos: inventariar los sistemas de IA, clasificar los datos, evaluar a los proveedores, aplicar permisos mínimos, probar los modelos frente a ataques y establecer mecanismos de revisión y respuesta. También es fundamental actualizar las políticas a medida que cambian la tecnología y las obligaciones regulatorias.

La adopción responsable de la IA no consiste en frenar la innovación, sino en crear las condiciones para que sus beneficios sean sostenibles. Proteger los datos, asignar responsabilidades y demostrar transparencia fortalece la relación con los clientes y contribuye a la resiliencia a largo plazo de la empresa.

from Latest from TechRadar https://ift.tt/9UEzNDJ
via IFTTT IA