Vinil y la paradoja de Suno: ¿futuro eco-amigable o desvaloración de lo analógico?


  • Suno, gigante del audio impulsado por IA, lanza un servicio de prensado de vinilos
  • Sí, parece que es solo para pistas generadas en su sitio
  • Dicen que es ecológico, aparentemente

Entre muchos audiófilos, los vinilos son considerados sagrados; yo lo suscribo, por eso mi plato giratorio fue lo primero que instalé al mudarme. Pero eso claramente no es así para todos.

Para mí y, espero, para otros amantes de los vinilos, la ventaja es que el vinilo es una forma innegablemente humana de escuchar música. Por su propia naturaleza, los discos están llenos de todo y sin edición: hay errores e imperfecciones (tal como todos nosotros), pero el resultado analógico es cálido, familiar… y de alguna manera acogedor.

Sin embargo, en nuestro mundo moderno de “todo es IA”, alguien, en algún sitio, se cuestionó: “¿Y si la IA también llegara a los vinilos?”. Y así llega esta noticia.

El servicio de creación musical de IA Suno anima a prensar las pistas generadas en su sitio en vinilos y a comprarlas por 45 dólares.

Así es, ahora puede arruinar un trozo perfecto de plástico PVC con canciones hechas por una computadora, aportando un toque de frialdad deshumanizada a este formato tan humano.

Aparentemente, solo se puede pedir un vinilo por creación de tu biblioteca Suno, que puede durar hasta 46 minutos, por lo que no se trata de una forma de producción masiva de “basura” IA en vinilo (afortunadamente). Y Suno afirma que el material de los vinilos se obtiene de forma “eco-amigable” — una afirmación algo irónica dado que la IA, en general, parece demostrar ser poco ecológica. Es como cortar árboles con una motosierra de segunda mano.

Una para el registro

Para los audiófilos (o para las propias bandas humanas, cuyo margen de ganancia en un producto físico es mucho mayor que en el streaming), el movimiento de Suno parece destinado a enojar.

Para mí, desvaloriza un formato querido. Descompone el gran disco negro —con todas sus atributos humanos y tangibles que me hacen reverenciarlo— y lo vuelve falso. Al discutir este tema con mi editora, ella dijo: “_me parece una idea espantosa que me hace sentir sucia_”.

Si hay algún posible rayo de luz, es que las ofertas de vinilo de Suno podrían motivar a quienes usan la plataforma a descubrir las alegrías de los discos reales; piensa en álbumes antiguos que no podrían ser generados por IA (y si ese es tu caso, por qué no revisas nuestra lista de las mejores tornamesas para escuchar con, y perdonaré tu uso de IA si compras algo).

¿O tal vez este sea el último suspiro airado de una máquina de “basura IA”? Los datos de Google Trends muestran que el interés en Suno está bajando lentamente: a principios de agosto, la búsqueda cayó un 10% mes a mes, y en tres meses su interés también desciende.

Quizá esto se alimente de una rebelión contra la música IA, con más sitios de streaming manteniéndola a raya. Deezer está poniendo cada vez más freno, y recientemente hablamos con el director general de Qobuz sobre su postura contra la “basura”. Incluso Spotify da pasos tímidos.

Entonces, ¿es la victoria de Suno sobre la “música real”, demostrando que es tan prominente que nada es sagrado? ¿O es un intento de ponerse al día, adoptando un formato querido por los audiófilos? Es difícil de decir. Lo único que sé es que ningún vinilo de “basura IA” llegará a mi plato giratorio.

from Latest from TechRadar https://ift.tt/w5Bxmo6
via IFTTT IA

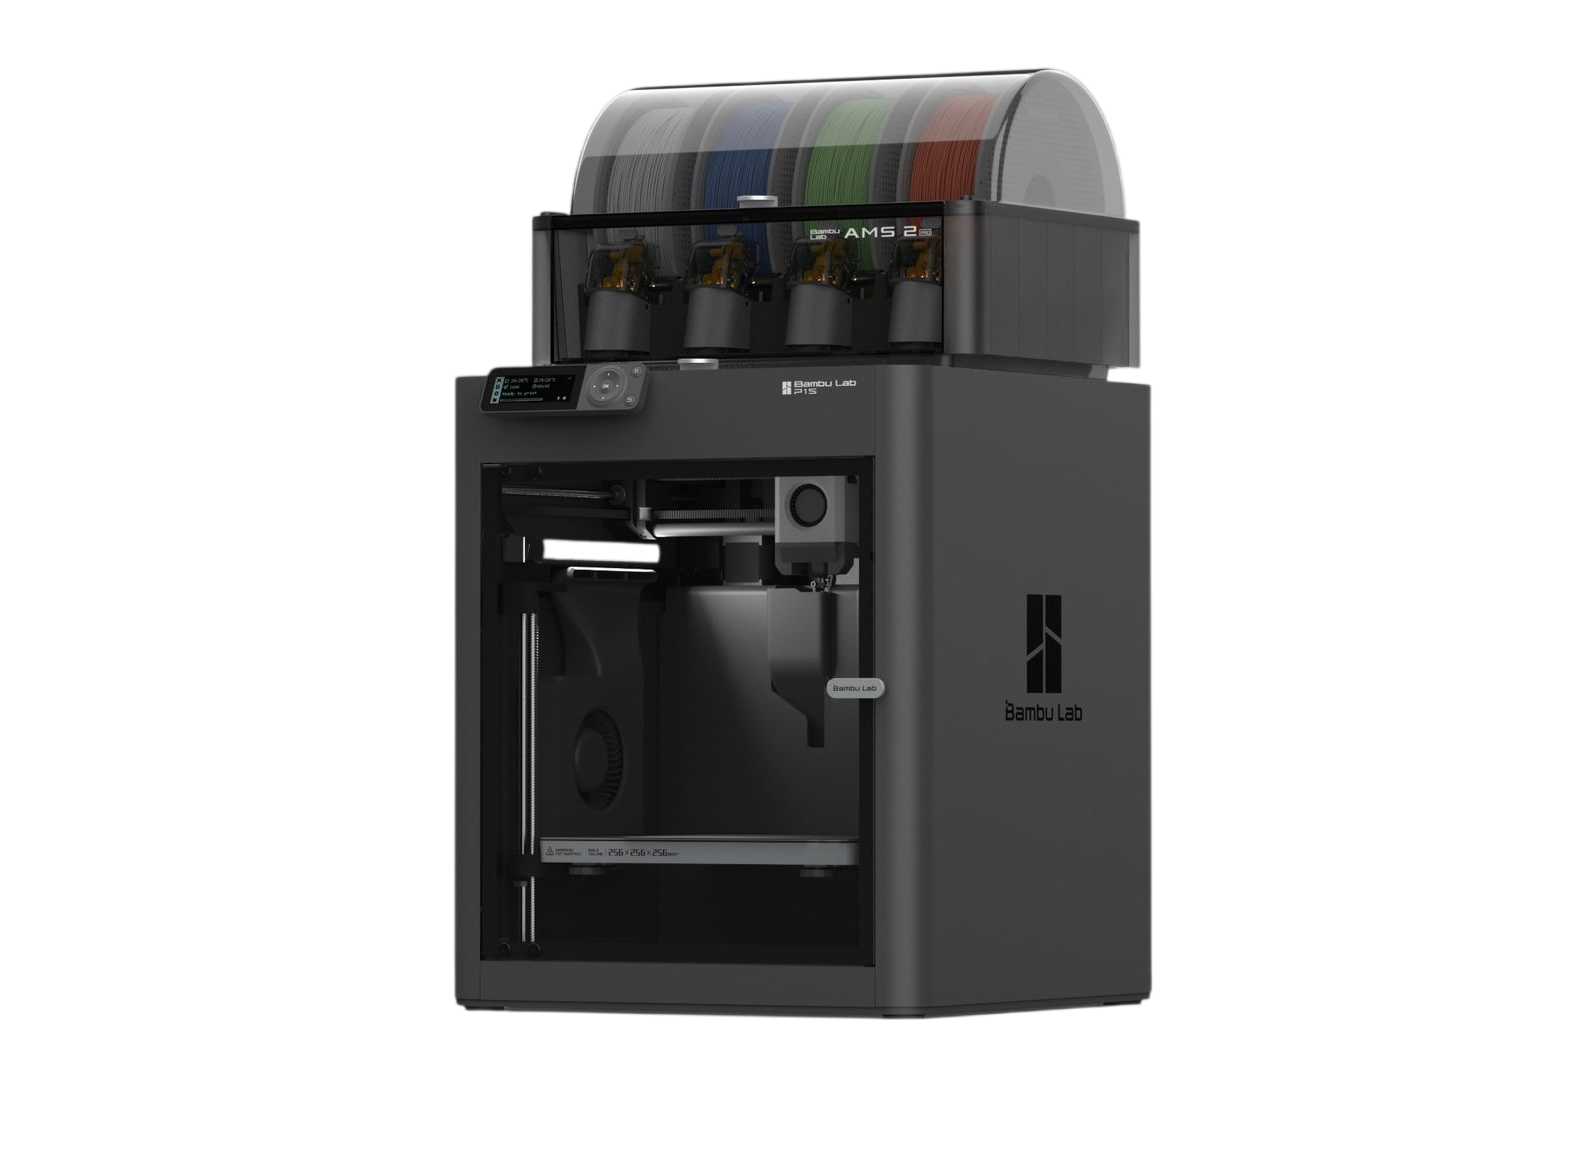
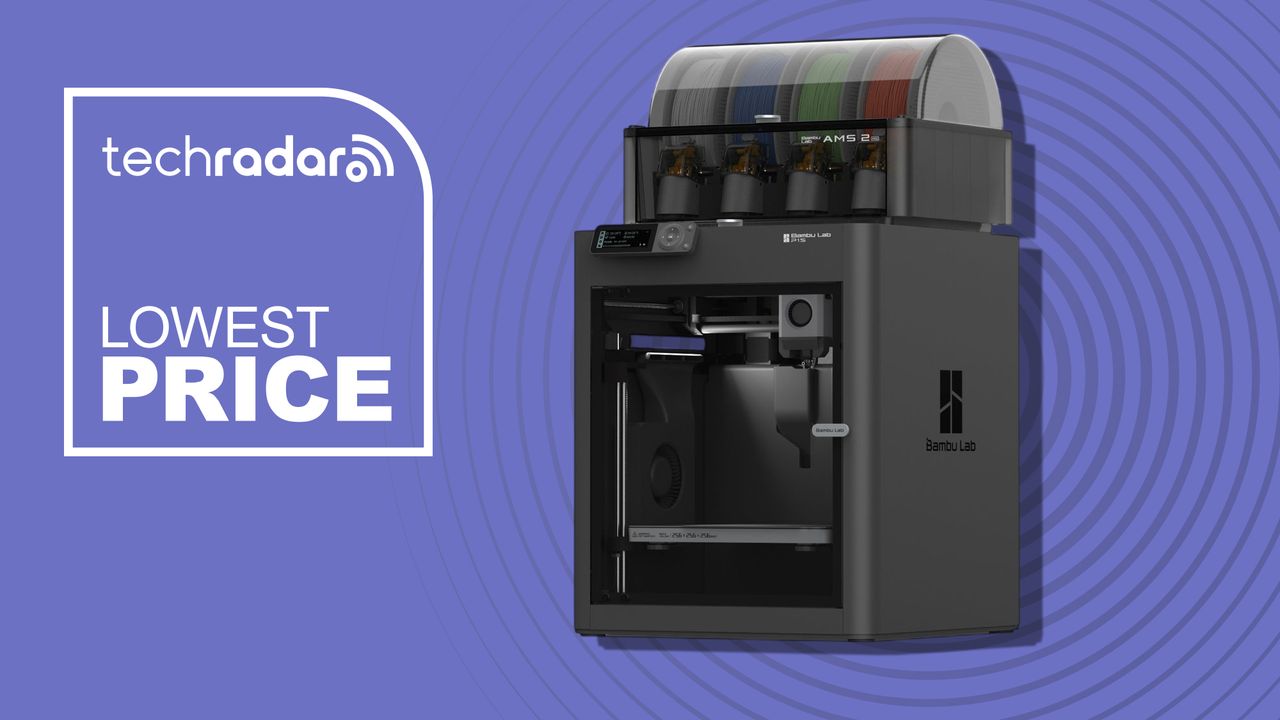
Bambu Lab P1S AMS 2 Pro Combo: impresión multi-color rápida y automatizada a un precio irresistible


Bambu Lab ha estado marcando la pauta en el espacio de las impresoras 3D recientemente, con ofertas destacadas en toda la línea. Una opción que destaca por su facilidad para imprimir a alta velocidad y en múltiples colores es la Bambu Lab P1S AMS 2 Pro Combo por $579 (antes $1124).

Esta impresora completamente cerrada combina velocidades impresionantes, calibración automática y la flexibilidad de la impresión multi-material en un paquete que resulta igual de adecuado para principiantes como para creadores experimentados. En el Reino Unido, el P1S AMS 2 Pro Combo ahora £519 (antes £549).

El sistema AMS 2 Pro incluido permite imprimir con múltiples colores y materiales sin cambios constantes de filamento, y features como nivelación automática de la cama, compensación de vibración y avance de presión significan que puedes pasar menos tiempo ajustando configuraciones y más tiempo imprimiendo.

¿Deberías comprarla?

✅ Compra la Bambu Lab P1S AMS 2 Pro Combo si…

Buscas una impresora 3D rápida y fiable que entregue resultados excelentes con una configuración mínima. El diseño cerrado soporta materiales de grado ingeniería, mientras que el sistema AMS 2 Pro facilita la impresión multi-color y multi-material. La nivelación automática de la cama, la compensación de vibración y el avance de presión eliminan gran parte de la curva de aprendizaje, convirtiéndola en una opción excelente para usuarios de todos los niveles, incluidos principiantes.

❌ Evita la Bambu Lab P1S AMS 2 Pro Combo si…

Solo planeas imprimir de forma ocasional o necesitas una máquina básica para prototipos simples. Si no necesitas impresión multicolor o materiales avanzados, una impresora de menor precio y diseño abierto podría ofrecer mejor relación valor-precio. Quienes buscan un volumen de construcción mucho mayor deberían considerar impresoras más adecuadas para proyectos de gran tamaño.

La Bambu Lab P1S AMS 2 Pro Combo ofrece calibración automática, impresión multicolor, un volumen de construcción de 256 x 256 x 256 mm, impresión cerrada y rendimiento rápido y fiable.

En el Reino Unido: ahora £519 (antes £549)Ver oferta

Por qué lo recomendamos

Bambu Lab ha construido una reputación por hacer que la impresión 3D sea notablemente accesible sin sacrificar rendimiento.

La P1S continúa esa filosofía al combinar velocidades de impresión rápidas con una fiabilidad y automatización excelentes, permitiendo dedicar más tiempo a crear y menos a resolver problemas.

Con un generoso volumen de construcción de 256 x 256 x 256 mm, compatibilidad con filamentos de grado ingeniería y un proceso de configuración que toma alrededor de 15 minutos, está diseñada para ofrecer impresiones profesionales y fiables desde la primera apertura de la caja.

La adición del AMS 2 Pro amplía sus capacidades aún más, facilitando proyectos complejos multi-color. Ya sea que estés imprimiendo piezas funcionales, miniaturas, prototipos o modelos decorativos, entregará resultados de alta calidad con un esfuerzo mínimo.

Contexto de precio y valor histórico

Una caída de precio de $1124 a $579 en Estados Unidos representa uno de los mayores descuentos que hemos visto en el combo P1S AMS 2 Pro. Con el sistema AMS 2 Pro incluido, que añade valor significativo frente a la impresora estándar, esta oferta reduce notablemente el costo de acceso a la impresión 3D premium de escritorio.

Para obtener más ahorros, seguimos las mejores ofertas de impresoras 3D con actualizaciones semanales.

La advertencia: lo que debes saber antes de comprar

Aunque la automatización elimina gran parte del trabajo de configuración, la impresión 3D sigue teniendo una curva de aprendizaje. Mantenimiento regular, limpieza ocasional de la boquilla y comprensión de los diferentes tipos de filamento forman parte de obtener resultados consistentemente de alta calidad.

from Latest from TechRadar https://ift.tt/pGxjgaZ
via IFTTT IA

Continuidad operativa en la era de tensiones geopolíticas: hacia una alternativa soberana para las empresas europeas


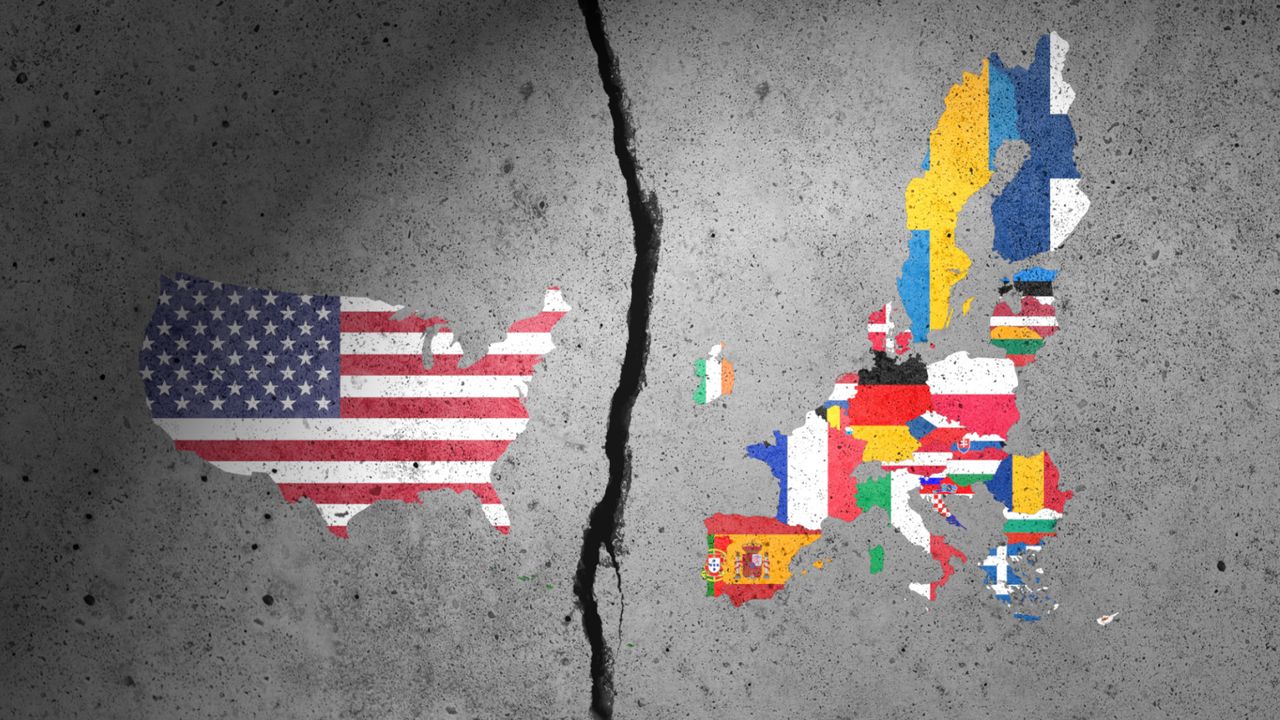
Las tensiones entre Estados Unidos y Europa están redefiniendo el entorno digital en el que operan las empresas europeas. En este contexto, un nuevo estudio revela que tres de cada cuatro empresas europeas temen que un supuesto ‘kill switch’ tecnológico estadounidense tenga tanto impacto como un ataque de ransomware, y que menos de la mitad cuente con un plan de continuidad probado y documentado. Además, la adopción de servicios alternativos soberanos para correo electrónico y almacenamiento en la nube se ha acelerado entre las organizaciones europeas.

Resumen de hallazgos clave
– El 75% de las empresas europeas teme la posibilidad de un ‘kill switch’ tecnológico de EE. UU., un perjuicio que equiparan con el ransomware en términos de impacto.
– Solo la mitad de las empresas dispone de un plan de continuidad operativa que haya sido probado y documentado.
– Email y almacenamiento en la nube son los dos servicios para los que las empresas europeas buscan alternativas soberanas.
– El informe, elaborado a partir de una encuesta a 1,500 empresas en el Reino Unido, Francia y Alemania por Proton, indica que el 54.5% no podría sobrevivir más de un día sin acceso a servicios en la nube y otros servicios digitales basados en EE. UU.
– Las pérdidas potenciales por un día de inactividad pueden alcanzar hasta 100,000 € para una cuarta parte de las empresas y superar 50,000 € para la mitad de ellas.

Contexto geopolítico como riesgo operativo
El panorama geopolítico ha convertido la tensión transatlántica en un factor de riesgo operativo tangible. En particular, la retórica de ciertos actores políticos y las discusiones sobre regulaciones tecnológicas europeas han generado un temor adicional: la posibilidad de que medidas regulatorias o sanciones afecten la capacidad de las empresas para operar con proveedores estadounidenses.

La noción de un ‘kill switch’ deja de ser una preocupación teórica para convertirse en un criterio de gestión de riesgo en la junta directiva. Como enfatiza Raphaël Auphan, Director de Operaciones de Proton: la preocupación por un apagado gubernamental ya no es un tema marginal, sino una amenaza comparable a un ataque de ransomware en términos de urgencia y probabilidad de materialización.

Una ruta hacia la soberanía tecnológica
La Unión Europea ya está dando pasos para reducir la dependencia de proveedores estadounidenses y chinos mediante un Paquete de Soberanía Tecnológica, anunciado a principios de año. Este marco busca fortalecer la autonomía en áreas como la nube y la productividad, con el objetivo de garantizar que las empresas puedan mantener operaciones críticas aun en escenarios de interrupción tecnológica o presión regulatoria.

La dinámica actual en el mercado europeo de la nube y la productividad muestra avances, pero aún hay desafíos. Si bien el 67.8% de las empresas estarían dispuestas a cambiar a un proveedor soberano ante un incidente de tipo ‘kill switch’, la oferta de proveedores europeos de nube todavía no alcanza el nivel de disponibilidad de los servicios estadounidenses competidores.

Respuesta y oportunidad para las empresas
– Incluya en su estrategia de continuidad operativa planes verificados: probar, documentar y actualizar regularmente los procesos de recuperación ante desastres, así como las responsabilidades y las dependencias entre proveedores críticos.
– Evalúe su dependencia de proveedores estadounidenses y explore alternativas soberanas para servicios críticos como correo electrónico y almacenamiento en la nube.
– Considere soluciones de continuidad que cubran interrupciones provocadas por ataques cibernéticos, fallos de software y posibles interrupciones políticas o regulatorias que afecten la disponibilidad de servicios clave.
– Mantenga un monitoreo continuo de la evolución regulatoria y tecnológica en EE. UU. y Europa para anticipar cambios que puedan impactar su cadena de suministro digital.

Conclusión
La combinación de riesgos geopolíticos y la dependencia de infraestructuras digitales basadas en proveedores extranjeros ha convertido la continuidad operativa en un tema estratégico para las empresas europeas. La adopción de soluciones soberanas y un programa de continuidad robusto no son ya opciones, sino requisitos para garantizar la resiliencia ante escenarios de interrupción tecnológica y presión regulatoria. Proton continúa apoyando a las organizaciones con herramientas y recursos para gestionar estas exigencias y mantener operaciones estables incluso en circunstancias adversas.

from Latest from TechRadar https://ift.tt/7MCh6IU
via IFTTT IA

Vulnerabilidades en WebKit: filtración de IP real a pesar de iCloud Private Relay


Un conjunto reciente de hallazgos de investigadores ha puesto en evidencia fallos en WebKit que permiten la filtración de direcciones IP reales de usuarios que buscan mantener su identidad en privado. Talal Haj Bakry y Tommy Mysk señalan que existen tres características de WebKit que eluden la configuración de proxy y envían tráfico directamente desde el dispositivo. Estas vulnerabilidades afectan a todos los navegadores que utilizan WebKit dentro del ecosistema de Apple y, por tanto, a una base amplia de usuarios.

Según los investigadores, las tres fallas son las siguientes: 1) DNS prefetching, que resuelve nombres de dominio a través de la ruta DNS del dispositivo y revela los servidores DNS reales del usuario en lugar del proxy; 2) WebAuthn origin requests, que hace que el servicio de credenciales del sistema obtenga un archivo de validación directamente desde el propio dispositivo, exponiendo la dirección IP real; y 3) WebTransport, que abre una conexión directa HTTP/3 saltándose el proxy y exponiendo también la IP del usuario. Estas características han estado disponibles desde iOS 26.0, iOS 18.0 y iOS 26.4, respectivamente.

El informe subraya que, aunque los fallos se encuentran en WebKit, las filtraciones ocurren a través de Private Relay, una función de privacidad de iCloud+ destinada a ocultar la IP y cifrar el tráfico de Safari. Private Relay no funciona como una VPN y no enmascara el tráfico de otras aplicaciones; su alcance es principalmente el tráfico del navegador. Dado que WebKit es obligatorio para todos los navegadores dentro del ecosistema de Apple, la vulnerabilidad afecta a la totalidad de estos navegadores.

Entre las respuestas, algunos navegadores como Tor y Psylo han emitido ya correcciones, mientras que Apple no ha confirmado públicamente un parche ni ha detallado un plan concreto de resolución. La compañía comunicó a través de terceros que estaba analizando el informe de investigación. Por su parte, los investigadores han puesto a disposición una página dedicada para que los usuarios verifiquen si Private Relay está funcionando como se espera o si está filtrando la IP real.

Este tipo de hallazgos subraya la complejidad de las soluciones de privacidad en el ecosistema cerrado de Apple, donde una vulnerabilidad en un motor de renderizado central puede filtrarse a través de múltiples navegadores y afectar a la experiencia de privacidad de miles de usuarios. Mantenerse informado y aplicar parches cuando estén disponibles es crucial para reducir riesgos, especialmente para usuarios que dependen de Private Relay para mantener su anonimato en la navegación diaria.

from Latest from TechRadar https://ift.tt/f5eKzJQ
via IFTTT IA

La clave del ROI en IA: planificación de datos y almacenamiento estratégico


La inversión en IA continúa acelerándose a nivel global, con proyecciones que sitúan el gasto en 2,59 billones de dólares para 2026, un incremento interanual del 47%. Sin embargo, solo el 28% de los proyectos de IA están generando un ROI medible, y muchos no alcanzan los resultados comerciales esperados.

A medida que las organizaciones buscan capitalizar las oportunidades de IA, muchas incrementan sus inversiones sin entender plenamente cómo operará la IA dentro de su entorno tecnológico existente, especialmente en lo concerniente a la infraestructura de almacenamiento de datos.

Sin una planificación cuidadosa, las empresas corren el riesgo de incurrir en costos más altos, deuda técnica creciente y mayor complejidad normativa, factores que pueden socavar el valor que la IA está diseñada para entregar.

Sin datos, no hay IA

La industria tecnológica suele hablar de IA en términos de rendimiento, potencia de cómputo y velocidad de procesamiento. Pero, en su núcleo, la IA es un sistema de datos.

En años recientes, los procesadores de alto rendimiento (GPUs) y NPUs han recibido buena parte de la atención y la inversión. Aunque el cómputo es esencial, los datos de IA están en constante evolución, expansión y requieren gestión continua a lo largo de su ciclo de vida.

A medida que las organizaciones pasan de la experimentación con IA a su despliegue a escala, la importancia de una infraestructura de datos robusta se vuelve cada vez más clara.

Las empresas deben ser capaces de capturar, almacenar, acceder y gestionar volúmenes crecientes de datos de forma eficiente en cada etapa del viaje de IA. Para maximizar el ROI de IA, las organizaciones deberían ver el almacenamiento y la infraestructura de datos como habilitadores estratégicos, no como tecnologías de soporte. El éxito a largo plazo de IA depende de alinear la infraestructura de almacenamiento con los objetivos tecnológicos y comerciales desde el inicio.

La IA requiere un enfoque diferente para el almacenamiento

Históricamente, las necesidades de almacenamiento de datos eran relativamente predecibles. Un enfoque de “configurar y olvidar” a menudo era suficiente. La era de la IA exige una mentalidad fundamentalmente distinta por varias razones.

En primer lugar, la escala de datos asociada con IA supera con creces lo que muchas organizaciones han enfrentado. Según IDC, la creación anual de datos globales podría triplicarse en los próximos cinco años, alcanzando 718 zettabytes para 2030, con una tasa de crecimiento anual compuesta (CAGR) del 26,9%.

Las cargas de trabajo de IA también generan continuamente datos adicionales a través de registros, metadatos, salidas sintéticas, actualizaciones de modelos y conjuntos de entrenamiento. Igualmente importante, el rendimiento de IA está fuertemente influenciado por la calidad de la infraestructura de datos subyacente. La capacidad de acceder a grandes conjuntos de datos bien gestionados de forma eficiente impacta directamente en los resultados comerciales.

Al discutir el ROI de IA con la alta dirección, los líderes técnicos deben vincular las decisiones de infraestructura al desempeño financiero. Las GPUs suelen ser entre los elementos más significativos de los presupuestos de IA, y cualquier tiempo dedicado a esperar por entradas/salidas de almacenamiento representa una subutilización de la inversión.

Las arquitecturas de almacenamiento que no están diseñadas para cargas de IA pueden limitar el rendimiento y reducir el retorno general de la inversión en cómputo.

Un ejemplo de enfoque arquitectónico optimizado para IA es el almacenamiento en capas. No todos los datos aportan el mismo valor en cada etapa del ciclo de vida de IA, ni requieren el mismo nivel de rendimiento. Conjuntos de datos de uso frecuente para entrenamiento e inferencia activos pueden beneficiarse de almacenamiento de alto rendimiento, mientras que datos históricos, salidas archivadas y registros de cumplimiento pueden movirse a capas de menor costo.

Al alinear el rendimiento y el costo del almacenamiento con el valor y el perfil de uso de diferentes conjuntos de datos, las organizaciones pueden optimizar el gasto de infraestructura manteniendo el acceso a los datos necesarios para apoyar la innovación, la gobernanza y el desarrollo futuro de modelos.

Las organizaciones que invierten en almacenamiento escalable, rentable y preparado para cargas de trabajo de IA están mejor posicionadas para desbloquear el valor de las iniciativas de IA, al tiempo que construyen una base capaz de apoyar el crecimiento futuro.

Riesgo de cumplimiento y regulatorio de datos en IA

Las consideraciones legales y regulatorias deben formar parte del planeamiento de IA desde el inicio.

A medida que se establecen leyes de IA, las organizaciones deben continuar cumpliendo con obligaciones de datos existentes, incluidas regulaciones como UK GDPR y la Data (Use and Access) Act 2025.

Toda organización con clientes de la UE debe considerar también los requisitos de la UE en torno a gobernanza de datos, transparencia y registro. Los periodos de retención para conjuntos de entrenamiento y registros de modelos pueden ser más largos de lo anticipado, haciendo que la planificación de almacenamiento a largo plazo sea un factor decisivo.

Abordar estas necesidades temprano ayuda a evitar costosas intervenciones de remediación más adelante y respalda una gobernanza más efectiva a medida que las implementaciones de IA escalen.

Hablando de un enfoque proactivo para proteger el ROI de IA

A medida que la adopción de IA crece y los volúmenes de datos continúan expandiéndose, la demanda de capacidad de almacenamiento aumenta rápidamente. Esto está generando nuevos retos de cadena de suministro y adquisición en toda la industria.

Como resultado, las organizaciones ya no pueden asumir que la capacidad estará disponible cada vez que se necesite, especialmente para proyectos de IA a gran escala.

En la práctica, esto implica considerar la previsión de requisitos de almacenamiento junto con las inversiones en GPU e infraestructura, explorar acuerdos de planificación de capacidad a largo plazo e incorporar las necesidades de almacenamiento en los planes de negocio de IA desde el principio.

Una estrategia de almacenamiento proactiva se está volviendo esencial para las empresas que buscan respaldar futuras cargas de IA con confianza, minimizar riesgos operativos y maximizar los retornos a largo plazo de sus inversiones en IA.

La última palabra

El ROI de IA depende no solo de la calidad de sus algoritmos y aplicaciones, sino también de cuán eficazmente las organizaciones gestionan, almacenan y gobiernan sus grandes estates de datos.

Aún una pequeña diferencia en costo por terabyte puede volverse significativa cuando se aplica en entornos a escala de petabytes y exabytes.

Las organizaciones que incorporan la planificación de almacenamiento desde el inicio de su estrategia de IA, tratan la infraestructura de datos como un activo estratégico y se preparan de forma anticipada para las necesidades de capacidad futura estarán en la mejor posición para realizar el valor completo de sus inversiones en IA.

Este artículo forma parte de una serie de perspectivas técnicas destacadas en la industria.

from Latest from TechRadar https://ift.tt/xgaM5i7
via IFTTT IA

Future Games Show en Gamescom 2026: coanfitriones icónicos, más de 40 títulos y revelaciones exclusivas


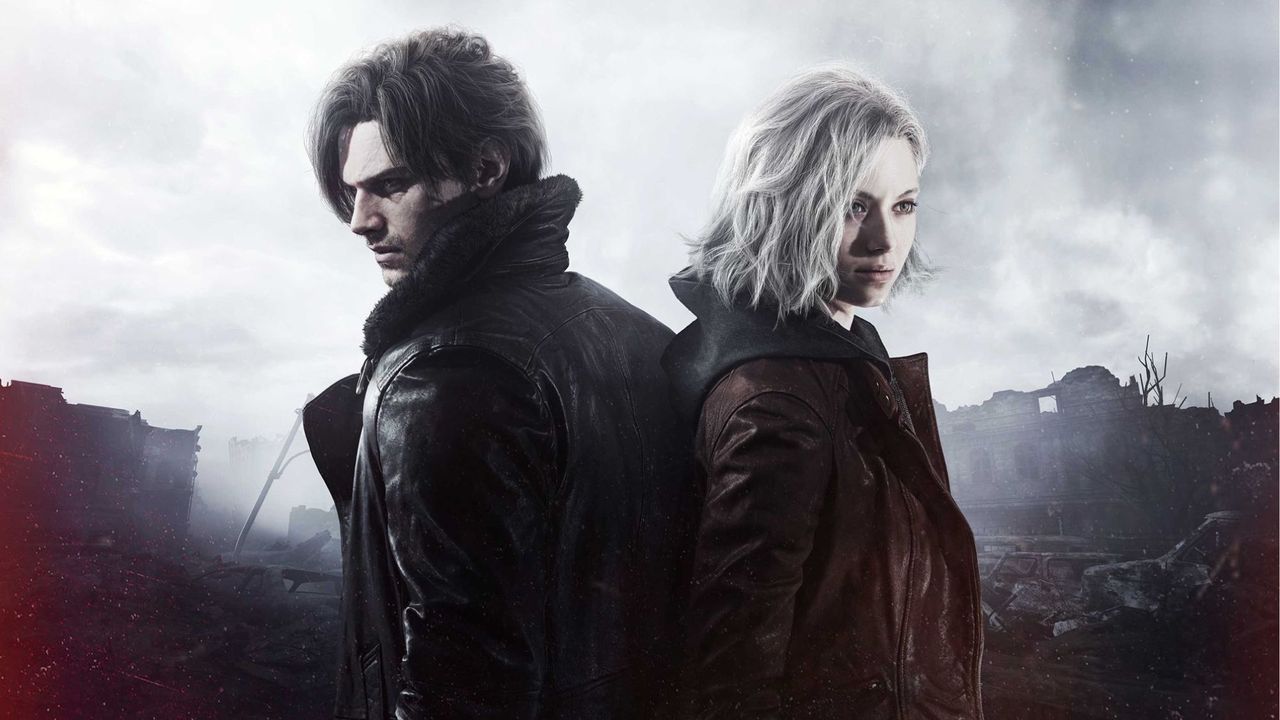
El Future Games Show (FGS) en Gamescom 2026 se presenta como uno de los acontecimientos más esperados del calendario gamer, con la noticia de que los actores Nick Apostolides y Angela Sant’Albano, conocidos por su papel como Leon S. Kennedy y Grace Ashcroft, coanfitrionarán el evento junto a su colega en Resident Evil Requiem. Esta dupla promete una experiencia de alta energía para los aficionados, destacando una alineación que supera las 40 novedades provenientes tanto de grandes estudios AAA como de desarrolladoras indie.

Entre las promesas del showcase se encuentran gameplay exclusivos y trailers completamente nuevos de algunos de los juegos más esperados, con presentaciones que buscan conectar con una audiencia global ansiosa por primeros vistazos y sorpresas. La cobertura incluirá avances y entrevistas que ofrecerán un vistazo tras bambalinas a títulos como Tides of Annihilation de Eclipse Glow Games, una mirada más cercana al juego de acción con espadas samurái Onimusha: Way of the Sword, y una conversación con Neon Giant sobre su nuevo título de mundo abierto NO LAW.

El evento principal tendrá lugar el 26 de agosto, con la inauguración a las 10:00 AM PDT / 1:00 PM EDT / 6:00 PM BST / 7:00 PM CEST / 1:00 AM CST, seguido por FGS Live From Gamescom, que ofrecerá más world premieres y trailers exclusivos, además de noticias y entrevistas desde el recinto de la feria. Para cerrar, el FGS Best Of Gamescom se emitirá el 30 de agosto, llevando a los espectadores a recorrer lo mejor de la feria.

Los canales para seguir la acción incluyen Twitch, YouTube, X (anteriormente Twitter), TikTok, Facebook y GamesRadar+. Con este despliegue multiplataforma, Future Games Show busca ofrecer una experiencia inmersiva, con presentaciones que van desde títulos de horror y aventuras hasta propuestas innovadoras en acción y exploración.

La participación de Apostolides y Sant’Albano añade una dimensión de reconocimiento y continuidad para los fans que siguen la saga de Resident Evil, aprovechando la popularidad de sus interpretaciones para atraer a una audiencia amplia y diversa. Con una promesa de revelaciones exclusivas y material de juego que aún no ha visto la luz, Gamescom 2026 se perfila como una cita ineludible para la comunidad de jugadores y para los mercados de desarrollo de videojuegos, tanto AAA como independiente.

from Latest from TechRadar https://ift.tt/dX1KYry
via IFTTT IA

La nueva pregunta de la conectividad empresarial: responsabilidad y control operativo en la era del borde y la nube


La conversación sobre conectividad en el Reino Unido ha evolucionado. Durante años, el foco se centró en la disponibilidad de fibra: mapas de cobertura, objetivos de despliegue, hogares pasados y actualizaciones de inversión. Ese énfasis estuvo justificado: el país necesitaba una infraestructura más robusta y, en muchos lugares, se han construido redes mejores. La actualización de Spring de Connected Nations de Ofcom muestra que la conversación ha cambiado. La fibra completa ya está disponible para el 82% de los hogares británicos, mientras que la banda ancha capaz de gigabit llega al 89%. Aunque la cobertura no está resuelta en todos los lugares y aún existen brechas regionales, el centro de gravedad se está moviendo. Para muchas organizaciones de tamaño medio y grande, la pregunta ya no es solo: ¿podemos obtener fibra? Cada vez más, se pregunta: cuando algo falla, ¿quién asume el problema?

El mercado no siempre ha sabido responder con claridad. A medida que la conectividad se vincula de forma más estrecha con operaciones críticas, esa ambigüedad se convierte en una debilidad costosa.

El problema de las cadenas de suministro de conectividad modernas

La expansión de la infraestructura de la última década ha sido un éxito en muchos aspectos. La fibra ha llegado a nuevos lugares. Los modelos mayoristas han crecido. Las redes alternativas han creado más opciones. El suministro de acceso se ha vuelto más competitivo. Pero ese progreso también ha generado un modelo operativo más complejo. Un acuerdo típico de conectividad empresarial puede implicar varias partes: un operador de red de acceso, un agregador mayorista, un reseller y un proveedor de servicios gestionados. Cada parte puede tener un papel, pero cada una tiene sus propios sistemas, rutas de escalamiento, incentivos comerciales y límites operativos.

Cuando todo funciona, esa complejidad es fácil de ignorar. Cuando hay una falla, rápidamente se convierte en el problema.

Para una organización de múltiples sitios que ejecuta aplicaciones críticas para el negocio, un fabricante que gestiona logística conectada o una firma de servicios profesionales con dependencias de datos regulados, el costo de la demora puede ser significativo.

La dependencia de la conectividad por parte de una empresa ha cambiado tanto en su carácter como en su volumen. Las organizaciones se mueven rápido para soportar cargas de IA, equipos distribuidos, entornos híbridos de nube y operaciones más automatizadas.

El Informe UK Connected Nations 2025 de Ofcom indica que entre septiembre de 2024 y agosto de 2025, los proveedores reportaron 616 incidentes de resiliencia en redes fijas y móviles. Las interrupciones por encima de los umbrales de reporte afectaron a 12,7 millones de clientes y causaron unas 192 millones de horas de servicio perdido. Ofcom también señaló que las fallas de terceros, incluidas obras en la vía y fallos de circuitos de backhaul por parte de proveedores mayoristas, representaron alrededor del 14% de los incidentes reportados.

Para los compradores empresariales, ese es el problema de responsabilidad a la vista. La falla puede ocurrir en una parte de la cadena, pero el impacto operativo se siente en el cliente que intenta mantener sitios, sistemas y servicios funcionando.

¿Por qué las organizaciones de tamaño medio sienten la brecha con mayor intensidad?

Existe un punto de presión particular para las organizaciones de tamaño medio. Ellas gestionan una conectividad que sustenta operaciones críticas, sitios distribuidos y cargas de trabajo en la nube. Pero suelen comprar a través de canales diseñados para el volumen, no para la responsabilidad.

Asumen la dependencia operativa de un cliente corporativo sin el tamaño de contrato que históricamente aseguraba una escalación prioritaria, una gestión de cuentas designada o acceso directo a las personas que poseen la red.

Esa brecha no aparece en el SLA. Se manifiesta un domingo por la noche cuando algo falla.

Hace unos años, una respuesta lenta al SLA podría haber causado unos dolores de cabeza. Hoy puede detener la producción, retrasar el servicio al cliente, interrumpir el acceso a datos o dejar un sitio sin operar correctamente. Las empresas se construyen sobre la conectividad.

La inferencia de IA en el borde, el procesamiento de datos en tiempo real y las operaciones conectadas a la nube no están diseñadas para una resolución de fallos fragmentada. No encajan bien con rutas de escalamiento poco claras o cadenas de proveedores donde la responsabilidad cambia de una parte a otra antes de que nadie solucione el problema.

Aun así, muchas conversaciones de compra no han madurado. Ancho de banda, velocidad y precio siguen dominando la compra. Las SLAs de titularidad se examinan, pero la aseguración del servicio, la propiedad de la infraestructura subyacente y la claridad de escalamiento suelen tratarse como detalles secundarios.

Ese desajuste será más costoso a medida que el entorno operativo se vuelva más exigente.

La pregunta de infraestructura que deben hacerse los compradores

La mayoría de las organizaciones conoce las preguntas estándar al comprar conectividad: ¿hay cobertura? ¿cuál es el coste? ¿cuál es la SLA principal? ¿Qué capacidad está disponible? ¿Quién más utiliza el proveedor? Todas son preguntas importantes, pero no describen plenamente la experiencia del servicio.

Las preguntas que realmente importan son más prácticas. Cuando se denuncia una falla, ¿cuántas organizaciones participan en su resolución? ¿El proveedor posee la capa física en la que se ejecuta el servicio, o la responsabilidad operativa está repartida entre varias partes? ¿Cómo es la ruta de escalamiento a las 11 de la noche de un domingo? ¿Existe una organización única responsable del resultado, o hay una matriz contractual que hay que atravesar antes de que alguien pueda actuar?

El mercado ha pasado años explicando cómo es la inversión en infraestructura. La próxima conversación debe tratar sobre cómo se ve la responsabilidad operativa.

Eso no significa que cada proveedor deba poseer todos los activos en cada ubicación. El mercado de conectividad del Reino Unido siempre implicará asociaciones, relaciones mayoristas y modelos de entrega especializados. Pero los compradores deberían estar mucho más interesados en dónde recae la responsabilidad cuando el servicio se degrada.

Una cadena operacional más corta y clara importa. Proporciona a los proveedores mejor visibilidad de la red, menos traspasos durante la resolución de fallos y una mayor capacidad de actuar en lugar de simplemente escalar. También ofrece a los clientes algo que cada vez necesitan más: la confianza de que alguien es responsable del servicio, no solo del contrato.

La propiedad se está convirtiendo en el verdadero diferenciador

La próxima fase de la conectividad empresarial no se ganará solo por la disponibilidad. La ganarán los proveedores que combinen alcance con control operativo, aseguramiento del servicio y una propiedad clara.

Para los compradores, eso significa mirar más allá de las velocidades principales y hacer preguntas más difíciles sobre la responsabilidad. ¿Quién ve primero la falla? ¿Quién tiene la autoridad para solucionarla? ¿Quién es responsable del resultado para el cliente?

Porque cuando la conectividad es simplemente una utilidad, podría tolerarse la ambigüedad. Cuando es la base de IA, nube, datos y operaciones diarias, la ambigüedad se convierte en un riesgo para el negocio.

La implementación de fibra ha cambiado lo que es posible. El siguiente campo de batalla es asegurarse de que alguien posea el problema cuando las posibilidades se convierten en presión.

Este artículo forma parte de TechRadar Pro Perspectives, nuestra plataforma para presentar las ideas de las mentes más destacadas de la industria tecnológica de hoy. Las opiniones expresadas pertenecen al autor y no necesariamente a TechRadar Pro o Future plc. Si estás interesado en contribuir, puedes obtener más información aquí: https://ift.tt/Px6Bklg

from Latest from TechRadar https://ift.tt/aiJmyzb
via IFTTT IA

Replanteando la seguridad en el desarrollo: de la minería a la obtención de credenciales en la cadena de suministro de software


La malware de código abierto ha cambiado de forma.

Lo que antes se concentraba en la minería ruidosa de cryptomonedas se ha movido hacia algo mucho más valioso: el acceso.

Nuestros datos recientes muestran que los atacantes apuntan cada vez más a credenciales y secretos incrustados en dependencias de software, con las organizaciones del Reino Unido en el foco.

Este cambio marca una transición de abuso oportunista a compromiso deliberado de la cadena de suministro. En lugar de agotar ciclos de cómputo, los atacantes se posicionan dentro de los pipelines de construcción y en los flujos de trabajo de los desarrolladores.

El objetivo es la persistencia, no la disrupción.

Para las organizaciones que confían en gran medida en software de código abierto, esto cambia fundamentalmente tanto el modelo de amenaza como el impacto potencial.

Esto es lo que “shift left” significa en 2026: controlar lo que entra en la compilación, no solo detectar lo que se ejecuta en producción.

Por qué el robo de credenciales ha superado a la criptominería

Más de la mitad de los paquetes maliciosos de código abierto se centran ya en robar credenciales y secretos, superando a la criptominería como tipo de amenaza dominante. La razón es simple. Las credenciales ofrecen valor duradero. Proporcionan acceso persistente, mayor alcance entre entornos y un menor riesgo de detección que el abuso de recursos. Un token o una clave API robados pueden abrir sistemas completos, no solo una máquina.

La criptominería, en cambio, es fácil de detectar y rápida de detener. Consuma recursos y activa alertas. El robo de credenciales se integra y puede ejecutarse en segundos. Aprovecha la confianza puesta en los flujos de trabajo de los desarrolladores para operar en un entorno seguro.

Para los atacantes que buscan maximizar el retorno minimizando la exposición, este enfoque maximiza ganancias sin el riesgo de ser descubierto.

La implicación es clara: proteger la infraestructura de runtime ya no basta. El límite de seguridad ahora empieza en la ingestión de dependencias y en el entorno del desarrollador.

El malware de múltiples etapas se convierte en la norma

El malware moderno de código abierto rara vez es de un solo propósito. Nuestro análisis muestra que el comportamiento de dropper y loader aumenta casi un 2.900 por ciento año tras año en el primer trimestre de 2025, señalando un cambio hacia ataques elaborados y de múltiples etapas.

Alrededor del 77 por ciento de los paquetes maliciosos distribuidos a través de ecosistemas de código abierto ahora combinan múltiples tipos de amenaza. Los droppers aparecen en casi todos los casos observados, mientras que las características de exfiltración de secretos se encuentran en casi dos tercios.

Estos paquetes están diseñados para evolucionar después de la instalación, introduciendo payloads adicionales o cambiando comportamiento con el tiempo. Esto refleja campañas industrializadas más que experimentación oportunista. Los atacantes están invirtiendo en resiliencia, sigilo y escala.

Para los defensores, esto significa que pensar en firmas ya no basta. Si el malware es modular y adaptable, los controles deben centrarse en la procedencia, el comportamiento y la prevención antes de la ejecución. De nuevo, esto es lo que “shift left” significa: asegurar el propio grafo de compilación, no solo las cargas de trabajo que produce.

Cadenas de suministro bajo presión directa

El uso generalizado de código abierto, especialmente dentro del ecosistema de JavaScript, crea exposición sistémica. Las aplicaciones modernas dependen de cientos de paquetes directos y transitivos de npm. Esa densidad de reutilización genera eficiencia, pero también amplifica el riesgo ascendente.

La actividad reciente vinculada al grupo Lazarus ilustra la amenaza. Se identificaron más de 200 paquetes maliciosos, casi todos concentrados en npm. Cuando un único ecosistema sostiene plataformas financieras, servicios gubernamentales y una infraestructura nacional crítica, el riesgo de concentración se convierte en un problema estratégico.

Una dependencia comprometida no permanece aislada. Se propaga a través de marcos compartidos, bibliotecas internas y pipelines de CI. En sectores basados en rapidez y reutilización, el compromiso ascendente se convierte rápidamente en impacto descendente. Por eso la gobernanza de dependencias ya no es solo un tema de higiene de desarrolladores; es una preocupación de la cadena de suministro a nivel de junta directiva.

La automatización convierte un paquete en miles de compromisos

Los malware de hoy apuntan cada vez más a pipelines de CI/CD y flujos de trabajo de desarrollo optimizados para la automatización. Cuando una dependencia comprometida entra en una compilación, puede extraer silenciosamente claves API, certificados y tokens de acceso sin activar alertas en tiempo de ejecución. La automatización hace el resto.

Lo que comienza como un único paquete envenenado puede diseminarse a través de cientos o miles de compilaciones. Los sistemas diseñados para acelerar la entrega aceleran también la compromiso.

La conclusión práctica es inquietante pero necesaria: si los sistemas de compilación están automatizados, los controles de seguridad deben estar automatizados al mismo nivel. La revisión manual no puede escalar frente a la distribución automatizada.

Asistentes de codificación impulsados por IA y el problema de las alucinaciones

La IA en el desarrollo añade una capa adicional de riesgo. Estudios y pruebas han mostrado que los modelos de lenguaje grandes pueden, en un porcentaje significativo, sugerir paquetes o funciones que no existen. Los desarrolladores ante la presión de tiempo pueden intentar instalar o depender de estas dependencias alucinadas, ampliando sin saberlo la superficie de ataque.

Los nombres de paquetes alucinados, ejemplos fabricados y sugerencias de dependencias inseguras pueden socavar silenciosamente la integridad de la cadena de suministro. Ya hay atacantes aprovechando convenciones de nombres y modelos de confianza para sembrar paquetes que parecen legítimos tanto para humanos como para máquinas.

Cada alucinación genera retrabajo, fricción y pérdida de productividad. Mucho de este desperdicio podría reducirse si los sistemas de IA estuvieran anclados a inteligencia de paquete autoritaria y en tiempo real, más que a la predicción de patrones.

Nuestra investigación reciente refuerza este punto. La empresa encontró que modelos de IA más pequeños con inteligencia de paquetes en vivo superan significativamente a modelos más grandes sin conexión cuando se manejan tareas de actualización de dependencias y selección de paquetes. Los hallazgos sugieren que el contexto real-time del ecosistema importa más que el tamaño del modelo cuando los desarrolladores toman decisiones de seguridad. También ayuda que los modelos más pequeños sean 70 veces más baratos que los modelos de vanguardia.

Esto tiene implicaciones directas para la defensa de la cadena de suministro de software. Si los asistentes de codificación de IA recomiendan dependencias sin verificar la procedencia de los paquetes, su estado de mantenimiento o señales de confianza del ecosistema, corren el riesgo de acelerar la propagación de paquetes maliciosos o alucinados en entornos de producción.

En la práctica, el desarrollo seguro asistido por IA dependerá menos de modelos cada vez más grandes y más de si esos modelos están conectados a una inteligencia de software autoritaria y actualizada de forma continua.

Aquí también la lección es control upstream. Las salvaguardas deben situarse en el punto de selección de dependencias, no después de que el código ya haya sido enviado.

Por qué los defensores se quedan atrás

Muchos controles de seguridad del Reino Unido siguen centrados en detectar amenazas después de que el código se despliega. Los atacantes se han movido upstream. Apuntan al proceso de compilación, al grafo de dependencias y a las relaciones de confianza de los desarrolladores.

Esta desalineación deja a las organizaciones bien preparadas para incidentes en runtime pero expuestas durante el desarrollo. Mientras los defensores asumen que el malware se detectará durante la ejecución, la compromisión de la cadena de suministro continuará pasando inadvertida.

“Shift left” a menudo se trata como un eslogan. En la práctica, significa hacer cumplir políticas antes de la instalación, validar la procedencia antes de la ejecución y bloquear paquetes maliciosos antes de que entren en el grafo.

Robo de llaves, no de ciclos

El malware de código abierto ha evolucionado de robar cómputo a robar acceso. Las credenciales desbloquean ecosistemas, no solo máquinas. Para las organizaciones del Reino Unido, esto convierte la seguridad de la cadena de suministro en una preocupación estratégica, no solo técnica.

Prevenir que código malicioso entre en la compilación es ahora más eficaz que responder después del despliegue. El cambio silencioso de las monedas a credenciales ya ha ocurrido. La pregunta es si las defensas se adaptarán lo suficientemente rápido para igualarlo.

Si no está automatizado, no escalas.

Qué deberían priorizar las organizaciones ahora

Para responder de manera efectiva, las organizaciones del Reino Unido deberían centrarse en un pequeño conjunto de controles estructurales:

● Controlar la ingestión de dependencias con aplicación de políticas automatizadas antes de que los paquetes entren en CI/CD.

● Monitorear de forma continua la exposición de secretos dentro de entornos de compilación y revocar credenciales comprometidas rápidamente.

● Aplicar la verificación de procedencia e integridad de componentes de código abierto, incluyendo dependencias transitivas.

● Anclar las herramientas de IA de codificación a inteligencia de paquetes autoritaria para prevenir sugerencias de dependencias alucinadas o maliciosas.

Ninguno de estos pasos elimina el riesgo. Pero, en conjunto, realinean las defensas con dónde operan realmente los atacantes: de forma upstream, automatizada y dentro de la cadena de suministro.

Hemos revisado el mejor software antivirus disponible.

Este artículo fue producido como parte de TechRadar Pro Perspectives, nuestro canal para presentar las mentes más brillantes de la industria tecnológica hoy.

Las opiniones expresadas aquí son propias del autor y no necesariamente las de TechRadarPro o Future plc. Si estás interesado en contribuir, descubre más aquí: https://www.techradar.com/pro/perspectives-how-to-submit

from Latest from TechRadar https://ift.tt/6AFphuT
via IFTTT IA

SteelSeries Arctis Nova Pro Omni: revisión de un headset inalámbrico multiformato para 2026


SteelSeries Arctis Nova Pro Omni: revisión en un minuto

La descripción más concisa del SteelSeries Arctis Nova Pro Omni es que parece una versión optimizada para 2026 de su excelente predecesor, el Arctis Nova Pro Wireless —uno de mis auriculares para videojuegos favoritos de todos los tiempos.

El Omni es un headset inalámbrico fantástico para videojuegos y ofrece una gran cantidad de mejoras respecto a sus hermanos más antiguos; por sí solo, cumple con casi todas las necesidades de la mayoría de jugadores. Cada detalle afinado aporta a un resultado que, en conjunto, supera a la suma de sus partes cuando se analizan todas las características en conjunto.

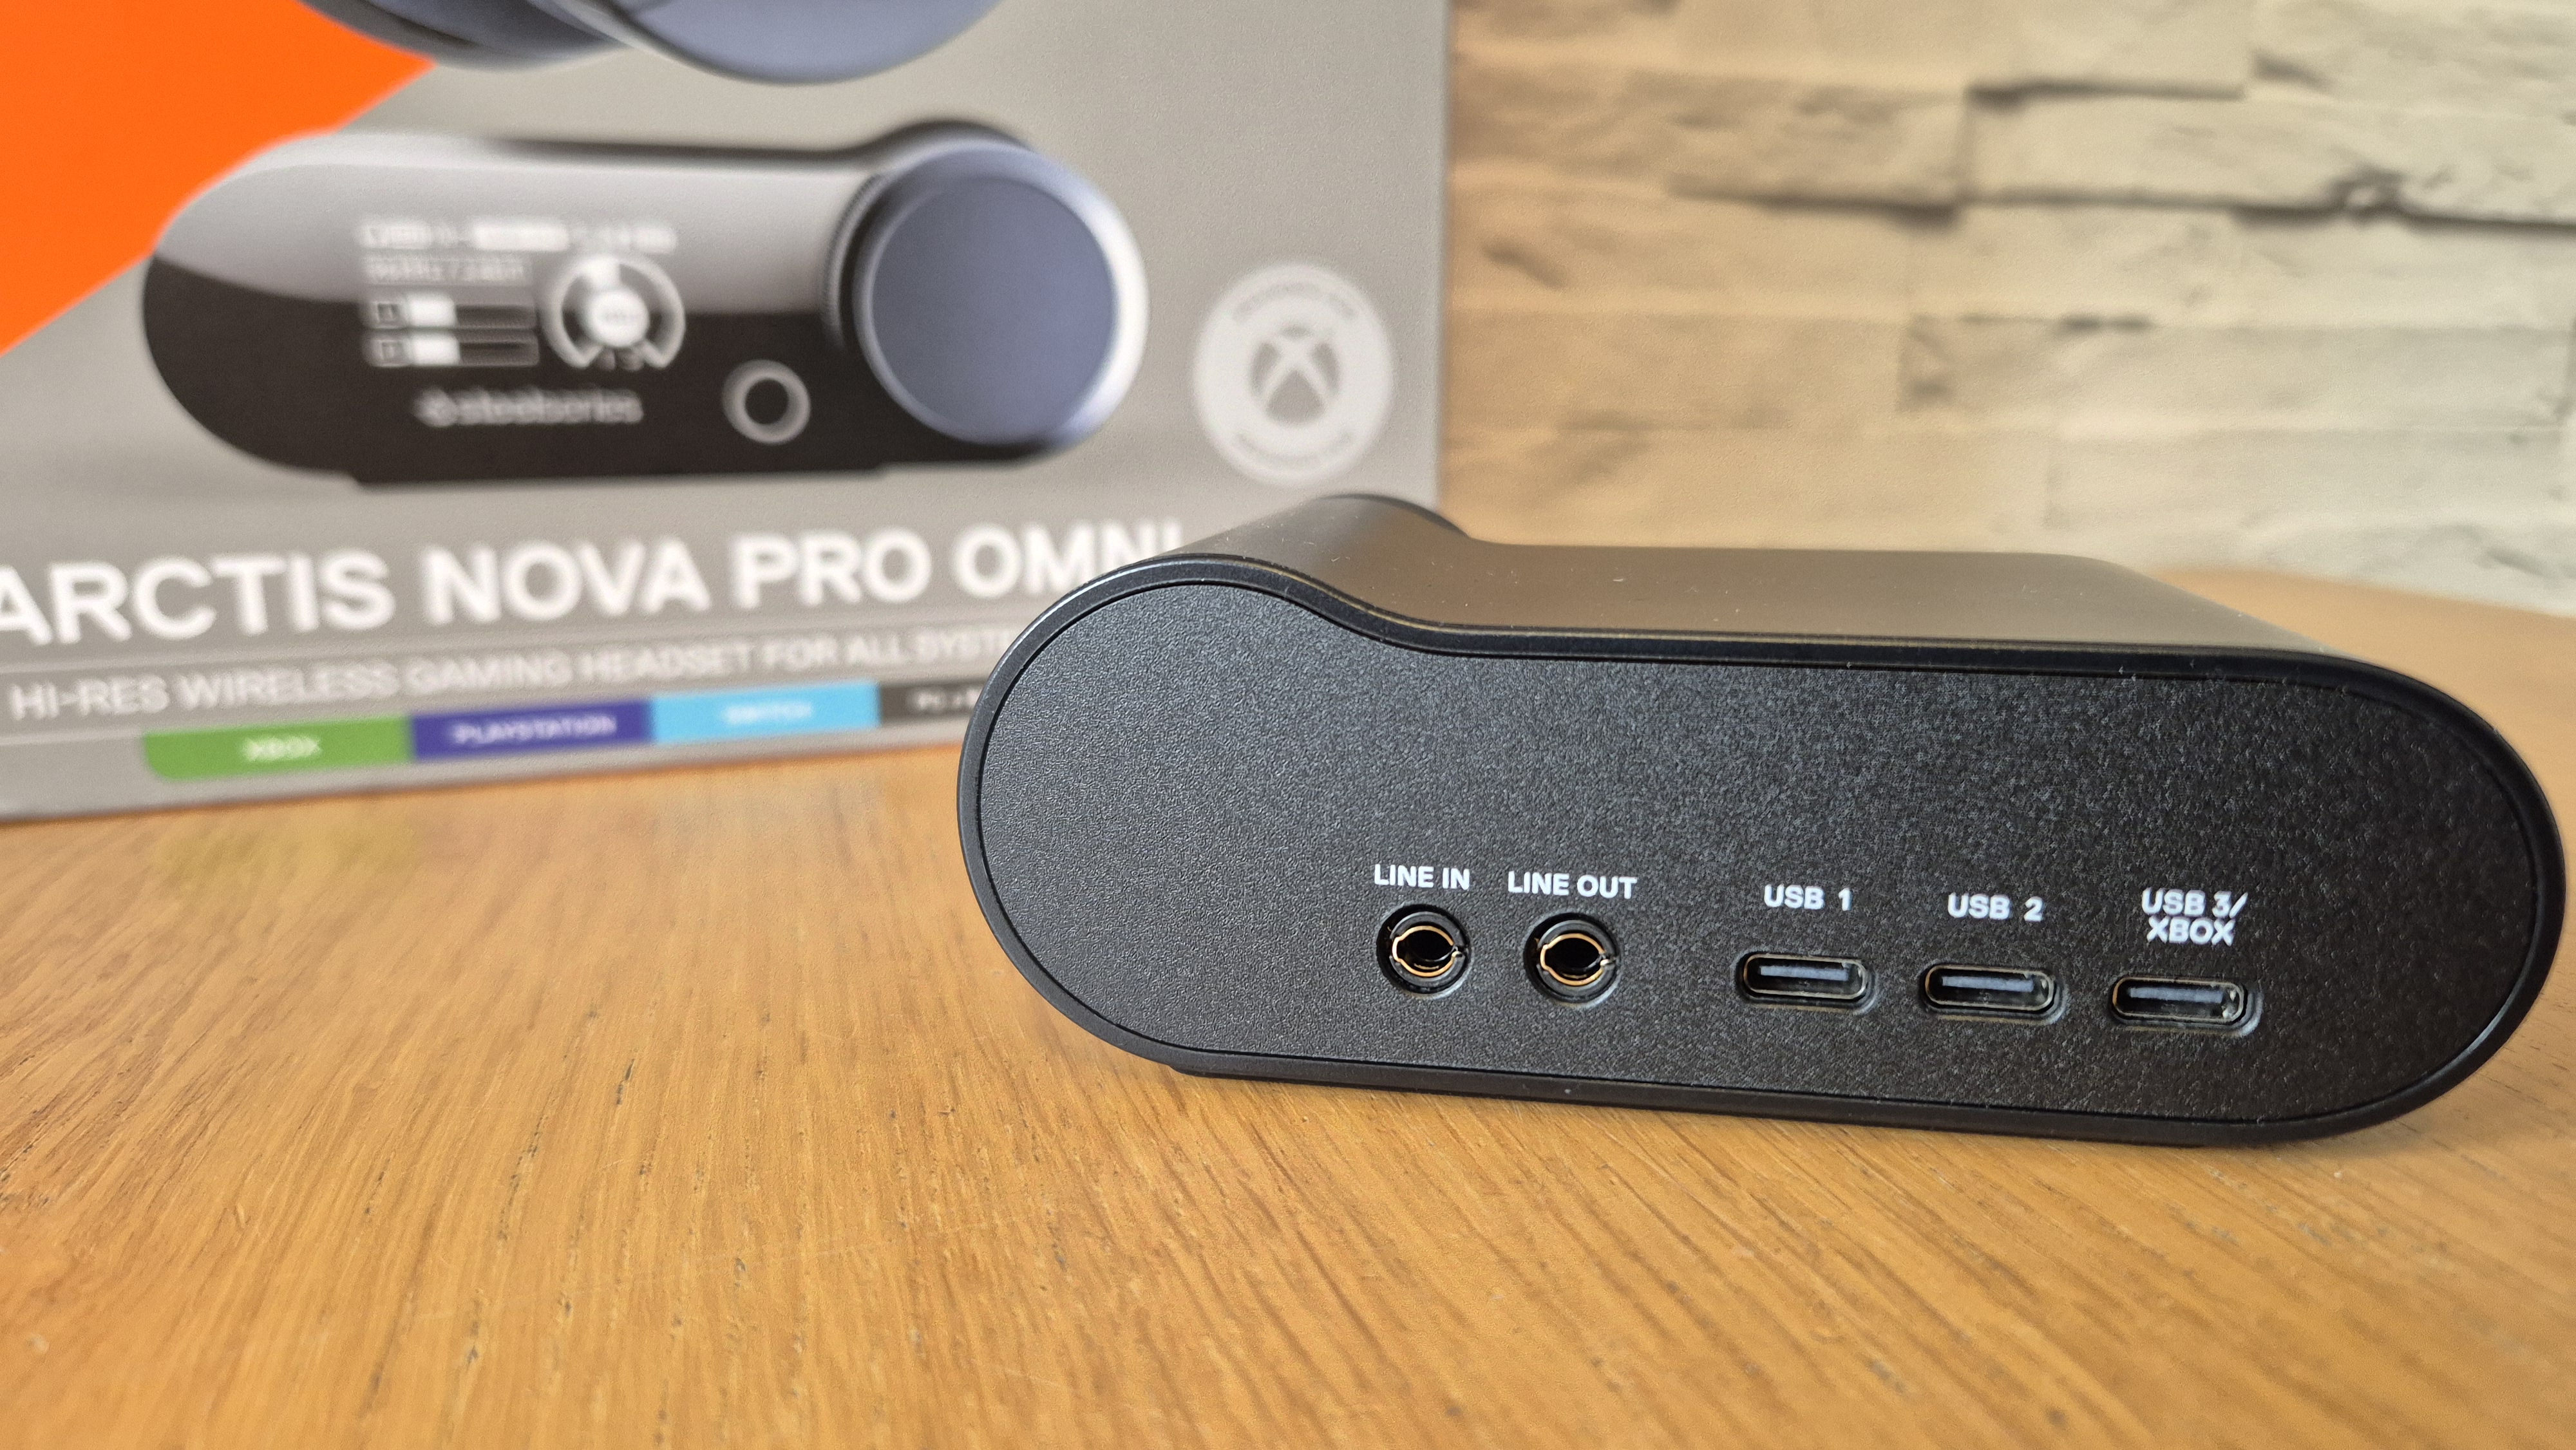
El diseño y la construcción resultan muy familiares para quienes ya han utilizado la línea Nova, ya que comparte el lenguaje visual y una durabilidad robusta. El dongle GameHub es idéntico en forma al de otros modelos de la familia Nova, pero se ha potenciado para ofrecer una conectividad superior: puedes conectar y mezclar hasta cuatro entradas diferentes en el Omni, lo cual es audaz, pero extremadamente versátil.

La calidad de audio, el micrófono y el rendimiento general del Omni son espectaculares y, en mi opinión, no tienen fallos significativos. Quizá prefiera el extremo inferior de mi Audeze Maxwell 2, pero eso es cuestión de gusto personal; la experiencia de audio global es fantástica, sin importar la plataforma. La posibilidad de cambiar la ecualización sobre la marcha mediante la Arctis Companion App representa una gran mejora frente al Nova Pro Wireless y es una característica destacada de los auriculares de la serie Nova.

Es un headset excelente, sin duda, pero su precio y la disponibilidad continua del Nova Pro Wireless dejan su lugar en la lineup algo ambiguo para mí. En rendimiento es sobresaliente y ofrece el conjunto completo de funciones que podría pedir un jugador, pero no estoy completamente convencido de que sea la mejor relación calidad-precio en este momento.

No obstante, aislado de todo, se trata de un headset multiplataforma inalámbrico fantástico y probablemente la opción a elegir si se busca la máxima flexibilidad y versatilidad.

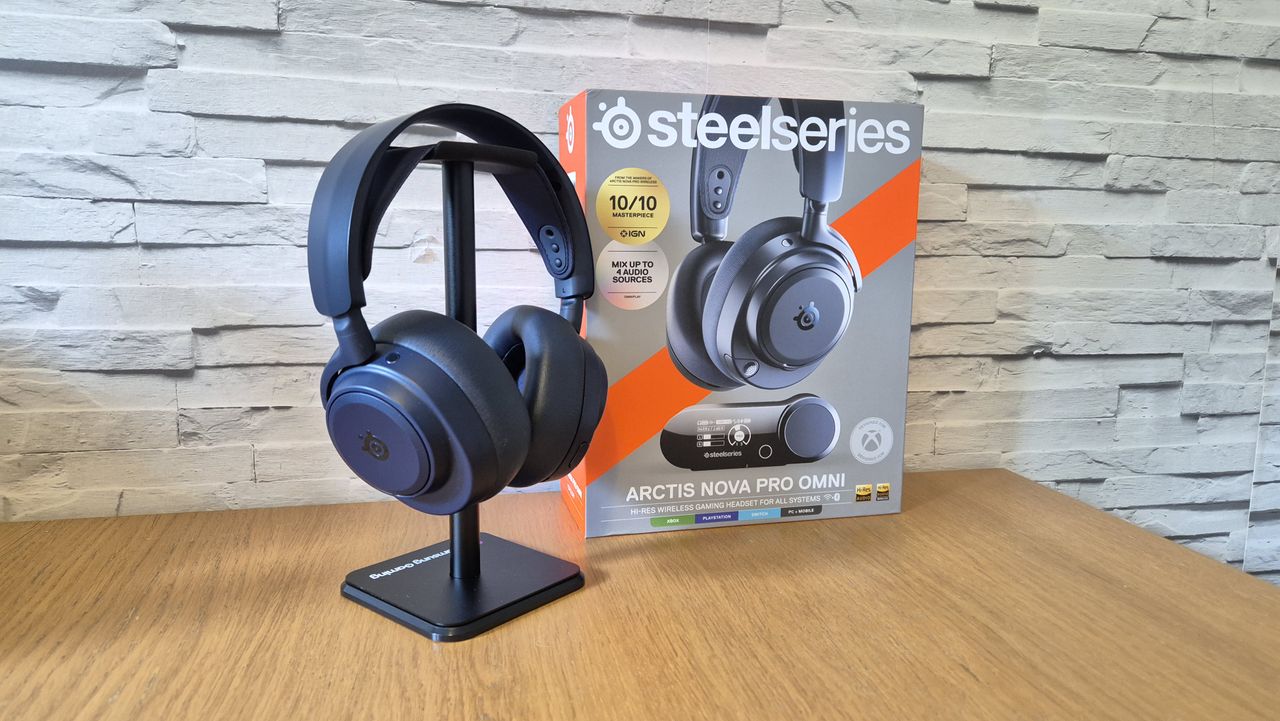
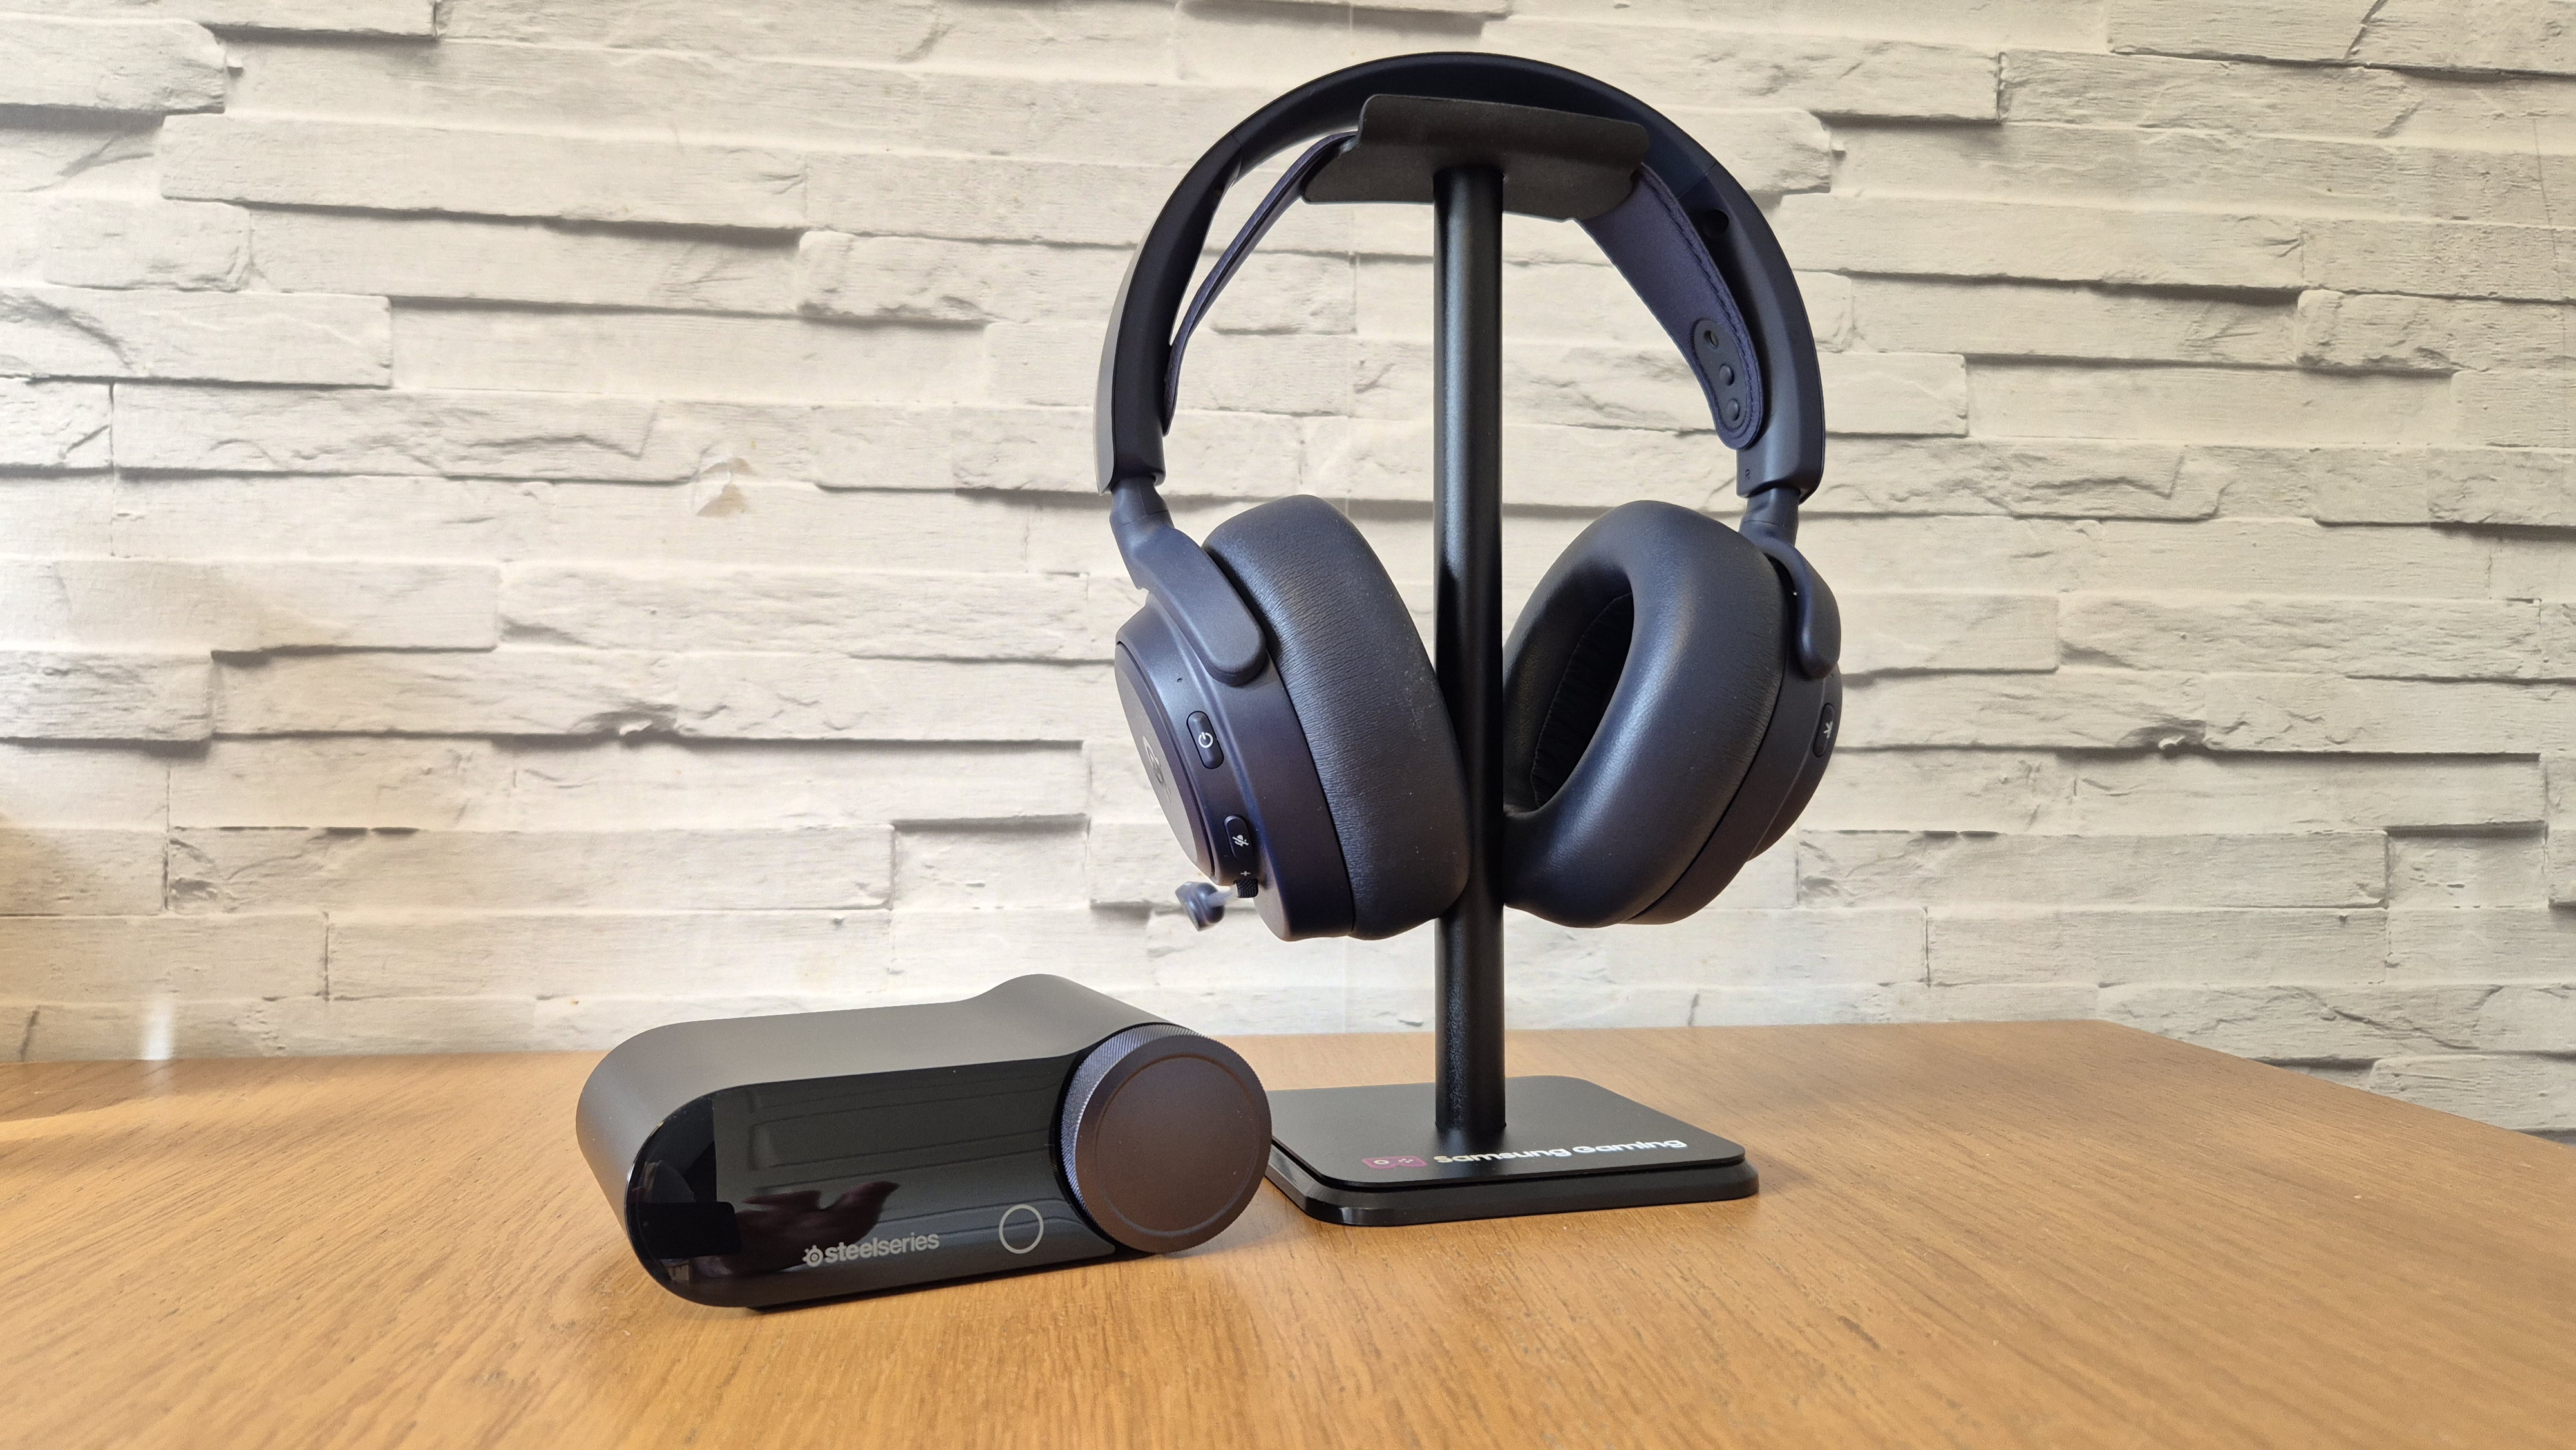
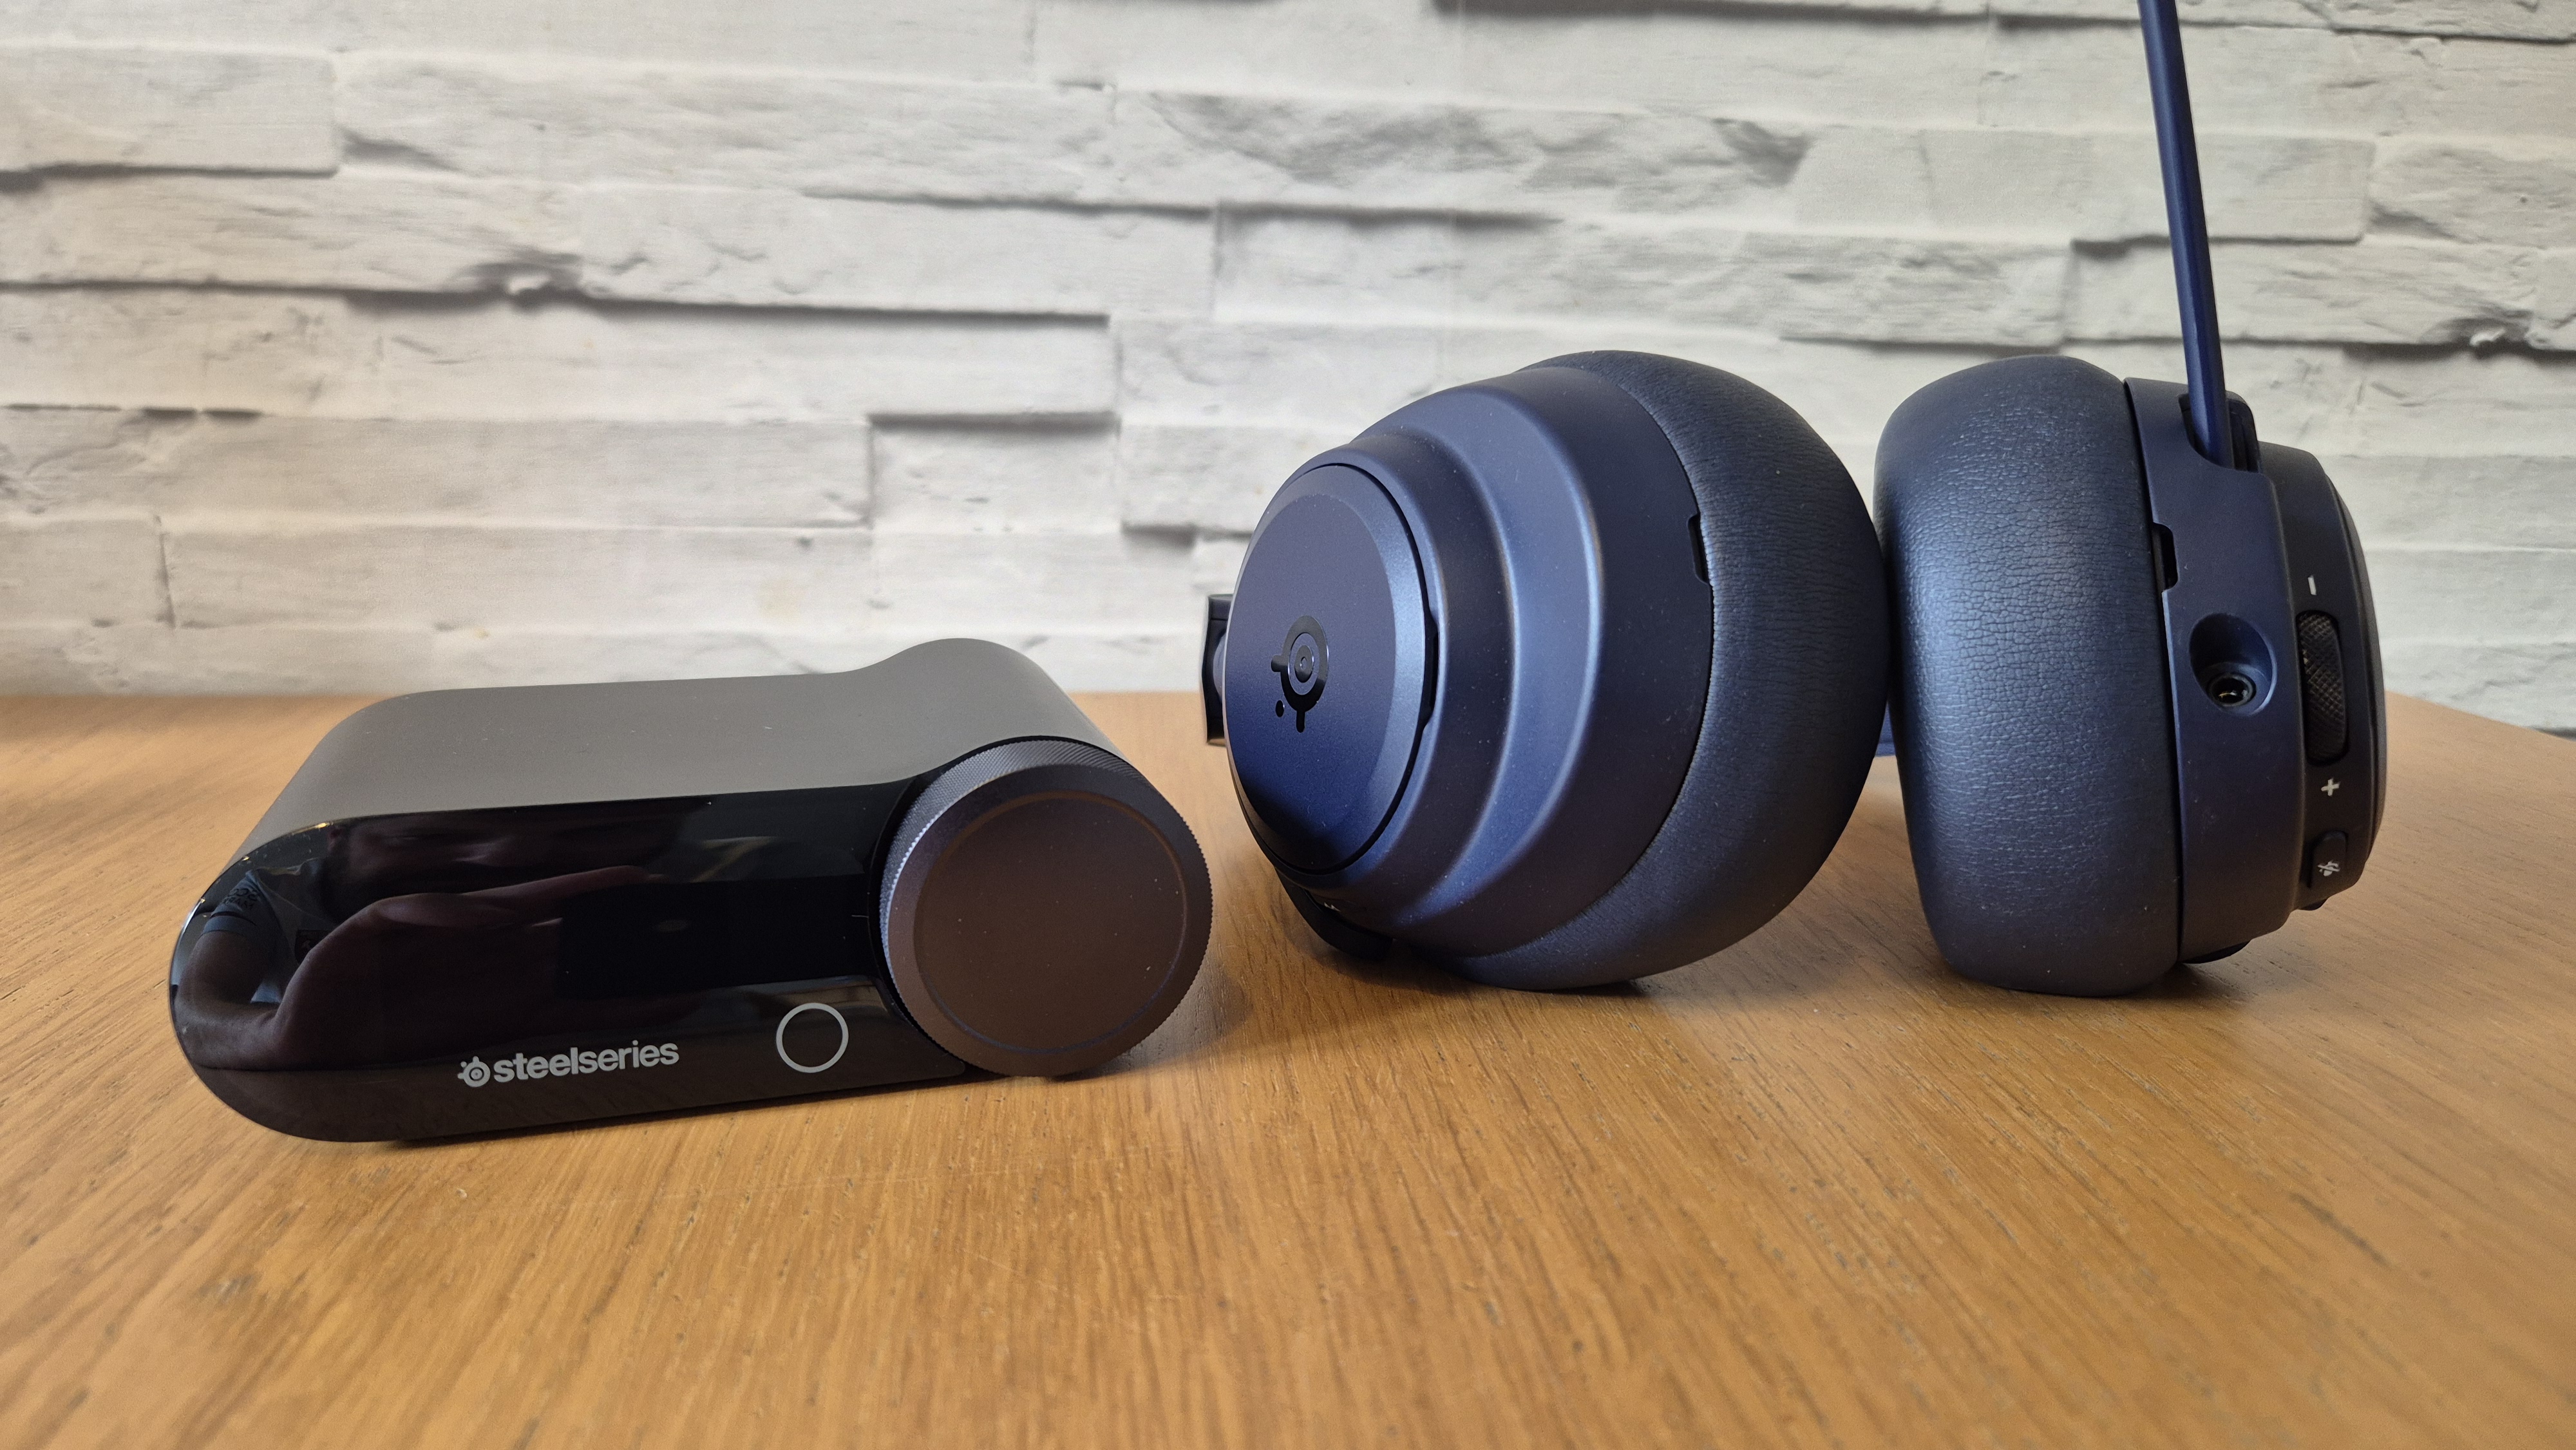
The SteelSeries Arctis Nova Pro Omni headset with its GameHub sitting on a headset stand in front of a white brick background and on a wooden surface.

(Image credit: Future/Rob Dwiar)

Precio y disponibilidad del SteelSeries Arctis Nova Pro Omni

  • Precio de lista: $399.99 / £349.99 / AU$799
  • Precios cercanos al Nova Pro Wireless, que probablemente será más barato
  • Mucho más asequible que el Nova Elite, pero en competencia directa con auriculares como el Audeze Maxwell 2

En aislamiento, el Arctis Nova Pro Omni tiene un precio razonable de $399.99 / £349.99. Sin embargo, su posición dentro de la familia Nova genera dudas, ya que el Nova Pro Wireless sigue disponible a un precio menor y ofrece gran parte de la experiencia con menos conectividad.

A menos que realmente necesites la conectividad para cuatro dispositivos (en lugar de dos) o quieras lo último en innovación sin alcanzar la gama más premium, quizá el Nova Pro Wireless aporte mejor relación calidad-precio para muchos usuarios, especialmente si solo usas una plataforma.

El Omni también se enfrenta a competidores fuera de su propia saga a ese nivel de precio. Mi headset favorito en este momento, y mi elección número uno en cuanto a calidad de audio, el Audeze Maxwell 2, está en el mismo rango de precio y sería mi recomendación si priorizas la calidad sonora por encima de todo.

Entre otras opciones están el Turtle Beach Stealth Pro 2 y el Sony Inzone H9 2, en la franja de 300-350 dólares, además de modelos como el Fractal Scape y el Razer BlackShark V3 Pro, que ofrecen experiencias inalámbricas excelentes y una gran cantidad de funciones a un precio ligeramente menor.

Con todo, el Omni ofrece mucho para justificar su etiqueta de alto de gama: flexibilidad y rendimiento top, con la posibilidad de usarlo en múltiples plataformas de forma fluida. Será, sin duda, la mejor opción inalámbrica dentro de la familia Nova cuando el Nova Pro Wireless deje de fabricarse, pero hasta entonces no es una decisión automática para todos.

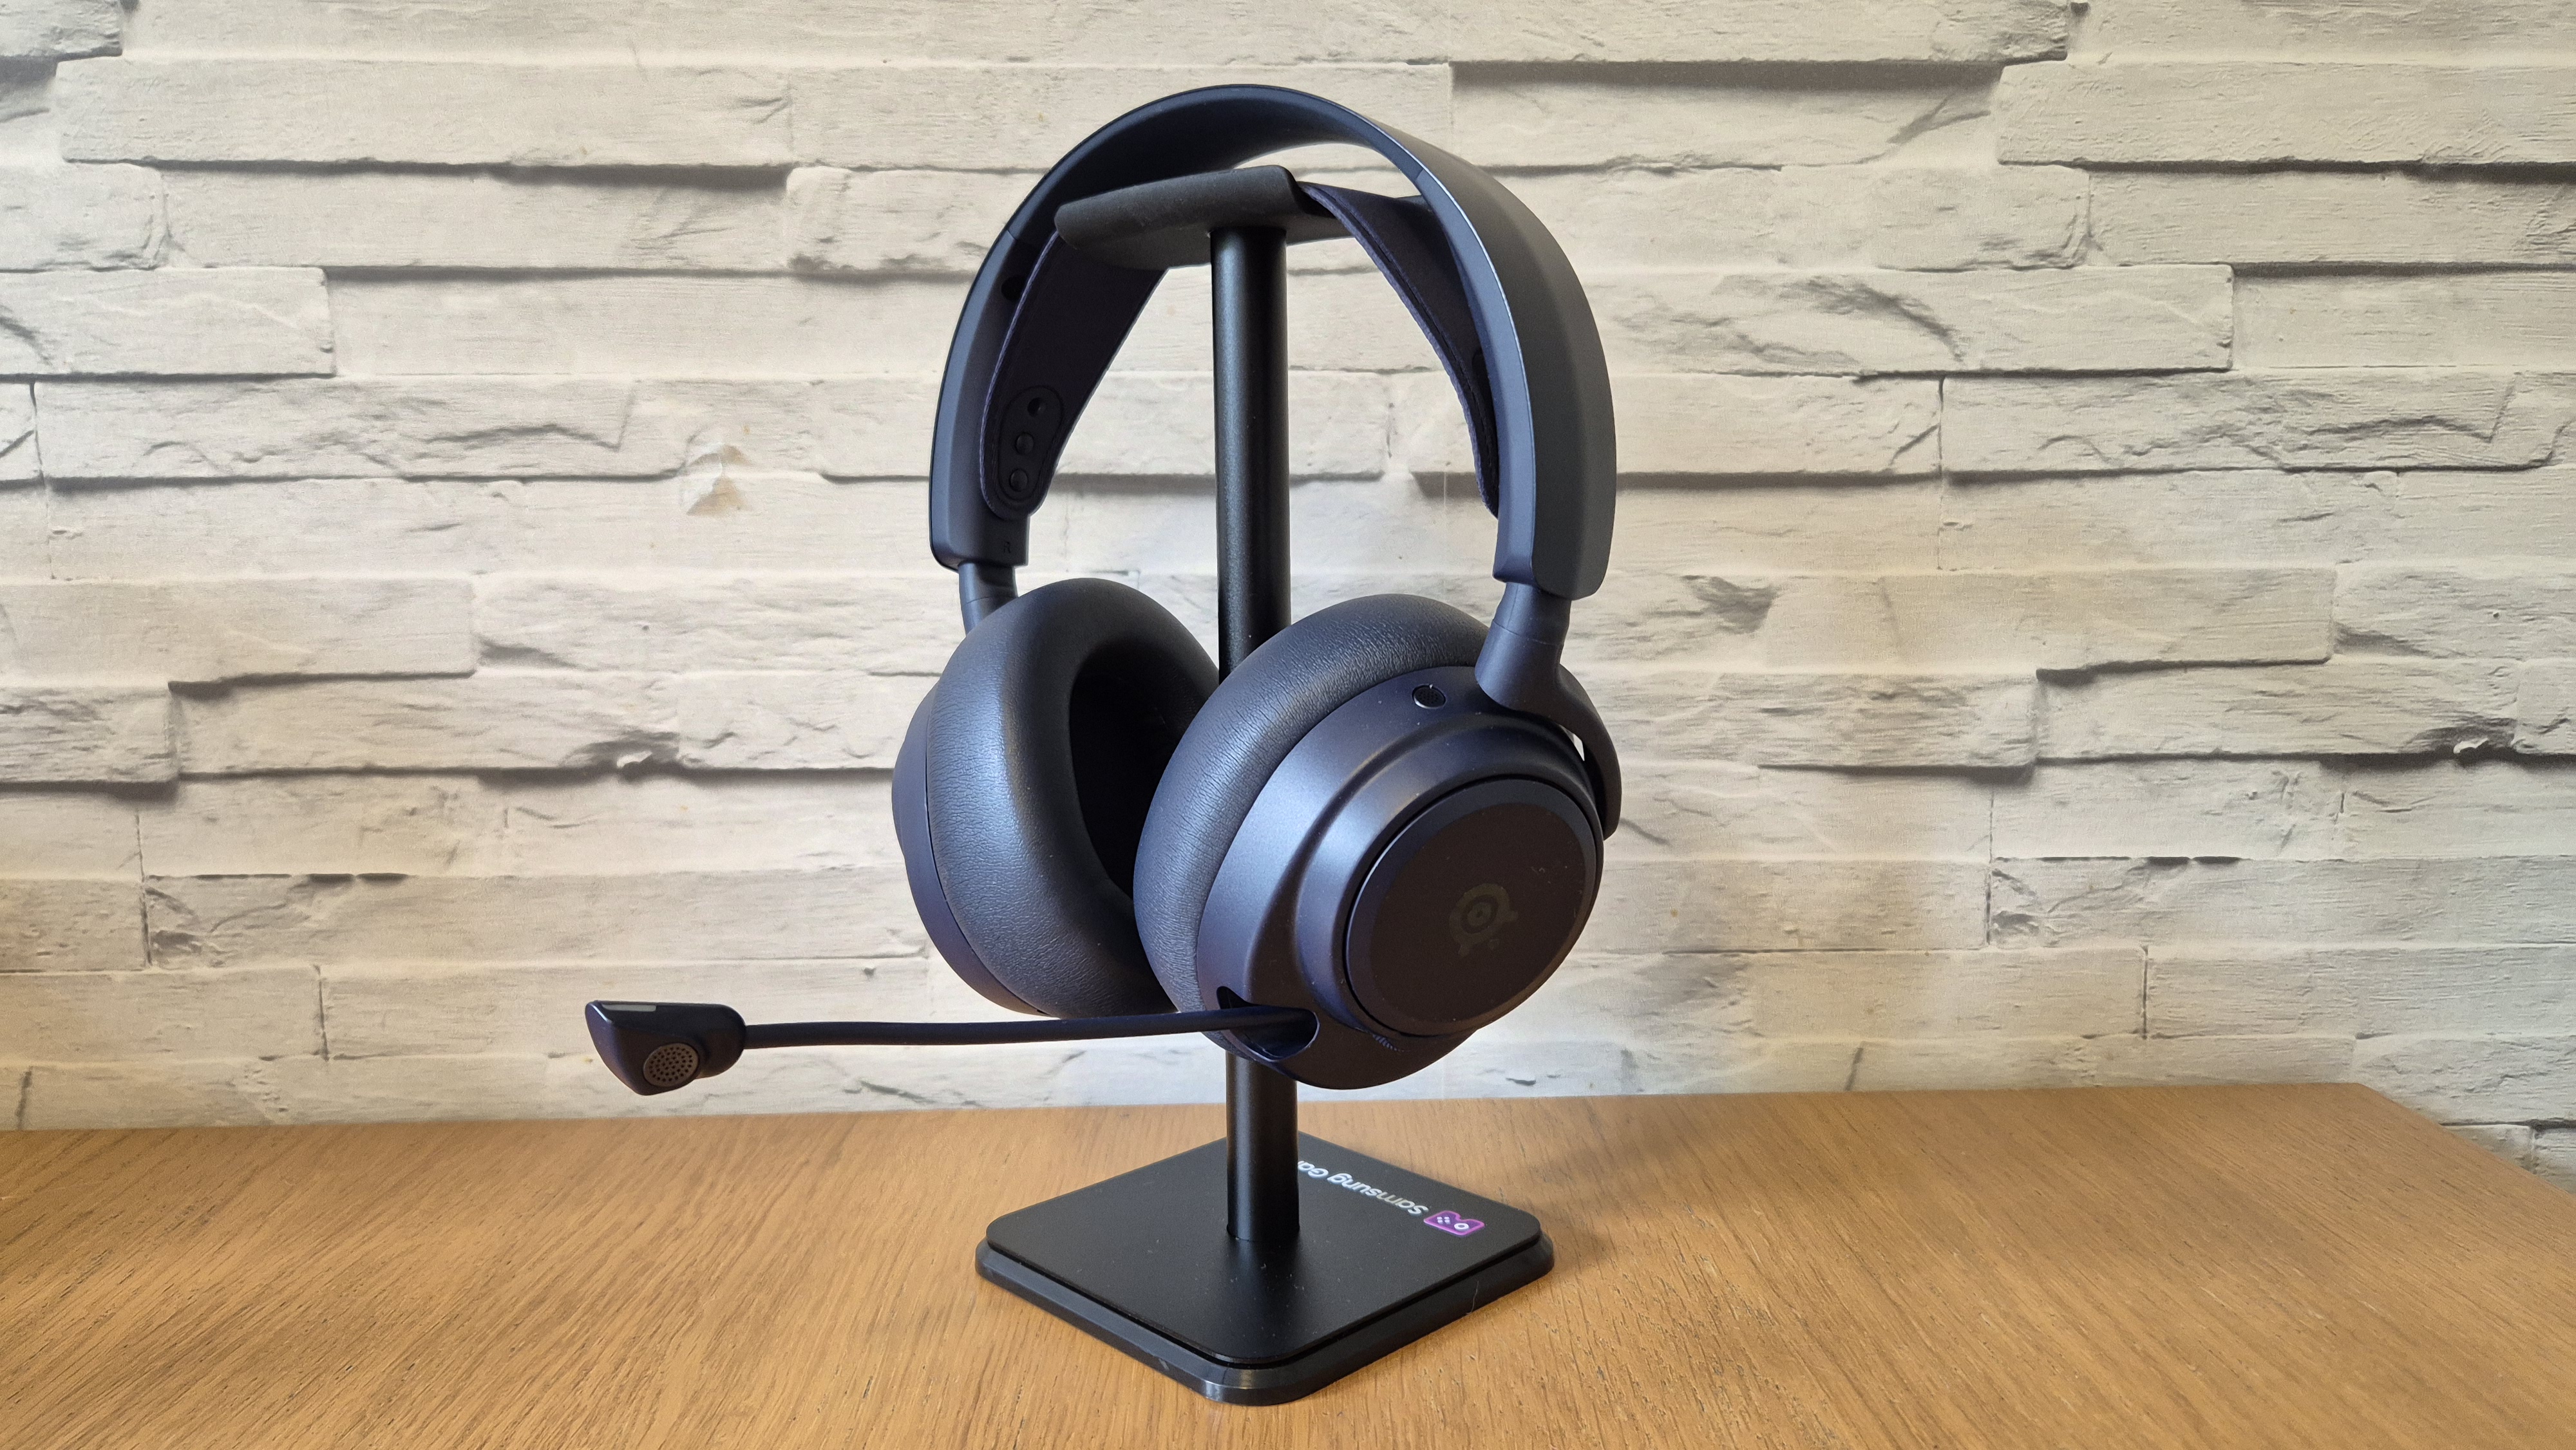
The SteelSeries Arctis Nova Pro Omni headset sitting on a headset stand in front of a white brick background and on a wooden surface.

(Image credit: Future/Rob Dwiar)

Especificaciones del SteelSeries Arctis Nova Pro Omni

SteelSeries Arctis Nova Pro Omni

Precio

$399.99 / £349.99 / AU$799

Peso

11.95oz / 339g

Drivers

Custom 40 mm Neodymium Magnetic (Hi-Res)

Compatibilidad

PS5, PS4, Xbox Series X|S, Nintendo Switch 2, Nintendo Switch, PC, Mac, Móvil, Meta Quest 2/3

Tipo de conexión

Hi-Res wireless (2.4Ghz vía dongle), Conexión por cable, Bluetooth 5.3 + LE Audio (SBC con MultiPoint para hasta 10 dispositivos; LC3, LC3+ para LE Audio)

Autonomía

Hasta 60 horas (2 baterías recargables), Infinite Power System

Funciones

Audio simultáneo de cuatro fuentes vía Omni GameHub; audio Hi-Res certificado (96kHz/24-bit), ClearCast Pro – Micrófono Retráctil con Eliminación de Ruido AI, ANC, compatibilidad con Arctis Companion App

Software

SteelSeries GG/Sonar, Arctis Companion App (iOS & Android)

Diseño y características del Omni

  • Conjunto de características y opciones de conectividad de referencia
  • Construcción fiable y excelente solución de batería
  • Muy en la línea Nova de SteelSeries

Al sacarlo de la caja, podría parecer que el Omni es un Nova Pro Wireless disfrazado, ya que conserva gran parte de los componentes. No es una crítica: el Omni es simplemente otro headset de la línea Arctis Nova, cohesionado con la misma estética y filosofía de diseño.

La sensación de robustez es tangible; los cojines son muy cómodos y permiten jornadas laborales completas sin que uno se dé cuenta. El GameHub comparte la experiencia de otros Nova, pero ofrece más opciones en la pantalla OLED y una textura añadida al dial de navegación, lo cual es un pequeño pero bienvenido detalle.

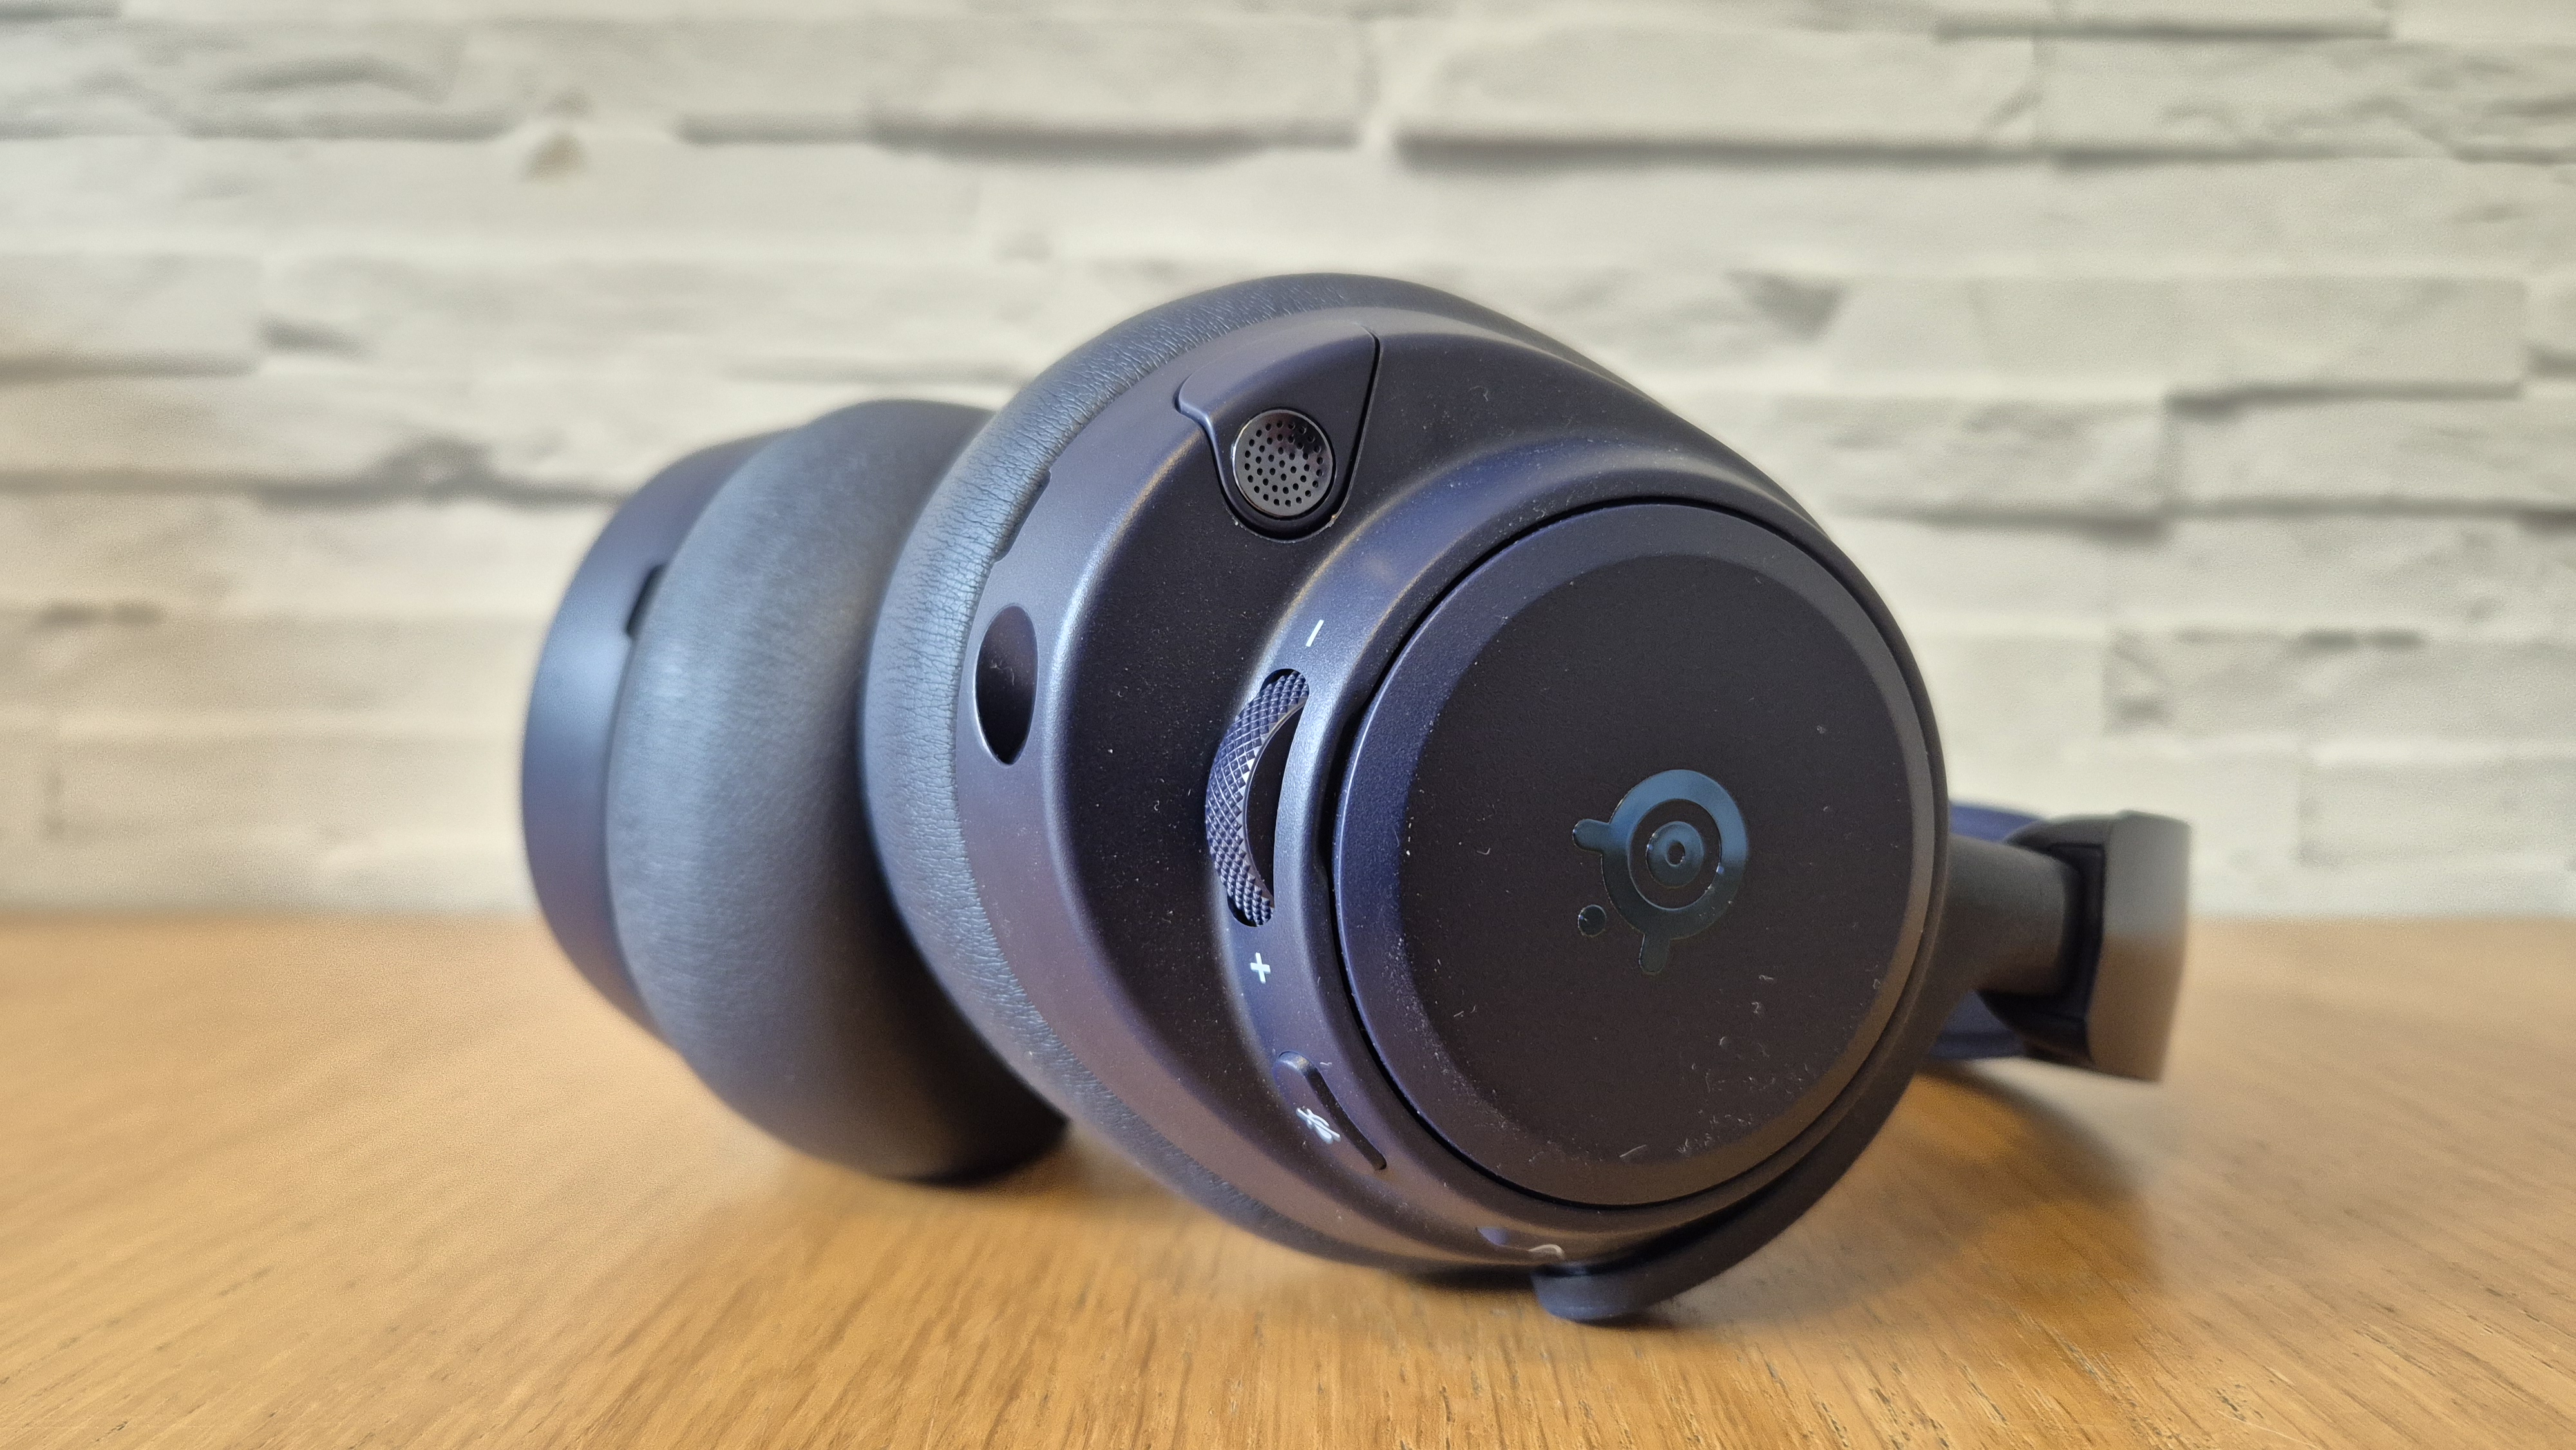
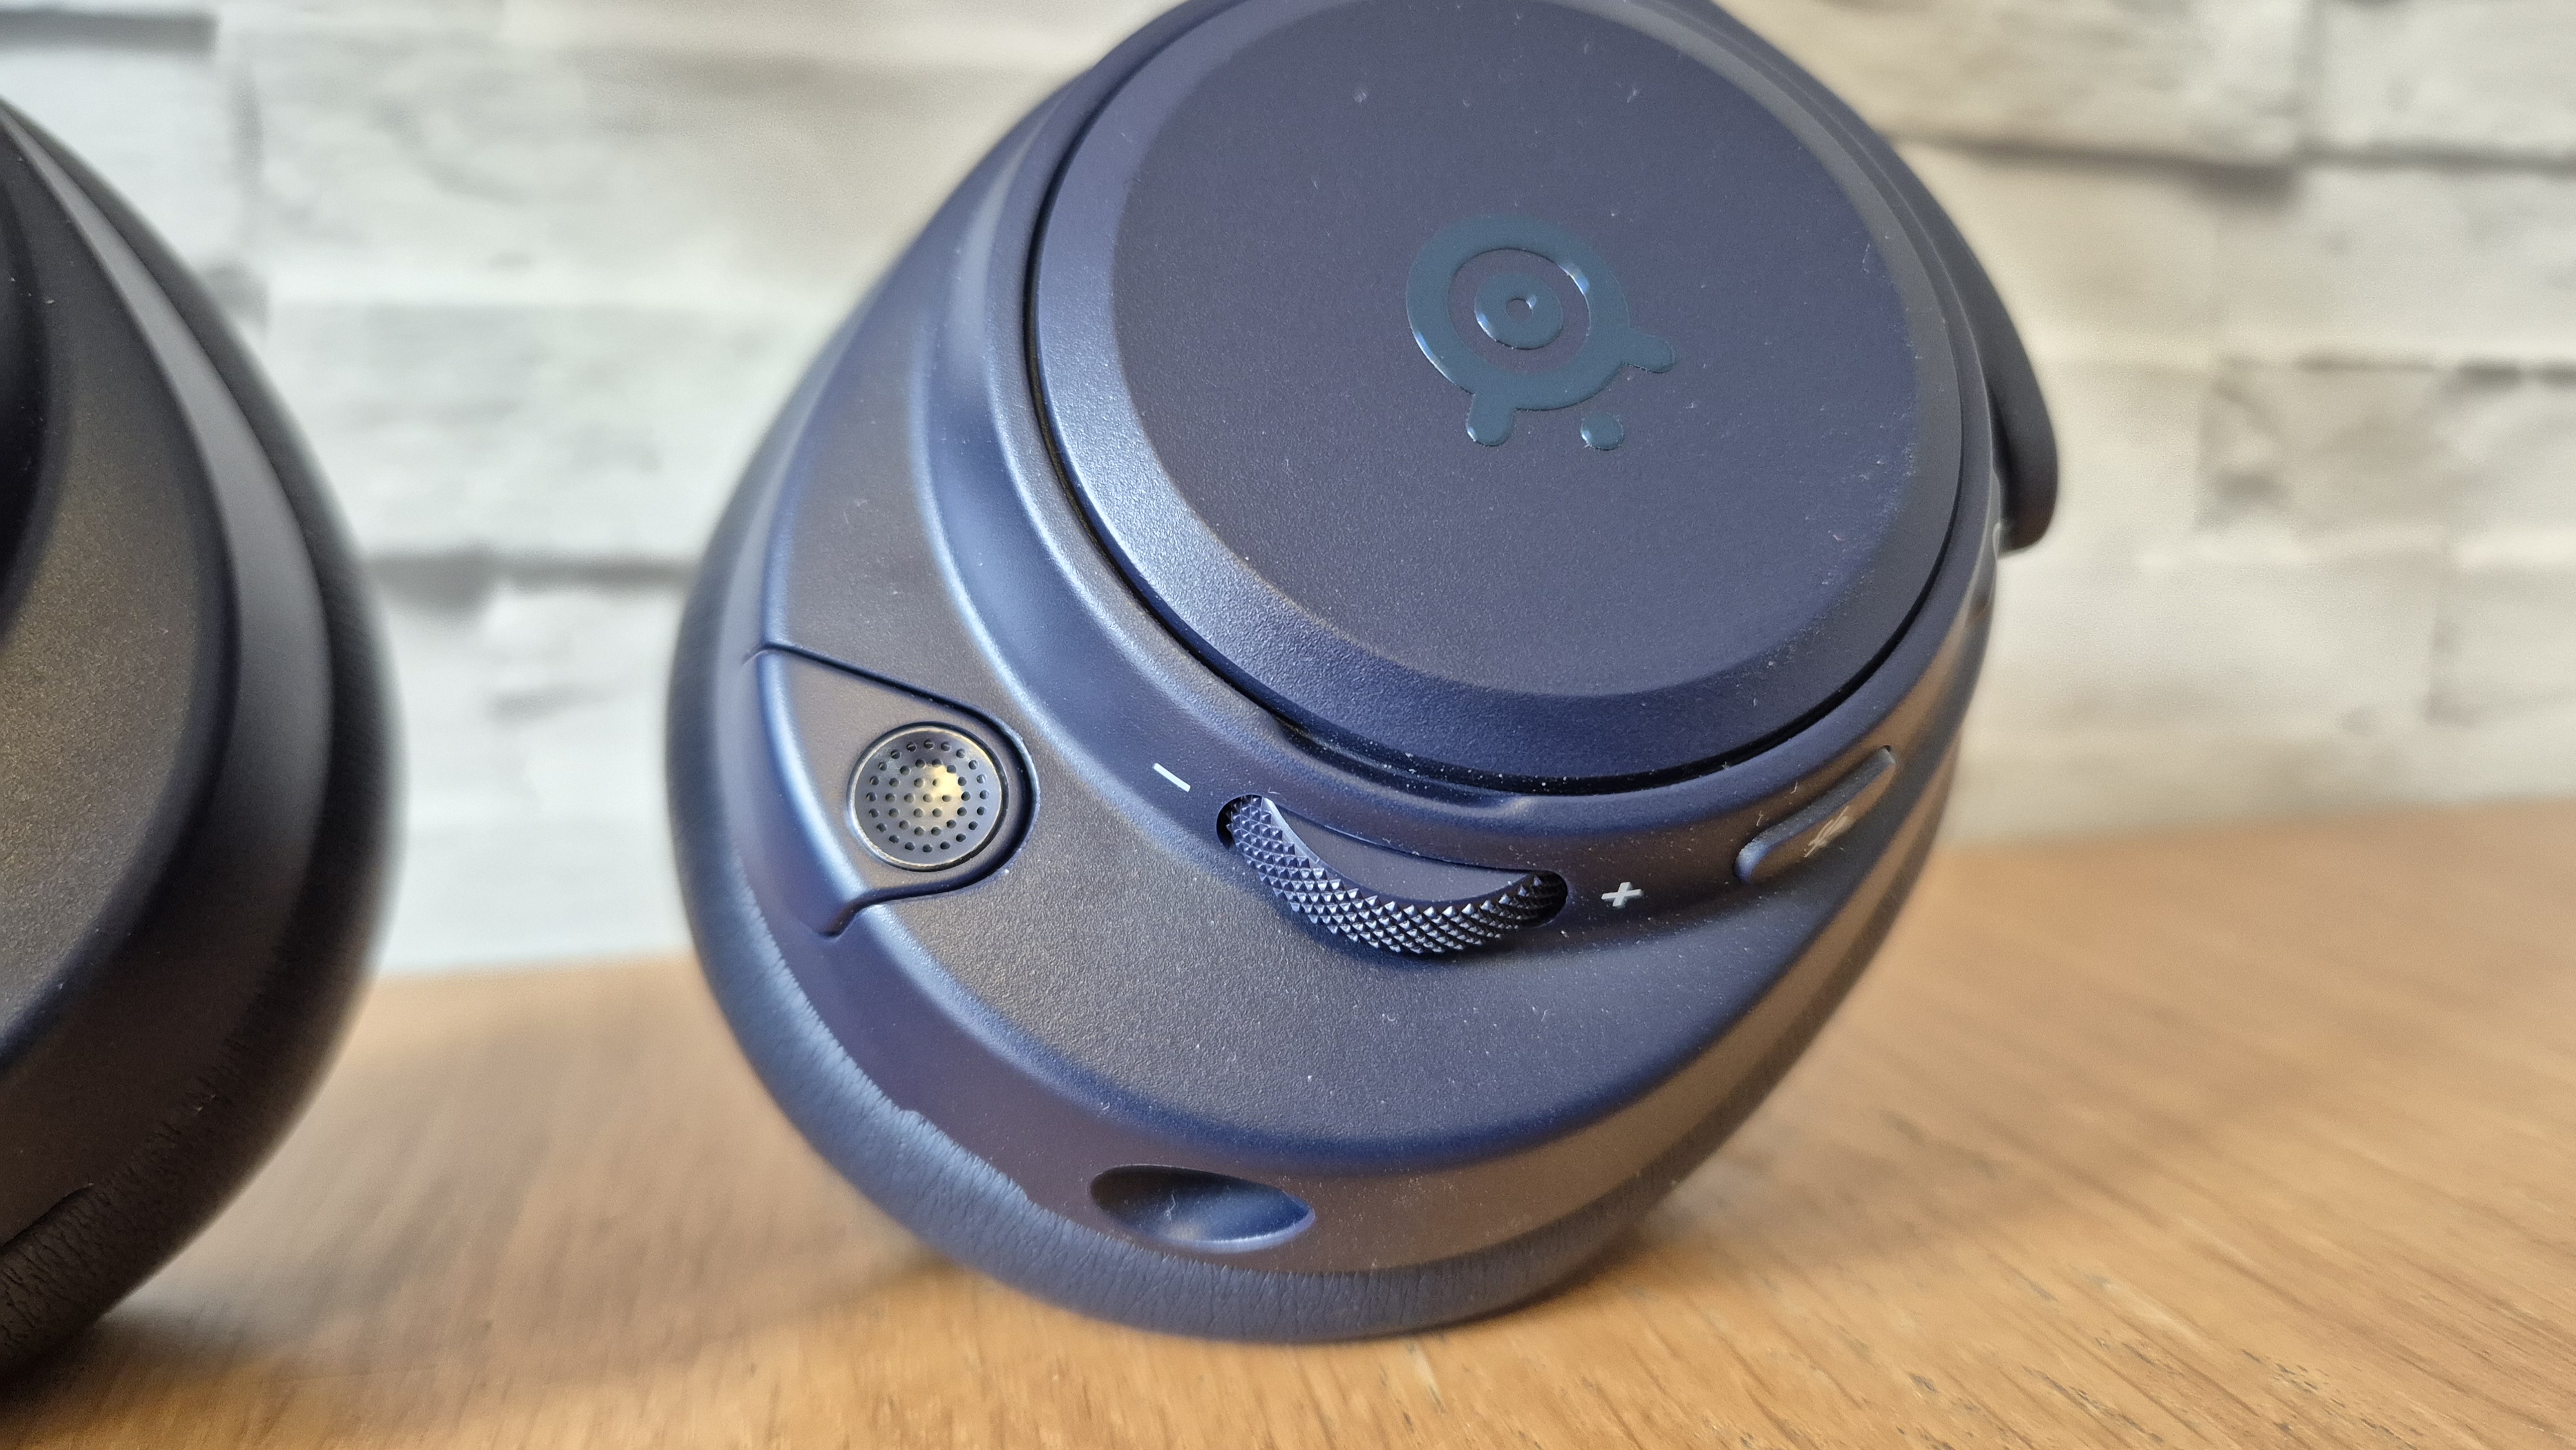
Entre los cambios de diseño notables están: la rueda de volumen multifunción en la oreja izquierda con nueva textura, cojines más gruesos y cómodos que los del Nova Pro Wireless, y mejoras en el micrófono. En conjunto, las mejoras sobre el Nova Pro Wireless se sostienen por sí solas y suman para entregar una experiencia de uso muy agradable, especialmente para setups multiplataforma con múltiples dispositivos.

The SteelSeries Arctis Nova Pro Omni's GameHub in front of the product box and a white brick background and on a wooden surface.

(Image credit: Future/Rob Dwiar)

Rendimiento del SteelSeries Arctis Nova Pro Omni

  • Calidad de audio excepcional desde la caja
  • Cada mejora se nota
  • La calidad de audio y el rendimiento general siguen muy cerca del predecesor

En cuanto al rendimiento, el audio es lo más evidente: brutal. Al pertenecer a la familia Arctis Nova, comparte la calidad de audio destacada y no defrauda. El Omni tiene certificación Hi-Res y ofrece 96kHz/24-bit en PC, lo que se traduce en una experiencia inmersiva en títulos como Cyberpunk 2077; incluso en PS5 Pro, el audio es una delicia, aunque la consola no aprovecha los 96kHz.

Las experiencias sonoros para escenas de mar, batallas navales y acción con espadas en juegos de piratas son especialmente vívidas; en títulos como Assassin’s Creed Black Flag Resynced la atmósfera resulta impresionante, y en otros como 007 First Light la experiencia es cinematográfica. La posibilidad de ajustar presets de EQ para juegos específicos y preferencias a través de la Arctis Companion App continúa siendo una función valiosa que amplía la versatilidad del Omni.

Además, ser inalámbrico y a la vez compatible con varios dispositivos, incluidos Bluetooth para teléfono, resulta muy práctico si se cuenta con una configuración multidispositivo. Para usuarios que trabajan con varias plataformas, es una gran ventaja; para otros que trabajan mayormente con una sola plataforma, quizá resulte excesivo.

El rendimiento fuera del juego, como la reproducción musical y las llamadas, es excelente gracias al micrófono ClearCast Pro omnidireccional con reducción de ruido integrada por IA y ANC. La experiencia de trabajo y de juego se beneficia de mejoras en la ergonomía, la diadema y las almohadillas más confortables, además de un micrófono notablemente superior respecto al Nova Pro Wireless.

The SteelSeries Arctis Nova Pro Omni in front of a white brick background and on a wooden surface.

(Image credit: Future/Rob Dwiar)

Además, sigue siendo cómodo de usar y ofrece un ecosistema de software sólido a través de SteelSeries GG/Sonar y la Arctis Companion App, lo que facilita la personalización para una amplia variedad de perfiles y preferencias.

The SteelSeries Arctis Nova Pro Omni and it's GameHub in front on a white brick background and on a wooden surface.

(Image credit: Future/Rob Dwiar)

¿Debería comprar el SteelSeries Arctis Nova Pro Omni?

Cómpralo si…

Buscas un headset inalámbrico multiplataforma lo más completo posible
Si quieres una de las opciones más completas para varias plataformas y valoras tener todas las funciones posibles en un único paquete, el Omni es difícil de superar, especialmente si necesitas conectividad para múltiples dispositivos de forma simultánea o no.

Necesitas una actualización de un headset inalámbrico de alta gama
Si buscas una mejora seria en un rango por encima de los 300 dólares, el Omni es una opción excelente que vale la pena considerar.

Eres un jugador con múltiples configuraciones y un único equipo de juego
Si tienes un setup con varios dispositivos y necesitas un headset de alta calidad que funcione sin esfuerzo en todos ellos, este modelo es una buena elección.

No lo compres si…

Puedes conseguir el Nova Pro Wireless a buen precio
Aunque el Omni es excelente, el Nova Pro Wireless seguirá siendo una opción con mejor relación calidad-precio para muchos, especialmente si el Omni está fuera de oferta o si ya está disponible a menor precio.

No necesitas conectividad múltiple y funciones premium
A 400 USD / 350 GBP, es una inversión considerable. Si solo usas una o dos plataformas, podrías encontrar mejor valor en alternativas con menos complejidad o enfocadas en la calidad de audio para tu plataforma principal.

También considera…

Si el Omni te parece excesivo en ciertos apartados, estas dos opciones pueden ser buenas alternativas.

SteelSeries Arctis Nova Pro Omni

SteelSeries Arctis Nova Pro Wireless

Audeze Maxwell 2

Precio

$399.99 / £349.99 / AU$799

$379.99 / £329.99 / AU$739

$329 / £339 / AU$569

Peso

11.95oz / 339g

9.5oz / 266g

17.3oz / 490g

Drivers

Custom 40 mm Neodymium Magnetic (Hi-Res)

40mm Neodymium

90mm Planar Magnetic

Compatibilidad

PS5, PS4, Xbox Series X|S, Nintendo Switch 2, Nintendo Switch, PC, Mac, Móvil, Meta Quest 2/3

PS4, PS4, Xbox Series X|S, Xbox One, Nintendo Switch 2, Nintendo Switch, PC, Mac, Mobile, Meta Quest 2/3

PlayStation o Xbox, Nintendo Switch, Nintendo Switch 2, PC, Mac, Móvil

Conexión

Hi-Res wireless (2.4Ghz via dongle), Wired (audio jack), Bluetooth 5.3 + LE Audio (SBC con MultiPoint para hasta 10 dispositivos; LC3, LC3+ para LE Audio)

Wireless (2.4Ghz via dongle), Wired (USB-C), Bluetooth 5.3

Wireless (2.4Ghz via dongle), Wired (USB-C & audio jack), Bluetooth 5.3 (Auracast, LE Audio, LC3, LC3plus, LDAC, AAC, SBC, Multipoint)

Autonomía

Up to 60 hours (2 x fully-charged batteries), Infinite Power System

Up to 60 hours (2 x fully-charged batteries), Infinite Power System

80+ hours

Funciones

Simultaneous four-source audio via Omni GameHub; audio Hi-Res 96kHz/24-bit, ClearCast Pro Retractable Boom Microphone con IA de reducción de ruido, ANC, compatibilidad con Arctis Companion App

Companion App, 40mm Neodymium, 360-degree spatial audio, mic retráctil ClearCast 2.X

SLAM acoustic management, mic desmontable hypercardioide, mic con beamforming y reducción IA, tecnología FILTER Noise Reduction, licencia Dolby Atmos embebida (Xbox)

Software

SteelSeries GG/Sonar, Arctis Companion App (iOS & Android)

SteelSeries GG/Sonar (PC)

Audeze App (PC & móvil)

SteelSeries Arctis Nova Pro Wireless
Aunque sigue disponible en tiendas, el Nova Pro Wireless ofrece gran calidad y, con una probable bajada de precio, podría entregar una excelente relación valor-precio con menos refinamiento que el Omni.

Para más información, consulta nuestra revisión completa SteelSeries Arctis Nova Pro Wireless review

Audeze Maxwell 2
El Omni tiene un precio alto y compite directamente con mi headset favorito actual; Maxwell 2 podría ser la opción a elegir si priorizas la calidad de audio por encima de todo. No he probado un auricular de juego que suene mejor en general.

Para más información, consulta nuestra revisión completa Audeze Maxwell 2 review

A close up of the SteelSeries Arctis Nova Pro Omni's left ear cup

(Image credit: Future/Rob Dwiar)

Cómo probé el SteelSeries Arctis Nova Pro Omni

  • Usado como unidad diaria durante varios meses
  • Probado en PC, PS5 y móvil
  • Desplegado en una gran cantidad de juegos, así como en llamadas de trabajo

El auricular SteelSeries Arctis Nova Pro Omni ha sido mi unidad principal para jugar en PS5 y PC, así como para tareas de trabajo y llamadas, durante los últimos meses.

Lo he utilizado para jugar a títulos como 007 First Light, completar una partida de prueba y un posterior platino en Assassin’s Creed Black Flag Resynced, y una gran cantidad de Tom Clancy’s The Division 2 en PS5. También he probado Cyberpunk 2077, Frostpunk 2 y Crusader Kings 3 en un PC Acer Predator Orion 5000 (con monitor y monitor de juego Acer suministrados) para evaluar su rendimiento en distintos escenarios.

Durante estas pruebas, conecté el Omni a mi PC y PS5 simultáneamente para aprovechar su conectividad múltiple, y también lo utilicé para llamadas y reproducción de música. Comparé directamente el Omni con otros headsets de la competencia dentro de su segmento, como el Nova Pro Wireless y el Nova Elite, así como con el Maxwell 2 y Maxwell 2 ANC.

Primera revisión realizada entre mayo y agosto de 2026

Lee más sobre cómo probamos

from Latest from TechRadar https://ift.tt/C9PLlaO
via IFTTT IA

El retiro de EWS de Microsoft y la necesidad de una gestión robusta del ciclo de vida de las APIs


El 1 de octubre, Microsoft comenzará a desactivar su API Exchange Web Services (EWS), antes de su cierre total en abril de 2027. Para muchas organizaciones, EWS ha sido durante mucho tiempo la problemática infraestructura invisible que sustenta herramientas diarias en el lugar de trabajo. Permite que aplicaciones se conecten a buzones de Exchange, facilitando el acceso y la gestión de datos de correos electrónicos, calendarios, contactos y carpetas.

Pero EWS tiene casi 20 años. Microsoft afirma que ya no se alinea con los requisitos modernos de seguridad, escala y fiabilidad, y su implicación en el ataque Midnight Blizzard de 2024 ha añadido urgencia a su retirada. El riesgo más amplio también es claro: las APIs, especialmente las más antiguas y menos visibles, se han convertido en objetivos atractivos para los ciberdelincuentes. Investigaciones recientes indicaron que el 99% de las organizaciones encontraron problemas de seguridad en APIs durante el último año.

En ese contexto, la decisión de Microsoft de mover a los clientes hacia APIs más modernas como Microsoft Graph tiene sentido. Pero la modernización de APIs rara vez es tan simple como cambiar una conexión por otra, y muchas organizaciones pueden enfrentar pronto una despiadada sacudida.

No se puede migrar lo que no se sabe que existe

El principal reto para las organizaciones al migrar de EWS a Microsoft Graph es la visibilidad. A pesar de sus limitaciones, EWS continúa detrás de muchos procesos cotidianos en talleres grandes y antiguos.

La reserva de reuniones, la sincronización de calendarios o permitir que un CRM registre automáticamente la actividad de correo pueden depender de la API. Tras casi dos décadas de uso, EWS se ha incrustado profundamente en las operaciones diarias.

Eso genera un problema. Muchas organizaciones pueden ya no tener una visión clara de dónde se usa EWS, por quién o con qué propósito. Algunas integraciones fueron creadas hace años por desarrolladores que ya no trabajan en la empresa. Otras pueden residir dentro de flujos de trabajo heredados que los equipos de TI rara vez tocan.

Y las herramientas de terceros que quedan fuera del control del equipo de IT a menudo se conectan a EWS. En consecuencia, es casi seguro que algunas dependencias ocultas se crucen durante la migración, ya que las organizaciones solo pueden sustituir las integraciones de EWS que conocen que existen.

Para algunas organizaciones, esta falta de visibilidad puede hacer que la migración parezca desalentadora, especialmente cuando EWS está tan estrechamente ligado a las operaciones diarias. Puede ser tentador recurrir al viejo dicho “si no está roto, no lo arregles”, sobre todo si una migración mal gestionada podría interrumpir herramientas y flujos de trabajo críticos.

Pero a medida que Microsoft desactiva EWS y finaliza su soporte, no hacer nada no es una opción viable. Aplicaciones vitales podrían perder acceso a Exchange, mientras que los riesgos de seguridad de dejar APIs heredadas incrustadas en el negocio se volverán más acentuados.

Otras organizaciones pueden intentar evitar una migración difícil interceptando las llamadas de EWS y traduciéndolas a Microsoft Graph, redirigiendo el tráfico en lugar de reemplazar la integración subyacente. A primera vista puede parecer una solución ingeniosa. En realidad, es solo una solución temporal.

El mismo conjunto de retos de seguridad, visibilidad e integración permanece, mientras cada dependencia adicional construida alrededor de este enfoque añade otra capa de complejidad. A escala, eso podría volverse inmanejable muy rápidamente.

Más allá de evitar

En lugar de esconder la cabeza bajo la arena o buscar atajos ingeniosos pero, en última instancia, ineficaces para evitar migrar de EWS, las organizaciones deberían tratar su retirada como un recordatorio de la necesidad de una gestión robusta del ciclo de vida del software.

Muchos equipos evalúan una API exhaustivamente durante la implementación y luego rara vez la revisan de nuevo. Pero las APIs evolucionan, surgen problemas de seguridad y los proveedores introducen actualizaciones que requieren acción. Las organizaciones que integren resiliencia y buenas prácticas de gestión del ciclo de vida en su inventario de APIs estarán mejor posicionadas para responder con rapidez a migraciones forzadas, minimizar interrupciones y evitar sorpresas ante cambios repentinos.

En la práctica, eso significa tratar las APIs como parte de la cadena de suministro digital y aplicar el mismo nivel de escrutinio que se usa para proveedores externos al evaluar una posible integración.

Las APIs críticas deben ser monitorizadas de forma continua para que las organizaciones sepan dónde se usan, qué soportan y cómo funcionan. Los equipos de TI también deben mantenerse informados sobre cambios planificados de los proveedores, por pequeños que parezcan, y evaluar cómo podrían afectar a su programa de gestión de APIs.

A partir de ahí, las organizaciones necesitan un plan de migración de APIs completamente preparado. Algunos cambios pueden exigir acción inmediata, como cuando un tercero divulga una vulnerabilidad crítica. Otros, como la retirada de EWS por parte de Microsoft, pueden venir con plazos más largos pero ser de mayor alcance y escala.

En cualquier caso, las organizaciones requieren una estrategia holística que cubra descubrimiento de APIs, mapeo de dependencias, propiedad y gestión, pruebas y monitoreo continuo. Sin esa base, corren el riesgo de migrar solo las integraciones que pueden ver, dejando dependencias ocultas que podrían fallar más tarde.

Preparando el futuro hoy

La desactivación de EWS por parte de Microsoft no es la primera acción de este tipo, y no será la última. A medida que evolucionan los patrimonios tecnológicos, más APIs heredadas serán retiradas a favor de versiones más modernas que se integren de forma más eficaz y segura con soluciones actuales. Por lo tanto, la retirada de EWS debe tratarse como algo más que un simple plazo de Microsoft; es una advertencia sobre lo que sucede cuando las integraciones críticas se vuelven invisibles.

Esto subraya la necesidad de resiliencia. Con una gestión robusta del ciclo de vida del software, las organizaciones pueden abandonar migraciones reactivos y de pánico, y tomar un mayor control sobre su inventario de APIs. Aquellas que se preparen ahora estarán en mejor posición para gestionar la migración de EWS y lo que venga después.

Este artículo forma parte de las perspectivas de TechRadar Pro Perspectives, nuestro canal para presentar a las mentes más brillantes de la industria tecnológica de hoy.

Las opiniones expresadas aquí son las del autor y no necesariamente las de TechRadarPro o Future plc. Si está interesado en contribuir, descubra más aquí: https://www.techradar.com/pro/perspectives-how-to-submit
from Latest from TechRadar https://ift.tt/zghvafB
via IFTTT IA