Dispositivos conectados: una puerta de entrada a los ataques contra laboratorios y comercios de alimentos


Los ataques informáticos que afectan a laboratorios de análisis de sangre y tiendas de alimentos ponen de relieve un riesgo cada vez más extendido: los dispositivos conectados a internet pueden convertirse en puntos vulnerables dentro de organizaciones esenciales para la vida cotidiana.

Estos entornos dependen de tecnologías diversas. En un laboratorio, los equipos de análisis, los sistemas de gestión de muestras y las redes que almacenan información clínica deben funcionar de manera coordinada. En una tienda de alimentos, sensores, cámaras, terminales de pago, sistemas de refrigeración y herramientas de inventario pueden estar conectados a la misma infraestructura digital. Esa conectividad mejora la eficiencia, pero también amplía la superficie que los atacantes pueden intentar explotar.

Las consecuencias de un incidente van más allá de la interrupción de un servicio. En un laboratorio, una falla puede retrasar pruebas, afectar el acceso a resultados o poner en riesgo la confidencialidad de los datos de pacientes. En un comercio de alimentos, la inactividad de los sistemas de pago o de control de temperatura puede perjudicar las operaciones y, en determinadas circunstancias, comprometer la conservación adecuada de los productos.

El desafío es que muchos dispositivos conectados no fueron diseñados con la misma seguridad que los sistemas informáticos convencionales. Algunos reciben actualizaciones con poca frecuencia, conservan contraseñas predeterminadas o permanecen en redes que no están debidamente separadas. Además, las organizaciones pueden tener dificultades para identificar todos los equipos conectados y saber quién es responsable de mantenerlos.

Reducir estos riesgos requiere medidas prácticas y continuas. Las organizaciones deberían mantener un inventario actualizado de sus dispositivos, cambiar las credenciales predeterminadas, instalar actualizaciones de seguridad y restringir el acceso a quienes realmente lo necesitan. También conviene separar los equipos operativos de las redes que manejan información sensible, supervisar la actividad inusual y preparar planes de respuesta que permitan continuar las funciones esenciales durante una interrupción.

La seguridad también depende de las personas y de los proveedores. La capacitación del personal ayuda a reconocer mensajes sospechosos y a comunicar incidentes con rapidez. Por su parte, los proveedores deben ofrecer información clara sobre el soporte, las actualizaciones y el ciclo de vida de los dispositivos que comercializan.

La conexión a internet puede aportar importantes beneficios a laboratorios y comercios, pero no debería implementarse sin una evaluación de sus riesgos. Proteger estos entornos exige tratar cada dispositivo como parte de una red más amplia: conocerlo, limitar su acceso y mantenerlo actualizado. En servicios de los que dependen la salud y el suministro de alimentos, la ciberseguridad es también una cuestión de continuidad y confianza pública.
from Wired en Español https://ift.tt/Muoe7pq
via IFTTT IA

8849 TANK 5 Pro: un teléfono rugerizado con cámara térmica y proyector


## Análisis del 8849 TANK 5 Pro

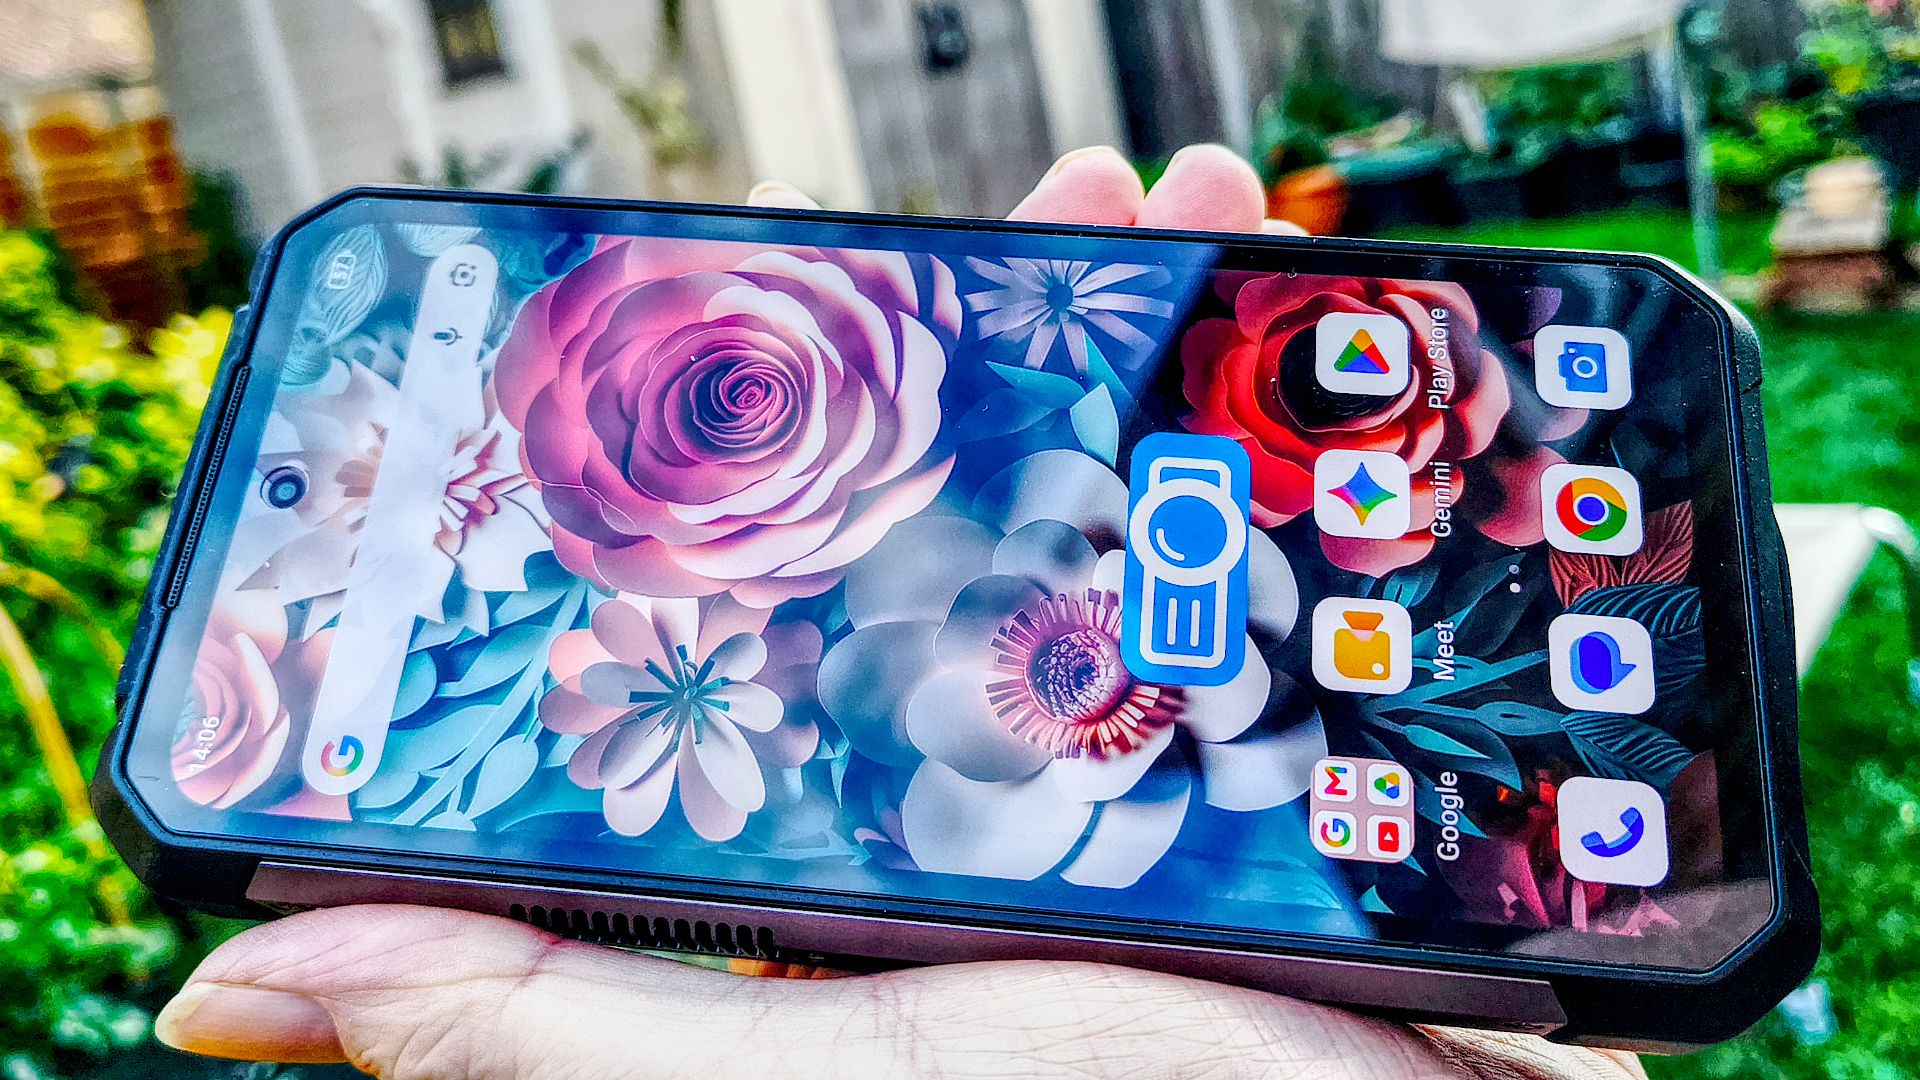
El 8849 TANK 5 Pro parte de una idea sencilla: conservar las prestaciones del TANK 5 y añadirle una cámara térmica. El resultado es un teléfono rugerizado poco convencional, con procesador de gama alta, una batería enorme y un proyector integrado. Su principal atractivo, sin embargo, está en el sensor térmico FLIR, pensado para quienes necesitan detectar diferencias de temperatura durante su trabajo.

La cámara utiliza un sensor FLIR Lepton 3.1R con un campo de visión horizontal de 95 grados, más amplio que los 50 o 57 grados habituales en muchos teléfonos con imagen térmica. Esto permite abarcar más espacio en una sola toma, algo práctico al inspeccionar habitaciones, tejados, tuberías o cuadros eléctricos.

La contrapartida es la resolución: el sensor captura imágenes de 160 × 120 píxeles, que el software amplía a 480 × 360. La aplicación también superpone detalles de la cámara convencional para facilitar la lectura. Es una herramienta útil para localizar posibles problemas, aunque no sustituye a una cámara térmica profesional de alta resolución.

Electricistas, constructores, técnicos de energía solar y profesionales de inspección podrían aprovechar esta función. También puede servir para encontrar corrientes de aire o zonas húmedas en casa. Si no necesitas una cámara térmica ni un proyector, buena parte del precio y del volumen del teléfono perderá sentido.

## Precio y disponibilidad

El TANK 5 Pro estará disponible directamente a través de 8849 y en tiendas en línea. La marca ha anunciado su llegada a Estados Unidos para el 15 de noviembre de 2026 y a otros mercados a partir del 20 de noviembre.

Se ofrecerá en tres configuraciones:

– 16 GB de RAM y 512 GB de almacenamiento: 1.149 dólares, 885 libras o 1.045,95 euros.
– 18 GB de RAM y 512 GB de almacenamiento: 1.199 dólares, 924 libras o 1.091,95 euros.
– 18 GB de RAM y 1 TB de almacenamiento: 1.299 dólares, 1.001 libras o 1.182,95 euros.

La disponibilidad y el precio varían según el mercado. En Estados Unidos, el modelo de entrada cuesta 150 dólares más que el TANK 5 de 18 GB y 512 GB, mientras que en el Reino Unido y la Unión Europea la diferencia es de 154 libras y 181 euros, respectivamente. Para quien vaya a utilizar la cámara térmica, ese sobreprecio puede estar justificado; para el resto, el TANK 5 estándar ofrece una experiencia muy similar por menos dinero.

La compatibilidad con operadores también merece atención. En Estados Unidos, el TANK 5 Pro requiere AT&T. En otros países se admiten distintas redes, pero conviene comprobar las bandas compatibles antes de comprarlo.

## Diseño: resistente, voluminoso y pesado

El diseño apenas cambia respecto al TANK 5. El chasis combina placas metálicas, esquinas reforzadas con material de goma y paneles de policarbonato. Está preparado para condiciones exigentes, aunque su tamaño lo hace menos cómodo como teléfono de uso diario.

Sus dimensiones son de 177,1 × 87 × 33,8 mm. 8849 indica un peso de 715 gramos, aunque la unidad medida durante la prueba alcanzó los 733 gramos. En cualquier caso, no es un dispositivo para llevar discretamente en el bolsillo: encaja mejor en una funda de cinturón, un soporte para vehículo o una mochila de trabajo.

La cámara térmica se encuentra en el módulo trasero, cerca de la cámara principal. Esa proximidad ayuda a alinear las imágenes térmicas y las convencionales cuando se combinan. También se mantienen la barra de luz, la visión nocturna y las rejillas del proyector en los laterales.

El teléfono cuenta con certificaciones IP68 e IP69K. La marca recomienda utilizarlo entre 0 °C y 35 °C, una limitación que podría resultar incómoda en trabajos al aire libre durante el invierno. Aunque el sensor térmico puede medir temperaturas desde −10 °C, ese rango no debe confundirse con la temperatura de funcionamiento recomendada para el dispositivo completo.

## Hardware y autonomía

El procesador MediaTek Dimensity 9400e, fabricado en 4 nm, ofrece un rendimiento superior al habitual en teléfonos rugerizados. Lo acompaña una GPU Immortalis-G720 MC12. Las opciones de memoria incluyen 16 o 18 GB de RAM y hasta 1 TB de almacenamiento, ampliable mediante microSD.

La pantalla AMOLED de 6,73 pulgadas tiene resolución de 3200 × 1440 píxeles, una frecuencia de actualización de 120 Hz y un brillo máximo local anunciado de 3.000 nits. Es una pantalla nítida y luminosa, útil para consultar imágenes en exteriores, aunque un tratamiento antirreflejos mejoraría la visibilidad bajo luz intensa. La protección corre a cargo de Panda Glass.

La batería de 17.600 mAh es uno de sus puntos fuertes. Admite carga por cable de 120 W y, según 8849, puede completarse en unos 90 minutos. También ofrece carga inversa de 25 W, por lo que puede funcionar como batería externa. Durante la prueba, el cargador se calentó notablemente; es recomendable utilizar el adaptador suministrado y mantenerlo en un lugar ventilado durante la carga.

La conectividad incluye 5G, Wi-Fi 7, Bluetooth 6.0, NFC, GPS de doble frecuencia y compatibilidad con eSIM. El teléfono también dispone de USB-C 3.2 Gen 1 con salida DisplayPort 1.4.

## Cámara térmica: el motivo para elegir el modelo Pro

El FLIR Lepton 3.1R registra 19.200 puntos de temperatura calibrados. La tecnología VividIR combina fotogramas y amplía la imagen, mientras que MSX añade contornos procedentes de la cámara convencional para ayudar a identificar cables, tuberías y otros elementos.

Su campo de visión de 95 grados es especialmente práctico en espacios reducidos: permite revisar más superficie sin mover constantemente el teléfono. Sin embargo, al distribuir una resolución nativa limitada en un área tan amplia, los objetos pequeños o lejanos pueden ocupar muy pocos píxeles. Por eso, el sensor es más adecuado para detectar zonas problemáticas que para documentarlas con precisión profesional.

Hay dos modos de medición. El de alta ganancia cubre de −10 °C a 140 °C y resulta apropiado para tareas de inspección y edificación. El de baja ganancia amplía el rango hasta 400 °C, orientado a motores, maquinaria y superficies muy calientes. La sensibilidad anunciada es inferior a 50 mK.

La aplicación MyFLIR Pro viene preinstalada e incluye lecturas puntuales y por áreas, alarmas, nueve paletas de color, captura de fotos y vídeos, secuencias aceleradas y vista de imagen en imagen. Los archivos pueden utilizarse con productos FLIR y con Thermal Studio Suite, una ventaja para quienes ya trabajan con ese ecosistema.

La precisión indicada es de ±5 °C o ±5 % en alta ganancia; en baja ganancia, el margen es mayor. Por tanto, las lecturas deben interpretarse como una referencia para localizar diferencias, no como mediciones de laboratorio. La grabación térmica alcanza 7,9 fotogramas por segundo, una cifra habitual en esta clase de sensores.

## Rendimiento y proyector

En las pruebas de rendimiento, el TANK 5 Pro se comportó de forma muy parecida al TANK 5: ambos comparten el procesador y los principales componentes. La diferencia entre los resultados de la mayoría de las pruebas fue pequeña, por lo que el modelo Pro no supone una mejora de velocidad frente a su hermano.

El proyector DLP integrado tiene resolución 2K y un brillo de 220 lúmenes, con enfoque automático por láser y corrección trapezoidal de cuatro puntos. Es una función singular para mostrar imágenes o contenido en una superficie, aunque su brillo limitado hace que funcione mejor en ambientes oscuros. Su uso también genera calor y puede consumir bastante energía.

## Cámaras convencionales

Además del sensor térmico, el teléfono incorpora una cámara principal de 50 MP, un teleobjetivo de 50 MP con zoom óptico de 3 aumentos y estabilización óptica, una cámara de visión nocturna de 50 MP con cuatro LED infrarrojos y una cámara frontal de 32 MP. En este análisis, el foco está en la cámara térmica; las demás cámaras son las mismas que las del TANK 5.

## Veredicto

El 8849 TANK 5 Pro reúne en un solo dispositivo un teléfono rugerizado, un proyector y una cámara térmica de gran angular. Su sensor no ofrece la resolución de un equipo profesional, pero resulta práctico para detectar diferencias de temperatura y puede agilizar inspecciones en espacios estrechos. La aplicación FLIR y la fusión de imágenes también contribuyen a que los resultados sean fáciles de interpretar.

Sus principales inconvenientes son el peso, el grosor, el proyector poco útil con mucha luz y las limitaciones de precisión propias de un sensor compacto. También queda por comprobar cómo será la política de actualizaciones de cinco años que anuncia 8849.

La decisión es sencilla: si trabajarás con la cámara térmica, el TANK 5 Pro es una opción singular y completa. Si no la necesitas, el TANK 5 estándar ofrece casi el mismo rendimiento y te permitirá ahorrar. Y si buscas un móvil ligero para llevar en el bolsillo, ninguno de los dos será la opción adecuada.

from Latest from TechRadar https://ift.tt/QhRgSBk
via IFTTT IA
El reloj asequible que demuestra que no necesitas gastar una fortuna para correr


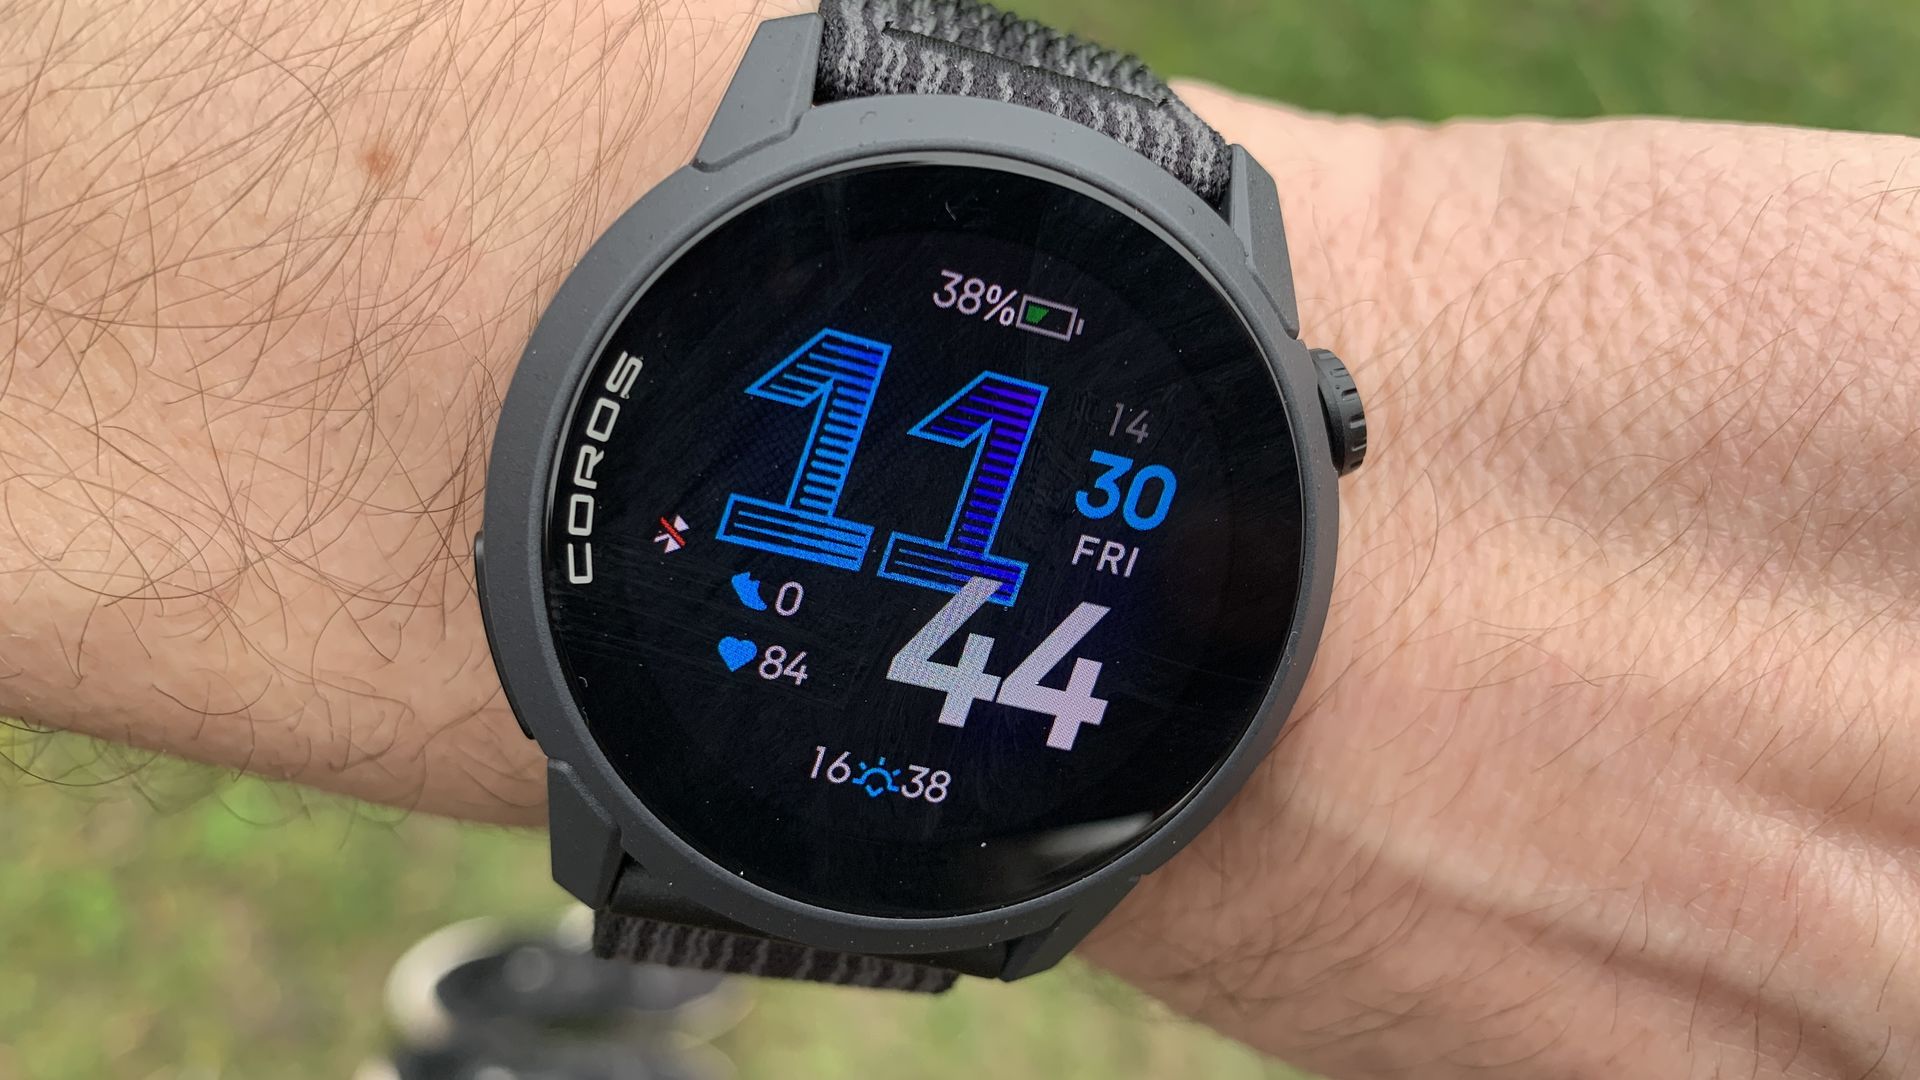
Andreas Almgren cruzó la meta del Maratón de Nueva York en 2:06:01. La marca del corredor sueco, de 31 años, es extraordinaria; también lo es el dispositivo que eligió para acompañarlo: el Coros Pace 4, un reloj de running ligero y asequible.

La elección de Almgren refleja una tendencia entre atletas de élite: para entrenar y competir, no siempre hace falta un reloj inteligente de gama alta. Sebastian Sawe, ganador del Maratón de Londres a comienzos de este año, también optó por un modelo económico: el Garmin Forerunner 55. En lugar de dispositivos más costosos, como el Apple Watch Ultra 4 o el Garmin Fenix 9 Pro, ambos corredores apostaron por herramientas centradas en lo esencial.

El mensaje es claro: por menos de 250 dólares o 230 libras, es posible encontrar un reloj de running capaz de satisfacer las necesidades de atletas exigentes.

Coros Pace 4: rendimiento centrado en el entrenamiento

En nuestra reseña de febrero, el Coros Pace 4 obtuvo cuatro estrellas sobre cinco. Destacamos su equilibrio entre precio y prestaciones, así como su pantalla de alta calidad y sus funciones especializadas para deportistas.

No intenta ser un reloj inteligente para todo. Su construcción ligera de plástico prioriza la comodidad durante el ejercicio, mientras que la batería ofrece hasta 19 días de autonomía. Eso puede resultar especialmente útil para quienes registran largas sesiones con GPS y también quieren monitorizar el sueño sin tener que cargar el reloj constantemente.

El posicionamiento es otro de sus puntos fuertes. Su sistema GNSS de doble frecuencia está diseñado para mejorar la precisión en lugares complicados, como calles rodeadas de edificios altos o senderos con vegetación densa. Es una característica especialmente pertinente para una carrera urbana como el Maratón de Nueva York.

El compromiso está en las funciones inteligentes. El Pace 4 ofrece opciones limitadas para gestionar notificaciones y llamadas, y no cuenta con una tienda de aplicaciones de terceros. Se puede conectar con servicios como Strava y controlar la reproducción de música, pero su ecosistema se mantiene enfocado en el entrenamiento.

Para quienes priorizan el seguimiento de la actividad, la autonomía, el GPS y las métricas de carrera por encima de las aplicaciones, esa sencillez puede ser una ventaja. El Coros Pace 4 incluye herramientas como el ritmo virtual y el registro de la frecuencia cardíaca, y cuesta 249 dólares, 229 libras o 479,95 dólares australianos.

¿Una oportunidad para el Black Friday?

El Coros Pace 4 Pro, su sucesor, está en proceso de evaluación. La llegada de un nuevo modelo también podría beneficiar a quienes buscan el Pace 4: los relojes de generaciones anteriores suelen bajar de precio, especialmente durante grandes periodos de ofertas.

Con el Black Friday previsto para el 27 de noviembre, conviene estar atento al precio del Coros Pace 4. Ya ofrece una buena relación entre coste y prestaciones; si las promociones lo rebajan aún más, podría convertirse en una compra especialmente atractiva para corredores que buscan un reloj fiable sin pagar de más.

from Latest from TechRadar https://ift.tt/zL5SNo3
via IFTTT IA

Más de 1.400 consolas ARTEX expuestas revelan herramientas y datos sensibles


Investigadores de seguridad identificaron 1.465 equipos con consolas ARTEX accesibles desde internet. En algunos casos, la exposición dejó al descubierto herramientas ofensivas, archivos de explotación, credenciales y detalles de infraestructura interna.

Censys señaló que 155 de los equipos —aproximadamente el 10 %— también ejecutaban al menos una herramienta asociada habitualmente con ciberataques, como Cobalt Strike, Vshell o Adaptix C2. Los investigadores encontraron además 32 directorios de acceso público en servidores ARTEX. Algunos contenían binarios de explotación, herramientas de poscompromiso y otros archivos sensibles.

La consola de ARTEX normalmente no necesita estar disponible desde internet, indicó Censys. Por ello, la cifra detectada podría ser inferior al número total de instalaciones en funcionamiento. Los investigadores también advirtieron que no todos los equipos expuestos necesariamente se usan con fines maliciosos.

## De herramienta de pruebas a recurso para atacantes

ARTEX es una herramienta legítima de pruebas de penetración que, según los investigadores, ha sido adoptada por algunos actores maliciosos. Su trayectoria recuerda a la de otras herramientas de seguridad que terminaron utilizándose en operaciones delictivas.

La herramienta fue creada por Autumn-27, quien también desarrolló ScopeSentry, una plataforma de descubrimiento de activos y análisis de vulnerabilidades. Censys describe ARTEX como una capa de agentes de inteligencia artificial sobre esa base de reconocimiento: ayuda a organizar activos identificados, como dominios, subdominios, direcciones IP, puertos y puntos de conexión.

ARTEX apareció a finales de julio de 2026 y ganó popularidad con rapidez. En octubre, CrowdStrike informó que había observado su uso en ataques. Al día siguiente, el desarrollador se desvinculó de la actividad ilícita y afirmó que la herramienta estaba pensada para pruebas dentro de ámbitos de activos autorizados. Posteriormente, el proyecto pasó a ser de código cerrado y dejó de recibir nuevas versiones. Aunque el repositorio original fue retirado, Censys sostiene que siguen circulando copias archivadas, traducciones y versiones con otros nombres.

CrowdStrike describió una operación contra instituciones financieras de Corea del Sur. El actor, considerado probablemente motivado por razones económicas y no vinculado a una operación estatal, habría comprometido un servicio de consulta de préstamos dirigido a intermediarios en una entidad y un sistema móvil para empleados en otra. En ambos casos, obtuvo datos sensibles.

Según la investigación, los atacantes utilizaron ARTEX con DeepSeek v4.1-flash como modelo principal, además de Claude Code y Grok. Parte de la actividad salió a la luz porque dejaron directorios públicos con instrucciones para la IA, historiales de sesiones y archivos de configuración. Censys indicó que esos directorios habían estado expuestos desde mediados de agosto, unas siete semanas antes de la publicación del informe de CrowdStrike. Los nombres de algunos archivos también apuntaban a posibles objetivos en los sectores de pagos y videojuegos.

Microsoft vinculó ARTEX con Storm-0940, un actor alineado con China al que atribuyó la intrusión en entornos de clientes de ConnectWise Cloud Backup. Según la empresa, el grupo empleó la herramienta para automatizar tareas de escaneo, intentos de acceso mediante contraseñas y abuso de aplicaciones OAuth. En un momento, la actividad habría alcanzado 2.900 intentos de inicio de sesión por minuto; algunos clientes de Microsoft habrían visto cómo se concedía acceso privilegiado a la nube en menos de tres horas.

## La exposición de la infraestructura de los atacantes

Censys observó ARTEX junto con otras herramientas de uso ofensivo. Al menos 70 equipos ejecutaban también CyberStrikeAI, mientras que otros utilizaban PentAGI, HexStrike AI o RedAmon.

La mala configuración de algunos servidores expuso información que podía revelar detalles operativos. En una instalación quedó visible el directorio personal completo del operador, incluidos archivos de configuración de SSH y el historial de comandos de la shell. Otros directorios contenían herramientas para movimiento lateral en Windows, implantes de malware, scripts de shell inversa y código de explotación.

Censys también matizó el alcance de sus hallazgos: cerca de 650 de los equipos detectados pertenecían a dos grupos de infraestructura de alojamiento con configuraciones idénticas. Al descontarlos, los investigadores estimaron que había alrededor de 815 instalaciones únicas.

El caso pone de relieve dos riesgos distintos: el uso de herramientas de reconocimiento asistidas por IA en operaciones maliciosas y la exposición accidental de sistemas, datos y recursos que sus operadores pretendían mantener bajo control. Para las organizaciones, conviene limitar las consolas de administración a redes confiables, revisar periódicamente los servicios publicados y comprobar que los directorios y archivos sensibles no sean accesibles desde internet.

from Latest from TechRadar https://ift.tt/hFMTlip
via IFTTT IA

Silla ergonómica Hinomi X2 Pro: ahorra $200 en la oferta de Black Friday


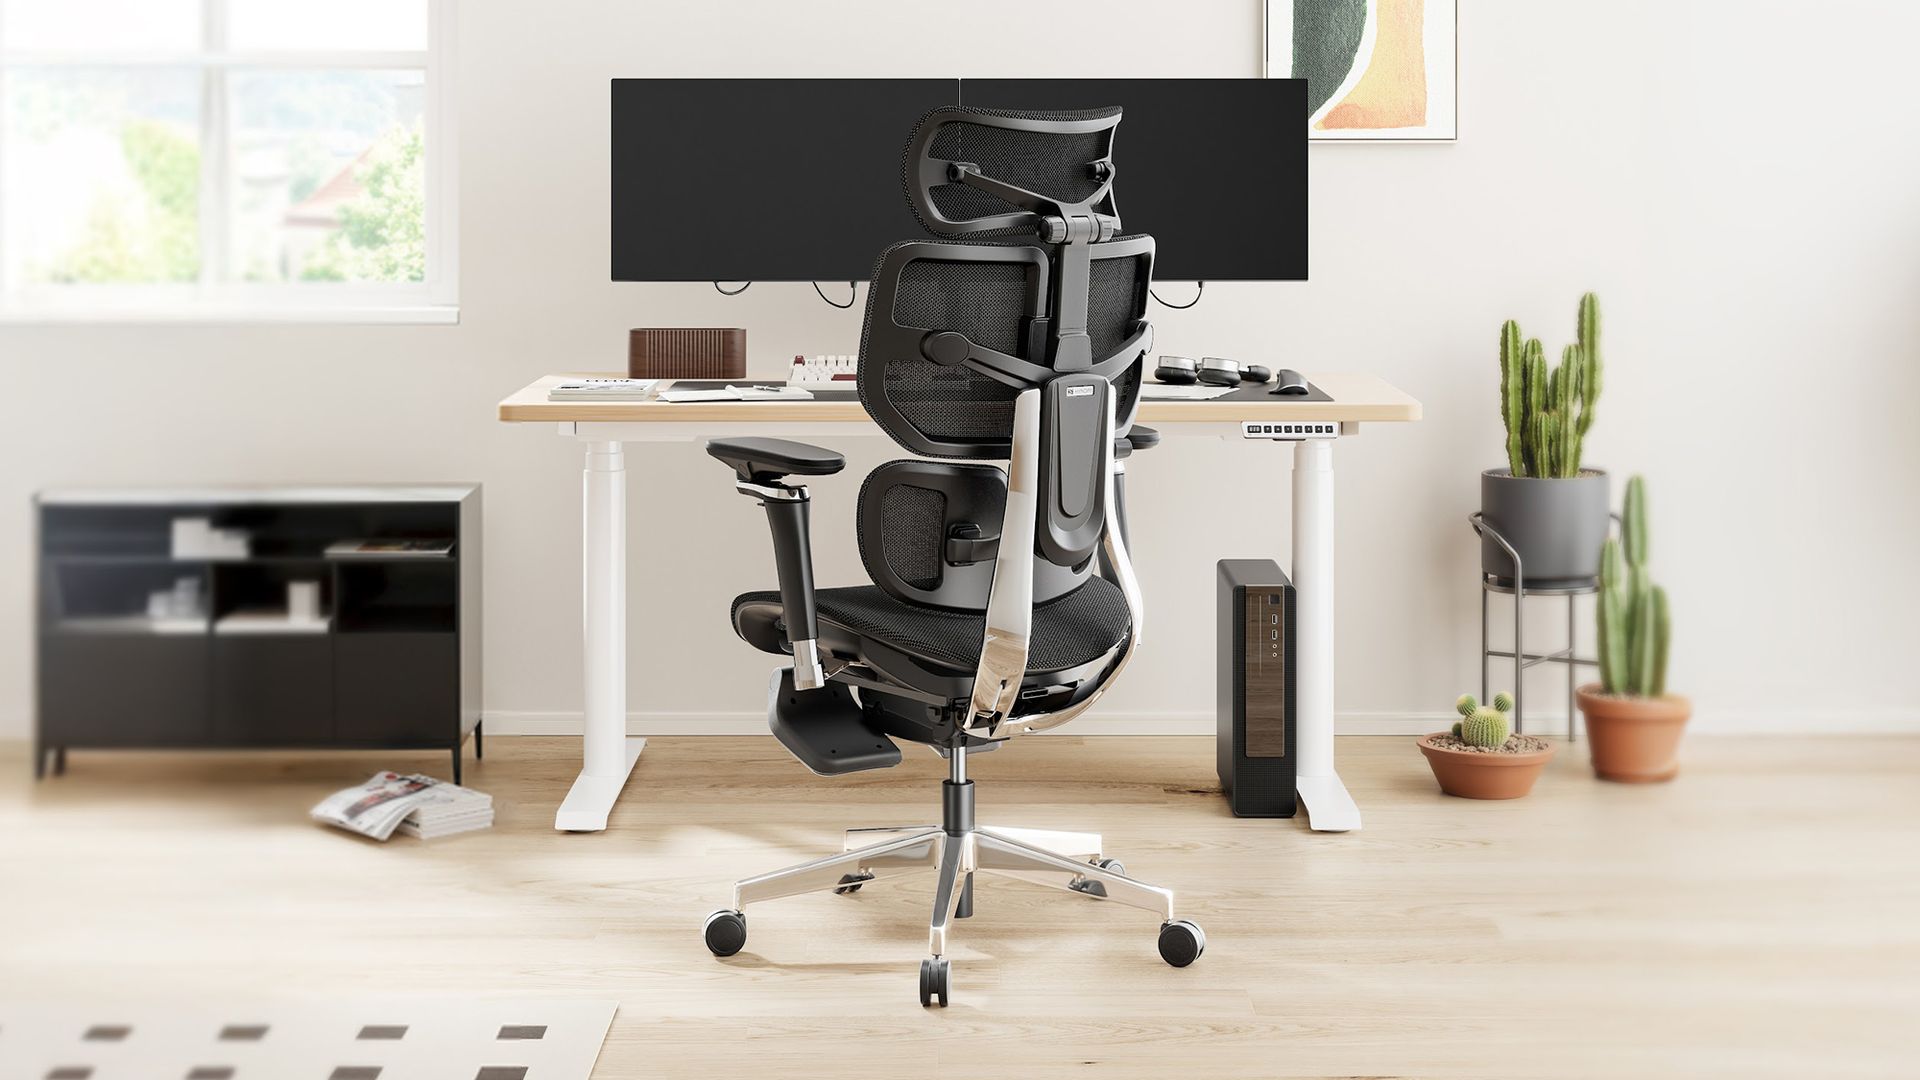
La silla ergonómica de oficina Hinomi X2 Pro está pensada para quienes pasan muchas horas frente al escritorio. Disponible en negro, gris y rosa, incorpora un respaldo de cuatro paneles, soporte lumbar ajustable y reposabrazos 6D. Como sucesora de la X1, ofrece 15 elementos ajustables para adaptarse a distintos cuerpos y preferencias al sentarse.

Ideal para: quienes trabajan desde casa, profesionales que pasan muchas horas en el escritorio y personas que buscan amplias opciones de ajuste ergonómico.

La oferta: por Black Friday, la Hinomi X2 Pro baja de $899 a $699: un ahorro de $200 (22%). La promoción está disponible del 1 al 30 de noviembre.

Ver la oferta de la Hinomi X2 Pro por $699

Por qué la recomendamos

Encontrar una silla de oficina que se ajuste bien puede ser complicado, sobre todo si eres más alto o más bajo que el promedio, o si cambias de postura con frecuencia. La Hinomi X2 Pro está diseñada para personas de entre 5’1″ y 6’6″ y cuenta con 15 elementos ajustables.

El respaldo de cuatro paneles ofrece apoyo en distintas zonas y se adapta a los cambios de postura. El soporte lumbar 3D permite ajustar la zona baja de la espalda, mientras que los reposabrazos 6D se pueden colocar según la actividad, ya sea escribir, leer o reclinarse.

La malla resistente al desgaste favorece la ventilación, y el marco y la base de aleación de aluminio están diseñados para ofrecer una estructura sólida. La silla soporta hasta 330 lb y ha sido probada conforme a las normas BIFMA, con verificación de TÜV. Hinomi ofrece además una garantía de hasta 10 años.

En su reseña de cuatro estrellas de la Hinomi X1, nuestro experto Collin destacó: «Esta silla ofrece una capacidad de ajuste fantástica, que permite personalizarla a tu gusto e incluso según el uso específico que le des». Y concluyó: «En general, es una silla fantástica. Si buscas una buena silla ergonómica, merece la pena tenerla en cuenta».

Si quieres comparar más opciones, consulta nuestra guía de las mejores sillas de oficina que hemos probado.

Precio y valor de la oferta

La Hinomi X2 Pro suele costar $899. Con la promoción de Black Friday, queda en $699, lo que supone un ahorro de $200. Este es su precio más bajo de 2026 y la oferta termina el 30 de noviembre.

En el Reino Unido, también se puede comprar por £699, en lugar de £899, en la tienda de Hinomi.

¿Deberías comprarla?

✅ Compra la Hinomi X2 Pro si…

Pasas buena parte de la jornada laboral sentado y quieres una silla con muchas opciones de ajuste. El respaldo de cuatro paneles, el soporte lumbar 3D y los reposabrazos 6D permiten personalizar la postura; además, la malla transpirable y la garantía de hasta 10 años suman atractivo.

❌ Evita la Hinomi X2 Pro si…

No pasas mucho tiempo sentado frente al escritorio o prefieres una silla de oficina tradicional, con acolchado. Aunque tenga $200 de descuento, sigue siendo una compra considerable, y quizá no necesites tantas opciones de ajuste.

Descubre las sillas de oficina en oferta en Hinomi

from Latest from TechRadar https://ift.tt/FmuPMK1
via IFTTT IA

Afenau Heated Mouse Pad: A Simple Way to Stay Warm at Your Desk


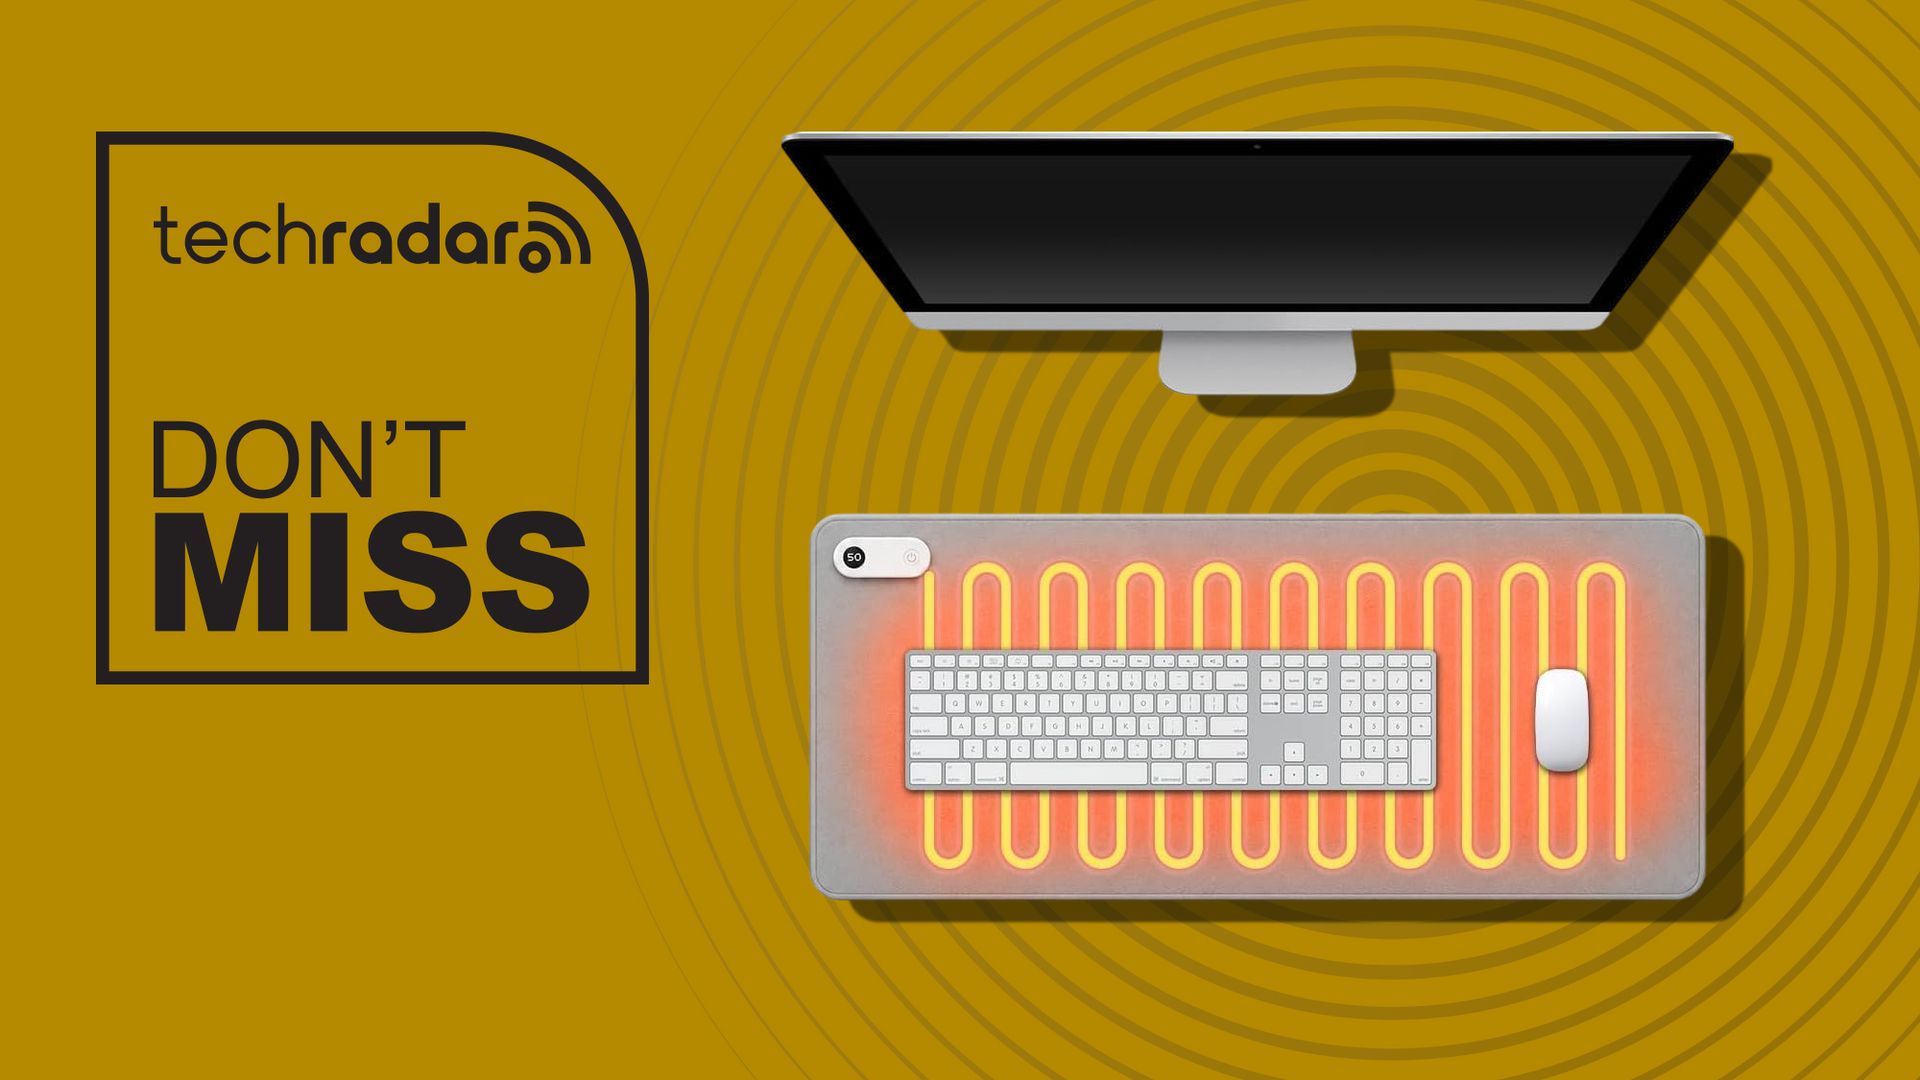
Working at a computer during the colder months can be uncomfortable, especially if your hands tend to get cold. The Afenau heated mouse pad offers a practical way to add warmth to your workspace: it heats the area beneath your keyboard and mouse while doubling as a full-size desk mat.

With three temperature settings, a waterproof surface and a built-in digital display, it’s designed to make long sessions at your desk more comfortable. It may be a useful option for home workers, students, gamers and anyone who spends hours at a computer in a chilly room.

## The deal

The Afenau heated mouse pad measures 80 x 33cm and costs £17.59 at Amazon. It has a waterproof PU leather surface, three heat settings and an automatic shut-off feature.

## Why we recommend it

The 80 x 33cm mat provides room for both a keyboard and mouse, and its heating elements cover around 95% of the surface. You can choose between three temperatures: 40°C, 45°C and 50°C. A digital display in the upper-left corner shows the selected setting, and the mat is designed to heat up in as little as 10 seconds.

The polyurethane surface is waterproof and resistant to everyday spills and scratches. A non-slip underside helps keep the mat in place, while its 550g weight means it can be rolled up for storage when not in use.

The mat also includes a visual reminder to take a break after an hour of sitting. Automatic shut-off provides an additional safeguard.

## Price and value

At £17.59, the Afenau heated mouse pad is a relatively inexpensive way to add warmth to your desk without buying a room heater. Its adjustable temperatures, waterproof construction and digital controls offer more functionality than a conventional desk mat.

This is the lowest price we’ve seen for the product. If you’re looking for a little extra comfort while working through winter, it may be worth considering.

## Should you buy it?

**Buy the Afenau heated mouse pad if** you work in a chilly room or often have cold hands. Its generous size, three heat settings and wipe-clean surface make it a practical desk accessory.

**Skip it if** your workspace is already warm or you need a device that heats an entire room. The product listing also does not specify a manufacturer warranty.

[Shop desk pads at Amazon](https://ift.tt/2zlCco3)

from Latest from TechRadar https://ift.tt/po5MJZ1
via IFTTT IA

NymVPN 2026.15 incorpora puentes contra la censura y mejoras de fiabilidad


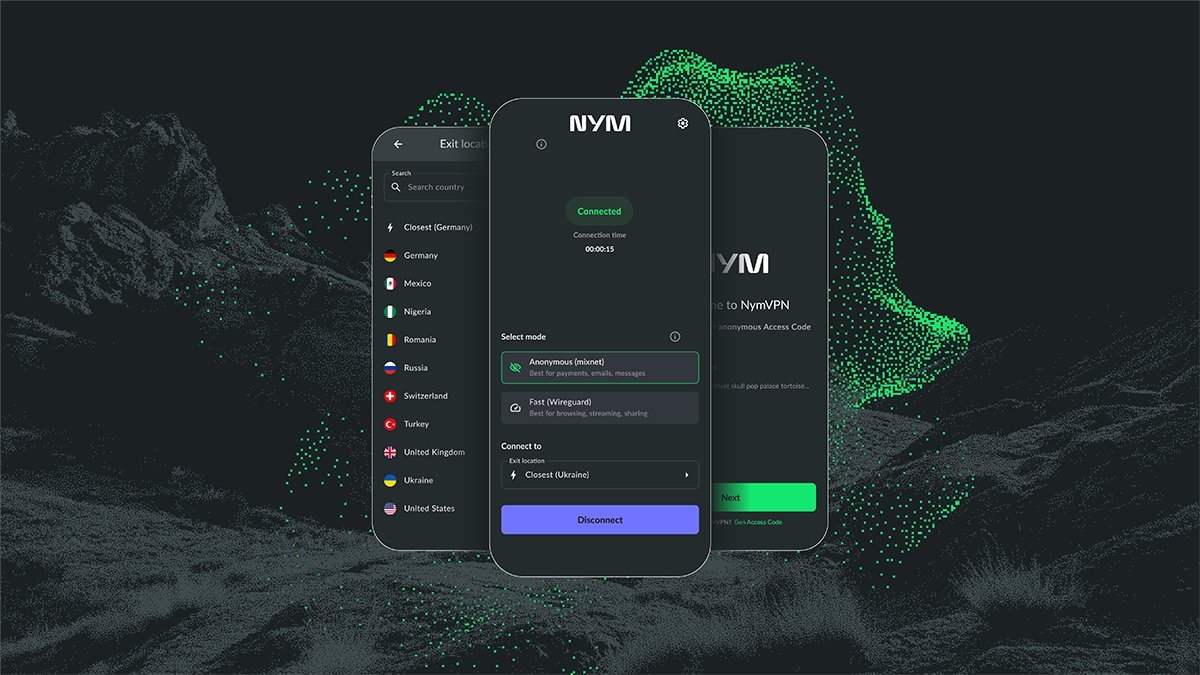
NymVPN ha lanzado la versión 2026.15 de sus aplicaciones, con una novedad principal: puentes diseñados para mantener activa la conexión en redes que bloquean el tráfico VPN. La actualización también introduce mejoras en el consumo de batería, la fiabilidad de las conexiones y el control de las cuentas.

La versión ya está disponible en Android y F-Droid (v2026.15.1), iOS, macOS, Windows y Linux. Su objetivo es que el servicio siga funcionando en entornos donde las VPN suelen encontrar obstáculos, desde redes de hoteles, aeropuertos, universidades y empresas hasta países con restricciones de acceso.

## Cómo funcionan los puentes contra la censura

Cuando una red bloquea los puertos o protocolos que utiliza una VPN, una conexión convencional puede fallar por completo. Los nuevos puentes de NymVPN detectan esas interferencias e intentan restablecer la conexión mediante una ruta alternativa que siga disponible.

La función ofrece tres opciones:

– **Auto:** comienza con una conexión WireGuard estándar y cambia a un puente si detecta interferencias. Es la opción recomendada para la mayoría de las personas.
– **Activado:** utiliza un puente en todas las conexiones, una alternativa para quienes se conectan desde regiones con censura intensa.
– **Desactivado:** inhabilita los puentes.

La función puede ser útil en redes Wi-Fi restrictivas y en lugares donde las conexiones VPN convencionales tienen dificultades para mantenerse activas. Como siempre, la disponibilidad y el rendimiento pueden variar según la red y las restricciones locales.

## Mejoras para el uso diario

La actualización también aborda el consumo de batería. Antes, la aplicación consultaba con frecuencia los datos de uso restante a través de la red. Ahora, esa información se gestiona principalmente en el dispositivo, lo que reduce las comprobaciones y puede ayudar a prolongar la autonomía.

NymVPN también ha ajustado los estados de conexión para que reflejen con mayor precisión la situación real del túnel. Así se reducen las notificaciones engañosas de conexión y los mensajes de error deberían desaparecer cuando se resuelve el problema que los causó.

En Android, la lista de servidores se abre ahora desde la memoria caché mientras se actualiza en segundo plano. Además, las conexiones SOCKS5 se cierran correctamente al desconectarse.

## Más control sobre las cuentas

Los usuarios de Android ya pueden eliminar su cuenta desde la aplicación. En todas las plataformas, los avisos de vencimiento de planes y pases gratuitos se han convertido en diálogos que permiten renovar directamente.

## Próximas funciones en desarrollo

Nym anticipa varias incorporaciones para próximas versiones: compatibilidad con códigos QR para agilizar la configuración de cuentas, conexión automática y exclusión de países para controlar con más precisión por dónde circula el tráfico. También está previsto un modo de bloqueo opcional que impedirá cualquier conexión cuando la VPN no esté activa.

La hoja de ruta de NymVPN permite a los usuarios proponer y votar funciones en nym.com, lo que influye en las prioridades de desarrollo. Para un servicio descentralizado en crecimiento, esa participación puede ser tan relevante como las mejoras concretas de cada lanzamiento.

from Latest from TechRadar https://ift.tt/KPo0Fzw
via IFTTT IA

La procedencia bajo sospecha: el dilema de los escritores en la industria editorial


La industria editorial siempre ha dependido de la confianza. Editores y lectores confían en que un manuscrito refleja una voz auténtica; los escritores, a su vez, confían en que su trabajo será evaluado por su calidad y no por rumores sobre cómo fue creado. Hoy, esa confianza atraviesa una etapa de incertidumbre.

La expansión de las herramientas de inteligencia artificial ha intensificado las preguntas sobre la procedencia de los textos. ¿Quién escribió cada frase? ¿Se utilizaron sistemas automatizados durante la investigación, la corrección o la redacción? ¿Qué grado de intervención convierte una ayuda técnica en una autoría compartida? En ausencia de criterios comunes, estas preguntas suelen convertirse en sospechas, y las sospechas pueden pesar más que las pruebas.

Para los escritores, el resultado es un dilema difícil de resolver. Si declaran que utilizaron herramientas digitales, pueden temer que su trabajo sea descartado sin una evaluación justa. Si no lo hacen, se exponen a acusaciones de falta de transparencia, incluso cuando las herramientas solo cumplieron funciones limitadas, como revisar la gramática o ayudar a organizar notas. Y quienes no utilizaron inteligencia artificial tampoco están a salvo: pueden tener que demostrar que cada palabra surgió de su propia labor.

El problema no consiste únicamente en determinar si una obra fue escrita por una persona o generada por una máquina. La creación siempre ha incorporado instrumentos, referencias, editores y formas de colaboración. La dificultad está en distinguir entre usos distintos y establecer qué información resulta relevante para lectores, editoriales y autores. Una herramienta de corrección no equivale a delegar la escritura; una sesión de lluvia de ideas no es lo mismo que presentar un texto generado como propio.

Sin políticas claras, la verificación puede transformarse en una especie de tribunal informal. Los detectores automatizados, por ejemplo, no ofrecen certezas concluyentes y pueden señalar como artificial un texto escrito por una persona. Cuando una herramienta imperfecta se convierte en árbitro, el riesgo recae sobre quienes menos recursos tienen para defenderse: autores emergentes, escritores independientes y personas cuya voz o estilo se aparta de las convenciones dominantes.

La industria necesita algo más sólido que la sospecha. Las editoriales pueden establecer pautas transparentes sobre el uso de herramientas, distinguir entre asistencia técnica y generación de contenido, y ofrecer a los autores la oportunidad de explicar sus procesos. También pueden evitar que una puntuación automática o una impresión subjetiva se considere prueba definitiva. La transparencia debería servir para aclarar responsabilidades, no para exigir una confesión preventiva de cada decisión tomada durante la escritura.

Los escritores, por su parte, necesitan reglas comprensibles y aplicadas de manera consistente. Si una editorial exige revelar ciertos usos, debe explicar cuáles y por qué. Si una obra se cuestiona, el autor debe tener acceso a un proceso razonable para responder. La confianza no se recupera imponiendo cargas desiguales, sino creando procedimientos que reconozcan tanto la autoría como la complejidad del trabajo creativo.

La pregunta de fondo no es si la tecnología debe entrar en la literatura: ya forma parte de la vida de quienes escriben. La pregunta es cómo convivir con ella sin confundir asistencia con autoría ni convertir la incertidumbre en una acusación permanente. Mientras no haya criterios compartidos, los escritores seguirán atrapados entre el temor a revelar demasiado y el temor a ser sospechosos por no revelar nada.

La industria editorial puede elegir entre alimentar esa paranoia o construir una cultura de claridad. La segunda opción exige diálogo, normas proporcionadas y respeto por la evidencia. También exige recordar que la procedencia de un manuscrito importa, pero no debería borrar la pregunta esencial: qué aporta la obra y qué responsabilidad asume quien la firma.
from Wired en Español https://ift.tt/tQ5yWUg
via IFTTT IA

QNAP alerta de ataques activos contra servidores Plex instalados en dispositivos NAS


QNAP ha instado a quienes utilizan Plex Media Server en sus dispositivos NAS a instalar de inmediato la versión más reciente de la aplicación. La advertencia llega después de que se confirmara la explotación activa de Plex2Shell, una cadena de vulnerabilidades que puede permitir a atacantes remotos tomar el control de los equipos afectados.

El riesgo se refiere a versiones de Plex Media Server anteriores a la 1.43.3.10861. Según Plex, las vulnerabilidades están siendo explotadas de forma amplia, por lo que actualizar el software y revisar los sistemas expuestos es prioritario.

## Qué es Plex2Shell y por qué afecta a los NAS

Un dispositivo de almacenamiento conectado a la red (NAS) permite guardar, respaldar y compartir archivos desde distintos equipos. Tanto hogares como empresas los utilizan para centralizar información y, en algunos casos, para acceder a bibliotecas de música y vídeo.

Plex Media Server es una aplicación popular para organizar y transmitir contenido multimedia. Al instalarla en un NAS, los usuarios pueden acceder a sus archivos desde otros dispositivos, ya sea en la red local o, si habilitan el acceso remoto, a través de internet. Esta última opción puede exponer el servidor a ataques si no está actualizado.

A principios de noviembre de 2026, Plex informó que había corregido cuatro vulnerabilidades —CVE-2026-96652, CVE-2026-96654, CVE-2026-96655 y CVE-2026-96656— presentes en Plex Media Server 1.43.2 y versiones anteriores. Aunque cada fallo representa un riesgo por sí mismo, su explotación conjunta puede permitir que un atacante no autenticado ejecute código de forma remota con privilegios elevados. Esto podría facilitar el control del NAS y el acceso a los archivos almacenados en él.

La cadena, conocida como Plex2Shell, ya se ha observado en ataques reales. Informes de empresas de seguridad señalan que algunos atacantes la han utilizado para instalar programas de minería de criptomonedas y software de proxy. Este último puede convertir los dispositivos comprometidos en puntos de salida para ocultar el origen del tráfico malicioso o facilitar ataques de denegación de servicio distribuido (DDoS).

## Cómo proteger un dispositivo QNAP

Plex corrigió los fallos en la versión 1.43.3.10861 de Plex Media Server, disponible a través del App Center de QNAP. La Agencia de Ciberseguridad y Seguridad de las Infraestructuras de Estados Unidos (CISA) añadió las cuatro vulnerabilidades a su catálogo de vulnerabilidades explotadas conocidas el 20 de octubre y estableció un plazo breve para que las agencias federales aplicaran la actualización o dejaran de usar Plex.

QNAP aclaró que los fallos afectan a Plex Media Server, no a los sistemas operativos QTS o QuTS. Sin embargo, instalar la actualización no basta necesariamente si el NAS estuvo accesible desde internet mientras ejecutaba una versión vulnerable. Plex recomienda tratar esos equipos como potencialmente comprometidos.

En esos casos, las medidas aconsejadas incluyen realizar una reinstalación limpia, comprobar indicios de intrusión y restablecer las credenciales. También conviene revisar las cuentas y los servicios del dispositivo, limitar el acceso remoto cuando no sea necesario y comprobar que el resto del software esté actualizado.

No se conoce con precisión cuántos NAS QNAP están accesibles desde internet. Datos de BitSight apuntan a que hay decenas de miles de dispositivos expuestos, aunque no todos ejecutan Plex Media Server ni son necesariamente vulnerables. Aun así, la magnitud potencial de la superficie de ataque refuerza la importancia de actualizar cuanto antes y revisar cualquier equipo que haya estado expuesto.

from Latest from TechRadar https://ift.tt/05dnDIs
via IFTTT IA

Ofertas de Black Friday en PlayStation Store: 16 juegos que merece la pena descubrir


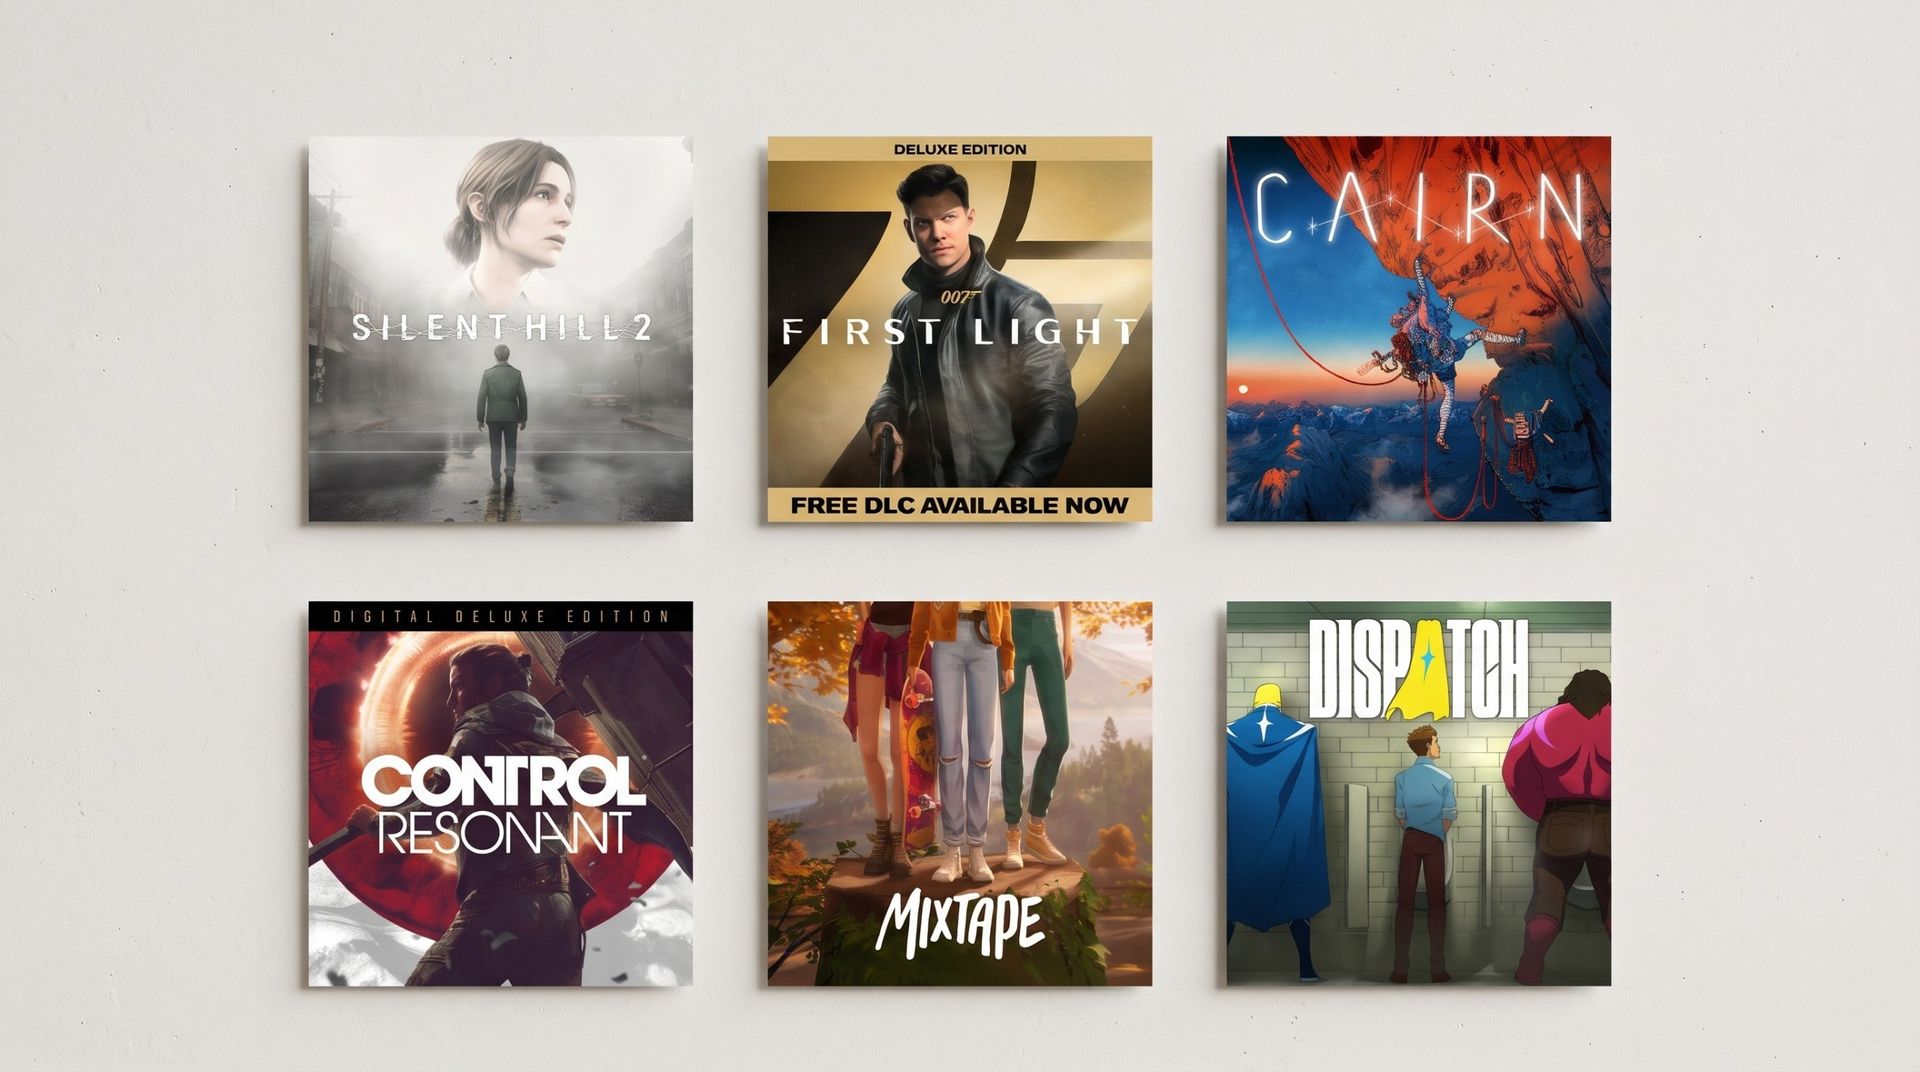
La PlayStation Store se suma al Black Friday con descuentos de hasta el 75 % en miles de juegos para PS5 y PS4. Entre las ofertas hay grandes éxitos, experiencias independientes y títulos recientes a precios especialmente atractivos. Esta selección reúne algunas opciones destacadas para ampliar la biblioteca sin gastar de más.

Consulta la promoción completa de Black Friday en PlayStation Store. Los precios y la disponibilidad pueden variar según la región y la duración de la oferta.

Cinco ofertas destacadas

  • Dispatch: ahora por 23,99 $, frente a 29,99 $. Una propuesta para quienes buscan una aventura narrativa con personalidad.
  • Silent Hill 2: ahora por 19,59 $, frente a 69,99 $. El remake ofrece una inquietante historia de terror y una atmósfera difícil de olvidar.
  • Cairn: ahora por 20,99 $, frente a 29,99 $. Una experiencia de escalada exigente que combina planificación, tensión y exploración.
  • Rematch: ahora por 11,99 $, frente a 29,99 $. Una alternativa deportiva de ritmo rápido para quienes quieren probar algo distinto.
  • Remnant II: ahora por 14,99 $, frente a 49,99 $. Este juego de acción y rol destaca por sus combates intensos y sus mundos llenos de peligros.

Más juegos para tener en cuenta

La selección de la promoción también incluye propuestas de géneros muy distintos. 007 First Light combina acción cinematográfica con espacios abiertos y opciones para afrontar cada situación de varias maneras. Por su parte, Control Resonant apuesta por escenarios sorprendentes y una creatividad visual que puede atraer a quienes buscan una aventura fuera de lo común.

Entre las opciones de terror aparecen Silent Hill 2 y Silent Hill f, mientras que The Alters y Mixtape ofrecen alternativas para quienes prefieren experiencias centradas en la narrativa. También figuran juegos de acción, rol y supervivencia como Diablo IV, Valheim, God of War Ragnarök y Like a Dragon: Pirate Yakuza in Hawaii.

La lista se completa con Mortal Shell 2 y Absolum, además de las ediciones Deluxe de 007 First Light y Control Resonant. Conviene revisar la ficha de cada juego en la tienda para confirmar el precio vigente, la edición incluida y la compatibilidad con la consola.

Una buena ocasión para descubrir algo nuevo

Las rebajas de Black Friday pueden ser un buen momento para recuperar títulos pendientes o probar géneros distintos. Silent Hill 2 y Remnant II destacan por sus descuentos, mientras que Cairn y Dispatch pueden interesar a quienes buscan experiencias menos convencionales. Antes de comprar, revisa la oferta directamente en PlayStation Store: los descuentos y precios pueden cambiar.

from Latest from TechRadar https://ift.tt/3y7uOMa
via IFTTT IA