Ya esta disponible para descargar e instalar la nueva versión de Firefox 72

Se ha lanzado la nueva versión del navegador web Firefox 72, así como la versión móvil de Firefox 68.4 para la plataforma Android. Además, se ha generado una actualización para la versión de largo período de soporte de 68.4.0.

En esta nueva versión de Firefox 72 se destacan diversos cambios de los cuales podremos encontrar que se ha agregado soporte experimental para el protocolo HTTP/3 que se basa en neqo, escrito en lenguaje Rust para la implementación del cliente y servidor del protocolo QUIC (HTTP / 3 estandariza el uso del protocolo QUIC como transporte para HTTP / 2). Para activar el soporte se puede hacer en about:config, en la opción “network.http.http3.enabled“).

Otro de los cambios que se destacan de esta nueva versión de Firefox 72 es que de acuerdo con los requisitos de la Ley de Privacidad del Consumidor de California (CCPA), se ha agregado la capacidad de eliminar datos de telemetría de los servidores de Mozilla.

Los datos se eliminan en caso de negarse a recopilar telemetría en la sección “about:preferences#privacy” (“Recopilación y uso de datos de Firefox”). Aquí cuando se desactive la casilla de verificación Mozilla eliminara todo dentro de los 30 días posteriores a ello.
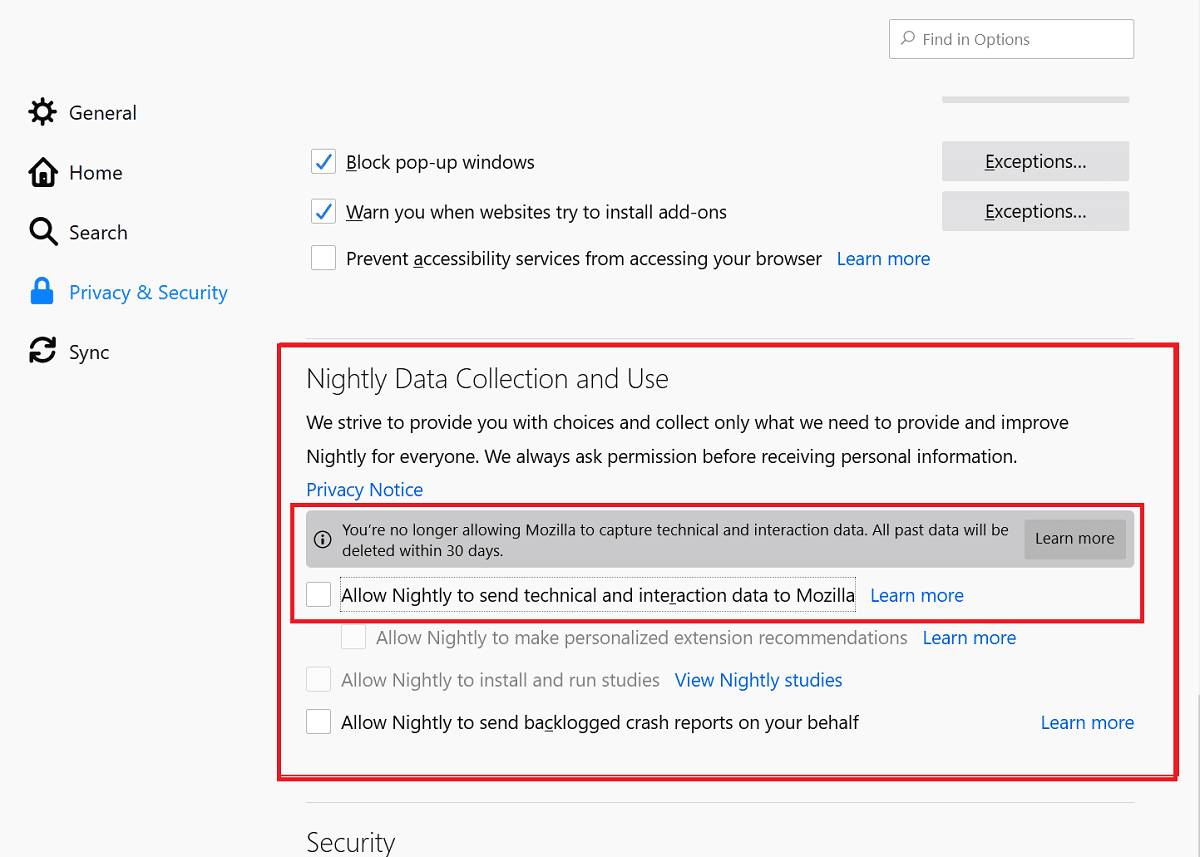
firefox-telemetry-deletion

Para Linux y macOS, se ha agregado la capacidad de ver video en el modo “Picture-in-Picture”, que permite visualizar un video en forma de una ventana flotante, que permanece visible durante la navegación en el navegador.

Para verlo en este modo, se debe hacer clic en la información emergente o en el menú contextual que se muestra al hacer clic en el video con el botón derecho del mouse, seleccionar “Imagen en imagen” (en YouTube, que sustituye a su controlador de menú contextual, hacer doble clic con el botón derecho del mouse o hacer clic con la tecla Shift presionada).

Otro de los cambios implementados fue la eliminación de la capacidad de vincular claves públicas (PKP, fijación de clave pública), lo que permite usar el encabezado HTTP Public-Key-Pins para determinar explícitamente los certificados de las autoridades de certificación que está permitido usar para un sitio determinado.

Las razones de esto son la baja demanda de esta función, el riesgo de problemas de compatibilidad (el soporte PKP se suspendió en Chrome) y la capacidad de bloquear su propio sitio debido a la vinculación de las claves incorrectas o las claves perdidas (por ejemplo, eliminación accidental o compromiso como resultado de la piratería).

Además de las innovaciones y las correcciones de errores en Firefox 72, se corrigieron 20 vulnerabilidades, de las cuales 11 (compiladas bajo CVE-2019-17025 y CVE-2019-17024) se marcaron como potencialmente capaces de conducir a la ejecución de código malicioso al abrir páginas especialmente diseñadas.

Si quieres conocer más al respecto sobre las novedades de esta nueva versión de Firefox 72, puedes consultar el siguiente enlace. 

¿Como instalar o actualizar la nueva versión de Firefox 72 en Linux?

Es importante mencionar que la mayoría de las distribuciones de Linux cuentan con el paquete de Firefox dentro de sus repositorios, por lo que la disponibilidad de esta nueva versión puede tardar algunos días.

Sin embargo es posible poder obtener esta nueva versión de una forma más rápida. Tal es el caso para los usuarios de Ubuntu, Linux Mint o algún otro derivado de Ubuntu, pueden instalar o actualizar a esta nueva versión con ayuda del PPA del navegador.

Este lo pueden añadir al sistema abriendo una terminal y ejecutando en ella el siguiente comando:

sudo add-apt-repository ppa:ubuntu-mozilla-security/ppa -y 
sudo apt-get update

Hecho esto ahora solo tienen que instalar con:

sudo apt install firefox

Para el caso de los usuarios de Arch Linux y derivados, basta con ejecutar en una terminal:

sudo pacman -Syu

O para instalar con:

sudo pacman -S firefox

Finalmente para aquellos que prefieren del uso de los paquetes Snap, podrán instalar la nueva version en cuanto sea liberada en los repositorios de Snap.

Pero pueden obtener el paquete directamente desde el FTP de Mozilla. Con ayuda de una terminal tecleando el siguiente comando:

wget https://ftp.mozilla.org/pub/firefox/releases/72.0/snap/firefox-72.0.snap

Y para instalar el paquete solo tecleamos:

sudo snap install firefox-72.0.snap

Para el resto de las distribuciones de Linux, pueden descargar los paquetes binarios desde el siguiente enlace.

from Linux Adictos https://ift.tt/2QT4UiR
via IFTTT
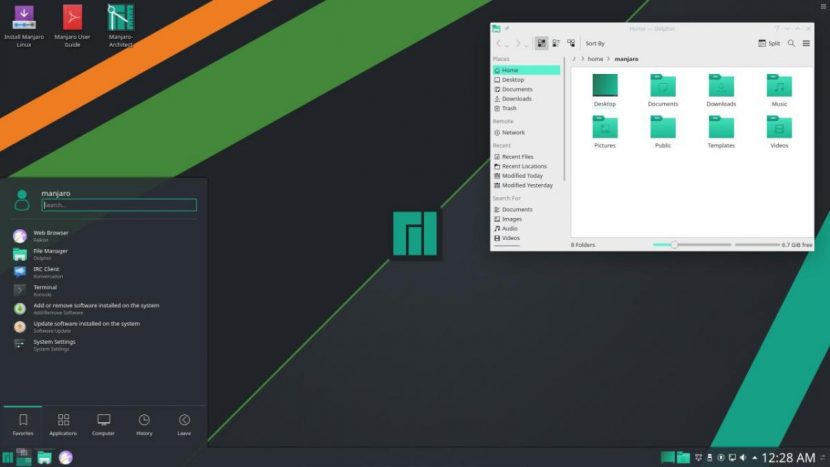
Manjaro 19.0 KDE, ya disponible en su primera versión de prueba, estrenará nuevo tema

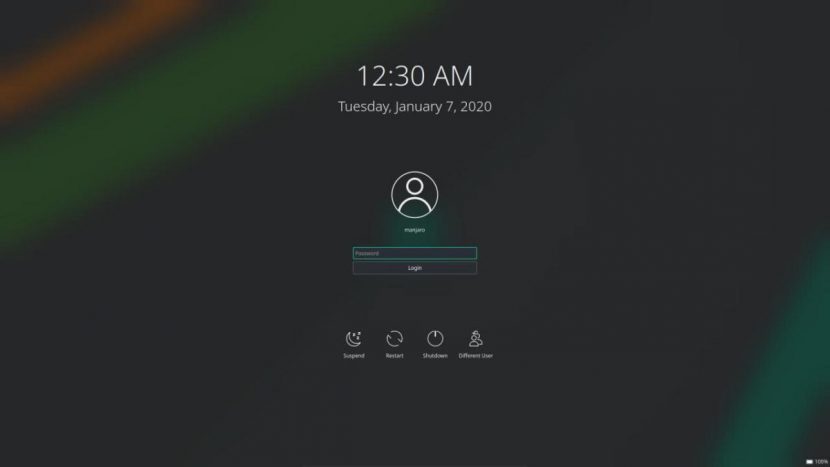
Manjaro 19.0 pantalla de inicio de sesión

Manjaro ha conseguido ser por méritos propios una de las distribuciones Linux más populares. Además, va a ir ganando cada vez más relevancia desde que dejara de ser solo un proyecto para pasar a ser toda una compañía. La versión más actualizada es la v18.1.5, pero ya se puede probar un Manjaro 19.0 que llegará con uno de esos cambios que pueden gustar a unos y no tanto a otros. Estamos hablando de cambios en su interfaz.

Para ser más concretos, lo que promete Manjaro GmbH & Co. KG es que la próxima versión de su sistema operativo llegará con un nuevo tema del que han publicado las dos capturas de pantalla que podéis ver en este artículo. No han dado mucha más información al respecto, solo que es un nuevo tema breath2 del usuario @bogdancovaciu y que está diseñado para incluirse en la versión KDE del sistema operativo.

Manjaro 19.0 KDE Edition llegará con un nuevo tema breath2

Nuevo tema de manjaro

Aquí viene el primer testbuild para la próxima edición de Manjaro-KDE 19.0, con los nuevos temas de breath2 de @bogdancovaciu. Esta es una construcción mínima en la rama de prueba. ¡Pruébalo y déjanos escuchar tus comentarios!

Tal y como leemos en la poca información que nos proporcionan, se trata de la primera versión de prueba de la próxima entrega de Manjaro e incluirá un nuevo tema para la versión KDE, pero nos piden que probemos el sistema operativo y que les digamos qué opinamos sobre él. Teniendo en cuenta que lo único que nos han mencionado es el cambio de imagen, entendemos que lo que les interesa es saber qué pensamos del nuevo tema.

Manjaro es un sistema operativo basado en Arch Linux y, como tal, usa un modelo de actualizaciones del tipo Rolling Release. No han mencionado cuándo lanzarán Manjaro 19.0, pero los usuarios existentes podrán actualizar a la nueva versión desde el mismo sistema operativo tan pronto en cuanto se lance la versión estable.

Los usuarios interesados, podéis descargar esta primera preview desde este enlace.

from Linux Adictos https://ift.tt/37Iy8HV
via IFTTT

Kali Linux deja de tener el usuario root predeterminado

Kali Linux

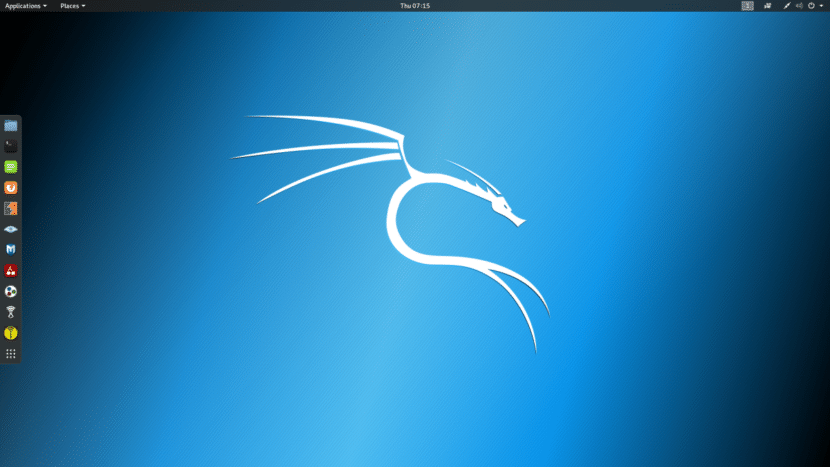
Kali Linux es una de las distribuciones de hacking ético más populares. El que lo haya usado alguna vez, probablemente haya notado que tenía una política por defecto con respecto al usuario root que se traducía en que siempre eramos “superusuario” en esta distribución. Cualquier cosa que hiciéramos, lo hacíamos como root. Offensive Security explica todo esto en un post publicado el pasado 31 de diciembre al que podéis acceder desde este enlace.

Tal y como explican, es necesario que exista un modelo no-root porque muchos usuarios usan Kali Linux como su sistema operativo principal. Que no tengamos que usar ninguna contraseña para realizar nuestras tareas de hacking ético está bien cuando ejecutamos el sistema operativo desde un Live CD/USB, pero la cosa cambia cuando se trata del sistema operativo que tenemos instalado en nuestro ordenador. Por ese motivo es necesario este cambio.

Kali Linux ha introducido un cambio de seguridad por su popularidad

Muchas de esas herramientas en ese entonces requerían acceso al root para ejecutarse o funcionaban mejor cuando se ejecutaban como root. Con este sistema operativo que se ejecutaría desde un CD, nunca se actualizaría, y que tenía muchas herramientas que necesitaban acceso root para ejecutarlo, fue una simple decisión tener un modelo de seguridad “todo como root”. Tenía mucho sentido para la época.

Kali Linux no recomienda que sustituyamos nuestra distribución preferida, como Ubuntu, Fedora, Arch Linux, etc, por su sistema operativo. Es la comunidad quien está viendo que es una opción, Offensive Security se ha dado cuenta y ha introducido este cambio para proteger a estos usuarios que les están demostrando cariño.

Con este cambio, la próxima vez que un usuario quiera instalar Kali Linux tendrá que rellenar el paso de crear un usuario y contraseña, tal y como hacemos en la mayoría de distribuciones existentes. Un pequeño cambio, una gran mejora de seguridad.

from Linux Adictos https://ift.tt/37K6Scc
via IFTTT

Arch Linux 2020.01.01, la primera versión de 2020 ya está aquí con Linux 5.4

Arch Linux 2020.01.01

Los desarrolladores de esta distribución Linux para usuarios avanzados han lanzado Arch Linux 2020.01.01. La nueva versión, que como explicaremos más adelante está diseñada para nuevas instalaciones, llega con la principal novedad del kernel Linux 5.4, un núcleo que fue lanzado a finales del año que acaba de finalizar. El resto de novedades, como es habitual, también están relacionadas con nuevas versiones del software que usa una de las distribuciones Linux más populares.

Para ser más concretos, el núcleo que han incluido en Arch Linux 2020.01.01 es Linux 5.4.6, la que hasta hace bien poco era la última versión estable (actualmente es la v5.4.8 del kernel). Entre las nuevas funciones incluidas en el nuevo núcleo tenemos el polémico módulo de seguridad conocido como “Lockdown”, pero el equipo de desarrolladores no ha mencionado si han activado la función o la han dejado desactivada como llega por defecto. También mejora el soporte para el sistema de archivos exFAT de Microsoft y mejora la gestión de memoria en Android.

Arch Linux 2020.01.01 es, como siempre, un Rolling Release

Como habíamos explicado anteriormente, Arch Linux 2020.01.01 es en realidad la última imagen ISO del sistema operativo y está diseñada solo para nuevas instalaciones o, lo que es lo mismo, reinstalar el sistema. Arch Linux usa un modelo de actualizaciones que se conoce como Rolling Release, lo que significa que, tras una primera instalación, recibirá las actualizaciones para siempre desde el mismo sistema operativo.

Arch Linux 2020.01.01 incluye todas las actualizaciones que ha incluido el sistema operativo durante el último mes, lo que incluye paquetes actualizados, parches de seguridad y últimas versiones de las aplicaciones.

Los usuarios interesados pueden descargar la nueva imagen ISO desde este enlace. Los usuarios existentes recibirán o ya deberían haber recibido todas las actualizaciones incluidas en esta ISO. Para asegurarse, siempre se puede abrir un terminal y escribir el comando de actualizaciones “sudo pacman -Syu”.

from Linux Adictos https://ift.tt/2T3T7AT
via IFTTT

SuperTuxKart 1.1 llega con nuevos circuitos, interfaz y mejorando el modo online

SuperTuxKart 1.1

Aunque en los últimos años Linux ha mejorado mucho como plataforma de videojuegos, no siempre ha sido así. Hoy en día sigue estando lejos de Windows, pero servicios como Steam han cambiado las reglas del juego. En el pasado, había algunos juegos para Linux y muchos de ellos eran clones de otros títulos más populares. Así nació una versión de Super Mario Kart que hoy ha lanzado SuperTuxKart 1.1, la última versión de este juego de coches.

SuperTuxKart es una evolución del TuxKart lanzado en 2000. Se trata de una alternativa libre y gratuita al Mario Kart de Nintendo, juego con el que comparte muchas similitudes: juegos de coches en 3D en el que hay personajes que pueden usar armas para perjudicar a los contrincantes y ganar las carreras. La versión lanzada hoy ha llegado con cambios interesantes, entre los que tenemos un soporte mejorado para el modo multijugador online.

Novedades más destacadas de SuperTuxKart 1.1

  • Mejoras en el modo multijugador en línea.
  • Mejoras en la interfaz de usuario.
  • Nuevo circuito/arena Pumpkin Park.
  • Mejor soporte móvil.
  • Posibilidad de mostrar emojis.
  • Soporte para la inteligencia artificial (AI) para servidores de redes locales.
  • Se han resuelto varios problemas de retardo o lag.
  • Ahora se usa una licencia dual de código GPLv3+MPL para poder estar disponible en varias tiendas de aplicaciones móviles.
  • Otras mejoras.

El juego está disponible en los repositorios oficiales de muchas distribuciones Linux, por lo que instalarlo es tan sencillo como abrir el terminal y escribir:

sudo apt install supertuxkart

El problema es que SuperTuxKart 1.1 aún no ha llegado a estos repositorios, lo que hay disponible sigue siendo la v1.0, por lo que el único modo de poder jugar a la última versión ahora mismo es descargándola desde este enlace. También está disponible en Flathub y como paquete Snap (sudo snap install supertuxkart), pero aún habrá que esperar un tiempo para que actualicen los paquetes.

¿Ya lo has probado? ¿Qué te parece SuperTuxKart 1.1?

from Linux Adictos https://ift.tt/2ts2T57
via IFTTT

Editor dconf: una herramienta muy potente que hay que manejar con cuidado

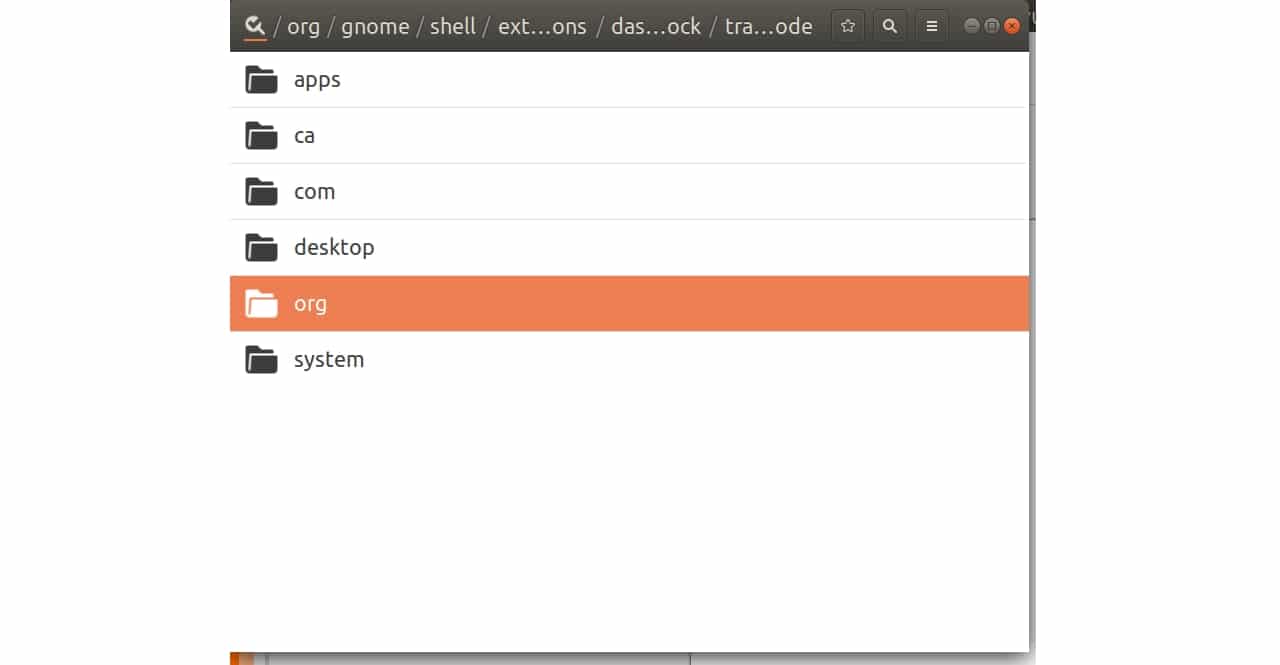
dconf-editor

En las últimas versiones de Ubuntu, tras abandonar Unity Shell y pasar a usar directamente el shell de GNOME, algunas cosas han cambiado. Aunque para algunos usuarios les parezca mejor, otros acostumbrados a Unity echarán de menos muchas cosas. Debes saber, que aparte de los ajustes que puedes retocar usando Configuración, también hay otras cosas algo más profundas para modificar ciertos aspectos de la interfaz gráfica.

Si necesitas hacer algunos cambios extra, es posible que te interese saber de GNOME Tweak Tool o Retoques de GNOME. La puedes instalar fácilmente desde el propio Centro de Software de Ubuntu. Y una vez instalada, te va a permitir realizar numerosos cambios en el escritorio. Es algo más potente y profunda que la configuración que te permite modificar desde Configuración.

Con ella puedes:

  • Configurar la apariencia y del escritorio.
  • Las aplicaciones de inicio.
  • Ajustar la barra superior.
  • Configurar opciones de la energía.
  • Tipografía.
  • Ventanas.
  • Áreas de trabajo.
  • Extensiones de GNOME.
  • etc.

Pero si eso no es suficiente, entonces la herramienta definitiva es dconf-editor, pero es tan potente que debes usarla con cuidado si no quieres romper el sistema. Con ella podrás hacer multitud de cambios en GNOME a más profundo nivel, configurando cosas que no son posibles con las herramientas anteriores. En este caso, también puedes instalarla buscándola en el Centro de Software de Ubuntu o por el terminal…

Una vez instalada, si la buscas entre tus apps y la abres, verás que muestra 4 directorios: apps, ca, com, desktop, org, y system. Para las modificaciones en GNOME, debes entrar en:

  • org: donde encontrarás las cosas del apartado gráfico.
    • gnome: donde está la configuración agrupada de lo referente al entorno GNOME.
      • shell: la configuración referente al shell gráfico o interfaz. Y dentro puedes ir a donde necesites.

Yo voy a poner algunos ejemplos de uso, pero puedes hacer multitud de cosas…

  • Por ejemplo, puedes cambiar el aspecto o efectos del Dock desde:
    • org > gnome > shell > extensions > dash-to-dock
    • Otra opción es buscar directamente en la barra de búsqueda de dconf “dash-to-dock” para que te aparezca la entrada. Luego le das y entra en la configuración del dock. Allí puedes por ejemplo, activar o desactivar la animación, etc.
  • Otro ejemplo sería habilitar la transparencia dinámica:
    • org > gnome > shell > extensions > dash-to-dock > transparency-mode. Y desde allí modificar el valor de transparencia.
    • O busca directamente en el buscador “transparency-mode” sin comillas.
  • Eliminar el icono de la papelera del escritorio:
    • org > gnome > nautilus > desktop > trash-icon-visible. Desde allí, pulsa el conmutador para quitarla.
    • O busca directamente “trash-icon-visible” en el buscador de dconf para no tener que ir navegando…
  • Si quieres agregar la papelera de reciclaje al menú del lanzador como favorito en Ubuntu 19, puedes así:
    • org > gnome > shell > extensions > show-trash. Luego actívala para que se muestre.
    • O directamente busca la entrada “show-trash” en el buscador de dconf.
  • Y muchas más cosas que te invito a indagar…

¡Cuidado con lo que tocas! Si no sabes bien lo que haces, mejor no lo hagas…

from Linux Adictos https://ift.tt/3028Z8J
via IFTTT

Reiser5 un sistema de archivos en desarrollo integra el soporte para el escalado paralelo

ReiserFS

Edward Shishkin es un desarrollador que se ha encargado de mantener el soporte del sistema de archivos Reiser4 durante la última década para las nuevas versiones del kernel. Aun que el sistema se ha mantenido, a diferencia de otros sistemas de archivos que han avanzado en su desarrollo. Edward Shishkin trabajo en el mantenimiento de Reiser4 y al mismo tiempo trabajo sobre el desarrollo para el sistema de archivos Reiser5 el cual ya se encuentra disponible para pruebas.

Esta nueva versión de Reiser5 se destaca por incluir la innovación en el escalado paralelo, que se lleva a cabo no a nivel de bloque, sino a través del sistema de archivos.

Como ventaja de este enfoque, se declara la ausencia de inconvenientes inherentes en los paquetes FS + RAID/LVM y FS no paralelos (ZFS, Btrfs), como el problema del espacio libre, el hundimiento del rendimiento al llenar el volumen por encima del 70%, los algoritmos de diseño de volumen lógico obsoletos (RAID/LVM), no le permite distribuir eficientemente datos en un volumen lógico.

En un FS paralelo, antes de agregar un dispositivo a un volumen lógico, debe formatearse con la utilidad mkfs estándar.

A diferencia de ZFS, Reiser5 no implementa su propia capa de bloque, aun que utiliza un asignador de bloque libre O (1). Es posible componer de manera simple y eficiente un volumen lógico a partir de dispositivos de bloque de diferentes tamaños y anchos de banda. Los datos se distribuyen entre dichos dispositivos utilizando nuevos algoritmos.

En el anuncio de esta versión de prueba Edward Shishkin comento:

Me complace anunciar un nuevo método de agregación de dispositivos de bloque en volúmenes lógicos en una máquina local.

Creo que es un nivel cualitativamente nuevo en el desarrollo de sistemas de archivos (y sistemas operativos): volúmenes locales con escalamiento paralelo…

En nuestro enfoque, el escalado horizontal se realiza por medios del sistema de archivos, en lugar de por medios de capa de bloque. El usuario controla el flujo de solicitudes de E/S emitidas para cada dispositivo…

Tal y como comenta Edward Shishkin: una parte de las solicitudes de E/S dirigidas a cada dispositivo es igual a su capacidad relativa asignada por el usuario, de modo que el volumen lógico se llena con los datos “de manera uniforme” y “justa”.

Al mismo tiempo, los dispositivos de bloque de menor capacidad reciben menos bloques para el almacenamiento, y los dispositivos con menor rendimiento no se convierten en un cuello de botella (como es el caso, por ejemplo, en las matrices RAID).

Al agregar un dispositivo al volumen y quitar el dispositivo del volumen se acompaña de un reequilibrio que preserva la “imparcialidad” de la distribución.

Es posible mantener simultáneamente todos los dispositivos de bloque incluidos en el volumen lógico utilizando un enfoque individual para cada uno de ellos (desfragmentación para discos duros, publicación de consultas de descarte para SSD, etc.).

El espacio libre en un volumen lógico se controla mediante la utilidad estándar df (1). Además, el usuario tiene la oportunidad de monitorear el espacio libre en cada componente del dispositivo del volumen lógico.

Se logró un progreso significativo en el escalado horizontal mediante el archivo de red paralelo (GPFS, Lustre, etc.). Sin embargo, no estaba claro, cómo aplicar
sus tecnologías a un FS local.

Principalmente, es porque en un archivo local los sistemas no tienen tanto lujo como el “almacenamiento de back-end” como la red los hacen. Lo que el FS local tiene es una interfaz extremadamente pobre de interacción con la capa de bloque. Por ejemplo, en Linux local FS puede solo redactar y emitir una solicitud de E/S contra algún búfer.

Entre los elementos que todavía están en la lista TODO de Reiser5 se encuentran:

  • la actualización de FSCK para admitir volúmenes lógicos
  • LV asimétrico con más de un bloque de metadatos por volumen
  • volúmenes lógicos simétricos
  • instantáneas 3D de LV
  • Distribución de metadatos en varios subvolúmenes
  • Verificar/restaurar volúmenes lógicos utilizando la utilidad fsck (actualizando su versión anterior)
  • Volúmenes globales (redes), agregando dispositivos en diferentes máquinas.

Si quieres conocer más al respecto, puedes consultar el siguiente enlace. 

from Linux Adictos https://ift.tt/35ryDVv
via IFTTT

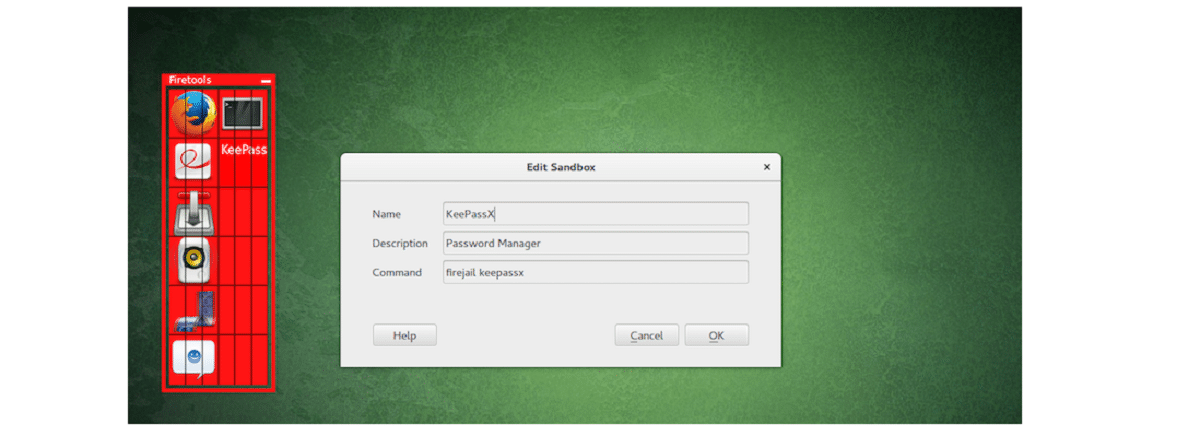
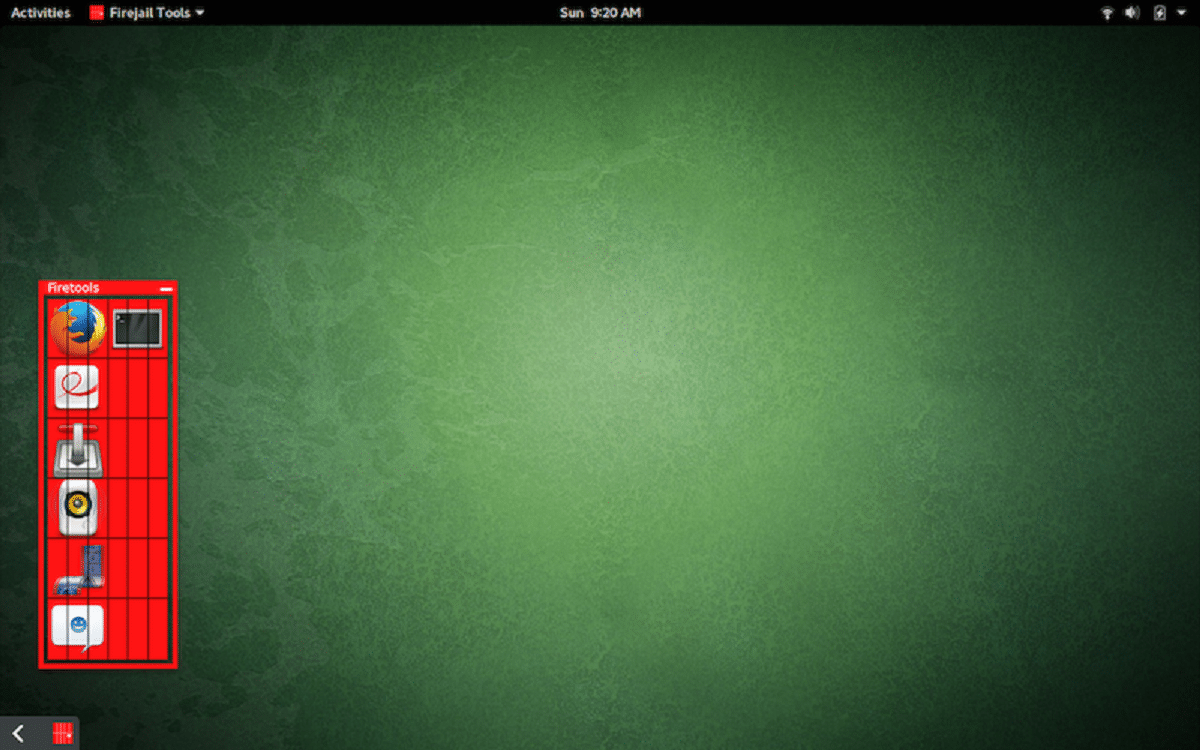
Firejail, un sistema de aislamiento de aplicaciones llega con su nueva versión 0.9.62

firejail_crop

Firejail es un framework que desarrolla un sistema para la ejecución aislada de aplicaciones gráficas, de consola y de servidor. El uso de Firejail permite minimizar el riesgo de comprometer el sistema principal al ejecutar programas poco confiables o potencialmente vulnerables. El programa está escrito en C, distribuido bajo la licencia GPLv2 y puede funcionar en cualquier distribución de Linux.

Firejail utiliza espacios de nombres, AppArmor y filtrado de llamadas del sistema (seccomp-bpf) en Linux para el aislamiento. Una vez iniciado, el programa y todos sus procesos secundarios utilizan representaciones separadas de los recursos del kernel, como la pila de red, la tabla de procesos y los puntos de montaje.

Las aplicaciones dependientes se pueden combinar en un entorno limitado común. Si lo desea, Firejail también se puede usar para iniciar contenedores Docker, LXC y OpenVZ.

Sobre Firejail

A diferencia de las herramientas de aislamiento de contenedores, Firejail es extremadamente simple de configurar y no requiere la preparación de una imagen del sistema: la composición del contenedor se forma sobre la base del contenido del sistema de archivos actual y se elimina una vez que finaliza la aplicación.

Se proporcionan herramientas flexibles para establecer reglas de acceso al sistema de archivos, puede determinar qué archivos y directorios tienen acceso denegado o denegado, conectar sistemas de archivos temporales (tmpfs) para datos, restringir el acceso de solo lectura a archivos o directorios, combinar directorios mediante bind-mount y overlayfs.

Para una gran cantidad de aplicaciones populares, incluidas Firefox, Chromium, VLC, entre otras, se han preparado perfiles de aislamiento de llamadas del sistema listos para usar.

Para obtener los privilegios necesarios para configurar un entorno aislado, el ejecutable firejail se instala con el indicador raíz SUID (después de la inicialización, los privilegios se restablecen).

¿Que hay de nuevo en Firejail 0.9.62 ?

En esta nueva versión se destaca que llega con más perfiles agregados para el inicio de aplicaciones aisladas con lo cual el número total de perfiles hasta llega hasta 884.

Ademas de ello la configuración de límite de copia de archivo se ha agregado al archivo de configuración /etc/firejail/firejail.config, que permite limitar el tamaño de los archivos que se copiarán en la memoria utilizando las opciones “–private- *” (de forma predeterminada, el límite se establece en 500 MB).

La llamada chroot ahora se realiza no en función de la ruta, sino que utiliza puntos de montaje basados ​​en el descriptor de archivo.

De los demás cambios:

  • En los perfiles, se permite el uso de depuradores.
  • Filtrado mejorado de llamadas del sistema utilizando el mecanismo seccomp.
  • Se proporciona la detección automática de los indicadores del compilador.
  • El directorio /usr/share está en la lista blanca para una variedad de perfiles.
  • Se han agregado nuevos scripts de ayuda gdb-firejail.sh y sort.py a la sección de conrib.
  • Protección mejorada en la etapa de ejecución de código privilegiado (SUID).
  • Para los perfiles, se implementan nuevos signos condicionales HAS_X11 y HAS_NET para verificar la presencia del servidor X y el acceso a la red.

¿Cómo instalar Firejail en Linux?

Para quienes estén interesados en poder instalar Firejail en su distribución de Linux, podrán hacerlo siguiendo las instrucciones que compartimos a continuación.

En Debian, Ubuntu y derivados la instalación es bastante sencilla ya que pueden instalar Firejail desde los repositorios de su distribución o pueden descargar los paquetes deb preparados desde sourceforge. 

En el caso de optar la instalación desde los repositorios, basta con abrir una terminal y ejecutar el siguiente comando:

sudo apt-get install firejail

O si decidieron descargar los paquetes deb, pueden realizar la instalación con su gestor de paquetes preferido o desde la terminal con el comando:

sudo dpkg -i firejail_0.9.62_1*.deb

Mientras que para el caso de Arch Linux y derivados de este, basta con ejecutar:

sudo pacman -S firejail

Para el caso de Fedora, RHEL, CentOS, OpenSUSE o cualquier otra distro con soporte para paquetes rpm pueden obtener los paquetes desde el siguiente enlace.

Y la instalación la realizan con:

sudo rpm -i firejail-0.9.62-1.x86_64.rpm

Configuración

Hecha la instalación, ahora tendremos que configurar el sandbox y además tenemos que tener AppArmor habilitado.

Desde una terminal vamos a teclear:

sudo firecfg

sudo apparmor_parser -r /etc/apparmor.d/firejail-default

Para conocer su uso e integración puedes consultar su guía en el siguiente enlace.

from Linux Adictos https://ift.tt/2sNcBPo
via IFTTT

EA está baneando a los usuarios de Linux de jugar a Battlefield V

Battlefield V no se puede jugar en Linux

Hasta hace bien poco, y de hecho aún se dice, Linux no era una plataforma para jugar. Lo que está pasando desde hace unos años es que sí podemos jugar a muchos títulos gracias a servicios como el que nos ofrece Steam o al trabajo que hace Feral Interactive, quien porta muchos juegos a Linux que en un principio solo estaban disponibles para Windows y consolas. Por eso, por todo lo que hemos avanzado en los últimos años, sorprende una noticia relacionada con Battlefield V y su desarrollador EA.

Tal y como podemos leer en Reddit, EA está baneando a los usuarios de Linux de jugar a la versión de Battlefield que fue lanzada en noviembre de 2018. El baneo está siendo permanente y, lo que es peor, parece que es generalizado, o esa es la impresión por la cantidad de usuarios que se están quejando. Uno de los requisitos para “disfrutar” de este baneo es que se esté usando Wine, el emulador de software de Microsoft.

¿Ya no se puede jugar a Battlefield V en Linux + Wine?

En un principio, muchos de los usuarios baneados lo están siendo de FairFight, un servidor que se usa en BF5 y que tiene un motor para evitar trampas o “cheats”. Lo que está pasando es que el sistema anti-cheat de EA está identificando el DXVK, una implementación de DirectX basada en Vulkan que intenta resolver problemas de incompatibilidad, como una herramienta para hacer trampas. En definitiva, el sistema cree que la capa que hace que los usuarios de Linux puedan jugar a Battlefield V es una herramienta ilegal, por lo que es lo mismo que nos permite jugar al título lo que nos lo impide. Por lo menos es así en FairFight.

El problema ahora mismo es que EA no tiene ni idea de que está pasando esto. Cuando se le pregunta, el desarrollador dice que después de investigar la cuenta baneada y la queja, han estimado que se han aplicado las medidas correctas y no eliminarán la sanción. El fallo también está pasando en otros juegos, como Destiny 2.

Sin lugar a dudas, la pelota está en el tejado de EA. Cuando empiecen a recibir más y más quejas, tendrán que investigar a fondo el fallo y solucionarlo, pero por el momento los usuarios de Linux no pueden jugar a Battlefield V en uno de los mejores servidores.

from Linux Adictos https://ift.tt/39DRbF2
via IFTTT

Mejores alternativas Linux a Windows, ahora que W7 va a pasar a mejor vida

Alternativas linux a windows

Hace ya más de 10 años, Microsoft lanzaba Windows 7. En un principio, la compañía que ahora dirige Satya Nadella pensaba lanzar las novedades como un Service Pack que solucionara todos los problemas de Windows Vista, pero el desastre era tan grande que decidieron hacer borrón y cuenta nueva lanzando un sistema operativo diferente. Dentro de unos días, Windows 7 dejará de estar soportado, por lo que en este artículo os hablaremos de las mejores alternativas Linux a Windows, por si alguien se ha decidido a dar el salto definitivo o para ayudaros a hacerlo.

Pero antes de empezar me gustaría decir algo: Linux nunca será Windows y Windows nunca será Linux (ni macOS). Cada sistema operativo usa sus propias aplicaciones y, aunque existe software de emulación como WINE, el soporte nunca será el mismo. Explicado esto, lo que tendréis a continuación son varias distribuciones que serán de las más fáciles de usar para los que nunca han tocado Linux, en parte por su diseño.

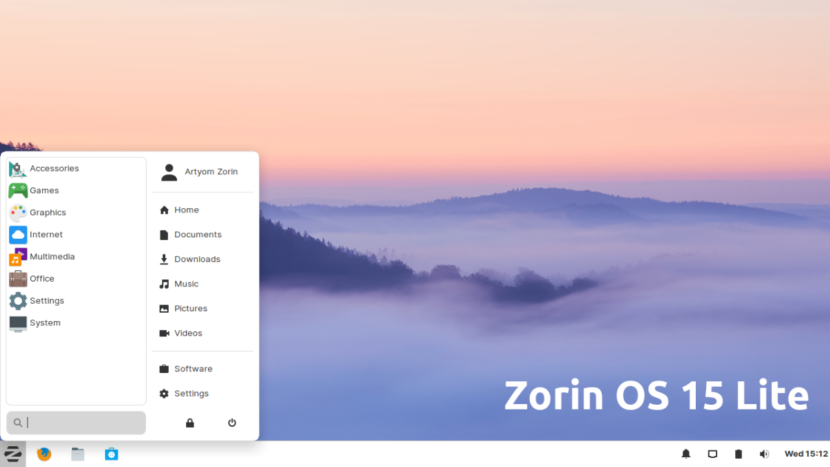
Zorin OS

Zorin OS 15 lite

Zorin OS (artículo sobre la última versión aquí) es una de las mejores opciones para los usuarios de Windows que quieran pasarse a Linux. De hecho, una de sus razones de ser es facilitar esto, para lo que usan una interfaz e imagen general que les será familiar a los usuarios de los sistemas de Microsoft.

Está basado en Ubuntu, lo que significa que será totalmente compatible con la mayoría de funciones que añade Canonical, aunque suelen llegar un poco más tarde. Incluye algunos paquetes de WINE para que podamos ejecutar aplicaciones en formato EXE pero, como hemos mencionado anteriormente, aunque funcionen, no será 100% igual.

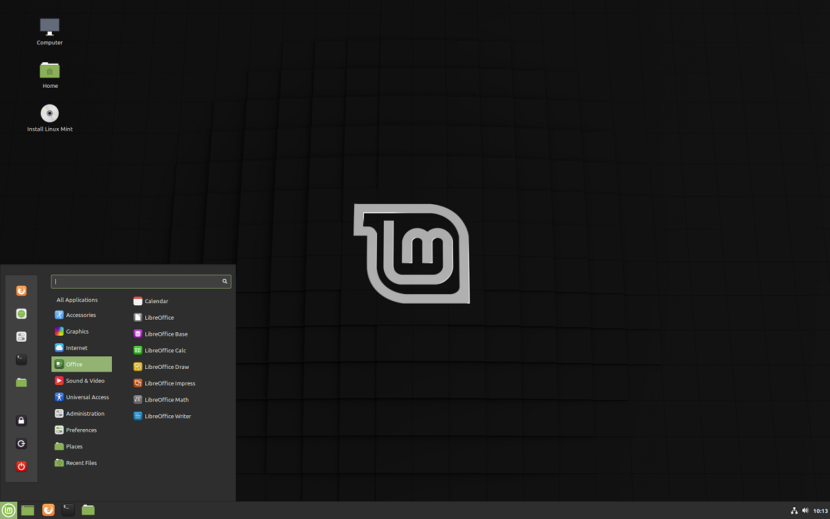
Linux Mint (Cinnamon)

Linux Mint cinnamon

Otra de las mejores alternativas Linux a Windows y que se hizo famosa en parte por esto es Linux Mint. De hecho, la interfaz de usuario de Cinnamon es muy similar a la que usa el Windows 7 que morirá en pocos días, con la barra inferior y el menú de inicio doble con su barra de búsqueda.

Como Zorin OS, está basado en Ubuntu, en sus versiones LTS, por lo que es compatible con todas las funciones que añade Canonical, aunque algunas llegarán con dos años de retraso. Suele funcionar muy bien en equipos de recursos limitados, lo que será un plus para los usuarios que estén cansados de la lentitud de los sistemas Windows.

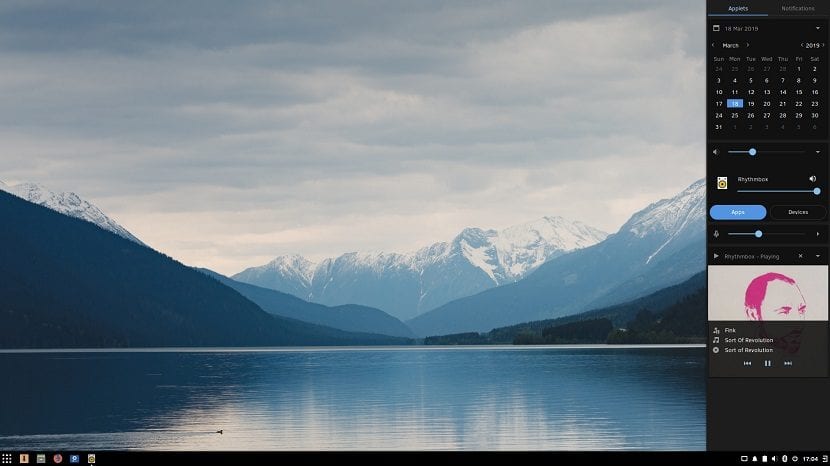
Solus

Solus 4

Solus es un sistema operativo que no gustará tanto a los enamorados de Windows 7, pero sí un poco más a los de W10. Usa un modelo de actualizaciones Rolling Release, lo que significa que siempre estará actualizado, y su interfaz de usuario incluye una especie de “Centro de control” en la derecha que recuerda al de la última versión del sistema de Microsoft.

El entorno gráfico que usa Solus es Budgie, un entorno “joven” muy atractivo y que incluye el menú de inicio abajo a la izquierda, como toda distribución que quiera parecerse a Windows. La barra de acceso rápido de la derecha nos permite acceder a las notificaciones, ajustes del sistema, al calendario y otras opciones como la reproducción multimedia.

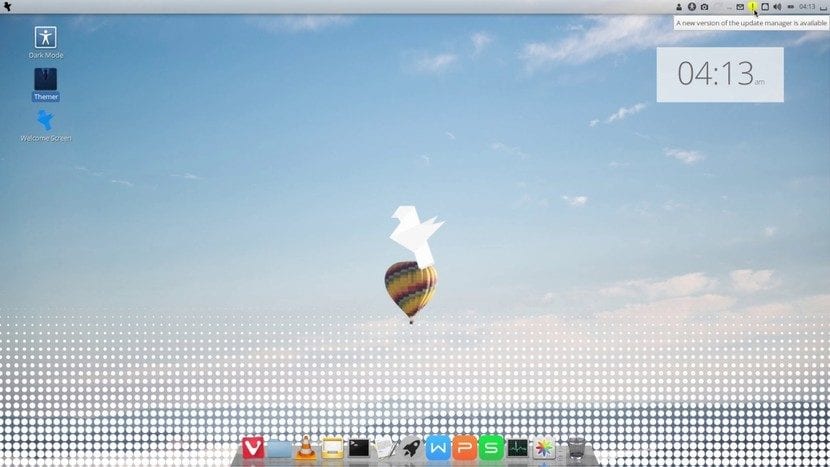
Feren OS

Feren OS

Volviendo a sistemas basados en Ubuntu, Feren OS es una distribución que añade una capa de compatibilidad con WINE. El entorno gráfico que usa es Cinnamon, pero uno que hace que el menú de inicio se parezca mucho más a Windows 10 que el oficial de Linux Mint. En sus últimas versiones usa Plasma, por lo que puede ser buena idea entrar al mundo Linux con una versión anterior y, una vez acostumbrados, ya pasar a la última versión de Feren OS que, recordamos, incluye soporte de inicio con WINE.

Deepin OS

Deepin 15.11

Este lo he añadido en la lista por parecerse un poco a Windows y por su atractivo diseño. La barra inferior (diferente a la imagen anterior) y el menú de la derecha nos recordará a la propuesta de Microsoft, lo que puede hacer que nos sintamos cómodos. Por otra parte, el diseño nos mantendrá siempre interesados y nos hará disfrutar de una buena experiencia.

Extra: Robolinux

Yo que la he probado para hacer una review, tengo que confesar que no es una distribución que me encante por su imagen, pero aquí estamos hablando de alternativas Linux a Windows y Robolinux es una de ellas. Lo es porque incluye herramientas por defecto que nos permitirán instalar todo lo necesario para ejecutar programas de Windows, bien sea por medio de WINE o descargando Windows para instalarlo en Virtualbox.

Ahora que Windows 7 va a morir, te vienes, ¿no? ¿Qué distribución Linux empezarás a usar?

from Linux Adictos https://ift.tt/2N3SovZ
via IFTTT