Purism dice que sus portátiles no son afectados por las ultimas vulnerabilidades de Intel

Las vulnerabilidades de Intel no aparecen frecuentemente, pero si son comunes hoy en día, y los investigadores han hallado una en especial que permite que un hacker malicioso extraiga las llaves de cifrado del hardware de una computadora.

Por supuesto, este fallo de seguridad, que se conoce bajo el código CV-2019-0090, es preocupante para cualquiera con un procesador Intel, especialmente porque el número de exploits con acceso local lanzados por los atacantes puede crecer en poco tiempo.

Para calmar a sus clientes, Purism ha dicho que su implementación de Intel ME no permite que los atacantes utilicen esta vulnerabilidad.

“La razón de que nuestro hardware no sea vulnerable a estos ataques, es la misma razón por la que no han sido vulnerables en el pasado. Para los primerizos, desactivamos todos los módulos con excepción de los esenciales. La vulnerabilidad CVE-2019-0090 ataca módulos esenciales que, si incluimos, pero no usamos las llaves de Intel que son vulneradas en el proceso” menciona Purism.

Y eso no se detiene ahí, No solo las portátiles con Intel de Purism están protegidas, se incluyen también las Mini-PC, portátiles y servidores, que tampoco son vulnerables porque Purism no usa procesadores Intel en ellas, además, se ha reforzado la seguridad del firmware Pureboot.

Mientras que las portátiles Librem no son vulnerables, eso no significa que todos los sistemas de Linux estén seguros. La vulnerabilidad afecta todos afecta a cualquier sistema de Intel que no se haya parchado recientemente.

from Linux Adictos https://ift.tt/2xqzdak
via IFTTT

La nube se está convirtiendo en tecnología verde y puede ser la base para mejorar el cambio climático

Green Cloud

Un estudio realizado por cinco investigadores de la Universidad Northwestern, UC Santa Bárbara y el Departamento de Energía de los Estados Unidos, ha revelado que en un cálculo realizado en los centros de datos modernos aumentó su consumo de energía solo en un 6% entre 2010 y 2018.

Con ello nos revelan que estos centros de datos consumieron 205 teravatios/hora de electricidad, esto representa el 1% del consumo mundial de energía eléctrica, la misma proporción que en 2010. Todo esto se reduce a una ganancia de eficiencia centros de datos, gracias al rendimiento energético mejorado y la migración a la computación en la nube.

Aun que este estudio contradice ciertos prejuicios y creencias de que los centros de datos dejan una huella de carbono equivalente a la de la industria de las aerolíneas.

Ya que muchos expertos mencionaban años atrás que el consumo de energía de los centros de datos debería duplicarse cada cuatro años, lo que llevaría a triplicar la participación global del consumo de energía eléctrica de estos centros en solo una década, pero parece que con los nuevos datos del estudio publicado este año están muy por debajo de estas cifras.

Según uno de los investigadores que realizó el estudio en este año 2020, Jonathan Koomey, la simple extrapolación de datos que conduce al uso de proyecciones de crecimiento futuro en el consumo de energía del centro de datos tiene un sesgo, este enfoque no tiene en cuenta las ganancias de eficiencia energética.

No debe negarse que estos dispositivos, aunque consumen más energía que hace casi una década, ahora hacen muchos más cálculos por cada vatio-hora utilizado, además de que hay que tomar en cuenta que con el gran avance exponencial en los procesadores cada vez se trabaja para que su consumo de energía sea menor.

De hecho, los sistemas modernos de infraestructura de centros de datos, particularmente en términos de refrigeración y energía, son mucho más eficientes que antes. 

Dicho esto, la reducción en la energía consumida como resultado es suficiente para compensar el aumento en el consumo total de energía de estos dispositivos informáticos.

Esto concierne más particularmente a los centros de datos en la nube que actualmente albergan el 89% de las instancias de computación, mientras que, en 2010, el 79% de las instancias de computación en el mundo estaban en centros de datos tradicionales.

Actualmente, hay una gran migración a nuevas instalaciones realizadas por proveedores de servicios en la nube, como Google Cloud, Amazon Web Services y Microsoft Azure. Ahora resulta que los centros de datos en la nube operados comercialmente están mucho más optimizados para el rendimiento energético en comparación con los centros de datos operados individualmente por las empresas.

La publicación de este nuevo estudio de este año 2020 en la revista Science se produce precisamente en el momento en que la Unión Europea (UE) planea imponer estándares de eficiencia energética a los operadores que gestionan centros de datos en Europa. Por lo tanto, estos proveedores quieren que la UE aliente a las empresas a abandonar su antigua infraestructura para migrar a instalaciones comerciales.

Urs Hölzle, vicepresidente de infraestructura técnica de Google, dice:

Por ejemplo, que los centros de datos de Google son doblemente más eficientes energéticamente que estas instalaciones empresariales tradicionales. Además, Hölzle señala que Google actualmente proporciona siete veces más potencia informática con la misma cantidad de energía eléctrica que sus centros de datos consumieron hace cinco años.

Esta tendencia hacia una mayor eficiencia energética parece estar extendida para las grandes empresas de Internet, incluidas, por ejemplo, Facebook y Apple. Así, tuvieron la idea de colocar sus centros de datos en regiones con climas fríos para reducir sustancialmente el consumo de energía necesario para enfriar las instalaciones.

Esto también facilita el uso de energía renovable para las necesidades restantes de estos centros de datos. En cualquier caso, la migración del procesamiento de datos a los servicios en la nube es una de las principales recomendaciones de este estudio de 2020.

Fuente: https://science.sciencemag.org

from Linux Adictos https://ift.tt/33KPm6A
via IFTTT

Programas para video conferencia. Algunas opciones de código abierto para uso corporativo

El uso de video conferencia como forma de reemplazar las reuniones presenciales ya estaba en pleno auge antes de que la pandemia las convirtiera en la única opción. Existen opciones comerciales que liberan a las organizaciones de la necesidad de disponer de su propia infraestructura, pero para uso frecuente puede ser interesante crear y mantener una solución dentro de la propia empresa u organización.

Anteriormente habíamos dado algunas ideas para aprovechar mejor las video conferencias. En este artículo vamos a reseñar algunas alternativas de código abierto para montar un sistema de video conferencia.

Ventajas de usar una solución propia para video conferencia

Existen muchos servicios comerciales de videoconferencia en línea. Ellos ofrecen servicios profesioneales y diferentes planes de precios para todo tipo de organizaciones, desde las de tamaño pequeño y mediano hasta las corporativas. Algunos de ellos incluso ofrecen planes gratuitos para uso personal

La ventaja de los servicios de videoconferencia comerciales está en que los usuarios pueden despreocuparse de la instalación, la seguridad de los datos, el apoyo o el mantenimiento. La desventaja es que se pierde el control de sus datos ni de sus características y del costo.

Las principales ventajas de gestionar una solución propia son entonces; privacidad, versatilidad y control de los costos

Programas para video conferencia de código abierto

Riot

Riot se presenta como una plataforma de comunicaciones, siendo la de video conferencia una de ellas.  Las comunicaciones se establecen bajo el protocolo abierto Matrix. Esto garantiza una comunicación segura y descentralizada con cifrado de extremo a extremo.

Algunas características

  • Crear diferentes grupos de comunicación.
  • Chatear, compartir archivos, añadir widgets, y hacer llamadas de video/voz y conferencias.
  • Integración con otras plataformas de comunicación.
  • Niveles de acceso configurable.
  • Fácil configuración y migración de un servidor.
  • Multidispositivo (web, dispositivos móviles, Windows, Debian/Ubuntu/Mac)
  • Posibilidad de recuperar la clave de cifrado (para los participantes en la comunicación).
  • Posibilidad de incorporar a no usuarios a una video conferencia enviando un link

Rocket.Chat

Es una plataforma de colaboracion para equipos. Como otros muchos proyectos tiene una versión comercial de pago para brindar servicios en la nube y una versión comunitaria que se puede instalar en un servidor propio. Algunas empresas lo están usando como alternativa a Slack

Algunas características

  • Soporte para diferentes canales de comunicacion.
  • Integración del chat a sitios web.
  • Repositorio de complementos de terceros para agregar características.
  • Video conferencia.
  • Autenticación en dos pasos.
  • Protocolos de cifrado.
  • Traducción automática en tiempo real.
  • Multiplataforma.

Apache OpenMeetings

El aporte de la Fundación Apache a esta lista es una completa plataforma para comunicaciones mediante vídeo y voz con funciones de colaboración. Una desventaja es que no proporciona aplicaciones para dispositivos móviles y en el escritorio hay que usarlo con una máquina virtual Java.

Algunas características

  • Pantalla compartida
  • Admite uso de pizarras múltiples
  • Calendario integrado para planificación de reuniones.
  • Mensajería privada.

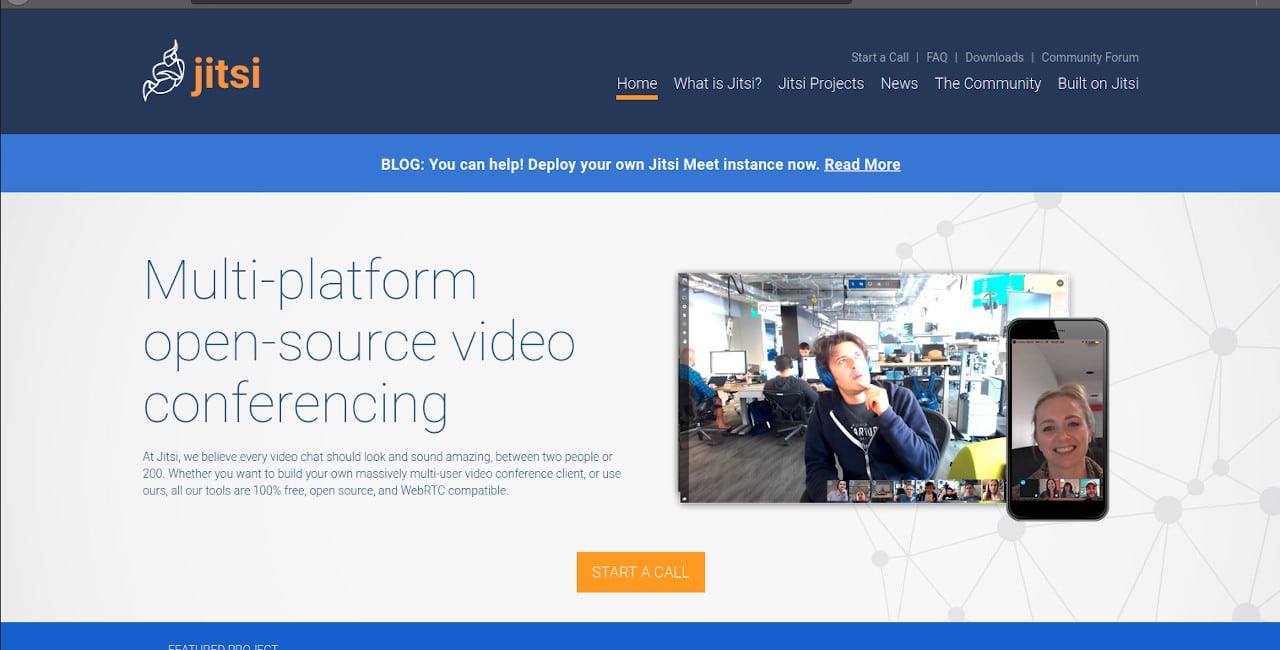
Jitsi

Jitsi está siendo muy popular entre las comunidades de código abierto para organizar charlas y talleres online. Incluso se propuso que quienes tuvieran capacidad sobrante en sus servidores lo instalarán y pusieran a disposición de la comunidad.

Estamos hablando de un conjunto de proyectos de código abierto utilizables para construir y desplegar fácilmente soluciones de videoconferencia seguras. Se basa en dos proyectos; Jitsi Videobridge y Jitsi Meet, que son las que permiten tener conferencias en Internet,  A ellos se suman otros proyectos comunitarios que incorporan funcionalidades adicionales como llamadas de audio, grabación y transmisión simultánea.

Ellos son:

  • Jibri: Permite grabar o transmitir por streaming una video conferencia.
  • Jigasi: Permite que clientes de telefonía sobre Internet se sumen a las video conferencias.
  • Libjitsi: Avanzada biblioteca  para la manipulación de elementos multimedia en Java. Es útil para la comunicación segura de audio y video en tiempo real. Permite que las aplicaciones capturen, reproduzcan, transmitan, codifiquen/decodifiquen y cifren los flujos de audio y vídeo. También facilita funciones avanzadas como la mezcla de audio, el manejo de múltiples flujos y la participación en conferencias de audio y video.

Algunas características

  • Las señales de audio y video de los participantes no se mezclan antes de transmitirlas, esto disminuye los retardos y aumenta la calidad.
  • Compatible con WebRTC, el estándar abierto para la comunicación en la web.
  • Soporte para transmisión simultánea.
  • Estimación de ancho de banda.
  • Codificación de video por demanda.
  • Clientes para Web, Android, iOS, React-native, y Electron.
  • Modo presentación.
  • Capacidad de comunicación hasta 200 personas.

from Linux Adictos https://ift.tt/2UdLYy0
via IFTTT

Vuelve a demostrarse que no hay sistema seguro: Linux, macOS y Windows caen en la Pwn2Own 2020

Pwn2Own 2020

No existe el sistema operativo perfecto. Siempre se ha dicho. De hecho, este artículo llega solo minutos después de otro en el que hablábamos de una vulnerabilidad zero-day que han hecho pública hace unas horas. De lo que tenemos que hablar ahora es de algo menos grave, puesto que ha sido en el Pwn2Own 2020 donde se han encontrado los últimos fallos en Windows 10, macOS y Ubuntu. Menos grave en teoría, porque ahora son las compañías las que tienen que reparar los fallos encontrados.

El Pwn2Own 2020 ha sido la edición de este año de un concurso para hackers de esos que les sirve para por lo menos dos cosas: lo primero es llevarse el dinero del premio, y lo segundo es darse a conocer al mundo, lo que les permitiría encontrar un trabajo que en ocasiones puede hacerles terminar en una compañía grande como las que acaban de “reventar”.

Ubuntu fue explotado por su kernel en el Pwn2Own 2020

En cuanto a Linux, fue el sistema operativo Ubuntu el que cayó de la mano del equipo RedRocket CTF. Dicho equipo encontro un exploit LPE (Local Privilege Escalation) que les permitió conseguir acceso root. El equipo de hackers se llevó 30.000$ por su gesta. Pero otros equipos se llevaron algo más de dinero por, en teoría, encontrar fallos más importantes o numerosos.

El primer premio se lo llevó el equipo que encontró un exploit en Safari por otro LPE en el kernel de macOS que afectaba a su navegador. El equipo que lo descubrió, Georgia Tech Systems Software & Security Lab, se llevó 70.000$ por su descubrimiento, más que nada porque el exploit consistía en un total de seis bugs. El equipo también consiguió desactivar la SIP (System Integrity Protection) del sistema operativo.

Algo menos ganó el usuario conocido como Fluorescence, un veterano de Pwn2Own que uso su bug UAF (use-after-free) para conseguir privilegios de escalado del sistema en Windows. Fluorescence se llevó 40.000$. Otro software vulnerado durante el certamen fue VirtualBox, Adobe Reader en Windows y VMWare Workstation, aúnque el último no se pudo demostrar y no se llevó ningún premio. Los organizadores sí consiguieron explotar el fallo de VMWare Workstation a posteriori, por lo que por lo menos sí mencionaron al equipo que lo descubrió.

El certamen de este año fue diferente al de años anteriores: se celebró en línea debido al Coronavirus. En cualquier caso, se volvió a demostrar que ningún sistema operativo es seguro como tampoco lo es para nadie salir a la calle en estos momentos. Así que, una vez más, diremos dos cosas: quédate en tu casa y manten tu sistema operativo siempre bien actualizado.

from Linux Adictos https://ift.tt/2QJyl7H
via IFTTT

Hablando de seguridad…: Windows 10 tiene una vulnerabilidad que ya están atacando y para la que no tienen solución

Vulnerabilidad en Windows 10

Hoy hace justo dos semanas publicamos un artículo haciéndonos eco de un “estudio”, pongámoslo entre comillas, que aseguraba que Windows 10 era más seguro que Linux. No entremos en el debate de qué es Linux, porque todos los medios sabemos que es un núcleo, de hecho así se mencionaba en el “estudio”, pero solemos referirnos a ello también como sistema operativo. Todo eso es irrelevante, y más cuando Microsoft hizo ayer públicas dos vulnerabilidades que afectan a las últimas versiones de su sistema operativo.

Lo primero, la compañía que dirige Satya Nadella ha reconocido que están al tanto de que está habiendo ataques a equipos que usan Windows, aprovechándose de vulnerabilidades sin corregir en la biblioteca Adobe Type Manager Library: “Existen dos vulnerabilidades de ejecución remota de código en Microsoft Windows cuando la biblioteca de Adobe Type Manager de Windows maneja incorrectamente una fuente multimaestro especialmente diseñada: formato Adobe Type 1 PostScript“.

Windows 10 es más seguro que Linux, decían…

Y aquí tenemos que hablar una vez más de la “inseguridad” de Linux y la “seguridad” de Windows: los “especialistas” que realizaron el estudio que publicamos hace dos semanas hablaron de número de vulnerabilidades, no de su gravedad ni tiempo de existencia, por no mencionar que sólo habían valorado los últimos 10 años de Windows y los últimos 20 de Linux. Y es que la comunidad Linux soluciona sus problemas en días, en ocasiones en horas, mientras que Microsoft nos dice que ya está trabajando en arreglar un fallo que ya están explotando y tenemos que estar tranquilos porque “Windows 10 es seguro”.

En cuanto a la vulnerabilidad, se trata de una “zero-day”, lo que significa que acaba de ser descubierta y no tiene parche disponible aún, y afecta a Windows 7 en adelante, lo que incluye las versiones Server. Si un usuario abre un archivo especialmente diseñado, se podría ejecutar código remoto. Los usuarios de Windows 10 recibirán el parche en algún martes, esperemos que hoy, pero los de Windows 7 podrían no recibirlo nunca.

Los usuarios de Windows que quieran asegurarse de no sufrir este ataque deben desactivar el panel de detalles y vista previa del Explorador, hacer lo mismo con el servicio WebClient y renombrar el archivo atmfd.dll. Se supone que así podrán estar tranquilos… o no… pero Windows 10 es más seguro que Linux (nótese la ironía).

from Linux Adictos https://ift.tt/2Jhd3Kl
via IFTTT

La versión estable de Parrot OS 4.8 ya fue liberada y estas son sus novedades

Parrot OS

Después de varias versiones Beta, meses de trabajo y un atraso considerable, se dio a conocer la liberación de la nueva versión de la popular distribución de Linux enfocada al pentest “Parrot OS 4.8”. Y es que los desarrolladores informan que han estado atrasados con los lanzamientos y el desarrollo de la distribución debido a que se encuentran trabajando en conjunto en un rediseño total, además de que se encuentran trabajando en una migración ha Docker-compose, también mencionan que tienen una nueva instancia de gitlab, nueva re dirección de espejos, etc.

Para aquellos lectores que aún no conozcan la distribución les puedo decir que Parrot Security es una distribución de Linux basada en Debian desarrollado por el Frozenbox Team y esta distro tiene un enfoque en la seguridad informática.

Está diseñado para pruebas de penetración, evaluación y análisis de vulnerabilidades, análisis forense de computadoras, navegación web anónima, y practicar criptografía.

Parrot OS está destinado a proporcionar herramientas de prueba para pruebas penetración equipadas con diferentes tipos de herramientas para que el usuario las pruebe en su laboratorio.

Parrot se basa en la rama de pruebas (stretch) de Debian, con un núcleo Linux personalizado. Sigue un modelo de desarrollo de lanzamiento móvil. El entorno de escritorio que utiliza la distribución de Linux Parrot OS es MATE, y el administrador de pantalla predeterminado es LightDM.

¿Qué hay de nuevo en Parrot OS 4.8?

Esta nueva versión de la distribución llega sincronizada con la base del paquete Debian Testing a partir de marzo de 2020, además de que el corazón del sistema fue actualizado a Kernel de Linux 5.4 que aun que como muchos de ustedes sabrán es una versión modificada para poder realizar las tareas de pentest, se reciben muchas mejoras entre las cuales se destacan un mayor soporte de hardware, entre otras cosas (si quieres conocer las novedades de esta versión del Kernel puedes consultar el siguiente enlace).

Por la parte del entorno de escritorio del sistema se destaca la inclusión de MATE 1.24 en la cual presentan los primeros resultados de la iniciativa de portabilidad de aplicaciones MATE para Wayland, así como soporte para formatos adicionales rpm, udeb y Zstandard.

Por la parte de las herramientas del sistema podremos encontrar las versiones actualizadas de: anonsurf, aircrack 1.6, airgeddon 10.01, beef 0.5.0, burpsuote 2020.1, vscodium 1.43, libreoffice 6.4, metasploit 5.0.74, nodejs 10.17, postgresql 11, radare2 4.2, radare -cutter 1.10, weevely 4.0 y wine 5.0.

Otro de los cambios de esta nueva versión y sobre lo que causo el retraso del lanzamiento de esta nueva versión fue el trabajo realizado con Docker, con lo cual ahora se pueden ejecutar en cualquier sistema operativo compatible con Docker lo siguiente:

  • parrotsec/core
  • parrosec/security
  • parrotsec/tools-nmap
  • parrotsec/tools-metasploit
  • parrotsec/tools-metasploit
  • parrotsec/tools-beef
  • parrotsec/tools-bettercap
  • parrotsec/tools-sqlmap

Finalmente si quieres conocer más al respecto sobre este lanzamiento, puedes consultar los detalles en el siguiente enlace.

Descargar y probar Parrot OS 4.8

Para quienes estén interesados en poder descargar esta nueva versión de la distribución pueden dirigirse directamente al sitio web oficial del proyecto en el cual en su sección de descargas podrán encontrar la imagen del sistema.

El enlace es este.

Puedes grabar la imagen con ayuda de Etcher en un USB.

Por otro lado, si ya cuentas con una versión de Parrot OS de la rama 4.x, puedes realizar una actualización de tu sistema sin tener que volver a reinstalarlo en tu equipo.

Para ello simplemente debes de abrir una terminal y en ella ejecutar los siguientes comandos:

sudo parrot-upgrade

O puedes utilizar estos:

sudo apt update

sudo apt full-upgrade

Este proceso demorara un poco de tiempo dado que tiene que descargar todos los paquetes primero y después los actualizara. Por lo que puedes tomarte un rato de relajación.

Al finalizar el proceso basta con que reinicies tu equipo para que todos los cambios sean guardados y puedes iniciar tu sistema con todos los paquetes actualizados y el nuevo Kernel de Linux de esta versión de Parrot OS 4.8.

Para verificar que ya cuentas con el nuevo Kernel basta con teclear en la terminal:

uname -r

from Linux Adictos https://ift.tt/2vIOMKa
via IFTTT
Kernel 5.7: esto es en lo que se trabaja actualmente para esta versión

Linux Kernel

Linus Torvalds y su equipo de desarrollo no han parado sus esfuerzos por continuar con el desarrollo del Kernel de Linux a pesar de la problemática que sé está viviendo actualmente a nivel mundial por el Covid-19.

Y es que aun que sé está trabajando sobre las release candidante para la nueva versión del Kernel 5.6, también ya se trabaja sobre la próxima versión 5.7 que si todo sigue sobre la marcha lo veremos liberado durante esta primavera.

Mejoras para nftables

Y es que sobre esta nueva versión del Kernel de Linux 5.7 los desarrolladores del subsistema de filtrado y modificación de los paquetes de red Netfilter dieron a conocer mediante una publicación un conjunto de parches que aceleran significativamente el procesamiento de grandes conjuntos de nftables, que requieren verificar la combinación de subredes, puertos de red, protocolo y direcciones MAC.

Los parches ya se han aceptado en la rama nf-next, que se propondrá para su inclusión en el kernel de Linux 5.7. La aceleración más notable se logró mediante el uso de instrucciones AVX2 (en el futuro se planea publicar optimizaciones similares basadas en instrucciones NEON para ARM).

Las optimizaciones se introdujeron en el módulo nft_set_pipapo (PIle PAcket POlicies), que resuelve el problema de comparar el contenido del paquete con rangos de estado de campo arbitrarios utilizados en las reglas de filtrado, como IP y rangos de puertos de red (nft_set_rbtree y nft_set_hash manipulan la asignación de intervalos y la reflexión directa de los valores).

Vectorizada con instrucciones AVX2 de 256 bits, la versión de pipapo en un sistema con un procesador AMD Epyc 7402 mostró un aumento del rendimiento del 420% al analizar 30 mil registros que incluían paquetes de protocolo de puerto.

El aumento en la comparación de los paquetes de la subred y el número de puerto al analizar 1000 entradas fue del 87% para IPv4 y del 128% para IPv6.

Otra optimización, que permite el uso de grupos de mapeo de 8 bits en lugar de los de 4 bits, también mostró un aumento notable del rendimiento: 66% al analizar 30 mil entradas de protocolo de puerto, 43% – subred de puerto IPv4 y 61% – subred de puerto IPv6.

En total, teniendo en cuenta las optimizaciones de AVX2, el rendimiento de pipapo aumentó en estas pruebas en un 766%, 168% y 269%, respectivamente.

Las características obtenidas para comparaciones complejas están por delante de la verificación de campos individuales en rbtree (con la excepción de la prueba de enlace de puerto + protocolo), pero hasta ahora están rezagadas respecto de las verificaciones directas utilizando hashes y procesadores de caída basados ​​en netdev.

Mejoras al arranque desde SSD NVMe

Otro de los cambios que acompañaran al Kernel de Linux 5.7 es una mejora para acelerar el arranque del sistema desde SSD NVMe. Eso es gracias al desarrollador de Intel Josh Triplett, quien señaló que el tiempo necesario para ver si una unidad de arranque nvme está lista para usar es de 100 ms. Como las SSD NVME suelen ser muy rápidas, Triplett cambió el tiempo de espera de 100 milisegundos a 1 ms.

Según el desarrollador, esto ganó aproximadamente 0.2 segundos en el tiempo de inicio. Aunque eso no significa una diferencia increíblemente grande, por supuesto es un principio de ‘cada bit cuenta’.

Además, esos 0.2 segundos pueden ser cruciales en algunas aplicaciones, como la configuración de máquinas virtuales o sistemas de cámara que necesitan estar listos para filmar casi de inmediato.

Controlador del sistema de archivos exFAT

Por último y no menos importante, otra de las novedades que podremos encontrar en Linux 5.7 es un nuevo controlador de sistema de archivos exFAT, que pasara a brindar un mayor soporte al controlador que actualmente está en el Kernel, ya que la versión actual es limitada porque se basa en un controlador antiguo.

El nuevo controlador que será incluido será en el que Samsung ha estado trabajando, haciendo posible trabajar con medios más grandes formateados usando el sistema de archivos exFAT. El nuevo controlador se conocerá como EXFAT_FS, pero el antiguo controlador provisional (CONFIG_STAGING_EXFAT_FS) aún no desaparecerá. Los dos pilotos inicialmente vivirán uno al lado del otro, pero este no será el caso para siempre.

from Linux Adictos https://ift.tt/39i21z3
via IFTTT

Soluciones de video conferencia de código abierto. La mejor manera de aprovecharlas

Soluciones de video conferencia

La comunicacion mediante video conferencia está de moda estos días. Es la solución para quienes tienen que seguir trabajando y coordinar sus tareas con otras personas sin poder hacerlo en forma presencial. Cuando empezó a usarse, por fines de los 80, había que utilizar antenas parabólicas y satélites y su uso estaba restringida a ocasiones especiales. Ahora, basta con cualquier smartphone más o menos potente.

Las soluciones que vamos a analizar en el próximo artículo, no están pensadas para el usuario doméstico ya que requieren un servidor que disponga de los recursos informáticos necesarios para soportar sus características. Este servidor debe ser gestionado por la propia organización que lo utilice.

En este artículo vamos a explicar cual es la mejor forma de sacarles partido.

Como utilizar estas soluciones de video conferencia de manera efectiva

No es lo mismo hacer una video llamada con nuestros amigos del grupo de WhatsApp que una reunión con compañeros de trabajo o clientes. Para sacar el máximo provecho de las video conferencias existen algunos aspectos dignos de tener en cuenta

Disponer del hardware adecuado

¿Te ha pasado estar viendo una serie o película por streaming y que se corte en la parte más interesante?. Mi proveedor de internett ha convertido eso en un arte. Pero, eso no es nada comparado con que te pase en reuniones de negocios. Una conversación que se interrumpa constantemente encrespa los ánimos y hace perder tiempo. Revisa cuidadosamente las especificaciones de cada una de las aplicaciones y consulta con el soporte al cliente de tu servidor sobre características técnicas.

Desde el punto de vista de quienes se conectan, las cámaras incorporadas de la mayoría de las notebooks bastarán para el propósito. El talón de Aquiles suele ser el audio. La recomendación es utilizar un micrófono externo.

Las video llamadas se llaman así por algo

La gran ventaja de las video llamadas es que se puede ver la cara de las personas con las que hablas. Observar las caras de los interlocutores hace que recibamos y emitamos señales que se pierden si solo utilizamos el audio.

Silenciar el micrófono cuando no se está hablando

Seguramente habrás visto la escena de la película The naked gun en la que Leslie Nielsen va al baño sin apagar el micrófon corbatero. Si no la viste te lo puedes imaginar. Si no se dispone de un lugar aislado para realizar video conferencias, lo mejor es que cuando no se esté en uso de la palabra se cierre el micrófono. Esto evitará que el sonido ambiente (y algún que otro comentario ofensivo hacia nuestros interlocutores) se filtre en la conversación.

Una buena idea es establecer una señal para indicar que se quiere hablar.

Ver a todos los participantes en forma simultánea

La mayoría de las aplicaciones permiten alternar entre visualizar a pantalla completa a uno de los participantes o asiganr una parte de la pantalla a cada uno. Por lo que indicamos más arriba esta es mejor ya que nos permite ver las reacciones de los demás a lo que dice quién está hablando.

La cámara debe estar en una posición cómoda

La video conferencia funciona como un sustituto de la conversación cara a cara y esto implica que los participantes se miren a la cara. Si la cámara no está en una posición cómoda  esto resultará incómodo y puede derivar en problemas de salud.

Tener en cuenta la iluminación

A riesgo de ser reiterativos volvemos a insistir en que la clave de una video conferencia es que se vea. Hay que evittar que los participantes se sienten de espalda a una luz brillante o a una ventana. De la misma forma asegurarse que están en un lugar con un nivel de luz suficiente para que se les vea la cara.

Evitar movimientos innecesarios

Los movimientos de terceras personas o los que hacen algunos participantes (como por ejemplo para tomar la taza de café) generan distracciones que deben evitarse.

No más de una persona por cámara

Para que se cumpla los objetivos de la video conferencia, las caras deben tener un tamaño que permita observar las expresiones.

Uso del chat

Para garantizar la recordación de los puntos importantes o aclarar algunos temas con información complementaria puede resultar útil hacerlo por escrito. La mayoría de las aplicaciones que comentaremos en el próximo artículo tienen la función de chat.

Familiarizarse con las herramientas

Aprender como se usan las herramientas mientras se está teniendo la reunión genera retrasos y molestias. Lo mejor es hacer reuniones de prueba para saber como utilizarlas cuando llegue el momento.


from Linux Adictos https://ift.tt/3aho0b0
via IFTTT

MythTV 31 llega con mejoras en la decodificación de vídeo

MythTV 31

Ahora mismo, la gran mayoría de habitantes del planeta está en casa pasando la cuarentena por el Coronavirus. Algunos aún podemos realizar trabajos desde casa, pero muchos están encerrados en su hogar sin saber muy bien qué hacer. Por ese motivo, compañías como Movistar han puesto a disposición de todos su servicio de canales Movistar+ Lite, pero también hay gente que prefiere buscarse un poco la vida. A estos últimos, a lo mejor les alegra saber que MythTV 31 está disponible desde hace unas horas.

Se trata de la primera actualización de MythTV desde el lanzamiento de la v30 del sofware, algo que tuvo lugar a principios de 2019. MythTV 31 ha llegado tras mucho trabajo por parte de sus desarrolladores, y mucho de él lo han realizado en la decodificación del vídeo. A continuación tenéis los cambios más destacados que han incluido en esta versión que ha sido lanzada hoy 23 de marzo.

Novedades más destacadas de MythTV 31

  • Cambios significativos en la decodificación y reproducción de video.
  • Se ha eliminado el soporte para el servicio de guía DataDirect de Schedules Direct. Ahora se debe utilizar cualquiera de los dos capturadores de XMLTV para Schedules Direct.
  • Escaneo de canales muy mejorado.
  • Python3 ahora es compatible. El soporte de Python2 de MythTV ahora se considera obsoleto y se eliminará en una versión futura.

La nueva versión ya está disponible en forma de código y se puede descargar desde este enlace. También está disponible desde repositorio, uno que cambian dependiendo de la versión. Para la v31 del software tenemos que abrir un terminal y escribir lo siguiente (el “31” es la versión):

sudo add-apt-repository ppa:mythbuntu/31

Tenéis toda la información relacionada a este lanzamiento en la nota de la página web oficial a la que podéis acceder desde aquí. Si lo probáis, no dudéis en dejar vuestras experiencias en los comentarios.

from Linux Adictos https://ift.tt/3af6d3Y
via IFTTT

Algunas alternativas a MailChimp para gestionar listas de correos

Algunas alternativas a MailChimp

La actual pandemia y la consiguiente cuarentena, van a traer consecuencias. Siendo este un blog de tecnología, vamos a ocuparnos de aquellas por las que podemos hacer algo. La manera en la que usando software de código abierto podemos ayudar a disminuir las consecuencias económicas.

Hay empresas que pueden seguir realizando sus operaciones usando Internet mientras que otras se encuentran imposibilitadas de hacerlo. Sin embargo, pueden utilizar herramientas de comunicación digital para construir y reforzar la relación con sus cientes para cuando puedan continuar con sus actividades normales.

De acuerdo a los especialistas en marketing digital, las listas de correos electrónicos es una de las herramientas claves en la comunicación. Usándola se pueden distribuir newsletter, informar sobre ofertas, dar acceso a regalos, etc.

Casi todos coinciden en que la mejor plataforma para gestionar esto es MailChimp. MailChimp tiene plantillas para crear correos, capacidad armar diferentes listas, generación de diferentes tipos de reportes Y posibilidad de tener un sitio web integrado.

Los inconvenientes es que para obtener las mejores características tienes que pagar y, lo más importante estás confiando tu lista de clientes a un tercero. A menos que tengas una copia en otro lado, nunca suele ser una buena idea.

Vamos a analizar que opciones de código abierto tenemos. Por supuesto, hay que tener en cuenta que para usarlas vamos a necesitar un servidor con la suficiente capacidad para soportar el tráfico de correos. Y que gestionar nuestro propio servicio requiere prestar atención a aspectos técnicos y de seguridad.

Algunas alternativas a MailChimp

Por supuesto que al ser MailChimp una plataforma completamente integrada, ninguna de las opciones que ofrecemos la reemplazará completamente. Por lo tanto,deberemos hacer algunas cosas manualmente o combinar más de una herramienta.

Sympa

Es un programa gratuito y disponible bajo la licencia GNU. Puede manejar hasta 1 millón de contactos y trabaja con 3 motores de base de datos; MySQL, PostgreSQL y Oracle.

Algunas características:

  • Completa documentación (en inglés)
  • Traducido al español.
  • Acceso a las funciones de administrador y usuario desde una pantalla única.
  • Interfaz web compatible con los estándares de la W3C.
  • Función de intercambio de documentos.
  • Suscripción por temas.
  • Protección de la privacidad de las direcciones almacenadas.
  • Reenvío de mensajes a pedido del usuario.
  • Diferentes roles con distinto tipo de acceso.
  • Creación de plantillas.

phpList

Es uno de los más veteranos y al estar escrito en PHP y trabajar con bases de datos MySQL, es compatible con la mayoría de los planes de alojamiento web. Se puede descargar de forma gratuita y utilizar bajo la Licencia Pública General de Affero como un software libre.

A través del navegador se pueden acceder a las funciones de envío de boletines de noticias por correo electrónico, organización de campañas de marketing y creación de anuncios.

Algunas características

  • Manejo flexible de suscriptores, desde unos pocos a millones.
  • Importación de listas de correos desde otras fuentes.
  • Creación de los correos usando texto plano, html o plantillas.
  • Gestión de un número ilimitado de listas segmentadas con datos demográficos complejos.
  • Traducido a nuestro idioma.
  • Herramientas de segmentación de los destinatarios.
  • Completa documentación en inglés.

OpenEMM

Es la versión de código abierto de un conocido software del sector llamado EMM. No tiene tantas funciones como otras alternativas, pero como contrapartida es más fácil de aprender a usarlo.

Algunas caractterísticas

  • Creación de correos basada en plantillas.
  • Representación gráfica de las estadísticas de rendimiento.
  • Estadísticas de rendimiento en tiempo real.
  • Grupos objetivo autodefinidos y basados en el comportamiento.
  • Autoservicio del usuario basado en formularios web.
  • Extensión de funcionalidades mediante complementos.
  • Cumplimento de reglamentación sobre privacidad.

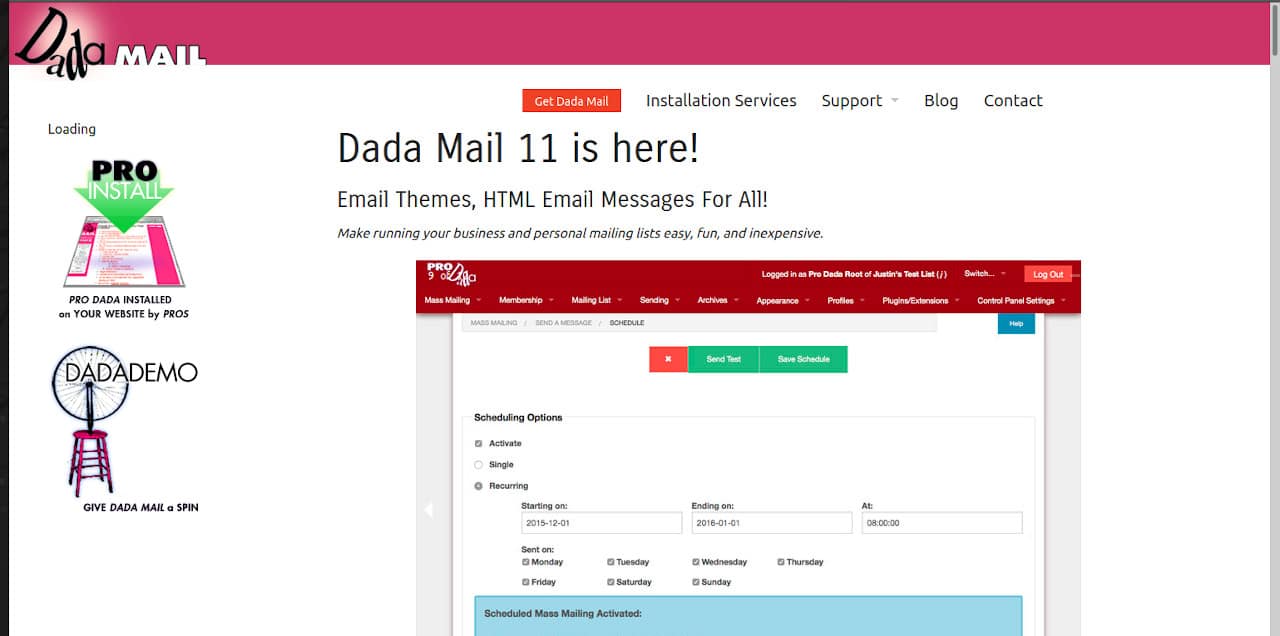
Dada Mail

Otra de las herramientas disponibles bajo la licencia GNU.

Es un gestor de lista de correos que se puede usar para envío de newsletters y anuncio de promociones y eventos. Pueden crearse listas de discusión, anuncios y grupos

Algunas características

  • Campos de suscripción personalizados.
  • Segmentación de los destinatarios.
  • Personalización de los mensajes.
  • Editor de mensajes en formato texto plano y HTML
  • Horario de envíos programable
  • Soporte a clientes de correo.
  • Reportes personalizados.

from Linux Adictos https://ift.tt/2UaZJxu
via IFTTT