Haiku OS beta 2 llega con mejoras en soporte de hardware y estabilidad general

Después de casi 2 años de trabajo para corregir errores, mejorar el rendimiento y simplificar la experiencia del usuario desde el lanzamiento de Haiku R1 beta 1, se presenta la segunda versión beta de esta versión.

Para quienes desconocen de Haiku, deben saber que es un sistema operativo gratuito cuyo desarrollo, toma las ideas de BeOS y garantiza una cierta compatibilidad con las aplicaciones escritas para este último.

Novedades de Haiku R1 Beta 2

En el desarrollo de esta beta, participaron 101 contribuyentes con la finalidad de mejorar el soporte de hardware y la estabilidad general, al resolver más de 900 errores. Sin embargo, aunque la funcionalidad de esta versión es completa y el equipo confía en su estabilidad, advierte de posibles errores que podrían conducir a la pérdida de datos.

De los principales cambios que se destacan de esta nueva versión beta, son el soporte mejorado para monitores HiDPI y escalado de la interfaz de usuario en general, a diferencia de la beta 1 con el cual el soporte era significativamente incompleto, según el equipo, ya que aplicaciones, como Deskbar y Tracker, han visto su comportamiento mejorar significativamente bajo HiDPI.

Otro cambio destacado, es el navegador web del sistema “WebPositive”, el cual ahora usa una versión más nueva de WebKit. Sin embargo, contiene una serie de correcciones para el backend de Haiku, en particular para reservar mucha menos memoria y para arreglar WebSockets, así como varios bloqueos.

Gracias a la compatibilidad relativamente robusta de Haiku con POSIX, así como a los puertos del kit de herramientas GUI de código abierto, incluso el software de código abierto más popular se ha portado a Haiku.

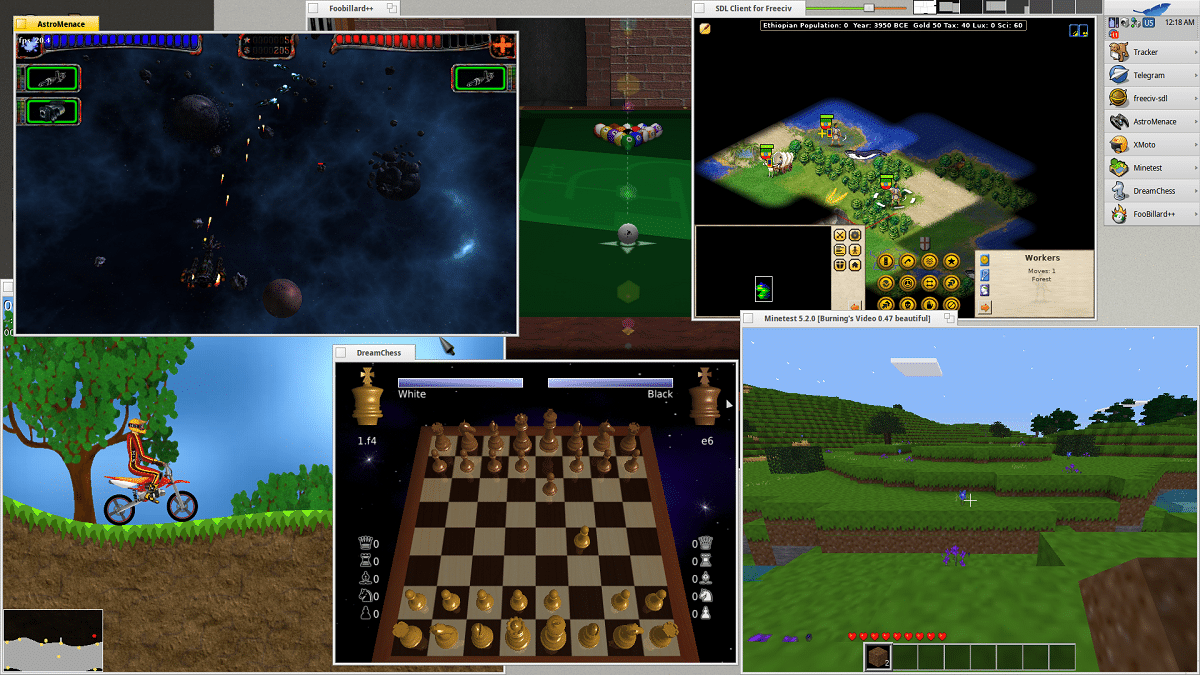
Además, podremos encontrar varias aplicaciones populares, como LibreOffice, Telegram, Okular, Krita, AQEMU y más, se ejecutan en Haiku. Además, varios juegos, como FreeCiv, DreamChess, Minetest y más, funcionan en Haiku, según las notas de la versión.

Por otra parte, podremos encontrar mejoras en la configuración de ratones, teclados y paneles táctiles. Ya que ahora se agrupan en una sola ventana de configuración. Además, ahora se admiten ratones con más de tres botones.

El controlador XHCI (USB 3) ha sido ampliamente reelaborado y limpiado para resolver la mayoría de los problemas de compatibilidad. Ahora es posible usar medios de almacenamiento NVMe que están reemplazando cada vez más a SATA en el hardware moderno.

El trabajo en el controlador Intel Extreme para controladores de video Intel continúa, con un rendimiento mejorado en Sandy Bridge y máquinas de generaciones anteriores.

Los controladores de red se han sincronizado con FreeBSD 12, lo que permite el uso de Ethernet y Wi-Fi en la mayoría de las computadoras.

También podemos leer en la nota de lanzamiento que el controlador para las tarjetas de audio compatibles con Intel HDA también ha recibido algunas mejoras, pero aún queda un largo camino por recorrer para tener una salida funcional en todas las máquinas en cuestión, según el equipo de Haiku.

Por, otra parte se destaca que el instalador ahora admite la exclusión de paquetes opcionales que se incluyen en los medios de instalación. DriveSetup ahora mostrará más información sobre las unidades del sistema, mostrará el espacio utilizado por las particiones existentes y ahora también puede identificar volúmenes cifrados.

La integración del gestor de arranque EFI continúa, ahora se incluye automáticamente en la imagen de arranque anyboot.

Finalmente, también se destaca la emulación de la tecla «meta», ya que algunos de los primeros teclados de estaciones de trabajo incluían una tecla llamada «Meta» que funcionaba como una tecla modificadora adicional junto con Shift y Control.

Aunque la tecla «Meta» está ausente en los teclados modernos, dos elementos principales del software UNIX aún dependen de su presencia: GNU Emacs y la biblioteca de línea de lectura GNU, que es utilizada por bash y una amplia variedad de otro software para leer entradas del terminal.

Finalmente si estás interesado en conocer mas al respecto o en obtener la imagen de esta nueva version, podrás hacerlo dirigiéndote al siguiente enlace. 

from Linux Adictos https://ift.tt/2MS5Hij
via IFTTT
Con la finalidad de atrapar a un pedófilo Facebook y el FBI usaron un fallo zero day en Tails

Es bien sabido que las agencias de investigación de Estados Unidos son bastante especiales, pues cuentan con una gran infinidad de herramientas y métodos para poder localizar y realizar el seguimiento de personas y en esta categoría también entra una de las redes sociales mas famosas, “Facebook”.

Y para quienes aun lo duden, los invito a platicar sobre un artículo en particular con su smartphone o Tablet a un lado o realizar alguna búsqueda de ese artículo en el navegador y casualmente aparecerá en la aplicación de Facebook publicidad relacionada con dicho artículo, (coincidencia… no lo creo)

Dejando de lado las maravillas que hace Facebook con nuestra privacidad (es posible limitar lo que puede recopilar, pero aun así reafirma su autoridad).

Un fallo zero day en Tails permite obtener la IP real

Recientemente se dio a conocer la noticia de un fallo zero day en el reproductor multimedia de la popular distribución orientada al “anonimato” Tails, que permitió a Facebook y al FBI poder atrapar a un pedófilo.

Y es que aun que algo no concuerda, “anonimato”, debemos entender y tener bien claro que ningún sistema es seguro y por mucho que se ofrezca la privacidad, no está exento pues son muchas partes lo que componen al sistema “archivos, bibliotecas, binarios, etc, etc… y si también incluido al usuario” y mientras sea identificado un fallo ese medio se convierte en un blanco a vulnerar.

Y en este caso, Facebook realizo el uso de una herramienta permitió al FBI atrapar al pedófilo “Buster Hernández” el cual utilizaba regularmente la red social para extorsionar con fotos y videos de jóvenes mujeres desnudas, así como enviarles amenazas de violación, bombardeos y tiroteos masivos en las escuelas.

Según documentos judiciales, Hernández se ha dirigido a cientos de niñas menores de edad durante varios años a través del chantaje y las amenazas terroristas.

Además de Facebook, se dice que llamó la atención de las oficinas de campo del FBI en muchos lugares. Pudo escapar de la captura durante tanto tiempo porque estaba usando Tails. El informe señala que el FBI había intentado hackear previamente la computadora de Hernández, pero había fallado porque el enfoque utilizado no era adecuado para Tails. Entonces Facebook se encargó de desenmascararlo.

Sobre el exploit

El exploit desarrollado por los ingenieros de Facebook está dirigido contra la distribución «Tails”. Según el informe, el exploit, es un sistema automatizado que informa cuentas creadas recientemente y envía mensajes a menores.

Pero no lo hicieron solos. De hecho, para perfeccionar su estrategia, Facebook pagó a una compañía de ciberseguridad de terceros para que la ayudara a encontrar y explotar una falla “zero day» en Tails.

El cual derivo en un error en el reproductor de video que puede encontrar la dirección IP real de una persona que mira un video. Todo lo que quedaba era cebar a Hernández y esperar a que mordiera el anzuelo.

El informe estima que un intermediario pasó la herramienta al FBI, que luego obtuvo una orden de allanamiento para que una de las víctimas enviara un archivo de video modificado a Buster Hernández.

Además, si la persona en cuestión ahora está tras las rejas, quedan muchas preguntas. El primero: ¿el fin justifica los medios?. Si Facebook responde que sí, el hecho es que acaba de abrir una caja de Pandora. Cabe señalar que el desarrollo de exploits en el producto de otra compañía también plantea problemas éticos obvios.

Esto es particularmente cierto para Tails, que fue diseñado para garantizar la seguridad de los usuarios, incluidos periodistas y denunciantes., víctimas de acoso y activistas políticos.

Además, Facebook actuó discretamente sin notificar a los desarrolladores de Tails sobre la violación de seguridad más importante.

Normalmente, Facebook debería hacer esto para permitir que los desarrolladores de Tails desarrollen una corrección de errores. Según el informe, las fuentes dijeron que Facebook no consideró necesario hacerlo debido a una próxima actualización de Tails.

Si quieres conocer mas al respecto, puedes consultar la nota original.

Fuente: https://www.vice.com

from Linux Adictos https://ift.tt/2YsC10J
via IFTTT

elementary OS empieza a estar disponible en ordenadores que lo llevan instalado por defecto

Portátiles con elementary OS

En el mercado ya existen muchos portátiles con sistemas operativos Linux. Muchos de ellos tienen instalado por defecto Ubuntu, pero también hay otros con Manjaro, Pop!_OS, Fedora y recientemente Lenovo ha anunciado que venderá portátiles con Red Hat (y Ubuntu). El último proyecto en sumarse a esto es el que lidera Daniel Foré, el de elementary OS, un sistema operativo con muy buen diseño y funciones basado (en parte) en macOS.

Ha sido Cassidy James Blaede quien se ha encargado de dar la noticia. En ella, afirma que «elementary OS 5.1 está ahora disponible nada más abrir la caja en más de una docena de modelos de dos distribuidores, con más en camino«. Pero para ser fieles a la verdad, sí es cierto que el sistema operativo está instalado en los ordenadores que menciona, pero éstos aún no están disponibles para su compra. Sí se pueden reservar en tiendas como Star Labs, a la que podéis acceder desde este enlace.

elementary OS en portátiles «out of the box», una realidad

Uno de los equipos en los que podemos encontrar elementary OS instalado por defecto es el LabTop Mk IV de StarLabs, con un precio de salida de 794€. Pero nada más iniciar (la simulación de) el pedido, vemos un problema: sólo está disponible con teclados en inglés UK y US. El modelo más completo del LabTop Mk IV incluye procesador I7 de Intel, 16GB de RAM, 1920GB en disco SSD y adaptador de carga USB-C, lo que lo deja con un precio de 1332€.

Esta iniciativa y las negociaciones con las OEMs empezaron porque la comunidad preguntaba cómo comprar portátiles que tuvieran elementary OS instalado por defecto, más concretamente para asegurarse de que el sistema operativo que más les gusta funcionaría perfectamente en el portátil elegido. Está claro que esto son buenas noticias para todos aquellos amantes de elementary OS. ¿Eres tú uno de ellos?

from Linux Adictos https://ift.tt/2XUYZ1q
via IFTTT

UBlock Origin ya cuenta con el soporte para el bloqueo de escaneo de puertos de red

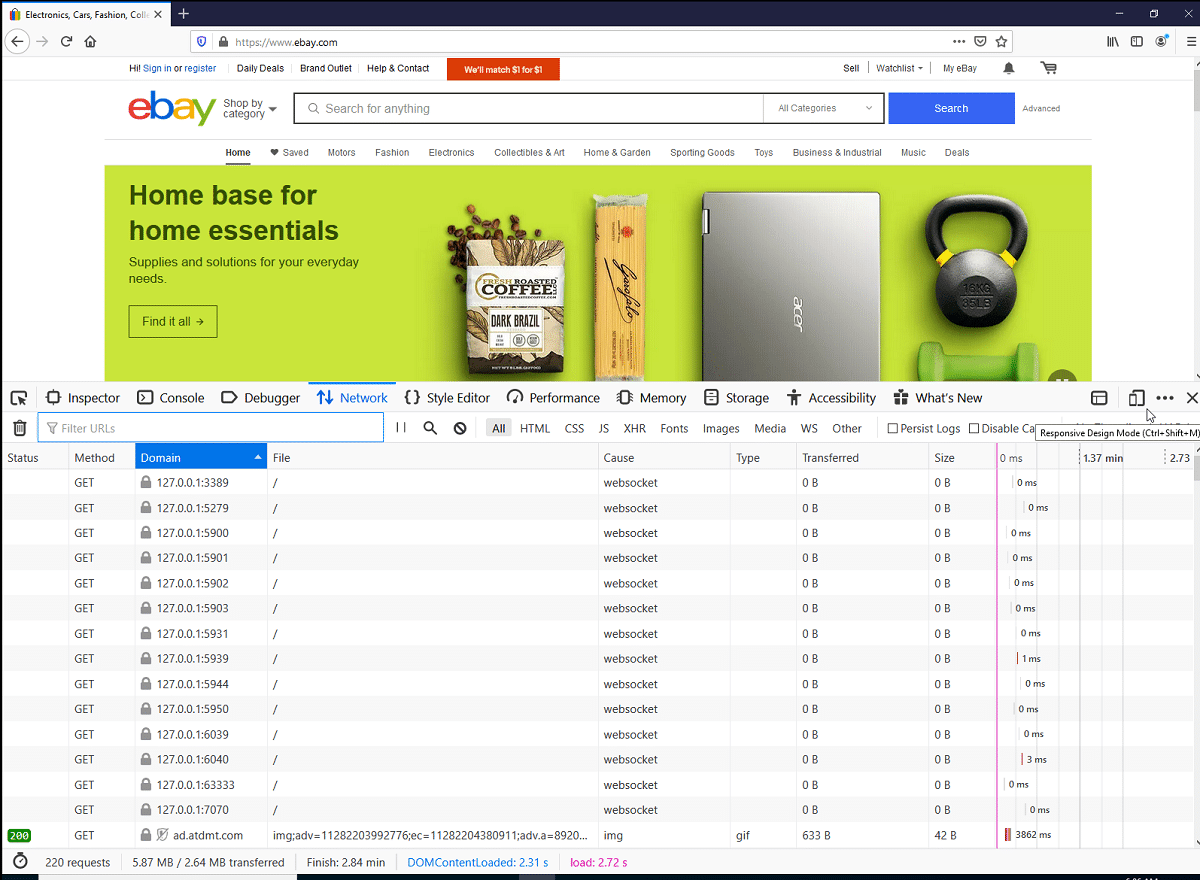
Recientemente, se dio a conocer información sobre que ciertos sitios web realizan escaneos de puertos de host local en contra de los visitantes, esto “supuestamente” como parte de una huella digital y rastreo de usuarios o detección de bot.

Dentro de esos sitios web, solamente por mencionar uno de los más populares que realizan el escaneo de puertos locales es el sitio de eBay.com.

Además, resultó que esta práctica no se limita a eBay y muchos otros sitios (Citibank, TD Bank, Sky, GumTree, WePay, etc.) utilizan el escaneo de puertos del sistema local del usuario al abrir sus páginas, utilizando el código para detectar intentos de acceso a computadoras pirateadas, proporcionado por ThreatMetrix.

En el caso de eBay, se verificaron 14 puertos de red asociados con servidores de acceso remoto como VNC, TeamViewer, Anyplace Control, Aeroadmin, Ammy Admin y RDP.

Lo más probable es que la verificación se lleve a cabo para determinar si hay signos de malware afectado por el sistema para evitar compras fraudulentas utilizando botnets. El escaneo también se puede utilizar para obtener datos para la identificación indirecta del usuario.

Ante esto el desarrollador de uBlock Origin decidido tomar cartas en el asunto y en EasyPrivacy agregó reglas para bloquear scripts estándar que escanean puertos de red en el sistema del usuario local.

Para el escaneo, se utiliza una técnica basada en un intento de establecer conexiones a varios puertos de red del host 127.0.0.1 (localhost) a través de WebSocket.

El escaneo de puertos es una técnica de confrontación utilizada con frecuencia por pentester o hackers para escanear máquinas con conexión a Internet y determinar qué aplicaciones o servicios escuchan en la red, por lo general para que se puedan llevar a cabo ataques específicos. Es común que el software de seguridad detecte escaneos de puertos activos y lo marque como posible abuso.

El hecho de tener un puerto de red abierto se determina indirectamente en función de las diferencias en el procesamiento de errores al conectarse a puertos de red activos y no utilizados.

WebSocket permite enviar solo solicitudes HTTP, pero una solicitud similar para un puerto de red inactivo falla inmediatamente y para el puerto activo solo después de un tiempo, toma un intento de negociar una conexión. Además, en el caso de un puerto inactivo, WebSocket genera un código de error de conexión (ERR_CONNECTION_REFUSED), y en el caso de un puerto activo, un código de error de negociación de conexión.

Cuando se configura un socket web, especifica un host y un puerto de destino, que no tienen que ser el mismo dominio desde el que se sirve el script. 

Para hacer un escaneo de puertos, el script solo tiene que especificar una dirección IP privada (como localhost) y el puerto que desea escanear.

Un escaneo de puertos puede proporcionar información a un sitio web sobre qué software está ejecutando. Muchos puertos tienen un conjunto bien definido de servicios que los utilizan, por lo que una lista de puertos abiertos ofrece una vista bastante buena de la ejecución de aplicaciones. 

Por ejemplo, se sabe que Steam (una tienda y plataforma de juegos) se ejecuta en el puerto 27036, por lo que un escáner que vea ese puerto abierto podría tener una confianza razonable de que el usuario también tenía steam abierto mientras visitaba el sitio web.

Además del escaneo de puertos, WebSockets también se puede utilizar para atacar sistemas de desarrolladores web que ejecutan controladores WebSocket para aplicaciones React en el sistema local.

Un sitio externo puede recorrer en iteración los puertos de red, determinar la presencia de dicho controlador y conectarse a él.

Entre la introspección de mensajes de error y los ataques de tiempo, un sitio puede tener una idea bastante buena de si un puerto determinado está abierto.

Si el desarrollador comete un error, el atacante podrá obtener el contenido de los datos de depuración, que pueden incluir información confidencial fragmentaria.

Si quieres conocer mas al respecto, puedes consultar la siguiente publicación.

Fuente: https://nullsweep.com/

from Linux Adictos https://ift.tt/3dSiRba
via IFTTT

Vivaldi 3.1 introduce un nuevo gestor de notas y menús confirirables

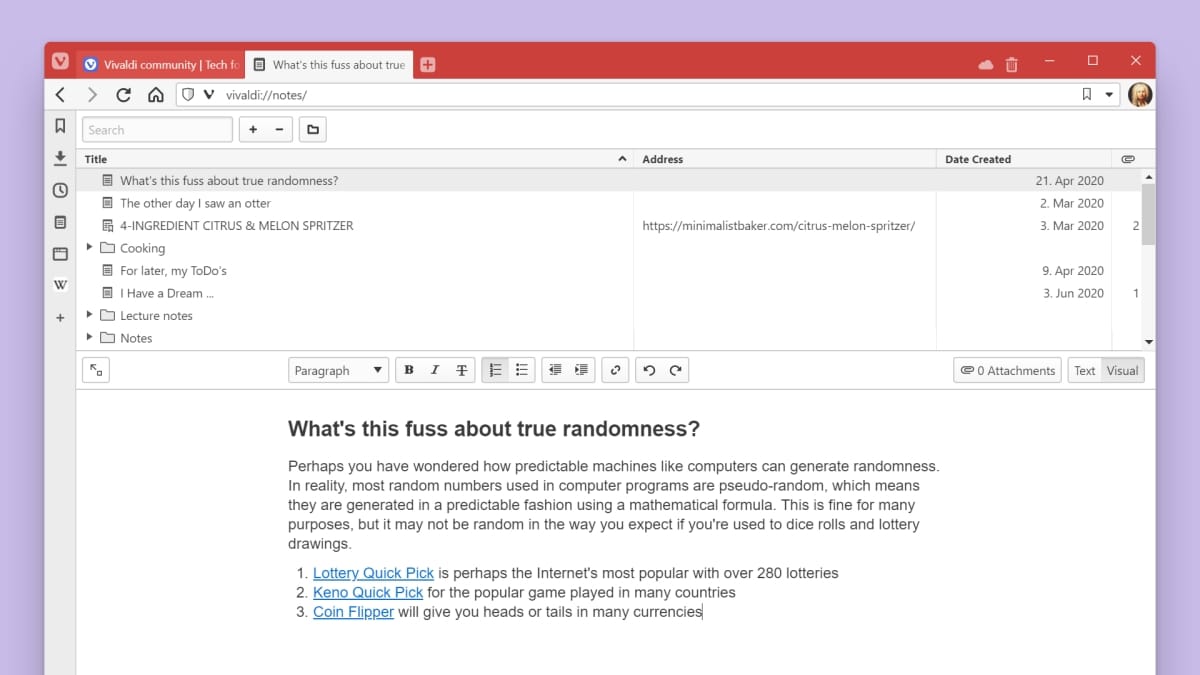
Gestor de notas de Vivaldi 3.1

El pasado 22 de abril, el ex-CEO de Opera lanzó una actualización importante del ya no tan nuevo navegador que desarrolla. Entre las novedades más destacadas que introdujo entonces teníamos nuevos bloqueadores de contenido y mejoras en su Pop-Out (PiP). Hoy 11 de junio ha aterrizado Vivaldi 3.1, y como siempre ha introducido novedades que seguro que le gustan a los usuarios a quienes va dirigido este navegador, que en parte son usuarios muy exigentes o simplemente con otras necesidades.

La novedad más destacada que ha llegado junto a Vivaldi 3.1 es un gestor de notas que podremos usar directamente desde el navegador, sin usar ninguna app externa ni instalar ninguna extensión. Para ser más concretos, lo que han introducido en esta versión es una actualización de su función Notas, una que ahora aparece a pantalla completa y ofrece más opciones. A continuación tenéis la lista de novedades más destacadas que han llegado junto a Vivaldi 3.1.

Novedades más destacadas de Vivaldi 3.1

  • Mejoras en su función Notas, que ahora es un Gestor de Notas completo. La nueva versión se parece mucho a una aplicación integrada como Microsoft Word o LibreOffice Writer, salvando las distancias. Esto incluye una barra de herramientas. Se puede acceder a esta función desde la pantalla de inicio. Entre sus funciones y herramientas tenemos (acceder a la nota del lanzamiento oficial para ver una explicación más extensa):
    • Formateo de texto.
    • Editor WYSIWYG.
    • Buscar texto.
    • Deshacer/Rehacer.
    • Recuento de palabras.
    • Adjuntar imágenes.
    • Edición a pantalla completa.
    • Se pueden añadir nuevas notas desde una selección de página web desde un menú contextual, con comandos rápidos, eliminarlas y reorganizarlas en carpetas.
    • Búsqueda de notas.
    • Las notas se sincronizarán entre dispositivos en la nube.
  • Menús configurables.
  • Mejoras en la velocidad, como la de inicio o la gestión de pestañas.

Vivaldi 3.1 ya está disponible para Windows, macOS y Linux desde su página oficial de descargas, a la que podéis acceder desde este enlace. Los usuarios de Linux lo tenemos en versiones DEB y RPM, pero los que ya lo teníamos instalado recibiremos la actualización desde nuestro centro de software o app de actualizaciones, siempre y cuando nuestra distro añadiera su repositorio automáticamente.

from Linux Adictos https://ift.tt/2B0e88u
via IFTTT

Android 11 Beta ya disponible, llega con mejoras en la comunicación, grabación de pantalla y otras novedades

Android 11

El pasado 4 de septiembre, Google lanzó Android 10, la que fue la primera versión del sistema operativo móvil en no incluir en su nombre ningún dulce. Entre sus novedades, la décima versión del sistema del androide introdujo un nuevo modo oscuro, el Live Caption y respuestas inteligentes. Hoy 10 de junio de 2020, la compañía que se hizo famosa por el gran buscador ha lanzado Android 11 Beta, lo que es la primera versión de prueba del sistema operativo que llegará a su versión estable a finales de este verano.

Android 11 Beta 1 ha llegado una semana después de lo esperado y lo hace de una manera muy diferente a cómo lo ha hecho en otras ocasiones. En vez de emitir un evento en directo, lo que han hecho es compartir varios vídeos y artículos online, información a la que podéis acceder desde este enlace. Esto ha sido así, una vez más, para evitar problemas o la propagación del COVID19 y es algo que harán otras compañías como Apple este mismo mes.

Novedades más destacadas de Android 11 Beta

Tal y como leemos en la nota de su lanzamiento, Android 11 introducirá estas novedades:

  • Se han centrado en facilitar la comunicación:
    • Se pueden ver y responder a las conversaciones a través de nuestras apps favoritas desde un mismo lugar.
    • Burbujas que ayudan a hacer multitarea en el teléfono sin perderse información importante.
    • Las respuestas son más rápidas gracias a una predicción automática de texto y emoji en Gboard.
  • Mejoras en el control de los dispositivos conectados.
  • Nuevos controles multimedia que harán que sea más rápido y conveniente cambiar el contenido de nuestro dispositivo de audio o vídeo que está reproduciéndose. Ahora es más sencillo llevar la música a los auriculares, altavoces o incluso la televisión.
  • Mejoras en la privacidad y seguridad que nos permitirán decidir cuándo se comparte nuestra información.
  • Controles más granulares para los permisos más sensibles. Ahora podremos dar permiso una vez sólo (sólo esta vez) en vez de estar obligados a dárselo para siempre. Si elegimos la opción «Sólo una vez», la siguiente vez que necesite usar un sensor, volverá a preguntar. Los permisos se reiniciarán automáticamente si no hemos usado una app durante mucho tiempo.

Ya disponible

Android 11 estará disponible en forma de beta a partir de hoy y Google asegura que hay muchas más funciones preparadas, como la grabación de pantalla, acceso de voz actualizado, mejoras de rendimiento y un menú de compartir mejorado que facilita compartir contenido desde nuestro teléfono. Las novedades aparecerán antes en la beta para los Pixel, a la que podemos suscribirnos desde este enlace.

from Linux Adictos https://ift.tt/2YlEv0S
via IFTTT

NetBeans 12.0 llega con nuevos modos oscuros, mejoras para TypeScript, PHP 7.4, Java 14 y mas

apache-netbeans

La nueva versión del popular IDE NetBeans 12.0 ya está entre nosotros y la Apache Software Foundation Organization realizo el anuncio de su liberación y disponibilidad hace poco. Esta es la sexta versión preparada por la Fundación Apache después de la transferencia del código NetBeans por parte de Oracle.

Este lanzamiento de Apache NetBeans 12 se caracteriza principalmente por llegar acompañado de un ciclo de soporte extendido (LTS).

Para quienes desconocen de este IDE, deben saber que proporciona soporte para los lenguajes de programación Java SE, Java EE, PHP, JavaScript y Groovy. Además de que entre sus características se encuentra un sistema de proyectos basado en Ant, control de versiones y refactoring

¿Qué hay de nuevo en NetBeans 12.0?

En esta nueva version del IDE, se menciona en el anuncio que el esperado soporte de lenguaje C/C ++ ha sido nuevamente aplazado a la próxima versión, y es que aun que la transferencia del código de Oracle relacionado con el desarrollo de proyectos en C y C++ se completó durante la preparación de la última versión, la integración de este código en NetBeans requirió más tiempo del esperado.

Con lo cual no se pudo transferir esta característica de forma nativa, aun que los desarrolladores pueden instalar a través de módulos del «Administrador de complementos».

En cuanto a las novedades, podremos encontrar el soporte para la plataforma Java SE 14, lo cual esto incluye resaltado de sintaxis y formato de código para construcciones con la nueva palabra clave «record».

Además de que se continuó con la prueba de compatibilidad para la coincidencia de patrones en el operador «instanceof».

En cuando a las características de Java 13, en NetBeans 12.0 se incluye el soporte para convertir bloques de texto multilínea formateados sin escape de caracteres, en el editor de código un conjunto de líneas ahora se puede convertir en bloques de texto similares y viceversa.

De las características de Java 11, se observa la compatibilidad con el modo de inicio de los programas entregados en forma de un solo archivo con código fuente.

Otra característica, es el soporte agregado para Java EE 8 con la capacidad de construir aplicaciones web usando Maven o Gradle.

Las aplicaciones Java EE 8 creadas por NetBeans se pueden implementar en un contenedor Java EE 8 utilizando la nueva plantilla Maven webapp-javaee8 creada para usar con NetBeans.

Para Maven, se ha establecido la integración con la biblioteca JaCoCo y se ha proporcionado la capacidad de pasar argumentos del compilador Java de Maven al editor de código Java.

Se agregó soporte para proyectos modulares de Java y soporte para JavaEE para Gradle. Gradle Tooling API se ha actualizado a la versión 6.3. Se propone un nuevo asistente de aplicación Java Frontend para Gradle, además de que se agregó soporte para depurar proyectos de Gradle Web y Kotlin Gradle.

De los demás cambios que se destacan:

  • Se ha agregado compatibilidad con el lenguaje TypeScript al editor de código.
  • Soporte mejorado para pantallas HiDPI y el widget simplificado HeapView.
  • Se agregaron modos de visualización oscura adicionales de la interfaz: Dark Metal y Dark Nimbus.
  • Soporte agregado para nuevas características de PHP 7.4.
  • Se ha propuesto un nuevo tema FlatLaf.

Si quieres conocer más al respecto puedes consultar el siguiente enlace.

¿Cómo instalar NetBeans 12.0 en Linux?

Para aquellos que quieran obtener esta nueva versión deben descargar el código fuente de la aplicación la cual podrán obtener desde el siguiente enlace.

Una vez que tengas todo instalado entonces, descompriman el archivo recién descargado en un directorio de su agrado.

Y desde la terminal vamos a ingresar a este directorio y luego ejecuten:

ant

Para construir el IDE de Apache NetBeans. Una vez construido puedes ejecutar el IDE escribiendo

./nbbuild/netbeans/bin/netbeans

También existen otros métodos de instalación con los cuales se pueden apoyar, uno de ellos es con ayuda de los paquetes Snap.

Solo deben contar con el soporte para poder instalar este tipo de paquetes en su sistema. Para realizar la instalación por este método deben teclear el siguiente comando:

sudo snap install netbeans --classic

Otro de los métodos es con ayuda de los paquetes de Flatpak, por lo que deben contar con el soporte para instalar estos paquetes en su sistema.

El comando para realizar la instalación es el siguiente:

flatpak install flathub org.apache.netbeans

from Linux Adictos https://ift.tt/3cPH6oU
via IFTTT

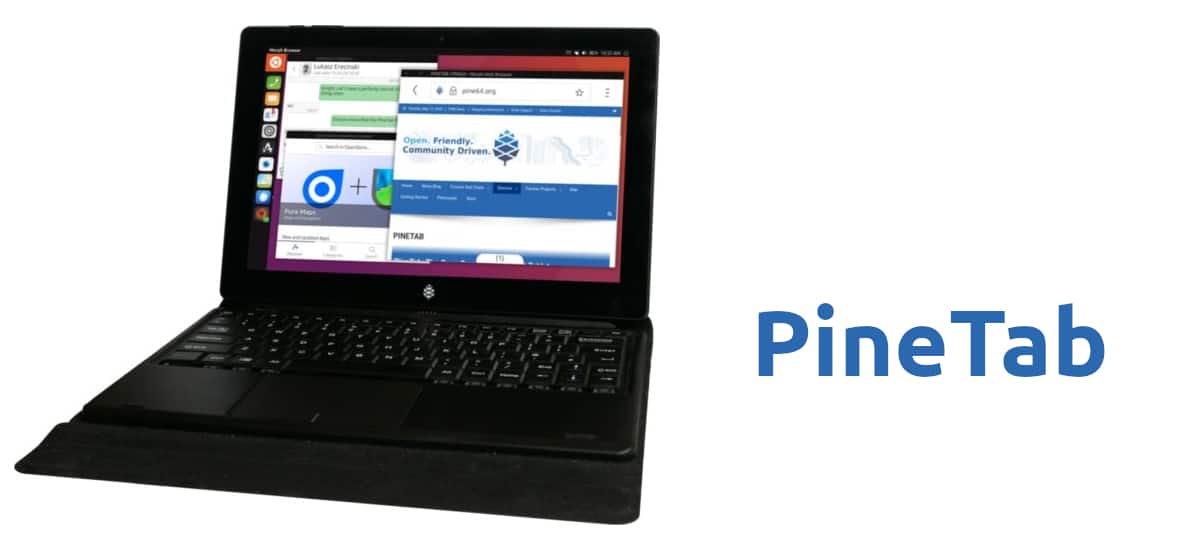
PineTab ya disponible para su reserva por 88.53€. ¿Debería comprar una?

PineTab

El pasado 15 de mayo, PINE64 nos dijo que podríamos reservar la tablet que estaban preparando a finales de mes. No fue así. Tuvieron algunos problemas y, aunque no mencionaron directamente al COVID, es probable que tuviera algo de culpa en el retraso de los envíos de los teléfonos. Dijeron que se iban a retrasar unos días, pero hoy 10 de junio, desde hace unas horas, ya se puede reservar la PineTab, una de las mejores opciones para trastear con Ubuntu Touch.

PINE64 ha puesto a nuestra disposición dos versiones: la tablet suelta y un combo con tablet + teclado, uno retroiluminado y con sujeción magnética que también incluye panel táctil, lo que hará que la PineTab se parezca un poco más a un portátil muy barato. Eso sí, hay que tener en cuenta que, por lo menos en estos momentos, el teclado sólo está disponible en versión en inglés; aún no han mencionado si habrá versiones en otros idiomas, aunque yo no me haría demasiadas ilusiones.

El 15 de junio sabremos cuándo empezarán a enviar las PineTab

Recordamos que las especificaciones técnicas de la PineTab son las siguientes:

  • Sistema operativo por defecto: Ubuntu Touch
  • Allwinner A64 Quad Core SOC con GPU Mali 400 MP2.
  • 2GB de RAM LPDDR3.
  • Pantalla LCD capacitativa de 10″ MiPi 720p.
  • Ranura para tarjeta Micro SD desde donde se puede iniciar el sistema operativo.
  • 64GB of eMMC.
  • Salida de vídeo digital HD.
  • USB 2.0 A.
  • Micro USB 2.0 OTG
  • Cámara delantera de 2Mpx.
  • Cámara principal o trasera de 5Mpx.
  • Espacio M.2 opcional.
  • Altavoces estéreo y micrófono.
  • Botones de volumen y botón de «Inicio».
  • Teclado que se puede adjuntar magnéticamente (opcional).
  • Batería de 6000mAh.
  • Puerto de 3.5″ Barrel Power (5V 3A).
  • Múltiples placas de expansión para LTE, LoRa y SATA SSD.
  • Precio de 99.99$ . Yo he pedido una y hacen la conversión $/€, por lo que en España y la CE tiene un precio de 88.53€ o 106.25€ la versión con teclado. Al precio anterior hay que sumarle los gastos de envío e iba, por lo que en España supera los 120€.

PINE64 avisa: no es una tablet normal

En la página para reservar la PineTab, PINE64 hace algunas advertencias:

  • No podremos comprar la PineTab junto a otros productos, debido a algo relacionado con la batería.
  • De 1-3 píxeles muertos en la pantalla son «normales» en un panel LCD y no debería ser considerado como un defecto. Si estás leyendo esto y te sorprende, es una verdad como un templo, algo real que nadie menciona, pero que nos impide tirar de garantía en prácticamente cualquier marca.
  • Se trata de una tablet pensada para la comunidad PINE64, es decir, usuarios que queremos probar todo este mundo de un dispositivo a bajo precio, con Linux táctil y que ofrece opciones para instalar/probar otros sistemas operativos, como postmarketOS o la versión móvil de KDE neon. No es una tablet normal como una Android y algunas cosas serán más difíciles de hacer. Es un mundo diferente y hay que tenerlo en cuenta. Avisan diciendo directamente que si un nivel de satisfacción bajo, como lo de los pixeles, va a ser un problema para ti, sencillamente no la compres.

Sobre cuándo empezarán a enviarlas, es algo que aún están debatiendo internamente. Sólo hay algo confirmado: informarán el día 15 de junio, pero esto no significa que empezarán a enviarlas ese día. Dependiendo de lo que decidan en el debate interno, la PineTab podría empezar a enviarse el próximo lunes, siendo ilusamente optimistas, a finales de este mes o aún más tarde. Con suerte y lo que espero, los primeros afortunados podremos disfrutar de nuestra PineTab este junio.

¿Debería comprar una PineTab?

Personalmente, sólo me gusta dar información de la que estoy seguro o casi seguro, por lo que no puedo dar una respuesta clara a esta pregunta porque aún no he probado el sistema operativo por mí mismo. Sí que he investigado sobre su funcionamiento y hay que tener en cuenta algunas cosas:

  • No se parece en nada a Android. Si lo que quieres es una tablet con aplicaciones nativas y perfectas como las de Twitter o Instagram oficiales, no la compres.
  • Si quieres hacer lo mismo que en Ubuntu, no la compres. Ubuntu Touch tiene restricciones para asegurar su funcionamiento sin estropear nada, por lo que no podremos hacer muchas cosas que sí podemos hacer en los ordenadores.
  • Si quieres probar Ubuntu Touch, cómprala. Es el dispositivo más barato que podrás conseguir, más incluso que sus teléfonos.
  • Si quieres probar cosas y mucho de tu uso es web, cómprala. Tiene sus propias aplicaciones, y en la OpenStore hay más, muchas de ellas basadas en webs.
  • Te gusta trastear: cómprala. En tus trasteos podrás instalar diferentes versiones móviles de Linux, instalar apps de escritorio con Libertine, como explicaremos aquí o en nuestro blog hermano Ubunlog, y usar un sistema operativo que tiene un futuro prometedor.

¿Vas a comprar la PineTab?

Reservar versión normal.

Reservar versión con teclado.

from Linux Adictos https://ift.tt/30wNij9
via IFTTT

Exim 4.94 llega con soporte experimental para SRS, autenticación gsasl y mas

Exim

Exim, es un agente de transporte de correo (Mail Transport Agent, usualmente MTA) desarrollado para ser utilizado en la mayoría de los sistemas Unix, entre ellos GNU/Linux.

Este tiene una gran flexibilidad en los caminos que pueden seguir los mensajes según su origen y por presentar funcionalidades para control de correo basura, listas de bloqueo basados en DNS (DNSBL), virus, control de relay, usuarios y dominios virtuales y otros, que se configuran y mantienen en forma más o menos sencilla.

El proyecto cuenta con buena documentación, ejemplos de “cómo hacer” determinadas tareas. Exim se distribuye sin costo bajo la licencia GNU GPL.

Sobre la nueva version de Exim 4.94

Esta nueva version de Exim 4.94 llega después de 6 meses de desarrollo, en el que se introdujeron las correcciones acumuladas, se agregaron nuevas características, pero sobre todo se realizaron alguns cambios importantes que pueden provocar problemas de compatibilidad con versiones anteriores.

En particular, algunos modos de transporte dejaron de funcionar con datos sin procesar al determinar la ubicación de entrega.

Por la parte de las novedades de la nueva version, se destaca el soporte experimental incorporado para el mecanismo SRS (esquema de reescritura del remitente), que permite reescribir la dirección del remitente al reenviar sin violar las verificaciones SPF (Sender Policy Framework) y asegurarse de que los datos del remitente se guarden para que el servidor envíe mensajes en caso de un error de entrega.

La esencia del método es que cuando se establece la conexión, se transmite información sobre la identidad con el remitente original.

Mientras que para el caso cuando se usa OpenSSL, se ha agregado soporte de pin de canal para autenticadores (anteriormente solo era compatible con GnuTLS).

Se implementa el soporte de autenticación gsasl del lado del cliente, que se prueba solo con el controlador de texto sin formato. El funcionamiento de los métodos SCRAM-SHA-256 y SCRAM-SHA-256-PLUS solo es posible a través de gsasl.

Además de que también se implementa el soporte del autenticador gsasl del lado del servidor para contraseñas cifradas, que es una alternativa al modo de texto sin formato previamente disponible.

Por otra parte, en el anuncio se destaca la nueva opción «sqlite_dbfile» en el bloque de configuración principal, para usar en la determinación del prefijo de cadena de búsqueda.

También se destaca el soporte experimental para los sockets de Internet se ha agregado al controlador de autenticación a través del servidor Dovecot IMAP (anteriormente solo se admitían sockets de dominio unix).

Para los bloques de búsqueda que seleccionan con una tecla, se ha agregado una opción para devolver una versión despejada de la clave si hay coincidencias, en lugar de los datos que se buscan.

Para todas las selecciones de coincidencia de lista exitosas, se establecen las variables $ domain_data y $ localpart_data (anteriormente se insertaron los elementos de lista involucrados en la selección). Además, los elementos de la lista utilizados en la comparación ahora se asignan a las variables $ 0, $ 1, etc.

De los demás cambios que se destacan de la nueva version:

  • En ACL queue_only ahora se puede especificar como cola y admite la opción first_pass_route, similar a la opción de línea de comandos -odqs.
  • Las definiciones de listas con nombre ahora pueden tener el prefijo «hide» para suprimir la salida de contenido cuando se ejecuta el comando «-bP».
  • Se agregan las nuevas variables $ queue_size y $ local_part_ {pre, suf} fix_v.
  • En los bloques de búsqueda, pgsql y mysql agregaron opciones para especificar el nombre del servidor por separado de la cadena de búsqueda.
  • Fue añadido un nuevo operador de expansión «$ {listquote {<char>} {<item>}}».
  • Fue añadida una opción al operador de expansión $ {readsocket {} {} {}} para proporcionar el almacenamiento en caché de los resultados.
  • Se agregó la configuración dkim_verify_min_keysizes para enumerar los tamaños mínimos permitidos de las claves públicas.
  • Se proporciona la divulgación de los parámetros «bounce_message_file» y «warn_message_file» antes de su primer uso.
  • Se agregó la opción «spf_smtp_comment_template» para establecer el valor de la variable «$ spf_smtp_comment».

Descargar Exim 4.94

Para obtener esta nueva versión de Exim 4.94 debes de dirigirte a su sitio web oficial en el cual en su sección de descargas podrás encontrar los enlaces correspondientes a esta nueva versión.

El enlace es este.

from Linux Adictos https://ift.tt/2MMp5NP
via IFTTT

CROSSTalk una vulnerabilidad de fuga de datos y si… afecta a Intel

intel-bug

Sencillamente Intel no ha dejado de ser el blanco de diversas vulnerabilidades que conducen a la fuga de datos y de ellas hemos hablado bastante aquí en el blog y en esta nueva, Intel sigue sin serla excepción.

Y es que un equipo de investigadores de la Universidad Libre de Amsterdam ha identificado una nueva vulnerabilidad (CVE-2020-0543) en las estructuras de microarquitectura de los procesadores Intel, la cual es notable por el hecho de que permite restaurar los resultados de algunas instrucciones ejecutadas en otro núcleo del CPU.

Esta es la primera vulnerabilidad del mecanismo de ejecución especulativa de instrucciones, que permite la fuga de datos entre núcleos de CPU separados (anteriormente, las fugas se limitaban a diferentes subprocesos de un núcleo).

Los investigadores llamaron al problema CROSSTalk, pero los documentos de Intel se refieren a la vulnerabilidad como SRBDS (Muestra de datos de búfer de registro especial).

Sobre CROSSTalk

La vulnerabilidad pertenece a la clase de problemas MDS, introducida hace un año, y se basa en la aplicación de métodos de análisis de terceros a los datos en estructuras de microarquitectura.

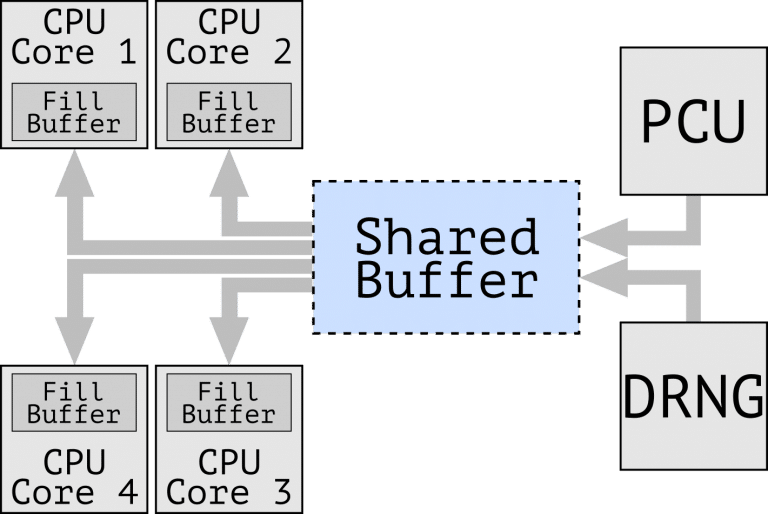
El principio de CROSSTalk está cerca de la vulnerabilidad RIDL, pero difiere en la fuente de la fuga. La nueva vulnerabilidad manipula una fuga de un búfer intermedio previamente indocumentado que se comparte entre todos los núcleos de CPU.

La esencia del problema es que algunas instrucciones de microprocesador, incluidas RDRAND, RDSEED y SGX EGETKEY, se implementan utilizando la operación de microarquitectura interna SRR (Lecturas de registro especiales).

En los procesadores vulnerables, los datos devueltos para SRR se depositan en un búfer intermedio común a todos los núcleos de la CPU, después de lo cual se transfiere al búfer de llenado asociado con el núcleo físico específico de la CPU en el que se inicia la operación de lectura. A continuación, desde el búfer de relleno, el valor se copia en los registros visibles para las aplicaciones.

El tamaño del búfer compartido intermedio corresponde a la línea de caché, que generalmente es más grande que el tamaño de los datos leídos y las diferentes operaciones de lectura afectan diferentes compensaciones en el búfer.

Como el búfer compartido se copia en todo el búfer de llenado, no solo se mueve la parte necesaria para la operación actual, sino también los datos restantes de otras operaciones, incluidas las realizadas en otros núcleos de CPU.

Si el ataque se organiza con éxito, un usuario local autenticado en el sistema puede determinar el resultado de ejecutar las instrucciones RDRAND, RDSEED y EGETKEY en un proceso extraño o dentro del enclave Intel SGX, independientemente del núcleo de la CPU en el que se ejecuta el código.

Los investigadores que descubrieron el problema publicaron un prototipo de exploit que demostraba la posibilidad de filtrar información sobre valores aleatorios obtenidos a través de las instrucciones RDRAND y RDSEED para restaurar la clave privada ECDSA procesada en el enclave Intel SGX después de realizar solo una operación firmada digitalmente en el sistema.

Con ello se demostró que una amplia gama de procesadores Intel para computadoras de escritorio, móviles y servidores, incluidas Core i3, i5, i7, i9, m3, Celeron, Atom, Xeon, Xeon escalable, etc, son vulnerables.

Es de destacar que Intel fue notificado de la vulnerabilidad en septiembre de 2018 y en julio de 2019 se proporcionó un exploit prototipo que mostró una fuga de datos entre los núcleos de la CPU, pero el desarrollo de la solución se retrasó debido a la complejidad de su implementación.

En la actualización de microcódigo propuesta hoy, el problema se bloquea cambiando el comportamiento de las instrucciones RDRAND, RDSEED y EGETKEY para sobrescribir los datos en el búfer compartido para evitar que la información residual se asiente en él.

Además, la suspensión de acceso al búfer se aplica hasta que se completan las operaciones de lectura y escritura.

Un efecto secundario de esta protección es un aumento en los retrasos cuando se ejecutan RDRAND, RDSEED y EGETKEY, y una reducción en el rendimiento cuando se intenta ejecutar estas instrucciones simultáneamente en diferentes procesadores lógicos. Estas características pueden afectar negativamente el rendimiento de algunas aplicaciones.

Fuente: https://www.vusec.net

from Linux Adictos https://ift.tt/2YkadeP
via IFTTT