Mozilla me da la razón y anuncia un nuevo enfoque

Mozilla me da la razón
Hace poco más de un mes escribí en Linux Adictos un artículo llamado Mozilla se sigue equivocando. Necesitamos un mejor navegador, no corrección política. En el mismo me quejaba de que la Fundación dedicara sus recursos a activismo político en lugar de hacer un mejor navegador.

Desde ya que estoy seguro de que no tuve nada que ver con la decisión, pero, la Fundación Mozilla parece haber llegado a una conclusión parecida.

En una entrada de su blog titulada Cambiar el mundo, cambiar Mozilla, Mitchell Barker, la presidente de la Fundación Mozilla escribió:

Este es un momento de cambio para Internet y para Mozilla. Desde combatir un virus letal y combatir el racismo sistémico hasta proteger la privacidad individual – una cosa está clara: una internet abierta y accesible es esencial para la lucha…

… En el último tiempo, ha quedado claro que Mozilla no está estructurado adecuadamente para crear estas nuevas cosas – y para construir la mejor Internet que todos merecemos.

Hoy anunciamos una importante reestructuración de Mozilla Corporation. Esto reforzará nuestra capacidad para construir e invertir en productos y servicios que darán a la gente alternativas a la Gran Tecnología convencional. Lamentablemente, los cambios también incluyen una reducción significativa de nuestra fuerza de trabajo en aproximadamente 250 personas. Se trata de individuos de un calibre profesional y personal excepcional que han hecho contribuciones sobresalientes a lo que somos hoy en día.

Como compartí en el mensaje interno enviado hoy a nuestros empleados, nuestro plan previo a la reunión de COVID para 2020 ya incluía muchos cambios: construir una mejor Internet creando nuevos tipos de valor en Firefox; invertir en innovación y crear nuevos productos; y ajustar nuestras finanzas para asegurar la estabilidad a largo plazo. Las condiciones económicas resultantes de la pandemia mundial han tenido un impacto significativo en nuestros ingresos.

Mozilla me da la razón. Estos son los cambios internos y externos

Mitchell Barker describe cuales van a ser los cambios:

Así que en adelante seremos más pequeños. También nos organizaremos de manera muy diferente, actuando más rápida y ágilmente. Experimentaremos más. Nos adaptaremos más rápidamente. Nos uniremos con aliados fuera de nuestra organización más a menudo y más eficazmente. Conoceremos a las personas donde estén. Seremos grandes en expresar y construir nuestros valores centrales en productos y programas que hablen de los problemas de hoy en día. Nos uniremos y construiremos con todos aquellos que buscan la apertura, la decencia, el empoderamiento y el bien común en la vida en línea.

Los esfuerzos se van a centrar en las siguientes áreas:

  • Nuevo enfoque en el producto: Mozilla debe ser una organización de Internet multiproducto.  Debe estar centrada en resolver problemas, construir nuevos productos y comprometiéndose  con los usuarios
  • Nueva mentalidad:  Se cambiará de una mentalidad de defensa y  protección, a una que sea proactiva, curiosa y comprometida con los usuarios.
  • Nuevo enfoque en la tecnología: La Fundación intentará proveer liderazgo, probar productos y atraer negocios a áreas que no son la tecnología tradicional de la web.
  • Nuevo enfoque en la comunidad: Mozilla buscará ampliar su relación con otras comunidades para contribuir a una mejor Internet.
  • Nuevo enfoque en la economía. Se explorarán una gama de diferentes oportunidades de negocios que permitan garantizar el financiamiento del proyecto sin sacrificar valores.

Más allá de las palabrería inspirada por el activismo y corrección política en que la señora Mitchell Barker envuelve el anuncio, lo cierto es que la Fundación Mozilla finalmente parece haber entendido como funciona el mundo real ¿O no?

Steve Klabnik, autor de libros sobre programación, contribuyente a varios proyectos de código abierto y ex empleado de Mozilla, comenta en su cuenta de Twitter hablando del post:

Noto que ninguno de estos puntos implica «reducir las compensaciones a los ejecutivos», me pregunto si algo va a cambiar allí o si todavía serán los de abajo quienes se llevan la peor parte de esto.

Klabnik cita un hilo de otro programador que armó un gráfico comparando las compensaciones de los ejecutivos (Hacia arriba) y la participación en el mercado del navegaodr (Para abajo).
Es muy interesante el comentario que hace alguien en el mismo hilo. Porque yo me hice la misma pregunta:

¿Por qué Mozilla fue golpeada duramente por el Covid mientras que la mayoría de los demás actores del sector tecnológico se beneficiaron?

from Linux Adictos https://ift.tt/3aj5cZN
via IFTTT
Matillion Data Loader, la herramienta gratuita de Matillion para extraer, transformar y cargar datos

Matillion es una empresa con sede en el Reino Unido que ofrece servicios de extracción, transformación y carga para almacenes de datos en la nube como Snowflake, Amazon Redshift y Google BigQuery.

ETL se refiere a los tres pasos (extraer, transformar y cargar) que se utilizan para preparar y combinar datos de múltiples fuentes para que puedan analizarse para uso comercial.

Y ahora el proveedor de integración de datos en la nube Matillion Ltd. ha puesto a disposición su herramienta gratuita Matillion Data Loader con Partner Connect de Snowflake Computing Inc., con el objetivo de ayudar a las empresas a cargar rápida y fácilmente datos comerciales críticos de una amplia gama de fuentes al popular almacén de datos en la nube de Snowflake. Servicio.

Con una interfaz de usuario intuitiva y una configuración de asistente sencilla, Matillion Data Loader ofrece una experiencia sin fricciones y sin código para los trabajadores del conocimiento y los profesionales de datos ciudadanos para configurar rápidamente las canalizaciones de datos.

A medida que las empresas buscan sus datos para resolver los desafíos comerciales, el acceso a fuentes de datos precisas es esencial para desbloquear conocimientos a partir de esa información. 

Matillion Data Loader ofrece a los profesionales de datos una experiencia de usuario sin código con las siguientes características: 

  • Conectores prediseñados para fuentes de datos populares, como Salesforce, Google Analytics, Microsoft Excel, Google Sheets, Google AdWords y más
  • Creador de canalizaciones sin código y basado en asistente para una rápida generación de valor
  • Carga de datos incremental para acceder a datos actualizados, aumentar la velocidad de la canalización y ahorrar costos de almacenamiento de CDW 
  • Panel de control intuitivo para monitorear las ejecuciones de su tubería y los volúmenes de datos
  • Permisos basados ​​en roles para múltiples administradores y usuarios en toda la empresa
  • Notificaciones y alertas para mantener informados a los usuarios durante el proceso de carga de datos

Matillion brinda soporte a las empresas en varias etapas de su viaje de datos, con soluciones que les permiten abordar casos de uso simples, proyectos de análisis sofisticados o ambos al mismo tiempo. Matillion Data Loader funciona por sí solo como una solución ligera para cargar datos en Snowflake, Amazon Redshift o Google BigQuery. Pero también funciona con Matillion ETL como plataforma para unir y transformar fuentes de datos para análisis. 

Matillion dijo que sus clientes empresariales a menudo tratan con múltiples tipos y fuentes de datos, y necesitan una forma de centralizar esa información. Una encuesta reciente de IDG encontró que los profesionales de datos informan que necesitan 400 fuentes de datos diferentes para alimentar sus sistemas de análisis e inteligencia empresarial.

La herramienta Matillion Data Loader ayuda a las empresas a cargar fácilmente datos en el almacén de datos de Snowflake desde fuentes como Microsoft SQL Server, Google Analytics, Salesforce y otras. La herramienta ayuda a proporcionar una experiencia sin código para los profesionales de datos ciudadanos y otras personas que necesitan configurar canales de datos fácilmente.

Los clientes de Snowflake pueden acceder a la herramienta de Matillion a través de Snowflake Partner Connect y luego comenzar a cargar datos en Snowflake sin salir de esa plataforma.

El cargador de datos funciona por sí mismo como una solución liviana para cargar datos y trabaja con Matillion ETL para unir y transformar fuentes de datos para análisis, dijo la compañía. Matillion dijo que estará disponible en Snowflake Partner Connect a principios del tercer trimestre de este año.

«Las empresas necesitan que sus datos estén disponibles para obtener información basada en análisis más que nunca», dijo el director ejecutivo de Matillion, Matthew Scullion, en un comunicado. “La inclusión de Matillion Data Loader en el programa Partner Connect ahora significa que los equipos de datos y las partes interesadas de la empresa tienen fácil acceso a una solución gratuita sin código que ingiere datos directamente en Snowflake, lo que brinda soporte a los profesionales de datos en cualquier etapa de su viaje de datos, tanto simple como complejo casos de uso «.

Fuente: https://www.matillion.com

from Linux Adictos https://ift.tt/2DBbTdN
via IFTTT

Slack presento un conjunto de nuevas funciones, entre ellas la encriptación

Slack Technologies Inc. anunció un conjunto de funciones de seguridad nuevas y futuras para ayudar a las empresas y/o administradores, el poder tener más control y visibilidad sobre sus datos y/o también sobre la información que comparten los empleados en canales de chat, lo que permite a los clientes cumplir mejor con los requisitos de seguridad específicos de la industria o la región y permite una colaboración segura con organizaciones externas.

El año pasado, Slack agregó la opción para que las organizaciones conscientes de la privacidad protejan los datos compartidos en los canales de chat internos utilizando sus propias claves criptográficas para obtener un mayor control.

Pero aun así, el proveedor de chat planea expandir esa capacidad de manera significativa. Según Slack, está trabajando para permitir que las empresas cifren no solo los canales internos con sus propias claves, sino también los canales de Slack Connect a través de los cuales se comunican con organizaciones externas, como los proveedores.

El principal competidor de Slack en el mercado empresarial es Microsoft Teams de Microsoft Corp. Y la actualización que lanzo permitirá competir mejor con las funciones de seguridad que ofrece Teams en varias áreas, incluido el cifrado y el análisis de seguridad.

Además, de que se ha asociado con Splunk para permitir que los registros de auditoría de Slack, incluidos los eventos de inicio de sesión de los usuarios, los sistemas operativos que se están utilizando, los clientes del navegador del usuario, los cambios de configuración, se ingieran automáticamente directamente en Splunk antes de que los datos se visualicen y analicen previamente paneles construidos.

«Las personas se están inclinando hacia el trabajo remoto como nunca antes y están enfrentando todos los desafíos de realizar esos cambios culturales en sus empresas. Al mismo tiempo, están sujetos a ataques adicionales de ciberseguridad por parte de piratas informáticos que cometen estafas de phishing. contra los servicios de correo electrónico en los que la mayoría de la gente todavía confía para la colaboración diaria «.

«Hablo con mis compañeros OSC de forma regular y todos compartimos nuestra historia de COVID, y la historia número uno que escucho de las OSC de toda la industria es sobre estas estafas de phishing y qué voy a hacer para mantener segura mi organización. «

Los administradores obtendrán acceso a una integración con la herramienta Intune de Microsoft que les dará la capacidad de eliminar archivos relacionados con el trabajo en el dispositivo de un empleado en caso de pérdida o robo.

Las empresas también obtendrán la capacidad de usar claves personalizadas con la herramienta Workflow Builder de Slack. Workflow Builder se utiliza, entre otros, para automatizar la recopilación de información como los comentarios de los empleados y las solicitudes de la mesa de ayuda, información que algunas organizaciones pueden desear cifrar para evitar fugas de datos.

Los registros confidenciales suelen tener otros requisitos además del cifrado, como la residencia de los datos. Eso significa que ciertos registros deben almacenarse en la región donde se crearon para cumplir con las regulaciones o políticas internas, una necesidad que Slack también está abordando hoy.

Además, está agregando a Canadá a la lista de países donde una empresa puede elegir almacenar los mensajes de chat de los empleados e introducirá la posibilidad de que los clientes elijan dónde se almacenan sus claves de cifrado.

Para organizaciones como los bancos, Slack implementará una función de «barrera de información» para limitar las comunicaciones entre departamentos o usuarios.

Slack considera que esta capacidad se presta a tareas tales como cumplir con las regulaciones específicas de la industria. Una institución financiera, por ejemplo, podría evitar que los empleados de sus grupos de banca de inversión y negociación de acciones se comuniquen entre sí a través de Slack.

Además, Slack ha revelado que ha obtenido una autorización de FedRAMP moderada en los Estados Unidos para permitir que las agencias gubernamentales y los contratistas manejen información sobre Slack.

Finalmente si quieres conocer mas al respecto, puedes consultar los detalles en la siguiente nota.

Fuente: https://www.zdnet.com

from Linux Adictos https://ift.tt/3h3mwEJ
via IFTTT

Ya está disponible la nueva versión de GNU Emacs 27.1

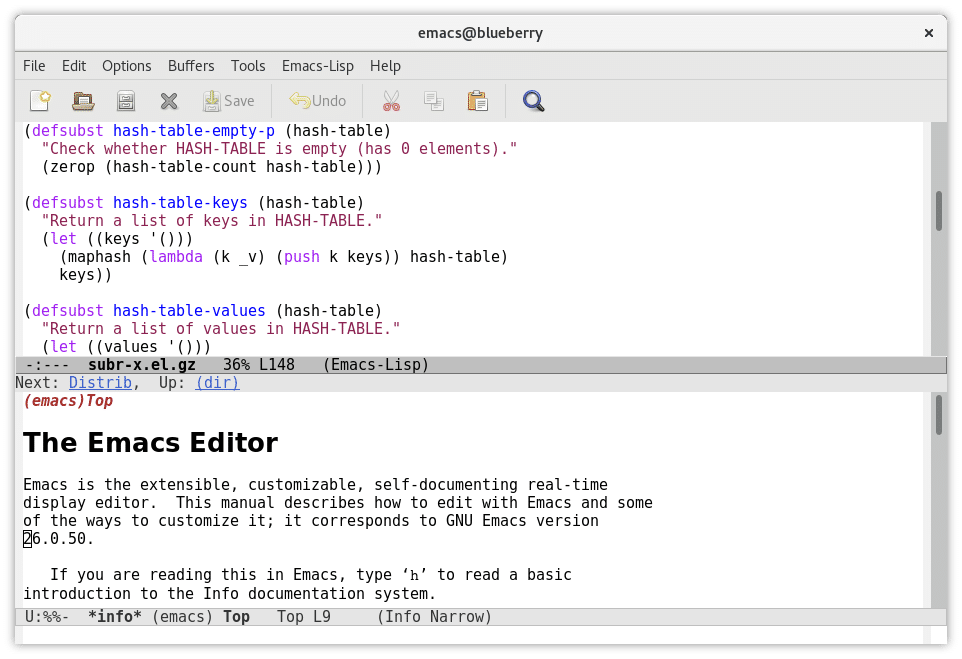
El Proyecto GNU dio a conocer el lanzamiento de la nueva version del popular el editor de texto «GNU Emacs 27.1», version en la cual se añadió el soporte para pestañas, así como también el soporte para el análisis JSON y un soporte mejorado para la salida usando la biblioteca de El Cairo, entre otras cosas mas.

Para quienes desconocen de este popular editor de texto, deben saber que GNU Emacs es un editor de texto extensible, personalizable, gratuito y abierto creado por el fundador de GNU Project, Richard Stallman. Este es el más popular de la familia de editores de texto de Emacs.

Este editor de texto está disponible para GNU/Linux, Windows y macOS, está escrito en C y proporciona Emacs Lisp como lenguaje de extensión. También implementado en C, Emacs Lisp es un «dialecto» del lenguaje de programación Lisp utilizado por Emacs como lenguaje de script.

Hasta el lanzamiento de GNU Emacs 24.5, el proyecto se desarrolló bajo la dirección personal de Richard Stallman, quien entregó el liderazgo del proyecto a John Wiegley en el otoño de 2015.

¿Qué hay de nuevo en GNU Emacs 27.1?

En esta nueva version del editor una de las novedades que se destaca es el nuevo soporte de barra de pestañas incorporado (‘modo de barra de pestañas’) el cual permite poder trabajar con ventanas como pestañas dentro del editor.

Otra novedad importante de esta nueva version de GNU Emacs 27.1 es la posibilidad de cambiar el tamaño y rotar imágenes sin usar el paquete ImageMagick.

Además también podremos encontrar el soporte de análisis JSON, así como también el soporte mejorado para la salida usando la biblioteca de El Cairo.

De los demás cambios que se incluyen en esta nueva version del editor:

  • Biblioteca HarfBuzz para renderizado de texto.
  • Soporte incorporado para enteros de tamaño arbitrario en Emacs Lisp.
  • Deje de usar unexec para organizar las descargas a favor del nuevo mecanismo de descarga portátil.
  • Teniendo en cuenta los requisitos de las especificaciones XDG al colocar los archivos de inicialización.
  • Archivo de inicio temprano adicional.
  • Habilitando enlaces léxicos por defecto en Emacs Lisp.

Si quieres conocer mas al respecto sobre el anuncio de la nueva version, puedes consultarlo dirigiéndote al siguiente enlace.

¿Como instalar GNU Emacs en Linux?

Para quienes estén interesados en poder instalar este editor en sus sistemas, deben saber que la mayoría de las distribuciones GNU/Linux proporcionan GNU Emacs en sus repositorios, con lo cual simplemente pueden buscar e instalar el paquete desde su centro de software o con ayuda de su gestor de paquetes.

Por ejemplo, para quienes son usuarios de Ubuntu, Debian o cualquier derivado de estos, pueden instalar el editor abriendo una terminal y tecleando en ella el siguiente comando:

sudo apt install emacs

Aun que para Ubuntu y derivados existe un desarrollador que realiza la compilaciones del código del editor y las proporciona dentro de un repositorio, el cual pueden añadir con el siguiente comando:

Para instalar GNU Emacs en Ubuntu, así como en los derivados de este, solo tendremos que abrir una terminal (esto lo podemos hacer con la combinación de teclas Ctrl+Al+T) y copiar los siguientes comandos en ella:

sudo add-apt-repository ppa:kelleyk/emacs -y

Aquí es cuestión de estar monitoreando la pronta disponibilidad para instalar el paquete de la nueva version.

En el caso de los que son usuarios de Arch Linux, Manjaro, Arco Linux o cualquier otro derivado, la instalación la pueden hacer ejecutando en una terminal el siguiente comando:

sudo pacman -S emacs

Mientras que para quienes prefieren el uso de los paquetes de Snap, pueden instalar el editor con el siguiente comando:

sudo snap install emacs --classic

Finalmente para quienes estén interesados en instalar ya la nueva version, de momento la única forma es descargando el código fuente del editor para realizar la compilación dentro de su sistema.

La nueva version de Emacs la pueden obtener desde su sitio web oficial en su sección de descargas.

El enlace es este.

from Linux Adictos https://ift.tt/2XVvpIJ
via IFTTT

GNU Taler, la «alternativa al Bitcoin» que propone Richard Stallman

GNU Taler

Personalmente, no confío mucho en el Bitcoin. Sencillamente, no me transmite seguridad. Y lo he dicho bien: es una impresión personal que debe tener algo que ver con lo desconocido o lo nuevo, aunque sea nuevo para uno mismo. No sé si esta impresión cambiará alguna vez en el futuro pero, si lo hace, lo hará con algo como GNU Taler, «una alternativa», entre comillas, que propone Richard Stallan, quien es el creador de GNU y GPL, algo que debe resultar familiar a todos nuestros lectores.

Pero, ¿qué es GNU Taler? A diferencia del Bitcoin, GNU Taler no es una criptomoneda, sino un sistema de pagos diseñado para ser usado para realizar pagos anónimos a negocios. Para hacerlo, quien paga usa una firma o token, uno necesario en cada compra para poder obtener dinero del sistema. Explicado esto, ¿es una alternativa al Bitcoin? Sólo si pensamos en la parte en la que pagamos, y sería una más segura.

GNU Taler no es una moneda

Stallam dice que «puedes usar tu cuenta bancaria para obtener tokens de Taler, y puedes gastártelos y quien recibe el dinero no será capaz de decir quién le ha pagado«. Esto recuerda un poco al uso que algunos desconfiados hacían (y seguro que aún hacen) para realizar compras por internet: meter dinero en una tarjeta especial con poco dinero que sólo usan para realizar compras por la red. También recuerda a PayPal, en donde sólo damos un correo para realizar los pagos por medio de un intermediario. O a Apple Pay, que también usa Tokens. La principal diferencia con respecto a estos sistemas es que GNU Taler es totalmente anónimo en todo momento.

GNU Taler no es algo que pueda usar todo el mundo en estos momentos, algo lógico si tenemos en cuenta que no existe desde hace mucho tiempo, pero la Comunidad Europea parece interesada en soportar el sistema de pagos y ya ha hecho pruebas que han ido muy bien.

¿Por qué Taler?

Por privacidad. Stallam es un gran defensor de la privacidad de los usuarios y cree que los sistemas de pagos digitales son peligrosos si no se desarrollan para ser seguros. Además, en países como China nada se mantiene en privado y Stallman prefiere que los gobiernos no estén fisgando las transacciones. Todos estos problemas desaparecen si usamos GNU Taler: nadie sabe quién ha pagado qué, pero el pago se ha realizado. ¿Confiarás en él?

from Linux Adictos https://ift.tt/3fQjstU
via IFTTT

Pinebook Pro, un portatil Linux por menos de $200 dolares

Cada vez más compañías se dan cuenta del potencial que tiene Linux para ser el sistema operativo por defecto de sus dispositivos y las ventajas que llegan al adoptar software libre. 

Por otro lado, empresas como PINE64 han estado ahí desde un inicio, comprometidas con Linux y su portafolio de dispositivos lo demuestra con una buena cantidad de productos que puedes adquirir a un muy buen precio. 

Recientemente, la compañía anuncio un nuevo portátil super barato que llegará a los estantes en agosto. 

El nuevo Pinebook Pro es un portátil de $199 dólares que viene con características que son suficientes para el usuario promedio pero que también pueden sorprender a un usuario avanzado. 

Primero que nada, el Pinebook Pro viene con un procesador de dos núcleos ARM a 1.8GHz Cortex A72 y cuatro núcleos ARM a 1.4GHz Cortex A53 junto a 4 GB de memoria RAM LPDDR4. 

Esta no es la típica configuración que se espera de un portátil, pero es suficiente para hacer tareas básicas como navegar por internet o enviar correos. 

Adicionalmente, en términos de hardware, la Pinebook Pro viene con almacenamiento de 64 GB eMMC 5.0 y un procesador Mali T-860 con la conectividad estándar Bluetooth 5.0 y Wifi. 

En términos de conectividad, este nuevo portátil viene con un puerto USB 3.0 y uno USB 2.0 tipo A, el puerto tipo C puede ser usado para carga o conexión de pantallas. Entre otras cosas se incluye un puerto para audífonos, una entrada para MicroSD, un micrófono integrado y una cámara frontal de 2 megapíxeles. 

El portátil trae una pantalla LCD de 14 pulgadas con resolución de 1920×1080, lo que funcionará para tareas básicas, como el resto de los componentes. 

Las buenas noticias es que el Pinebook Pro es un dispositivo portátil, es decir, solo tiene un peso de 1.26 kilos, por lo que es fácil llevarlo a todos lados. La batería de 10,000 mAh le da al portátil hasta 10 horas de vida sin necesidad de carga. 

La Pinebook Pro tiene un precio de $199 dólares y llegará el próximo mes a las tiendas seleccionadas por la compañía y desde su página web. 

from Linux Adictos https://ift.tt/2PI1M9k
via IFTTT

RetroArch 1.9.0 ya fue liberado y llega con algunas mejoras

Hace poco fue publicada una nueva versión de la popular interfaz de emuladores «RetroArch 1.9.0» en la cual se añadieron pocos cambios importantes, pero de los añadidos se destaca por ejemplo el trabajo realizado para mejorar el consumo de memoria (reducir) y de disco.

Para quienes desconocen de RetroArch, deben saber que este permite emular varias consolas de juegos, lo que permite que los juegos clásicos se ejecuten con una interfaz gráfica simple y unificada.

En RetroArch se admite el uso de emuladores de consolas como Atari 2600/7800/Jaguar/Lynx, Game Boy, Mega Drive, NES, Nintendo 64/DS, PCEngine, PSP, Sega 32X/CD, SuperNES, etc.

Se pueden usar gamepads de consolas de juegos existentes, incluidas Playstation 3/4, Dualshock 3, 8bitdo, XBox 1 y XBox360/One, así como gamepads de uso general como Logitech F710.

El emulador admite funciones avanzadas como juegos multijugador, estado de ahorro, mejora de la imagen de juegos antiguos mediante sombreadores, juegos de rebobinado, consolas de juegos de conexión en caliente y transmisión de video.

¿Qué hay de nuevo en RetroArch 1.9.0?

En esta nueva version se destaca que se agregó el modo de visualización de listas de reproducción «Explore» para seleccionar el contenido de la colección local, teniendo en cuenta los metadatos en la base de datos de Libretro.

Con ello se puede filtrar por criterios como número de jugadores, desarrollador, editor, sistema, país de origen, año de lanzamiento y género.

Además de ello también se añadió una búsqueda simplificada en listas de reproducción:

  • Al ver una lista de reproducción, el usuario presiona RetroPad X (o /, etc.) como de costumbre e ingresa un término de búsqueda
  • Esto se convierte en un filtro: se mostrarán todas las entradas coincidentes
  • Luego, el usuario puede realizar otra búsqueda para refinar aún más los resultados. Se puede apilar un número arbitrario de filtros de esta manera
  • Presionando ‘cancelar’ borra el último filtro ingresado

Por otra parte se ha trabajado mucho para reducir el consumo de memoria y reducir la I/O de disco para operaciones como cargar archivos de configuración y listas de reproducción.

También en esta nueva version, podremos encontrar que se implementó una lista desplegable para una rápida redefinición de claves, así como también un indicador de la posición actual en el reproductor de video incorporado y la animación agregada al cargar contenido.

De los demás cambios que se destacan de esta nueva version:

  • Se ha agregado una nueva barra de superposición de progreso al núcleo de ffmpeg (incrustado en RetroArch para Windows/Linux).
  • Se solucionaron los problemas con las operaciones de búsqueda están limitadas a un punto 1 segundo antes del final del archivo, y si el usuario intenta buscar más allá del final, la reproducción del archivo se reiniciará desde el principio.
  • Se resolvieron varias fugas de memoria importantes al abrir videos
  • Se han realizado mejoras en el menú.

Finalmente si quieres conocer mas al respecto sobre esta nueva version, puedes consultar los detalles en el siguiente enlace.

¿Cómo instalar RetroArch en Linux?

Para instalar el emulador arcade RetroArch en Linux nos apoyaremos con la instalación a través de Snap, para ello es necesario tener el soporte de esta tecnología instalado en su sistema.

Para realizar la instalación en nuestro sistema, simplemente debemos de abrir una terminal y ejecutar el siguiente comando:

sudo snap install retroarch

Y con ello solamente debemos de esperar a que descargue los paquetes necesarios y esperar a que realice la instalación, este proceso puede demorar algunos minutos.

Hecho esto, simplemente nos dirigimos a nuestro menu de aplicaciones y buscamos RetroArch para poder ejecutarlo en nuestro sistema.

Si ya cuentas con RetroArch instalado por este método, puedes actualízalo con el siguiente comando:

sudo snap refresh retroarch

Ahora si van a utilizar su teclado y mouse para jugar sus títulos favoritos no deben de tener problema alguno, incluso si utilizan un mando por conexión Bluetooth RetroArch debe de reconocerlo y permitirles configurarlo sin problema alguno.

Aunque si van a utilizar un mando conectado por medio de USB probablemente tengan algún contratiempo de que RetroArch no lo reconoce.

Es por ello por lo que deben de añadir un soporte extra para esto. Deben de abrir una terminal y ejecutar los siguientes comandos:

sudo snap connect retroarch:raw-usb

sudo snap connect retroarch:joystick

Ahora RetroArch ya debe de reconocer el mando por USB el cual ya pueden configurar en la aplicación.

from Linux Adictos https://ift.tt/33Mbgsf
via IFTTT

Una vulnerabilidad en Qualcomm y MediaTek permite interceptar parte del tráfico WPA2

Los investigadores de Eset han identificado una nueva variante de la vulnerabilidad Kr00k, la cual afecta a los chips Qualcomm y MediaTek. La nueva vulnerabilidad permite el descifrado del tráfico Wi-Fi interceptado protegido mediante el protocolo WPA2.

La vulnerabilidad Kr00k es causada por un procesamiento incorrecto de las claves de cifrado cuando el dispositivo está desconectado del punto de acceso. En la primera variante de la vulnerabilidad, al desconectarse, se resetea la clave de sesión (PTK) almacenada en la memoria del chip, ya que no se enviarán más datos en la sesión actual.

En este caso, los datos restantes en el búfer de transmisión (TX) se cifraron con una clave ya borrada que constaba solo de ceros y, en consecuencia, se podían descifrar fácilmente durante la interceptación. Una clave vacía solo se aplica a los datos residuales en un búfer que tiene varios kilobytes de tamaño.

Sobre el problema

La diferencia clave entre la segunda variante de la vulnerabilidad, que se manifiesta en los chips Qualcomm y MediaTek, es que, en lugar del cifrado con una clave cero, los datos después de la disociación se transmiten no cifrados en absoluto, a pesar de que el cifrado están configuradas.

De los dispositivos basados ​​en Qualcomm probados para detectar vulnerabilidades, se observaron el D-Link DCH-G020 y el enrutador Turris Omnia.

Entre los dispositivos basados ​​en chips MediaTek, se probaron el enrutador ASUS RT-AC52U y las soluciones de IoT basadas en Microsoft Azure Sphere utilizando el microcontrolador MediaTek MT3620.

Para explotar ambas vulnerabilidades, un atacante puede enviar marcos de control especiales que provocan la disociación e interceptar los datos que se envían a continuación.

La disociación se usa comúnmente en redes inalámbricas para cambiar de un punto de acceso a otro mientras está en roaming o cuando se pierde la conexión con el punto de acceso actual. La disociación se puede activar enviando un marco de control, que se transmite sin cifrar y no requiere autenticación (un atacante solo necesita una señal Wi-Fi, pero no necesita conectarse a una red inalámbrica).

Un ataque puede llevarse a cabo tanto cuando un dispositivo cliente vulnerable accede a un punto de acceso invulnerable, como en el caso de un dispositivo que no está afectado por el problema, a un punto de acceso donde se manifiesta la vulnerabilidad.

La vulnerabilidad afecta el cifrado a nivel de red inalámbrica y permite el análisis solo de las conexiones no seguras establecidas por el usuario (por ejemplo, DNS, HTTP y tráfico de correo), pero no brinda la oportunidad de comprometer las conexiones con cifrado a nivel de aplicación (HTTPS, SSH, STARTTLS, DNS sobre TLS, VPN y etc.).

El peligro del ataque también se reduce por el hecho de que un atacante puede descifrar solo unos pocos kilobytes de datos a la vez que estaban en el búfer de transmisión en el momento de la desconexión.

Para capturar con éxito los datos enviados a través de una conexión insegura, un atacante debe saber exactamente cuándo se envió o iniciar constantemente la desconexión del punto de acceso, lo que llamará la atención del usuario debido a los reinicios constantes de la conexión inalámbrica.

Soluciones

El problema se abordó en la actualización de julio para controladores propietarios para chips Qualcomm y en la actualización de abril para controladores para chips MediaTek.

En julio se propuso una solución para MT3620. Los investigadores que identificaron el problema no tienen información sobre cómo parchear el controlador ath9k gratuito.

Además de que se ha preparado una secuencia de comandos de Python para probar la exposición de los dispositivos a ambas vulnerabilidades. Si quieres tener acceso a ello, y puedes visitar el siguiente enlace.

Por otra parte podemos señalar la identificación de seis vulnerabilidades en los chips DSP de Qualcomm, que se utilizan en el 40% de los teléfonos inteligentes, incluidos los dispositivos de Google, Samsung, LG, Xiaomi y OnePlus, por investigadores de Checkpoint.

Los fabricantes no han revelado detalles de las vulnerabilidades hasta que se corrigieron.

from Linux Adictos https://ift.tt/30K1RPZ
via IFTTT

Kodi 19 llega en versión alfa y desvela sus primeras novedades destacadas, como soporte para AV1

Kodi 19 alfa

Hace poco más de  una semana, el proyecto que desarrolla el software que nació como centro multimedia para la XBOX (XBMC, XBOX Media Center) lanzó la que se espera que sea la última actualización de mantenimiento de Leia. En la nota de su lanzamiento mencionaron que ya estaban trabajando en la siguiente versión, un Kodi 19 del que durante este fin de semana han lanzado su primera versión alfa. Su nombre en clave, algo que ya se conocía, será «Matrix».

Con respecto a que sea una versión alfa, hay que tener en cuenta algunas cosas: no hay opción de probarla en Linux, y quien se decida a instalarla tiene que tener claro que se va a encontrar con algunos fallos. El proyecto avisa de otra cosa más, y esta también estará presente en el momento del lanzamiento de la versión estable: van a dar el salto a Python 3, por lo que algunos addons, como aquellos que dependan de Python 2, dejarán de funcionar. Esto se solucionará con el tiempo, cuando los desarrolladores actualicen sus addons.

Novedades que llegarán junto a Kodi 19 «Matrix»

Audio/Música

  • Gestión mejorada de conjuntos de CD y cajas de discos múltiples.
  • Etiquetas de metadatos adicionales.
  • Manejo mejorado de las fechas de lanzamiento del álbum.
  • Nueva configuración para abrir la ventana de visualización/pantalla completa de música automáticamente cuando se inicia la reproducción.
  • Ya está disponible para instalar una nueva visualización de música inspirada en Matrix; se ha puesto mucho cuidado para que funcione bien en sistemas de gama baja.

Vídeo y subtítulos

  • Soporte para AV1.
  • La opacidad de los subtítulos ahora se puede cambiar.
  • Nuevo color gris oscuro para subtítulos.

Cambios en el tema Estuary, que sigue por defecto en Kodi 19

  • Rediseño de la ventana de visualización/pantalla completa de música para que coincida con otras ventanas de pantalla completa: permite mostrar fanart y visualizaciones sin superposiciones de colores.
  • Flags de información multimedia adicionales agregadas a la pantalla de información de la ventana de visualización/pantalla completa de música.
  • La vista de lista de reproducción predeterminada ahora usa el formato de vista de lista ancha con opciones en el menú lateral como en otras áreas de la máscara.
  • Se agregó una nueva vista «Reproducción en curso» para la reproducción de música, que muestra los detalles multimedia de cualquier canción seleccionada en la lista de reproducción y los de cualquier canción que se esté reproduciendo actualmente.

Juegos

  • La versión para iOS soporta controladores, como los de la PlayStation y la XBOX.

Proveedores de información (scrappers)

  • Nuevos scrappers de Python para música: disponibles en repositorio como Generic Album Scrapper y Generic Artist Scrapper.
  • Nuevos scrappers de Python para TV y películas: disponibles en repositorios como The Movie Database Python y The TVDB (nuevo).

PVR

  • Recordatorios PVR.
  • Grupos de canales de TV y radio y widgets de pantalla de inicio de Estuary.
  • Mejoras en la usabilidad del administrador de grupo.
  • Mejoras en la usabilidad del administrador de canales.
  • Controles de navegación de la ventana de guía.
  • Mejoras en el cuadro de diálogo de información PVR de Estuary.
  • La configuración ‘Cambiar a pantalla completa’ ahora admite tipos de canales.
  • Elementos del menú contextual de la lista de reproducción para grabaciones.
  • Categorías de PVR dinámico para la pantalla de inicio de Estuary.
  • Capacidad de ordenar canales y EPG por el orden de los canales de backend.
  • Admite la numeración de canales específicos del grupo y la opción de iniciar el número de grupo localmente desde 1.
  • Soporte para iniciar entradas EPG como en vivo.
  • Admite mostrar tamaños de grabación y poder ordenar por ellos.
  • Nuevo, en vivo, final y estreno para EPG, grabaciones y temporizadores.
  • Mejoras en el rendimiento de la ventana de guía.
  • Mejoras en el rendimiento de la ventana de búsqueda.
  • Optimizaciones de uso de memoria y rendimiento de EPG.
  • API C ++ para el desarrollo de complementos PVR.

Red

  • Información mejorada sobre las implicaciones de seguridad de habilitar interfaces externas.
  • Se agregó un interruptor predeterminado para requerir una contraseña para la interfaz web.

Addons

  • Paso a Python 3.
  • Kodi ahora hará cumplir el origen de los complementos instalados y sus dependencias. Esto se ha implementado para evitar que los repositorios de terceros sobrescriban el código de complementos no relacionados, lo que fue la causa de numerosos informes de errores en el pasado.

Cambios específicos que Kodi 19 incluirá por plataforma

  • En plataformas Darwin (Apple), el código Objective-C ha migrado de una gestión de memoria manual a ARM.
  • iOS:
    • Se ha añadido función para mostrar el espacio total/libre.
    • El log de Kodi ahora se puede compartir usando la hoja para compartir nativa.
    • La interfaz (GUI) de Kodi ya no se oscurece en dispositivos con «notch».
  • macOS:
    • El ajuste de apagar otras pantallas ya no requiere que se reinicie la app.
    • Ahora se usa el atajo general de macOS para poner la app a pantalla completa.
  • Android:
    • Soporte para Static HDR10 para todo tipo de fuentes, si el dispositivo lo soporta.
    • Soporte para Dynamic Dolby Vision HDR para servicios de streaming, si el dispositivo lo soporta.
  • Windows también soportará Static HDR10 para todo tipo de fuentes, si la GPU del equipo lo soporta.

Kodi 19 «Matrix» aún no tiene fecha de lanzamiento

Con todo lo anterior, seguro que muchos sentimos la necesidad de probarlo, pero, como hemos explicado, eso no es posible aún en Linux. Y sobre el lanzamiento estable, el proyecto aún no ha mencionado ninguna fecha, por lo que sólo podemos esperar y tener paciencia.

from Linux Adictos https://ift.tt/3ixfDvk
via IFTTT

Se desvelan las primeras novedades que llegarán junto a elementary OS 6, como nueva tipografía y mejoras en el modo oscuro

elementary OS 6

Como muchos proyectos, el que dirige Daniel Foré publica un artículo mensual sobre todos los avances que van consiguiendo y los planes que tienen para su futuro. En este caso, suele ser Cassidy James Blaede, quien hace unas horas nos ha hablado de las primeras novedades que llegarán a elementary OS 6. Pero, como la sexta versión del «sistema operativo primario» aún no tiene fecha programada, también nos han hablado de cambios que introducirán en Hera.

Cassidy recuerda que ahora elementary OS usa un modelo de desarrollo semi-rolling release, y eso permite a sus usuarios disfrutar de las novedades mucho antes que antes. Pero ese «semi» significa que no es para siempre y que en un futuro a medio plazo lanzarán el elementary OS 6 que ya se puede probar desde sus Early Access Builds, descargables desde este enlace. A continuación os hablamos de las novedades que llegarán al sistema en las próximas semanas.

Pronto en elementary OS 5.1 Hera

  • Mejoras de seguridad y estabilidad.
  • En los ajustes del teclado, han añadido una nueva vista a los métodos de entrada, lo que facilita las cosas sobre todo en idiomas como los asiáticos.
  • Se ha actualizado el indicador de la música en el panel superior, lo que asegura que se muestra el reproductor por defecto cuando no se está reproduciendo nada.
  • Actualización menor en AppCenter para asegurar que la posición de su ventana se guarda y restaura correctamente.
  • Se ha corregido la vulnerabilidad «boothole».

Primeras noticias en forma de cambios de elementary OS 6

  • Se ha retocado la interfaz, empezando por una nueva tipografía y hoja de estilo. Esto afectará a todo el sistema.
  • Estilo oscuro para los componentes del sistema como el Dock, los indicadores del panel, la superposición de atajos de teclado, los diálogos del sistema, etc.
  • Color principal predeterminado elegido por el usuario en todas las aplicaciones. Las aplicaciones aún pueden anular esto si así lo desean, pero el color Blueberry predeterminado anterior se puede cambiar por una gama de colores de paleta que incluyen fresa, naranja, plátano, lima, menta, uva y chicle.
  • Mejoras importantes en las apps de comunicación y organización, como Evolution.
  • Nueva app de tareas.
  • Nuevo instalador y configuración inicial para mejorar la experiencia del primer inicio.
  • Mejorado el soporte multi-táctil para navegar entre apps y otras tareas.

Por el momento, los usuarios interesados en probar elementary OS pueden descargar 5.1.6 Hera desde su página web oficial. elementary OS 6 aún no tiene fecha de lanzamiento programada.

from Linux Adictos https://ift.tt/33HwuI2
via IFTTT