Thunderbird 157: estabilidad, seguridad y control para entornos gestionados

Thunderbird 157

Mozilla ha publicado una nueva entrega de su cliente de correo Thunderbird 157, acompañada de las ramas de soporte extendido 153.4 ESR y 140.17 ESR. No se trata de un rediseño visual ni de un salto funcional enorme, sino de una puesta a punto centrada en estabilidad, seguridad y control para entornos gestionados.

La actualización llega para Windows, macOS y GNU/Linux, y puede instalarse desde el propio mecanismo de actualizaciones o descargando el paquete desde la web oficial. En España y el resto de Europa, los administradores de equipos corporativos y organismos públicos son uno de los públicos que más partido pueden sacar a las nuevas políticas empresariales.

Thunderbird 157 introduce más control para administradores y configuración más sencilla

Entre las novedades más destacadas aparecen dos directivas pensadas para despliegues organizados. La primera, DisableChat, permite desactivar por completo el módulo de chat, mientras que la segunda, DisableFileLink, bloquea la función FileLink, utilizada para enviar archivos pesados mediante enlaces. Así, quien gestiona una flota de ordenadores puede limitar características que no desea en su plantilla.

Para el usuario particular, Mozilla ha retocado la configuración manual de cuentas IMAP y POP: el campo del puerto ya no es obligatorio, porque la aplicación puede determinarlo de forma automática cuando haga falta. También se ha actualizado el complemento integrado Thundermail a la versión 2.0.16.

OpenPGP, cifrado y limpieza interna

En el apartado de cifrado, Thunderbird 157 permite mostrar contenido remoto en mensajes OpenPGP protegidos con integridad sin poner en riesgo la seguridad del cifrado. Además, se han corregido fallos en la búsqueda de claves y se ha dejado de rechazar por error claves RSA válidas, un problema que podía bloquear la comunicación cifrada.

Mozilla también ha retirado las herramientas de línea de comandos RNP y ha eliminado una preferencia relacionada con el número mínimo de cabeceras en la vista previa. Son cambios internos, pero ayudan a aligerar y ordenar el funcionamiento del programa.

Una tanda amplia de errores corregidos en Thunderbird 157

La mayor parte del paquete son arreglos. Entre ellos se encuentra un fallo que mantenía la barra de estado activa y disparaba el consumo de CPU, un quebradero de cabeza para equipos modestos. También se ha recuperado el atajo de teclado del filtro rápido y se ha corregido la visualización incorrecta del remitente en la lista de mensajes.

  • IMAP: los correos enviados vuelven a guardarse en la carpeta correspondiente y se han resuelto bloqueos al esperar la respuesta del servidor.
  • OAuth2: se han reparado problemas de inicio de sesión con Gmail en Windows y otros fallos de autenticación.
  • Calendario: se corrigen citas recurrentes que aparecían más allá de su fecha final y desajustes de sincronización CalDAV.
  • OpenPGP: mejora la búsqueda de claves tras una revocación y se evita el rechazo indebido de claves RSA.

Seguridad y ramas ESR

Junto a la versión estable, se han publicado Thunderbird 153.4.0 ESR y 140.17.0 ESR. Esta última cierra su ciclo de vida, por lo que quienes sigan esa rama deberán planificar el salto a una serie con soporte. Las tres versiones incorporan parches de seguridad; Mozilla remite a su página de avisos para consultar los detalles técnicos.

Para los usuarios que priorizan compatibilidad sobre novedades, la rama 153.4 ESR mantiene las correcciones importantes, aunque las nuevas políticas empresariales llegan primero a la versión rápida. En cualquier caso, actualizar pronto es la opción más sensata si se usan cuentas IMAP, servicios de Google o cifrado OpenPGP.

Cómo conseguir la actualización

El despliegue se está haciendo de forma gradual. Se puede forzar la comprobación desde Ayuda > Acerca de Thunderbird o descargar la versión más reciente desde la web oficial. Está disponible para Windows, macOS y Linux, y no requiere aprender un programa nuevo: los cambios se notan sobre todo en la fiabilidad diaria.

Esta entrega no busca llamar la atención con grandes fuegos artificiales, sino dejar menos cabos sueltos. Políticas para empresas, ajustes de cuenta más flexibles, correcciones en IMAP, OAuth2, calendario y OpenPGP, además de parches de seguridad conforman un paquete pensado para quien depende del correo a diario. Si la versión anterior daba guerra con servidores, autenticación o citas recurrentes, conviene actualizar y comprobar que todo sigue en su sitio.

from Linux Adictos https://ift.tt/cPtKMUh
via IFTTT

Tails 7.14: actualizaciones clave para la privacidad y el rendimiento de la distribución


Tails 7.14 ya está disponible como nueva versión de esta distribución Linux centrada en la privacidad y el anonimato. Publicada el 30 de septiembre de 2026, la actualización incorpora nuevas versiones de varios de sus componentes fundamentales, entre ellos Tor Browser, el cliente Tor y el kernel Linux. La llegada de Tails 7.14 se produce poco después de la versión 7.13, y mantiene el ciclo de actualizaciones quincenal que el proyecto ha adoptado durante septiembre, reforzando así la rapidez en la implementación de mejoras de seguridad y rendimiento. \n\nTor Browser se actualiza a la versión 15.0.24 en Tails 7.14. Este navegador, basado en Firefox, es una pieza central de la experiencia de Tails para navegar de forma anónima a través de la red Tor. Mantenerlo al día es especialmente importante en una distribución cuyo objetivo es proteger la privacidad de sus usuarios. En esta versión, Tor Browser se integra como parte del sistema y recibe las actualizaciones correspondientes al ciclo habitual del navegador dentro de la distribución.\n\nTails 7.14 también actualiza Tor a la versión 0.4.9.13 y el kernel Linux a la 6.12.111. Estos componentes son críticos para mantener la conectividad a la red Tor y para garantizar compatibilidad y correcciones de seguridad en el núcleo del sistema. Dado que Tails se ejecuta con frecuencia desde un USB y funciona como un entorno temporal, la actualización del conjunto de red y del núcleo resulta fundamental para la seguridad y la estabilidad.\n\nSolución de un problema con los teclados coreanos. Además de las actualizaciones de componentes, Tails 7.14 incluye una corrección específica relacionada con los métodos de entrada. Se ha solucionado un fallo que impedía que el método de entrada de teclado predeterminado funcionara correctamente al iniciar una sesión en coreano. Este problema estaba registrado como el fallo #21779.\n\nActualización automática desde Tails 7.0. Los usuarios que ya tengan instalada una versión 7.0 o posterior pueden actualizar de forma automática a Tails 7.14, conservando el Almacenamiento Persistente existente. En caso de que la actualización automática no funcione o Tails no arranque tras la actualización, se recomienda emplear el procedimiento de actualización manual. También están disponibles las imágenes de Tails 7.14 para memorias USB, así como imágenes ISO para DVD y máquinas virtuales. Es importante señalar que una instalación nueva no equivale a una actualización de una instalación existente y podría eliminar el Almacenamiento Persistente almacenado en la memoria.\n\nTails mantiene su ciclo de actualizaciones quincenal. Esta versión continúa el calendario introducido por el proyecto a comienzos de septiembre, con 7.12, 7.13 y 7.14 lanzadas con un intervalo de dos semanas. Este ritmo permite incorporar más rápidamente las nuevas versiones de Tor Browser y otros componentes sin acumular cambios durante periodos prolongados.\n\nTails 7.14 ya se puede descargar. La distribución ofrece tanto la imagen específica para memorias USB como la imagen ISO para DVD y máquinas virtuales. Aunque no se esperan cambios visibles de gran escala en la interfaz, la actualización es crucial para mantener al día tres componentes esenciales: el navegador para Tor, el cliente Tor y el kernel Linux. Los usuarios de Tails 7.0 o posterior pueden utilizar el mecanismo de actualización automática preservando su Almacenamiento Persistente.

from Linux Adictos https://ift.tt/HamCelL
via IFTTT

WSL 3.0.1: la nueva era de Windows Subsystem for Linux y la llegada de WSL Containers

Microsoft ha publicado WSL 3.0.1, la nueva generación de Windows Subsystem for Linux, que marca un salto significativo desde la rama anterior 2.x hacia una versión mayor. Esta actualización llega acompañada de una de las novedades más destacadas en la evolución de WSL: WSL Containers, una infraestructura integrada para crear, ejecutar y administrar contenedores Linux directamente desde Windows.

La versión se lanzó el 29 de septiembre de 2026 y está disponible a través del repositorio oficial de WSL. Este lanzamiento no se limita a cambiar el número de versión: Microsoft aprovecha esta etapa para mejorar el rendimiento entre Windows y Linux, introducir un nuevo modelo de red y añadir herramientas y APIs orientadas específicamente al trabajo con contenedores.

WSL 3.0.1 marca el salto desde WSL 2

La publicación de WSL 3.0.1 representa oficialmente el cambio de la rama 2.x a la 3.x. El propio repositorio de Microsoft registra el cambio en el historial, mostrando una transición de 2.9.13 a 3.0.1 y dejando atrás la numeración anterior.

El objetivo fundamental de WSL permanece: proporcionar un entorno Linux integrado en Windows. Con la versión 3.0.1, Microsoft amplía de forma considerable lo que se puede hacer desde ese entorno, especialmente en lo referente a contenedores.

WSL Containers: una de las grandes novedades

Entre las novedades más relevantes está la disponibilidad general de WSL Containers, abreviado como WSLc. Esta tecnología, que se mostró como vista previa durante el verano, ya está lista para uso general. La pieza central es wslc.exe, una herramienta de línea de comandos que permite crear, ejecutar y administrar contenedores Linux desde Windows. También existe container.exe como alias integrado, con una sintaxis más familiar para quienes trabajan con herramientas de contenedores.

Además, Microsoft ofrece una API de WSL Containers para que aplicaciones nativas de Windows puedan crear y controlar contenedores Linux mediante programación. Esto abre posibilidades para desarrollo, herramientas de inteligencia artificial y software que necesite ejecutar cargas Linux de manera integrada.

Herramientas para administrar contenedores

La versión 3.0.1 trae numerosos comandos nuevos para la gestión de contenedores. Entre ellos se encuentran wslc container restart para reiniciar contenedores y wslc container cp para copiar archivos hacia y desde un contenedor mediante archivos tar. También aparece wslc system info para consultar el estado del entorno de contenedores, junto con wslc network connect y wslc network disconnect para gestionar la conectividad de red de los contenedores.

El sistema incorpora además eventos en tiempo real mediante wslc events, comprobaciones de estado, soporte de --mount y opciones para controlar el tiempo de espera durante la detención de contenedores. Microsoft permite configurar dónde se almacena el contenido de la sesión predeterminada de WSLc.

Un nuevo modelo de red para WSL

Otra novedad destacada es Consommé, un nuevo modo de red desarrollado para flujos de trabajo de contenedores. Este enfoque busca mejorar la compatibilidad con VPN, cortafuegos y redes corporativas. El tráfico de la máquina virtual Linux se integra con Windows mediante un proceso en el contexto del usuario, gestionando DNS, encaminamiento y asignación de puertos, para que las aplicaciones y contenedores Linux se integren de forma más natural en la red de Windows.

Mejor rendimiento al acceder a archivos de Windows

WSL 3.0.1 también introduce mejoras en el acceso desde Linux a archivos almacenados en Windows. Microsoft indica que estas optimizaciones pueden doblar el rendimiento en ciertos escenarios al acceder a archivos de Windows desde entornos Linux, lo que es especialmente relevante para proyectos que mantienen código en Windows pero ejecutan herramientas desde Linux.

Integración empresarial y ecosistema de desarrollo

El lanzamiento también intensifica la integración con entornos corporativos. Defender for Endpoint puede recopilar información sobre procesos, archivos y actividad de red dentro de contenedores para relacionarla con el equipo Windows anfitrión. Intune añade controles específicos para WSL Containers, permitiendo activar o desactivar la funcionalidad y gestionar listas de registros autorizados para descargar imágenes de contenedores. Esto facilita que WSL 3 encaje en entornos empresariales con políticas de seguridad y administración centralizada.

Integración con herramientas de desarrollo

La plataforma no queda aislada del ecosistema de desarrollo. Microsoft señala compatibilidad con contenedores de desarrollo de Visual Studio Code utilizando wslc como controlador de contenedores. También hay soporte en Aspire y en la extensión de contenedores de Visual Studio Code, mientras que la comunidad ya está creando herramientas para gestionar gráficamente los contenedores de WSL.

¿Y qué pasa con Docker Compose?

Una de las carencias actuales de WSL Containers es el soporte nativo para Docker Compose. Microsoft reconoce que compose es una de las peticiones más importantes y ya está trabajando para integrarlo. La idea es que un futuro wsl compose up pueda usar archivos compose.yaml existentes sin modificaciones. Por lo tanto, WSL 3.0.1 no pretende reemplazar todo el ecosistema de contenedores; cargas de trabajo más avanzadas pueden seguir requiriendo Docker, al menos mientras llegan nuevas características.

La controversia pasada sobre la existencia de WSL 3

Durante 2026 circuló información sobre un supuesto WSL 3 que Microsoft negó. Con este lanzamiento, el repositorio oficial documenta claramente la versión 3.0.1 y compara 2.9.13 con 3.0.1, aclarando que WSL Containers está disponible de forma general. Esto desactiva las afirmaciones antiguas de que “WSL 3 no existe”.

Un cambio de etapa para Linux dentro de Windows

Con WSL 3.0.1, Microsoft transforma WSL de una solución práctica para ejecutar herramientas Linux en Windows a una plataforma más completa para cargas Linux y contenedores. La incorporación de WSL Containers, una API para aplicaciones Windows, mejoras de rendimiento, un nuevo modelo de red y controles empresariales abre nuevas perspectivas para desarrolladores y administradores de TI. Microsoft ha indicado que seguirá fortaleciendo las capacidades fundamentales de WSL, incluyendo red y rendimiento entre sistemas operativos. WSL 3.0.1 marca el inicio de una nueva etapa en el proyecto, más que una simple actualización de mantenimiento.

from Linux Adictos https://ift.tt/ZWufGjA
via IFTTT

Archinstall 4.5: mejoras prácticas para una instalación guiada más robusta

Archinstall 4.5

Archinstall 4.5 ya está en circulación como la nueva entrega del instalador guiado de Arch Linux, ese asistente de texto que permite montar el sistema sin tener que escribir a mano cada paso de la guía oficial. La herramienta sigue siendo opcional, porque Arch mantiene su procedimiento manual para quien prefiera controlar hasta el último detalle. La versión ha llegado justo antes de la actualización mensual de la ISO de octubre, así que quienes arranquen con medios recientes deberían toparse con ella desde el entorno live.

El foco de esta actualización está repartido entre soporte para ARM64, kernels de tiempo real, seguridad de red y correcciones de instalación. No se trata de un cambio de rumbo ni de un rediseño completo, sino de una puesta al día con mejoras prácticas para hardware variado, perfiles de escritorio y flujos automatizados. Conviene mirar los detalles porque algunos afectan a decisiones que se toman durante el propio proceso de instalación.

AArch64 gana opciones de arranque, con matices, en Archinstall 4.5

Una de las novedades más visibles es que Archinstall 4.5 puede configurar instalaciones EFI con GRUB y Limine en sistemas AArch64, la arquitectura ARM de 64 bits. Antes, parte de la lógica de arranque estaba más centrada en equipos x86_64, así que esta ampliación acerca el instalador guiado y su compatibilidad con Limine a máquinas ARM que usan firmware UEFI convencional. También se incorpora el identificador de tipo de partición correcto para una raíz AArch64, lo que ayuda a que el software interprete mejor la disposición del disco.

Eso sí, no hay que llevarse a engaño: no todas las placas ARM se vuelven compatibles por arte de magia. Muchos dispositivos siguen dependiendo de firmware y requisitos de arranque muy concretos. La mejora afecta al proceso de instalación en hardware ARM64 que ya ofrece un entorno adecuado; no implica que Arch Linux como proyecto pase a soportar oficialmente cualquier cacharro con procesador ARM. La letra pequeña importa, sobre todo en placas de desarrollo y equipos con particularidades de fabricante.

Kernels de tiempo real al alcance del instalador

Otra incorporación destacada son los kernels linux-rt y linux-rt-lts, disponibles como opciones dentro de Archinstall. Estos núcleos buscan respuestas más predecibles y con menor latencia, algo que no suele ser necesario en un ordenador de escritorio corriente, pero que puede marcar diferencias en tareas de audio profesional, procesamiento en tiempo casi real o equipos dedicados a funciones industriales. Ambos paquetes están en los repositorios de Arch, así que el instalador simplemente facilita su elección desde el principio.

La ventaja práctica es que el usuario no tiene que instalar primero un kernel estándar y cambiarlo después. La selección se hace durante la configuración inicial, lo que reduce pasos y evita liarse con módulos o arranques intermedios. Para quien no necesite ese tipo de comportamiento, los núcleos habituales siguen siendo la opción lógica; para quien sí lo necesite, ahora el camino es bastante más directo.

Seguridad y red: menos sustos en la instalación

Archinstall 4.5 activa la verificación de certificados TLS, una medida que ayuda a confirmar que las conexiones HTTPS se hacen contra el servidor esperado. Sin esa comprobación, las operaciones de red quedan más expuestas a ataques de intermediario. En un instalador que puede descargar paquetes o recursos de configuración, tener esta protección por defecto es un detalle sensato y no un simple adorno.

También se endurecen los permisos de la partición EFI mediante la opción de montaje fmask=0177, lo que limita el acceso a los archivos expuestos en esa partición. Además, se corrige un fallo que impedía mostrar de forma fiable las redes Wi-Fi cuyo nombre incluye espacios. Parece una tontería, pero muchas redes domésticas, de oficina o hotel usan SSID con espacios; si el instalador no las lista bien, el usuario puede quedarse sin conexión justo cuando más la necesita para bajar paquetes.

Wayland cambia de portero en Archinstall 4.5

Los perfiles de escritorio Wayland para Hyprland, Labwc, Niri y Sway dejan atrás polkit y pasan a usar systemd-logind. Este cambio tiene que ver con la gestión de sesiones, asientos y acceso a recursos como dispositivos de entrada o hardware gráfico. En compositores Wayland, integrarse correctamente con ese sistema evita complicaciones raras de permisos y encaja mejor con la forma de trabajar que estos entornos esperan hoy.

Para el usuario final, la diferencia no tiene por qué notarse a simple vista, pero sí puede ahorrar quebraderos de cabeza después de instalar. Menos piezas intermedias y una gestión de sesión más alineada con el sistema suelen traducirse en menos ajustes manuales. Es el tipo de corrección que no da titulares espectaculares, aunque mejora la experiencia cuando se usa el equipo a diario.

Intel, impresión y Cockpit también reciben ajustes

En el apartado de hardware, la versión corrige la selección de paquetes para gráficos Intel de generaciones recientes, algo relevante para reproducción y procesamiento multimedia con aceleración por hardware. Sin las piezas adecuadas, aplicaciones como FFmpeg u OBS Studio podían encontrarse con problemas al intentar aprovechar esas capacidades. La idea es que una instalación guiada deje el terreno mejor preparado para este tipo de equipos.

También hay retoques en la configuración de impresión, donde se incorpora el soporte esperado para procesar documentos PostScript y PDF, y en la integración de Cockpit para administración de almacenamiento. Son cambios menos llamativos que el soporte ARM o los kernels RT, pero ayudan a que el sistema recién instalado no se quede a medias en funciones habituales. En un entorno de servidor o de escritorio avanzado, esos detalles marcan la diferencia entre algo que funciona y algo que obliga a intervenir después.

Una herramienta guiada, pero no obligatoria

Conviene recordar que Archinstall no sustituye a la instalación manual de Arch Linux. Sigue siendo un asistente opcional incluido en los medios de instalación, pensado para quienes quieren una ayuda sin renunciar a decidir sobre particiones, gestores de arranque, kernels o entornos de escritorio. El método tradicional con pacstrap, fstab y compañía continúa disponible para quien prefiera hacerlo todo a mano.

Debajo de la interfaz de texto, Archinstall también funciona como una base para instalaciones repetibles o automatizadas mediante archivos de configuración. Eso explica por qué tienen importancia cambios en la detección de hardware, los resúmenes, las particiones o los perfiles de paquetes, aunque no aparezcan como grandes novedades en pantalla. La herramienta se ha ido convirtiendo en algo más que un simple menú para principiantes.

Con estas mejoras, Archinstall 4.5 deja una actualización centrada en ampliar compatibilidad práctica, reforzar la seguridad y ordenar detalles que aparecen durante la puesta en marcha. El soporte AArch64 para GRUB y Limine, los kernels linux-rt y linux-rt-lts, la verificación TLS, los permisos de la partición EFI y el cambio a systemd-logind en perfiles Wayland forman el núcleo de la versión. No cambia la esencia de Arch Linux ni convierte al instalador en obligatorio, pero sí hace que la ruta guiada sea más útil en más escenarios y con menos sorpresas desagradables.

from Linux Adictos https://ift.tt/fnYUupO
via IFTTT

antiX 26.1: Ligereza, flexibilidad y control para equipos antiguos

antiX 26.1

La nueva entrega de antiX, una distribución Linux de enfoque ligero, llega con la versión 26.1 apoyada en Debian 13 y pensada para quienes no quieren renunciar a equipos modestos. El proyecto evita depender de systemd y conserva varias alternativas para arrancar y gestionar servicios, una seña de identidad que la diferencia de otras propuestas más convencionales.

Entre las opciones de inicio se encuentran runit, SysVinit, dinit, s6-rc y s6-66, con runit como opción predeterminada. Esa variedad permite escoger cómo se inicia el sistema y cómo se administran los servicios, algo que encaja con usuarios que prefieren control explícito y no depender de una única pieza.

Compatibilidad con hardware antiguo y 32 bits

antiX 26.1 mantiene soporte para 32 bits y 64 bits, con imágenes core y full. Esto permite reutilizar ordenadores antiguos que se quedarían fuera de otras distribuciones más pesadas, especialmente aquellos con poca memoria o procesadores sencillos.

Qué cambia en antiX 26.1

La versión se presenta como una actualización de corrección sobre antiX 26, centrada en mejorar la estabilidad y la seguridad. Al tratarse de una revisión de mantenimiento, no se plantea como un salto que obligue a empezar de cero, aunque sí incorpora ajustes y paquetes actualizados desde la base Debian.

Sin systemd: el detalle que marca la diferencia

La distribución mantiene una arquitectura sin systemd, libsystemd0, elogind y libelogind0, y recurre a eudev para cubrir parte de esas funciones. Esta decisión no es un simple detalle técnico: condiciona el modo en que el sistema arranca, gestiona servicios y se relaciona con el resto del ecosistema Linux.

Imágenes de antiX 26.1 disponibles y verificación

La publicación incluye archivos ISO core y full para 32 y 64 bits, junto con sumas MD5, hashes SHA256, firmas y archivos zsync. En el apartado gráfico siguen presentes entornos como IceWM, Fluxbox, JWM y herbstluftwm, pensados para consumir pocos recursos y adaptarse a distintos gustos.

Con esta entrega, antiX 26.1 se coloca como una opción para quienes buscan un Linux ligero, flexible y compatible con máquinas antiguas. La apuesta por Debian 13, la ausencia de systemd y la variedad de init systems conforman una propuesta que no pretende competir en novedades llamativas, sino en control, mantenimiento y aprovechamiento de hardware que otros sistemas han dejado atrás.

from Linux Adictos https://ift.tt/wymVACk
via IFTTT

gThumb 4.0: una renovación profunda para un veterano visor de imágenes en GNOME

gThumb 4.0

gThumb 4.0 ya está disponible como versión estable para Linux. Se trata de una puesta al día de largo recorrido para este veterano visor y organizador de fotografías, muy ligado al escritorio GNOME. La migración a GTK4 y libadwaita cambia de arriba abajo la forma en que se presenta la aplicación. El salto de versión llega tras una etapa de pruebas y busca que el programa se sienta como una herramienta actual.

La aplicación conserva su enfoque de gestión y edición de imágenes, pero ahora encaja mejor con los entornos modernos. Además de renovar el aspecto, se han tocado apartados internos para que el manejo sea más fluido. La integración con el escritorio y el rendimiento son dos de los puntos que más se notan en el uso diario.

Interfaz de gThumb 4.0 e integración en GNOME

El rediseño afecta a prácticamente todas las zonas de la interfaz. Menús, botones, barras de herramientas y etiquetas ganan claridad, mientras que el mayor uso de espacio en editores, propiedades de archivo y ajustes hace que todo respire mejor. En GNOME se aprovecha el selector de archivos moderno con miniaturas, y algunos controles superpuestos, como el zoom, aparecen sobre la propia imagen. La portada a GTK4 y libadwaita también mejora la representación visual y las animaciones.

Edición y compatibilidad de archivos

Entre las novedades del editor aparece una herramienta de censura que permite pixelar o difuminar una zona rectangular de la imagen. También se añade reproducción de archivos WebP y PNG animados, y la posibilidad de guardar imágenes en formato JPEG XL, con extensión .jxl. Estos cambios amplían las opciones para quien trabaja con distintos tipos de archivo. La herramienta de censura y el soporte de JPEG XL son dos de las incorporaciones más visibles.

Gestos, rendimiento y metadatos

El visor responde mejor a los gestos del panel táctil. Un deslizamiento horizontal permite pasar de una imagen a otra, mientras que el gesto de pellizcar sirve para acercar o alejar. Si el ratón tiene botones laterales, también se pueden usar para avanzar y retroceder entre archivos. En las presentaciones se incorpora una transición suave de aparición, y el algoritmo de redimensionado rápido ayuda con imágenes grandes. La navegación por gestos y los botones laterales del ratón hacen más cómodo moverse por bibliotecas amplias. Además, se amplía la información de metadatos de vídeo.

Funciones que se quedan por el camino

La actualización no solo añade cosas. Algunas herramientas heredadas desaparecen de esta rama: los álbumes web, la hoja de contactos y la búsqueda de duplicados ya no forman parte de gThumb 4.0. Es un movimiento que implica priorizar el mantenimiento del código y las funciones más usadas. La eliminación de álbumes web, hoja de contactos y búsqueda de duplicados puede obligar a buscar alternativas en Linux a quienes dependían de ellas.

Instalación de gThumb 4.0

No hay un único paquete oficial para todas las distribuciones. En Ubuntu 26.04 LTS existe un PPA comunitario que permite probar la versión 4.0, y también se puede compilar desde el código fuente. En versiones más antiguas o en sistemas donde libadwaita no cumple los requisitos mínimos, la orden habitual de apt puede seguir instalando la rama 3.12.x basada en GTK3. La disponibilidad depende de la distribución y de los repositorios comunitarios, así que conviene comprobar qué versión se instala antes de dar por hecho el salto.

gThumb 4.0 supone una actualización profunda para este organizador de fotos: moderniza la interfaz con GTK4 y libadwaita, mejora la integración con GNOME, añade censura, formatos como JPEG XL y controles por gestos, y retira funciones antiguas. Para los usuarios de Ubuntu, la instalación pasa por revisar la PPA o el código fuente según la versión del sistema. Es una versión pensada para alargar la vida de la aplicación sin perder su carácter práctico en Linux.

from Linux Adictos https://ift.tt/3equOXG
via IFTTT

Git 2.56: seguridad y rendimiento para repositorios grandes

git 2.56

Git, el sistema de control de versiones distribuido de código abierto, ha publicado su versión 2.56.0. Este lanzamiento ha contado con la participación de más de un centenar de desarrolladores, de los cuales una treintena se estrena como contribuyentes al proyecto. La nueva entrega incluye un conjunto de mejoras que afectan a tareas cotidianas como la resolución de conflictos, la optimización de operaciones en repositorios grandes y la gestión de referencias.

A lo largo de las próximas líneas repasamos las novedades más relevantes que trae esta actualización. Muchas de ellas están pensadas para facilitar el trabajo diario de los mantenedores y para reducir el tiempo de ejecución en repositorios de gran tamaño, un aspecto crítico en entornos de desarrollo profesionales.

Un modo más seguro para marcar conflictos resueltos en Git 2.56

Cuando se produce un conflicto durante una fusión, el proceso tiene dos fases: primero se edita el árbol de trabajo hasta que cada archivo en conflicto queda como se desea, y después se preparan esas rutas para indicar a Git que el conflicto está solucionado. El problema es que comandos como git add -u actualizan todas las rutas modificadas que están bajo seguimiento, lo que puede incluir cambios locales ajenos al conflicto o incluso archivos que aún contienen marcadores de conflicto.

Para evitar estos descuidos, Git 2.56 incorpora git add --resolved. Este modo considera únicamente las rutas que actualmente están sin fusionar en el índice. Antes de preparar nada, revisa los archivos regulares no fusionados en busca de marcadores de conflicto residuales. Si encuentra alguno, informa de las rutas afectadas y deja el índice intacto. Además, se le puede pasar un patrón de rutas para limitar qué archivos no fusionados se tienen en cuenta, y la comprobación de marcadores se aplica de forma global a la selección: si algún archivo seleccionado contiene marcadores, no se prepara ninguno. Las eliminaciones resueltas y los conflictos binarios, al no tener marcadores textuales, sí se pueden preparar con normalidad.

Esta opción es deliberadamente más restrictiva que git add -u o git add -A, no se puede combinar con ellas e ignora los archivos bajo seguimiento que nunca estuvieron en conflicto. Resulta útil como red de seguridad en flujos de trabajo donde una fusión puede comenzar con cambios locales no relacionados ya presentes.

El algoritmo de merge-base deja de buscar antes

Muchas operaciones de Git necesitan localizar el mejor ancestro común de dos confirmaciones. Las fusiones los usan como punto de partida para combinar cambios, y las diferencias de tres puntos emplean un ancestro común para decidir dónde empieza el trabajo de una rama temática. Los servidores de repositorios realizan el mismo cálculo para diferencias de solicitudes de extracción, comprobaciones de fusionabilidad y rangos de revisión.

Git encuentra estos ancestros caminando hacia atrás desde ambos extremos. Imagina que se pintan de azul las confirmaciones alcanzables desde un lado y de rojo las del otro. Una confirmación alcanzada por ambos colores es candidata a base de fusión. Encontrar un candidato no siempre es suficiente: las fusiones cruzadas pueden producir múltiples bases de fusión, ninguna de las cuales es ancestro de otra, por lo que Git debe seguir caminando hasta saber que las ha encontrado todas. La regla de parada anterior podía seguir procesando una larga cola de historia obsoleta y ya común después de que otra base de fusión hubiera dejado de ser posible.

La versión 2.56 lleva la cuenta de cuántas confirmaciones en cola quedan pintadas exclusivamente por cada lado. Una vez que un lado exclusivo se agota, no puede aparecer un nuevo punto de encuentro, así que Git puede detenerse sin dejar de devolver todas las bases de fusión. La diferencia puede ser notable cuando ramas laterales antiguas se han fusionado en una historia mucho más larga. En un caso real de un monorepositorio, el recorrido pasó de 0,68 segundos a 0,01 segundos. Las evaluaciones en producción sobre dos monorepositorios grandes encontraron muchos casos alrededor de 70 veces más rápidos en uno y una mejora media de unas 20 veces en el otro.

Path-walk ahora compatible con mapas de bits e islas delta

Cuando Git reempaqueta un repositorio, busca objetos similares que puedan almacenarse de forma eficiente como deltas. La búsqueda tradicional agrupa candidatos mediante un hash de nombre. El reempaquetado path-walk, en cambio, visita los objetos por su ubicación en el árbol, lo que acerca versiones de la misma ruta y a menudo encuentra mejores relaciones delta. El ahorro potencial de almacenamiento es sustancial. En una prueba con un clon reciente del repositorio Fluent UI y forzando a Git a recalcular deltas, un reempaquetado ordinario con mapas de bits produjo un paquete de 558,5 MB. El reempaquetado con --path-walk generó un paquete de 164,4 MB, aproximadamente un 71% menos.

Sin embargo, los servidores de repositorios necesitan algo más que paquetes pequeños. Suelen usar mapas de bits de alcanzabilidad para responder rápidamente a consultas de enumeración de objetos, y algunos emplean islas delta para evitar que los objetos de un grupo de referencias dependan de objetos disponibles solo en otro. El reempaquetado path-walk era incompatible con ambas cosas, lo que limitaba dónde podían desplegarse sus mejoras de almacenamiento. Git 2.56 elimina esas dos restricciones.

Un reempaquetado path-walk ahora puede seleccionar confirmaciones para un nuevo mapa de bits. Las invocaciones posteriores de git pack-objects pueden reutilizar un mapa de bits existente cuando responde a la petición, recurriendo al recorrido por rutas solo cuando sea necesario. El path-walk también realiza ahora la contabilidad requerida por las islas delta: propaga la pertenencia a islas a través de confirmaciones y árboles antes de elegir bases delta. Esto permite a los servidores preservar sus reglas de aislamiento mientras experimentan con la representación en disco más pequeña del path-walk. Estos cambios no habilitan el reempaquetado path-walk por defecto, sino que eliminan dos importantes bloqueos de adopción.

Git 2.56 introduce nuevas herramientas y mejoras internas

El comando experimental git history sigue creciendo. Git 2.54 lo introdujo con reword y split, y Git 2.55 añadió fixup. Ahora Git 2.56 incorpora git history drop, que elimina la confirmación seleccionada y reaplica sus descendientes sobre la confirmación padre. Si HEAD se mueve, Git actualiza el índice y el árbol de trabajo preservando cambios locales no relacionados. Se aborta si reaplicar un descendiente causara conflictos o sobrescribiera un cambio local. El comando sigue siendo experimental, no puede operar sobre una historia que contenga fusiones y no puede eliminar una confirmación raíz o de fusión.

Los comandos de escritura de referencias han estado dispersos entre git update-ref, git symbolic-ref y otras herramientas de plomería. Git 2.56 continúa consolidando la gestión de referencias de bajo nivel bajo el paraguas de git refs: create, update, delete y rename. Los valores antiguos opcionales proporcionan protección compare-and-swap para actualizaciones y borrados. Son comandos deliberadamente de bajo nivel; en particular, git refs rename mueve la referencia y su reflog, pero no realiza los ajustes de configuración de rama que hace git branch -m.

La limpieza de ramas temáticas locales después de que su trabajo llega a la rama principal puede implicar comparar cada rama con su rama de seguimiento remoto configurada. Git 2.56 añade una forma masiva: git branch --delete-merged 'origin/*' 'topic-*' --dry-run. En este comando, origin/* coincide con ramas cuyo upstream está bajo origin, topic-* limita los candidatos a nombres de rama locales que comienzan por topic-, y --dry-run lista lo que se borraría sin borrar nada. Cuando se ejecuta sin --dry-run, Git elimina solo las ramas cuyas puntas son alcanzables desde sus upstreams correspondientes. Las ramas extraídas en un árbol de trabajo, las ramas con upstreams faltantes y varias configuraciones de push ambiguas se omiten. La opción branch..deleteMerged = false puede proteger una rama de la limpieza masiva.

git bisect run es muy eficaz para encontrar la confirmación que introdujo una regresión, pero al terminar normalmente deja al usuario en la confirmación culpable hasta que ejecuta git bisect reset. La nueva opción --reset-when-found[=] combina esos pasos. Su valor por defecto es original, que volver a la confirmación en la que se estaba antes de comenzar la bisección; found limpia el estado de la bisección pero deja la confirmación culpable extraída. La opción no está disponible con --no-checkout.

El comando experimental git replay ahora puede aplanar la topología de fusiones con --linearize. Git reaplica las confirmaciones en una sola línea y descarta las confirmaciones de fusión, igualando la topología producida por git rebase --no-rebase-merges, pero sin usar el árbol de trabajo. La opción no se puede combinar con --contained ni con reaplicar múltiples ramas a la vez.

Git ahora puede reconocer dos errores tipográficos fáciles en la línea de comandos y sugerir la forma pretendida. Ejecutar git push origin/main aconseja usar git push origin main, mientras que git branch --set-upstream-to origin main sugiere git branch --set-upstream-to=origin/main. Git comprueba que cada corrección sea plausible antes de sugerirla, evitando conjeturas indiscriminadas.

Los clones parciales omiten objetos seleccionados inicialmente, pero los blobs obtenidos bajo demanda tradicionalmente se han quedado almacenados localmente para siempre. Git 2.56 puede descartar blobs grandes y recuperables y confiar de nuevo en el remoto promisor: git repack -a --filter=blob:limit=1m --drop-filtered --dry-run y luego sin --dry-run. El ensayo en seco lista los candidatos; el reempaquetado real los elimina localmente para que un acceso posterior los vuelva a buscar. Es un mecanismo de limpieza manual, no una caché acotada automáticamente, y actualmente solo admite filtros blob:limit. Git requiere un remoto promisor y rechaza casos inseguros como descartar un objeto referenciado por el índice actual. El trabajo fue contribuido como proyecto de GSoC por Siddharth Shrimali, con Christian Couder y Siddharth Asthana como mentores.

git log --follow ahora puede rastrear una ruta de forma más fiable a través de una historia no lineal. Anteriormente, el comando mantenía una única «ruta actual» global. Si diferentes padres renombraban la ruta de manera distinta, el lado que se visitara primero podía determinar lo que Git seguía durante el resto del recorrido. Git 2.56 registra la ruta por separado para cada padre, haciendo que el resultado sea independiente del orden de recorrido y corrigiendo casos como fusiones de subárboles.

Los gráficos con múltiples raíces pueden colocar una confirmación no relacionada directamente debajo de una confirmación raíz en la misma columna, haciendo que ambas parezcan conectadas. Git 2.56 indenta estas «raíces visuales» cuando es necesario. Esto está habilitado por defecto para git log --graph. Usa --no-graph-indent para el renderizado antiguo, o configura log.graphIndent para elegir un valor por defecto.

Varios cambios internos eliminan acantilados de escalado en operaciones por lo demás ordinarias. Las escrituras en reftable ahora evitan recargas redundantes después de tomar el bloqueo, haciendo que las llamadas de estadísticas del sistema de archivos sean constantes en lugar de lineales con el número de referencias. La carga de paquetes conocidos como nuevos ya no escanea la lista existente antes de cada inserción, eliminando una regresión O(N²) que hacía que un comando relacionado con el prompt tardara 4,5 segundos en un repositorio con 37.815 paquetes.

Otros cambios eliminaron escaneos cuadráticos de reftables con muchas tumbas y de diferencias de árbol de trabajo limitadas por ruta, mientras que la recolección de archivos no rastreados ahora es robustamente O(n log n) en lugar de depender de una entrada ya ordenada. Las pruebas de rendimiento de tumbas en reftable cayeron de unos 13 segundos a 0,2 segundos. En una copia de Chromium con aproximadamente 500.000 entradas de índice, una git diff afectada mejoró de unos ocho minutos a 0,07 segundos.

La versión 2.56 de Git se presenta como una actualización centrada en la seguridad y el rendimiento. Herramientas como git add --resolved reducen el riesgo de errores al preparar conflictos, mientras que las optimizaciones en la búsqueda de ancestros comunes y en el reempaquetado path-walk buscan aliviar el trabajo en repositorios de gran tamaño. A esto se suman mejoras en la gestión de referencias, limpieza de ramas y corrección de comandos, junto con notables avances en eficiencia interna que se traducen en tiempos de ejecución mucho menores. Todo ello configura un lanzamiento que, sin cambiar la experiencia básica del usuario, sienta bases más sólidas para el futuro del proyecto.

from Linux Adictos https://ift.tt/pNbUJrK
via IFTTT

Firefox 157 y el renacer visual con Nova: una actualización que redefine la experiencia

Firefox 157

Mozilla ha puesto en circulación Firefox 157 en su canal estable, una versión que la compañía presenta como una de las renovaciones visuales más relevantes de los últimos tiempos. El navegador adopta por defecto Nova, un tema que suaviza las formas de los elementos principales y añade toques de color, con degradados pastel discretos en los bordes de la ventana. El anterior gran rediseño llegó a mediados de 2021, coincidiendo con el lanzamiento de Firefox 89, y el nombre que usaron fue Proton.

El despliegue abarca Windows, macOS y Linux, aunque en el sistema libre el nuevo aspecto requiere activación manual en esta primera fase.

Qué cambia con Nova

Con Nova activo, las pestañas, los menús, la barra de direcciones, las ventanas emergentes, la barra lateral, los cuadros de búsqueda y los avisos informativos presentan esquinas más redondeadas y una apariencia menos rígida. Los primeros bocetos internos de Mozilla se conocieron en marzo gracias al bloguero Söeren Hentzschel, y el proyecto pasó de la idea a la práctica con rapidez, aunque algunas propuestas iniciales quedaron rebajadas.

Las pruebas en versiones Nightly llegaron a incluir separaciones para crear un efecto de islas flotantes en la barra de herramientas, la barra de pestañas vertical y el marco del contenido web. Esa solución no se mantuvo en la versión final, por lo que el resultado es más contenido y menos llamativo que aquellos experimentos.

Firefox 157 recupera además el modo compacto de forma oficial. Esta opción reduce el espacio entre herramientas, pestañas y entradas de menú, lo que deja más sitio para la página web. Mozilla lo considera práctico en pantallas pequeñas y en configuraciones de pantalla dividida, y ofrece un ajuste automático que lo activa cuando lo estima conveniente.

Si el nuevo diseño no convence, todavía se puede desactivar. Basta con abrir about:config en una pestaña, localizar browser.nova.enabled y cambiar su valor a false con doble clic. El cambio surte efecto al instante, sin necesidad de reiniciar el navegador.

Otras novedades de Firefox 157

Entre los ajustes menos visibles, Firefox 157 avisa cuando el usuario ha configurado un registro de claves de cifrado mediante SSLKEYLOGFILE. La advertencia aparece en Ajustes y en el panel de información del sitio, ya que otros programas del equipo podrían consultar esas claves y leer tráfico web cifrado.

En el terreno europeo, el navegador incorpora Firefox Suggests en la barra de direcciones para Austria, Bélgica, Chequia, Dinamarca, Finlandia, Hungría, Irlanda, Países Bajos, Noruega, Polonia, Portugal, Eslovaquia, España y Suecia. Este sistema puede mostrar resultados patrocinados, desde marcadores deportivos hasta sitios de pago, por encima del destino buscado. Quien no lo quiera puede desactivarlo en Ajustes > Buscar > Firefox Suggests.

La página de nueva pestaña facilita la creación de atajos personalizados: el icono + permanece visible al final de la fila de accesos, en lugar de aparecer solo al pasar el cursor. Desde ahí se puede añadir un título, una URL y una imagen para crear un mosaico propio.

También cambia el icono del widget listar todas las pestañas en la barra de la ventana, que abandona la forma de uve poco descriptiva. Además, Amazon deja de venir como motor de búsqueda preinstalado.

  • Las videollamadas por WebRTC pueden aprovechar decodificación AV1 por hardware cuando el equipo lo permite.
  • La tecla Tab ahora desplaza el foco al campo de texto de la barra de direcciones y de la barra de búsqueda.
  • Los diálogos de página alert(), confirm() y prompt() se adaptan al tema visual del sitio.
  • Se añade compatibilidad con el encadenamiento de overscroll-behavior en CSS.
  • El lanzamiento incluye correcciones para varias vulnerabilidades de seguridad.

Cuándo y cómo actualizar

Firefox 157 está disponible desde el lunes 28 de septiembre en el FTP de Mozilla, con instaladores y compilaciones binarias para los principales sistemas operativos, los mismos enlaces que ofrecerá la web oficial a lo largo del día de hoy. Los usuarios de Windows, macOS y Linux que ya tengan el navegador podrán actualizar desde la aplicación un día después, el martes 29 de septiembre.

A partir de esa fecha, los repositorios de distribuciones Linux, las tiendas de software como Flathub y Snap y otros formatos empezarán a empaquetar la versión. En Ubuntu no hará falta intervenir: la actualización llegará de forma automática desde la Snap Store y, si el navegador está abierto, un aviso de escritorio indicará cuándo se puede instalar.

La llegada de Nova reabre el debate sobre si este diseño está a la altura de etapas anteriores como Australis, Photon y Proton. Más allá de la estética, la versión combina el nuevo tema con mejoras de seguridad, cambios en la búsqueda y ajustes pensados para el día a día, por lo que se presenta como una actualización de transición hacia un Firefox más uniforme en Windows, macOS y Linux.

from Linux Adictos https://ift.tt/9TLB2Vi
via IFTTT

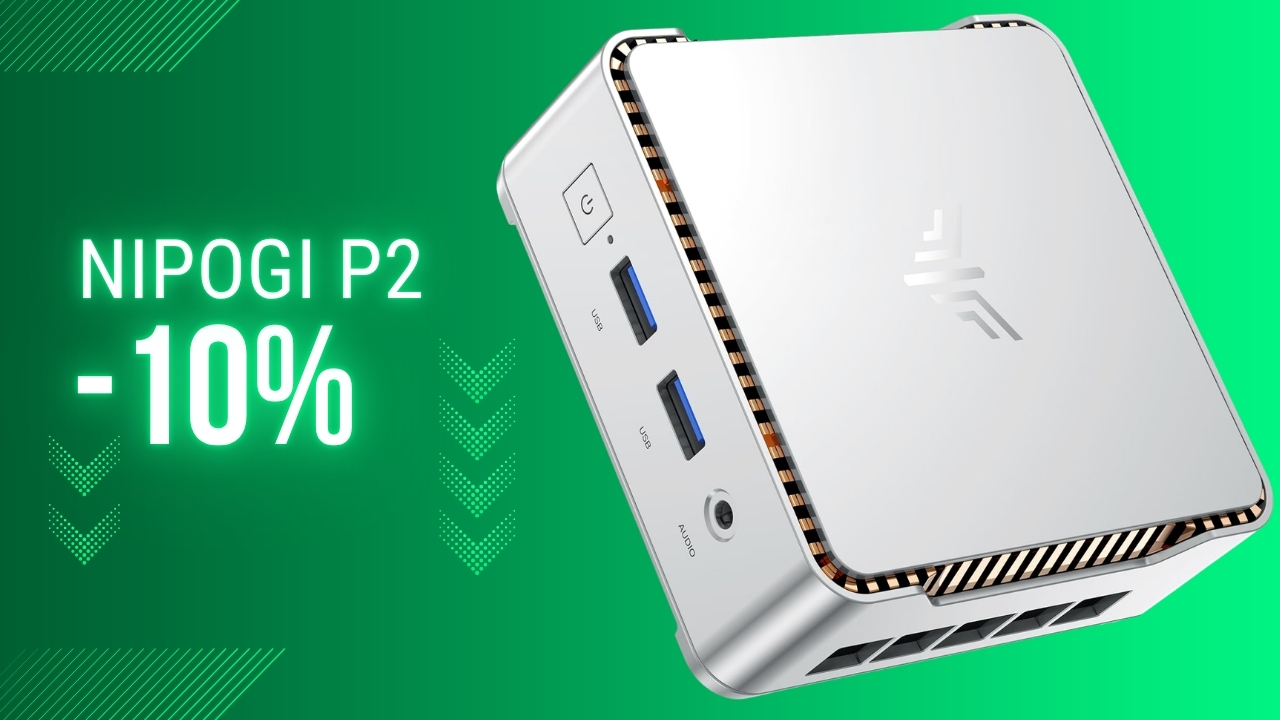
NiPoGi P2: un Mini PC para servidor doméstico y estación de trabajo eficiente

nipogi p2

Cualquier apasionado conoce bien esa búsqueda constante del hardware bueno y a precio razonable (más ahora con los precios de la memoria disparados): un equipo compacto, que consuma poco, que no haga ruido y que sirva igual de bien para montar un servidor doméstico headless con Proxmox que para desplegar una distribución de escritorio rápida y estable como Debian, Fedora o Arch Linux.

Si estabas esperando una buena oportunidad de otoño para renovar tu equipo de trabajo o para añadir un nuevo nodo a tu clúster de servidores caseros, hay una promoción activa en Amazon que merece la pena tener en el radar coincidiendo con la campaña de ofertas de Prime.

Hardware ideal para montar tu propio servidor o equipo de trabajo

Los miniordenadores de última generación se han convertido en los favoritos de la comunidad sysadmin y de los entusiastas del self-hosting. Su arquitectura x86 ofrece una compatibilidad nativa sin los dolores de cabeza de emulación ni falta de drivers que a veces encontramos en otras plataformas de bajo coste.

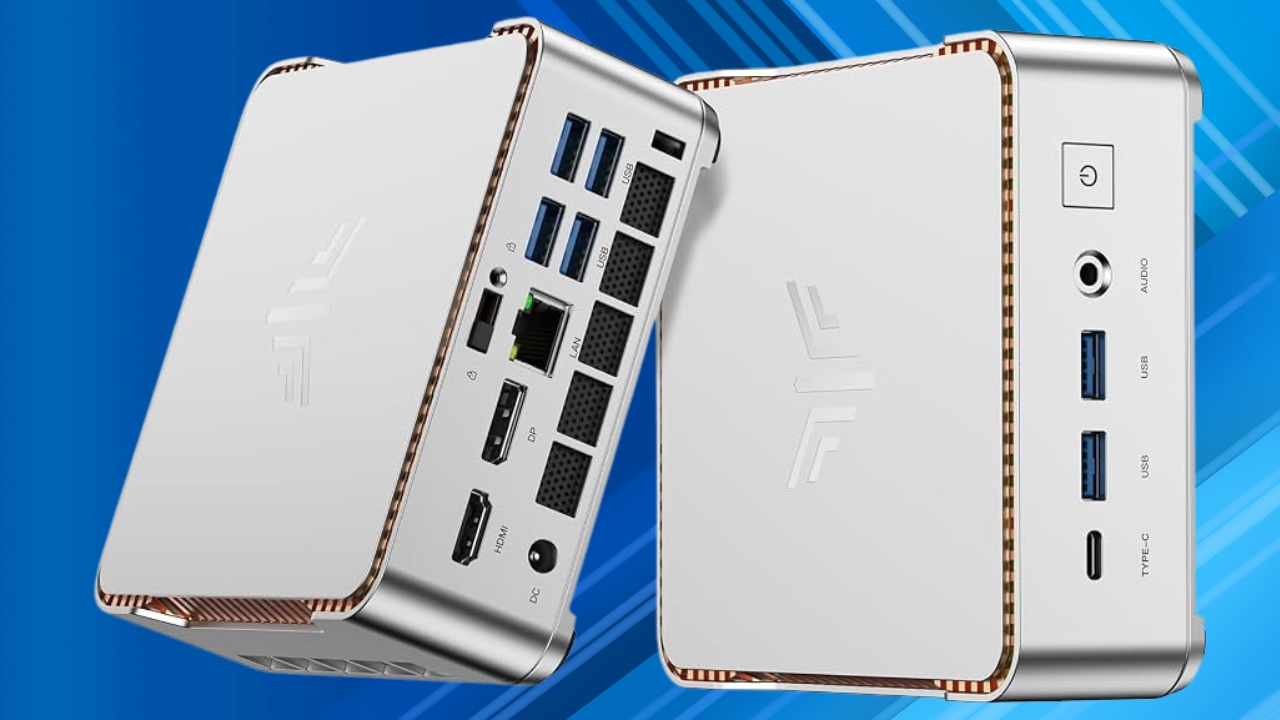
Y es que, el NiPoGi P2 incluye en una pequeña caja un hardware interesante para el precio que tiene:

  • Procesador AMD Ryzen 3 7330U (4 core / 8 threads) hasta 4.3 Ghz, basado en Zen 3.
  • iGPU AMD Radeon @ 1.8 Ghz – Soporte 4K@60Hz triple – Con HTMI 2.0, USB-C y DisplayPort
  • 16 GB de memoria RAM DDR4 – Capacidad de ampliación con 2 módulos SO-DIMM.
  • Almacenamiento SSD NVMe de 256 GB (ampliable hasta 4TB con dos ranuras M.2)
  • Conectividad WiFi 5 + Bluetooth 4.2

nipogi p2

Entre los usos más habituales para los que destaca este tipo de formato dentro de un entorno Linux (solo incluye Windows 11 Pro preinstalado) se encuentran:

  • Servidor de virtualización (Proxmox / ESXi): potencia suficiente para levantar múltiples contenedores LXC y máquinas virtuales ligeras sin despeinarse.
  • Home Server y Docker: ideal para ejecutar Home Assistant, servidor de medios Plex/Jellyfin, Nextcloud, AdGuard Home o tu propia pila de almacenamiento en red local.

Detalles de la oferta y código de descuento

El equipo cuenta con una rebaja directa del 10% de descuento mediante un cupón promocional por tiempo limitado, dejando su precio de venta habitual bastante más accesible para quienes buscan exprimir al máximo su presupuesto hardware.

A continuación te dejamos todos los datos de la promoción para conseguirlo al precio mínimo:

  • Precio habitual: 349 €
  • Precio final con descuento: 314 €
  • Código promocional: BCGX3X8E (aplicar en la pasarela de pago de Amazon)
  • Periodo de validez: Desde el 24 de septiembre a las 09:00 h hasta el 18 de octubre a las 23:59 h.

Puedes aprovechar esta promoción y comprar este Mini PC con el cupón de descuento en Amazon antes de que finalice la campaña.

from Linux Adictos https://ift.tt/Mz0lEgW
via IFTTT

Shotcut 26.9.27: renovación visual, mejoras de audio y seguridad fortalecida en un editor libre de referencia

En el ecosistema de los editores de vídeo libres, Shotcut continúa consolidándose con una nueva entrega que llega para refrescar la experiencia del usuario sin perder la esencia de su plataforma multiplataforma. La versión estable 26.9.27, publicada el 27 de septiembre de 2026, presenta un conjunto de mejoras notables que abarcan desde un rediseño visual hasta avances en la línea de tiempo, procesamiento de audio y robustez de seguridad.

Entre las novedades visibles para el usuario, destaca un nuevo aspecto visual y un logotipo rediseñado que buscan modernizar la identidad del proyecto mientras se mantienen las herramientas familiares en su distribución habitual. Este cambio no es meramente cosmético: marca un paso en la modernización gradual de la interfaz para facilitar la edición diaria sin alterar el flujo de trabajo conocido.

Renovación de la interfaz y nuevo logotipo

Shotcut 26.9 introduce esquinas redondeadas y ajustes visuales que mejoran la experiencia de usuario. El nuevo logotipo acompaña esta renovación, proporcionando una identidad actualizada y coherente con las mejoras de diseño iteradas en las últimas versiones.

Auto Duck y mejoras en la mezcla de audio

Una de las funciones más interesantes es Automatic Audio Ducking, disponible desde las propiedades de cada pista en la línea de tiempo. Esta característica reduce automáticamente el volumen de una pista cuando otra requiere prioridad, por ejemplo, para dar más protagonismo a una voz frente a la música de fondo. La implementación se integra directamente en las propiedades de las pistas, simplificando su uso sin necesidad de configuraciones complejas.

La línea de tiempo recibe controles directos de mezcla: cada cabecera de pista de audio incluye un control de volumen y un medidor de nivel, permitiendo una visión rápida de la mezcla sin abrir paneles adicionales. Además, los fotogramas clave pueden automatizar cambios de volumen a lo largo del proyecto, y se ajusta el comportamiento de Adjust Clip Gain para evitar modificaciones accidentales durante la selección y el movimiento de clips.

Calidad de procesamiento de audio y flujo de trabajo optimizado

El procesamiento de audio se optimiza manteniendo la cadena en formato 32-bit float, en lugar de convertir a 16 bits de manera intermedia. Esta decisión reduce la pérdida de precisión durante el procesamiento y mejora la calidad global del audio.

El nuevo Adjustment Clip permite aplicar filtros de manera global a la composición de varias pistas de vídeo subyacentes, sin generar un clip de vídeo por sí mismo. Esta herramienta facilita la aplicación de ajustes universales y reduce la necesidad de duplicar filtros en múltiples clips.

La línea de tiempo también obtiene mejoras de rendimiento, especialmente al mover clips entre pistas, hacer zoom y ejecutar operaciones de deshacer. Estas optimizaciones son especialmente útiles en proyectos de mayor tamaño, donde la eficiencia de la edición es clave.

Base multimedia actualizada y correcciones para Linux

FFmpeg pasa a la versión 9.0, aportando una base multimedia más reciente para lectura, procesamiento y exportación. Además, se corrigen avances relevantes para Linux, como la compatibilidad con codificadores de hardware VA-API HEVC y la estabilidad al trabajar con proyectos en unidades CIFS/SMB en kernels modernos, junto con mejoras en Show in Folder ante rutas con caracteres no ASCII y cambios en complementos de audio externos.

Seguridad y control de plugins externos

La seguridad recibe especial atención: se elimina la posibilidad de reintentos de descarga HTTP no cifrada para contenidos HTTPS fallidos y se corrigen comportamientos que podían ignorar certificados o permitir que la URL de actualización proviniera de un servidor distinto a shotcut.org. También se corrigen problemas con modelos de Whisper y la carga de descriptores descargados por el sistema. Además, se refuerza la gestión de complementos externos: la opción Leave Safe Mode pasa a ser un ajuste permanente denominado Allow External Plugins, desactivado por defecto para evitar bloqueos provocados por plugins problemáticos. El programa también puede detectar inicios bloqueados y desactivar automáticamente los complementos externos para facilitar la recuperación.

Disponibilidad

Shotcut 26.9.27 ya está disponible como versión estable para Linux, Windows y macOS. Esta actualización combina mejoras visibles, como el diseño y las herramientas de audio, con mejoras internas como la actualización de FFmpeg y numerosas correcciones de seguridad, haciendo de esta versión una opción recomendable para usuarios que aúnutilicen versiones anteriores.

from Linux Adictos https://ift.tt/QEAFSje
via IFTTT