GNU Wget 2.3: Innovaciones y mejoras que optimizan la experiencia de descarga en la línea de comandos

wget 2.3

El equipo de desarrollo de GNU Wget ha lanzado hoy la versión 2.3 de esta popular herramienta de línea de comandos. Este software, que sirve para descargar archivos de forma no interactiva y obtener contenido de sitios web, suma en esta entrega una serie de novedades que, en su conjunto, mejoran notablemente la experiencia de usuario y la estabilidad del programa respecto a sus predecesores. Aunque la herramienta es ampliamente utilizada por administradores de sistemas, cualquier usuario avanzado puede sacar provecho de las nuevas funciones.

La versión llega con un doble propósito: por un lado, introducir nuevas funcionalidades demandadas por la comunidad y, por otro, pulir los detalles que fallaban en el anterior lanzamiento. El proyecto mantiene su filosofía de software libre y de código abierto, y ya se puede descargar la nueva versión desde el repositorio oficial de GitLab. A continuación, detallamos los cambios más significativos que trae consigo esta actualización.

Novedades visuales y de control de descargas en Wget 2.3

Una de las opciones más llamativas es la incorporación del parámetro --progress=dot. Esta alternativa permite a los usuarios ver el progreso de la descarga con un estilo basado en puntos en lugar de la barra termométrica que viene por defecto. Para los que trabajan en terminales con capacidades gráficas limitadas o simplemente prefieren una salida más tradicional, esta opción resulta muy práctica.

Además, se ha añadido soporte para el argumento --spider (o -S) que permite imprimir las cabeceras de una URL sin llegar a descargar el contenido completo. Esta característica es útil para comprobar la disponibilidad de un recurso o inspeccionar las respuestas del servidor. Por otro lado, se ha corregido el comportamiento para descargar archivos con wget y reiniciar procesos con el flag -i incluso cuando se produce un error previo, lo que evita reiniciar todo el proceso desde cero si algo falla a mitad de camino.

Compatibilidad mejorada con estándares web

En esta versión, los desarrolladores han puesto especial atención a la interoperabilidad con los estándares web actuales. Así, ahora se soporta la conversión de archivos CSS mediante el argumento --convert-links, lo que facilita la tarea de crear copias locales de sitios completos. Igualmente, se ha implementado el soporte para los atributos srcdoc en etiquetas iframe, así como para los datos contenidos en los atributos data-src y data-srcset de HTML.

Siguiendo la apuesta por cumplir los protocolos, se ha añadido soporte para Content-Length: 0 en peticiones POST, PUT y PATCH, tal como especifica el estándar RFC 9110. Esta corrección garantiza que el programa se comporta de forma correcta con API modernas que requieren este tipo de peticiones vacías. Son mejoras que, aunque no se vean a simple vista, son esenciales para determinados flujos de trabajo.

Corrección de errores y mejoras internas

Junto a lo anterior, el equipo ha llevado a cabo una importante labor de limpieza. Se han corregido varios fallos de fugas de memoria que en determinadas situaciones podían ralentizar el sistema. También se ha mejorado el manejo de los argumentos de línea de comandos, con una gestión más precisa de los nombres de archivo demasiado largos, ajustando su truncamiento para evitar conflictos con los sistemas de archivos.

No podemos olvidar el esfuerzo por mejorar el soporte del sistema operativo OS/2. En esta edición se han introducido códigos de escape ANSI, carga dinámica, estilos de ruta tipo DOS y la exportación correcta de símbolos, además de conectar otras funcionalidades específicas. Estos ajustes suponen un paso importante para que la herramienta funcione de manera estable en ese entorno. Por último, el sistema de build y el proceso de configuración también se han revisado para facilitar la compilación y adaptación a nuevas plataformas.

En definitiva, GNU Wget 2.3 se presenta como una actualización sólida que equilibra la incorporación de útiles funciones para el usuario avanzado con una importante batería de correcciones técnicas. La combinación de la nueva salida de progreso en puntos, el soporte para estándares web actuales y las mejoras internas en memoria y compatibilidad hacen de esta versión una opción muy recomendable tanto para administradores de sistemas que dependen de la automatización como para usuarios que utilizan la herramienta en su día a día. Descargarlo desde GitLab es tan sencillo como clonar el repositorio o bajar el archivo comprimido de la release v2.3.0.

from Linux Adictos https://ift.tt/xREZLtp
via IFTTT
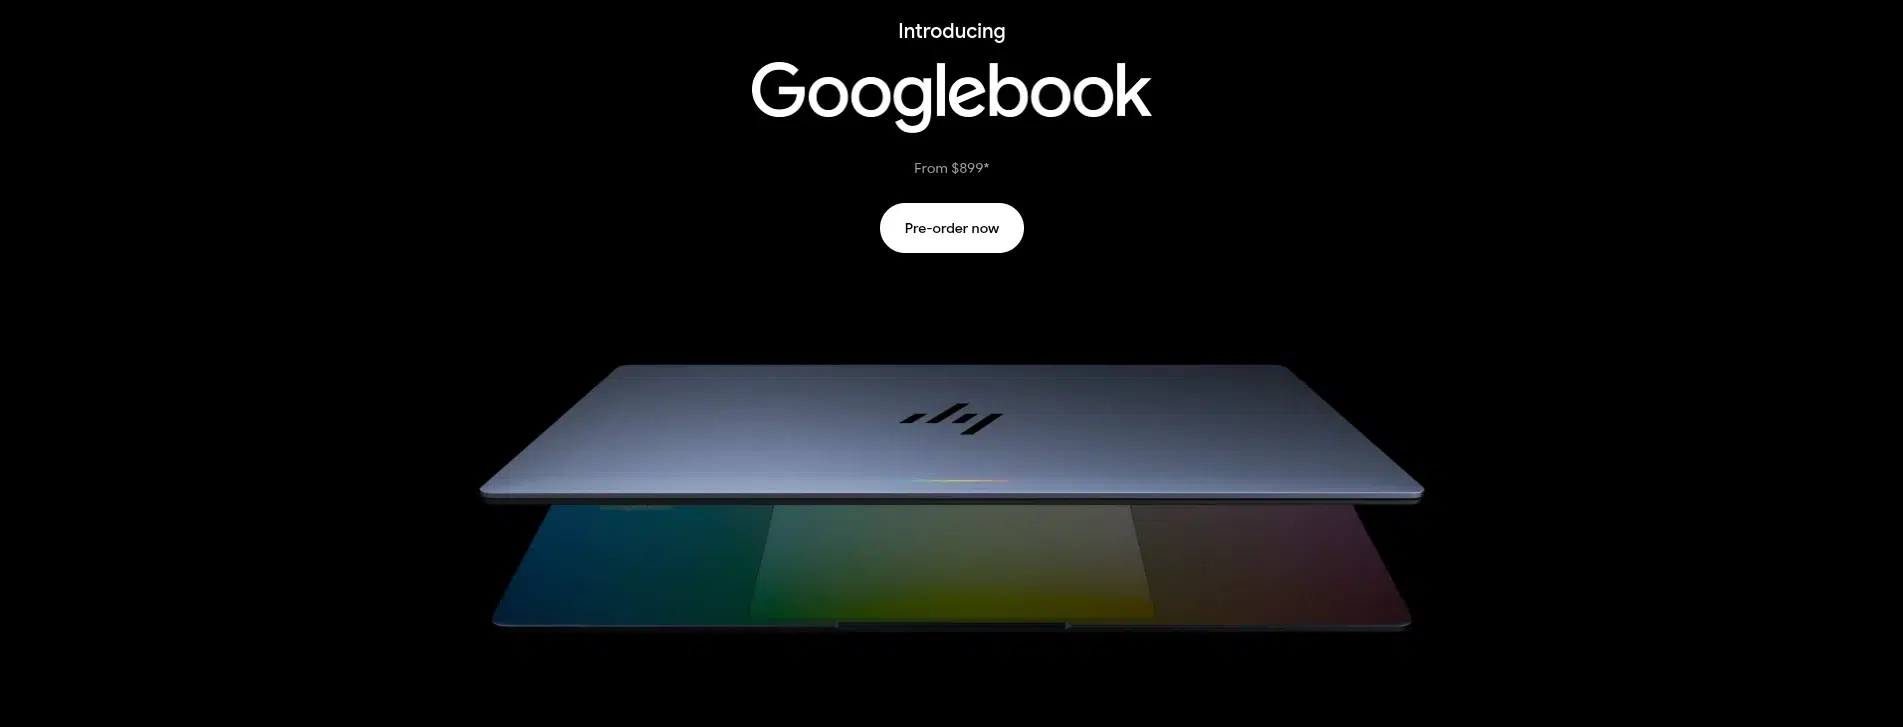
Googlebook: la nueva era de los portátiles con IA integrada y experiencia Android-Gemini

Googlebook

Google ha presentado oficialmente los Googlebook, una nueva categoría de portátiles que combina la solidez de ChromeOS con la versatilidad de Android, y que sitúa la inteligencia artificial Gemini como eje central del sistema. Los primeros modelos, fabricados por Acer, ASUS, Dell, HP y Lenovo, ya están disponibles para reserva y llegarán a tiendas el próximo 4 de octubre en Estados Unidos, con disponibilidad progresiva en Reino Unido, Canadá, Francia y Alemania en los días siguientes.

Con un precio de entrada de 899 dólares, esta primera generación abandona el enfoque económico de los Chromebook y se posiciona en la gama alta, compitiendo con propuestas premium. En este artículo analizamos sus principales novedades, especificaciones y todo lo que necesitas saber sobre su llegada a España.

Una apuesta por la IA integrada en el sistema

Google ha diseñado Googlebook como una plataforma en la que Gemini Intelligence se integra de forma nativa en el sistema operativo. Funciones como Magic Pointer permiten invocar al asistente moviendo el cursor sobre la pantalla, mientras que Rambler se encarga de ordenar y estructurar las notas de voz. A estas se suma Create My Widget, una herramienta que genera widgets personalizados mediante instrucciones en lenguaje natural, una novedad orientada a facilitar la organización del escritorio sin complicaciones.

Hardware de gama alta y cinco fabricantes para el Googlebook

Los primeros Googlebook salen de las fábricas de Acer, ASUS, Dell, HP y Lenovo. Los modelos de Acer, ASUS y Lenovo montan procesadores Intel Core Ultra de la serie 3, mientras que Dell y HP optan por el Snapdragon X Elite de Qualcomm. En todos los casos, la memoria RAM parte de 16 GB y el almacenamiento SSD alcanza 512 GB en las configuraciones anunciadas. La pantalla es OLED táctil en la mayoría de los modelos, con resoluciones de hasta 2,8K, y la batería promete entre 13 y 19 horas de autonomía según el modelo.

Otra característica común es la Glowbar, una tira LED integrada en la carcasa que indica el nivel de batería y reacciona durante el arranque. Los equipos incluyen lector de huellas dactilares, teclado retroiluminado y el chip de seguridad Titan C. El diseño apuesta por chasis de aluminio y aleaciones de magnesio, con un peso que oscila entre 1 y 1,3 kilos.

Integración con el móvil Android

Una de las grandes bazas de los Googlebook es su conexión con los teléfonos Android. Las funciones Cast My Apps, Continue On y Quick Access permiten lanzar aplicaciones del móvil en el portátil, retomar tareas iniciadas en el teléfono y acceder a archivos sin transferencias manuales. Para disfrutar de estas herramientas, será necesario disponer de un dispositivo con Android 17 o posterior y realizar la configuración previa.

Precios, disponibilidad y promociones del Googlebook

El lanzamiento comenzará el 4 de octubre en Estados Unidos y el 5 de octubre en Canadá, Reino Unido, Irlanda, Francia, Alemania y Australia. Las reservas se abrieron el 21 de septiembre, con el Acer Googlebook 14 como modelo más asequible, partiendo de 899 dólares. El ASUS y el HP se sitúan alrededor de 1.299 dólares, subrayando el carácter premium de la gama. España aún no figura en la primera lista de países y Google no ha fijado fecha para su llegada al mercado español.

La compra de cualquier Googlebook incluye 12 meses de Google AI Pro, 5 TB de almacenamiento en la nube, tres meses de YouTube Premium y un año de GeForce Now. Además, Google garantiza diez años de actualizaciones de seguridad y nuevas funciones, un compromiso que alarga la vida útil del equipo.

Con esta primera hornada, Google deja claro que su estrategia no pasa por portátiles baratos, sino por integrar su ecosistema de IA en un hardware cuidado. Aunque la llegada a España está pendiente, los interesados deberán vigilar si los precios en euros acompañan cuando se confirme el desembarco. Por ahora, habrá que esperar y decidir si la experiencia Gemini, el soporte prolongado y la sincronización con el móvil justifican el salto desde los 899 dólares de partida.

from Linux Adictos https://ift.tt/J3Gpyh7
via IFTTT

Navegación Segura y Privada en GNU/Linux: Guía Práctica para Configurar una VPN

Persona utilizando una conexión VPN en un portátil para navegar de forma segura por internet

Si te manejas por el mundo de GNU/Linux, sabrás que mantener la privacidad a raya es fundamental. Para lograrlo, instalar una VPN en tu equipo es una de las mejores decisiones que puedes tomar, ya que te permite cifrar tu tráfico y, de paso, simular que estás navegando desde otro país, algo súper útil si tienes algún servicio bloqueado en tu región o simplemente no quieres dejar rastro. Si aún tienes dudas, puedes analizar si necesitas una VPN si usas Linux en tu caso particular.

Existen opciones muy variadas en el mercado y casi podemos decir que existe una VPN para cada usuario. Si quieres saber que tipo de usuario eres tú y cuales son los principales puntos fuertes, puedes aprender cómo funciona una VPN en la web de ExpressVPN.

Cómo instalar el cliente oficial de una VPN

Primer plano de un monitor de ordenador mostrando datos de ciberseguridad y líneas de código

Para la gran mayoría de los usuarios, la vía más sencilla es utilizar la aplicación oficial del proveedor. El proceso es muy parecido a instalar cualquier otro programa: te vas a la web de descargas de tu servicio y buscas el paquete compatible con Linux. Eso sí, ten en cuenta que no todas las compañías ofrecen un cliente nativo para todas las distros; por ejemplo, Ubuntu suele tener soporte casi siempre por ser una de las más populares, pero en otras podrías encontrar alguna limitación.

Una vez que tienes el archivo, la instalación varía según el sistema. En entornos como Ubuntu, basta con ejecutar el paquete y darle al botón de instalar. No obstante, si usas distribuciones más técnicas, es muy probable que tengas que tirar de terminal y línea de comandos o añadir un repositorio específico para bajar la aplicación. Tras instalarla, solo queda iniciar sesión con tu usuario y contraseña para que el programa configure todo el tinglado automáticamente.

Configuración manual de la red privada

Portátil mostrando un icono de candado de seguridad, representando el cifrado de datos de una VPN

Si tu VPN no tiene aplicación propia o prefieres no instalar software extra, puedes hacer la configuración a mano. Esto es un pelín más complejo, pero totalmente viable. En distros como Ubuntu, debes entrar en el apartado de Configuración de Red y buscar la sección de VPN, donde verás un botón de suma para añadir una nueva conexión. Dependiendo de tu escritorio (como KDE en EndeavourOS), el menú puede cambiar de sitio, así que toca curiosear un poco.

A partir de aquí, el sistema te preguntará qué tipo de VPN quieres montar. Tienes dos caminos: importar un archivo de configuración (como los habituales archivos .ovpn) o introducir los datos del servidor manualmente. Es vital que el proveedor te facilite toda la información técnica del servidor y el protocolo a utilizar. Si te falta algún componente, puedes buscar en el instalador de software de tu distro el paquete de NetworkManager correspondiente al protocolo de tu VPN para que todo funcione como la seda.

Conceptos básicos y tipos de conexión

Persona trabajando con una VPN en una cafetería, ilustrando el acceso remoto seguro

Para los que no están muy familiarizados, una VPN es básicamente un puente cifrado que te permite conectarte a una red local a través de Internet. Imagina que estás en un hotel y necesitas entrar en la red de tu oficina; la VPN hace que tu PC crea que está conectada físicamente en el trabajo, aunque estés a miles de kilómetros. Todo este tráfico viaja cifrado para que nadie pueda husmear en tus datos sin permiso.

Existen diversas modalidades según la necesidad; lo importante es verificar que el servicio que elijas soporte realmente tu distribución de Linux antes de pagar, para evitar frustraciones con comandos que no funcionan o configuraciones que dan error.

Pantalla de portátil con código verde, simbolizando la configuración técnica y manual en Linux

Configurar una red privada en Linux puede ir desde un simple par de clics con un cliente oficial hasta una gestión detallada a través del NetworkManager o archivos de configuración manuales. Sea cual sea el camino, lo fundamental es elegir un proveedor fiable que proteja tu identidad y se adapte a tu distribución, permitiéndote así navegar con total libertad y seguridad por la red.

from Linux Adictos https://ift.tt/L5I4nkA
via IFTTT

Clonezilla Live 3.3.3-37: mejoras clave para clonación, red y soporte de hardware moderno

Clonezilla Live acaba de recibir una nueva versión estable que actualiza buena parte de la base sobre la que funciona esta conocida herramienta de clonación y creación de imágenes de discos. Clonezilla Live 3.3.3-37 ya está disponible con una nueva versión del kernel Linux, mejoras para el arranque por red y soporte para repositorios cifrados con LUKS2.

La nueva edición llega después de Clonezilla Live 3.3.3-15 y está construida a partir de los repositorios de Debian Sid correspondientes al 13 de septiembre de 2026. Además de actualizar numerosos componentes internos, el proyecto ha incorporado varias funciones especialmente interesantes para administradores de sistemas que utilizan Clonezilla en equipos y redes.

Linux 7.1 y Partclone 0.3.50 en Clonezilla Live 3.3.3-37

Uno de los cambios principales está en la base del sistema. La distribución Live utiliza ahora el kernel Linux 7.1.13-1, acompañado por las correspondientes actualizaciones procedentes de Debian Sid.

También se ha actualizado Partclone, una de las piezas fundamentales de Clonezilla para trabajar con imágenes de particiones, hasta la versión 0.3.50. Esta actualización incluye una corrección relacionada con Btrfs, por lo que además de las nuevas funciones supone una mejora para determinadas operaciones de clonación y restauración.

La nueva versión también sustituye diferentes componentes de red considerados obsoletos. Se han reemplazado comandos de net-tools por sus equivalentes de iproute2 y se ha eliminado código relacionado con dhclient en favor de dhcpcd. Este último se configura además para utilizar el identificador de cliente, lo que permite mantener reservas de dirección IP estables.

Clonezilla Lite Server añade HTTP Boot

Otra de las novedades importantes afecta a Clonezilla Lite Server. Hasta ahora, el arranque de los clientes mediante red se apoyaba principalmente en PXE, pero esta versión añade HTTP Boot como alternativa.

El nuevo mecanismo permite arrancar clientes utilizando HTTP e incluye soporte para Secure Boot cuando se emplea este método. Para determinados despliegues, esto proporciona una alternativa más moderna al arranque PXE tradicional y amplía las posibilidades para preparar equipos desde una infraestructura centralizada.

El proyecto también ha añadido soporte para repositorios LUKS2. Esto permite trabajar con almacenamiento cifrado utilizando la generación actual del formato LUKS, algo especialmente relevante cuando las imágenes de sistemas o los repositorios utilizados durante las operaciones de clonación necesitan mantenerse protegidos.

Clonezilla Live 3.3.3-37 introduce mejoras para pantallas 4K y HiDPI

Clonezilla Live 3.3.3-37 también presta atención a un problema bastante más visual. Los menús de arranque de GRUB han sido configurados para utilizar preferentemente resoluciones de 1920×1080 y 1024×768, además de una opción automática y una resolución de respaldo de 1024×768.

La intención es evitar que los menús aparezcan excesivamente pequeños o que el texto se muestre distorsionado cuando Clonezilla se ejecuta en monitores 4K o de alta densidad de píxeles.

También se han realizado ajustes relacionados con las fuentes de consola, incluyendo mejoras para fuentes CJK de gran tamaño y optimizaciones en el mecanismo que determina automáticamente el tamaño de la fuente en determinados sistemas.

Restauraciones y conversión de imágenes más eficientes

El proceso de restauración también recibe una optimización interesante. Cuando una imagen se restaura sobre un disco o una partición con una estructura idéntica a la original, Clonezilla puede evitar una conversión innecesaria de la imagen de partición. Esto reduce trabajo durante determinadas operaciones de recuperación.

La herramienta cnvt-ocsiso-qcow2 ha sido además reorganizada con dos modos diferenciados para generar paquetes VHD e ISO, opciones para configurar el prefijo de los archivos y una corrección para evitar determinados kernel panic al arrancar imágenes VHD convertidas.

Entre las correcciones también aparece una solución para un problema de bloqueo de system.devices de LVM que podía afectar a RHEL 10 y AlmaLinux 10 o posteriores. Se ha corregido asimismo la detección del tamaño y del sistema de archivos en determinados discos que contienen un sistema de archivos pero no tienen una tabla de particiones convencional.

Más correcciones en las operaciones de clonación

El lanzamiento soluciona además un fallo que podía impedir que apareciera la interfaz de texto para elegir entre apagar, reiniciar o ejecutar comandos después de completar una clonación directa entre dispositivos.

Partclone incorpora ahora su interfaz ncurses también para las operaciones directas de dispositivo a dispositivo. A esto se suman correcciones relacionadas con Secure Boot, la detección automática de fuentes en determinados sistemas Full HD sin KMS y el manejo del reloj de hardware configurado con hora local cuando Clonezilla se ejecuta sin conexión.

Con esta actualización, Clonezilla Live mantiene su enfoque como herramienta independiente para clonar, restaurar y desplegar sistemas, pero actualiza una parte importante de su infraestructura para adaptarse a hardware y entornos de administración más actuales. La nueva imagen ya puede descargarse desde los servidores del proyecto.

from Linux Adictos https://ift.tt/sIK86Wd
via IFTTT

MX Linux 25.3 Infinity: estabilidad Debian 13 se actualiza con mejoras de hardware y herramientas renovadas

MX Linux 25.3

La distribución MX Linux ha publicado su tercera MX Linux 25.3, bajo el nombre en clave ‘Infinity’. Este lanzamiento llega después de la versión 25.2 y se apoya en la rama estable de Debian 13 ‘Trixie’, en concreto en la versión 13.7. Los ISO ya pueden descargarse desde la página oficial y desde SourceForge, con fecha del 20 de septiembre de 2026.

La nueva versión mantiene la oferta de entornos de escritorio habituales, con ediciones Xfce, KDE Plasma y Fluxbox, además de una imagen especial AHS para hardware reciente y una variante para Raspberry Pi. Todos los usuarios con MX 25 instalado pueden recibir las novedades por los cauces normales de actualización, sin necesidad de reinstalar el sistema.

Debian 13.7 y núcleos disponibles en MX Linux 25.3

Las versiones estándar (Xfce, KDE Plasma y Fluxbox) incorporan el núcleo Debian 6.12.107, mientras que la edición Xfce AHS (Advanced Hardware Support) opta por el núcleo Liquorix 7.2.6, acompañado de Mesa 26.1.4 y un conjunto de firmwares procedentes de Debian Sid. Estas novedades buscan mejorar la compatibilidad con equipos modernos, especialmente en tarjetas gráficas y dispositivos recientes. En la edición estándar se mantiene el núcleo estable de Debian, que en este momento incluye las actualizaciones de seguridad y correcciones acumuladas.

El instalador MX Package Installer también amplía su catálogo de aplicaciones populares con la incorporación de los núcleos de la rama 7.x de Siduction, una opción extra para quienes necesiten versiones más actuales del kernel.

Herramientas renovadas y nuevas utilidades

Uno de los puntos fuertes de MX Linux 25.3 es la renovación de su interfaz. MX Welcome, MX Tools y la caja de herramientas personalizadas para Fluxbox han recibido un rediseño visual que unifica la experiencia. También se han actualizado el manual, las preguntas frecuentes y las traducciones de la mayoría de utilidades MX.

Entre las nuevas incorporaciones destaca Verify ISO Sig, una herramienta para comprobar las firmas digitales de las imágenes ISO. No solo sirve para los paquetes de MX Linux, sino que también es compatible con imágenes de otras familias populares de distribuciones, lo que facilita la verificación de descargas. Otra novedad es MX-Theme-Colors, que permite crear variantes de color de acento para GTK basadas en los temas MX existentes, ofreciendo un plus de personalización.

Además, para las instalaciones nuevas, el instalador MX (también conocido como Gazelle) activa por defecto la opción lazytime en el archivo /etc/fstab. Esta característica reduce las escrituras innecesarias en disco al retrasar la actualización de las marcas de tiempo, algo beneficioso para alargar la vida de los SSD y dispositivos con memoria flash.

Imagen para Raspberry Pi

La versión para Raspberry Pi también se ha actualizado. Se ha eliminado la expansión automática del sistema de archivos raíz durante el primer arranque, ya que el método anterior no resultaba fiable. Ahora los usuarios deberán redimensionar manualmente la partición mediante raspi-config tras la primera carga del sistema. La imagen se distribuye en un archivo comprimido que incluye la imagen, la suma de verificación SHA-256 y la firma correspondiente.

Cómo obtener MX Linux 25.3

Los archivos ISO de Xfce, Xfce AHS, KDE Plasma y Fluxbox están disponibles en la página de descargas de MX Linux, con espejos oficiales y en el repositorio SourceForge. También se ofrecen torrents para los interesados. Las sumas SHA-256 y las firmas digitales se encuentran junto a cada archivo para que los usuarios puedan comprobar la integridad de las descargas.

Con esta puesta al día, MX Linux consolida su posición como una distribución ligera y personalizable, ofreciendo tanto entornos clásicos como opciones para equipos modernos. Quienes ya usan MX 25 pueden esperar a que lleguen los paquetes de actualización, mientras que los que busquen una instalación limpia encontrarán en estos ISO una base sólida, respaldada por las últimas correcciones de Debian y un conjunto de utilidades que siguen evolucionando para cubrir las necesidades del usuario.

from Linux Adictos https://ift.tt/VsdMPaW
via IFTTT

Garuda Nix: una instalación limpia de NixOS con la personalidad de Garuda Linux

Garuda Nix

El equipo de Garuda Linux ha presentado Garuda Nix, un proyecto que ofrece una instalación limpia y autónoma de NixOS, sin depender de la base Arch Linux que caracteriza a su distribución principal. Esta nueva propuesta se dirige a quienes desean experimentar con el modelo declarativo de NixOS manteniendo la personalización que distingue a Garuda Linux.

La presentación oficial tuvo lugar el 20 de septiembre de 2026, y desde entonces se pueden descargar dos ediciones: Dr460nized, que conserva una estética oscura y contrastada sobre KDE Plasma, y Mokka, con una paleta más suave inspirada en Catppuccin. Ambas comparten los ajustes de usuario presentes en sus contrapartes de Garuda Linux, pero adaptados al entorno NixOS.

¿Qué ha cambiado respecto a la versión como subsistema?

Anteriormente, el proyecto se conocía como Garuda Nix Subsystem y requería un Garuda Linux existente para instalarse sobre un subvolumen Btrfs. Ahora, Garuda Nix se independiza y se instala directamente en el disco sin necesidad de otro sistema base. El modo anterior sigue documentado, pero la nueva vía permite una instalación limpia y sin dependencias.

Instalación: dos rutas hacia NixOS

Para facilitar la adopción, el proyecto incluye dos instaladores. El primero es Calamares, el instalador gráfico conocido por su simplicidad, que ofrece opciones limitadas para empezar. El segundo es install-garuda-nix, una herramienta de terminal más completa que permite elegir entre perfiles para escritorio, portátil, servidor o dispositivos portátiles. También se pueden seleccionar esquemas de particionado ext4, Btrfs y sus variantes con LUKS, así como habilitar la funcionalidad Impermanence, que descarta datos no deseados al reiniciar.

El instalador de terminal también permite elegir el kernel entre cachyos, lts o latest. Para usuarios que ya tengan NixOS, se puede ejecutar el instalador mediante el flake publicado en GitLab. El proceso de instalación se realiza por red, lo que significa que el sistema se construye durante la instalación, no viene precargado en la imagen.

Configuración postinstalación y repositorio adicional de Garuda Nix

Una vez instalado, el sistema genera una configuración flake en /etc/nixos. Las modificaciones posteriores se realizan editando estos archivos y aplicando la configuración, en lugar de instalar paquetes individualmente. Se incluyen módulos garuda-* con ajustes predefinidos que replican la experiencia de Garuda. Además, se incorpora Chaotic Nyx, un repositorio de paquetes binarios precompilados, similar a Chaotic-AUR pero específico para NixOS. Entre los ejemplos documentados se mencionan mesa_git, linux_cachyos y firefox_nightly.

El proyecto cuenta con documentación en nix.garudalinux.org y los desarrolladores han señalado que su propia infraestructura se gestiona con el mismo modelo.

Impermanence, una opción destacada en Garuda Nix

La implementación de Impermanence es una de las características más interesantes. En lugar de acumular archivos temporales, solo los directorios marcados como persistentes sobreviven al reinicio. Esto se logra mediante snapshots en Btrfs o montando la raíz en tmpfs en ext4. Es una idea útil para mantener un sistema limpio y reproducible.

Garuda Nix no reemplaza a Garuda Linux; ofrece una alternativa para los entusiastas de NixOS que buscan una experiencia pulida. Con dos ediciones, instaladores flexibles y opciones avanzadas como Impermanence, se presenta como una opción atractiva dentro del ecosistema NixOS. La comunidad puede obtener imágenes desde el portal de builds diarios y consultar la documentación oficial.

from Linux Adictos https://ift.tt/9YwCDPj
via IFTTT

FrameDrop y Steam Frame: facilidades para probar software en el visor de Valve

FrameDrop

El lanzamiento de Steam Frame está haciendo que la comunidad empiece a experimentar rápidamente con las posibilidades del nuevo visor de Valve. Una de las primeras herramientas que busca aprovecharlas es FrameDrop, una aplicación que simplifica la instalación de software que no procede directamente de Steam y que permite enviar aplicaciones desde un PC al visor con un sencillo sistema de arrastrar y soltar.

La herramienta ha sido creada por el desarrollador de realidad extendida CadeXR, que llevaba varios meses trabajando con Steam Frame antes de su lanzamiento. Su objetivo es evitar que los usuarios tengan que recurrir manualmente a las herramientas de desarrollo de SteamOS cada vez que quieran probar una aplicación en el dispositivo. FrameDrop es gratuito y se ofrece como DonationWare, por lo que las donaciones sirven para mantener su desarrollo.

Instalar aplicaciones en Steam Frame es mucho más sencillo con FrameDrop

El funcionamiento de FrameDrop es bastante directo. Primero hay que activar el modo desarrollador en Steam Frame y emparejar el visor con el PC desde el apartado de desarrolladores. Una vez realizado este proceso, el ordenador puede comunicarse con el dispositivo y las siguientes conexiones son prácticamente automáticas.

A partir de ahí basta con arrastrar un archivo a FrameDrop y pulsar el botón de instalación. La aplicación identifica el tipo de software y prepara los parámetros necesarios para que SteamOS pueda ejecutarlo en el visor.

Actualmente puede trabajar con APK de Android, programas Linux compilados para ARM64 y aplicaciones de Windows en formato EXE. Una vez transferido el contenido, FrameDrop crea una entrada en la biblioteca de Steam Frame para poder iniciar el programa directamente desde la interfaz del dispositivo.

Utiliza las herramientas oficiales de SteamOS

Una de las particularidades más interesantes es que FrameDrop no necesita desarrollar su propio sistema de comunicación con el visor. La aplicación utiliza la ruta SteamOS Devkit proporcionada por Valve, es decir, el mismo camino empleado por las herramientas oficiales destinadas a desarrolladores.

Por debajo, el proceso utiliza el servicio Devkit para emparejar ambos dispositivos y posteriormente SSH y rsync para transferir los archivos. La diferencia es que el usuario no tiene que realizar manualmente todas esas operaciones ni averiguar qué parámetros necesita cada tipo de aplicación.

La propia página de FrameDrop explica que el cliente oficial de SteamOS Devkit es perfectamente válido, pero que utilizarlo directamente implica seleccionar el entorno de ejecución adecuado y escribir los comandos de inicio y argumentos correspondientes. La aplicación automatiza precisamente esa parte del proceso.

También sirve para aplicaciones Android

El soporte de Android resulta especialmente interesante porque Steam Frame utiliza hardware ARM64 y Valve está proporcionando mecanismos para ejecutar diferentes tipos de software en el dispositivo. FrameDrop puede instalar APK, aunque estos deben ser compatibles con ARM64 o ser paquetes universales que incluyan esa arquitectura.

Los programas Linux también deben estar preparados para el hardware del visor. FrameDrop puede recibir archivos ZIP y extraerlos antes de transferirlos al dispositivo, lo que facilita la distribución de aplicaciones nativas para Steam Frame.

En el caso de Windows, el proceso es diferente. Los archivos EXE se ejecutan mediante Proton, por lo que es necesario disponer del entorno ARM64 correspondiente en el visor. FrameDrop se ocupa de instalar el programa y configurar su entrada, pero no puede solucionar por sí mismo los problemas de compatibilidad que pueda tener una aplicación concreta.

Los desarrolladores pueden añadir un botón de instalación

FrameDrop no está pensado únicamente para que el usuario arrastre manualmente sus propios archivos. El proyecto también proporciona un sistema de manifiestos que permite a los desarrolladores añadir un botón «Install with FrameDrop» a sus páginas web.

Al pulsarlo, el navegador puede abrir FrameDrop mediante su protocolo específico y proporcionarle la dirección del archivo o de un manifiesto JSON. La aplicación descarga entonces el contenido, muestra al usuario qué va a instalar y lo envía al Steam Frame que ya haya sido emparejado.

Esto abre la puerta a que los desarrolladores puedan distribuir aplicaciones para el visor directamente desde sus propias páginas, sin tener que crear una infraestructura de instalación completamente independiente. El sistema también permite incluir un hash SHA-256 opcional para comprobar la integridad del archivo descargado.

Por ahora, FrameDrop solo soporta Windows

La principal limitación de la versión actual es que el cliente de FrameDrop está disponible para Windows. El proyecto contempla soporte para Linux y posiblemente macOS en el futuro, aunque todavía no hay una fecha concreta para esas versiones.

La llegada de una herramienta así tan poco después del lanzamiento de Steam Frame demuestra que la comunidad ya está explorando usos que van más allá del catálogo oficial. FrameDrop no elimina las restricciones de compatibilidad del visor, pero sí reduce considerablemente la dificultad de experimentar con aplicaciones Android, Linux y Windows que puedan ejecutarse en su hardware.

Y lo hace apoyándose precisamente en la infraestructura de desarrollo que Valve ya proporciona para SteamOS, convirtiendo un procedimiento pensado principalmente para desarrolladores en algo mucho más accesible para usuarios que simplemente quieren probar software en su nuevo visor.

from Linux Adictos https://ift.tt/QWn7B5G
via IFTTT

WINE 11.18: avances significativos y una lista detallada de correcciones

WINE 11.18

WineHQ ha lanzado una nueva versión de desarrollo de su software para ejecutar aplicaciones de Windows en otros sistemas operativos. En esta ocasión, lo que nos han entregado es WINE 11.18, y llega con una larga lista de cambios. O bueno, es así ahora, porque hace unos años los cambios introducidos en esta versión serían lo normal tirando a la baja.

La lista de destacados recoge más soporte para NTOSKRNL para los controladores del kernel, muchas correcciones para varios problemas de correcciones de código y varios parches de compatibilidad en los encabezados de C estándar, a lo que se le une el habitual punto de correcciones varias. En números, han realizado 308 cambios y corregido 21 bugs, los de la siguiente lista.

Bugs corregidos en WINE 11.18

  • El instalador de QuickTime 2.x para Win16 se cierra silenciosamente.
  • Lectura fuera de límites en gdiplus.
  • Assassin’s Creed Rogue: algunas texturas presentan un efecto de mapa de normales.
  • Super Meat Boy: corrupción periódica de la música.
  • Adobe Creative Cloud requiere la función no implementada KERNEL32.dll.SetThreadpoolTimerEx.
  • El instalador de Adobe Express Photos se bloquee al utilizar la función no implementada KERNEL32.dll.PackageFullNameFromId.
  • Screamer 4×4 v1.2 (GOG.com) se bloquea después de 40-50 segundos en modo de pantalla completa mediante XWayland.
  • Al leer un archivo, se alcanza el final de archivo (EOF) cuando una línea es demasiado larga.
  • SlingPlayer 1.5 muestra un borde incorrecto.
  • Enclave: el control del brillo ha dejado de funcionar.
  • Regresiones en el funcionamiento de los botones del ratón en varios juegos al ejecutarlos mediante Steam.
  • Las ventanas de las aplicaciones de Wine reaccionan a los clics del ratón realizados fuera de la ventana.
  • Star Wars: Knights of the Old Republic: aparece una superposición gráfica o corrupción en las escenas 3D después de iniciar o cargar una partida.
  • Return to Krondor: texto y gráficos corruptos en varias pantallas de los menús.
  • The Bard’s Tale IV: Director’s Cut: la reproducción de MP4 no funciona correctamente, provocando una pantalla negra y un bloqueo.
  • wmic: el parámetro /value después de get se interpreta como un nombre de propiedad.
  • Una regresión en mfreadwrite provoca que In Sound Mind se bloquee durante los vídeos de inicio.
  • Regresión desde «ntdll: Allocate the initial TEB after the main image is loaded».
  • Regresión en arm64ec desde «ntdll: Allocate the initial TEB after the main image is loaded».
  • Wine no puede iniciarse después de «ntdll: Store the main module handle in a global variable».
  • Las aplicaciones de Wine, como Regedit y Notepad, muestran texto en árabe cuando la configuración regional del sistema es noruego nynorsk.

Ya disponible

WINE 11.18 ya se puede descargar desde el botón que tenéis debajo de estas líneas. En su página de descargas hay también información sobre cómo instalar esta y otras versiones en sistemas operativos Linux y otros como macOS e incluso Android.

Dentro de dos semanas, si se sigue con el calendario habitual y nada nos hace pensar que no será así, llegará WINE 11.19, también con decenas de cambios para preparar el WINE 12.0 que llegará, todo atendiendo a lanzamientos pasados, a principios de 2027. El ritmo seguirá así hasta finales de año, cuando se aumentará la frecuencia de lanzamientos a Release Candidate por semana, luego estable (WINE 12) y luego ya se comenzará el desarrollo de WINE 13.0.

.boton {color: white; background-color: grey !important; padding: 20px; font-size: 2rem; text-decoration: none; border-radius: 10px; position: relative; top: 15px; border: 4px solid #555;}.boton:hover {box-shadow:1px 1px 2.5px black !important;}

from Linux Adictos https://ift.tt/YvyAMUo
via IFTTT

Lepton: la apertura de una pieza clave para la compatibilidad de Android en SteamOS

Lepton

Valve ha dado un paso importante para hacer más transparente una de las piezas de software que ha creado para su nuevo ecosistema basado en SteamOS. La compañía ha publicado el código fuente de Lepton, la capa de compatibilidad que permite ejecutar juegos diseñados para Android sobre Linux y que forma parte de la infraestructura utilizada por Steam Frame.

La publicación resulta especialmente interesante porque Lepton no es simplemente una herramienta interna cerrada de Valve. La compañía ha puesto el proyecto a disposición de desarrolladores y usuarios en su propio GitLab, permitiendo estudiar cómo funciona y cómo se construye esta integración entre Android y Linux. Valve no ha realizado, eso sí, un gran anuncio sobre la apertura del proyecto, que ha pasado inicialmente bastante desapercibida.

Valve abre una pieza clave de su compatibilidad con Android

Según la documentación de Valve, Lepton es una herramienta utilizada por el cliente de Steam para ejecutar juegos exclusivos de Android en Linux. El sistema utiliza un contenedor para proporcionar el entorno Android necesario sin convertirlo en una máquina virtual convencional y con el objetivo de reducir al mínimo la sobrecarga.

La apertura del código encaja con la estrategia que Valve lleva años siguiendo con otras capas de compatibilidad de SteamOS. Proton permitió ejecutar juegos de Windows sobre Linux y FEX permite traducir aplicaciones x86 para ejecutarlas en procesadores ARM64. Lepton ocupa ahora un espacio diferente: permite aprovechar versiones Android de determinados juegos en un sistema Linux.

El objetivo principal es facilitar que los desarrolladores puedan llevar sus juegos Android, especialmente títulos de realidad virtual, a Steam Frame sin tener que crear desde cero otra versión completamente independiente. La propia documentación de Steamworks explica que Steam Frame utiliza un Snapdragon 8 Gen 3 con arquitectura ARM64 y SteamOS, por lo que estas capas permiten aprovechar software creado originalmente para otros sistemas.

No todo Lepton utiliza la misma licencia

Uno de los detalles más interesantes de la publicación es que no existe una única licencia para absolutamente todo el contenido del repositorio. Valve ha separado el proyecto en diferentes componentes y sus condiciones de distribución dependen de qué parte estemos utilizando.

La herramienta de compatibilidad propiamente dicha, denominada compat_tool, está publicada bajo la licencia MIT. Es el componente que utiliza Steam para poner en marcha los juegos dentro del contenedor y proporciona la infraestructura necesaria para gestionar las diferentes instancias.

La imagen raíz de Android tiene, en cambio, licencia GPL-3.0. Esto está relacionado con los diferentes proyectos de código abierto que forman parte de ella. Entre las tecnologías utilizadas aparecen Waydroid, LineageOS, AOSP y otros componentes procedentes del ecosistema Android sobre Linux.

Lepton se apoya en otros proyectos de código abierto

Valve no ha construido todo el entorno Android desde cero. El proyecto reutiliza y modifica componentes existentes para crear una solución adaptada a sus necesidades. Waydroid constituye una de las bases más importantes, ya que proporciona la infraestructura para ejecutar Android dentro de un contenedor Linux.

También aparecen componentes de LineageOS y del Android Open Source Project, además de código y modificaciones procedentes de otros proyectos como Anbox, Halium, Hybris y Boringdroid. La publicación del código permite precisamente comprobar cómo Valve ha combinado estas piezas para construir su propia solución.

Además, Lepton toma algunas decisiones de diseño específicas. El sistema funciona sin necesidad de ejecutar el entorno Android como root y está pensado para que cada juego pueda disponer de su propio contenedor. Al iniciar una aplicación, también puede desactivar servicios de Android que no sean necesarios para reducir recursos utilizados durante la ejecución.

¿Puede utilizarse fuera de Steam Frame?

Aquí conviene diferenciar entre que el código sea abierto y que Valve esté ofreciendo una solución preparada para cualquier distribución Linux. Lepton está pensado principalmente para Steam Frame y la propia documentación del proyecto advierte de que otros usos son posibles, pero no fueron el objetivo principal durante su desarrollo y pueden presentar aspectos todavía poco pulidos.

Por tanto, la publicación no significa que Valve haya convertido Lepton en una alternativa general a Waydroid para ejecutar cualquier aplicación Android en cualquier PC con Linux. Sí proporciona, en cambio, una base técnica que puede ser estudiada, modificada y reutilizada por la comunidad dentro de las condiciones de sus respectivas licencias.

La decisión también refuerza una característica cada vez más visible del software que rodea a SteamOS. Valve mantiene cerradas determinadas piezas de su ecosistema, pero al mismo tiempo publica componentes fundamentales como Proton y otras herramientas de compatibilidad. Con Lepton, la compañía vuelve a apostar por que una parte importante de la tecnología que permite ampliar el catálogo disponible en sus dispositivos pueda ser examinada directamente por los desarrolladores.

Para la comunidad Linux, la apertura de Lepton puede ser incluso más interesante a largo plazo que su función concreta en Steam Frame. Ahora existe una referencia pública de cómo Valve resuelve la ejecución de Android dentro de Linux, y los desarrolladores pueden estudiar esa implementación en lugar de depender únicamente de lo que la compañía decida documentar.

from Linux Adictos https://ift.tt/PWEmyTj
via IFTTT

Kadai: una visión de KDE Plasma impulsada por IA, bajo control del usuario

Kadai

KDE está celebrando este año su 30 aniversario y Akademy 2026 llega con una propuesta que podría abrir uno de los debates más interesantes sobre el futuro del escritorio Linux. Dos veteranos del proyecto, Eva Brucherseifer y Jan Mühlig, presentan una idea bautizada como Kadai, que plantea utilizar inteligencia artificial como una pieza fundamental de Plasma y no simplemente como otro asistente al que abrir una ventana.

La propuesta todavía está muy lejos de convertirse en una característica de KDE. De hecho, la propia organización la presenta como una idea para debatir y someter a discusión dentro de la comunidad. La charla «What would it take? A lovable, sovereign, AI-native KDE» tendrá lugar el 20 de septiembre durante Akademy, en Graz, y plantea cómo podría ser un escritorio capaz de adaptarse a cada usuario manteniendo el control sobre sus datos y herramientas.

Kadai: un escritorio que se adapta al usuario

La idea central de Kadai es bastante diferente de integrar ChatGPT, Gemini o cualquier otro chatbot en Plasma. Sus autores hablan de un modelo personal pequeño y portable que representaría las necesidades y preferencias del usuario. A partir de esa información, el escritorio podría adaptarse al usuario, al dispositivo y al contexto en cada momento.

Los responsables de la propuesta describen Kadai como un kernel personal cifrado y agnóstico respecto al proveedor. En lugar de depender necesariamente de los servidores de una compañía concreta, la intención sería que ese componente perteneciera al usuario y pudiera acompañarlo entre diferentes dispositivos.

Plasma ya cuenta con algunos elementos que, según sus autores, podrían servir como base para esta idea. Entre ellos están las Activities, los widgets y las posibilidades de automatización mediante scripts. Kadai aprovecharía esas capacidades para que la interfaz y las herramientas disponibles pudieran cambiar de acuerdo con el contexto de trabajo.

La IA como infraestructura, no como chatbot

Este es probablemente el aspecto más llamativo de la propuesta. El objetivo no sería colocar un icono de IA en el escritorio para que el usuario le haga preguntas, sino situar la inteligencia artificial por debajo de la propia experiencia de Plasma.

La propuesta menciona varios cambios que serían necesarios en KDE, entre ellos mecanismos de reconciliación declarativa, capacidades específicas para cada widget y más información asociada a las Activities. Con ello, el escritorio podría disponer de una estructura capaz de reconstruirse y ajustarse en función del contexto proporcionado por el modelo personal.

Sobre el papel, esto permitiría imaginar diferentes escritorios para diferentes situaciones: uno para trabajar, otro para ocio, otro para determinadas tareas profesionales o incluso interfaces adaptadas automáticamente a distintos dispositivos. La diferencia respecto a los asistentes actuales estaría en que la IA no sería una aplicación más, sino parte de la infraestructura sobre la que se construye la interfaz.

Privacidad y soberanía como parte de la propuesta

El concepto de Kadai también está estrechamente relacionado con la soberanía digital. Los autores plantean que si el usuario posee su modelo y sus herramientas, puede mantener el control sobre la información que utiliza el sistema para personalizar su experiencia.

La segunda parte de esta idea afecta a organizaciones y administraciones públicas. La charla plantea la posibilidad de construir un ecosistema europeo en el que KDE actúe como escritorio e integración, mientras que otros proyectos de código abierto cubran ámbitos como el almacenamiento, la navegación web o la ofimática.

La propuesta, por tanto, no consiste únicamente en añadir inteligencia artificial a Linux. También plantea qué significa que un usuario o una organización sea propietario de las herramientas que forman su entorno informático, evitando que toda la experiencia dependa de un proveedor concreto.

Kadai todavía es una propuesta, no una función de Plasma

Es importante separar el concepto de la realidad actual de KDE. Kadai no forma parte de una versión de Plasma, no existe un lanzamiento anunciado ni se ha presentado como una característica aprobada del proyecto. La sesión de Akademy está planteada precisamente como una oportunidad para que la comunidad reaccione, cuestione o incluso descarte la propuesta.

Eso también significa que todavía quedan muchas preguntas por responder. Un escritorio que cambia dinámicamente puede resultar muy potente, pero también plantea dudas sobre previsibilidad, control, consumo de recursos, seguridad y la capacidad del usuario para entender por qué el sistema ha tomado una determinada decisión.

La propuesta llega, por tanto, en una fase muy temprana. KDE no está anunciando que Plasma vaya a convertirse mañana en un escritorio gobernado por IA, sino abriendo un debate sobre cómo podría construirse un entorno de escritorio en el que la inteligencia artificial estuviera integrada desde la base y, al mismo tiempo, permaneciera bajo control del usuario.

from Linux Adictos https://ift.tt/KlFHwzA
via IFTTT