LibreOffice 7.3.2 ha llegado con unas pocas decenas de correcciones de bugs

LibreOffice 7.3.2

A principios del mes pasado, The Document Foundation lanzó la segunda actualización de mantenimiento de LO 7.3. En el mismo mes, concretamente ayer 31 de marzo, la compañía lanzó LibreOffice 7.3.2, lo que es la segunda actualización de punto de la misma serie y, como tal, no introdujo grandes novedades. Lo que sí hicieron fue corregir todos los fallos que pudieron de los detectados en las últimas cuatro semanas.

LibreOffice 7.3.2 es la versión más fresca de la suite de ofimática libre más popular, y llegó corrigiendo unas pocas decenas de bugs. Para ser más concreto, aplicaron más de 80 parches, y también arreglaron algunas regresiones. Como siempre, también aseguran que han mejorado la compatibilidad con Microsoft Office, algo que nunca dejará de ser necesario porque jamás funcionará perfectamente bien al pasar de una opción a otra.

LibreOffice 7.3.2 corrige más de 80 bugs

LibreOffice 7.3.2 Community representa la vanguardia en términos de características para las suites ofimáticas de código abierto. Para los usuarios cuyo objetivo principal es la productividad personal y, por lo tanto, prefieren una versión que haya sido sometida a más pruebas y a la corrección de errores por encima de las nuevas características, The Document Foundation ofrece LibreOffice 7.2.6.

The Document Foundation vuelve a recordar que ofrece dos opciones, cuatro si contamos las versiones Enterprise. Por una parte tenemos lo más nuevo, como lo que lanzaron ayer, en donde añaden todas las nuevas funciones tan pronto en cuanto creen que son estables. Por otra parte, también hay otra más conservadora, comparable al software LTS en cuanto a que no se actualizan tan pronto y, por ello, es más estable. A estas dos versiones tenemos que añadir otras dos, que en realidad son casi igual que las de la edición de la comunidad, pero con las que TDF ofrece soporte mejorado e incluso funciones especiales.

Las novedades de LibreOffice 7.3.2 se pueden ver en este y este otro enlace, correspondientes a las RC1 y RC1 respectivamente. El software se puede descargar desde la página web oficial en paquetes DEB, RPM y su código fuente. En los próximos días/semanas aparecerá como actualización en las distribuciones Linux que usen la rama «fresh» de LibreOffice.

from Linux Adictos https://ift.tt/f8Zn7Ms
via IFTTT
LibreOffice 7.3.2 ha llegado con unas pocas decenas de correcciones de bugs

LibreOffice 7.3.2

A principios del mes pasado, The Document Foundation lanzó la segunda actualización de mantenimiento de LO 7.3. En el mismo mes, concretamente ayer 31 de marzo, la compañía lanzó LibreOffice 7.3.2, lo que es la segunda actualización de punto de la misma serie y, como tal, no introdujo grandes novedades. Lo que sí hicieron fue corregir todos los fallos que pudieron de los detectados en las últimas cuatro semanas.

LibreOffice 7.3.2 es la versión más fresca de la suite de ofimática libre más popular, y llegó corrigiendo unas pocas decenas de bugs. Para ser más concreto, aplicaron más de 80 parches, y también arreglaron algunas regresiones. Como siempre, también aseguran que han mejorado la compatibilidad con Microsoft Office, algo que nunca dejará de ser necesario porque jamás funcionará perfectamente bien al pasar de una opción a otra.

LibreOffice 7.3.2 corrige más de 80 bugs

LibreOffice 7.3.2 Community representa la vanguardia en términos de características para las suites ofimáticas de código abierto. Para los usuarios cuyo objetivo principal es la productividad personal y, por lo tanto, prefieren una versión que haya sido sometida a más pruebas y a la corrección de errores por encima de las nuevas características, The Document Foundation ofrece LibreOffice 7.2.6.

The Document Foundation vuelve a recordar que ofrece dos opciones, cuatro si contamos las versiones Enterprise. Por una parte tenemos lo más nuevo, como lo que lanzaron ayer, en donde añaden todas las nuevas funciones tan pronto en cuanto creen que son estables. Por otra parte, también hay otra más conservadora, comparable al software LTS en cuanto a que no se actualizan tan pronto y, por ello, es más estable. A estas dos versiones tenemos que añadir otras dos, que en realidad son casi igual que las de la edición de la comunidad, pero con las que TDF ofrece soporte mejorado e incluso funciones especiales.

Las novedades de LibreOffice 7.3.2 se pueden ver en este y este otro enlace, correspondientes a las RC1 y RC1 respectivamente. El software se puede descargar desde la página web oficial en paquetes DEB, RPM y su código fuente. En los próximos días/semanas aparecerá como actualización en las distribuciones Linux que usen la rama «fresh» de LibreOffice.

from Linux Adictos https://ift.tt/f8Zn7Ms
via IFTTT

Detectaron varias vulnerabilidades en el Kernel de Linux

Hace poco se dio a conocer la noticia de que fueron  detectadas varias vulnerabilidades catalogadas como peligrosas en el kernel de Linux y que permiten a un usuario local elevar sus privilegios en el sistema.

La primera de las vulnerabilidades es la CVE-2022-0995 y está presente en el subsistema de seguimiento de eventos «watch_queue» y esta provoca que los datos se escriban en un área de la memoria del kernel fuera del búfer asignado. El ataque puede ser llevado a cabo por cualquier usuario sin privilegios y hacer que su código se ejecute con privilegios de kernel.

La vulnerabilidad está presente en la función watch_queue_set_size() y está asociada con un intento de borrar todos los punteros de la lista, incluso si no se les ha asignado memoria. El problema se manifiesta al construir el kernel con la opción «CONFIG_WATCH_QUEUE=y», que es utilizada por la mayoría de las distribuciones de Linux.

Se menciona que la vulnerabilidad se solucionó en un cambio agregado al kernel el 11 de marzo.

La segunda vulnerabilidad que se dio a conocer es la CVE-2022-27666 que está presente en los módulos del kernel esp4 y esp6 que implementan transformaciones de carga útil de seguridad encapsulada (ESP) para IPsec que se usa cuando se usa IPv4 e IPv6.

La vulnerabilidad permite que un usuario local con privilegios normales sobrescriba objetos en la memoria del kernel y eleve sus privilegios en el sistema. El problema se debe a la falta de conciliación entre el tamaño de la memoria asignada y los datos realmente recibidos, dado que el tamaño máximo del mensaje podría exceder el tamaño máximo de la memoria asignada para la estructura skb_page_frag_refill.

Se menciona que la vulnerabilidad se corrigió en el kernel el 7 de marzo (corregido en 5.17, 5.16.15, etc.), ademas de que se ha publicado un prototipo funcional de un exploit que permite a un usuario normal obtener acceso de root en Ubuntu Desktop 21.10 en la configuración predeterminada en GitHub.

Se afirma que con cambios menores, el exploit también funcionará en Fedora y Debian. Cabe señalar que el exploit se preparó originalmente para la competencia pwn2own 2022, pero los desarrolladores del kernel identificaron y corrigieron el error asociado, por lo que se decidió revelar los detalles de la vulnerabilidad.

Otras de las vulnerabilidades que se dieron a conocer son las CVE-2022-1015 y CVE-2022-1016 en el subsistema netfilter en el módulo nf_tables que alimenta el filtro de paquetes nftables. El investigador que identificó los problemas anunció la preparación de exploits funcionales para ambas vulnerabilidades, que se planea publicar unos días después de que las distribuciones publiquen las actualizaciones de los paquetes del kernel.

El primer problema permite que un usuario local sin privilegios logre una escritura fuera de los límites en la pila. Se produce un desbordamiento en el procesamiento de expresiones de nftables bien formadas que se procesan durante la fase de validación de los índices proporcionados por un usuario que tiene acceso a las reglas de nftables.

La vulnerabilidad se debe al hecho de que los desarrolladores dieron a entender que el valor de «enum nft_registers reg» es de un byte, mientras que cuando se habilitan ciertas optimizaciones, el compilador, de acuerdo con la especificación C89, puede usar un valor de 32 bits para ello. Debido a esta peculiaridad, el tamaño utilizado para verificar y asignar memoria no se corresponde con el tamaño real de los datos en la estructura, lo que lleva a la imposición de la cola de la estructura en los punteros de la pila.

El problema se puede explotar para ejecutar código a nivel de kernel, pero un ataque exitoso requiere acceso a nftables.

Se pueden obtener en un espacio de nombres de red separado (espacios de nombres de red) con derechos CLONE_NEWUSER o CLONE_NEWNET (por ejemplo, si puede ejecutar un recipiente aislado). La vulnerabilidad también está estrechamente relacionada con las optimizaciones utilizadas por el compilador, que, por ejemplo, están habilitadas cuando se compila en el modo «CONFIG_CC_OPTIMIZE_FOR_PERFORMANCE=y». La explotación de la vulnerabilidad es posible a partir del kernel de Linux 5.12.

La segunda vulnerabilidad en netfilter se produce al acceder a un área de memoria ya liberada (use-after-free) en el controlador nft_do_chain y puede provocar una fuga de áreas de memoria del núcleo no inicializadas que se pueden leer manipulando con expresiones nftables y usar, por ejemplo, para determinar las direcciones de puntero durante las explotaciones de desarrollo para otras vulnerabilidades. La explotación de la vulnerabilidad es posible a partir del kernel de Linux 5.13.

Las vulnerabilidades se corrigieron en las actualizaciones correctivas del Kernel que fueron liberadas hace poco.

from Linux Adictos https://ift.tt/170q4HA
via IFTTT

MirageOS 4.0 llega con nuevas utilidades, nuevo proceso de compilación y mas

Después de un año y medio de desarrollo se dio a conocer el lanzamiento de la nueva versión del proyecto «MirageOS 4.0» que permite crear sistemas operativos para una sola aplicación, en el que la aplicación se entrega como un «unikernel» autosuficiente que puede ejecutarse sin el uso de sistemas operativos, un kernel OS separado y cualquier capa.

Toda la funcionalidad de bajo nivel nativa del sistema operativo se implementa como una biblioteca adjunta a la aplicación.

Sobre MirageOS

Una aplicación se puede desarrollar en cualquier sistema operativo y luego compilarse en un kernel especializado (el concepto unikernel ) que puede ejecutarse directamente sobre hipervisores Xen, KVM, BHyve y VMM (OpenBSD), en plataformas móviles, como un proceso en un POSIX. compatible, o en entornos de nube de Amazon Elastic Compute Cloud y Google Compute Engine.

El entorno generado no contiene nada superfluo e interactúa directamente con el hipervisor sin controladores ni capas del sistema, lo que permite lograr una reducción significativa de los gastos generales y aumentar la seguridad.

Trabajar con MirageOS se reduce a tres etapas: preparar la configuración con la definición de los paquetes OPAM utilizados en el entorno , construir el entorno y lanzar el entorno. El tiempo de ejecución para ejecutarse sobre hipervisores se basa en el kernel Solo5 .

A pesar de que las aplicaciones y las bibliotecas se forman en el lenguaje de alto nivel OCaml, los entornos resultantes muestran un rendimiento bastante bueno y un tamaño mínimo (por ejemplo, el servidor DNS ocupa solo 200 KB).

El mantenimiento de los entornos también se simplifica, ya que si necesita actualizar el programa o cambiar la configuración, basta con crear y ejecutar un nuevo entorno. Se admiten varios cientos de bibliotecas en el lenguaje OCaml para realizar operaciones de red (DNS, SSH, OpenFlow, HTTP, XMPP, Matrix, OpenVPN, etc.), trabajar con almacenamientos y proporcionar procesamiento de datos en paralelo.

Principales novedades de MirageOS 4.0

En esta nueva versión que se presenta de MirageOS se cambió el proceso de compilación de proyectos y unikernel. En lugar del sistema de compilación ocamlbuild utilizado anteriormente, se utilizan dune y los repositorios locales (monorepo).

Para crear dichos repositorios, se agregó una nueva utilidad, opam-monorepo, que permitió separar la administración de paquetes de la construcción desde la fuente. La utilidad opam-monorepo hace el trabajo de crear archivos de bloqueo para las dependencias relacionadas con el proyecto, descargar y extraer el código de dependencia y configurar el entorno para usar el sistema de construcción de dune, ademas vale la pena mencionar que la construcción en sí la realiza con dune.

Otro de los cambios que se destaca es que se proporciona un proceso de compilación repetible. El uso de archivos de bloqueo proporciona un enlace a las versiones de dependencia y le permite repetir completamente el proceso de compilación en cualquier momento con el mismo código.

Tambien se destaca que se implementó un nuevo proceso de compilación cruzada y se proporciona la capacidad de compilación cruzada para todas las plataformas de destino admitidas desde un entorno de compilación común, en el que, entre otras cosas, las dependencias y bibliotecas con enlaces C se compilan de forma cruzada, sin necesidad para agregar estos enlaces al paquete principal.

Por otra parte, se menciona que la utilidad opam-monorepo está disponible para su instalación con el administrador de paquetes opam y se puede usar en proyectos que usan el sistema de compilación dune. Para mantener parches que resuelvan problemas con la creación de dependencias en dune, se crearon dos repositorios dune-universe/opam-overlays y dune-universe/mirage-opam-overlays, que están habilitados de manera predeterminada cuando se usa la utilidad CLI de mirage.

De los demás cambios que se destacan:

  • La compilación cruzada se organiza utilizando los espacios de trabajo proporcionados por el sistema de compilación de dune.
  • Se ha agregado soporte para nuevas plataformas de destino, por ejemplo, se ha proporcionado experimentalmente la capacidad de crear aplicaciones independientes para trabajar en placas Raspberry Pi 4.
  • Se ha trabajado en la integración de partes de MirageOS en ecosistemas relacionados con el desarrollo de OCaml para simplificar el montaje de aplicaciones en forma de unikernel.
  • Muchos paquetes de MirageOS se han portado al sistema de compilación de dune.
  • Integración simplificada de MirageOS con bibliotecas C y Rust.
  • Nuevo tiempo de ejecución de OCaml propuesto para evitar libc (libre de libc).
  • Proporcionó la capacidad de utilizar el servicio Merlin para la integración con entornos de desarrollo integrado estándar.

Finalmente, si estás interesado en conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/gHTKt83
via IFTTT

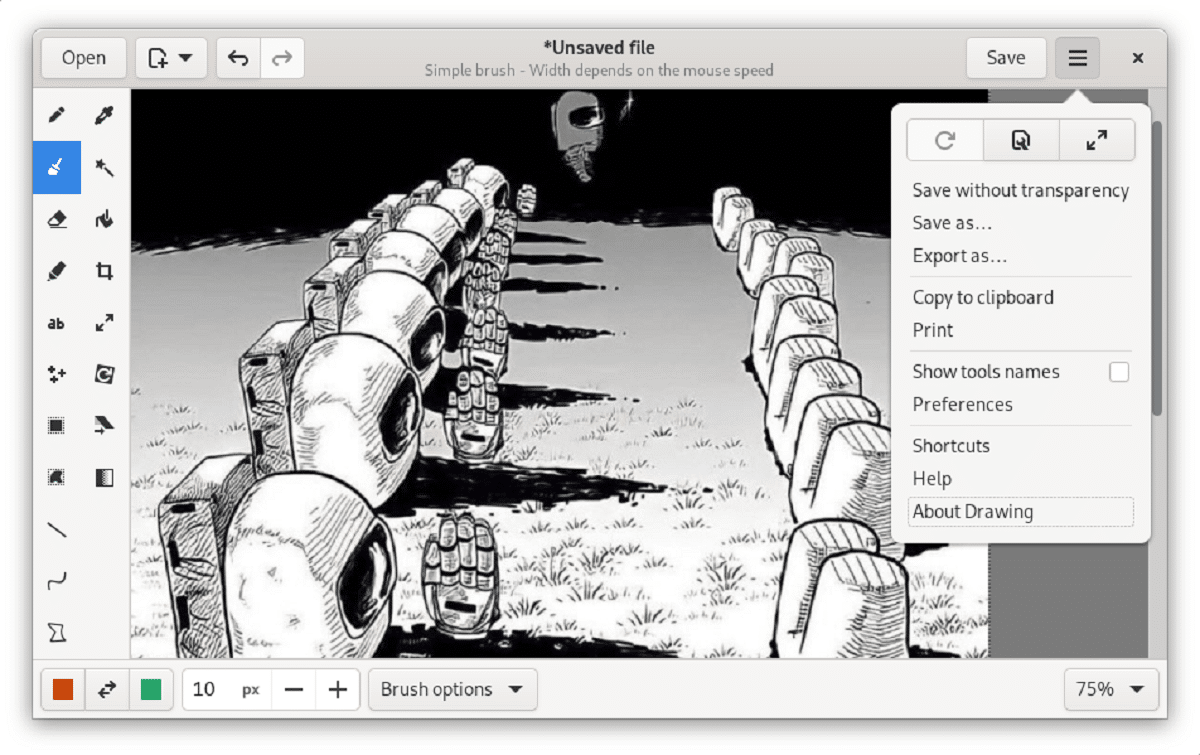
Drawing, una excelente alternativa open source a Paint

Se dio a conocer el lanzamiento de la nueva versión de «Drawing» 1.0.0″, un sencillo programa de dibujo similar a Microsoft Paint.

El programa admite imágenes en formatos PNG, JPEG y BMP. Proporciona herramientas de dibujo tradicionales, como lápiz, lápiz óptico, pinceles sensibles a la presión, aerógrafo, borrador, líneas, rectángulos, polígonos, forma libre, texto, relleno, marquesina, recorte, escala, transformación, rotación, cambio de brillo, selección y reemplazo de colores, filtros (aumentar el contraste o la saturación, desenfocar, agregar transparencia, invertir).

Principales novedades de Drawing 1.0.0

En esta nueva versión que se presenta del programa se destaca que se ha optimizado el rendimiento de renderizado, lo que se nota más cuando se editan imágenes grandes en CPU débiles.

Otro de los cambios que se destaca de la nueva versión es que se ha agregado una nueva herramienta de sesgo para sesgar una imagen horizontal o verticalmente, convirtiendo un área rectangular en un paralelogramo.

Ademas de ello, tambien se destaca que se proporciona la capacidad de llamar operaciones rápidamente usando las combinaciones de teclado «Alt + letra» (funciona solo para diseños con letras latinas) y que la herramienta de escala ahora tiene la capacidad de establecer el nuevo tamaño como un porcentaje del tamaño actual, y no solo en píxeles.

Por otra parte, se menciona que al presionar la tecla «Ctrl», se proporciona información sobre las herramientas con las coordenadas del cursor y los parámetros específicos de la herramienta, como el tamaño de la forma y que al presionar las teclas Shift y Alt mientras se usan las herramientas, se implementa la inclusión de opciones adicionales, como fijar la dirección del dibujo de líneas o cambiar el estilo de relleno.

De los demás cambios que se destacan de esta nueva versión

  • Se ha aumentado el tamaño de los elementos activos de la barra lateral en la interfaz.
  • Claridad de salida mejorada a niveles de zoom superiores al 400 %.
  • Salida mejorada de sugerencias contextuales.
  • Mostrar píxeles nítidamente cuando se hace zoom a más de 400%
  • ocultar mensajes de información después de 4 segundos si no son tan útiles
  • nueva acción ‘restablecer el lienzo’ (ctrl+retroceso)
  • herramientas más precisas para pequeñas modificaciones requeridas por pixel-art
  • advertir al usuario si está abriendo una imagen ya abierta
  • mejoras en la legibilidad de los números de la herramienta «puntos»
  • velocidad de fotogramas limitada artificialmente para evitar sobrecargar la CPU
  • elemento de menú y acción para cambiar la preferencia de variante de tema
  • cambiar la barra de menú con ctrl+f2

Finalmente para quienes estén interesados en el proyecto, deben saber que está escrito en Python utilizando la biblioteca GTK y se distribuye bajo la licencia GPLv3 y si quieren conocer mas al respecto, pueden consultar los detalles en el siguiente enlace.

¿Como instalar Drawing en Linux?

Para quienes estén interesados en poder instalar esta aplicacion en su sistema, deben saber que se preparan paquetes para Ubuntu, Fedora y en formato Flatpak y aunque GNOME se considera el entorno gráfico principal, pero se ofrecen diseños de interfaz alternativos al estilo de elementary OS, Cinnamon, LXDE, LXQt y MATE, así como una versión móvil para teléfonos inteligentes Pinephone y Librem 5.

La instalación de esta aplicacion la podremos realizar siguiendo las instrucciones que compartimos a continuación.

Para quienes son usuarios de Ubuntu, Linux Mint, Elementary OS o cualquier otra distribucion basada en Ubuntu. Vamos a hacer uso de un repositorio para poder instalar la aplicacion, basta con abrir una terminal y en ella vamos a teclear:

sudo add-apt-repository ppa:cartes/drawing
sudo apt-get update

Hecho esto, ahora vamos a proceder a instalar la aplicacion tecleando:

sudo apt install drawing

Ahora, para quienes prefieren el uso de los paquetes de Flatpak pueden instalar la aplicacion, solo deben de contar con el soporte para poder instalar este, tipo de paquetes, abrir una terminal y en ella vamos a teclear el siguiente comando:

flatpak install flathub com.github.maoschanz.drawing

Otro de los métodos para poder instalar esta aplicacion es con el uso de los paquetes Snap, basta con abrir una terminal y en ella van a teclear el siguiente comando:

sudo snap install drawing

from Linux Adictos https://ift.tt/zNfipvs
via IFTTT