Rid those single-use plastics with these insulated and non-insulated alternatives.
from Gear Latest https://ift.tt/cJU1pjG
via IFTTT
Rid those single-use plastics with these insulated and non-insulated alternatives.
from Gear Latest https://ift.tt/cJU1pjG
via IFTTT
This week, we discuss Elon Musk’s bid to buy the platform, and we debate whether an edit button would be a sensible addition.
from Gear Latest https://ift.tt/j2sQqZD
via IFTTT
Follow a contemporary artist on his journey to try and understand the truth about the mysterious and legendary 14th century Malian king Mansu Musa.
from New On Netflix USA https://ift.tt/o8ClrJ4
via IFTTT
Popular Spanish comedians take the stage — and pick up the phone — to honor the esteemed Miguel Gila, re-creating his most beloved stand-up performances.
from New On Netflix USA https://ift.tt/MO7Tric
via IFTTT
When a successful ad executive who’s got it all figured out becomes pregnant, he’s forced to confront social inequities he’d never considered before.
from New On Netflix USA https://ift.tt/MNUR6oT
via IFTTT
The electric bike that everyone I know has purchased is now a couple hundred dollars off.
from Gear Latest https://ift.tt/Wjd0zr1
via IFTTT
Our tips and picks can up your mask game—whether you’re heading back to the office or just want to stay safe and stylish
from Gear Latest https://ift.tt/gJAxtID
via IFTTT
(adsbygoogle = window.adsbygoogle || []).push({});
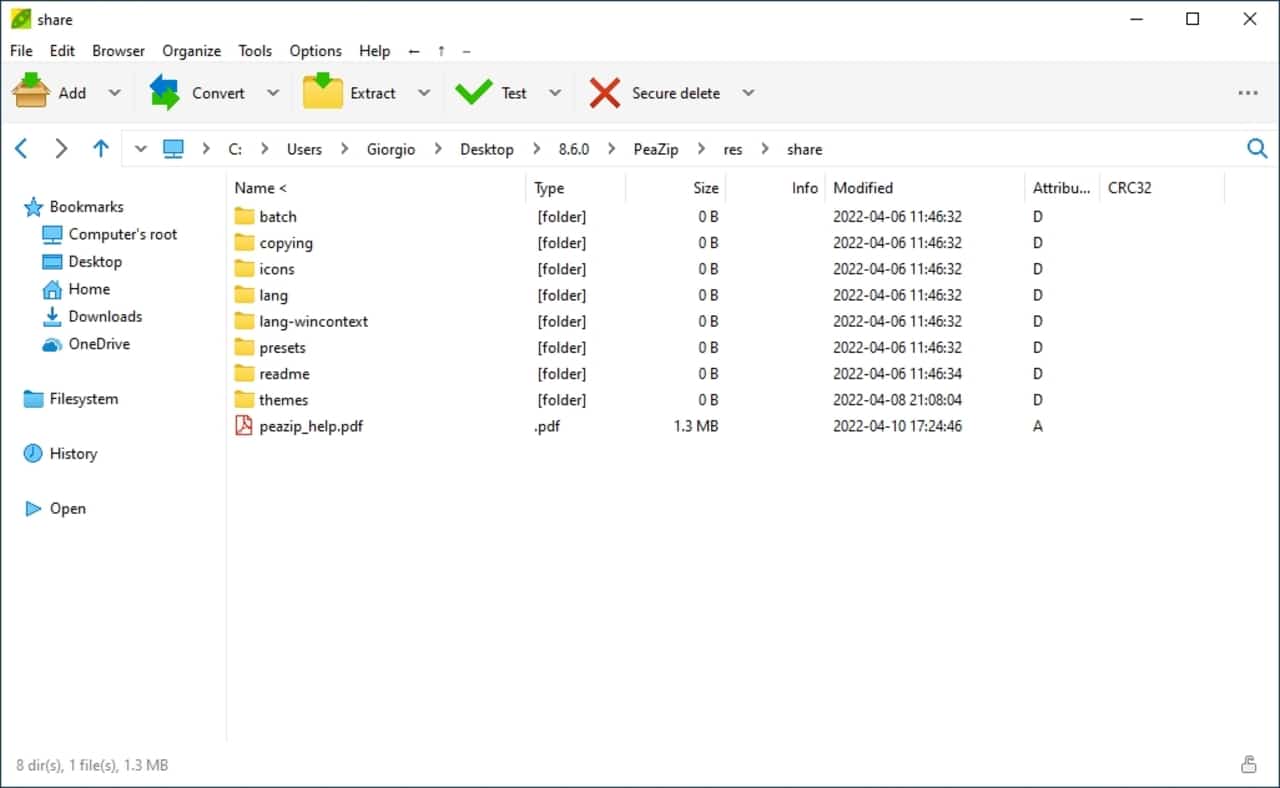
PeaZIP 8.6 ha llegado, la última versión de este administrador de archivos y des/compresor de código abierto, gratuito, multiplataforma (Linux, macOS y Windows) y con GUI. Llega casi dos meses después del lanzamiento de la versión 8.5, y lo hace con algunas novedades que deberías conocer.
El programa PeaZip es una gran alternativa en Linux para aquellos que quieren escapar de tener que usar comandos para comprimir y descomprimir algún archivo. Además, tolera gran cantidad de formatos de compresión muy diferentes, lo que lo hace muy flexible.
(adsbygoogle = window.adsbygoogle || []).push({});
PeaZip se asemeja a otras apps de Windows como Izarc o similares. Con una sencilla interfaz gráfica que permite realizar varias funciones de forma rápida y sin complicaciones. Por otro lado, en esta nueva versión 8.6 vas a gozar de algunas mejoras destacables como:
Más información sobre PeaZIP – Sitio oficial
from Linux Adictos https://ift.tt/3RJqCpe
via IFTTT

By Lauren Hirsch
The world’s richest man is trying to shore up debt financing, including potentially taking out a loan against his shares of Tesla, so he can buy Twitter for $43 billion.
Published: April 18, 2022 at 07:00PM
from NYT Technology https://ift.tt/wIPnHtv
via IFTTT
(adsbygoogle = window.adsbygoogle || []).push({});
Hace pocos dias se dio a conocer la noticia de que fueron encontradas una serie de vulnerabilidades en swhkd (Simple Wayland HotKey Daemon) provocadas por un manejo incorrecto de archivos temporales, opciones de línea de comandos y sockets unix.
El programa está escrito en Rust y maneja teclas de acceso rápido en entornos basados en el protocolo Wayland (un análogo compatible con archivos de configuración del proceso sxhkd utilizado en entornos basados en X11). El paquete incluye un proceso swhks sin privilegios que realiza acciones para las teclas de acceso rápido y un proceso en segundo plano swhkd que se ejecuta como root e interactúa con los dispositivos de entrada en el nivel de la API uinput . Para organizar la interacción entre swhks y swhkd, se utiliza un socket Unix.
(adsbygoogle = window.adsbygoogle || []).push({});
Las reglas de Polkit permiten que cualquier usuario local ejecute el proceso /usr/bin/swhkd como root y le pase parámetros arbitrarios.
La integración del paquete RPM presentado para openSUSE Tumbleweed contenía reglas de Polkit inusuales en el archivo de definición que requirió una revisión por parte del equipo de seguridad de SUSE.
Como resultado de la revisión, se identificaron múltiples problemas de seguridad. Los problemas individuales se describen en el siguiente informe detallado.
De las vulnerabilidades que fueron identificadas, se mencionan las siguientes:
Esta vulnerabilidad permite poder guardar un PID de proceso en un archivo con un nombre predecible y en un directorio que otros usuarios puedan escribir (/tmp/swhkd.pid), con lo cual cualquier usuario puede crear un archivo /tmp/swhkd.pid y poner el pid de un proceso existente en él, lo que hará que sea imposible iniciar swhkd.
(adsbygoogle = window.adsbygoogle || []).push({});
En ausencia de protección contra la creación de enlaces simbólicos en /tmp, la vulnerabilidad se puede utilizar para crear o sobrescribir archivos en cualquier directorio del sistema (el PID se escribe en el archivo) o determinar el contenido de cualquier archivo en el sistema (swhkd genera el todo el contenido del archivo PID a stdout). Cabe señalar que en la corrección publicada, el archivo PID no se movió al directorio /run, sino al directorio /etc (/etc/swhkd/runtime/swhkd_{uid}.pid), donde tampoco pertenece.
Esta vulnerabilidad permite manipular la opción de línea de comando «-c» para especificar un archivo de configuración puede determinar la existencia de cualquier archivo en el sistema.
Como en el caso de la primera vulnerabilidad, solucionar el problema es desconcertante: solucionar el problema se reduce al hecho de que la utilidad externa «cat» (‘Command::new(«/bin/cat»).arg(ruta) es ahora lanzado para leer el archivo de configuración.output()’).
Este problema también está relacionado con el uso de la opción «-c», que carga y analiza todo el archivo de configuración sin verificar el tamaño y el tipo del archivo.
(adsbygoogle = window.adsbygoogle || []).push({});
Por ejemplo, para provocar una denegación de servicio debido al agotamiento de la memoria libre y la creación de E/S parásitas, puede especificar un dispositivo de bloque al inicio («pkexec /usr/bin/swhkd -d -c /dev/sda») o un dispositivo de caracteres que emite un flujo infinito de datos.
El problema se resolvió restableciendo los privilegios antes de abrir el archivo, pero la solución no estaba completa, ya que solo se restablece la ID de usuario (UID), pero la ID de grupo (GID) sigue siendo la misma.
Esta vulnerabilidad permite poder usar un archivo /tmp/swhkd.sock para crear un socket Unix, que se crea en un directorio público grabable, lo que genera problemas similares a los de la primera vulnerabilidad (cualquier usuario puede crear /tmp/swhkd. sock y generar o interceptar eventos de pulsación de teclas).
En esta vulnerabilidad, los eventos de entrada se reciben de todos los dispositivos y en todas las sesiones, es decir, un usuario de otra sesión de Wayland o de la consola puede interceptar eventos cuando otros usuarios presionan teclas de acceso rápido.
El proceso swhks, como swhkd, usa el archivo PID /tmp/swhks.pid en el directorio /tmp de escritura pública. El problema es similar a la primera vulnerabilidad, pero no tan peligroso, ya que swhks se ejecuta bajo un usuario sin privilegios.
Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.
from Linux Adictos https://ift.tt/DClv8bx
via IFTTT

