Caída de sitios web. Qué son las redes de entrega de contenidos

Caída de sitios web

Hoy, mientras en Europa se acercaba al mediodía y América Latina comenzaba a despertarse, varios de los sitios web con más visitas del mundo experimentaron problemas de funcionamiento. Entre ellos se contaron redes sociales como Twitter, streaming de video como Twich o Vimeo, agregadores de contenido como Reddit y medios de comunicación como CNN  o The New York Times.

Dentro de la comunidad de código abierto vale mencionar a FreeBSD, la nueva distribución Rocky Linux (Un fork de CentOS desarrollado por su fundador) y el sistema de control de versiones  GitHub propiedad de Microsoft. GitHub sea probablemente el servicio que  más proyectos de código abierto aloja.

La broma más difundida entre los programadores es que, al estar entre los sitios perjudicados StackOverflow (un sitio de preguntas y respuestas sobre programación del que según las malas lenguas todos copian código ), la mayor parte del gremio hoy se tomó vacaciones.

El responsable de la caída de sitios web

Los visitantes de los sitios afectados, al intentar interactuar con los mismos, se encontraron con el mensaje de error: «Error 503 Servicio no disponible». El problema estaba relacionado con una interrupción originada en la plataforma en la nube y la red de entrega de contenido (CDN) Fastly.

Desde Fastly se informó que estaban experimentando una interrupción global del servicio de CDN, lo que causó diversos grados de problemas de funcionamiento a sitios de Norteamérica, Sudamérica, Europa, Asia / Pacífico, Sudáfrica e India,

Los servicios comenzaron a normalizarse 45 minutos después del primer anuncio cuando desde Fastly aseguraron haber encontrado el problema y estar trabajando en la solución.

Con posterioridad se informó que el problema había sido una configuración de servicio que ocasionó interrupciones en sus «Puntos de presencia». La solución fue desactivar esa onfiguración.

¿Qué son las redes de entrega de contenidos (CDN)

Internet no deja de ser una infraestuctura física con las limitaciones propias de todo lo físico. La velocidad de acceso al contenido está determinada por dos factores: El peso del archivo y la distancia. Una distribución Linux que pesa 1gb se descargará más rápido que una que pesa 2gb (Si los demás factores no varián. De la misma forma,si hay dos usuarios con la misma velocidad de conexión, el que esté geograficamente más cerca del servidor de origen (siempre que los demás factores sean similares) lo descargará más rápido.

No siempre se puede hacer algo para reducir el peso de lo descargado. En particular, en los archivos multimedia se corre el riesgo de afectar la calidad. Por lo tanto, los proveedores trabajan con el otro factor, la distancia.

Llamamos red de entrega de contenido (CDN) a un grupo de servidores distribuidos geográficamente que trabajan juntos para proporcionar una entrega rápida de contenido.

Mediante el uso de una CDN los creadores de contenidos disponen de una transferencia rápida de activos necesarios para cargar todo tipo de contenidos web sin que el usuario deba experimentar una demora. Este contenido incluye páginas HTML, archivos javascript, hojas de estilo, imágenes y videos.

Por otra parte, los CDN constituyen una eficaz protección contra varios ataques informáticos comunes como el de denegación de servicio distribuído (DDOS)

Los servidores que forman parte de una CDN están vinculados entre sí y suelen encontrarse en las ubicaciones principales de conexión entre los diferentes proveedores de Internet para proporcionar acceso al tráfico que se origina en sus diferentes redes. De esta forma se reduce la velocidad de tránsito entre los datos.

Hay que tener en claro que los servicios de CDN no son un servicio de alojamiento web. Su misión es solamente la de proveer contenido cuya velocidad de acceso es crítica. Por ejemplo, si una web utiliza frameworks como Bootstrap o jQuery, o el set de tipografias de Google, el diseñador web no necesita incluir los archivos en el sitio. Basta con que incluya el enlace con la ubicación correspondiente.

Por supuesto que esto tiene una contra. El alto costo de tener servidores en ubicaciones estratégicas en todo el mundo no está al alcance de cualquiera. Por eso cada uno de los servicios necesita múltiples clientes para financiarse. Cuando uno de estos servicios cae, también cae gran parte de Internet.

from Linux Adictos https://ift.tt/3x67e9z
via IFTTT
GNOME 40.2 llega con mejoras al compartir pantallas y otras correcciones

GNOME 40.2

Yo soy un fiel usuario del software de KDE. Soy fiel porque lo uso en mi portátil principal, en el menos potente desde donde estoy escribiendo este artículo y en el sistema de escritorio que uso en la Raspberry Pi, pero recientemente se me pasó por la cabeza dejar de serlo tras haber probado la v40 del famoso escritorio. Los nuevos gestos llaman mucho la atención, pero compañías como Canonical o Manjaro no lo adoptaron en su momento porque todo estaba muy inmaduro. Hoy, el proyecto ha lanzado GNOME 40.2 para mejorar las cosas.

Y no, no es que GNOME hubiera hecho un mal trabajo con esta actualización; el problema es que muchas extensiones no funcionaban, y GTK4 también se había lanzado poco tiempo antes, por lo que no todo era consistente. Manjaro ya lo tiene preparado y lo pondrá a disposición de los usuarios de la rama Stable pronto, mientras que los que prefieran Fedora se aprovecharán de los retoques introducidos en GNOME 40.2 cuando suban los nuevos paquetes.

Novedades más destacadas de GNOME 40.2

Tal y como leemos en la lista de cambios, GNOME 40.2 introduce novedades como estas:

  • Mejoras en la integración táctil de las acciones en la rejilla de apps.
  • Mejoras al compartir la pantalla (screencasting) en la escala fraccional.
  • Mejorado el marcador de espacio de trabajo en el minimapa de Actividades.
  • Mejorada la autenticación de la huella dactilar.
  • Compatibilidad con fondos animados configurados a través del portal de fondos de pantalla.
  • Mejorado el rendimiento durante la transición de la Luz Nocturna en las GPUs NVIDIA.
  • Soporte para el proveedor de previsión meteorológica met.no en el Calendario de GNOME.
  • Capacidad para que la vista de atributos SMART en los Discos de GNOME se expanda verticalmente.
  • Capacidad para que el daemon de Configuración de GNOME lea /dev/rfkill en los núcleos más nuevos,
  • Ahora puede informar del porcentaje real de batería cuando está llena.
  • El centro de software de GNOME ha mejorado en aspectos como que ahora viene con un mejor soporte para las aplicaciones Flatpak.
  • Mejorada la descarga automática de actualizaciones pendientes.
  • Mejoras en el tema de iconos Adwaita.
  • Correcciones en los problemas de memoria de Epiphany y en el Calendario de GNOME.
  • Se ha añadido soporte para el formato de cómics RAR v5.
  • Se ha solucionado el problema que hacía que GDM se quedara con el 100% de la CPU al inicio, y lo mismo con un problema similar en Gedit.

Ya disponible, pronto en tu distribución… si no usas Ubuntu

GNOME 40.2 ha sido lanzado oficialmente, por lo que ya está en manos de todo aquel que quiera descargarlo. El problema es que la mayoría de distribuciones importantes han querido esperar, por lo que las mejores maneras de probarlo lo más pronto posible es usando Fedora o sistemas Rolling Release como Arch Linux o Manjaro en su rama Unstable. Los usuarios de Ubuntu tendrán que esperar un poco más, hasta octubre, y probablemente darán el salto directo a GNOME 41.

from Linux Adictos https://ift.tt/3g3hMRl
via IFTTT

WINE 6.0.1 añade soporte para el Apple A1 y añade correcciones generales

WINE 6.0.1 Stable

Al leer esta publicación de WineHQ me he plantado algunas cosas. Aunque cuando publicamos los artículos cada dos semanas explicamos que son versiones de desarrollo, en las imágenes no lo indicamos así, por lo que puede se confuso. Sí lo añadimos en las versiones estables, pero creo que no está de más hacerlo también en las de desarrollo. Todo esto me viene a la cabeza pensando que se pueden mejorar las cosas, y lo he pensado tras el lanzamiento de WINE 6.0.1 que ha tenido lugar hace unas horas.

Para dejarlo un poco más claro, WineHQ lanza una actualización mayor al año, momento en el que pasa a desarrollar la siguiente versión importante. Las versiones de desarrollo o, más concretamente las»Staging», se lanzan cada dos semanas, cada siete días poco antes del lanzamiento estable, cuando pasan a etiquetarse de Release Candidate. Mientras tanto, el proyecto puede lanzar correcciones, como hoy. Y en cuanto a qué es mejor, creo que es un poco comparable al software LTS o a lo que hace LibreOffice: a mayor numeración, más funciones, pero puede haber más bugs. Por ejemplo, para los gamers pueden ser mejor las versiones de desarrollo, pero los que dependen de un programa ya soportado y que funciona bien deberían mantenerse en las estables.

WINE 6.0.1 introduce más de 100 cambios

Lo que cambia poco con respecto a las versiones de desarrollo (y las RC) es lo que publican. WineHQ menciona pocos cambios como los más importantes, y entre los que incluye WINE 6.0.1 destaca el soporte para WINE64 en el Apple M1. Por todo lo demás, han corregido 63 fallos e introducido 103 cambios. En cuanto al software que mejorará con esta actualización, tenemos productos de Adobe, Skyrim SE, Deer Hunter, The Witcher 3, World of Tanks y Far Manager, entre otras muchas aplicaciones y juegos.

Los usuarios interesados en instalar WINE 6.0.1 pueden hacerlo del mismo modo que con las versiones de desarrollo: en este y este otro enlace están los binarios, y desde la página de descargas nos indican cómo instalarlo vía repositorio o en otros sistemas operativos. Si elegimos esta última opción, dependiendo del sistema operativo también tendremos que elegir la rama Stable. Teniendo en cuenta que 6.0.1 es una versión estable, es probable que también aparezcan los nuevos paquetes en los repositorios oficiales de algunas distribuciones.

from Linux Adictos https://ift.tt/3w6eMZN
via IFTTT

GNU/Linux: Entornos de escritorio… raros!

entornos de escritorio

En otras ocasiones hemos mostrado nuevas versiones de entornos de escritorio, compositores, gestores de ventanas, lanzadores, etc. Incluso se han publicado comparativas y artículos sobre los mejores entornos gráficos para las distribuciones GNU/Linux. En este artículo no vas a encontrar nada de eso…

Lo que verás son proyectos extraños, algunos ya abandonados, otros que se encuentran activos y que pretendían revolucionar los entornos de escritorio para Linux con aspectos y funciones muy diferentes a las de los convencionales…

Maze Compositor

Se trata de un compositor gráfico tridimensional para Linux que se basa en bibliotecas gráficas Qt 5 y en Wayland. Como puedes ver en el vídeo, parece más un videojuego en el que te vas moviendo por diferentes espacios o galerías donde encontrarás las ventanas plasmadas en las paredes. Toda una rareza que merece estar en la lista…

Más información – Sitio de Github

Sugar

sugar entornos de escritorio

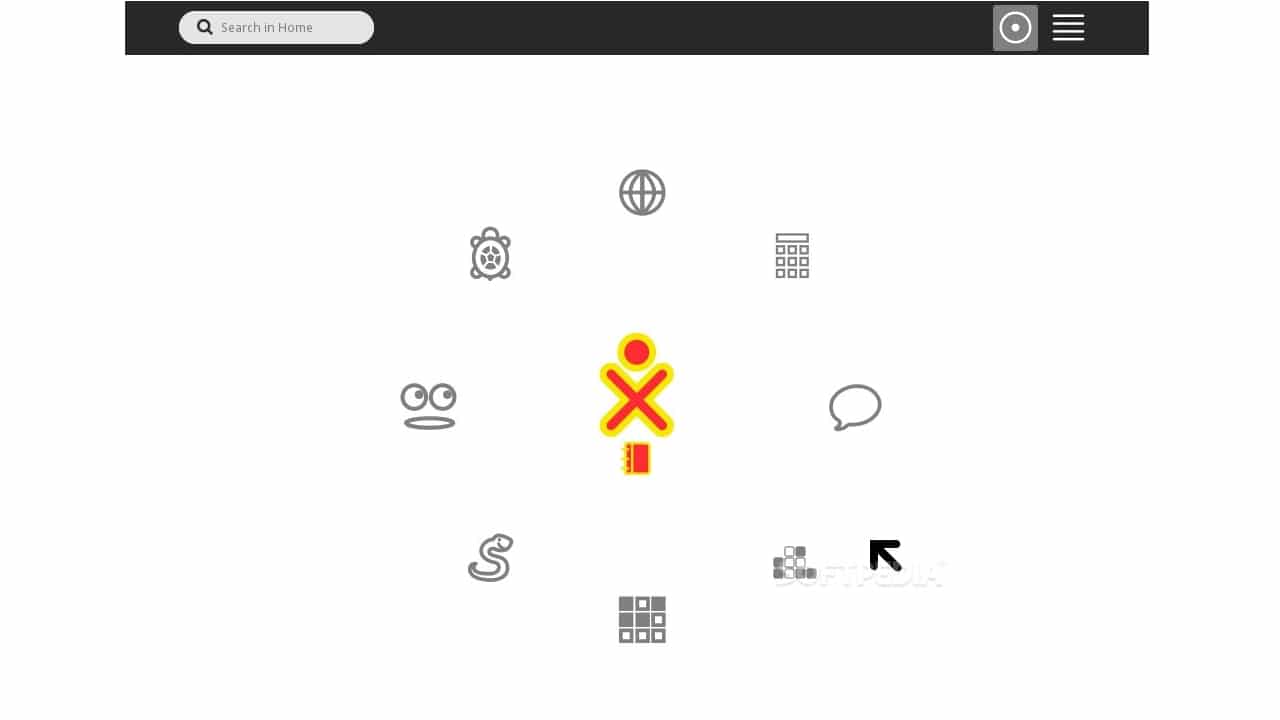
Sugar es otro de los entornos de escritorio raros. Es libre y de código abierto, y surge con la idea de servir para los entornos de aprendizaje interactivo para niños. Se desarrolló como parte del proyecto One Laptop per Child (OLPC). En este caso se basa en GTK+ y Python (PyGTK), y no usa un escritorio convencional, ni tampoco carpetas o ventanas. Usa un modo de actividades a pantalla completa para que los usuarios se puedan centrar en un solo programa al mismo tiempo.

Más información – Sitio oficial

Project Looking Glass

glass entorno de escritorio

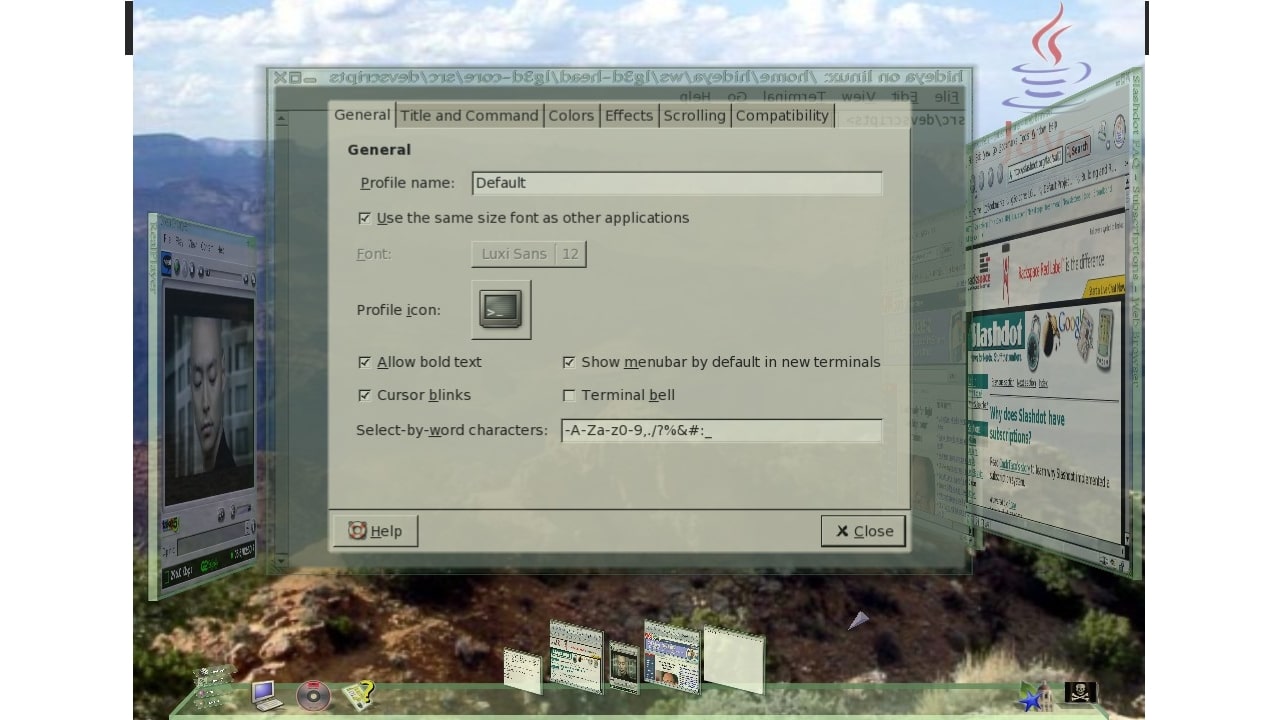
Por último, otra de las rarezas dentro de los entornos de escritorio se llama Project Looking Glass y, aunque está abandonado, no deja de ser sorprendente. Se escribió en lenguaje de programación Java (usando la API gráfica Java 3D) y soportaba Windows, Linux y Solaris. Es libre, bajo licencia GPL y esponsorizado por Sun Microsystems (ahora Oracle). Al igual que el primero, también es un escritorio 3D.

Más información – Sitio oficial

from Linux Adictos https://ift.tt/3co7gl9
via IFTTT

¿No te gusta el diseño Proton de Firefox? Vuelve a la interfaz antigua… mientras puedas

Desactivar Proton para volver a la imagen anterior de Firefox

Hoy hace una semana, Mozilla lanzó Firefox 89. Fue un lanzamiento importante con un gran cambio de diseño, uno más moderno en el que además han movido unas cosas y eliminado otras porque es lo que, según han estudiado, prefiere la mayoría. Por ejemplo, a mí me gusta más, pero he leído comentarios de gente que dicen que no les gusta nada o que los iconos son más difíciles de ver. Para esas personas, no todo está perdido, ya que aún se pueden deshacer algunos cambios de los que introdujo el rediseño que ha recibido el nombre de Proton.

A principios de año, cuando aún no sabíamos si el cambio se activaría en Firefox 90 o antes, escribimos un artículo en el que explicábamos cómo podíamos probarlo. Casi todos los cambios de este tipo que le podemos hacer a los navegadores están escondidos, como «flags» en algunos navegadores basados en Chromium, en la sección «experiments» en otros como Vivaldi o en la página about:config en Firefox. Lo explicado aquí es para hacer el camino de vuelta.

Deshacer el camino hecho por Proton desde about:config

  1. Vamos a la barra de direcciones y escribimos about:config.
  2. Aceptamos el aviso, a no ser que ya hayamos entrado antes y hayamos marcado la casilla para que no nos vuelva a avisar.
  3. Buscamos «proton» y nos aparecerá todo lo que podemos recuperar. Tenemos que cambiar estos valores (doble clic o clic en la doble flecha de la derecha):
    • browser.proton.contextmenus.enabled
    • browser.proton.doorhangers.enabled.
    • browser.proton.enabled.
    • browser.proton.modals.enabled.
    • browser.proton.places-tooltip.enabled.
  4. Por último, reiniciamos Firefox.

Esto sigue siendo posible ahora mismo, pero, en algún momento, Mozilla debería eliminar esos valores de la configuración. Mientras tanto, todos aquellos que odien el nuevo diseño pueden tener todo lo bueno de Firefox 89 y versiones futuras sin tener que sufrir la nueva imagen de uno de los navegadores no basados en Chromium más usados. Por lo menos durante un tiempo más.

from Linux Adictos https://ift.tt/2TdjCGo
via IFTTT

NetBeans12.4 ya fue liberado y estas son sus novedades

apache-netbeans

Hace pocos dias la Apache Software Foundation Organization dio a conocer la liberación de la nueva versión de NetBeans 12.4 y en esta nueva versión se destaca la inclusión del soporte para Java SE 16, asi como tambien las actualizaciones pertinentes para la mejora del soporte de PHP 8 y más.

Para quienes desconocen de NetBeans, deben saber que este es un IDE bastante popular que proporciona soporte para lenguajes de programación Java SE, Java EE, PHP, C/C ++, JavaScript y Groovy, siendo esta la séptima versión realizada por Apache Foundation desde que Oracle donó el código NetBeans.

NetBeans es un entorno de desarrollo integrado libre, hecho principalmente para el lenguaje de programación Java y que además cuenta con un número importante de módulos para extenderlo. NetBeans es un proyecto de código abierto de gran éxito con una gran base de usuarios, una comunidad en constante crecimiento.

Principales novedades de NetBeans 12.4

En esta nueva versión de NetBeans 12.4, se agregó soporte para la plataforma Java SE 16, que también se implementa en nb-javac, el compilador integrado de NetBeans Java (javac modificado) y en lugar de su propia implementación de codificación Base64, se utiliza el módulo java.util.Base64.

Tambien se destaca que se agregó un asistente para crear proyectos basados ​​en el marco Micronaut, asi como tambien una implementación de finalización de código, refactorización y manejo de enlaces en archivos Micronaut yaml.

Para los proyectos que utilizan el sistema de compilación Maven, se implementó la capacidad de sustituir argumentos en aplicaciones y máquinas virtuales que se utilizarán durante el inicio y la depuración.

Mientras que para Gradle, se menciona que se ha actualizado a la versión 7.0, junto con lo cual se agregó soporte para la agrupación lógica de código y recursos («Grupos de fuentes de Gradle»).

Además, tambien se destaca que las herramientas de desarrollo PHP han agregado soporte para argumentos con nombre, introducidos en la versión PHP 8.0. Los archivos de configuración de PHP-CS-Fixer 3 se muestran en la sección de archivos importantes Se agregó compatibilidad con Phing 3. Se ha cambiado el cuadro de diálogo «Fix Uses».

De los demás cambios que se destacan de esta nueva versión:

  • Versión actualizada JaCoCo 0.8.6 (Cobertura de código de Gradle).
  • Se agregó soporte para proyectos de Freeform Ant con nivel de anidación 9+. Soporte mejorado para el desarrollo de proyectos Java/Jakarta EE que usan Ant.
  • Autocompletado mejorado de etiquetas HTML utilizadas en la formación de formularios web.
    Se implementó el reconocimiento de las extensiones de archivo «.md» con el marcado Markdown y las marcó con un icono especial. Se agregó resaltado de sintaxis de Markdown.
  • Se proporciona una visualización permanente de información sobre la presencia de errores en forma de un pictograma en la esquina inferior derecha.
  • El proceso de instalación y registro de distribuciones OpenJDK en NetBeans se ha automatizado (el elemento «Servicio remoto universal OpenJDK» se ha agregado al menú «Herramientas / Plataforma Java / Agregar plataforma»).
  • Se agregó soporte para proyectos de Yakarta EE 9.

Finalmente si quieres conocer más al respecto de esta nueva versión, puedes consultar los detalles en el siguiente enlace.

¿Cómo instalar NetBeans 12.4 en Linux?

Para aquellos que quieran obtener esta nueva versión deben descargar el código fuente de la aplicación la cual podrán obtener desde el siguiente enlace.

Una vez que tengas todo instalado entonces, descompriman el archivo recién descargado en un directorio de su agrado.

Y desde la terminal vamos a ingresar a este directorio y luego ejecuten:

ant

Para construir el IDE de Apache NetBeans. Una vez construido puedes ejecutar el IDE escribiendo

./nbbuild/netbeans/bin/netbeans

También existen otros métodos de instalación con los cuales se pueden apoyar, uno de ellos es con ayuda de los paquetes Snap.

Solo deben contar con el soporte para poder instalar este tipo de paquetes en su sistema. Para realizar la instalación por este método deben teclear el siguiente comando:

sudo snap install netbeans --classic

Otro de los métodos es con ayuda de los paquetes de Flatpak, por lo que deben contar con el soporte para instalar estos paquetes en su sistema.

El comando para realizar la instalación es el siguiente:

flatpak install flathub org.apache.netbeans

from Linux Adictos https://ift.tt/3cqaFjG
via IFTTT

La amenaza del ransomware es la nueva preocupación del FBI

La amenaza del ransomware

El ransomware es un código informático malicioso que cifra el contenido de las computadoras atacadas. Es creado e inoculado por delincuentes informáticos con el fin de obtener un rescate. Generalmente este se paga en criptodivisas lo que hace más difícil su rastreo.

La amenaza del ransomware

Este tipo de ataques se está repitiendo tan seguido que el FBI, (la organización encargada de combatir las amenazas dentro del territorio estadounidense) le da al combatirlo la misma prioridad que daba al terrorismo después del 11 de setiembre del 2001.

Hace pocos días los delincuentes informáticos dirigieron sus ataques al procesador de carne más grande del mundo, pocas semanas después de que le pasara lo mismo al operador de un oleoducto que llevaba gasolina a partes de la costa este. En este caso la víctima tuvo que pagar alrededor de $ 4,4 millones para recuperar el control de sus operaciones y restablecer el servicio.

Christopher Wray, director de FBI, espera que estos últimos ataques hagan tomar conciencia a los funcionarios y ciudadanos de la gravedad del problema.
Ahora que se dan cuenta de que puede afectarlos cuando compran gasolina en el surtidor o compran una hamburguesa, creo que habrá una conciencia cada vez mayor de cuánto estamos todos juntos en esta lucha

El FBI opina que hay 100 tipos de ransomware y que cada uno está dirigido a entre 12 y 100 objetivos. No hay una estimación unánime del costo para la economía de EE.UU, los más cálculos más conservadores hablan de cientos de millones mientras que otros piensan en miles.

De Rusia con amor

Las autoridades estadounidenses le asignan la responsabilidad del ataque de esta semana a JBS SA, la mayor compañía de ventas de carne a nivel mundial, a una banda criminal de ransomware en Rusia, y, fuentes de la Casa Blanca han confirmado que el presidente Biden planea sacar a relucir el problema durante la cumbre con el presidente ruso Vladimir Putin en Suiza prevista para mediados de este mes. Desde el poder ejecutivo no descartan incluso tomar represalias contra la Federación Rusa por los ataques.

Sobre el tema, el director Wray dijo:

Si el gobierno ruso quiere demostrar que se toma en serio este tema, hay mucho espacio para que demuestren un progreso real que no estamos viendo en este momento

Ransomware y Linux

Contra la creencia popular, Los equipos basados en Linux no son inmunes al ransomware. De acuerdo a lo que informó la empresa de seguridad Kasperly:

Recientemente, descubrimos un nuevo troyano de cifrado de archivos construido como un ejecutable ELF y destinado a cifrar datos en máquinas controladas por sistemas operativos basados ​​en Linux.

Después del análisis inicial, notamos similitudes en el código del troyano, el texto de las notas de rescate y el enfoque general de la extorsión, lo que sugería que, de hecho, habíamos encontrado una compilación de Linux de la familia de ransomware anteriormente conocida RansomEXX. Este malware es conocido por atacar a grandes organizaciones y estuvo más activo a principios de este año.

RansomEXX es un troyano muy específico. Cada muestra del malware contiene un nombre codificado de la organización víctima. Además, tanto la extensión del archivo cifrado como la dirección de correo electrónico para contactar a los extorsionadores hacen uso del nombre de la víctima.

Varias empresas han sido víctimas de este malware en los últimos meses, incluido el Departamento de Transporte de Texas (TxDOT) y Konica Minolta.

Otro caso conocido fue el de Lilu, un ransomware que si consigue acceso root modifica los archivos y los bloquea cambiando su extensión por .lilocked. Aunque no modifica archivos del sistema, si bloquea otros a nivel usuario, impidiendo por ejemplo el acceso a páginas web.
No sé en qué medida los gobiernos de Iberoamérica tienen conciencia de este peligro. En mi país se han registrado algunas casos, incluyendo al principal operador de Internet y algunos organismos públicos. Lo del operador de Internet fue porque alguien abrió en la computadora del trabajo un archivo que no tenía que abrir.

Mi compañero Isaac compiló algunas medidas de seguridad que podemos adoptar para reducir el riesgo de ser víctimas de este tipo de ataque.

from Linux Adictos https://ift.tt/3z3wGhX
via IFTTT

Sin Facebook para Donald Trump, al menos por dos años más.

Sin Facebook para Trump

Donald Trump no podrá publicar sus mensajes por Facebook e Instagram al menos hasta el año 2023, según una decisión anunciada por la empresa. La medida rige desde los disturbios en el Capitolio del pasado 6 de enero. Desde Facebook dijeron que estaba motivada por el miedo a que sus comentarios generaran más violencia.

Sin Facebook para Donald Trump

Aunque la suspensión iba a ser definitiva, un comité de expertos establecido por la propia empresa señaló que esa sanción no estaba contemplada por los términos de uso y pidió ala dirección que le pusiera un plazo definitivo.

De todas formas puede que igual termine siendo definitiva. Después de ese período, la compañía «buscará expertos para evaluar si el riesgo para la seguridad pública ha disminuido».

El ex integrante del gobierno británico y actual vicepresidente de decir obviedades, perdón, de asuntos globales, de Facebook, Nick Clegg, declaró

Sabemos que cualquier sanción que apliquemos, o decidamos no aplicar, será controvertida. Hay muchas personas que creen que no era apropiado que una empresa privada como Facebook suspenda a un presidente saliente de su plataforma, y ​​muchas otras que creen que el Sr. . Trump debería haber sido inmediatamente prohibido de por vida

Clegg dijo que después de dos años Facebook examinará diferentes factores como violencia, restricciones a reuniones pacíficas y otros indicadores de disturbios civiles para determinar si Trump podrá publicar nuevamente en Facebook e Instagram.

De todas formas si dejan volver a Trump será una suerte de libertad vigilada. Incluso habrá un conjunto estricto de sanciones sucesivas que se aplicarán si el ex presidente Trump comete más «violaciones» en el futuro, Estas podrían llegar a la eliminación permanente de páginas y cuentas.

En un comunicado publicado por Trump, el ex presidente manifestó que la decisión de Facebook fue un insulto para las personas que votaron por él en las elecciones presidenciales de 2020;

No se les debe permitir que se salgan con la suya con esta censura y silenciamiento, y en última instancia, ganaremos. ¡Nuestro país no puede soportar más este abuso!

Desde el lado del Partido Demócrata, la encargada de de dar su opinión fue la secretaria de prensa de la Casa Blanca, Jen Psaki, La funcionaria dijo a los periodistas  que cada plataforma tecnológica tiene la responsabilidad de combatir la desinformación y la mala información.

Aprendimos mucho del … ex presidente durante los últimos dos años sobre su comportamiento y cómo usa estas plataformas. Parece bastante improbable que la cebra vaya a cambiar sus rayas en los próximos dos años

Facebook está haciendo otros cambios en la forma en que maneja el discurso político, incluido el suministrar más información al público sobre cómo evalúa si un contenido es lo suficientemente valioso para continuar publicado aunque viole sus reglas. En 2019 cuando Trump publicó un video de un mitin de New Hampshire en el que dijo: «Ese tipo tiene un problema grave de peso. Vete a casa. Empieza a hacer ejercicio». Facebook aceptó que esos comentarios violaron sus reglas contra la intimidación y el acoso, pero la compañía dejó el video porque determinó que el daño era de bajo riesgo y que había un alto interés público porque Trump se postulaba para la reelección.

Facebook no fue el único que expulsó a Trump de su plataforma. Con la misma excusa,el temor a que sus comentarios pudieran incitar a la violencia. Twitter y Snapchat prohibieron a Trump de forma permanente. YouTube, propiedad de Google, dijo que el expresidente permanecerá suspendido hasta que haya disminuido el riesgo de violencia en el mundo real.

Donald Trump lanzó un blog para seguir difundiendo sus mensajes, pero lo discontinuó aparentemente por la baja repercusión.

Prohibido Prohibir

Facebook, Twitter, Google y otras empresas de tecnología podrían recibir multas si excluyen a los candidatos políticos en Florida. Esto es a partir de una ley promulgada por su gobernador el pasado mes de mayo.

Según la ley, que entra en vigencia el 1 de julio, la Comisión Electoral de Florida puede multar a las empresas de redes sociales con 250,000 dólares diarios si eliminan la cuenta de un candidato para un cargo estatal. Además de una multa de $ 25,000 por día si eliminaran las plataformas de los candidatos que se postulan para cargos locales.

La ley otorga a los residentes de Florida el derecho de demandar a las plataformas tecnológicas y requiere que las redes sociales sean transparentes sobre sus prácticas de moderación de contenido. Las empresas de redes sociales que violen la ley antimonopolio del estado también podrían enfrentar acciones por parte del fiscal general de Florida.

from Linux Adictos https://ift.tt/3uWB4Mp
via IFTTT

PyTorch, un framework de código abierto al cual Facebook le esta confiando sus modelos de AI

Facebook dio a conocer hace pocos dias que está apostando por PyTorch como su marco de inteligencia artificial predeterminado, ya que sus actuales modelos de inteligencia artificial realizan billones de operaciones todos los días y al apostar por Pytorch, se busca poder satisfacer esta creciente demanda de carga de trabajo pues la compañía dijo que al migrar todos sus sistemas, podrán innovar mucho más rápidamente al tiempo que garantiza una experiencia más óptima para todos sus usuarios.

Para quienes desconocen de PyTorch, deben saber que es una biblioteca de aprendizaje automático de código abierto que se basa en la biblioteca Torch. Fue creado por la unidad de investigación de inteligencia artificial de Facebook y ya se utiliza para impulsar una amplia gama de aplicaciones de inteligencia artificial, como la visión por computadora y los modelos de procesamiento del lenguaje natural.

Los ejemplos de modelos de IA de PyTorch incluyen la personalización de los feeds e historias de los usuarios en Instagram, y los que identifican y eliminan el discurso de odio en Facebook.

La adopción de PyTorch como el marco de trabajo de inteligencia artificial predeterminado de Facebook ayuda a garantizar que todas las experiencias en nuestras tecnologías se ejecutarán de manera óptima a escala de Facebook y para todos, independientemente del dispositivo, sistema operativo o calidad de conexión a Internet que puedan tener

Facebook menciona que esta migración también significa que se puede trabajar junto con una comunidad más de cerca que nunca:

PyTorch no solo hace que nuestro trabajo de investigación e ingeniería sea más efectivo, colaborativo y eficiente, sino que también nos permite compartir nuestro trabajo como bibliotecas PyTorch de código abierto y aprender de los avances realizados por los miles de desarrolladores de PyTorch en todo el mundo.

Una de las razones para pasar a PyTorch es que el proceso de investigación a producción de la IA ha sido tradicionalmente tedioso y complejo, además que otro de los principales problemas que se busca abordar es que los investigadores se vieron obligados a elegir entre marcos de IA optimizados para investigación o producción, pero no para ambos.

Hoy, más de un año en el proceso de migración, hay más de 1.700 modelos de inferencia basados ​​en PyTorch en plena producción en Facebook, y el 93 por ciento de nuestros nuevos modelos de capacitación, los responsables de identificar y analizar el contenido en Facebook, están en PyTorch.

«Esta nueva iteración fusionó PyTorch basado en Python con Caffe2 listo para producción y fusionó los modos de ejecución inmediata y gráfica, proporcionando flexibilidad para la investigación y optimización del rendimiento para la producción», escribió Facebook en su blog. «Los ingenieros de PyTorch en Facebook introdujeron una familia de herramientas, bibliotecas, modelos previamente entrenados y conjuntos de datos para cada etapa de desarrollo, lo que permite a la comunidad de desarrolladores crear e implementar rápidamente nuevas innovaciones de IA a escala».

En otras palabras, Facebook está eligiendo PyTorch porque es un marco único para modelos de IA de investigación y producción que brinda flexibilidad para experimentar y también la capacidad de lanzar IA a gran escala cuando está listo para el horario de máxima audiencia. Eso hace posible implementar nuevos modelos en minutos en lugar de semanas, dijo Facebook, al tiempo que reduce la infraestructura y la carga de ingeniería que conlleva el mantenimiento de dos sistemas de inteligencia artificial diferentes.

El objetivo de nuestra migración de PyTorch es crear una experiencia de desarrollador de un extremo a otro más fluida para nuestros ingenieros y desarrolladores. Queremos acelerar nuestro proceso de investigación a producción mediante el uso de una única plataforma que nos permita la flexibilidad de experimentar junto con la capacidad de lanzar modelos de IA a escala de producción.

PyTorch también tiene una ventaja cuando se trata de ejecutar modelos de IA directamente en dispositivos como teléfonos inteligentes. Esto se debe a que Facebook ha creado el marco PyTorch Mobile que reduce los tamaños binarios en tiempo de ejecución para garantizar que los modelos PyTorch AI puedan ejecutarse en dispositivos con una potencia de procesamiento mínima.

Fuente: https://ai.facebook.com

from Linux Adictos https://ift.tt/3cnxKU2
via IFTTT

Docker presenta nuevas capacidades para desarrolladores

Docker presentó nuevas funciones para sus herramientas de desarrollo en el evento virtual DockerCon Live 2021, con lo cual menciona que se facilitarán la creación de aplicaciones de contenedor de software.

Para facilitar el trabajo de los equipos de software que utilizan contenedores, la compañía presentó una oferta llamada Docker Development Environments. Está diseñado para abordar un requisito fundamental de los proyectos de aplicaciones empresariales: los desarrolladores necesitan una forma de compartir los activos del proyecto, como el código, con sus colegas.

Además del código de la aplicación en sí, los proyectos de software constan de dependencias o componentes de software externos en los que se basa la carga de trabajo para ejecutarse, y el llamado contexto de la aplicación. El último término se refiere a ciertos detalles técnicos sobre cómo se configura la carga de trabajo que son esenciales para el desarrollo. Según Docker, los entornos de desarrollo de Docker permitirán a los miembros de un equipo de software compartir dichos activos auxiliares del proyecto con una única instrucción de línea de comandos.

El mayor beneficio es la velocidad, ya que normalmente, los desarrolladores tienen que configurar las dependencias y el contexto de la aplicación manualmente en la infraestructura que utilizan para escribir código, lo que puede llevar una cantidad considerable de tiempo en proyectos grandes. Al reducir la tarea a una simple operación de línea de comandos, Docker promete liberar ese tiempo y permitir que los equipos de software envíen código más rápido. Eliminar la cantidad de retoques manuales involucrados en la tarea también debería reducir el riesgo de errores.

Además, Docker presentó una nueva versión de Docker Compose, su herramienta para crear aplicaciones que forman parte de múltiples contenedores de software. Permite a los desarrolladores crear un plan que especifica la configuración de los contenedores en una aplicación y cómo interactúan entre sí.

La nueva versión introduce la capacidad de acceder a la herramienta desde la línea de comandos de la CLI de Docker, lo que debería impulsar la usabilidad. Docker Compose V2 también incluye características que, según Docker, facilitarán la implementación de aplicaciones de Windows y Linux en unidades de procesamiento de gráficos. Las GPU son la opción ideal para ejecutar cargas de trabajo de inteligencia artificial en la empresa.

Por último, Docker está actualizando su función de seguridad de tokens de acceso personal. Los tokens de acceso personal permiten a las empresas regular cómo el personal accede a los repositorios que contienen componentes de sus proyectos de aplicaciones. Con la actualización, los administradores obtendrán la capacidad de asignar a los usuarios uno de los tres niveles de acceso según su función. Un usuario puede tener la capacidad de ver repositorios pero no modificarlos, la capacidad de leerlos y modificarlos o, si es necesario, permisos de escritura limitados que le permiten cambiar un repositorio solo si es de acceso público.

Al proporcionar controles más detallados para proteger los proyectos de aplicaciones, Docker espera optimizar otro aspecto de los proyectos de contenedores.

“Los desarrolladores de hoy enfrentan una variedad de lenguajes, marcos y arquitecturas, así como interfaces discontinuas entre herramientas para cada etapa de canalización, lo que resulta en un desarrollo de aplicaciones que es enormemente complejo”, dijo Donnie Berkholz, vicepresidente de productos de Docker. «Los anuncios de hoy permiten a los desarrolladores realizar envíos más rápido al hacer realidad sus ideas con Docker».

El segundo componente principal de las noticias de productos de Docker hoy se centró en Docker Hub. Docker Hub es una especie de tienda de aplicaciones que presenta versiones en contenedores de sistemas operativos, bases de datos y otros componentes que los desarrolladores usan en sus proyectos.

Finalmente la compañía también anunció colaboraciones con Amazon Web Services y Mirantis para ayudar a los desarrolladores a acceder más fácilmente a los componentes de software que utilizan en proyectos de aplicaciones. El anuncio representa la mayor actualización de producto de Docker desde su ronda de financiación de 23 millones de dólares a principios de este año.

from Linux Adictos https://ift.tt/3g8w69W
via IFTTT