Cómo hacer que el panel inferior y el lanzador de aplicaciones se vean (casi) como en Windows 11 desde Plasma 6

Plasma 6 con el lanzador de apps como en Windows 11

En Plasma 6, KDE hizo un gran número de cambios y muchos de ellos se ven a simple vista. Por ejemplo, lo primero que notamos al entrar a un sistema operativo con la nueva versión del escritorio es que el panel está despegado de los bordes. Y si hacemos clic en el menú de inicio, Kickoff, el lanzador de aplicaciones, también flota sobre el panel. Plasma es muy personalizable y todo esto se puede desactivar, pero así es por defecto desde febrero.

Windows 11 también introdujo cambios estéticos cuando llegó en 2021. Como en Plasma 6, hay uno que se nota al entrar al sistema operativo, pero no es que el panel flote. Lo que se ve al entrar en Windows 11 es que los iconos del panel inferior están en el centro. Ya cuando se hace clic sobre el menú de inicio vemos que su «Kickoff» también flota. Si eres usuario de KDE, ya estás en Plasma 6 y quieres ver lo mismo, salvando las distancias, esto es lo que debes hacer.

Plasma 6 con un poquito de Windows 11

Los pasos a seguir son sencillos:

  1. Hacemos clic derecho sobre el panel inferior y luego sobre «Entrar en el modo edición». Eso es lo que pone en Plasma 6.0, y si se lee este artículo pasados unos meses puede haber un texto diferente.

Entrar en el modo edición de KDE

  1. Hacemos clic sobre «Añadir separador» dos veces, lo que lo desajustará todo, pero ahora lo arreglamos. Donde los añade exactamente es algo que depende de la distribución y la versión de Plasma. En este ejemplo añade una a cada lado.

Añadir dos separadores

  1. Lo único que hay que hacer es un clic sobre uno de los espaciadores y arrastrarlo al lado derecho de los iconos del panel inferior. Aquí hay que tener cuidado de ponerlo en su sitio; si no, podemos ponerlo en la bandeja del sistema y no es lo que buscamos.

Mover separador

Hay claras diferencias con respecto a lo que vemos en Windows 11. Por una parte, no se puede hacer que el panel inferior esté pegado a los bordes y Kickoff flotando; hay que elegir. Y la segunda es que en la actualidad Kickoff está centrado sobre su icono, no sobre el panel. Eso no era así en Plasma 5 y probablemente, o eso espero, lo arreglen en el futuro. Una solución es poner el cursor en el borde derecho y alargar Kickoff para centrarlo a ojo.

Kickoff centrado en Plasma 5

Como siempre, en Linux decidimos nosotros

El resultado es el que tenéis en la captura de cabecera. El sistema operativo es openSuse Tumbleweed, uno de los primeros en subir a Plasma 6, y el paso de desactivar el panel flotante no es necesario porque por defecto lo han dejado como en Plasma 5. Por cierto, esto se puede hacer también en esta versión del escritorio, aunque la posición de las opciones es diferente.

Y así se puede tener Plasma 6 con cierto aire a Windows 11. Es una posibilidad, y como siempre digo, con Linux somos los usuarios los que decidimos cómo queremos tener las cosas.

from Linux Adictos https://ift.tt/ylzSqKC
via IFTTT

Por qué yo, siendo usuario de Linux, elijo Apple Music y no Spotify u otros servicios de música en streaming

Apple Music

Los servicios de música en streaming son espectaculares para los amantes de la música. Por el precio de un disco al mes, nos permiten escuchar casi toda la música del mundo. Entre los más importantes destacan sobre todo dos: Spotify y Apple Music. El primero se puede usar en todas partes, mientras que el segundo sólo en aparatos de Apple y desde un navegador web con soporte para Widevine. Entonces, ¿por qué alguien como yo elije la propuesta de la manzana?

Hace ya aproximadamente 9 años desde que dejé de piratear música. Era 2015, los de Cupertino acababan de lanzar Apple Music y yo escribía también en otros blogs de esta misma red con temática de la manzana. El precio, para alguien que siempre está escuchando música, no era caro, por lo que me lancé. Aquí ya hay un motivo, y es que es lo primero que usé en su versión de pago.

Spotify está en todas partes, pero de aquella manera

Spotify está en todas partas. Se puede instalar en una PlayStation 3+ o Xbox, Windows, macOS, «Linux», véanse las comillas… está para todo. Pero esas comillas las he puesto por algo.

Tal y como explican en la página de descargas de Spotify para Linux, no existe una aplicación oficial y «la experiencia puede ser diferente de nuestros clientes de escritorio de Spotify, como Windows y macOS». El motivo es que es una aplicación basada en Electron que bien podríamos crearnos nosotros usando bash o algo parecido.

Así que sí, está en todas partes, la compañía ofrece «algo» para Linux, pero no es una aplicación nativa y completa.

El sonido envolvente de Apple Music

Esto no es algo que me haga quedarme en Apple Music, no en una actualidad en donde no está muy extendido, pero suma. El servicio de música de la manzana soporta Dolby, y escuchar los discos compatibles con unos auriculares también compatibles está otro nivel.

Algunos AirPods permiten hacer uso del audio espacial, y el sonido puede moverse – no es obligado – junto a nuestra cabeza. Por ejemplo, si tenemos el punto de referencia en frente y giramos la cabeza a la izquierda, el auricular izquierdo bajará el volumen. Si miramos arriba, la música sonará por abajo.

Se podría decir que esto es una «pijada» y que lo que importa es la calidad del sonido, pero es que escucharlo en surround es como pasar del mono al estéreo. Si un disco está bien producido, la diferencia es brutal. Para los audiofilos, no está de más mencionar que Spotify no ofrece sonido sin pérdida.

Apple Music está mejor organizado

Este sería el mejor resumen: Apple Music es mejor servicio de música. Tanto las aplicaciones como la versión web están centradas en la música, y la interfaz es como la mejor app de este tipo, bien organizada. Es una perfecta biblioteca musical.

Echad un vistazo a la captura de cabecera y a la siguiente. Apple Music tiene una sección en donde está todo lo disponible, con unos apartados generales, la biblioteca con artistas, canciones, etc y listas de reproducción, a la derecha, en el caso de los artistas, todos los artistas y más a la derecha la música de cada uno. Spotify, por su parte, tiene el apartado general y luego uno con nuestra biblioteca. Muchos estarán pensando «lo mismo, ¿no?». No.

Spotify

Para empezar, al entrar en la biblioteca todo está desordenado y hay que hacer clic en una opción para que se organice. Si no se selecciona nada, por lo menos en mi caso, aparecen las canciones favoritas y los recientes. Si filtramos por artista, también lo ordena por reciente, y a mí eso no me parece lo mejor. Se puede poner por orden alfabético, pero haciendo clics de más. Por cierto, esto a mí no me funcionaba hasta hace nada, por lo que el desorden era un gran problema.

Cuando entramos a un artista, Ad Infinitum en el ejemplo, Spotify muestra «su página» no «mi página sobre el artista». Es decir, me muestra TODO de ese artista, no lo que forma parte de mi biblioteca. Si alguien me dice que hay un botón como el de filtrar de Amazon Music del que hablaremos más adelante, yo no lo he visto y le estaría dando más razón a mi argumento.

El sistema de añadir música

Cómo se añade música es otro tema a tener en cuenta. Se usa un sistema de «Favoritos» con corazones que a mí no me gusta. No es el único, ya que Amazon lo hace igual. A mí todo esto me deja muy confuso. Apple Music lo añade con el símbolo de suma (+) y tiene un apartado de Favoritos aparte. Es decir, un botón con pinta de añadir añade. Lógico.

¿Y que hay del resto de servicios?

De lo que yo he probado, y teniendo en cuenta tanto el catálogo como la calidad del sonido, creo que sólo hay tres alternativas posibles. Dos las estamos tratando ya en este artículo, y la tercera es Amazon Music. Junto a Apple Music, es la que ofrece mayor catálogo y tampoco tiene aplicación para Linux. Tiene para Windows, macOS, Android y iPhone/iPadOS.

En cuanto a organización, que es de lo que más me importa a mí, está a medio camino entre lo que ofrece Sopotify y Apple. Cuando entramos en un artista nos muestra su página completa, pero podemos filtrar por «Mi música» y ya veremos nuestra propia página del artista. La interfaz de escritorio se parece mucho a una aplicación musical, no como Spotify que pretende ser un todo-en-uno que crea confusión para los que sólo queremos escuchar música.

Amazon Music

Buena organización, catálogo, calidad de sonido… y sólo música

En resumen, empecé con Apple Music en un momento en el que tenía más aparatos de Apple y me he mantenido porque la aplicación es de música y sólo música, el extenso catálogo y la calidad del sonido cuando uso buenos auriculares. También por el demérito de la competencia, con el diseño de Spotify a la cabeza, del que se han quejado muchos, incluso en la blogosfera hispana.

from Linux Adictos https://ift.tt/FcOSdfX
via IFTTT

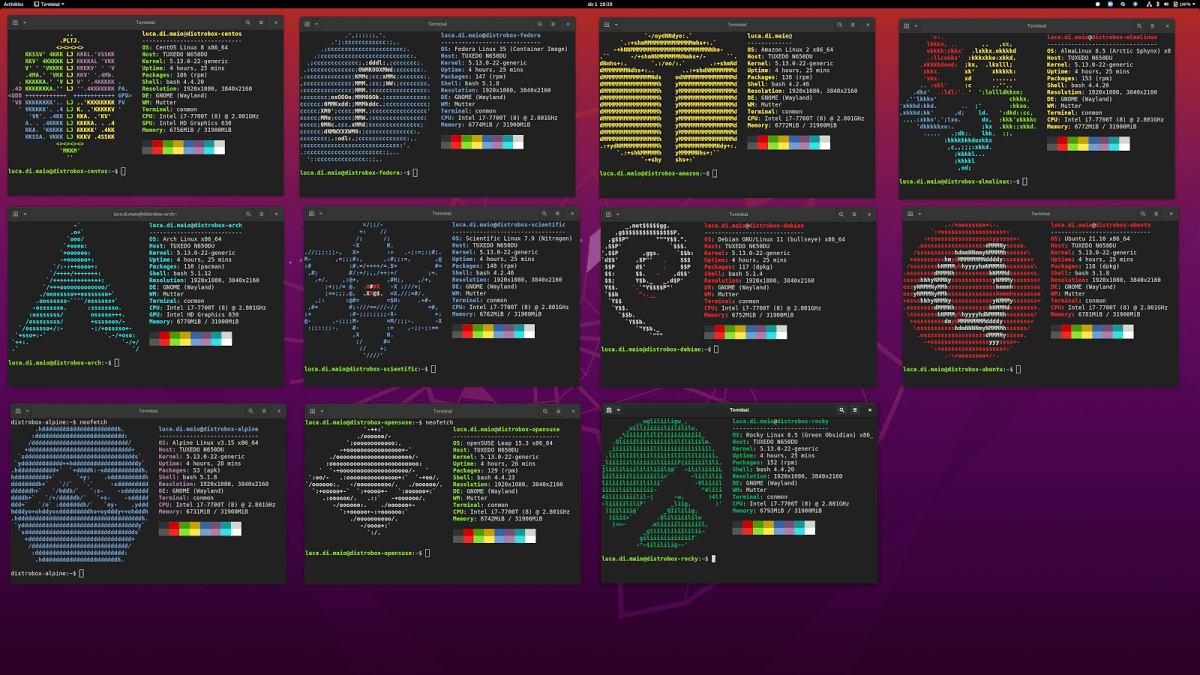
¿Es Distrobox el fin del distro-hopping?

Distrobox

Últimamente estoy leyendo noticias y viendo muchos vídeos sobre Distrobox, esa especie de Linux Susbystem for Linux que nos permite instalar software de una distribución en otra. En ocasiones he llegado a leer como se asegura que es el fin del distro-hopping, pero ¿es realmente para tanto? En mi opinión, no, y voy a explicar los motivos por los que creo que esa obsesión por probar opciones no cambiará.

El distro-hopping es básicamente ir pasando de una distribución Linux a otra esperando que la siguiente sea la buena. Lo que hay que tener en cuenta es por qué hacemos distro-hopping, y si uno de los motivos es porque en una distribución podemos instalar más software que en otra. Aunque sea retocando mucho, lo que se puede hacer con un sistema con base Linux se puede hacer con otro, por eso, y aquí tengo que dejar claro que esta es mi opinión, las cosas seguirán igual.

Distrobox permite usar software de una distribución en otra…

… poco más. Hay muchas opciones con base Linux y son todas diferentes entre sí. Creo que el principal motivo por el cual abandonamos una distribución es porque nos falla o hay algo que no termina de gustarnos. Por ejemplo, algo de hardware, como el WiFi, que no funciona en nuestro ordenador o el entorno gráfico que creemos que no es lo que buscamos.

Yo hice mucho distro-hopping cuando Ubuntu se pasó a Unity, y mis primeros destinos fueron justamente otros -buntus. Pasé por Xubuntu, Lubuntu, Kubuntu, Linux Mint, Elementary, más tarde Ubuntu MATE… y todos ellos tenían disponible exactamente el mismo software. Yo buscaba un escritorio relativamente bonito y que no pesara un quintal como Unity, con lo que Distrobox no me habría arreglado nada.

Eso sí, nos permite elegir lo que más nos gusta sin perder nada

Lo que sí hace Distrobox es que no echemos nada en falta. El mejor ejemplo que me viene a la cabeza es SteamOS: por defecto es inmutable, y en teoría sólo se puede instalar software popular de Flathub. Si añadimos una imagen de Ubuntu, podremos instalar y usar sin problemas el Kodi de sus repositorios, FFmpeg o Imagemagick. También podemos navegar por la red e instalar cualquier DEB que encontremos, con lo que la Steam Deck pasaría a tener un sistema al 90-95% igual que uno Linux tradicional. O cuando en el pasado Kodi fallaba por la versión de Python, Distrobox habría facilitado las cosas.

Pero lo que no hace Distrobox es incluir un kernel que le vaya mejor a nuestro equipo. De hecho, una de las funciones que tiene es que todos los sistemas operativos de los contenedores usan el mismo kernel que el anfitrión.

Otros ejemplos de elegir lo que más nos gusta sin perdernos nada incluirían estar en Debian Stable e instalar las últimas versiones de GIMP o LibreOffice sin instalar otro sistema, o tener AUR en Linux Mint. También podemos aprovechar todas las herramientas de Kali Linux y hacer pentesting sin tener que usar una Live Session. Todo desde nuestro sistema favorito.

Sin hacer nada complicado, podemos tener un sistema operativo más conservador y cualquier software que exista en Linux o justo lo contrario, y esa es la magia que hace Distrobox. Pero magia no es igual a milagro.

El sistema operativo siempre será el mismo

El sistema operativo siempre va a ser el mismo, y aunque hay maneras de virtualizar el entorno gráfico, este también será siempre igual. Si nos gusta Fedora, con GNOME, y hay algo que no encaja entre su sistema operativo o entorno gráfico y nuestro aparato, Distrobox no lo va a arreglar. Sí es posible que una aplicación en otro formato nos vaya mejor, pero esto estaría solucionando un problema menor, no uno más importante.

Así que no, Distrobox no es el fin del distro-hopping. Es una herramienta que va a disminuir los picores que nos hacen dar un salto, pero no los eliminará si son fuertes. Además, con lo inconformistas que somos algunos, lo raro es que llevemos años en la misma distro…

from Linux Adictos https://ift.tt/Yd0QVyi
via IFTTT

Una vulnerabilidad en wall del paquete util-linux permite poner texto arbitrario en otros terminales

vulnerabilidad

Si se explotan, estas fallas pueden permitir a los atacantes obtener acceso no autorizado a información confidencial o, en general, causar problemas

Hace poco se dio a conocer el descubrimiento de una vulnerabilidad (ya catalogada bajo CVE-2024-28085) bastante particular, y es que el fallo que se encuentra en la utilidad wall del paquete util-linux, permite a un atacante manipular secuencias de escape para afectar las terminales de otros usuarios.

Esta vulnerabilidad llama la atención de muchos, ya que básicamente permite realizar phishing, dado que la utilidad está diseñada para enviar mensajes a terminales, esta vulnerabilidad se aprovecha para engañar y obtener información de otros terminales.

El problema radica en que la utilidad wall bloquea las secuencias de escape en el flujo de entrada, pero no en los argumentos de la línea de comando, lo que posibilita que un atacante utilice secuencias de escape en las terminales de otros usuarios.

Por ejemplo, al ejecutar wall utilizando secuencias de escape que permiten mover el cursor, borrar y reemplazar contenido en la pantalla, un atacante puede simular una solicitud de contraseña de sudo en la terminal de otro usuario. Si el usuario no detecta esta manipulación y proporciona su contraseña, esta aparecerá en el historial de comandos como un comando inexistente (debido a que la contraseña se ingresó directamente en la línea de comandos en lugar de un comando válido).

Cuando se emite una advertencia de que no se encontró el comando ingresado, muchas distribuciones ejecutan el controlador /usr/lib/command-not-found. Este controlador intenta identificar el paquete que contiene el comando faltante y proporciona una pista sobre si se puede instalar. Sin embargo, hay un problema: al iniciar el controlador de command-not-found, se le pasa un comando inexistente como parámetro de la línea de comando. Esto es visible al visualizar los procesos en el sistema, lo que podría ser aprovechado por un atacante para monitorear los procesos en ejecución y determinar la contraseña ingresada por la víctima en la línea de comandos.

Para inducir a un usuario a ingresar una contraseña en respuesta a un mensaje sudo falso, se ha propuesto un truco. Este truco implica rastrear el inicio real de la utilidad sudo en la lista de procesos, esperar a que se complete y realizar un ataque a través de «wall» inmediatamente después. Al manipular las secuencias de escape, un atacante puede reemplazar el mensaje después de la ejecución real de sudo con un mensaje falso de reingreso de contraseña. La víctima podría pensar que cometió un error al ingresar la contraseña y volver a ingresarla, revelando así la contraseña en los argumentos del controlador de «command-not-found».

Algunas personas no han entendido bien en qué escenarios esto podría usarse para atacar a otro usuario. No necesitamos atacar sudo, podemos atacar en cualquier lugar donde el usuario ingrese su contraseña, un ejemplo basico es después de que un usuario inicia sesión usando OpenSSH.

Para llevar a cabo un ataque exitoso, es necesario configurar el modo «mesg» en «y», que viene configurado de forma predeterminada en sistemas como Ubuntu, Debian y CentOS/RHEL. El ataque se ha demostrado con éxito en Ubuntu 22.04 utilizando gnome-terminal en su configuración predeterminada. Sin embargo, en Debian, el ataque es más difícil debido a que el controlador «command-not-found» no está habilitado por defecto. En cuanto a CentOS/RHEL, el ataque no funciona, ya que la utilidad wall se instala sin el indicador setgid y no tiene acceso a las terminales de otros usuarios. Si se utiliza Windows-Terminal, el ataque se puede modificar para cambiar el contenido del portapapeles.

Esta vulnerabilidad ha estado presente en el paquete util-linux desde 2013, luego de que la versión 2.24 introdujera la capacidad de especificar un mensaje en la línea de comando del muro, pero olvidó limpiar las secuencias de escape. Una solución para esta vulnerabilidad se ha incluido en el lanzamiento más reciente de util-linux 2.40, que se publicó ayer. Es importante mencionar que al intentar corregir la vulnerabilidad en la versión util-linux 2.39, se identificó otra vulnerabilidad similar que permite la sustitución de caracteres de control mediante la manipulación de las configuraciones regionales.

Si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/AJKiZDd
via IFTTT

Valkey, la respuesta de la Fundación Linux al cambio de licencia de Redis

Valkey

Valkey, el fork de la Fundación Linux de Redis

El cambio de licencia de Redis ha generado un gran movimiento por parte de la comunidad open source, y es que aunque pareciera que el cambio «superficialmente» solo afectaba a los proyectos comerciales, tal parece que distintos proyectos se ven afectados por el hecho de que hay una incompatibilidad de su proyecto con las licencias que manejan.

Y es que hace poco la Fundación Linux, dio a conocer hace poco el lanzamiento del proyecto Valkey, el cual está destinado a seguir avanzando en el desarrollo de Redis DBMS, una base de datos de código abierto distribuida bajo la licencia BSD.

El equipo de Valkey está integrado por destacados desarrolladores como Madelyn Olson, antigua responsable de Redis en Amazon; Ping Xie, desarrollador de Redis en Google y otros desarrolladores de renombre.

Sobre Valkey

Valkey es una bifurcación de Redis que se originó como respuesta a un cambio en la política de licencias de Redis Ltd, la empresa detrás del desarrollo de Redis. A partir de Redis 7.4, la empresa decidió cesar la incorporación de nuevas funciones bajo la licencia BSD, optando por distribuir el código del proyecto bajo dos licencias propietarias: RSALv2 y SSPLv1. Estas nuevas licencias imponen restricciones adicionales, especialmente en lo que respecta al uso gratuito del producto para servicios en la nube.

Valkey está diseñado para ser compatible con sistemas operativos como Linux, macOS, OpenBSD, NetBSD y FreeBSD y se menciona que sus planes de desarrollo abarcan la implementación de un mecanismo más robusto para la migración de slots, mejoras significativas en la escalabilidad, mayor estabilidad en las configuraciones de clúster, rendimiento optimizado en entornos multiproceso, soporte para activadores, introducción de nuevos comandos y la implementación de búsquedas vectoriales.

“Valkey es un esfuerzo impresionante realizado por colaboradores de larga data en la comunidad de Redis para defender los principios de código abierto en los que se fundó el proyecto. Aplaudo su compromiso con una verdadera colaboración y espero con interés las innovaciones que aportan a la comunidad tecnológica en general como un proyecto en la Fundación Linux”, dijo Jim Zemlin, Director Ejecutivo de la Fundación Linux. 

Cabe mencionar que con el lanzamiento dé Valkey, este se convierte en el tercer open fork de Redis, ya que en días anteriores habíamos compartido aquí en el blog la noticia del fork creado por el fundador del entorno de usuario Sway y del lenguaje de programación Hare, Redict, un fork de Redis 7.2.4 que se distribuirá bajo la licencia LGPLv3. Además, desde 2019, Snapchat ha estado trabajando en el desarrollo de KeyDB, otro fork de Redis basado en la versión 5. KeyDB se destaca por su adopción de una arquitectura multiproceso, implementando métodos más eficientes de gestión de memoria y ofreciendo características adicionales como replicación activa, almacenamiento optimizado en Flash, y soporte para configuración separada de la vida útil de las claves secundarias.

Ademas de ello, se menciona que este proyecto será gestionado por la Fundación Linux en una plataforma independiente, contando con la participación activa de una comunidad de desarrolladores y empresas comprometidas en preservar la naturaleza de código abierto de Redis. Importantes empresas como Amazon Web Services (AWS), Google Cloud, Oracle, Ericsson y Snap se han sumado a esta iniciativa.

Finalmente y como comentario personal, me gustaría mencionar que los movimientos dé la comunidad por sustituir un proyecto (producto) nos muestra la rapidez con la que se puede responder, pero como comento de «manera personal» el hecho de hacerlo porque ahora el proyecto ha respondido a los abusos de proyectos comerciales y se está dejando de lado el apoyo, si deja mucho que pensar (claro no es un movimiento 100% noble, pero al final es eso, es poner un alto al abuso).

Y el que vean mal (cof, cof, Fedora…) que un proyecto quiere que todos esos proyectos que si generan una ganancia sin dar nada a cambio (o muy poco) vuelve a poner sobre la mesa el tema que muchos desarrolladores mencionan y es el de una licencia open source que obligue a los proyectos comerciales ya séa a dar una parte de sus ingresos a los proyectos open source que utilizan para sus productos o realizar la contribución en especie (destinando desarrolladores a contribuir en el proyecto).

Para entender un poco, es importante tomar en cuenta que las diferencias fundamentales entre RSALv2 y SSPLv1 radican en que SSPLv1 se basa en la licencia copyleft AGPLv3, mientras que RSALv2 se fundamenta en la licencia BSD permisiva. Bajo la licencia RSALv2, se permite usar, modificar, distribuir e integrar el código en aplicaciones, salvo en el caso de aplicaciones comerciales o servicios de pago administrados en la nube (aunque se permite su uso gratuito para servicios internos; la restricción se aplica únicamente a servicios pagos que brinden acceso a Redis). Por otro lado, la licencia SSPLv1 incluye el requisito de que, bajo esa misma licencia, se entregue no solo el código de la aplicación en sí, sino también el código fuente de todos los componentes implicados en la prestación del servicio en la nube.

Fuente: https://www.linuxfoundation.org

from Linux Adictos https://ift.tt/Mc3g56a
via IFTTT

Un estado alemán se aleja de Microsoft y usará Linux, LibreOffice y otras soluciones de código abierto en 30.000 ordenadores

Linux y código abierto en un estado alemán

En muchas ocasiones, cuando nos piden un texto quieren que esté guardado en formato .docx, el de Word. Lo mismo ocurre cuando lo que se nos pide es una presentación (.pptx) u hoja de cálculo (.xlsx). En resumen, todos esperan que entreguemos algo creado con Microsoft 365, antes Microsoft Office. En mi opinión, el motivo es que está muy extendido, pero mucho cambiarían las cosas si la gente empezara a usar Linux y software de código abierto.

Eso es lo que va a hacer el estado alemán de Schleswig-Holstein, quien ha decidido dejar de usar Windows y su Office para pasar a usar Linux y LibreOffice, entre otros programas libres y de código abierto. Lo hará en los 30.000 ordenadores usados en el gobierno local, tal y como se afirma en la página principal de Minister-President. Lo mismo que Rusia hace un par de años.

Linux y el código abierto, apuesta segura

«Independiente, sostenible, seguro: Schleswig-Holstein será una región pionera en el ámbito digital y el primer Estado alemán en introducir un puesto de trabajo informático digitalmente soberano en su administración estatal. Con una decisión del gabinete de introducir el software de código abierto LibreOffice como solución ofimática estándar en todos los ámbitos, el gobierno ha dado luz verde al primer paso hacia la soberanía digital completa en el estado, al que seguirán otros«.

Tal y como afirma The Document Foundation, quien se ha hecho eco de la noticia por ser parte implicada, el término soberanía digital es muy importante aquí. Si una administración pública usa software propietario y cerrado que no puede ser estudiado o modificado, es difícil saber qué pasa con los datos de los usuarios.

«No tenemos ninguna influencia en los procesos operativos de dichas soluciones [propietarias] ni en el tratamiento de los datos, incluida una posible salida de datos a terceros países. Como Estado, tenemos la gran responsabilidad ante nuestros ciudadanos y empresas de garantizar que sus datos se mantienen seguros con nosotros y debemos asegurarnos de que siempre tenemos el control de las soluciones informáticas que utilizamos y de que podemos actuar con independencia como Estado«.

También está la cuestión de por qué deberían los gobiernos locales usar dinero para comprar software propietario de un mismo vendedor. En el caso de LibreOffice, las administraciones tienen muchas más opciones de donde obtener el software y el soporte, y pueden pagar a desarrolladores locales para mejorarlo. Por si esto fuera poco, pueden mantener y tener control del software, estudiar su código y hacer los cambios que consideren necesarios.

A mí me parece un movimiento interesante que deberían hacer más administraciones y todo tipo de personas en general. Cuantos más usemos software como LibreOffice, menos dependeremos de compañías como Microsoft y se maximizará la compatibilidad. Bien por Schleswig-Holstein.

from Linux Adictos https://ift.tt/jkhaIcp
via IFTTT

Lemonade, nuevo emulador que pretende mantener a Citra con vida

Emulador Lemonade

Cuando Nintendo se cargó a los emuladores Yuzu y Citra, muchos mencionaban aquello de que pretendía ponerle puertas al campo y que provocaría el efecto Hidra. Pronto se pronosticó que las cosas seguirían igual e incluso que sería peor para el gigante de los videojuegos japonés, y de momento parece que lo que es mejor no es que le esté yendo. Suyu, no sin problemas, está disponible desde su página web, Ryujinx sigue a lo suyo y ahora también se ha dado a conocer Lemonade.

Aunque no he encontrado nada sobre su nombre en una consulta rápida, y mirando a su logotipo, el nombre de Citra parece que venía de cítrico o algo similar. El del nuevo emulador es Lemonade, básicamente una bebida que por lo general está hecha con limón, agua y azúcar. Ahora bien, el logotipo es una gota naranja, y es esto lo que más nos recuerda al Citra que desapareció hace ahora unas semanas.

Lemonade está disponible como AppImage

Lemonade lanzó su primera versión el 20 de marzo, y el 31 lanzó una segunda alfa. Los usuarios de Linux lo tenemos disponible en forma de AppImage, por lo que el que quiera probarlo sólo tiene que descargar el archivo, descomprimirlo – está dos veces, probablemente por el problema de XZ Utils – y lanzar una de las versiones, habiendo una «normal» y una para Qt.

El emulador es multiplataforma, y además de la versión para Linux también se puede descargar un APK para Android e instaladores para Windows y macOS (universal y sin probar). Sobre su funcionamiento, poco o nada puedo decir, ya que no tengo ni un sólo juego de Nintendo 3DS y este artículo es meramente informativo.

La interfaz sí es un calco de la de Citra, por lo que está claro que se basa en su código y que están añadiendo las mejoras sobre éste. Pero no mencionan el nombre del difunto emulador por ninguna parte, probablemente para evitar problemas con Nintendo o GitHub, en donde se aloja. Pero sí ponen, entre comillas, «fork» en la descripción, para el que quiera entenderlo. Además, hay un claro parecido entre los nombres e iconos.

Los usuarios interesados pueden seguir el proyecto desde GitHub o su página web.

from Linux Adictos https://ift.tt/Ja3oTZh
via IFTTT

SDL3 retrasa la compatibilidad con Wayland 

SDL

SDL es un conjunto de bibliotecas desarrolladas en el lenguaje de programación C que proporcionan funciones básicas para realizar operaciones multimedia (audio y video), además de carga y gestión de imágenes

SDL es una biblioteca proporciona herramientas como salida de gráficos 2D y 3D acelerada por hardware, la cual ya hemos hablado en bastantes ocasiones aquí en el blog (generalmente sobre sus nuevos lanzamientos), esta biblioteca durante mucho tiempo se encontró trabajando de manera predeterminada sobre X11, pero con Wayland como segunda opción.

Actualmente los desarrolladores se encuentran trabajando sobre la nueva rama de SDL3 en la cual una de las principales características y una novedad (sobre todo) era el desplazamiento de X11 por el uso de Wayland por defecto, un movimiento que en teoría mejoraría muchos aspectos de la biblioteca.

Pero tal parece (al menos de momento) que ni una ni otra cosa se cumplirá en SDL3 ya que hace poco se realizo una solicitud a los desarrolladores, la cual básicamente consistía en revocar el cambio que migraba la rama SDL3 para utilizar el protocolo Wayland como predeterminado en entornos que admiten Wayland y X11 simultáneamente.

Wayland tiene una gran cantidad de problemas sin resolver relacionados con la presentación del bloqueo de la suspensión de la superficie y la implementación FIFO (vsync) que está fundamentalmente rota, lo que lleva a un rendimiento reducido de la GPU.

Eso no quiere decir «deberíamos arreglar FIFO en Mesa/otros controladores», sino que no se puede arreglar en absoluto sin un protocolo adicional, en este caso fifo-v1 1 .

Sin este protocolo, vkQueuePresent o glSwapBuffers deben detenerse para la devolución de llamada de ‘marco’ después de presentar una imagen. La única razón por la que podemos salirnos con la nuestra en SteamOS es porque Gamescope implementa lo que es esencialmente fifo-v1 y lo usamos allí…

No hay ninguna ventaja en que los juegos y las aplicaciones promedio prefieren Wayland a X11, solo varias regresiones de rendimiento e inutilizabilidad en este momento.
Por lo tanto, debemos revertir este cambio hasta que se publiquen fifo-v1 y commit-timing-v1 y al menos en una versión estable para los principales compositores.

Aunque la solicitud de extracción fue revisada y aprobada por el creador de SDL, aún no ha sido incorporada al código base. La razón principal es la existencia de problemas no resueltos en el entorno de Wayland relacionados con el bloqueo de superficies y la implementación de FIFO (vsync), lo que resulta en una disminución del rendimiento. Estos problemas no pueden resolverse completamente sin la implementación de los protocolos adicionales fifo-v1 y commit-timing-v1.

Se destaca que, sin resolver estos problemas, la transición de X11 a Wayland no ofrece beneficios significativos para las aplicaciones y juegos habituales, sino que provoca una seria reducción del rendimiento y posibles regresiones. Por lo tanto, se sugiere reconsiderar la migración de SDL a Wayland solo después de que se aprueben y se implementen los protocolos fifo-v1 y commit-timing-v1 en versiones estables de los principales administradores compuestos.

Sobre el caso es importante mencionar que actualmente la aceptación de la solicitud se encuentra «pospuesta» ya que Sam Lantinga, el creador de SDL, mencionó que revisara esta solicitud relacionada con la transición a Wayland de forma predeterminada, menciona que el caso se abordara más adelante (más cerca del lanzamiento final de SDL3), ya que actualmente se ha decidido dar preferencia a abordar los problemas mencionados y es posible que la situación se normalice para entonces. Por ahora, Wayland se mantiene habilitado en las versiones de prueba de SDL 3 para obtener una mejor evaluación en entornos basados en Wayland y recopilar comentarios de los usuarios.

Aunque de momento tal parece que todo apunta a que Wayland será la elección final, si no se llegan a solucionar los problemas y sobre todo llegar a un rendimiento óptimo, el retraso de Wayland como valor predeterminado podria ser una realidad.

De momento se puede conocer el estado actual del desarrollo de la nueva rama SDL 3, que presenta modificaciones en varios subsistemas, cambios en la API que pueden afectar la compatibilidad y una limpieza exhaustiva de funciones obsoletas. Por ejemplo, en SDL 3 se rediseñó por completo el código para trabajar con sonido, se introdujo un nuevo backend para renderizado a través de la API Vulkan en la API de renderizado 2D, se amplió la compatibilidad con HDR, también se actualizó la API para trabajar con ventanas transparentes, entre otras cosas mas.

Si estás interesado en conocer los avances en SDL3 puedes utilizar la versión de prueba que se ofrece desde el siguiente enlace.Por otra parte, si quieres dar seguimiento a la discusión sobre el retraso de Wayland, puedes hacerlo desde el siguiente enlace.

from Linux Adictos https://ift.tt/dc5teON
via IFTTT

¿Cómo fue posible que Debian pasara por alto el backdoor en XZ? Un breve análisis del caso 

backdoor XZ

backdoor XZ

En días anteriores compartimos aquí en el blog la noticia sobre el caso del backdoor que fue detectado en la utilidad XZ, la cual es utilizada en una gran cantidad de distribuciones de Linux y que por ende afecta a todas estas. Lo interesante del caso para muchos y entre los cuales me incluyo, es el cómo se fue preparando la inclusión del backdoor y el cómo género, o se fueron dando las circunstancias para favorecer la introduccion del código y fuera pasado por alto.

En la publicación de blog de Evan Boehs (un programado y hacker), compartió un pequeño análisis cronológico del caso del backdoor en XZ. En la publicacion menciona que el desarrollador Jia Tan fue el responsable de introducir el backdoor en el paquete xz, ya que Jia Tan obtuvo el estatus de mantenedor en 2022 y comenzó a lanzar versiones desde la 5.4.2 del proyecto xz. Además de trabajar en xz, Jia Tan también contribuyó a los paquetes xz-java y xz-embedded, y fue reconocido como mantenedor del proyecto XZ Embedded utilizado en el kernel de Linux.

Además de Jia Tan, se mencionó la participación de dos usuarios más, Jigar Kumar y Hans Jansen, quienes muchos suponen que aparentemente podrían ser personajes virtuales. Jigar Kumar estuvo involucrado en la promoción de los primeros parches de Jia Tan en xz presionando al entonces mantenedor Lasse Collin para que aceptara cambios útiles e implementar el soporte para filtros de cadena en abril de 2022.

En junio de 2022, Lasse Collin cedió el rol de mantenedor a Jia Tan, reconociendo el agotamiento y los problemas de salud mental. Después de estos eventos, Jigar Kumar ya no apareció en la lista de correo del proyecto.

Con el nuevo estatus de mantenedor, Jia Tan comenzó a realizar activamente cambios en el proyecto xz y, según las estadísticas, ocupó el segundo lugar entre los desarrolladores en términos de número de cambios durante dos años.

En marzo de 2023, Lasse Collin reemplazó a la persona responsable de probar el paquete xz en el servicio oss-fuzz por Jia Tan, y en junio se implementaron cambios en la composición de xz, incluyendo el soporte para el mecanismo IFUNC en liblzma, que luego se utilizó para organizar la interceptación de funciones en el backdoor. La sugerencia para este cambio provino de Hans Jansen, cuya cuenta se creó justo antes de enviar la solicitud de extracción relacionada con estos cambios.

En julio de 2023, Jia Tan solicitó a los desarrolladores de oss-fuzz deshabilitar la verificación ifunc debido a su incompatibilidad con el modo «-fsanitize=address». En febrero de 2024, se modificó el enlace al sitio web del proyecto xz en oss-fuzz y tukaani.org, trasladándose de «tukaani.org/xz/» a «xz.tukaani.org». Este último subdominio estaba alojado en GitHub Pages y era controlado personalmente por Jia Tan.

El 23 de febrero, se publicaron en el repositorio xz archivos para probar el decodificador, incluyendo archivos con un backdoor y las macros M4 para activar el backdoor se incluyeron solo en el tarball de la versión 5.6.0 y se excluyeron del repositorio de Git, pero aparecieron en el archivo .gitignore.

El 17 de marzo, Hans Jansen, previamente involucrado en parches con soporte IFUNC, se registró como colaborador en el proyecto Debian. El 25 de marzo, recibió una solicitud para actualizar la versión del paquete xz-utils en el repositorio de Debian. Cabe mencionar que llegaron solicitudes similares, de desarrolladores de Fedora y Ubuntu (aunque en Ubuntu, el cambio fue rechazado debido a la congelación del repositorio).

Varios usuarios se unieron a las solicitudes de actualización de xz, argumentando que la nueva versión solucionaba errores detectados durante la depuración en valgrind. Estos problemas surgieron debido a una determinación incorrecta del diseño de la pila en el controlador del backdoor, intentando resolverlos en la versión xz 5.6.1.

Sobre esto, Lasse Collin, emitió una declaración confirmando que los archivos que contienen las versiones del backdoor fueron creados y firmados por Jia Tan. Además, anunció la eliminación del subdominio xz.tukaani.org, indicando que el sitio xz volverá al servidor principal tukaani.org. También mencionó que su cuenta de GitHub fue bloqueada. Es importante destacar que Lasse Collin tiene control únicamente sobre el sitio web tukaani.org y los repositorios git.tukaani.org. Por otro lado, Jia Tan solo controlaba el proyecto en GitHub y el host xz.tukaani.org, pero no tenía acceso al servidor tukaani.org.

Si estas interesado en conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/afXm5GB
via IFTTT

ROSA Fresh 12.5 llega con mejoras de seguridad, actualizaciones y una experiencia de usuario mejorada

Rosa Linux KDE

ROSA Linux es una distribución y sistema operativo Linux, desarrollado por la compañía rusa LLC NTC IT ROSA

STC IT ROSA dio a conocer mediante una publicación de blog el lanzamiento de la nueva versión correctiva ROSA Fresh 12.5, la cual continúa el trabajo de mejorar, corregir errores y proporcionar paquetes actualizados de la rama 12.x. Esta actualización trae consigo una serie de mejoras importantes, nuevas funciones y una serie de actualizaciones.

Para quienes desconocen de ROSA Fresh deben saber que esta es una distribucion de Linux rusa, moderna, creada por la comunidad, ya que se originó como un fork de la ahora desaparecida distribución Linux Mandriva y desde entonces ha sido desarrollado en forma independiente. La compañía ROSA fue fundada a principios de 2010 y lanzó la primera versión de su sistema operativo en diciembre de 2010. Inicialmente, apuntaba a los usuarios empresariales, pero a fines de 2012 ROSA inició su distribución orientada al usuario final, la Desktop Fresh.

Principales novedades de ROSA Fresh 12.5

En esta nueva versión que se presenta de ROSA Fresh 12.5 la base del sistema se ha actualizado al kernel de Linux 6.6 (los kernels de las ramas anteriores 5.10 y 5.15 continúan siendo compatibles y actualizados dentro de su rama sin transición automática a 6.1), se menciona que en la mayoría de las diferentes ediciones se actualizaron a la rama estable actual (ya que para la arquitectura i686 se sigue con los Kernels 5.10 y 5.15).

Por el lado del las compilaciones con el nuevo kernel LTS Linux 6.1.20 se menciona que tiene MGLRU habilitado de forma predeterminada y se ha actualizado el firmware y los controladores para Wi-Fi y Bluetooth. Además de ello, de manera general se incluyen las actualizaciones de la pila de gráficos MESA 23.3, con soporte de Steam.

En la edición de ROSA Fresh 12.5 KDE, se han actualizado los componentes del entorno, ya que ahora se ofrece la version de KDE Plasma 5.27.10 junto con KDE Frameworks 5.112.0, y por la parte de las aplicaciones de usuario se ofrece KDE Applications 23/08/04 con Qt 5.15.10.

Ademas de ello, se ha agregado soporte extendido para impresoras y escáneres que utilizan tecnologías ipp-usb y sane-airscan, simplificando su uso y facilitando la compatibilidad con una amplia gama de dispositivos periféricos y se han incluido nuevos controladores propietarios para las tarjetas de video NVIDIA 550, complementando las ramas existentes 340, 390 y 470 que siguen disponibles para aquellos que las necesiten.

Por otra parte,  la nueva versión de ROSA Fresh 12.5 presenta un repositorio completamente rediseñado para garantizar la seguridad y cerrar más de mil vulnerabilidades, además de que se ha implementado el cifrado de datos en el instalador del sistema y la función para guardar contraseñas de discos cifrados en la memoria no volátil de la computadora utilizando la tecnología TPM2 (luksunlock/lukslock) proporciona una capa adicional de protección sin sacrificar la comodidad de uso.

Se introdujo una nueva versión del indicador de actualización en ROSA, que ofrece opciones para restringir el acceso a la instalación de actualizaciones: ahora es posible requerir una contraseña de administrador, una contraseña solo para usuarios o incluso no requerir contraseña alguna.

Tambien se ha añadido soporte para paquetes «sconfigs-*«, que proporcionan configuraciones avanzadas de seguridad y auditoría del sistema, mejorando la gestión y la protección de los entornos de usuario y se ha introducido la utilidad qemoo, que permite iniciar rápidamente imágenes iso en el emulador QEMU, facilitando las pruebas y el desarrollo en entornos virtuales.

De los demás cambios:

  • Se ha mejorado la compatibilidad con tarjetas de red Realtek cableadas en chips RTL8111, RTL8168 y RTL8411
  • Se corrigió el retraso de inicio al instalar en BTRFS sin una partición /boot separada en ext2/3/4 (“No se permiten archivos dispersos”): la funcionalidad de guardar el último elemento cargado en Grub ahora se desactiva automáticamente al instalar el sistema operativo en tales configuraciones
  • se ha agregado y suministrado como parte del sistema operativo un módulo de kernel r8168 listo para usar, que se usa automáticamente como controlador para estas tarjetas de red, y desde el Controlador r8169 en el kernel predeterminado de Linux 6.1
  • se eliminó la compatibilidad con estas tarjetas
  • Se corrigió el trabajo del comando «reboot» en los scripts kickstart.

Finalmente si estás interesado en poder conocer más al respecto sobre esta nueva versión, puedes consultar los detalles en el siguiente enlace.

Descargar y obtener ROSA Fresh 12.5

Para aquellos interesados en probar o explorar la distribución, se ofrecen compilaciones completamente gratuitas diseñadas para la plataforma x86_64 en versiones con KDE Plasma 5, LXQt, GNOME, Xfce y sin interfaz gráfica (modo texto). Los usuarios que ya tengan instalada una versión anterior de ROSA Fresh R12.x recibirán la actualización de forma automática.

Requisitos mínimos para probar o instalar el sistema:

  • Procesador x86 de 64 bits (compatibilidad limitada con i686, solo kernels 5.10 y 5.15)
  • 20 GB de espacio disponible en disco
  • Pantalla gráfica con una resolución de 1024×768 (también se admite el modo texto del instalador)
  • Soporte de arranque desde dispositivos USB (flash)

from Linux Adictos https://ift.tt/fHThpe7
via IFTTT