Unknown's avatar

About Frank Cisco

Esposo, papá. Entusiasta de Linux y F1.

Rivulet: lleva la experiencia de Stremio a Kodi con calidad audiovisual avanzada


Rivulet propone una forma de combinar la flexibilidad de los complementos de Stremio con las capacidades de reproducción y personalización de Kodi. Este complemento recrea parte de la experiencia de Stremio dentro de Kodi y permite consultar catálogos de terceros sin tener que configurar scrapers locales complejos.

En lugar de alojar o indexar contenido, Rivulet se conecta a los manifests de los complementos de Stremio para obtener catálogos y fuentes disponibles. Para gestionar la reproducción, incorpora rivulet-engine, un servidor de streaming escrito en Go y optimizado para este uso. El proyecto también ofrece una interfaz propia, con secciones de inicio, búsqueda y detalles, además de búsquedas en paralelo para que una fuente lenta no bloquee toda la aplicación.

## Calidad de imagen y sonido con Kodi

Una de las principales ventajas de Rivulet es que la reproducción queda en manos de Kodi. Según el dispositivo, el contenido y la configuración del sistema, esto permite aprovechar funciones como el passthrough de audio para formatos de alta calidad, el ajuste automático de la frecuencia de refresco y la compatibilidad con contenidos HDR y Dolby Vision.

Estas opciones pueden ayudar a reducir problemas de sincronización y a sacar más partido a un televisor y un equipo de sonido compatibles. El resultado depende, en cualquier caso, del hardware, la versión de Kodi y la fuente reproducida.

## Cómo instalar Rivulet

Rivulet requiere Kodi 19 (Matrix) o una versión posterior. Para instalar complementos que no forman parte de los repositorios oficiales, primero hay que habilitar la opción de orígenes desconocidos en los ajustes de Kodi.

El método recomendado es instalar el repositorio de Rivulet:

1. Descarga el archivo `repository.rivulet.zip` desde el proyecto.
2. En Kodi, abre el explorador de complementos y selecciona «Instalar desde un archivo ZIP».
3. Elige el archivo descargado y, una vez instalado el repositorio, accede a «Instalar desde repositorio».
4. Busca Rivulet Repository e instala Rivulet desde la sección de complementos de vídeo.

Instalarlo desde el repositorio facilita recibir actualizaciones. También es posible instalar directamente `plugin.video.rivulet.zip`, aunque en ese caso las nuevas versiones deberán instalarse manualmente. En dispositivos Android TV, puede añadirse la dirección `https://rivulet-kodi.github.io/plugin.video.rivulet/` como fuente desde el administrador de archivos y usarla para acceder al ZIP.

## Configuración inicial

Tras la instalación, abre los ajustes de Rivulet para conectar una cuenta de Stremio mediante el método de autenticación disponible. Esto permite sincronizar complementos y, según la configuración, listas y progreso de reproducción. Si no quieres iniciar sesión, puedes añadir complementos introduciendo sus URL de manifiesto.

El servidor de streaming integrado suele estar activado de forma predeterminada. En algunos dispositivos Android puede ser necesario activar «Forzar modo biblioteca» si el servidor no se inicia. Esta opción permite cargarlo como una biblioteca dentro del proceso de Kodi y puede resolver restricciones de ejecución presentes en ciertas versiones de Android.

También conviene revisar los ajustes de subtítulos y elegir el español como idioma preferido. Rivulet incluye integración con OpenSubtitles, aunque la disponibilidad de subtítulos puede variar según el contenido y la configuración.

Al reunir complementos de Stremio y el reproductor de Kodi en una misma interfaz, Rivulet ofrece una alternativa para quienes buscan catálogos flexibles y control avanzado de la reproducción. Antes de instalar complementos de terceros, es recomendable revisar su origen y utilizar únicamente servicios y contenidos que se puedan consumir legalmente.

from Linux Adictos https://ift.tt/HtvlLGf
via IFTTT
Cómo ver SABC+ desde fuera de Sudáfrica


Si estás de viaje o vives fuera de Sudáfrica, quizá no puedas acceder a todo el contenido de SABC+ debido a restricciones geográficas y acuerdos de licencia. La plataforma ofrece televisión en directo, deportes, noticias, radio y programas a la carta, pero la disponibilidad puede variar según el país.

## Qué puedes ver en SABC+

SABC+ reúne contenidos de los canales SABC 1, SABC 2, SABC 3, SABC News y SABC Sport, además de emisoras de radio y una biblioteca de programas bajo demanda. Su catálogo incluye dramas, telenovelas, programas de entretenimiento, documentales, pódcasts y contenidos educativos. Los aficionados al deporte pueden encontrar retransmisiones y cobertura de distintas competiciones, aunque la oferta concreta depende de los derechos disponibles.

Entre los títulos que pueden aparecer en su catálogo se encuentran *The Estate*, *Soul City*, *Isidingo* y *Zone 14*. La selección puede cambiar con el tiempo.

## Cómo registrarse y ver SABC+ en Sudáfrica

Para empezar a usar el servicio:

1. Visita el sitio web de SABC+ o descarga la aplicación en un dispositivo compatible.
2. Selecciona la opción para registrarte e introduce tu correo electrónico o número de teléfono.
3. Verifica la cuenta y completa los datos solicitados.
4. Explora el contenido disponible y comienza a reproducirlo.

El acceso básico se ofrece sin coste, aunque algunas opciones o contenidos pueden requerir un plan de pago. SABC+ también ha ofrecido paquetes AMP con películas, series y programas adicionales; consulta la plataforma para confirmar los precios y las condiciones vigentes.

## Cómo acceder a SABC+ desde el extranjero

Fuera de Sudáfrica, es posible que el servicio limite el acceso a determinados canales o programas por motivos de licencias. Una VPN puede cambiar la dirección IP que ven los sitios web y, en algunos casos, permitir conectarse a un servidor ubicado en Sudáfrica. Sin embargo, esto no garantiza que SABC+ funcione: la plataforma puede detectar o bloquear conexiones VPN, y su uso puede estar sujeto a sus condiciones de servicio y a la normativa local.

Si decides utilizar una VPN, el proceso general es el siguiente:

1. Elige un proveedor de VPN y revisa sus características, precio y política de privacidad.
2. Instala su aplicación en el dispositivo desde el que quieras ver el contenido.
3. Conéctate a un servidor de Sudáfrica, si el proveedor dispone de uno.
4. Abre SABC+ e inicia sesión. Si el contenido no está disponible, consulta las restricciones y las condiciones del servicio.

NordVPN es una de las opciones comerciales disponibles, pero conviene comparar varios proveedores y comprobar sus prestaciones actuales antes de contratar. Los precios, las promociones y la compatibilidad pueden cambiar.

## Dispositivos compatibles

SABC+ está disponible en distintos tipos de dispositivos, aunque la compatibilidad puede variar según el modelo y la región. Entre los dispositivos que pueden ser compatibles se incluyen:

– Apple TV
– Teléfonos y tabletas Android
– Android TV y Google TV
– Ordenadores PC y Mac
– Google Chromecast
– iPhone y iPad
– Algunos televisores inteligentes, incluidos modelos de LG

Comprueba la tienda de aplicaciones de tu dispositivo o el sitio web de SABC+ para verificar la disponibilidad más reciente.

## Preguntas frecuentes

### ¿Qué contenido ofrece SABC+?

La plataforma incluye programas de televisión en directo, noticias, deportes, radio y contenido a la carta. El catálogo puede abarcar dramas, reality shows, documentales, pódcasts y programación educativa. La disponibilidad de cada título está sujeta a cambios.

### ¿Puedo ver SABC+ fuera de Sudáfrica?

Algunas funciones o contenidos pueden estar restringidos fuera del país. Las restricciones dependen de los derechos de distribución y de las condiciones del servicio. Una VPN podría ayudar a cambiar la ubicación de conexión, pero no asegura el acceso y puede estar limitada por SABC+.

### ¿SABC+ es gratis?

El servicio ofrece contenido gratuito, aunque también puede haber opciones de pago o paquetes adicionales. Consulta la plataforma para conocer los planes y tarifas actuales.

Antes de usar una VPN para acceder a un servicio de streaming, revisa sus condiciones y las leyes aplicables en tu ubicación. Las VPN también pueden utilizarse para proteger la privacidad y la seguridad de la conexión, pero no deben emplearse para acceder a contenido de forma ilegal.

from Latest from TechRadar https://ift.tt/p61CcOb
via IFTTT IA

Cómo ver *The Mob* en streaming: estreno, plataformas y reparto


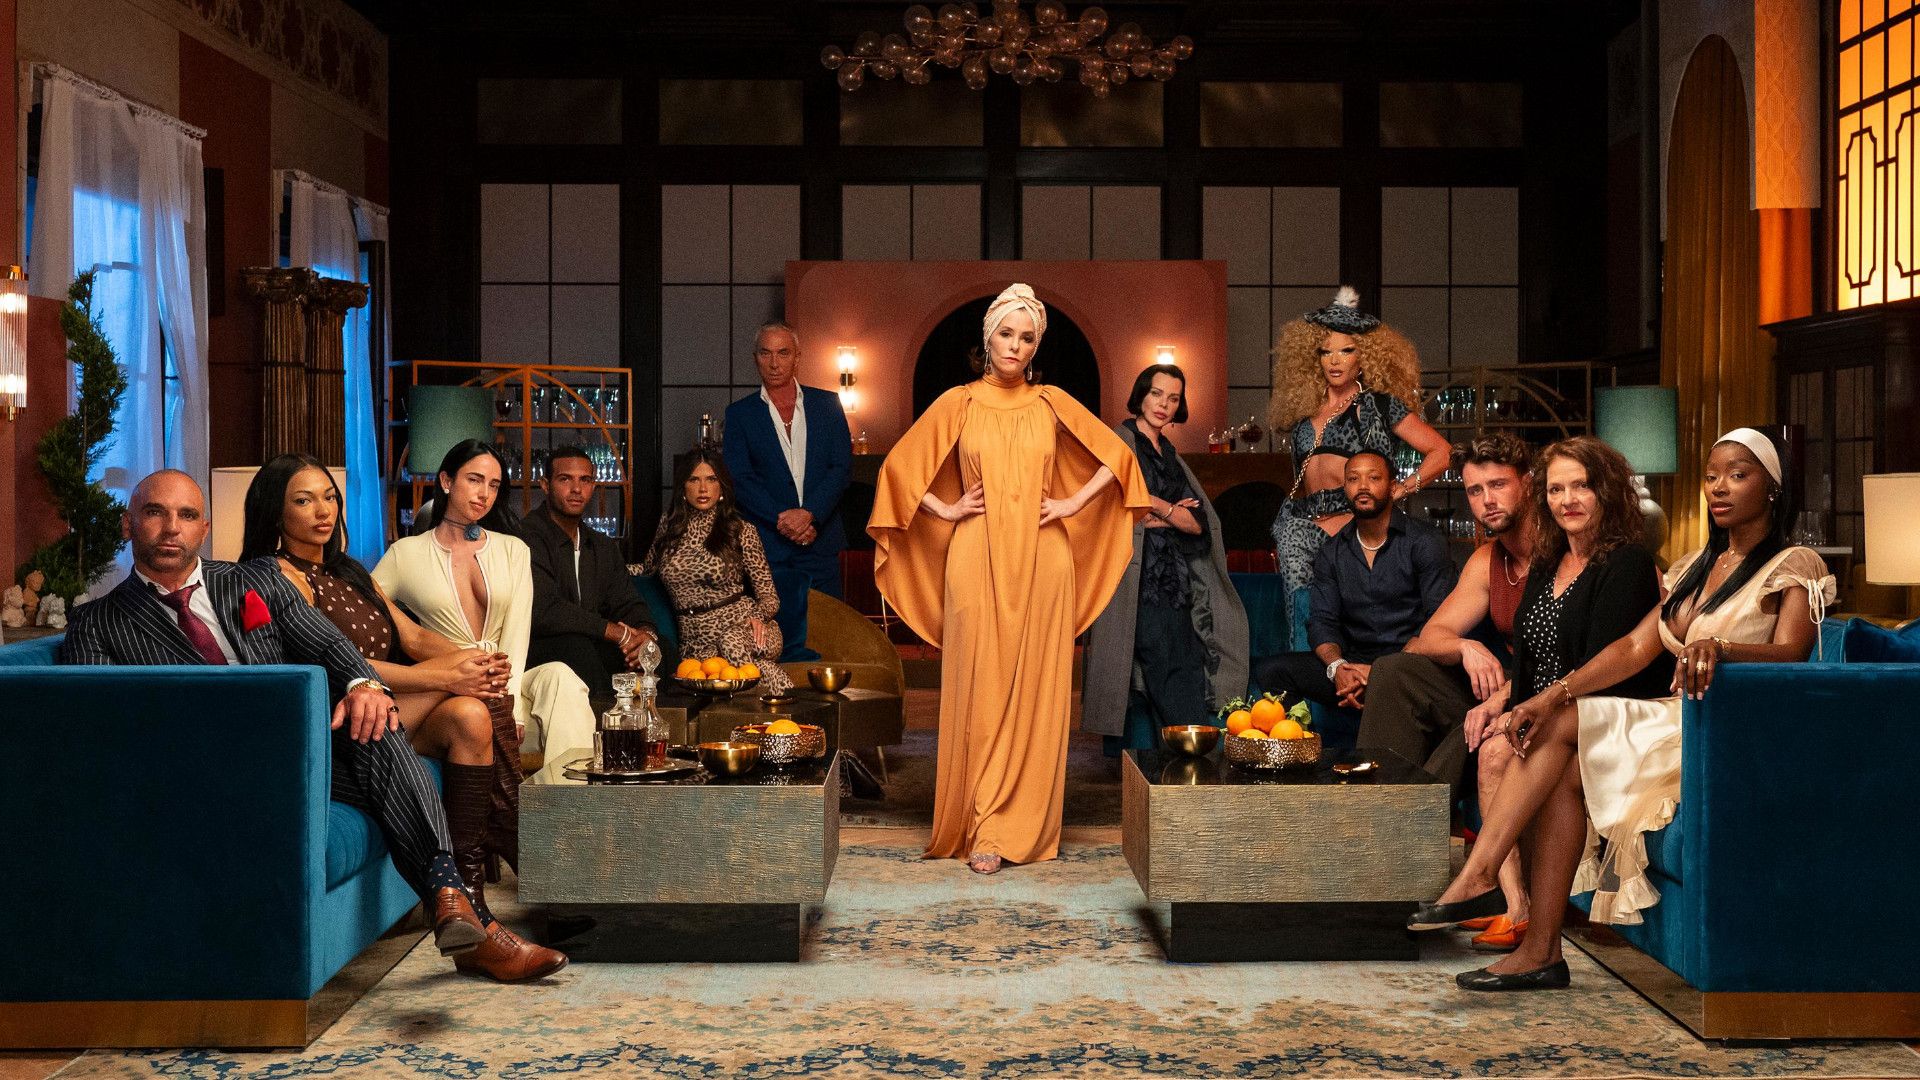
La competencia, las alianzas y las intrigas llegan a una villa italiana con *The Mob*, el nuevo reality de Hulu. Presentado por Parker Posey y producido por el equipo detrás de *The Traitors*, el programa reúne a 12 celebridades en una serie de desafíos inspirados en el mundo de la mafia.

El premio para quien se imponga es de 250.000 dólares. En cada episodio, una persona será nominada como el Don y asumirá el liderazgo del grupo. Se espera que haya nuevos episodios cada semana.

## Fecha de estreno y dónde ver *The Mob*

*The Mob* se estrena el lunes 26 de octubre en Hulu, en Estados Unidos. Fuera del país, estará disponible en Disney+ a partir de esa misma fecha, según la información de lanzamiento proporcionada.

Las tarifas y la disponibilidad pueden variar según el país y cambiar con el tiempo. Antes de suscribirte, consulta los planes vigentes en Hulu o Disney+ en tu región.

## ¿Se puede ver *The Mob* gratis?

Las pruebas gratuitas y las promociones dependen del país, del plan y de las condiciones de cada servicio. Hulu y Disney+ no ofrecen necesariamente una prueba gratis en todos los mercados, por lo que conviene revisar sus sitios oficiales para confirmar las opciones disponibles.

## Cómo ver el programa si estás de viaje

Si ya tienes una suscripción, podrías encontrar restricciones geográficas al viajar. Un servicio VPN puede ayudar a proteger tu conexión y, cuando las condiciones del servicio de streaming lo permitan, acceder a tu cuenta habitual. Comprueba siempre las reglas de la plataforma y la legislación local; una VPN no sustituye una suscripción ni garantiza el acceso a un catálogo concreto.

Para usar una VPN, instala la aplicación de un proveedor de confianza, conéctate a una ubicación admitida y abre tu servicio de streaming habitual. La disponibilidad puede variar según la plataforma y el lugar desde el que te conectes.

## ¿Quién participa en *The Mob*?

Parker Posey conduce el programa. Entre las celebridades participantes se encuentran Aida Turturro, Bella Palk, Bruno Tonioli, Chelsea Lazkani, Debi Mazar, Demi Engemann, Harry Jowsey, Joe Gorga, Maria Georgas, Romeo Miller, Shane Parton y Willam Belli.

Con un elenco diverso, desafíos de alto riesgo y un nuevo Don en cada episodio, *The Mob* apuesta por combinar estrategia y entretenimiento. Quienes disfrutan de los realities de competencia podrán seguir las alianzas y rivalidades a medida que avance la temporada.

from Latest from TechRadar https://ift.tt/WNgDyYx
via IFTTT IA

Windows 11 prepara una nueva función de rendimiento, pero necesitará hardware de próxima generación


Microsoft está preparando Windows 11 para admitir Advanced Performance Extensions (APX), una tecnología de Intel diseñada para mejorar el rendimiento de ciertas aplicaciones. La opción ya aparece en una versión preliminar del sistema, pero por ahora no funciona y no ofrece ventajas en los equipos actuales.

APX amplía el conjunto de instrucciones x86 y permite utilizar más registros, lo que puede ayudar a mejorar el rendimiento de propósito general. Los desarrolladores podrán aprovechar estas capacidades para acelerar sus programas, aunque el beneficio dependerá de cada aplicación. Para incorporar APX, el software deberá recompilarse, si bien Intel señala que no deberían ser necesarios cambios en el código fuente. Los juegos, en particular, probablemente obtengan poco provecho.

La función se ha detectado en la versión preliminar 29695 de Windows 11. Su presencia indica que Microsoft está preparando el soporte, no que la opción ya esté lista para los usuarios. Por el momento, no hay procesadores Intel compatibles: se espera que APX llegue con los Core Ultra Series 4, basados en la próxima generación de procesadores de escritorio Nova Lake, prevista para principios de 2027.

### El soporte dependerá de nuevos procesadores

APX requiere compatibilidad física en el procesador, por lo que no podrá añadirse a los chips ya fabricados. En consecuencia, las generaciones actuales de Intel no recibirán esta mejora. Además, los procesadores Core Ultra Series 4 exigirán un nuevo socket y, por tanto, una placa base compatible. En equipos de escritorio, adoptar APX podría implicar una actualización considerable; en muchos portátiles, cambiar el procesador ni siquiera será una opción práctica.

Aunque APX es una tecnología de Intel, AMD también está colaborando para que sus procesadores puedan admitirla. La compatibilidad podría llegar con una futura generación Ryzen, quizá basada en Zen 6 o en una arquitectura posterior. La fecha aún no está clara, pero el respaldo de AMD podría animar a más desarrolladores a optimizar sus aplicaciones para APX.

Linux ya incorporó soporte para esta tecnología, mientras que en Windows 11 la función sigue en fase de preparación. Hasta que haya procesadores compatibles y programas adaptados, no es posible saber cuánto mejorará el rendimiento en el uso cotidiano.

Por ahora, APX es una promesa para futuras plataformas, no una mejora que los usuarios puedan activar en sus PC actuales. Microsoft continúa trabajando en otras optimizaciones de Windows 11, como la velocidad de apertura de aplicaciones y menús, además de reducir el consumo de memoria. Sin embargo, el impacto real de APX dependerá de la llegada del hardware compatible y de que los desarrolladores decidan aprovecharlo.

from Latest from TechRadar https://ift.tt/HLlQcgr
via IFTTT IA

Colapinto responde a la broma de Clarkson sobre una penalización por ser argentino


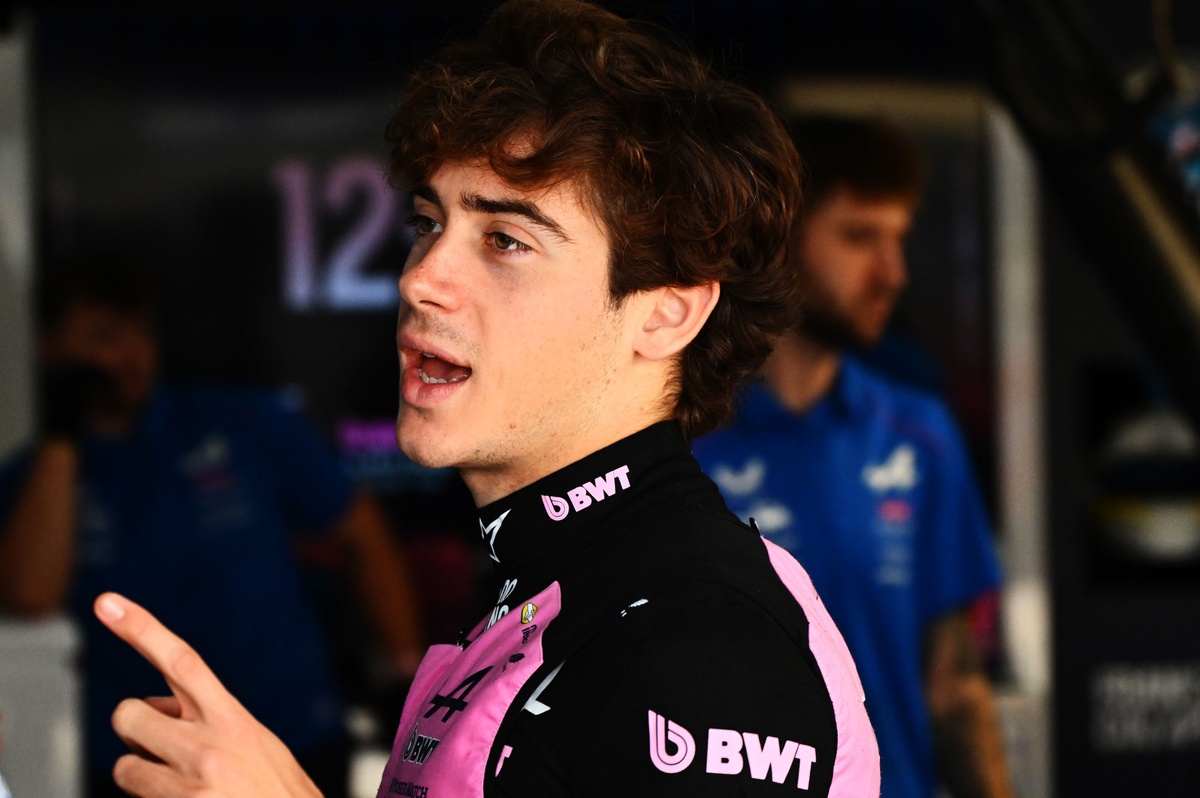
¡El comentario de Jeremy Clarkson en el Gran Premio de Estados Unidos no pasó desapercibido! El expresentador de televisión, invitado de Alpine, bromeó durante una entrevista con Sky Sports F1 al decir que Franco Colapinto merecía una penalización en la parrilla por ser argentino.

“Franco tiene una penalización en la parrilla por ser argentino. Probablemente. Bueno, yo se la pondría por eso. Pero, en fin…”, dijo Clarkson el sábado, con tono de broma.

Colapinto ya respondió al comentario, que rápidamente llamó la atención de los aficionados. La ocurrencia añadió un momento inesperado al fin de semana de carrera y puso al joven piloto argentino en el centro de la conversación.

Entre la tensión de la competición y las bromas fuera de pista, el episodio dejó claro que en la Fórmula 1 también hay espacio para comentarios que encienden el debate. ¡Y la respuesta de Colapinto no tardó en llegar!
from Motorsport.com – Formula 1 – Stories https://ift.tt/3feOANh
via IFTTT IA

Suecia restringe ChatGPT y Claude en el trabajo gubernamental por motivos de seguridad


Las autoridades suecas han prohibido el uso de ChatGPT y Claude para tareas oficiales del Gobierno, ante la preocupación de que información sensible pueda terminar en plataformas que no cuentan con las garantías de seguridad y regulación requeridas.

La medida no implica que se haya vetado toda herramienta de inteligencia artificial. El personal podrá seguir utilizando servicios aprobados, como Microsoft Copilot, aunque bajo controles de seguridad más estrictos. Además, un grupo limitado de empleados conservará acceso a ChatGPT y Claude mediante una plataforma especial para asistentes de IA, según indicó el Gobierno.

El riesgo de usar herramientas no autorizadas

Mikael Wettercrantz, director de información (CIO) y de digitalización, advirtió que el uso de herramientas de IA no aprobadas —una práctica que puede formar parte de la llamada «IA en la sombra»— podría tener consecuencias para la seguridad de la información de Suecia.

La decisión se produce después de que una revisión de las herramientas utilizadas por empleados de la Administración Sueca de Transporte detectara usos problemáticos de plataformas de IA en tareas oficiales. Uno de los riesgos señalados es que, sin un contrato empresarial adecuado y las protecciones correspondientes, los datos ingresados en un chatbot puedan compartirse con el proveedor y almacenarse para entrenar sus sistemas.

La falta de acuerdos empresariales también puede dificultar la auditoría del uso de estas herramientas y plantear dudas sobre la protección de datos. Esto resulta especialmente relevante cuando la información se procesa fuera del Espacio Económico Europeo y queda sujeta a otras jurisdicciones.

Antecedentes de restricciones a la IA

La medida se suma a la restricción previa de DeepSeek para el trabajo gubernamental en Suecia, motivada por preocupaciones relacionadas con la privacidad y el cumplimiento del Reglamento General de Protección de Datos (RGPD).

En Estados Unidos también se han impuesto restricciones a productos y servicios vinculados con DeepSeek. Entre las inquietudes mencionadas figuran las posibles implicaciones de las leyes chinas sobre el acceso a los datos, así como advertencias del Departamento de Seguridad Nacional estadounidense sobre posibles vulnerabilidades de seguridad.

El caso sueco refleja un desafío cada vez más presente para las instituciones públicas: aprovechar las capacidades de la inteligencia artificial sin exponer datos confidenciales ni perder visibilidad sobre cómo se procesan. Para ello, las organizaciones necesitan definir qué herramientas están autorizadas, establecer controles claros y ofrecer alternativas seguras al personal.

from Latest from TechRadar https://ift.tt/egTMA3h
via IFTTT IA

En la era de la IA, la seguridad de identidades sigue siendo la prioridad


La inteligencia artificial agéntica está acelerando las operaciones y creando nuevas superficies de ataque. Algunos proveedores afirman que sus modelos más avanzados pueden escapar de entornos aislados e incluso vulnerar organizaciones. Sea cual sea el grado de realidad o de exageración de esas afirmaciones, los responsables de seguridad deben mantener el foco en los fundamentos: proteger las identidades y controlar los accesos.

Los CISO deben anticiparse a los cambios, pero no a costa de descuidar las medidas esenciales. Muchas brechas, incluso en empresas sofisticadas, siguen aprovechando credenciales expuestas, permisos excesivos y accesos que deberían haberse revocado. La novedad puede estar en la herramienta utilizada; la debilidad subyacente suele ser conocida.

También es necesario distinguir los riesgos concretos del ruido. El llamado «lavado de IA» —exagerar el papel de la inteligencia artificial en un producto o una estrategia— existe. Para tomar buenas decisiones, los líderes necesitan explicaciones precisas sobre las amenazas y sus consecuencias, no más confusión alrededor de la tecnología de moda.

El desafío de las identidades

Presentar cada incidente relacionado con agentes como un problema de «seguridad de la IA» puede resultar comprensible, pero no siempre ayuda a decidir qué hacer. Para reducir el riesgo de manera práctica, conviene plantear una pregunta más específica: quién o qué tiene acceso a cada sistema, con qué permisos y durante cuánto tiempo.

La gestión de identidades ya es compleja en organizaciones con plantillas cambiantes. Además de empleados, muchas empresas conceden acceso a consultores, proveedores, auditores, contratistas y personal temporal. Si esas cuentas no se revisan ni se eliminan cuando dejan de ser necesarias, se convierten en accesos huérfanos y sobreprivilegiados.

Ese problema también afecta a las identidades no humanas (NHI, por sus siglas en inglés), como cuentas de servicio, aplicaciones y agentes de IA. La brecha de Hugging Face ilustra el riesgo: una identidad no humana con permisos excesivos y sin supervisión permitió obtener acceso de administrador a clústeres en dos entornos. El ataque pudo ser novedoso; la falla de control no lo era. Se concedió acceso, pero nadie lo revisó ni lo revocó.

Una responsabilidad que no puede quedar entre equipos

La gestión de accesos implica a distintas áreas. ¿Quién es responsable de una identidad de IA: el CIO, el CISO, Recursos Humanos, el equipo de riesgos o el área que implementó el agente? Si la respuesta no está clara, las tareas pueden quedar desatendidas. Y un proceso de incorporación riguroso no basta si nadie se ocupa de retirar permisos cuando una persona o un sistema deja de necesitarlos.

Los datos de Verizon en su informe DBIR de 2026 señalan que la explotación de vulnerabilidades superó por primera vez en 19 años al robo de credenciales como principal vector inicial de acceso. Sin embargo, las credenciales siguen desempeñando un papel importante en la escalada de privilegios y el movimiento lateral. Una vulnerabilidad puede abrir la puerta; una identidad sin control permite desplazarse por la organización.

Los agentes de IA pueden ayudar a descubrir fallas con una velocidad extraordinaria. Pero, incluso cuando se explota una vulnerabilidad, el acceso de mínimo privilegio, los permisos temporales y una gobernanza adecuada de las identidades no humanas pueden limitar el alcance del incidente. No se puede resolver un problema de identidad únicamente instalando parches.

Aprender de las olas tecnológicas anteriores

La expansión de la computación en la nube ofrece una comparación útil. La brecha de Capital One de 2019, en la que quedaron expuestos datos de más de 100 millones de personas a través de un rol de AWS mal configurado, mostró cómo la expansión de permisos en la nube podía superar la capacidad de las organizaciones para gobernarlos. De esa experiencia surgieron prácticas y herramientas de gestión de derechos de infraestructura en la nube (CIEM) para aplicar el principio de mínimo privilegio a gran escala.

La IA presenta un patrón parecido. Los agentes reciben permisos amplios, se incorporan credenciales a flujos de trabajo sin rotación ni alcance limitado, y a veces no está claro quién debe supervisar esos accesos. La respuesta no tiene por qué consistir en inventar un nuevo acrónimo. Se trata de aplicar con rigor principios conocidos —mínimo privilegio, acceso justo a tiempo y revisión continua de derechos— y adaptarlos a los sistemas de IA.

La tecnología cambia, pero la pregunta central permanece: quién —persona o máquina— puede acceder a qué recursos, bajo qué condiciones y durante cuánto tiempo. Las organizaciones deben asignar claramente las responsabilidades, compartir conocimientos entre equipos y establecer planes de transición para cuando alguien cambie de función o deje la empresa.

Más herramientas para crear también significa más riesgo

La IA ha simplificado la creación de aplicaciones y agentes. Hoy, personas sin experiencia tradicional en programación pueden construir herramientas capaces de gestionar credenciales, consultar API e interactuar con sistemas de producción. Esa capacidad es transformadora, pero amplía la superficie de ataque, especialmente cuando el software se desarrolla y despliega sin controles de identidad adecuados.

Las credenciales estáticas almacenadas en texto sin formato, los permisos excesivos y las cuentas sin propietario siguen siendo riesgos evitables. Los principios de confianza cero y mínimo privilegio pueden reducir tanto la probabilidad de un acceso indebido como el impacto de una brecha. Las herramientas existen; el reto consiste en aplicarlas de forma coherente.

La atención a los agentes que actúan de manera autónoma está justificada. Pero los atacantes seguirán aprovechando las oportunidades que encuentren, como siempre lo han hecho. La prioridad para los líderes de seguridad no es perseguir cada nueva narrativa tecnológica, sino garantizar que cada identidad —humana o no— tenga solo los permisos necesarios, durante el tiempo necesario, bajo una responsabilidad claramente asignada.

Las organizaciones que extiendan esa disciplina a la gobernanza de las identidades no humanas estarán mejor preparadas para la próxima ola tecnológica. Poner los fundamentos en orden no impide innovar: permite hacerlo con menos riesgo.

from Latest from TechRadar https://ift.tt/nv5O6o3
via IFTTT IA

La tecnología redefine el futuro de la movilidad de lujo


La innovación está transformando la manera en que concebimos los vehículos de lujo. Hoy, el diseño y el rendimiento conviven con avances tecnológicos que pueden hacer cada trayecto más conectado, intuitivo y adaptado a las necesidades de quienes están al volante.

Jaguar Land Rover (JLR) representa una visión de la movilidad en la que la tecnología forma parte integral de la experiencia. Desde la concepción del vehículo hasta su interacción con el conductor, cada decisión de diseño puede contribuir a crear automóviles que combinan carácter, funcionalidad y sofisticación.

Esta evolución también requiere pensar más allá del vehículo. La conectividad, los servicios digitales y la integración de sistemas están cambiando las expectativas de los conductores. Una experiencia fluida depende de que estos elementos trabajen en conjunto y resulten fáciles de utilizar, sin restar protagonismo a la conducción.

Al mismo tiempo, el sector automotor se enfrenta al desafío de innovar con una perspectiva de largo plazo. La transformación tecnológica implica revisar procesos, materiales y soluciones de movilidad, y exige equilibrar las expectativas de los clientes con las prioridades de la industria.

El futuro del lujo automotor no dependerá de una sola característica, sino de cómo se integren diseño, tecnología y experiencia. Para JLR, esa oportunidad consiste en seguir desarrollando vehículos que reflejen una identidad distintiva y respondan a un mundo en constante cambio.

from Latest from TechRadar https://ift.tt/pdYIUVO
via IFTTT IA

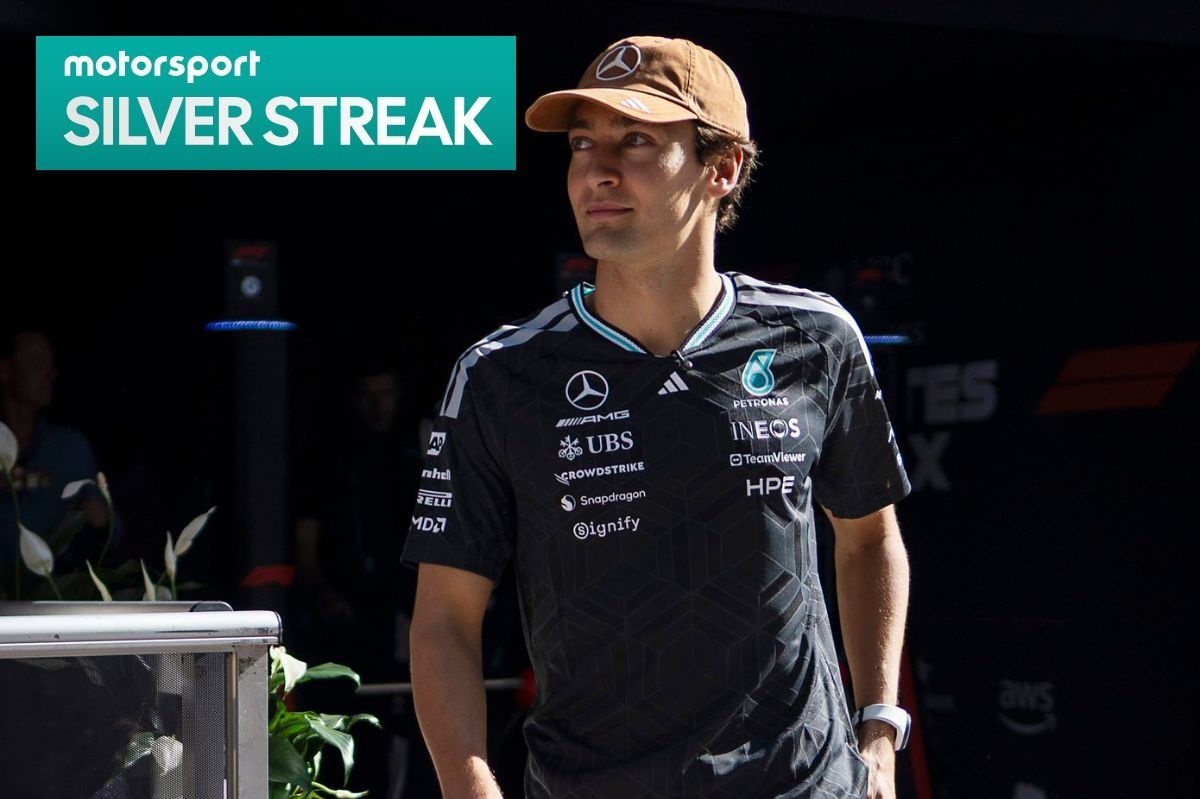
Montoya cuestiona la sanción a Russell en el Gran Premio de Estados Unidos


¡Una penalización que sigue dando de qué hablar! El expiloto de Fórmula 1 Juan Pablo Montoya se mostró sorprendido por el castigo impuesto a George Russell durante el Gran Premio de Estados Unidos y sostuvo que el británico no obtuvo ventaja con el incidente.

Russell recibió una sanción de cinco segundos por salirse de la pista en la curva 12 y reincorporarse por delante de Oscar Piastri, de McLaren, en la primera vuelta de la carrera disputada en el Circuito de las Américas. El piloto de Mercedes terminó en la octava posición.

La decisión de los comisarios abrió el debate sobre si Russell realmente sacó provecho de la maniobra. Montoya puso en duda que la acción justificara la penalización, al considerar que el piloto no ganó una ventaja con su salida de pista.

El caso vuelve a poner bajo la lupa uno de los momentos más discutidos de la carrera y plantea una pregunta clave: ¿fue justa la sanción o merecía Russell una interpretación diferente de lo ocurrido?
from Motorsport.com – Formula 1 – Stories https://ift.tt/xNfiw5r
via IFTTT IA

Microsoft Teams incorporará IA para detectar phishing y estafas


Microsoft Teams se prepara para reforzar la seguridad de sus usuarios con una nueva función de detección de amenazas impulsada por inteligencia artificial. La herramienta analizará el contexto de las conversaciones para identificar posibles ataques de phishing, intentos de suplantación y otras formas de ingeniería social.

A diferencia de los sistemas que dependen principalmente de señales conocidas —como enlaces maliciosos o archivos sospechosos—, esta protección buscará indicios de comportamiento engañoso dentro de los mensajes. Microsoft destaca que el análisis contextual podría resultar especialmente útil en situaciones de mayor riesgo, como los chats iniciados por personas externas con las que el usuario no había interactuado antes.

La compañía describe la función como una medida de seguridad para detectar phishing, suplantación de identidad y posibles intenciones fraudulentas. También señala que podrían aplicarse protecciones adicionales en determinadas regiones o situaciones.

Microsoft aún no ha especificado qué modelos o plataformas de IA utilizará. Sin embargo, ha aclarado que la función tendrá un propósito exclusivamente relacionado con la seguridad: no se empleará para resumir conversaciones, ofrecer recomendaciones de productividad, mostrar publicidad ni supervisar a los usuarios. Según la empresa, el contenido de los mensajes no se conservará para entrenar modelos ni para otros usos secundarios.

La función figura actualmente como en desarrollo y su implementación general está prevista para noviembre de 2026, para los usuarios de Microsoft Teams de todo el mundo. Los administradores de TI no tendrán que realizar ninguna acción para habilitarla.

La incorporación de esta herramienta refleja una tendencia creciente en la seguridad digital: utilizar la IA no solo para reconocer amenazas conocidas, sino también para detectar señales sospechosas en el contexto de una conversación. Su eficacia dependerá de cómo se aplique en la práctica, pero el objetivo es ofrecer a los usuarios una capa adicional de protección frente a estafas cada vez más convincentes.

from Latest from TechRadar https://ift.tt/OG0Xm2d
via IFTTT IA