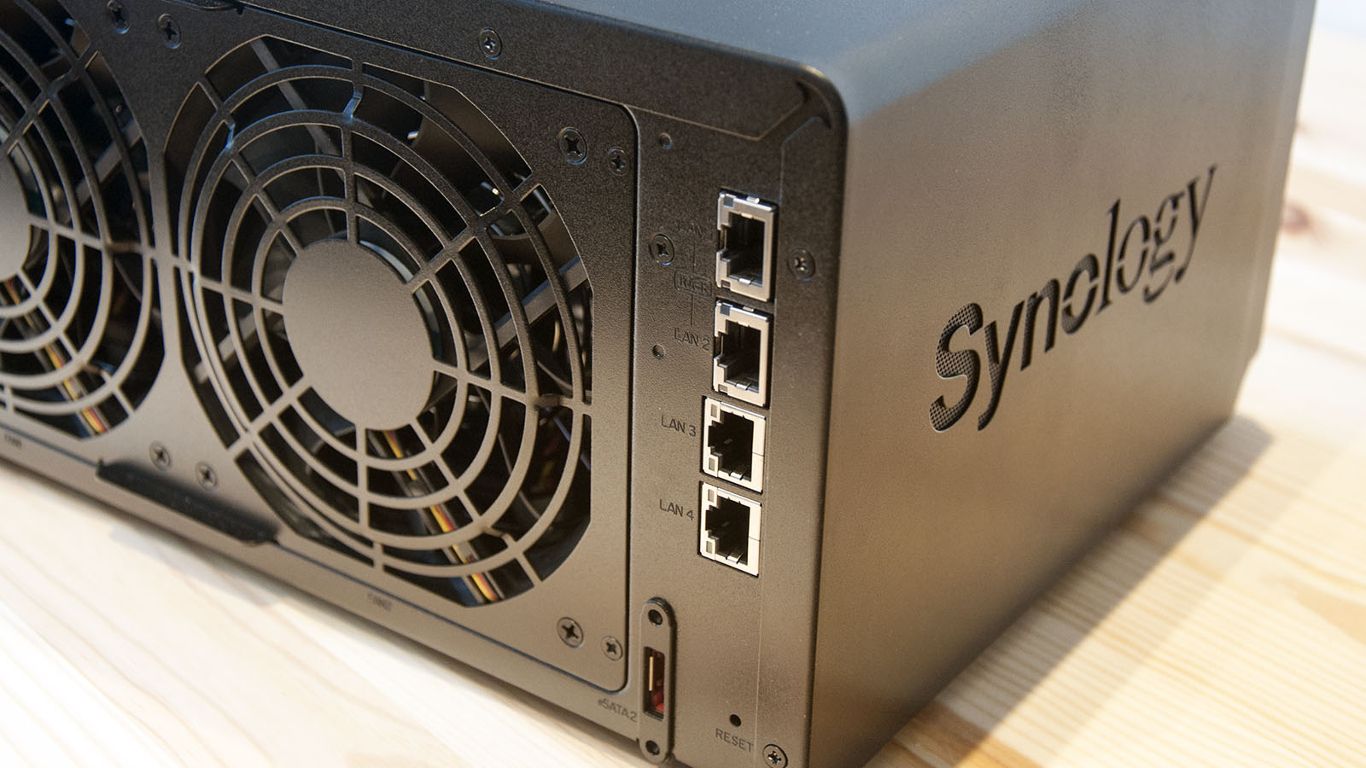
Synology ha alertado sobre una campaña activa de ransomware dirigida a dispositivos NAS que funcionan con versiones desactualizadas de su sistema operativo DiskStation Manager (DSM). La empresa insta a los usuarios a instalar de inmediato las actualizaciones de seguridad y a limitar la exposición de sus equipos a internet.
Según Synology, los atacantes están aprovechando una vulnerabilidad corregida en diciembre de 2024 para comprometer dispositivos que no han recibido los parches correspondientes. El objetivo parece ser cifrar los datos almacenados y exigir un rescate para facilitar su recuperación.
## Ataques con el cifrador C3rb3r
La compañía no ha divulgado detalles sobre la vulnerabilidad concreta que se está explotando, el alcance de los ataques ni cuántos dispositivos podrían estar afectados. Tampoco ha identificado a los responsables.
Sin embargo, BleepingComputer ha informado de numerosos reportes de clientes cuyos datos fueron cifrados con el programa malicioso C3rb3r. Según esos reportes, las víctimas recibieron exigencias de rescate de miles de dólares a cambio de una clave de descifrado. Los primeros casos se habrían comunicado semanas antes del anuncio de Synology.
La situación pone de relieve un riesgo habitual: los delincuentes pueden aprovechar vulnerabilidades conocidas y ya corregidas cuando los dispositivos afectados no se actualizan. En este caso, Synology vinculó la actividad a una vulnerabilidad tratada en un aviso de seguridad de noviembre de 2024, que recogía tres fallos: CVE-2024-10441, que podía permitir la ejecución de código; CVE-2024-50629, relacionada con la lectura arbitraria de archivos; y CVE-2024-10445, que podía permitir la escritura de archivos en dispositivos comprometidos.
## Versiones de DSM que deben actualizarse
Synology recomienda instalar las siguientes versiones o cualquier versión posterior:
– DSM 7.2.2: 7.2.2-72806-1.
– DSM 7.2.1: 7.2.1-69057-6.
– DSM 7.2: 7.2-64570-4.
– DSM 7.1: 7.1.1-42962-7.
– DSM 6.2: 6.2.4-25556-8.
La empresa calificó como críticos los fallos en las versiones indicadas, con la excepción de DSM 6.2, donde la vulnerabilidad aparece clasificada como moderada. Synology también recomienda habilitar las actualizaciones automáticas para mantener el sistema protegido frente a futuras amenazas.
## Por qué los NAS son un objetivo atractivo
Los dispositivos NAS permiten centralizar archivos y compartirlos a través de una red. Son comunes en pequeñas y medianas empresas que necesitan almacenamiento accesible y ampliable sin mantener una infraestructura de servidores compleja. También suelen utilizarse como repositorios de documentos y copias de seguridad.
Esa función los convierte en objetivos valiosos para los ciberdelincuentes: comprometer un NAS puede dar acceso a grandes cantidades de información o a copias de respaldo esenciales para la recuperación de una empresa. Además, la redundancia RAID y las herramientas de copia de seguridad integradas no garantizan la protección frente al ransomware. Si el malware puede acceder a esos datos, también podría cifrarlos.
Para reducir el riesgo, las organizaciones deben actualizar DSM cuanto antes, evitar exponer el NAS directamente a internet siempre que sea posible y limitar el acceso a usuarios y dispositivos autorizados. También conviene revisar la configuración de acceso remoto y mantener copias de seguridad aisladas, de modo que no puedan ser modificadas desde el propio NAS.
La advertencia de Synology es un recordatorio de que instalar un parche no basta si se pospone indefinidamente: los dispositivos sin actualizar pueden seguir siendo vulnerables incluso cuando la solución lleva meses disponible.
from Latest from TechRadar https://ift.tt/FYkjd0c
via IFTTT IA

