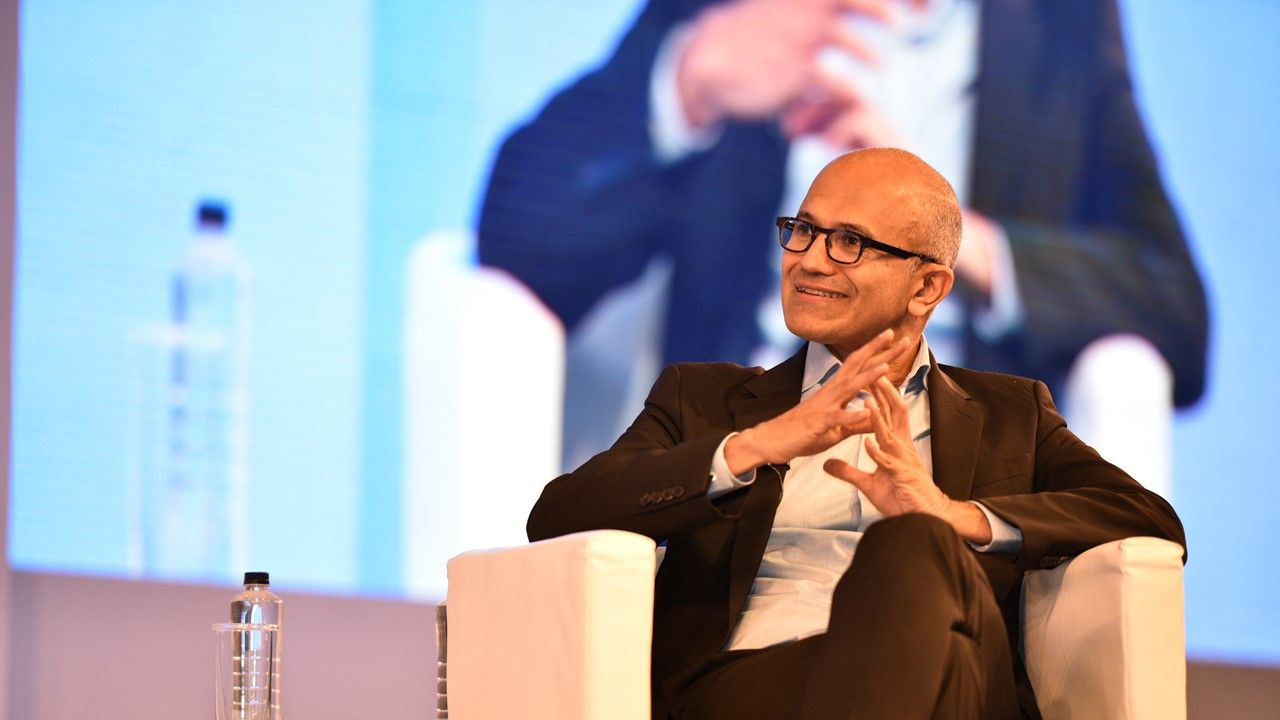
Las infraestructuras esenciales dependen cada vez más de sistemas conectados, pero muchos de sus componentes fueron diseñados antes de que la ciberseguridad ocupara un lugar central. Satya Nadella, director ejecutivo de Microsoft, advirtió que estas debilidades podrían agravar futuras interrupciones a medida que los ataques se vuelven más sofisticados.
En el centro del problema están los equipos antiguos y los firmware que no admiten actualizaciones convencionales. Cuando estos dispositivos se conectan a internet, vulnerabilidades que antes podían parecer remotas pasan a formar parte de una superficie de ataque más amplia.
## La infraestructura envejecida deja sistemas esenciales expuestos
Durante su participación en el DealBook Summit de *The New York Times*, Nadella señaló que numerosos componentes de infraestructura crítica son difíciles o imposibles de parchear. Mencionó, entre otros ejemplos, sistemas de climatización, enfriadores y equipos industriales que ahora pueden estar conectados a redes externas.
«Hay muchas cosas en nuestra infraestructura crítica que no se pueden parchear», afirmó. La conectividad permite supervisar y gestionar estos dispositivos, pero también puede abrir vías para que una vulnerabilidad afecte a sistemas interconectados.
El desafío no se limita a instalar una actualización. En algunos casos, el firmware no admite parches; en otros, sustituir el equipo puede resultar costoso o requerir una planificación compleja para evitar interrupciones. Por ello, las organizaciones necesitan identificar qué activos están expuestos, comprender sus limitaciones y establecer medidas de protección adecuadas para cada sistema.
La advertencia llega en un contexto de interrupciones que han afectado a distintos servicios y organizaciones, entre ellos Microsoft Outlook, la Agencia de Seguridad Nacional de Estados Unidos, la Administración Federal de Aviación y Apple. Aunque algunas incidencias suscitaron dudas sobre posibles ciberataques, las autoridades negaron que ciertos problemas fueran resultado de actividad maliciosa.
Nadella indicó que Microsoft revisaría las lecciones de sus incidentes y las aplicaría tanto a su arquitectura como a sus operaciones. La respuesta, señaló, debe incluir mejoras preventivas y operativas.
## La inteligencia artificial acelera la presión sobre los equipos de seguridad
La inteligencia artificial añade una nueva dimensión al riesgo: puede ayudar a localizar vulnerabilidades con mayor rapidez, reduciendo el tiempo disponible para que las organizaciones evalúen y protejan sus sistemas. Si los atacantes pueden aprovechar una falla poco después de que se descubra, los equipos de seguridad se ven presionados a aplicar parches con rapidez.
«El parche tiene que pasar de estar disponible a instalarse en producción de inmediato, porque se está explotando activamente», advirtió Nadella, y añadió que esa velocidad puede generar inestabilidad.
Esto plantea un equilibrio difícil. Retrasar una actualización puede dejar un sistema expuesto; instalarla sin pruebas suficientes puede provocar fallos operativos. Una estrategia eficaz requiere priorizar las vulnerabilidades según su gravedad y exposición, probar los cambios cuando sea posible y contar con procedimientos para revertirlos si causan problemas.
Las organizaciones también necesitan mejorar la detección de vulnerabilidades, la respuesta ante incidentes y la protección contra programas maliciosos. Para los equipos que no pueden actualizarse de manera convencional, pueden ser necesarias medidas complementarias, como aislarlos de redes no esenciales, limitar los accesos y supervisar de cerca su actividad.
Proteger los servicios esenciales exige combinar modernización, gestión rigurosa de riesgos y preparación para incidentes. La advertencia de Nadella subraya que, ante amenazas aceleradas por la IA, las limitaciones de la infraestructura heredada ya no pueden tratarse como un asunto secundario.
from Latest from TechRadar https://ift.tt/KoeuAVw
via IFTTT IA

