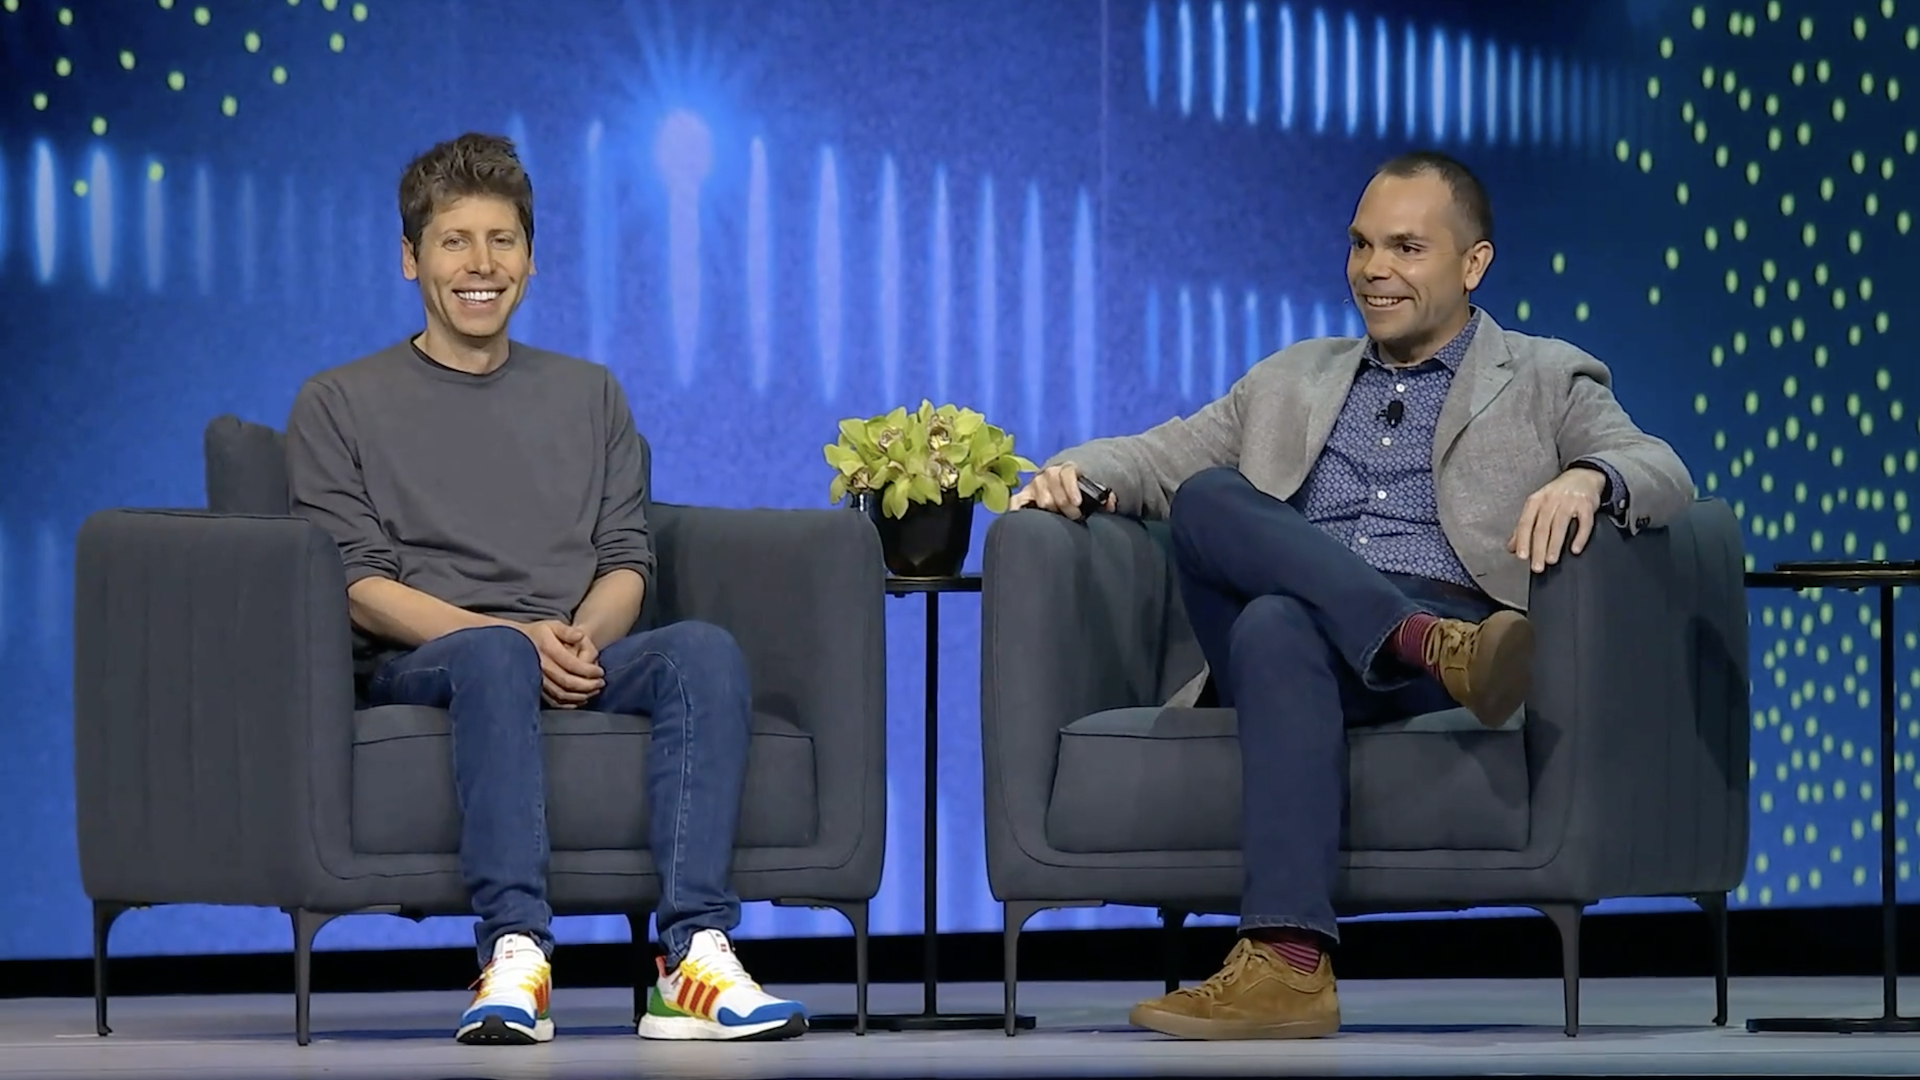
La inteligencia artificial no necesariamente está creando nuevas vulnerabilidades: está haciendo más fácil y rápido encontrar fallos que llevan años presentes en sistemas y cadenas de suministro. Sam Altman, director ejecutivo de OpenAI, destacó esta idea en una conversación pública con Clay Magouyrk, codirector ejecutivo de Oracle. El desafío, sin embargo, es que los atacantes también pueden aprovechar estas herramientas para descubrir y explotar debilidades con mayor rapidez.
## La IA destapa fallos que antes pasaban inadvertidos
Muchas organizaciones se enfrentan a una creciente cantidad de vulnerabilidades identificadas con ayuda de herramientas de IA. Oracle, por ejemplo, informó que una actualización trimestral reciente abordó cerca de 3.000 problemas, muchos detectados con asistencia de estas tecnologías.
Para ayudar a las empresas a responder, Oracle presentó AI Security Mesh, una función desarrollada en el marco de una nueva colaboración con OpenAI. La herramienta busca facilitar la identificación de vulnerabilidades, el análisis de posibles exploits y la investigación de medidas correctivas.
Además de señalar posibles problemas, AI Security Mesh puede ofrecer evidencia de respaldo, como pasos para reproducir un fallo y resultados de pruebas. Esta información permite a los equipos validar hallazgos, descartar falsos positivos y priorizar las amenazas más importantes.
## Una carrera entre detección y respuesta
La velocidad es crucial: la IA puede ayudar a los defensores a encontrar fallos antes, pero también puede dar a los atacantes nuevas maneras de localizar y explotar esos mismos puntos débiles. Como señaló Johannes Landgraf, responsable de ciberseguridad en OpenAI, los modelos de IA más avanzados abren oportunidades para identificar y responder a amenazas cada vez más sofisticadas.
El problema es que corregir cada vulnerabilidad de forma aislada puede resultar inviable, especialmente cuando los fallos afectan a numerosos productos y dependencias de una cadena de suministro. Altman planteó que las organizaciones podrían necesitar métodos distintos a la aplicación de parches individuales y una evolución hacia la supervisión continua.
Ese cambio también podría transformar la organización de los equipos de seguridad y sus responsabilidades. En lugar de centrarse únicamente en reaccionar ante alertas, las empresas tendrán que integrar la detección, la evaluación del riesgo y la corrección en procesos permanentes.
## Convertir los hallazgos en soluciones
Descubrir una vulnerabilidad es solo el primer paso. Para reducir el riesgo, las organizaciones necesitan confirmar su impacto, decidir qué corregir primero y desplegar soluciones con rapidez, sin introducir nuevos problemas.
Herramientas como AI Security Mesh aspiran a acelerar ese recorrido al proporcionar información útil para investigar y priorizar los hallazgos. Su eficacia dependerá de cómo se integren en los sistemas existentes y de la capacidad de los equipos para revisar y validar las recomendaciones.
La IA no elimina la necesidad de una estrategia de seguridad sólida ni del criterio humano. Pero, si se utiliza con controles adecuados, puede ayudar a las empresas a responder a un volumen de vulnerabilidades que sería difícil gestionar con procesos manuales. En un entorno donde defensores y atacantes avanzan a mayor velocidad, la ventaja dependerá no solo de encontrar los fallos primero, sino de corregirlos antes de que sean explotados.
from Latest from TechRadar https://ift.tt/zLqBUpw
via IFTTT IA

