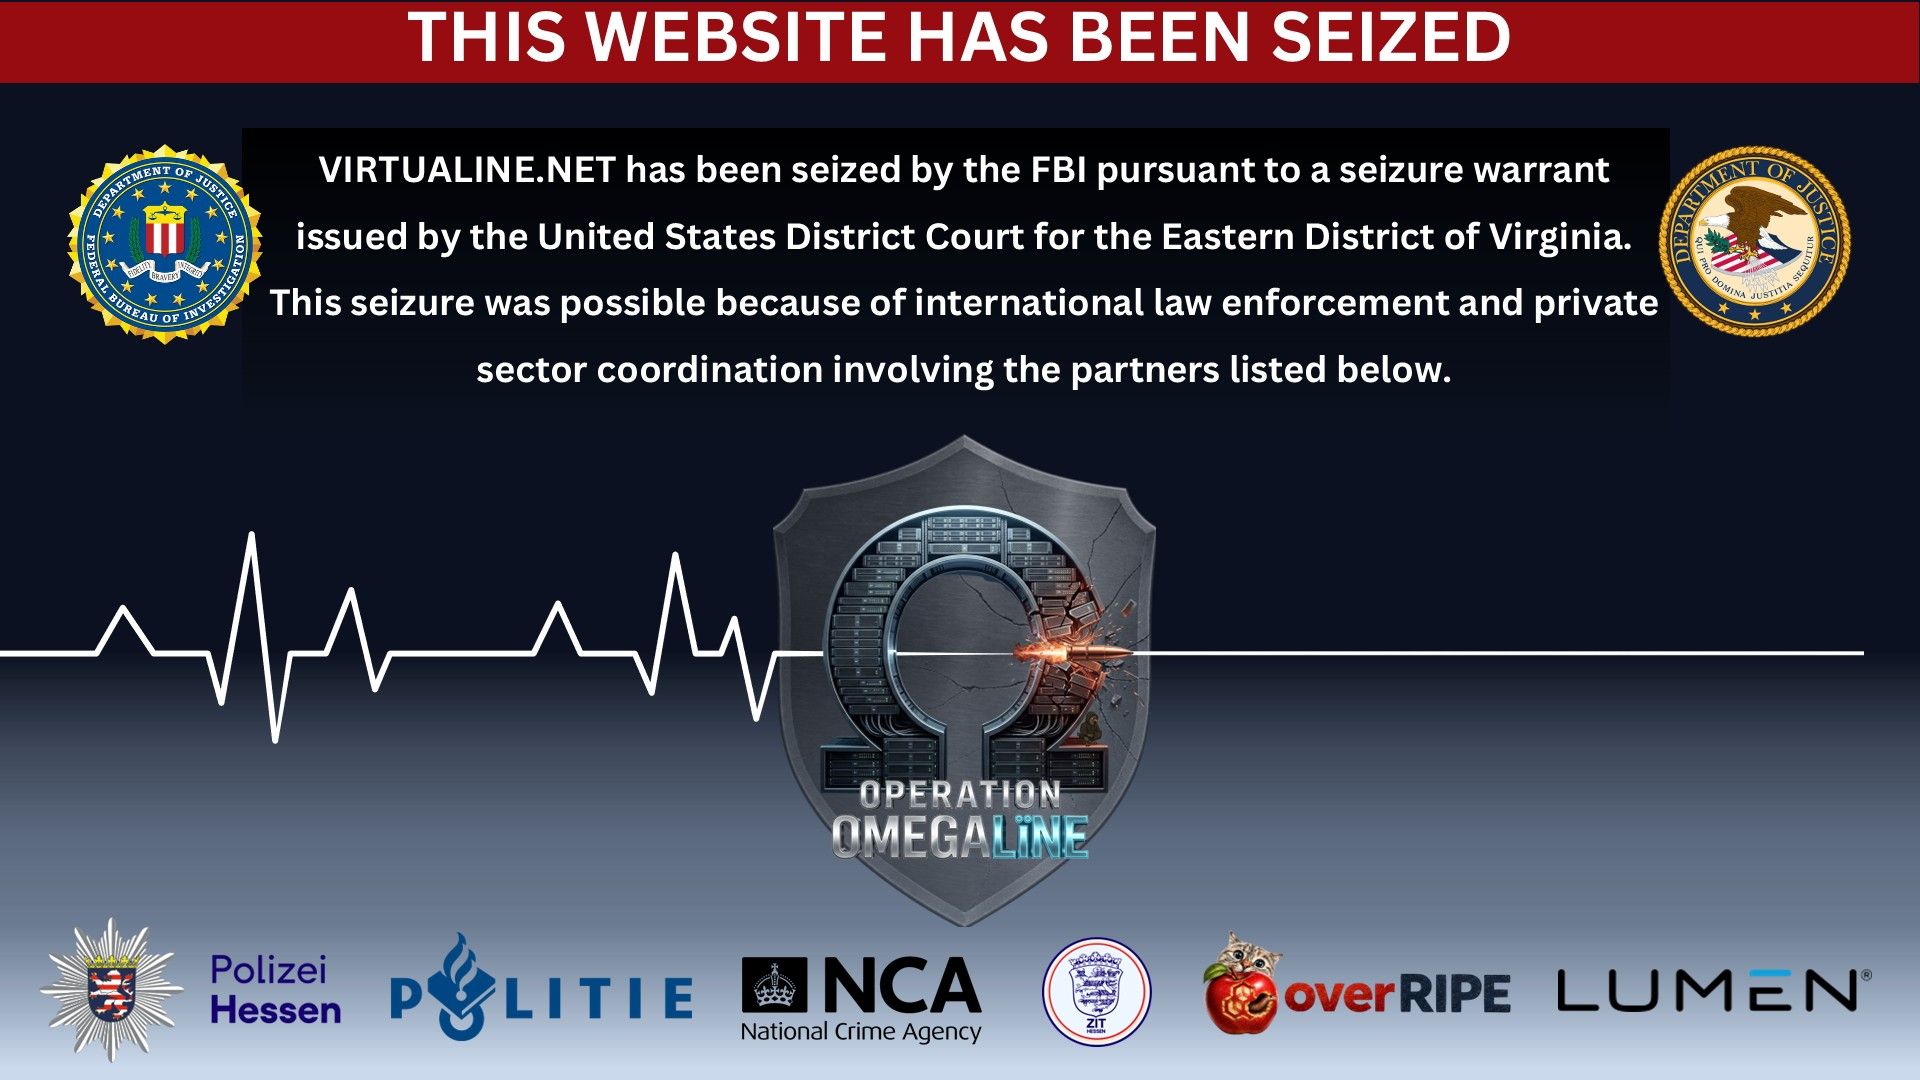
El FBI y autoridades de Alemania y Países Bajos han incautado infraestructura relacionada con Virtualine, un proveedor de alojamiento que, según los investigadores, ofrecía servicios a operadores de ransomware y otros grupos delictivos. La operación también contó con la colaboración de varias empresas privadas.
Durante un registro en un centro de datos de Limburg, las autoridades confiscaron decenas de servidores físicos que alojaban cientos de servidores virtuales. La intervención les permitió acceder a información relacionada con más de 3.000 clientes de Virtualine. La policía neerlandesa señaló que está realizando actuaciones de seguimiento sobre esos usuarios, aunque todavía no se ha anunciado ninguna detención.
## Qué es el alojamiento «a prueba de balas»
Todos los sitios web necesitan servidores para estar disponibles en Internet. La mayoría de los proveedores de alojamiento coopera con las autoridades cuando recibe una solicitud legal de retirada de contenido. Los llamados servicios de alojamiento «a prueba de balas» —o *bulletproof hosting*— se distinguen por resistirse especialmente a esas solicitudes y a otras presiones para desconectar sitios.
Estos servicios no son necesariamente ilegales: pueden tener usos legítimos, por ejemplo, para proteger la privacidad o permitir que una web siga accesible en entornos sujetos a censura. Sin embargo, las autoridades sostienen que Virtualine promocionaba abiertamente sus servicios en foros de ciberdelincuencia para actividades como el *phishing*, el fraude con tarjetas, el envío de correo no deseado y el escaneo de puertos.
Según el Departamento de Justicia de Estados Unidos, la empresa llegó a ofrecer un plan de protección adicional para clientes que recibieran solicitudes de retirada: se les proporcionaría otra sociedad, sin vínculos aparentes con Virtualine, para reactivar el servidor. Las autoridades también afirman que, pese a declarar que no aceptaba ciertos contenidos ilícitos, la compañía siguió alojando a un cliente asociado con material sexual de menores y servicios de intrusión en cuentas.
## Pagos en criptomonedas y presunto blanqueo
Virtualine permitía pagar en Bitcoin mediante una dirección que, según los investigadores, facilitaba los pagos directos sin que los fondos fueran señalados con facilidad. Chainalysis indicó que la cartera de la empresa recibió dinero relacionado con operaciones de ransomware, programas de robo de información y foros de ciberdelincuencia en ruso. La firma también sostuvo que Virtualine blanqueó parte de esos ingresos para ocultar su procedencia.
La web principal del servicio, virtualine.net, muestra ahora un aviso de incautación del FBI. Aunque la operación dejó fuera de servicio parte de la infraestructura, informes de prensa señalan que la red podría seguir parcialmente activa. La visibilidad reducida de sus prefijos de red sugiere que una parte importante de los sistemas pudo quedar desconectada.
## Una interrupción cuyo efecto aún está por verse
La incautación de servidores y datos puede ayudar a las autoridades a identificar a clientes y reconstruir actividades delictivas. No obstante, el valor de la información dependerá de la calidad de los registros y de la posibilidad de vincularlos con personas concretas, algo que puede resultar difícil cuando se utilizan datos falsos o técnicas de anonimización.
Por ahora, no se han anunciado detenciones. La actuación supone una interrupción relevante para Virtualine, pero no necesariamente el fin del servicio: las operaciones contra proveedores de alojamiento de este tipo pueden ser temporales si quienes los gestionan consiguen restablecer su infraestructura. Las investigaciones y las acciones de seguimiento determinarán el alcance real del operativo.
from Latest from TechRadar https://ift.tt/elN93yw
via IFTTT IA

