
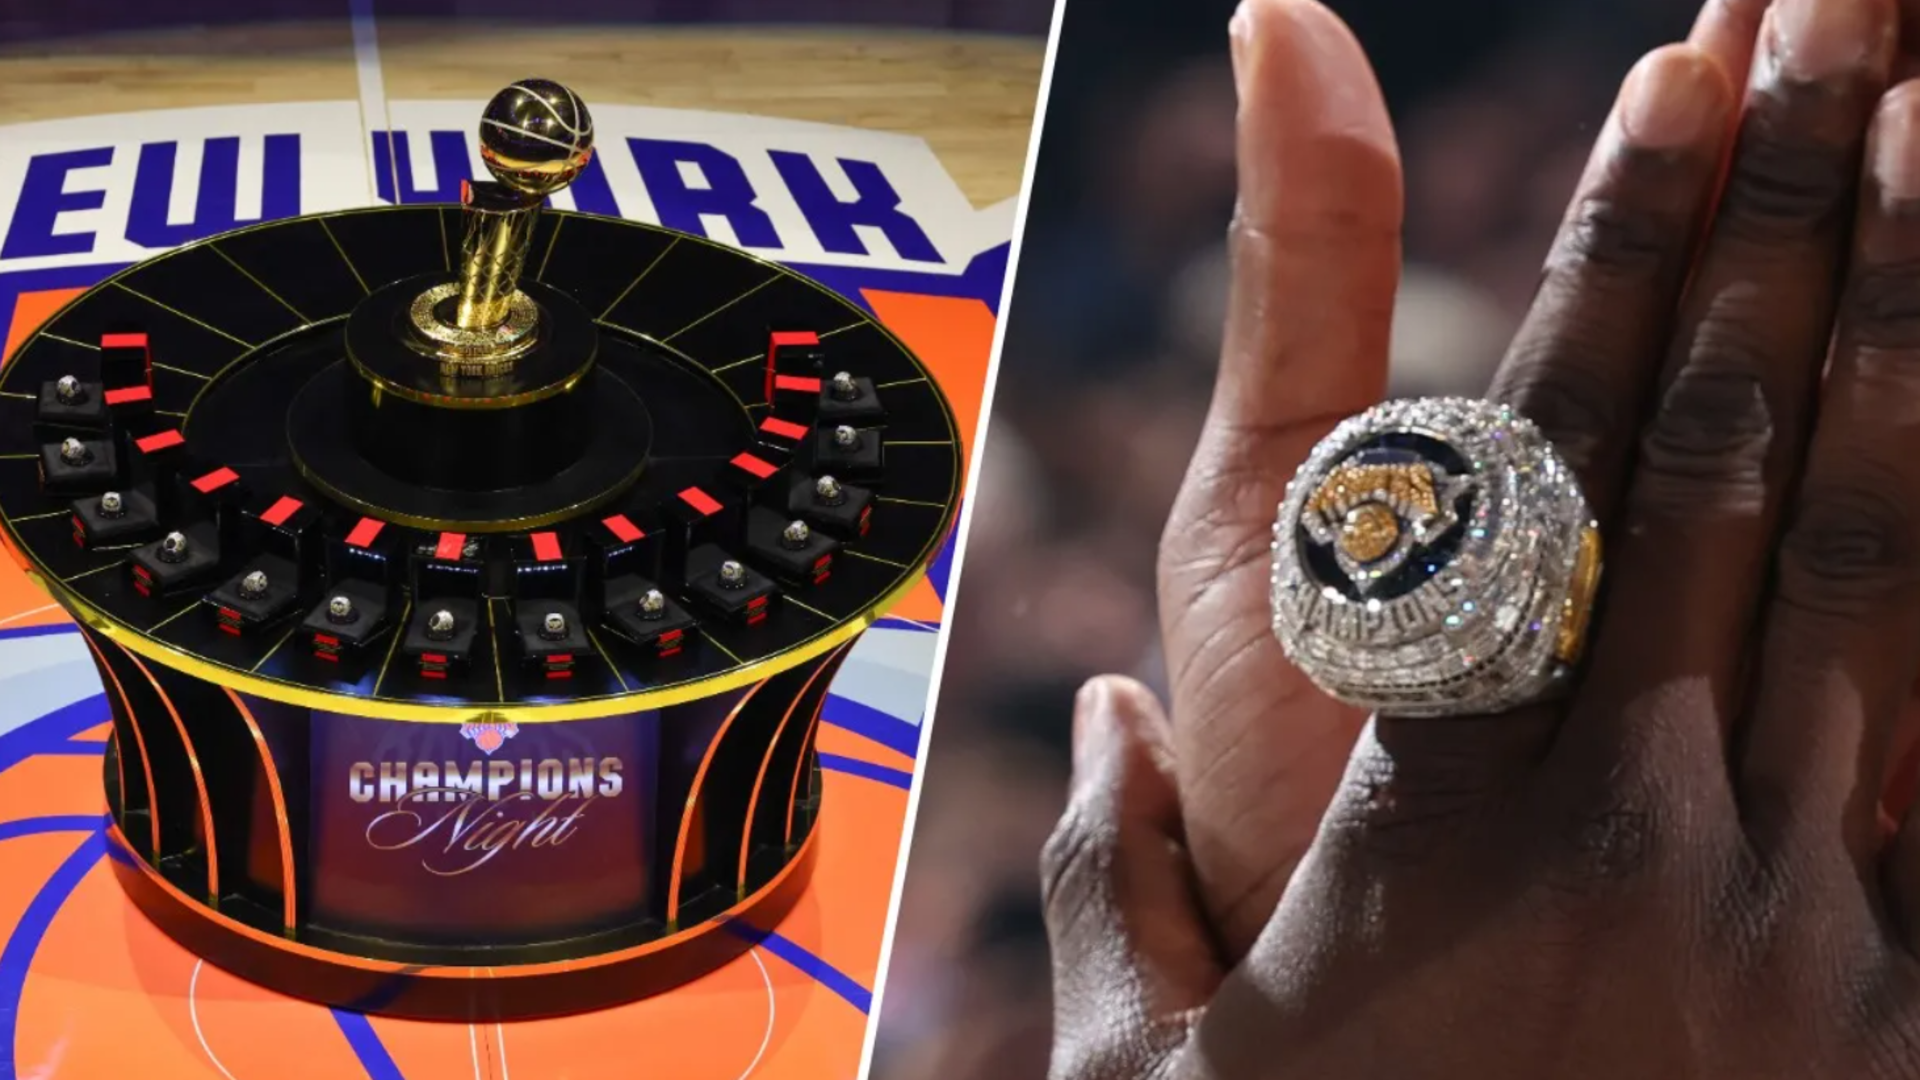
El correo parecía celebrar un logro histórico: empleados de los New York Knicks podrían elegir un anillo conmemorativo del campeonato de la NBA. Pero la invitación no anunciaba un regalo. Era una prueba interna de phishing que terminó asignando capacitación obligatoria a quienes siguieron el enlace.
La iniciativa, dirigida a trabajadores de Madison Square Garden, provocó críticas por utilizar como señuelo una recompensa especialmente significativa tras el campeonato de los Knicks, el primero de la franquicia desde 1973.
## Una invitación que resultó ser una prueba de seguridad
El mensaje, enviado a finales de septiembre, ofrecía dos diseños —«Championship Gold» y «Garden Classic»— y afirmaba que las piezas serían fabricadas por la misma empresa responsable de los anillos de los jugadores. Los destinatarios podían escoger un modelo y registrarlo mediante un enlace.
En realidad, la comunicación formaba parte de un ejercicio de seguridad destinado a detectar qué empleados podían ser vulnerables a mensajes fraudulentos y al robo de credenciales. Quienes siguieron las instrucciones recibieron, según los informes, la obligación de completar una capacitación de ciberseguridad. La organización no ha revelado cuántas personas participaron ni qué señales concretas incluía el correo para identificarlo como sospechoso.
Las pruebas de phishing pueden ayudar a las empresas a medir y mejorar la preparación de sus equipos frente a ataques reales. Sin embargo, el método elegido importa: en este caso, la expectativa de recibir un recuerdo del campeonato hizo que el mensaje resultara particularmente atractivo para los empleados.
## Madison Square Garden reconoce que el señuelo fue inapropiado
Madison Square Garden Sports reconoció el incidente y admitió que usar los anillos para captar la atención de los trabajadores fue un error. «Utilizar los anillos como señuelo para captar la atención de los empleados fue un desafortunado error», señaló la organización en un comunicado.
La empresa explicó que reforzó sus medidas de concienciación tras un ciberataque anterior. Según los informes, los atacantes obtuvieron credenciales de empleados mediante una comunicación fraudulenta similar, accedieron a sistemas de la compañía y posteriormente intentaron extorsionarla.
La controversia se produce mientras la organización prepara la entrega de más de 275 artículos conmemorativos a jugadores, entrenadores, empleados y otras personas vinculadas al equipo. El valor conjunto estimado de los anillos y otras piezas supera los 3,7 millones de dólares. No obstante, no se ha aclarado cuántos trabajadores recibirán un anillo y cuántos obtendrán otro tipo de recuerdo.
También se ha señalado que varios entrenadores asistentes recibieron inicialmente cajas de presentación vacías durante la celebración del campeonato y que se espera que reciban sus anillos más adelante. En cambio, algunos empleados veteranos del estadio y del área administrativa quedarían fuera de la distribución.
El episodio deja una lección para las organizaciones: los simulacros de phishing pueden ser útiles, pero deberían diseñarse con cuidado y sin explotar expectativas personales o emocionales de una manera que deteriore la confianza de los trabajadores.
Fuente: Ars Technica.
from Latest from TechRadar https://ift.tt/xZuMa7U
via IFTTT IA

