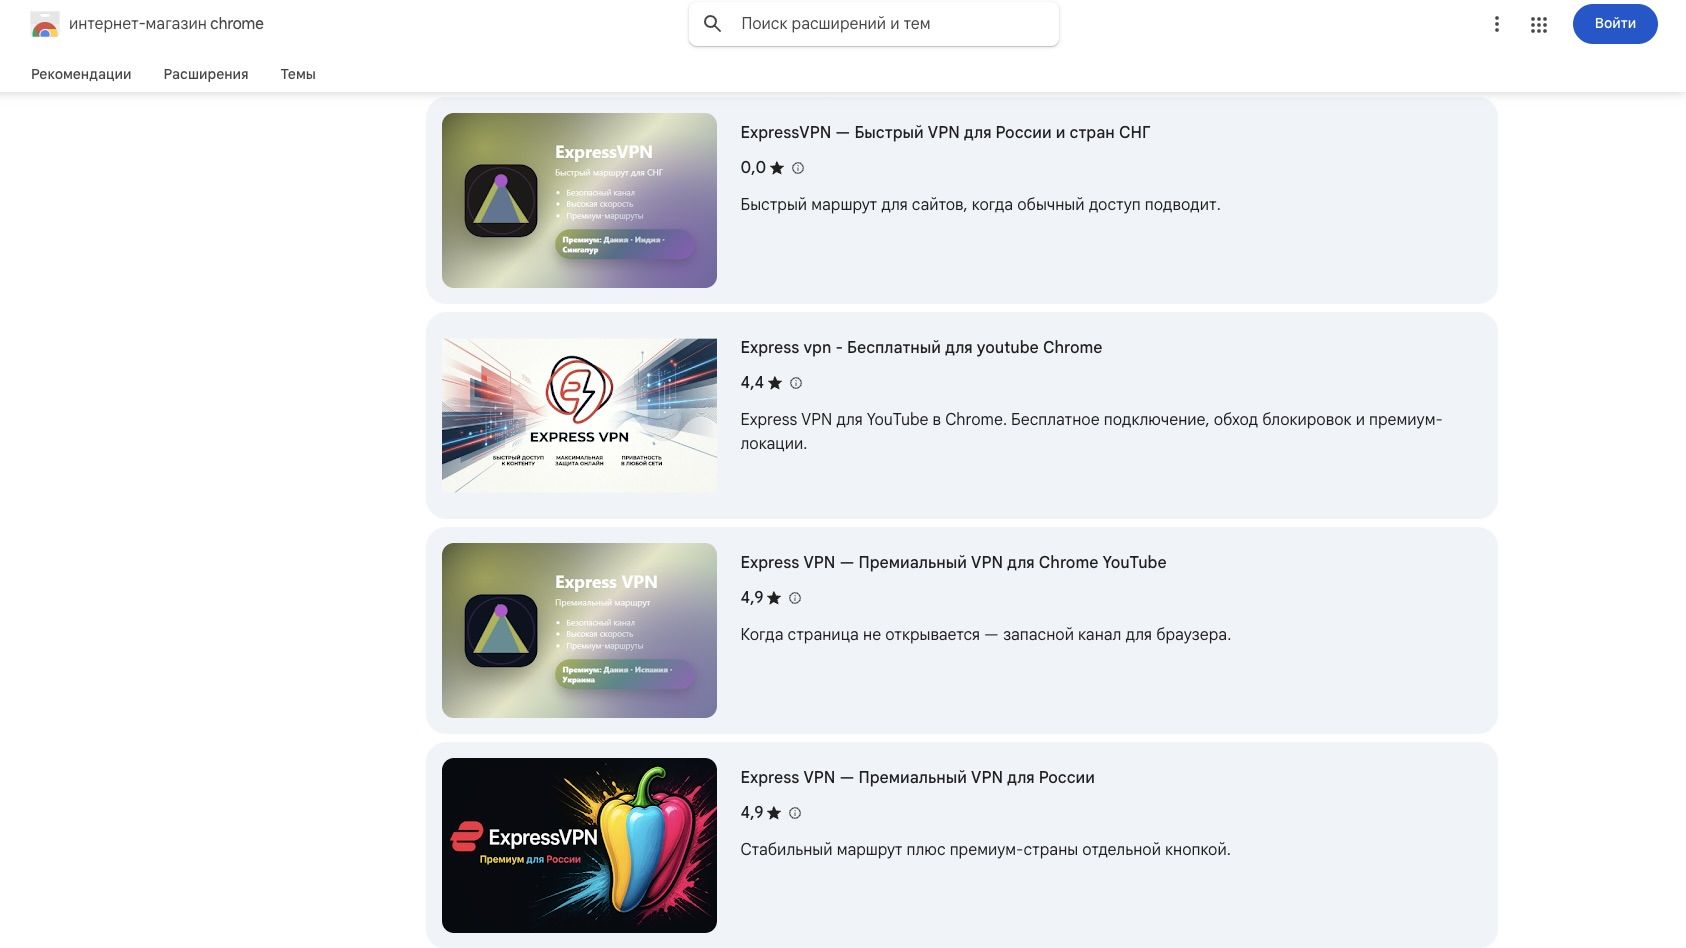
Una investigación de TechRadar identificó 369 extensiones VPN dirigidas a usuarios rusos en Chrome Web Store que presentan señales preocupantes de falta de transparencia. En conjunto, acumulan más de 218.000 usuarios. Algunas, además, imitan nombres de servicios legítimos.
El hallazgo se suma a alertas anteriores de Palo Alto Networks, que este año detectó cientos de extensiones potencialmente peligrosas capaces de interceptar tráfico. En nuestras comprobaciones, 89 de las extensiones señaladas en esa investigación seguían disponibles.
## Una proliferación difícil de frenar
Casi todas las extensiones analizadas utilizan direcciones personales y anónimas de Gmail como contacto del desarrollador, en lugar de datos profesionales. Un grupo reducido de operadores parece gestionar muchas de ellas: solo 70 desarrolladores están vinculados al conjunto identificado, y una misma dirección de correo aparece asociada a 24 aplicaciones.
También hay señales que ponen en duda la fiabilidad de algunas fichas. Cerca de tres cuartas partes alojan sus políticas de privacidad en Telegra.ph, una plataforma que puede dificultar la identificación de sus responsables. Además, el 47 % muestra más reseñas que usuarios, una discrepancia que podría apuntar a manipulación de opiniones.
Más de 120 extensiones utilizan nombres asociados a marcas legítimas. Happ, un cliente de proxy personalizado popular en Rusia, es el nombre más imitado: aparece en más de 15 extensiones. También encontramos siete que suplantan a Windscribe y cinco que se hacen pasar por ExpressVPN.
Ambas empresas dijeron conocer la presencia de imitadores en Chrome Web Store y solicitar a Google que los retire cuando los detectan. Cherlynn Cha, responsable de operaciones de seguridad de ExpressVPN, advirtió que estas copias pueden dar a los usuarios una falsa sensación de protección. La compañía explicó que trabaja con un socio para localizar usos no autorizados de su marca.
La tarea es compleja. Rebecca Rosenberg, responsable de crecimiento de Windscribe, describió la situación como “un juego de golpear topos”: cuando se elimina una copia, aparecen otras. Los datos de la investigación reflejan ese patrón: el número de aplicaciones asociadas a algunos correos cambia a medida que unas desaparecen y otras se publican.
## Por qué una extensión VPN sospechosa supone un riesgo
Una extensión VPN puede solicitar acceso a una gran cantidad de información. Una VPN legítima cifra y redirige la conexión a través de sus servidores, lo que puede mejorar la privacidad. Pero también significa que el usuario deposita su confianza en el proveedor del servicio.
En determinadas circunstancias, el operador podría acceder a datos que normalmente observaría el proveedor de internet, como los sitios visitados, los horarios de conexión o la dirección IP doméstica. Por eso, confiar esa información a un desarrollador anónimo, con una política de privacidad poco clara o inaccesible, puede ser especialmente arriesgado.
No se ha comprobado que todas las extensiones identificadas sean maliciosas. Sin analizar dinámicamente cada una, no es posible determinar cuáles representan un peligro directo y cuáles son simplemente poco profesionales. Sin embargo, la investigación previa de Palo Alto Networks encontró cientos de aplicaciones relacionadas con la interceptación de tráfico y la recopilación de datos.
Entre las extensiones aún disponibles, seis estaban vinculadas a una dirección de correo que Palo Alto había señalado en julio. La empresa advirtió entonces que esas aplicaciones no ofrecían la protección cifrada habitual de servicios VPN reconocidos y que sus responsables podían acceder a las comunicaciones.
Google no había respondido a las solicitudes de comentarios al cierre de la investigación. TechRadar compartió con la empresa la lista completa de extensiones y dijo que seguiría comprobando su disponibilidad. Windscribe pidió a Google que refuerce la protección de los usuarios, mientras que ExpressVPN se mostró a favor de una verificación más estricta para las herramientas de privacidad y seguridad.
## Por qué estas extensiones apuntan a Rusia
Desde la invasión a gran escala de Ucrania en 2022, las autoridades rusas han intensificado las restricciones a la libertad digital. En el país se han bloqueado miles de sitios, incluidos medios internacionales, redes sociales y plataformas de videojuegos. Como resultado, las VPN se han convertido en una herramienta importante para muchas personas, mientras el acceso a estos servicios también está sujeto a mayores restricciones.
En ese contexto, algunas personas pueden intentar sacar provecho de la demanda con productos baratos, mal diseñados o falsos, que podrían recopilar datos para venderlos a anunciantes. También existe el riesgo de que actores maliciosos creen extensiones para vigilar la actividad de navegación. No hay pruebas de que las aplicaciones encontradas estén vinculadas a las autoridades rusas, pero el contexto de vigilancia y las restricciones de internet hacen recomendable extremar las precauciones.
## Cómo elegir una extensión VPN con más seguridad
Antes de instalar una extensión, conviene seguir algunas pautas:
– Comprueba el nombre del desarrollador y su sitio web oficial.
– Lee la política de privacidad y verifica que sea accesible, detallada y pertinente para la aplicación.
– Si ya sabes qué servicio quieres usar, accede a él desde la web oficial del proveedor.
– Busca la insignia “Editor establecido” en Chrome Web Store, aunque no la consideres una garantía absoluta.
– Desconfía de permisos que no parezcan necesarios, como el acceso a la geolocalización.
Ten en cuenta, además, que una extensión VPN normalmente protege la actividad realizada dentro del navegador, no la de otras aplicaciones del dispositivo. Cuando sea posible, considera un servicio VPN de buena reputación que ofrezca protección para todo el dispositivo.
También es prudente desconfiar de las VPN gratuitas si no explican con claridad cómo financian el servicio. Mantener una red VPN tiene costes, y si no está claro de dónde proceden los ingresos, tus datos podrían formar parte del modelo de negocio.
## Cómo se realizó la investigación
El equipo recopiló datos mediante distintas fuentes, principalmente una herramienta propia de rastreo web que identificó extensiones VPN de Chrome dirigidas a usuarios rusohablantes. Se reunieron datos como el número de usuarios, las direcciones de contacto de los desarrolladores y los enlaces a las políticas de privacidad.
Después se excluyeron proveedores corporativos legítimos y verificados. Las extensiones restantes se examinaron en busca de indicios de poca fiabilidad, como el uso de correos personales, políticas de privacidad poco profesionales o la imitación de marcas conocidas. Por último, los resultados se compararon con el análisis de inteligencia de amenazas publicado por Unit 42, de Palo Alto Networks.
Los datos y las cifras de usuarios corresponden al 12 de octubre de 2026. La disponibilidad de las extensiones puede cambiar: algunas se retiran y otras aparecen. Por ello, las conclusiones describen el estado observado en esa fecha y no garantizan que las mismas aplicaciones sigan disponibles.
from Latest from TechRadar https://ift.tt/rda86CB
via IFTTT IA

