
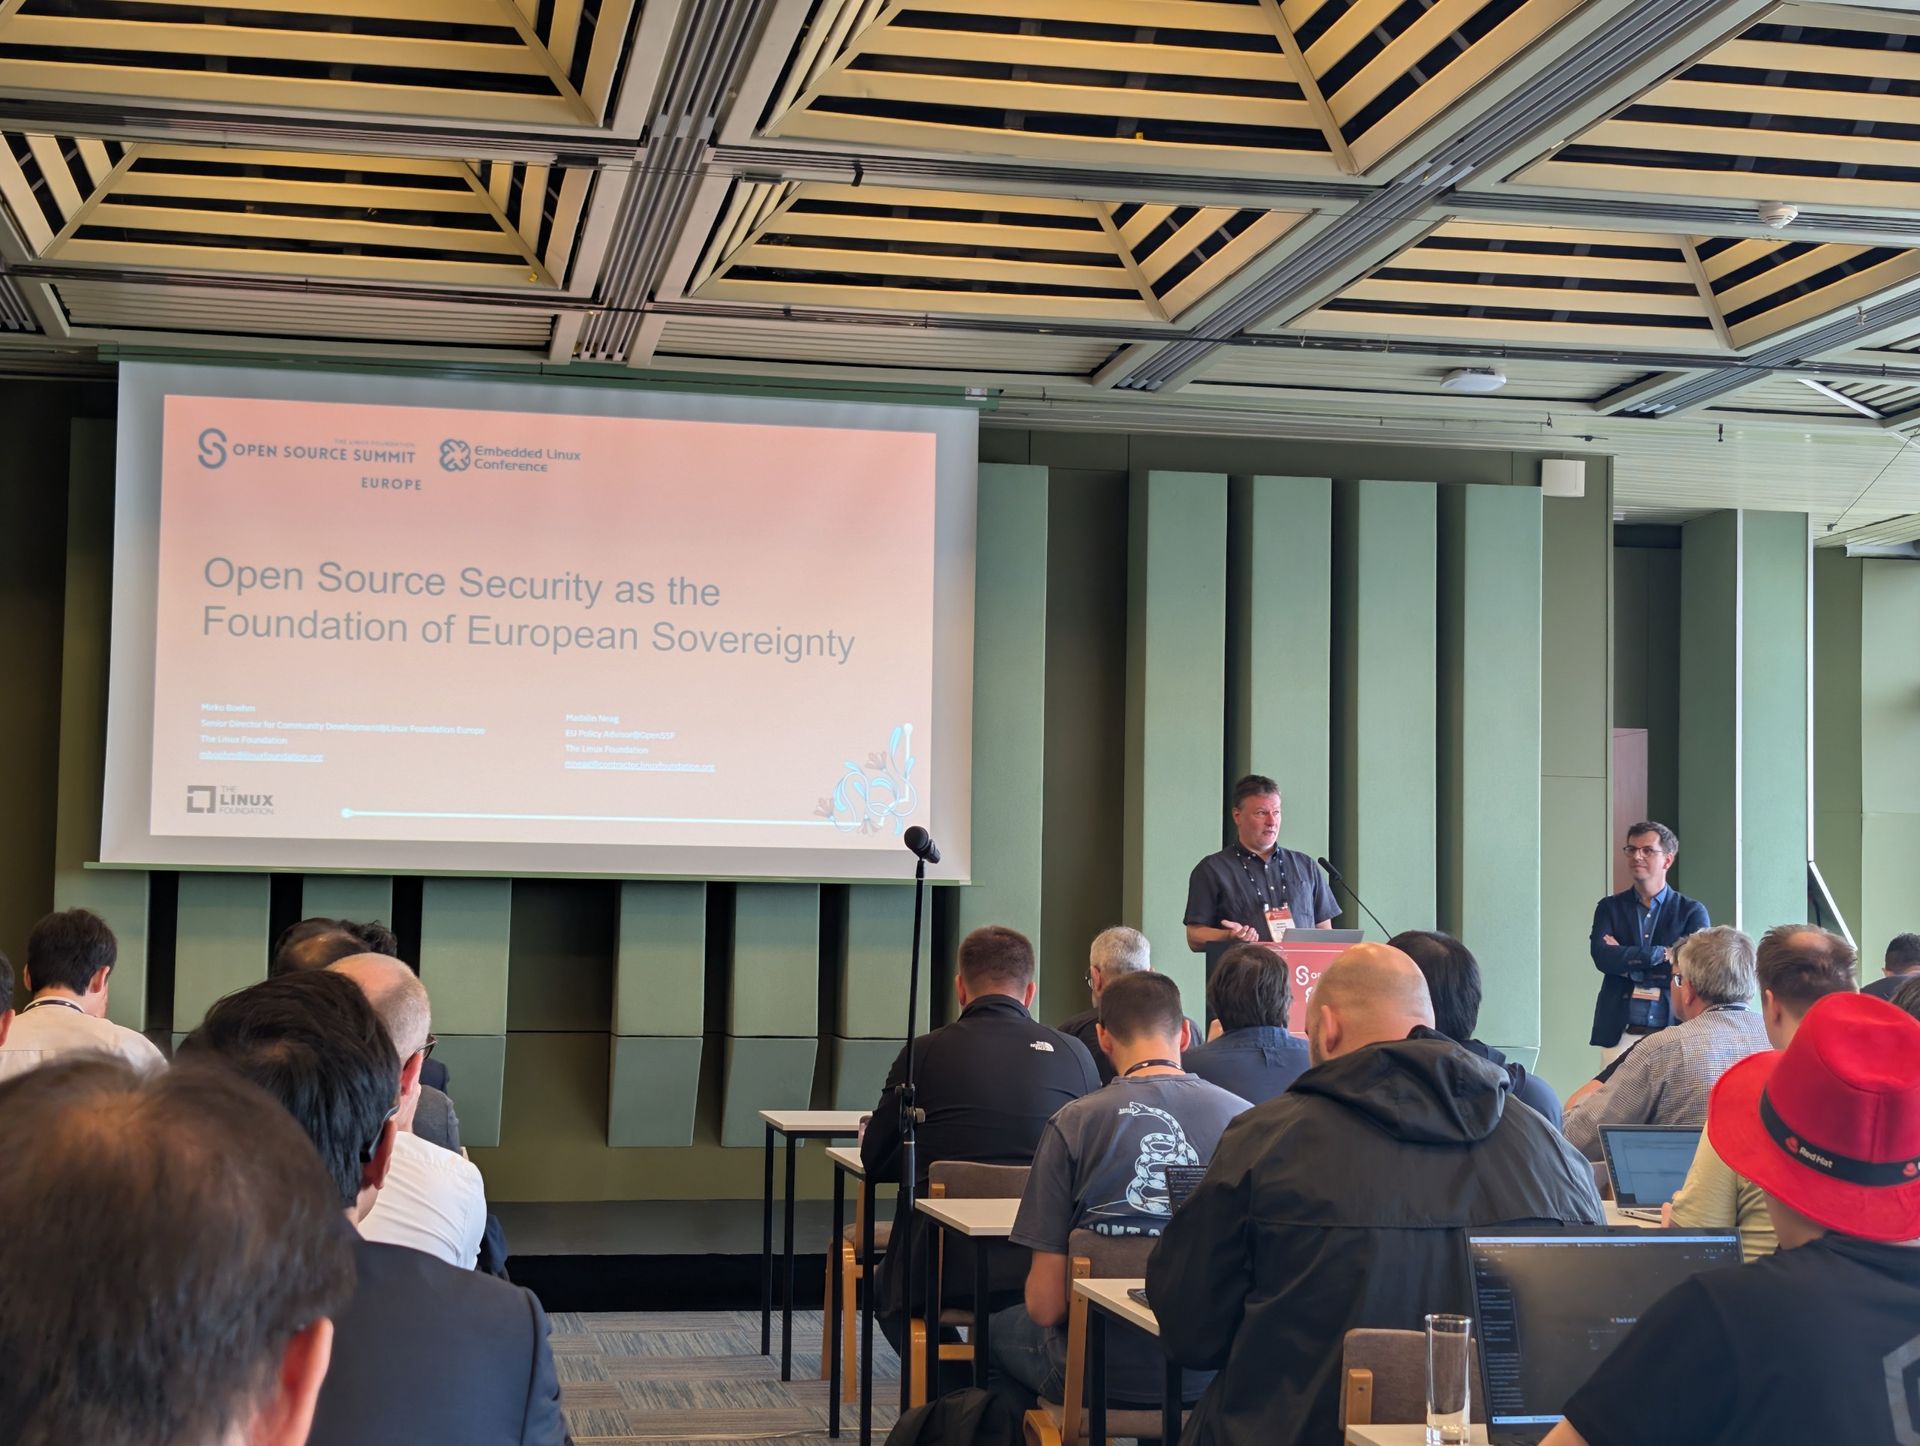
La soberanía digital en Europa ha pasado de ser un tema de conversación a convertirse en una prioridad estratégica, y el software de código abierto (OSS) se presenta como la ruta del continente para lograr ese objetivo. Sin embargo, no hay soberanía sin seguridad.
En el reciente Linux Foundation Open Source Summit Europe, Madalin Neag y Mirko Boehm destacaron que muchas de las iniciativas tecnológicas aparentemente separadas de la Unión Europea —desde la NIS2 y DORA hasta el Cyber Resilience Act (CRA) y su agenda más amplia de Soberanía Tecnológica— convergen, al final, en resolver un único problema: asegurar las cadenas de suministro de software que sostienen la economía europea.
La carrera tecnológica global está liderada por dos potencias: Estados Unidos y China. Estados Unidos cuenta con hyperscalers, Nvidia, OpenAI, Google, Microsoft y una cantidad ingente de capital destinada a la infraestructura de IA. China, por su parte, posee un ecosistema de IA propio, ambiciones en semiconductores y empresas como Alibaba, Tencent y DeepSeek.
Ambos persiguen chips, energía eléctrica y capacidad de centros de datos, mientras Europa parece estar al margen sin un “caballo” en la carrera.
La Comisión Europea reconoce su posición. Tras años de liderazgo regulatorio e inversiones, proveedores no pertenecientes a la UE siguen representando más del 80% de los productos digitales, servicios, infraestructura e incluso propiedad intelectual del bloque.
Europa apuesta por el software de código abierto: el centro de su estrategia tecnológica. El paquete de soberanía tecnológica, presentado en junio de 2026, incluye iniciativas como Chips Act 2.0, Cloud and AI Development Act (CADA), una hoja de ruta para la digitalización y la IA en energía, y una nueva Estrategia Open Source de la UE. Esta última es especialmente significativa porque el OSS ya impulsa gran parte de la tecnología de Europa, desde infraestructura en la nube hasta servicios financieros, desde sistemas gubernamentales hasta IA.
La Comisión estima que se necesitarán alrededor de 2.000 millones de euros (aproximadamente 2,23 mil millones de dólares) en inversión pública y privada para la estrategia de código abierto durante los próximos siete años. Esto incluye ampliar el Open Internet Stack como un centro único de bloques de construcción de código abierto, apoyar aceleradores de negocios de OSS, fomentar su uso en la contratación pública y en programas de I+D (por ejemplo, Horizon Europe), y colaborar con los estados miembros a través de iniciativas como el Digital Commons EDIC.
Aunque la palabra “soberanía” podría sugerir aislamiento tecnológico, lo que la UE busca es exactamente lo contrario. La soberanía digital implica garantizar que las organizaciones europeas puedan elegir, inspeccionar, mantener y reemplazar tecnologías de las que dependen, en lugar de quedar atrapadas en jardines amurallados y en infraestructuras bajo control ajeno.
A medida que la IA continúa moldeando y reconfigurando el mercado tecnológico global, esta dependencia se volverá más determinante. Construir y operar IA avanzada exige enormes recursos de cómputo, energía y capacidad de centros de datos, áreas en las que las empresas de EE. UU. y China invierten a gran escala. Para Europa, el riesgo es que la próxima generación de infraestructuras digitales críticas quede dominada por tecnología extranjera antes de que aparezca un ecosistema europeo competitivo.
La Comisión estima que Europa necesitará alrededor de 200.000 millones de euros para ampliar la capacidad de centros de datos para 2036, principalmente con inversión del sector privado, junto a otros 100.000 millones para iniciativas en nube e IA, fábricas de IA y Gigafábricas. Mientras la UE realiza proyecciones, se espera que el consumo eléctrico de EE. UU. alcance máximos históricos no solo este año, sino también en 2027. IA y centros de datos serán los principales motores, obviamente, a medida que la competencia por el cómputo se convierte en un tema estratégico en la rivalidad tecnológica entre EE. UU. y China.
Así que la idea es clara: Europa no puede simplemente gastar más que las otras partes y, por ello, ve al código abierto como una ruta alternativa para reducir su exposición estratégica.
¿Qué significa esto para las empresas? ¿Basta con descargar más software de código abierto? Sí y no. No es tan simple.
Uno de los mensajes más claros de la presentación de Neag y Boehm fue que las organizaciones “no pueden asegurar una cadena de suministro de forma pasiva”. Las empresas que descargan dependencias, las integran en productos, las escanean y mantienen parches privados corren el riesgo de acumular deuda técnica mientras los proyectos upstream se deterioran.
Lo que se necesita, en cambio, es una participación activa: identificar dependencias OSS críticas, establecer relaciones con los mantenedores, contribuir con correcciones en upstream y, cuando sea adecuado, proporcionar apoyo financiero a largo plazo.
Se argumentó que las contribuciones de código sugeridas pueden reportar de 3,3 veces su coste, las contribuciones a la comunidad 2,5 veces, y las contribuciones financierasdirectas 2,3 veces, lo que ofrece un incentivo comercial. Mantener bifurcaciones privadas, por otro lado, costaría a las organizaciones un promedio de 258.000 dólares por ciclo de lanzamiento.
Parece que el impulso de soberanía de la UE busca cambiar la forma en que las empresas piensan sobre adquisición y riesgo de la cadena de suministro. Las empresas deben esperar una mayor énfasis en la transparencia de dependencias, procedencia, gestión de vulnerabilidades, desarrollo seguro y la salud de los proyectos upstream (que ya se observa en la legislación como el CRA).
Curiosamente, podría existir una vía más formal para evaluar la propia soberanía, ya que la ponencia presentó las “Niveles de Aseguramiento de Efectividad de Soberanía” (SEAL), que van desde SEAL-0 (tecnología bajo control de actores y jurisdicciones no pertenecientes a la UE) hasta SEAL-4 (tecnología y operaciones completamente bajo control de la UE sin dependencias críticas no europeas).
Si la UE quiere seguir operando en un mundo de creciente turbulencia geopolítica, debe depender menos de proveedores y cadenas de suministro ajenas; y el software de código abierto podría ser la vía para lograr, a partir de ahora, esa seguridad estratégica.
Impacto para las empresas: enfoque práctico
– No basta con adoptar OSS de forma pasiva; se requiere participación activa en la comunidad y fortalecimiento de las relaciones con los mantenedores.
– Identificar dependencias críticas, garantizar transparencia, gestionar vulnerabilidades y promover prácticas de desarrollo seguro deben convertirse en hábitos de negocio.
– Invertir en contribuciones al upstream no es solo una acción filantrópica: ofrece retornos medibles y reduce costos a largo plazo frente a la fragmentación y la deuda técnica.
– Considerar modelos de gobernanza y financiamiento sostenibles para OSS puede convertirse en una ventaja competitiva frente a proveedores dominantes.
En definitiva, la Europa del siglo XXI busca una soberanía tecnológica que no se sostenga en muros, sino en una red de colaboración que fortalezca la seguridad, la innovación y la resiliencia de su ecosistema digital.
from Latest from TechRadar https://ift.tt/VtmdLnR
via IFTTT IA

