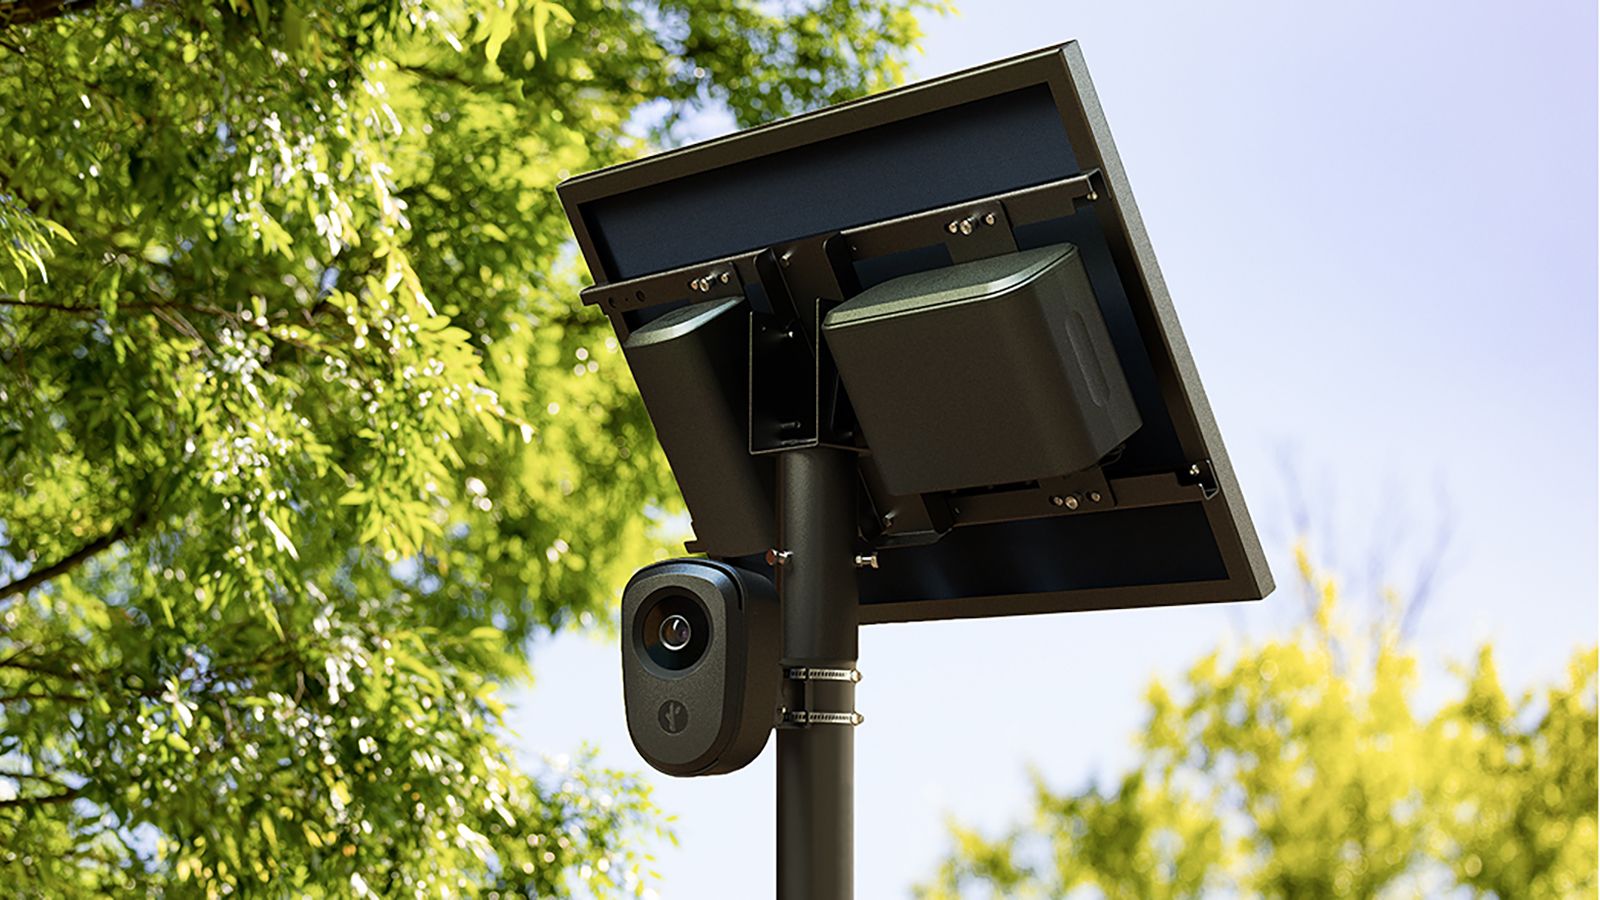
El mundo de la vigilancia tecnológica se encuentra bajo una luz crítica cuando fallos de seguridad y fallidas promesas de privacidad salen a la superficie. En este contexto, recientes informes sobre el fabricante de cámaras ANPR Flock revelan una vulnerabilidad inquietante: hackers lograron extraer 1,6 millones de imágenes y 27.000 videos de un sistema de Flock, a pesar de afirmaciones previas de que la encriptación impediría tal acceso. Este incidente ha reavivado una conversación ya tensa sobre la protección de datos y la percepción pública de la tecnología de reconocimiento de matrículas.
Según un informe de 404 Media, un colectivo de hackers denominado stegan0gram logró desactivar una cámara de Flock y obtuvo una copia casi completa de los datos almacenados. En ese repositorio, hallaron un volumen de información personal que, al ser filtrada, plantea preguntas serias sobre la privacidad de ciudadanos comunes y la manera en que se gestionan estos archivos. Posteriormente, el material fue compartido con 404 Media y la organización sin fines de lucro Distributed Denial of Secrets, que lo entregó a Wired para su cobertura periodística.
Entre los hallazgos se cuentan aproximadamente 50.200 vehículos identificados en los archivos multimedia, con un acopio de alrededor de 1,6 millones de imágenes y más de 27.000 clips de video recogidos a lo largo de 21 días. Los registros más antiguos quedaron inaccesibles o fueron sobreescritos. Más preocupante aún es que las cámaras de Flock no solo detectaban vehículos y matrículas, sino también personas, lo que eleva la preocupación por la protección de la privacidad de individuos inocentes. Aun así, no se encontró evidencia de uso de reconocimiento facial activo en ese material.
Los atacantes descubrieron dos particiones en el sistema Android de la cámara; en una de ellas, etiquetada como “media”, hallaron una clave de desencriptación que desbloqueó un área de almacenamiento con la gran cantidad de imágenes y videos. Este hallazgo contradice las declaraciones públicas previas de la empresa, que mantenía que las imágenes y videos se almacenaban brevemente en el dispositivo y que no existían claves de desencriptación en los equipos.
En medio de estas revelaciones, la narrativa pública de Flock parece tambalearse. Los promotores de la empresa habían declarado que el acceso y almacenamiento de medios ocurrían solo de forma transitoria y que no se conservaban claves de desencriptación en los dispositivos. Sin embargo, la evidencia obtenida sugiere lo contrario, dejando en claro la necesidad de una revisión rigurosa de las prácticas de seguridad y de cómo se comunican estas políticas al público y a los clientes.
El propio ambiente laboral de Flock parece haber sido afectado. Informes de Wired señalan que la empresa implementó un programa de separación voluntaria con paquetes de indemnización para quienes deseen irse, con una vigencia que se extiende hasta octubre y anuncios de decisiones el 9 de octubre. Fuentes citadas por Wired indican que el ánimo dentro de la empresa es muy bajo y que un número significativo de empleados podría abandonar la firma, cifra que se ve reforzada por comentarios del propio CEO sobre la moral interna como una de las principales bajas provocadas por la hostilidad creciente hacia los dispositivos de la empresa.
Para quienes trabajan en Flock, la oferta de indemnización podría interpretarse como una salida a tiempo frente a la magnitud de los desafíos. Un empleado, citando la frustración ante el vandalismo dirigido a las cámaras de Flock, expresó que “la escritura está en la pared”, un sentimiento que refleja la tensión entre la presión pública, la seguridad de los usuarios y la sostenibilidad de un modelo de negocio centrado en la vigilancia automatizada.
Este episodio subraya tres lecciones cruciales para el sector: la necesidad de transparencia continua sobre las prácticas de manejo de datos, la implementación de medidas de seguridad más rigurosas que realmente protejan la información almacenada y transmitida, y la importancia de gestionar la moral interna de los equipos cuando las expectativas públicas no se cumplen. En un momento en el que la confianza del público en las tecnologías de vigilancia ya está bajo escrutinio, cada fallo de seguridad y cada declaración públicamente contradictoria pueden tener un impacto duradero en la percepción de la industria y en la adopción de soluciones basadas en reconocimiento de matrículas y vigilancia automatizada.
from Latest from TechRadar https://ift.tt/Jbr6VpO
via IFTTT IA
 Pacosite's Blog
