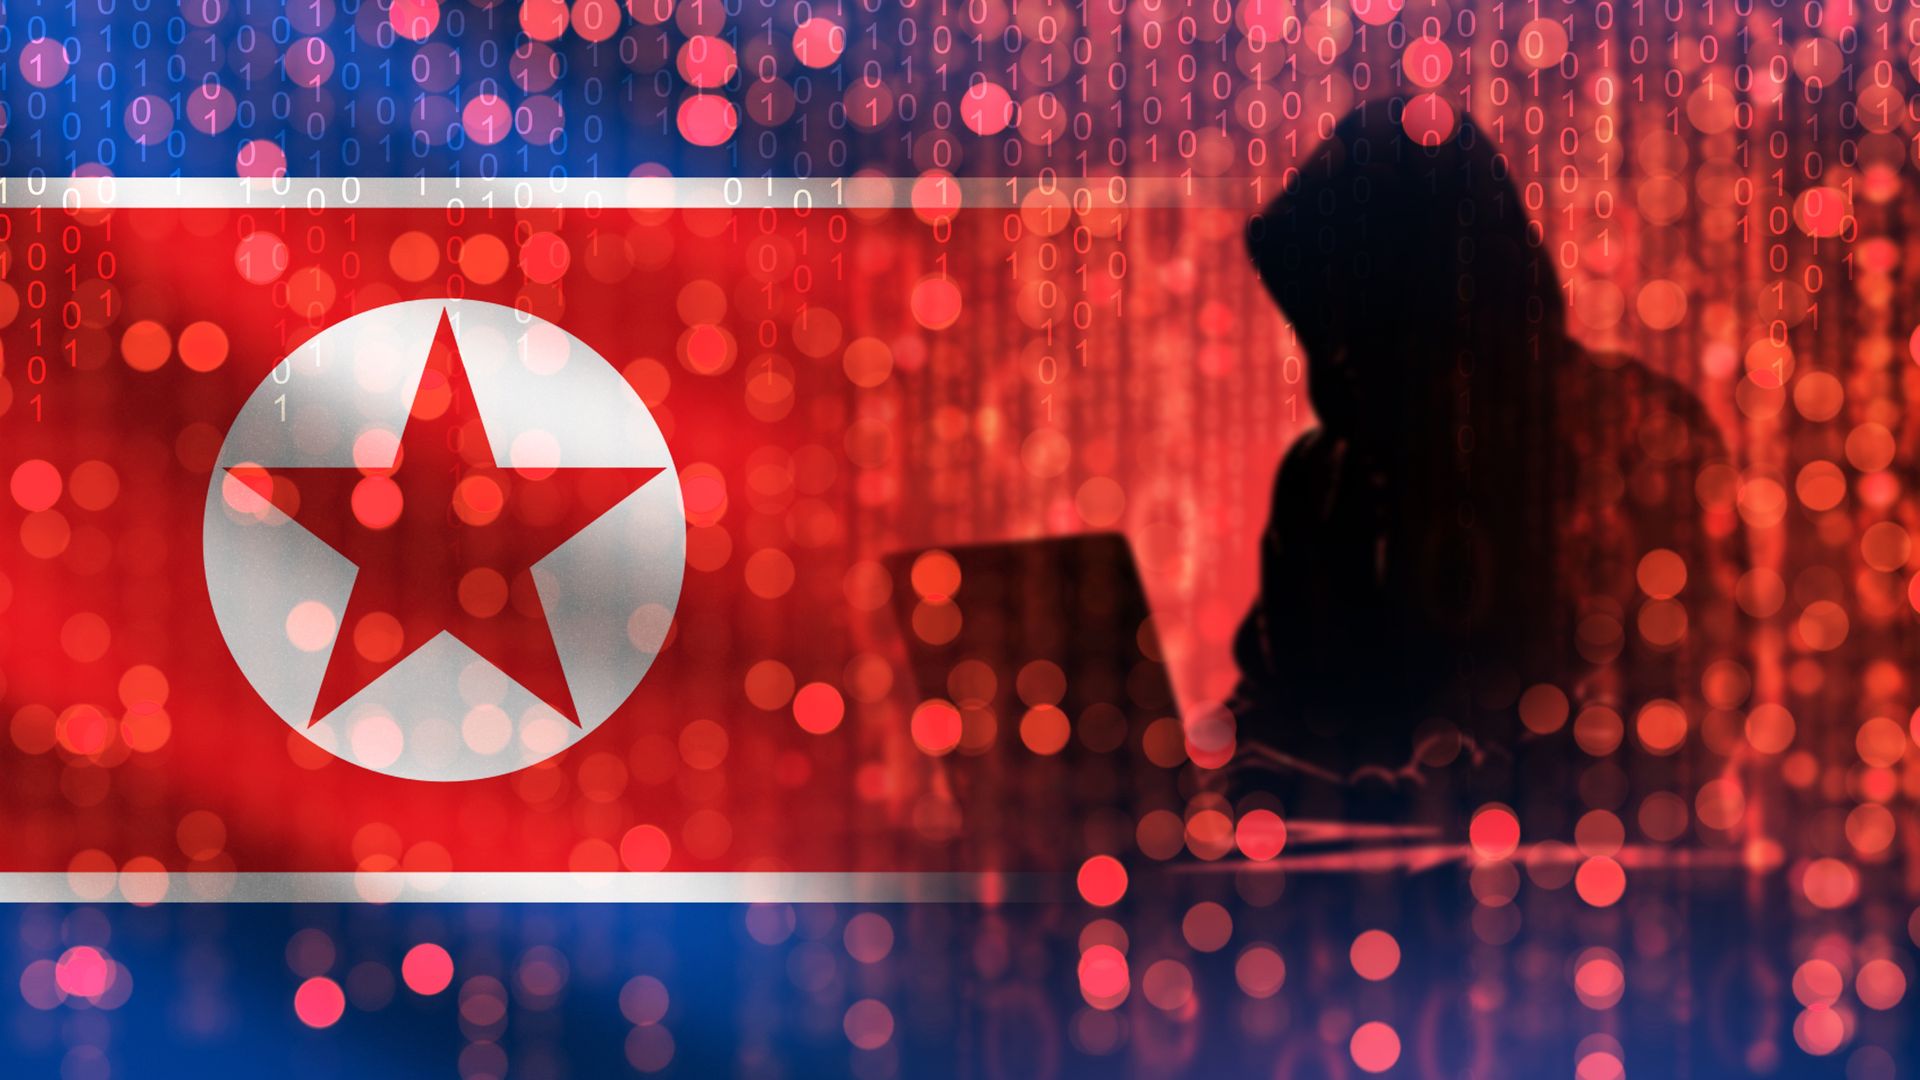
Un informe conjunto de Japón, Estados Unidos, Alemania y Australia alerta sobre una campaña cibernética conocida como Contagious Interview, que ha comprometido más de 30,000 dispositivos en 100 países y ha permitido el robo de alrededor de 7,000 criptomonedas, obteniendo así más de 10 millones de dólares para el gobierno norcoreano. Estas acciones ponen de relieve la sofisticación y persistencia de actores maliciosos, y subrayan la necesidad de endurecer las defensas ante campañas de ingeniería social y accesos indebidos.\n\nEl fenómeno, también denominado Operation DreamJob en ciertos círculos, se ha mantenido activo durante casi cuatro años. Aunque la atribución exacta sigue siendo compleja, los investigadores suelen asociarlo a grupos vinculados con Corea del Norte, entre ellos Lazarus, así como otros identificados con nombres como DeceptiveDevelopment, Gwisin Gang, Tenacious Pungsan, DEV#POPPER, PurpleBravo y TAG-121.\n\nLa táctica central de Contagious Interview combina el engaño con la infiltración de redes corporativas: los atacantes crean identidades falsas en redes profesionales, aplican a numerosas ofertas de trabajo en IT, salud y otros sectores, y, al ser contratados, introducen malware para robar credenciales y acceder a información sensible y fondos. En otras variantes, los ciberdelincuentes crean empresas ficticias y puestos de trabajo atractivos, contactando a posibles víctimas para que descarguen código malicioso durante el proceso de evaluación.\n\nUn rasgo distintivo de la campaña es el uso de lo que se denomina “laptop farms”: instalaciones con cientos de portátiles ubicadas en países con menor supervisión para simular ubicaciones de origen y evadir controles basados en geolocalización. Estas operaciones dificultan la trazabilidad y permiten un acceso persistente a las redes objetivo.\n\nLas víctimas suelen ser profesionales independientes y empleados en ámbitos de diseño web, ingeniería y tecnología blockchain/Web3, que reciben numerosos currículos en corto tiempo para posiciones poco habituales. Las recomendaciones de las agencias señalan varios principios clave para la defensa: verificar que las direcciones IP coincidan con la residencia declarada, revisar meticulosamente la información de contacto y confirmar la veracidad de las certificaciones registrando números de registro cuando sea posible. Ante inconsistencias, se debe solicitar explicaciones detalladas.\n\nTambién es aconsejable preguntar datos personales inocuos —lugar de origen, clima o aficiones— como señales de alerta. Por último, se destaca que los operadores norcoreanos tienden a preferir pagos en criptomonedas y pueden solicitar que la remuneración se efectúe a nombre de otra persona.\n\nEl informe advierte que Contagious Interview ha evolucionado durante estas casi cuatro años, y que es probable que las variaciones en las tácticas aparezcan en cualquier momento. La agilidad de estos actores exige una vigilancia constante, políticas de verificación robustas y una cultura organizacional que priorice la seguridad desde la primera interacción con candidatos y terceros.\n\nConclusiones para la estrategia de seguridad:\n- Implementar procesos de verificación de identidad y antecedentes rigurosos para candidatos y proveedores.\n- Validar direcciones IP, registraciones y certificaciones con fuentes independientes.\n- Detectar patrones anómalos de contratación y múltiples candidatos colaborando para inflar las capacidades percibidas.\n- Priorizar la educación continua de equipos sobre phishing, fraude y técnicas de ingeniería social, especialmente en áreas de criptomonedas y tecnologías emergentes.\n- Establecer controles de pago y verificación de destinatarios para evitar transferencias a entidades no autorizadas.\n\nLa amenaza de Contagious Interview ilustra un conjunto de riesgos que trascienden una única campaña: es una llamada a reforzar las defensas en cada paso del ciclo de talento, desde la atracción de candidatos hasta la gestión de pagos y el monitorio de comportamientos anómalos en redes corporativas.
from Latest from TechRadar https://ift.tt/Ar5NWIX
via IFTTT IA
Pacosite's Blog
Comunicaciones, Linux, Tecnología e Internet
 Pacosite's Blog
